


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
AI gateway が最初に答えるべき問いは、「どのモデルを呼び出すか」ではなく「誰が、あるいは何が呼び出しているか」です。2 年前、その答えはほぼ常に API キーを持った人間でした。今日、ゲートウェイ経由のリクエストのほとんどはサービス、CI パイプライン、agent から送信されており、そのアイデンティティモデルによって、プロダクションシステムが作成者の退職後も生き残れるかが決まります。そのため、AI agent アイデンティティは単なるコンプライアンスの補足事項ではなく、主要な評価基準となっており、これこそが TrueFoundry AI Gateway と OpenRouter が最も大きく異なる部分です。
本記事では、人間のアイデンティティ(SSO、SCIM、MFA)、ワークロードおよび agent アイデンティティ、認証・認可の粒度、MCP 認証とツール認可、クレデンシャルのライフサイクル、委任というアイデンティティの全項目にわたって両者を比較します。本記事は評価を実施しているプラットフォームエンジニアやセキュリティチーム向けに執筆されており、すべての主張は両ベンダーの公開ドキュメントに基づいています。すでに評価段階を終えている場合は、TrueFoundry のデモを予約して、agent アイデンティティとツールレベルの RBAC の動作をご確認いただけます。
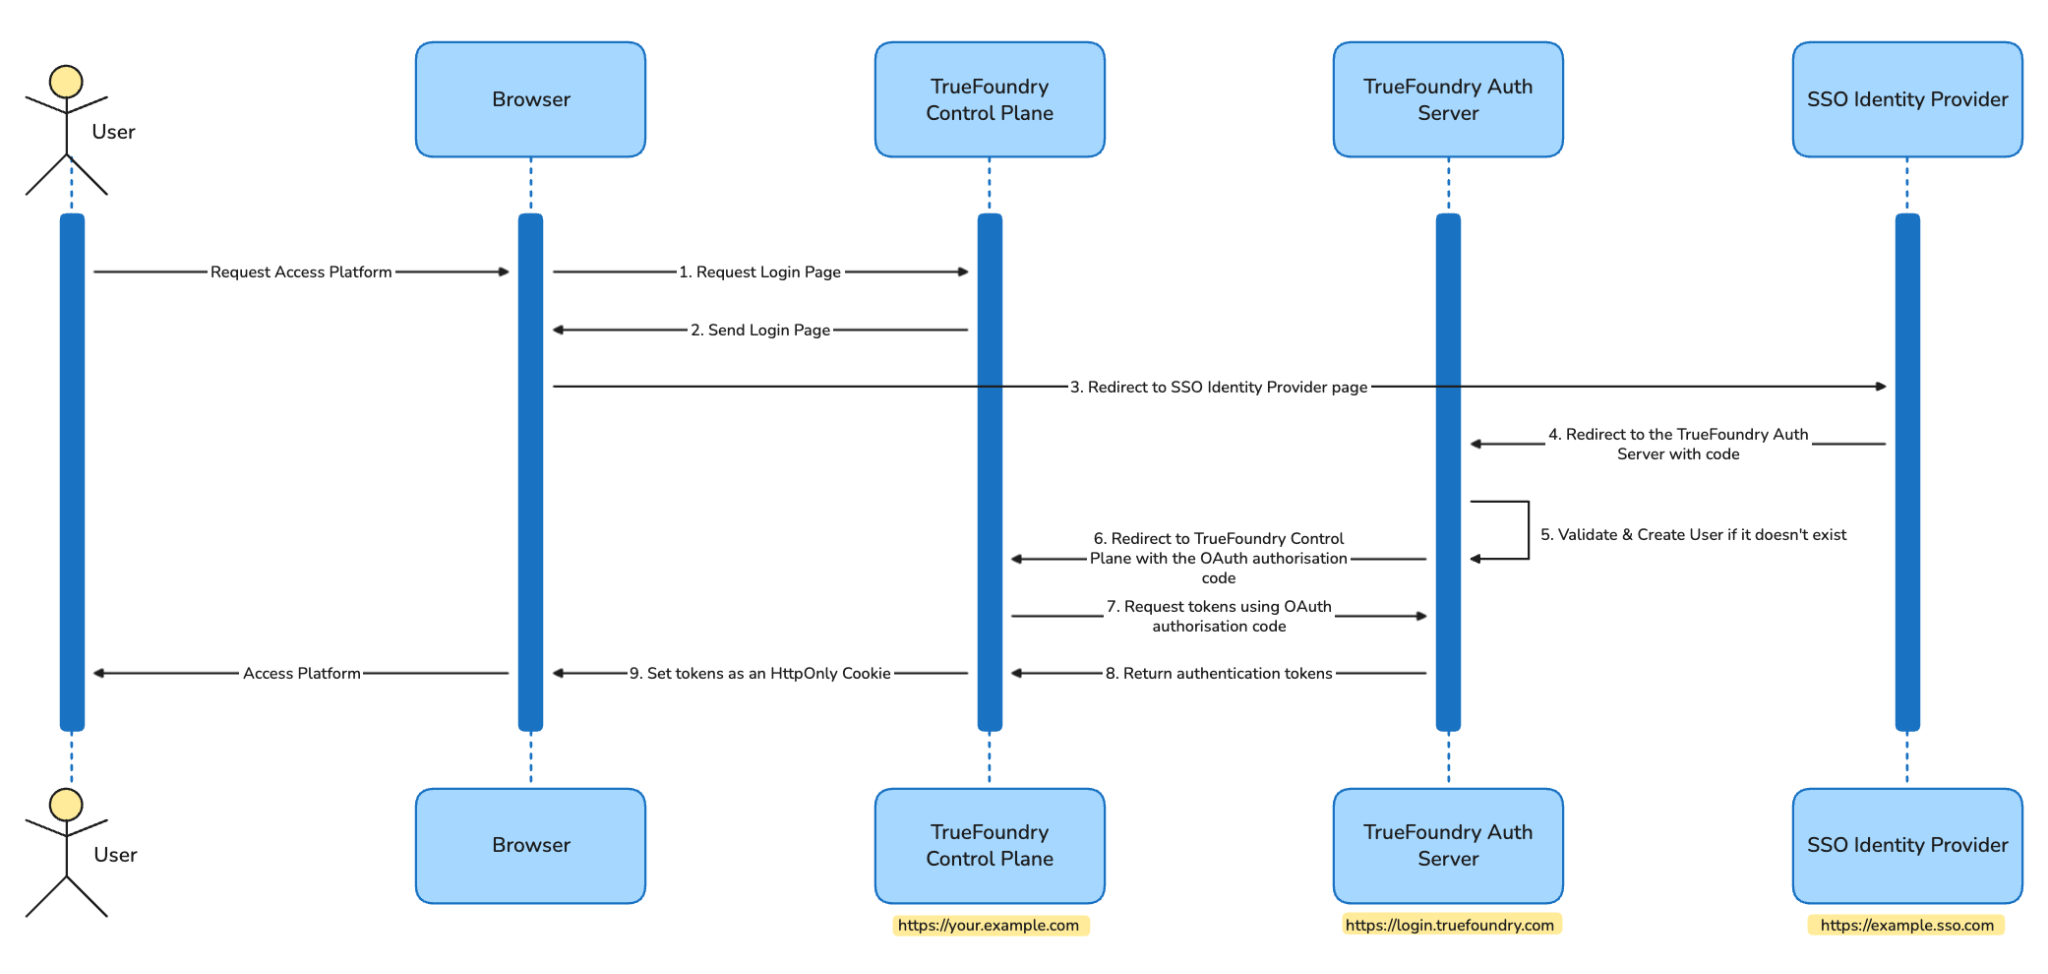
TrueFoundry は SAML 2.0 および OIDC による SSO をサポートしており、Okta、Microsoft Entra、Google Workspace、JumpCloud 向けの各 IdP ガイドや、Okta、Entra、JumpCloud 向けのユーザーおよびチームの SCIM プロビジョニングを用意しています(SSO の概要)。独自のユーザー定義を保持しつつ、ログイン用の SSO、ライフサイクル用の SCIM、後述する実行時トークン検証用の Identity Providers という 3 つの方法で統合します。デプロイに関する記事で触れた注記をここでも挙げておきます。セルフホストデプロイであっても、デフォルトではログインは当社のホスト型認証サーバーを経由します。上位の Enterprise プランにおけるオンプレミスデプロイでは、Direct IdP 統合によってこの経由パスが排除されます。コントロールプレーンが組織の OIDC または SAML IdP と直接通信し、トークンがローカルで署名されるため、認証トラフィックが環境外に出ることはありません(外部 SSO)。
OpenRouter の SSO は SAML であり、Okta、Microsoft Entra ID、Google Workspace、または任意のカスタム SAML プロバイダーをサポートしていますが、Enterprise プラン限定です。セットアップはセルフサービスで行えます。メールドメインを追加し、DNS TXT レコードで検証し、IdP を接続してテストし有効化します。ドキュメントのどこにも OIDC に関する記載はありません。SCIM は IdP を「信頼できる唯一の情報源(Source of Truth)」としてサポートされており、SCIM Group Mappings によって IdP グループを指定したロールでワークスペースにマッピングできます。これには「Refresh from IdP」アクションや削除時の監査ログエントリーが含まれます。セキュリティチームが注目すべきオフボーディングの詳細として、IdP の無効化によって組織へのアクセス権が取り消され、そのユーザーが組織内で作成したキーが無効化されますが、個人の OpenRouter アカウントと個人キーは残ります。そのため、そのアカウントが個人のクレジットを使って同じモデルを呼び出すことを防ぐ手立てはありません。ユーザーが作成したキーは組織のすべてのワークスペースで無効化されますが、他の組織でのメンバーシップは影響を受けません。個人アクセスを完全に終了するには、OpenRouter アカウント自体の削除が必要です。
どちらのベンダーもネイティブ MFA をドキュメント化していません。両者とも SSO を通じてアイデンティティプロバイダーに委任しています。これはエンタープライズにとっては正解ですが、IdP を持たないチームにとっては課題となります。
これは本項目において最も顕著な対比であり、アイデンティティが単なる管理者設定ではなく調達上の評価項目となった理由でもあります。
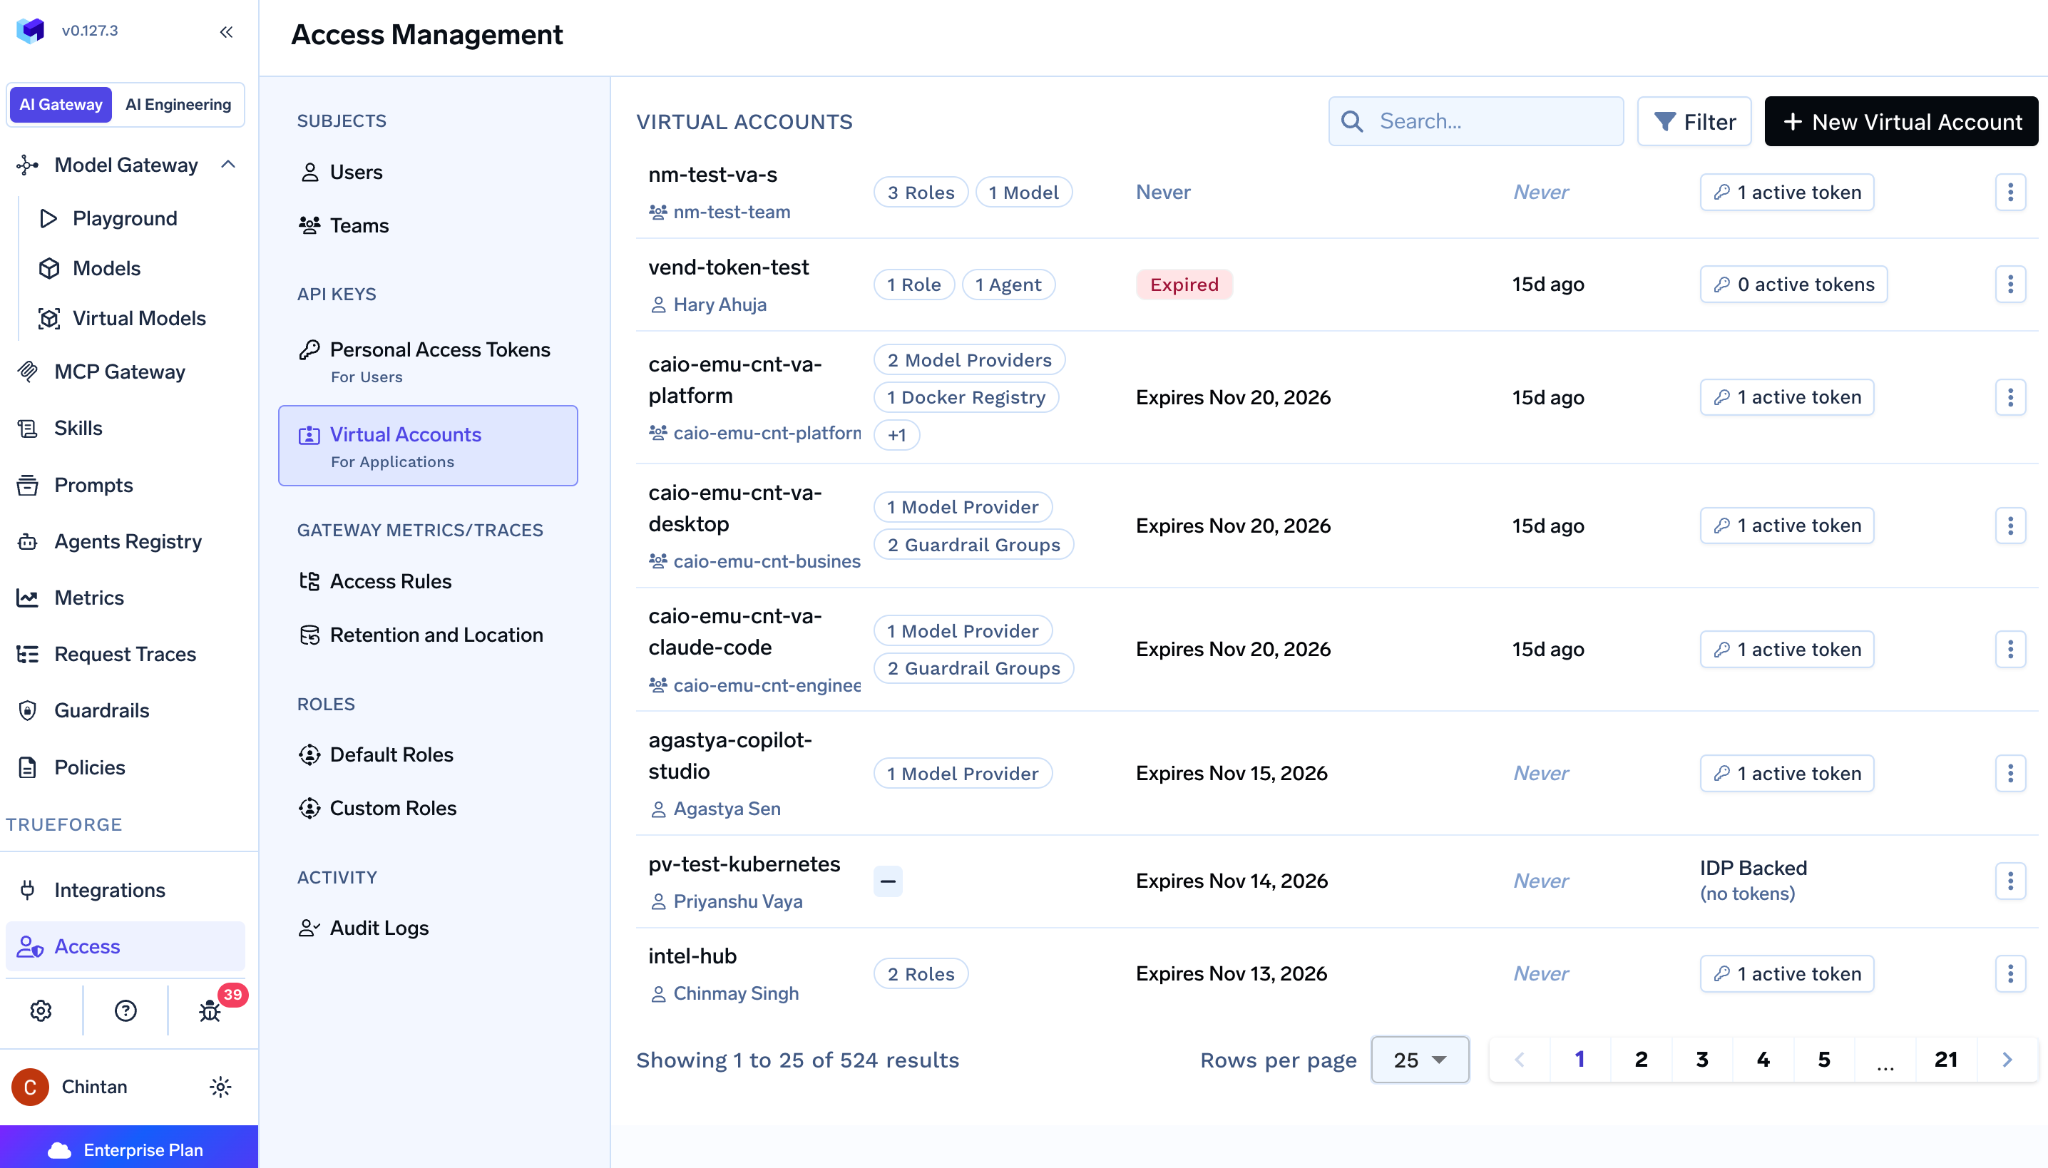
TrueFoundry には 3 つの主要な主体タイプが存在します。ユーザーはパーソナルアクセストークンを保持しますが、ドキュメントではこれをプロダクション環境で使用しないよう明示的に警告しています。バーチャルアカウントは、アプリケーション、サービス、CI のための最上位の非人間アイデンティティであり、アプリケーションごとに 1 つ作成することが推奨され、ユーザーとは分離された独自のトークンを持ちます(バーチャルアカウント)。
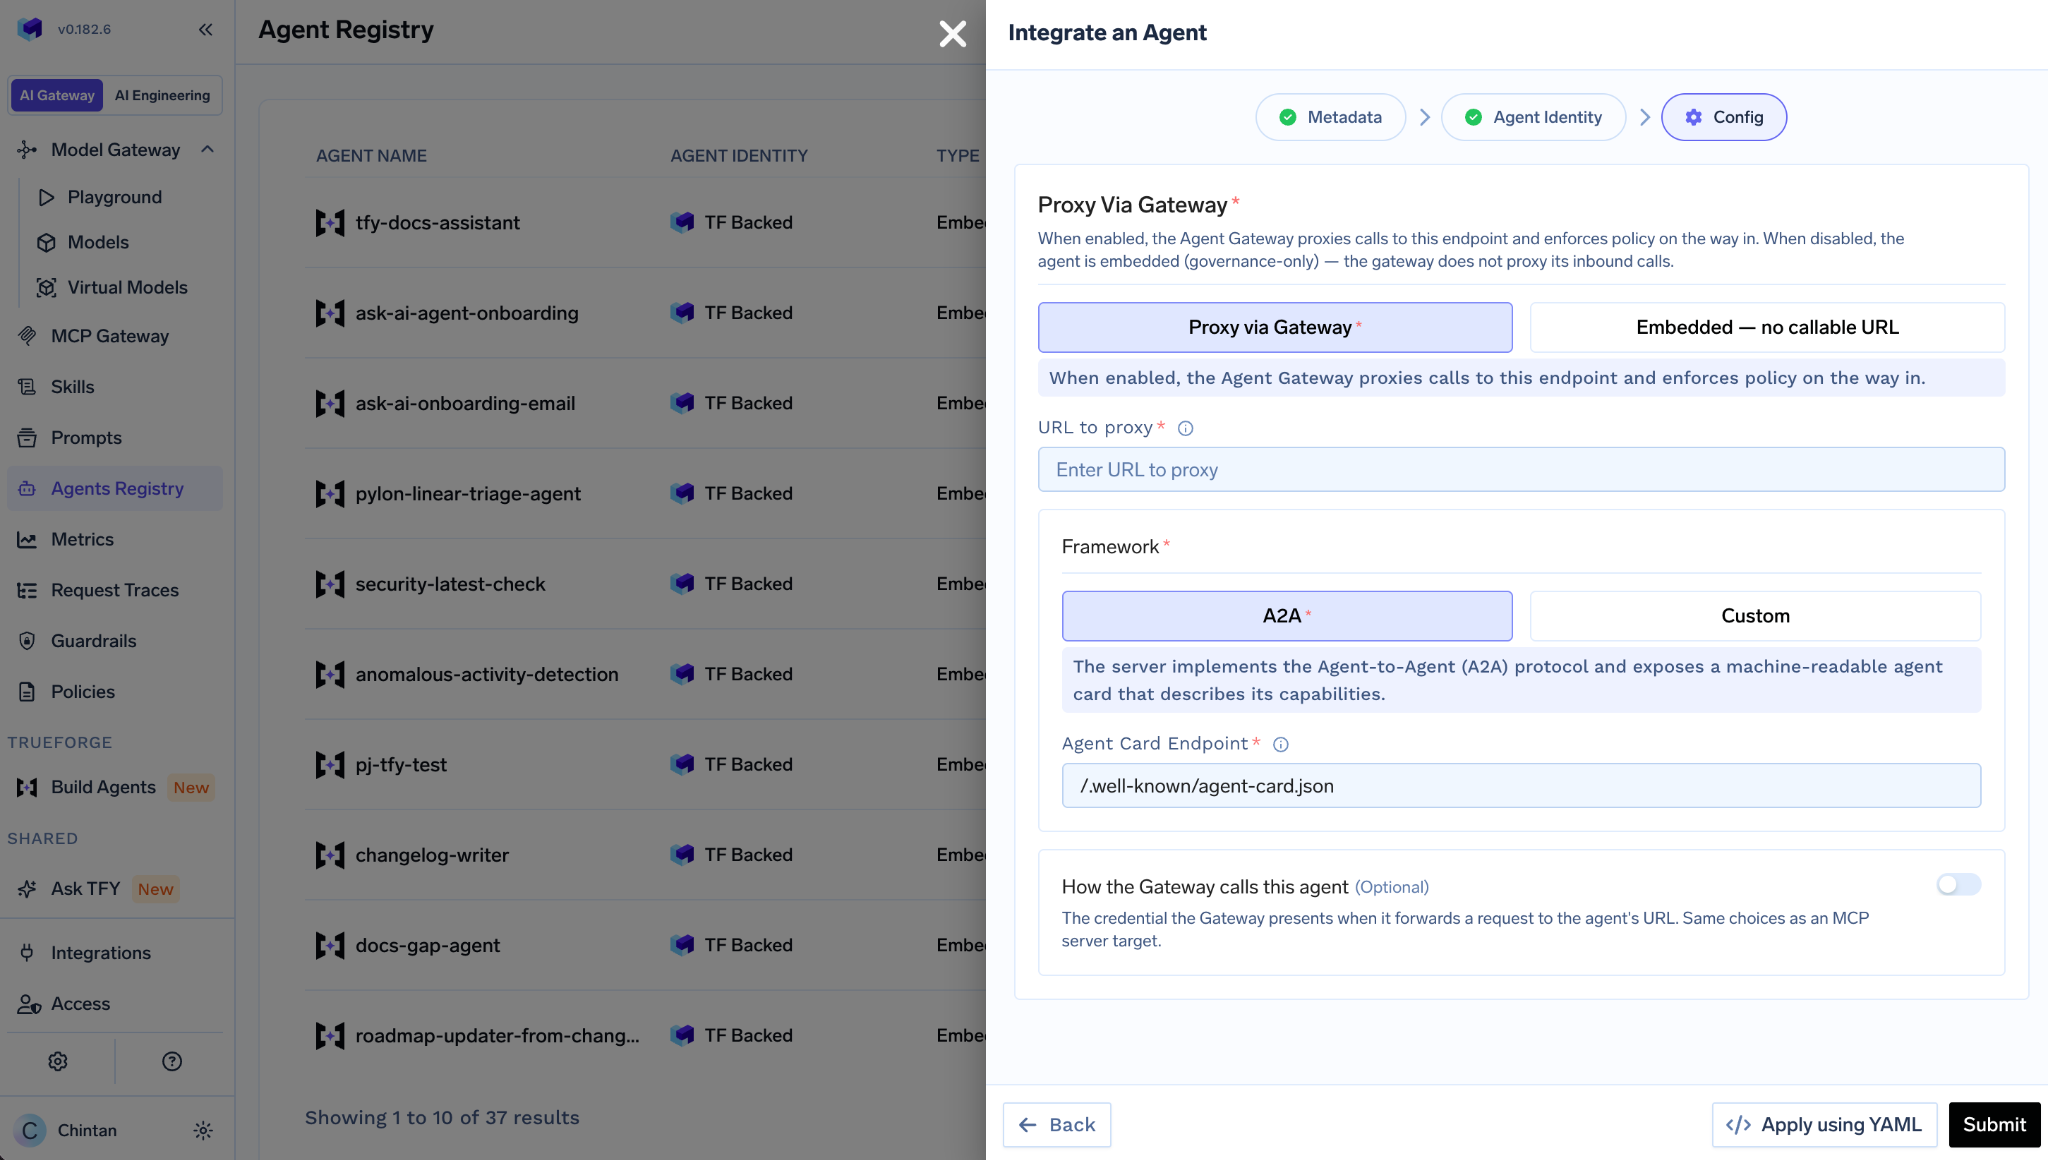
現在ベータ版である Agent Identity は、agent が登録される際に 1:1 で作成される 3 つ目の主体タイプです。これは TrueFoundry またはお使いの IdP によって発行されるため、agent がユーザーのトークンを借用したり、共有サービスアカウントの陰に隠れたりすることがありません。埋め込み agent のアウトバウンド呼び出しは、ゲートウェイがインバウンドトラフィックを制御していない場合でも管理されます(Agent Identity)。ベータ版というラベルは重要であり、当社も明記しています。この機能はドキュメント化されていますが、GA(一般提供)ではありません。
OpenRouter には、明確に分離された非人間の主体が存在しません。サービスアカウント、バーチャルアカウント、agent アイデンティティは存在せず、すべてのキーはワークスペース内の人間ユーザーによって作成され、そのユーザーに所属します。代わりに存在するのが、プログラムによるキー管理です。ダッシュボードで生成される OpenRouter プロビジョニングキーは他のキーを管理できますが、Completion を呼び出すことはできません。これを使用して /api/v1/keys エンドポイントに対し、デプロイ単位やプロジェクト単位のキー(オプションでラベルや利用限度額を設定可能)を発行できます。管理キーはアカウントレベルで機能します。ラベルと利用限度額が付与されたキーは、1 つの共有シークレットよりは安全ですが、依然としてユーザーのクレデンシャルであり、OpenRouter 自身の SCIM の挙動がその結合性を証明しています。つまり、人間をプロビジョニング解除すると、そのユーザーが作成したキーも無効化されます。退職したエンジニアが作成したキーを使用しているプロダクションサービスは停止します。これが具体的な運用上のリスクであり、デプロイチームではなくサービスの集合体に対して OpenRouter を評価する際に提示すべき項目です。
認証は「誰が呼び出しているか」を証明し、認可は「何ができるか」を決定します。前半については、両ベンダーとも OpenAI 互換エンドポイントで Bearer トークンを受け入れます。後半において両者は分かれます。
TrueFoundry の認可は RBAC であり、それがユーザー、バーチャルアカウント、agent のいずれであっても、解決されたアイデンティティに対して 3 つのレベルで評価されます。すなわち、主体が呼び出せるモデル、アクセスできる MCP サーバー、および MCP サーバー内で呼び出せる個々のツールです(ユーザー、チーム、アカウント管理)。ABAC ではありません。属性や条件に基づくルールは認可モデル内ではなく、ガードレール層(Cedar および OPA ポリシー)に存在します。スコープ設定はアイデンティティを介して行われます。トークンではなく主体に対してスコープを設定するため、トークンがローテーションされてもライフサイクルが清潔に保たれます。
OpenRouter の認可は 2 つのロールを持つ RBAC です。Org Admin はすべてのワークスペースにわたって管理者権限(キー、ガードレール、BYOK、ルーティング、プリセット、プラグイン、オブザーバビリティ、メンバー、設定)を保持し、ワークスペースの作成や削除を行えるのは Org Admin のみです。Member は所属する各ワークスペースでメンバー権限を保持します。SCIM Group Mappings では、これら同じ 2 つのロールから選択します。より細かな制御は、キーやメンバーに付与されるガードレール(予算、モデルとプロバイダーの許可リスト、プライバシーおよびコンテンツ制御)を通じて実現され、アカウントレベルのポリシーが上限となり、ワークスペースはそれを狭めることしかできません。ポリシーによるモデルレベルの制限は可能ですが、ルート、ツール、パラメータレベルの制限は不可能です。「全体の管理者」と「メンバー」の間にあるものは限定的です。Workspace Admin は自身のワークスペース内のみで機能するワークスペーススコープの管理キーを発行できるようになり、キー管理の実質的な委任が可能になりましたが、読み取り専用の監査者や予算所有者のロールはまだ存在せず、SCIM Group Mappings も依然として同じ 2 つの組織ロールから選択します。1 人の担当者にアカウントの権限を与えずにチームの予算だけを管理させたい 50 人規模のエンジニア組織にとっては、ここが注意すべき項目です。
認証後の agent 自体のガバナンスについての広範な視点については、当社の Agent Gateway の解説で実行時側の内容を扱っています。
MCP 認証は両製品の比較が難しくなるポイントです。なぜなら、自社の MCP サーバーの前に位置するのは片方の製品だけだからです。
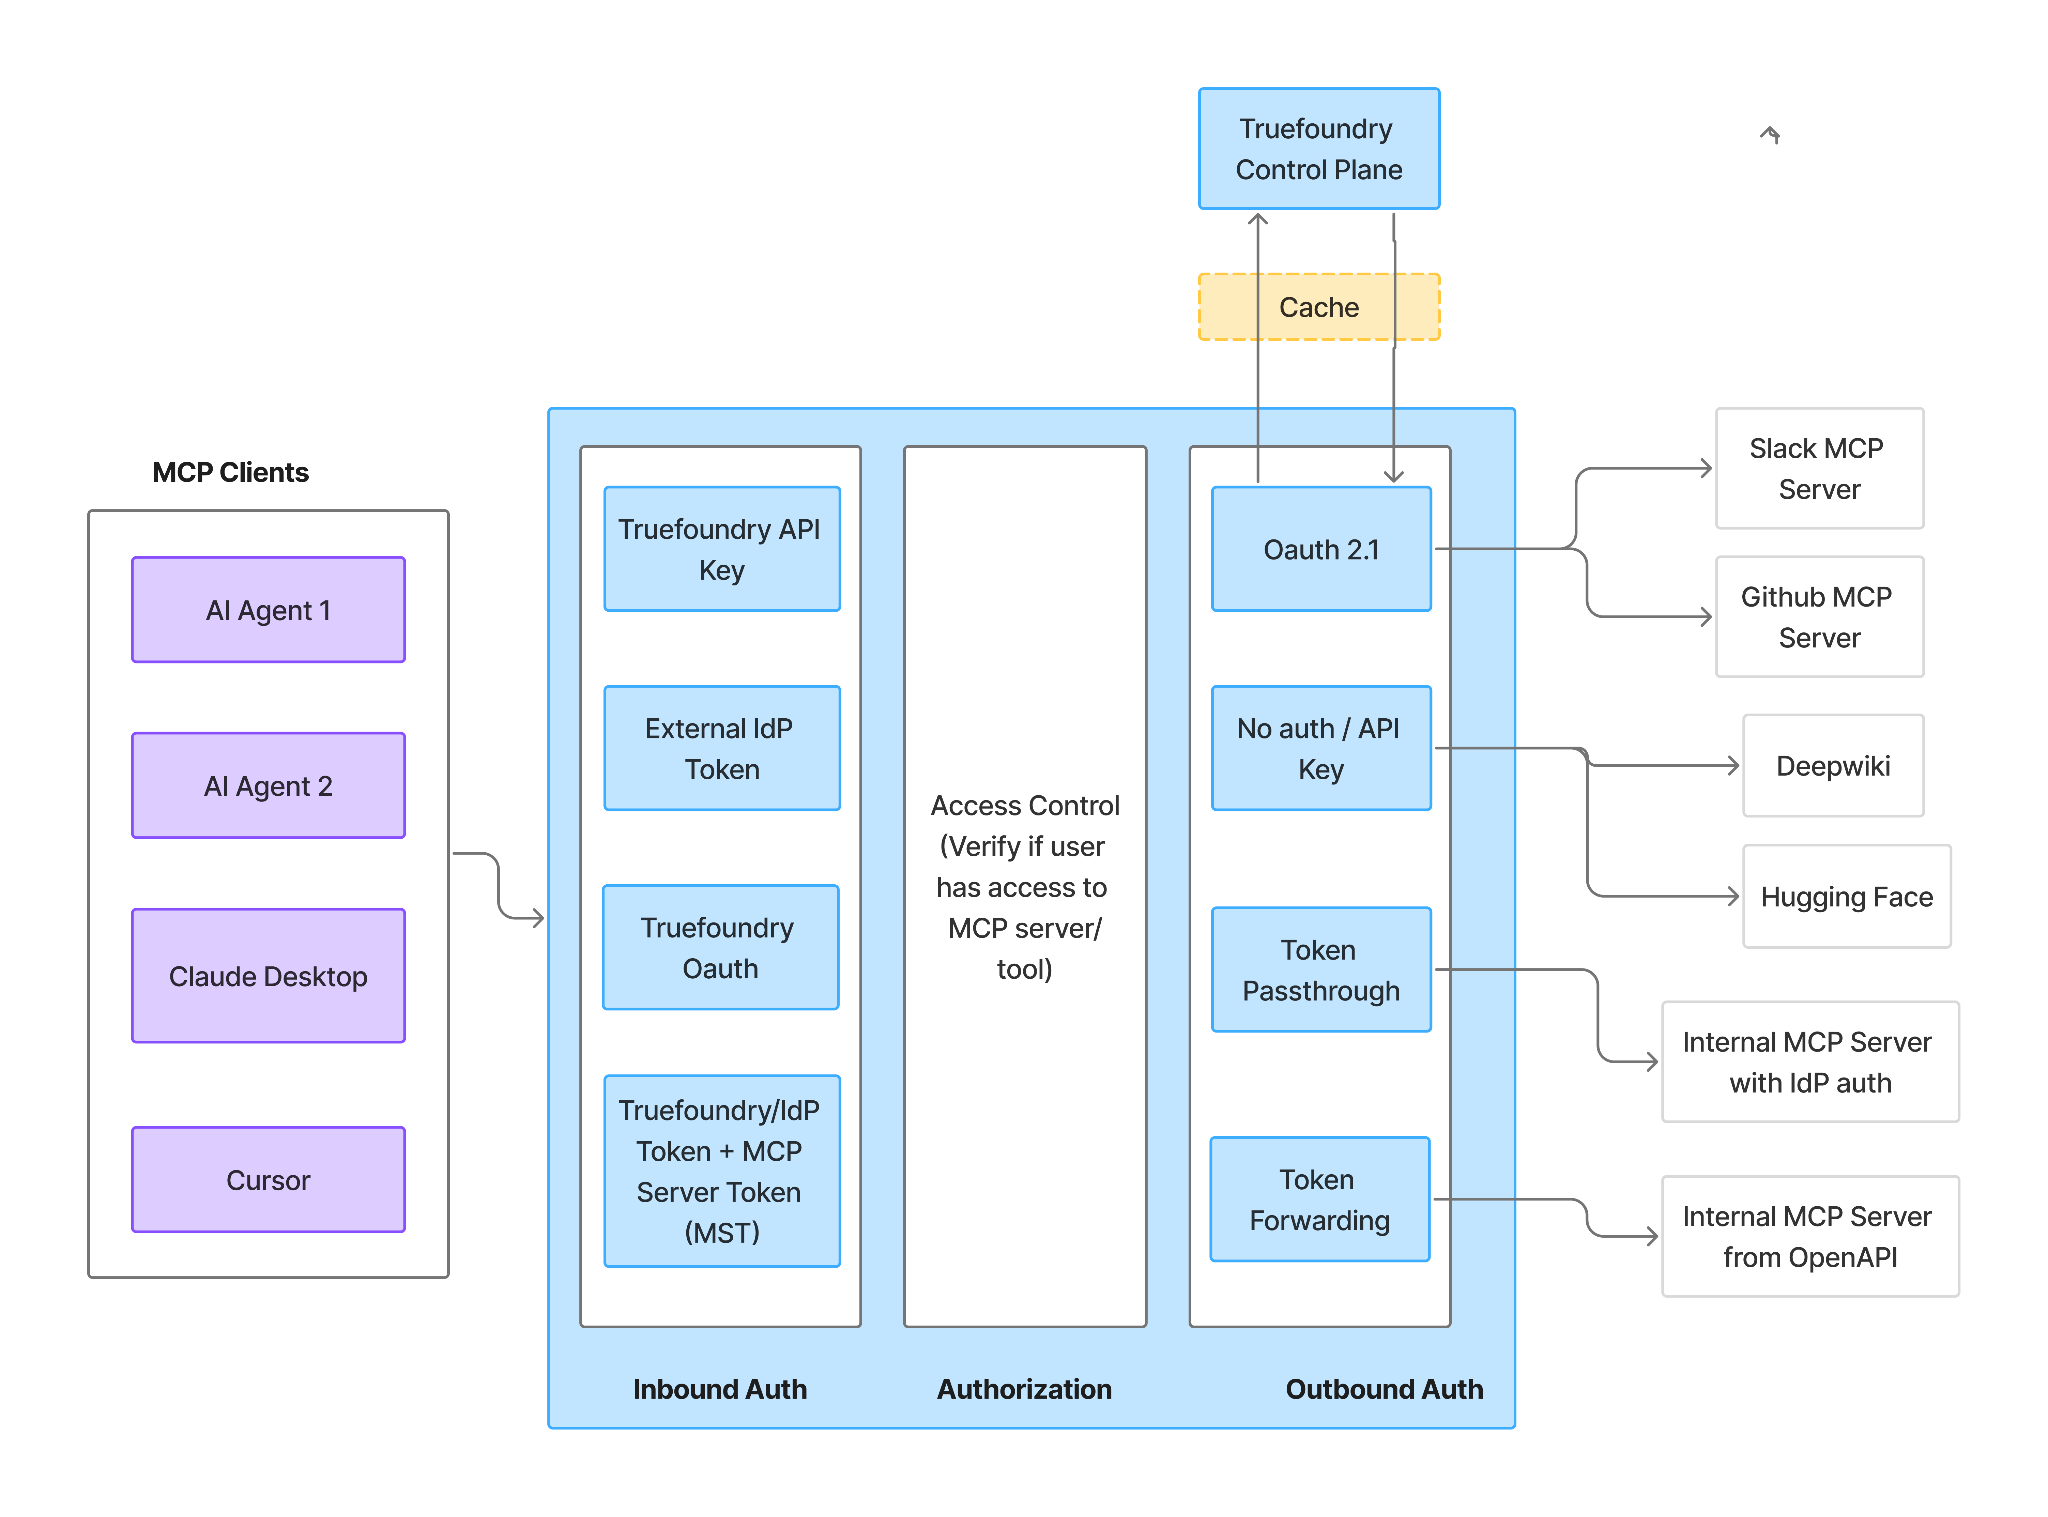
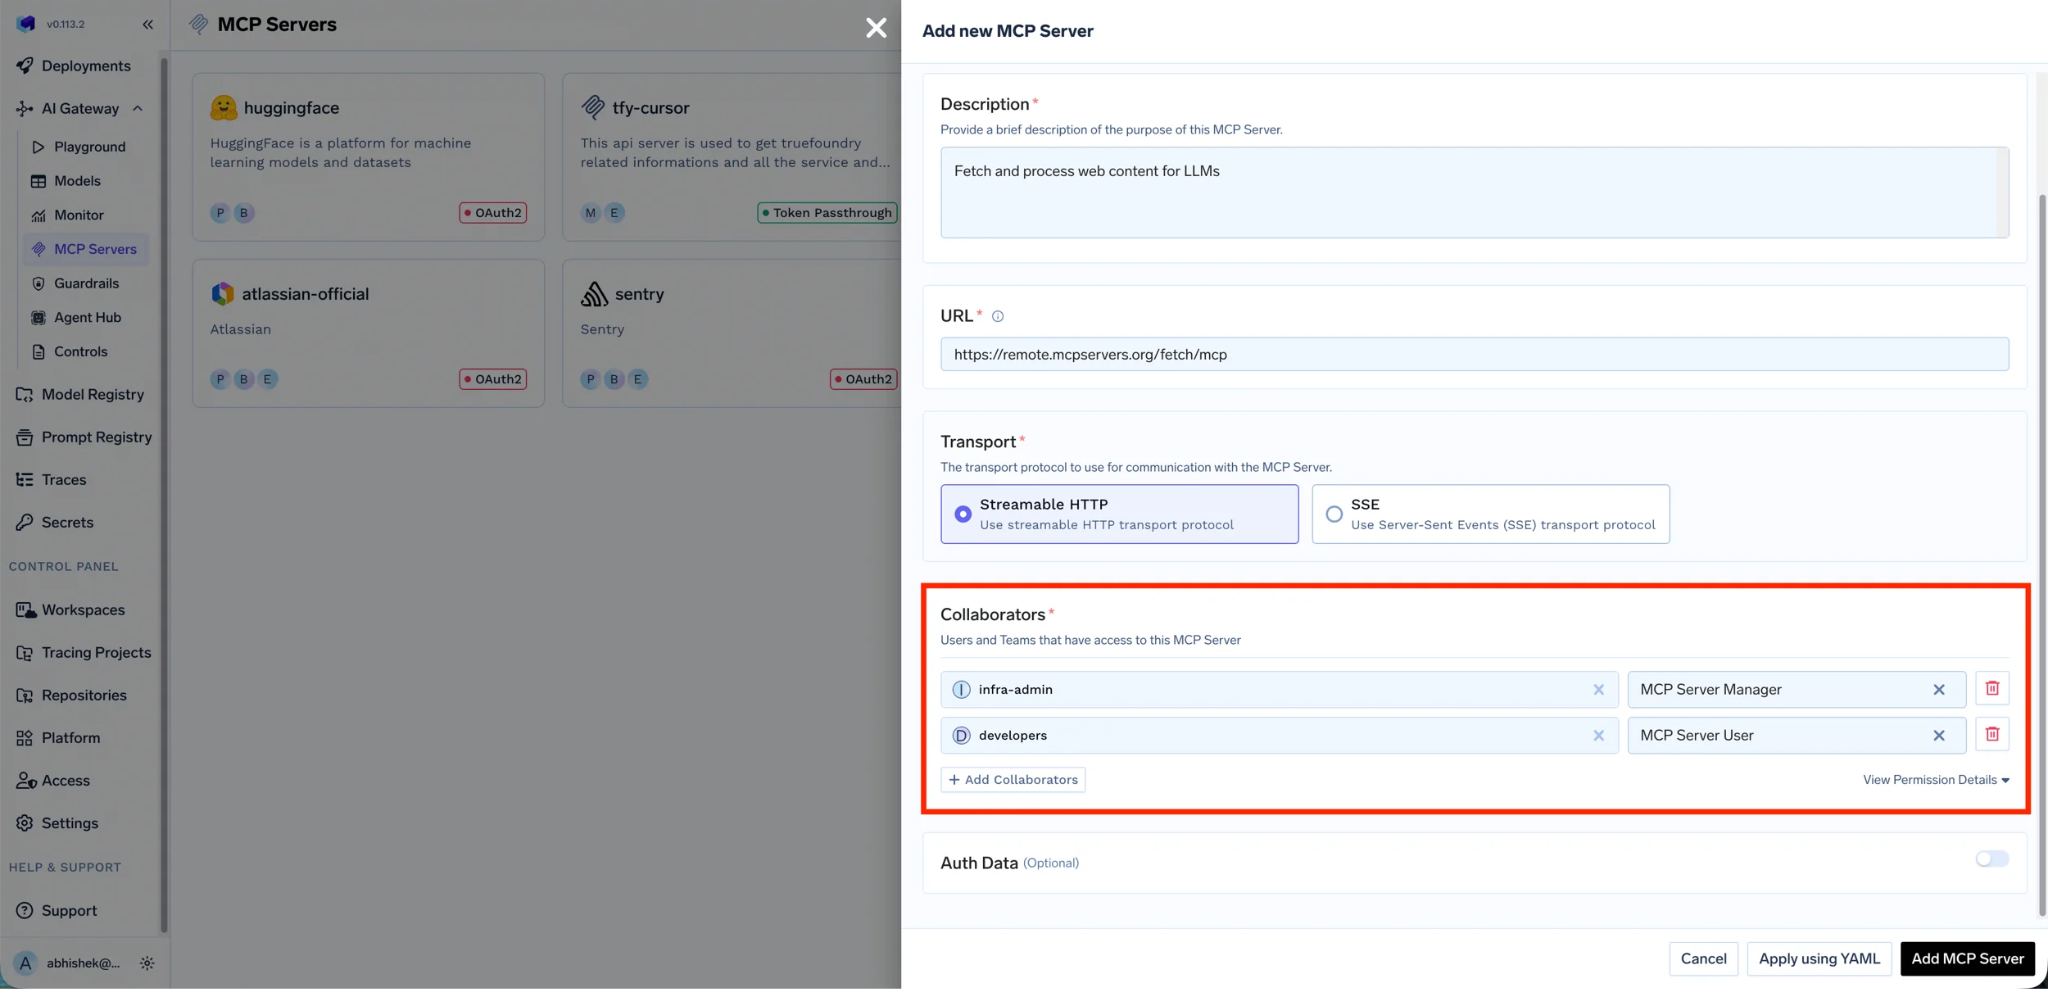
TrueFoundry は 2 つの層を明確にモデリングします。インバウンド認証(誰がゲートウェイを呼び出しているか:PAT、バーチャルアカウントトークン、または IdP の JWT)は、アウトバウンド認証(どのクレデンシャルがダウンストリームの MCP サーバーに到達するか)から分離されており、RBAC によってどのユーザーや agent がどのサーバーや個々のツールにアクセスできるかが決定されます。ユーザーの同意はアウトバウンドレグでモデル化され、エンドユーザーが自身のアイデンティティで MCP サーバーを承認する OAuth フローとして機能します。これは Okta や Azure Entra 向けにエンドツーエンドでドキュメント化されており、サーバーごとの認証オーバーライドも可能です(MCP Gateway の認証とセキュリティ、ツールの承認)。このプロトコル側に詳しくない方は、MCP 認可に関する解説をご覧ください。
OpenRouter は自社の MCP サーバーをガバナンスしません。同社の Agent SDK を使用してリモート MCP サーバーをクライアント側で agent ループに接続できるようになりましたが(@openrouter/mcp、HTTP/SSE)、その接続にはアプリケーションが保持しているクレデンシャルがそのまま使用されます。ツール呼び出しがどのようにアイデンティティを伝送またはチェックするかに関するゲートウェイ側のモデルは存在せず、ツール単位の権限付与や同意ステップもありません。OpenRouter 自身の MCP サーバーは OpenRouter のカタログに対してユーザーを認証するものであり、これは OpenRouter へのインバウンドアクセスであって、自社ツールの認可ではありません。最も近い機能はサーバー運用ツールです。シェルや bash はアカウントおよびワークスペースごとにスコープされたコンテナ内で実行され、テナント間で共有されることはありません。bash の engine フィールドによって、実行がサーバー側で行われるかアプリケーションに返されるかが決まります。これは分離(Isolation)であり、認可(Authorization)ではありません。ツール単位の権限付与も同意もありません。
TrueFoundry のバーチャルアカウントトークンは、設定可能なインターバルでの自動ローテーション、古いトークンに対する設定可能な猶予期間、メールや Slack によるローテーション通知、ならびに AWS Secrets Manager / Parameter Store、GCP Secret Manager、HashiCorp Vault、Azure Key Vault へのローテーション済みトークンの自動同期をサポートしています(バーチャルアカウント)。パーソナルアクセスキーはユーザーの削除とともに消失します。失効の伝播遅延はドキュメント化されていません。設定は NATS 経由でゲートウェイプレーンに同期されるため、ほぼリアルタイムであるはずですが、ご自身でテストすべき項目です。
OpenRouter には、ダッシュボード、プロビジョニングキー経由の Management API、および OAuth PKCE という 3 つの発行パスがあります。インファレンスキーの場合、利用限度額とリセット間隔(日次、週次、または UTC 深夜の月次)が TTL の代わりとなり、有効期限はドキュメント化されていません。管理キーは有効期限(作成時に固定、延長不可。延長するには新しいキーを作成)をサポートするようになり、期限切れ後のリクエストは 401「API key expired」で失敗します。OpenRouter はすべての管理キーに有効期限を設定することを推奨しています。ローテーションはプログラムによる再生成であり、スケジュールされた自動ローテーションや猶予期間のメカニズムはありません。失効はダッシュボード、Management API、または SCIM による無効化経由で行われ、伝播遅延はドキュメント化されていません。運用上の注意点として、ワークスペースからメンバーを削除するには、そのメンバーがそこで作成したキーをあらかじめ削除しておく必要があります。
両ベンダーとも委任をサポートしていますが、想定するバイヤーに合わせた形式となっています。
OpenRouter の OAuth は PKCE であり、非常に洗練されています。サードパーティアプリは、コールバック URL と code_challenge を伴ってユーザーを openrouter.ai/auth にリダイレクトします。ユーザーが承認した後、アプリは /api/v1/auth/keys でコードを交換し、そのユーザー自身のクレジットから消費するキーを取得します。認可コードは使い捨てで、10 分で有効期限が切れます。クライアント登録、クライアントシークレット、バックエンドは不要であり、ローカル CLI ツール向けに任意のポートでの localhost コールバックが可能です。コンシューマー向けアプリやデベロッパーツールにとって、これは非常に強力な強みです。一方で注意すべき点として、結果として得られるのはスコープ限定の期限付きトークンではなく長期有効な API キーであり、リフレッシュメカニズムはなく、委任は認可時に一度だけ行われリクエストごとのアイデンティティ伝播はありません。また、インファレンス API に IdP の JWT を提示するドキュメント化されたパスは存在しません。すべてのリクエストは OpenRouter 発行のキーを伝送するため、呼び出し元の真のアイデンティティはキーのラベルからダウンストリームで再構築する必要があります。
TrueFoundry の委任はエンタープライズのユースケース向けに構築されています。Identity Providers 機能により、外部アプリやユーザーは IdP の JWT をゲートウェイに直接提示します。当社は JWKS を介してそれを検証し、RBAC 用の TrueFoundry アイデンティティに解決します。これにより、TrueFoundry トークンを一切発行することなく、すべてのリクエストでアップストリームユーザーのアイデンティティが保持されます(Identity Providers)。MCP アウトバウンド OAuth レグは、ダウンストリームツールへのユーザー委任アクセスとして機能します。公式な RFC 8693 トークン交換は、どちら側でもドキュメント化されていません。
TrueFoundry の機能は当社のドキュメントに基づいており、OpenRouter の機能は本記事執筆時点で公開されているドキュメントに基づいています。
Enterprise 以外のティアでワークロードアイデンティティや SSO を提供しているゲートウェイの幅広い製品群については、OpenRouter 代替製品ガイドをご覧ください。
OpenRouter のアイデンティティモデルはデベロッパー向けです。人間がキーを所有し、2 つのロールで組織をカバーし、最大の特長は他人のアプリがユーザーのクレジットを安全に消費できるようにする点です。TrueFoundry のアイデンティティモデルはプラットフォーム向けです。3 つの主体タイプ、IdP との実行時フェデレーション、シークレットマネージャーに反映されるローテーション、そして個々の MCP ツールにまで達する認可を備えています。特に AI agent アイデンティティに関しては、一方の製品には存在し、もう一方には存在しません。サービスや agent の数がデベロッパーの数を上回る組織にとって、この 1 行の差が評価の決め手となるでしょう。
agent やサービスがモデルやツールに対してどのように認証するかを評価されている場合は、デモを予約して、TrueFoundry AI Gateway 上でのバーチャルアカウント、agent アイデンティティ、ツールレベルの RBAC の動作をご覧ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












