Built for Speed: ~10ms Latency, Even Under Load Blazingly fast way to build, track and deploy your models!
Handles 350+ RPS on just 1 vCPU — no tuning needed Production-ready with full enterprise support Agent 認可とは、認証された AI agent が実行を許可される操作 (アクセス可能なツール、データ、アクション)を決定するプロセスです。アクションが許可される前に、on-behalf-of 委任を含む最小権限ポリシーに基づいて、agent のアイデンティティとリクエストを評価します。これは、自律型 agent を意図した境界内に保持するための制御メカニズムです。
一行で言えば、agent 認可は「この agent はこの操作を許可されているか?」という問いに答えるものであり、認証 の後に、最小権限のもとでアクションごとに適用されます。
なぜ agent 認可は難しくなるのか? 自律型 agent の認可は、一般的なアプリケーションの認可よりも難しく、その理由は主に3つあります。
デフォルトでの過剰な権限(Over-privilege)。 人間のトークンや広範な権限を持つキーを付与された agent は、その主体(principal)ができることのすべてを実行できてしまい、タスクに必要な範囲を大きく超えてしまいます。最小権限の原則は意図的に設計・適用しなければなりません。継承されたパーミッションと環境依存のアクセス権(Ambient permissions)。 Agent は多くの場合、実行環境から与えられたアクセス権限でそのまま動作し、誰からも定義・限定されていないアクセス範囲を静かに蓄積していきます。委任チェーン(Delegation chains)。 Agent がユーザーの代わりに動作する場合や、別の agent を呼び出してそれがツールを呼び出す場合、システムは「誰が本当にリクエストしているのか」をすべてのホップにわたって保持し、直前の呼び出し元だけでなく、その元の主体に対して認可を行わなければなりません。これを正確に機能させることが AI agent ガバナンス の核となります。認可こそが、agent が実行できる操作をポリシーによって実際に制限するポイントだからです。
お使いの agent に適用される最小権限の認可について詳細を見る。
Agent 認可の仕組み 検証済みアイデンティティから開始する。 認可は agent が認証された後にのみ実行されます。まず agent の身元を特定する必要があります。委任の解決(Resolve delegation)。 Agent がユーザーや他の agent の代理(on-behalf-of)として動作している場合は、最初の主体(principal)までのフルチェーンを解決します。(agent identity & delegation を参照)ポリシーの評価。 要求されたアクションとリソースを、人間の広範なロールではなく、その agent に割り当てられた最小権限スコープに対して検証します。決定の適用。 アクションがツール、モデル、または MCP サーバーに届く前のコントロールポイントにおいて、制御を実施します。許可、拒否、または影響の大きなアクションに対してステップアップ(人間の承認)を要求します。監査ログの記録。 帰属の明確化と異常検知のため、agent のアイデンティティと紐付けて決定内容を記録します。Agent 認証 vs Agent 認可 Agent 認証 Agent 認可 問い この agent は誰か? この agent は何をしてよいか? 根拠 クレデンシャル(署名、発行者、有効期限) ポリシー、スコープ、委任チェーン 順序 1番目 2番目 結果 検証されたアイデンティティ アクションごとの許可 / 拒否 / ステップアップ 失敗時のリスク なりすまし 過剰権限、横展開(Lateral movement)
権限の増幅なしで on-behalf-of 委任を適用する方法についてのデモをご覧ください。
最小権限と on-behalf-of 委任 認可の大半は2つの原則によって支えられています。最小権限の原則 とは、各 agent がそのタスクに必要なスコープのみを取得できるようにし、侵害されたり異常動作した agent による被害を限定的に抑えることを意味します。On-behalf-of(OBO)委任 とは、ユーザーの代理として動作する agent が、そのユーザーの権限の範囲内でのみ認可され(それ以上は決して許可されない)、継承されたトークンではなく明示的で監査可能な委任が行われることを意味します。TrueFoundry はコラボレーターベースのスコープ設定と OBO をサポートしており、agent は明示的に権限を与えられたアイデンティティによってのみ代理実行されるようになっています。
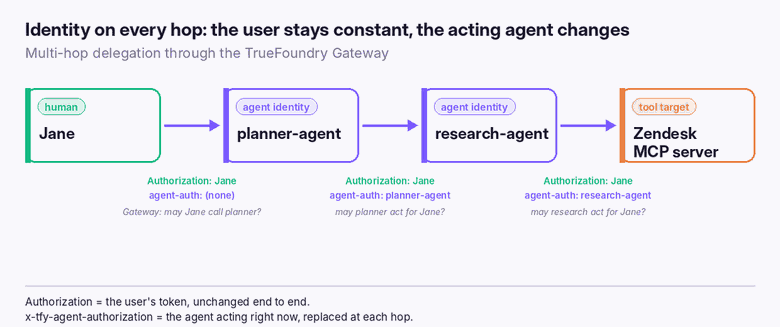
マルチ agent チェーンにおける認可 Agent が他の agent を呼び出すようになると、単一リクエストの認可だけでは不十分になります。各ホップが直前の呼び出し元のみをチェックしていると、特権を持つ中間の agent が confused deputy(困惑した代理)になり、元のユーザーが許可されていない操作を実行してしまう可能性があります。そのため認可メカニズムは、元のアイデンティティと制限条件をチェーン全体に伝播させる必要があります。TrueFoundry のモデルでは、ユーザーはエンドツーエンドで sub として固定されたまま、動作する agent(act クレーム)が各ホップで変化します。そしてゲートウェイは毎回「この agent はこのユーザーの代理として動作してよいか?」を再検証します。
すべてのホップにおけるアイデンティティ:ユーザー(Jane)は一定のまま保持され、動作する agent が変化し、ゲートウェイを通る各ホップで再認可されます。 この失敗モードと解決策の詳細は Authorization Propagation, Explained で詳しく解説しています。
Agent 認可の例 スコープ限定トークン: agent のトークンには、タスクに必要なスコープのみが含まれます(例:テナント全体ではなく、単一のメールボックスの読み取りのみ)。ゲートウェイでの agent ごとのポリシー: コントロールプレーンが、リクエストごとに agent がアクセスできるツールや MCP サーバーを決定します。コラボレーターベースのアクセス: 明示的に権限を付与されたユーザーまたはチームのみが agent を呼び出したり、代理実行させたりできます。ステップアップ承認: 影響の大きなアクション(支払い、削除など)を実行する前に、人間の承認を必要とします。TrueFoundry が agent を認可する方法 TrueFoundry は、(ユーザー、agent)ペアが解決された後、厳格かつ監査可能な順序でゲートウェイにおいてすべての agent アクションを認可します。
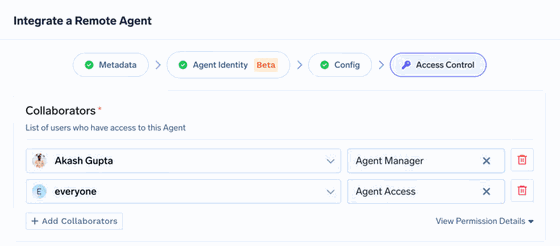
RBAC — ユーザー: ユーザーは対象の MCP サーバーのコラボレーターである必要があります。RBAC — agent: Agent もコラボレーターである必要があります(ロールを持つ agent:<name> 主体)。ツール制限: Agent のエントリでツールリストが定義されている場合、要求されたツールがそのリストに含まれている必要があります。Cedar ポリシー(オプション): Agent、ユーザーのクレーム、ツール、時間、委任チェーンを用いて評価され、拒否(forbid)は常に許可(permit)に優先します。転送または拒否: すべてのチェックに合格した場合、リクエストは適切な送信クレデンシャルとともに転送されます。不合格の場合は 403 を返します。委任は2つのクレームによってガバナンスされます。may_act は委任トークンが発行される前にチェックされ(事前ゲート)、act は発行されたトークンに記録されます(事後記録)。交換される各トークンにはユーザー、agent、およびターゲットの権利の論理積(共通部分)のみが含まれるため、認可はチェーンが進むにつれて制限が絞り込まれるだけで、権限が拡張・増幅されることは決してありません。誰が agent を呼び出すことができ、agent が誰の代理として動作できるかは、コラボレーター権限の付与によって設定されます。
TrueFoundry におけるアクセス制御:コラボレーターが、誰が agent を呼び出せるか、および agent が誰の代理として動作できるかを決定します。ゲートウェイはリクエストごとにこれらのアクセス権を適用します。 すべての決定は、ユーザー、agent、アイデンティティモード、委任チェーン、MCP サーバー、ツール、RBAC および Cedar の判定、一致したポリシー、使用されたスコープ、ステータスとともにログに記録されます。SaaS、VPC、オンプレミス、またはエアギャップ環境にデプロイ可能です。
単一のコントロールプレーンから、すべての agent アクションに対して最小権限の委任認可を適用します。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.
Built for Speed: ~10ms Latency, Even Under Load