


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
セキュリティレビューでプロンプトの送信先について問われた際、多くのチームが最初に検討するのがOpenRouter ZDRです。しかし、それが具体的に何をもたらすかを正確に把握しておくことが重要です。ZDRは、プロンプトやレスポンスを保存しないプロバイダーのみにリクエストを制限します。これはプロバイダーの保持を制御するものであり、OpenRouter自身の保持を制御するものではありません。これはAI Gatewayが答えるべき広範な問い、つまり「何が許可され、データはどこに存在し、何が保持され、後から誰がそれを証明できるか」という問いの中の1つの制御に過ぎません。
本記事では、TrueFoundry vs OpenRouterシリーズの「ガバナンスとポリシー」について解説します。具体的には、ポリシーの表現、スコープ定義、テスト、バージョン管理の方法、許可リストと拒否リスト、プロンプト・ツール・パラメータレベルの制限、保存データのデータレジデンシー(データ所在地)、ログ記録ポリシーとマスキング、保持と削除、そして変更監査トレールを取り上げます。本記事は、ルールを実装するプラットフォームエンジニアと、それを防衛・証明しなければならないコンプライアンス責任者向けに執筆されており、すべての内容は両ベンダーの公式ドキュメントに基づいています。
OpenRouter ZDRは、プロバイダーがプロンプトやレスポンスを保存しないことを保証します。これは全体的にも、ガードレールを通じてモデルグループ(Anthropic、OpenAI、Google、SpaceXAI、非フロンティアモデル)ごとにも、あるいはZDRパラメータを使用してリクエストごとにも強制適用できます。これとは別に、provider.data_collection: "deny" はユーザーデータを収集しないプロバイダーにのみリクエストをルーティングする機能で、リクエストごと、またはプライバシー設定でのアカウント全体設定として設定可能です。これら2つは異なる約束であるため、独立して制御されます。一部のエンドポイントはデータを学習に使用しませんが、乱用防止のスキャンや法的な理由でデータを保持するため、OpenRouterの「学習なし」というデータポリシーは「保持なし」と同じではありません。
この制御には3つの制限があります。第一に、ZDRはWeb検索など有効化されたプラグインやツールには適用されません。これらは独自の保持ポリシーを持つサードパーティによって運営されている場合があります。第二に、ZDRはプロバイダーの保持を制御するものであり、OpenRouter自身の保持を制御するものではありません。OpenRouterのコンテンツ保持は、後述する別のワークスペースレベルのログ記録スイッチによって管理されます。第三に、リクエストメタデータ(タイムスタンプ、モデル、トークン数、レイテンシ)に関するOpenRouterのデータ保持は請求および運用目的で継続され、有効期間の記載や設定可能な期間はありません。Enterprise顧客向けに提供される署名済みDPAにはZDR構成が含まれており、コンプライアンスチームが担保とするにはここが適しています。
TrueFoundryにはZDR機能がありませんが、これは機能の欠落ではなく構造的な理由によるものです。ユーザー自身がプロバイダーキーを持ち込むため、プロバイダーの保持条件はユーザー自身が交渉したものとなり、同等の制御は「チームがどのプロバイダーアカウントの使用を許可されているか」となります。両製品が重複するのは、ルーティングポリシーとしてのOpenRouter Zero Data Retentionと、アクセスポリシーとしてのTrueFoundryのプロバイダーアカウント付与の比較であり、これが本章全体の構図となります。OpenRouterはトラフィックを誘導し、TrueFoundryはアクセスを権限検証(認可)します。
OpenRouterのガードレールはポリシーエンジンとして機能します。ガードレールは名前付きのルールオブジェクトであり、Workspaces → Guardrails またはManagement API(作成、更新、削除、一覧表示、キーまたはメンバーへの割り当て)を通じて作成されます。予算制限、モデル許可リスト、プロバイダー許可リスト、モデルグループごプリのZDR、正規表現によるプロンプトインジェクション検知、Sensitive Info(PIIプリセット+NLP検知)、カスタム正規表現コンテンツフィルターを組み合わせることができます。組織内では管理者のみがガードレールを管理できます。アカウント全体のプライバシーポリシーとプロバイダー制限は継承され、ガードレールはより厳格な制限のみ追加できます。構成のセマンティクス(評価論理)はルールタイプごとにドキュメント化されており、この点は評価できます。許可リストは論理積(積集合:最も厳しいものが適用)、ZDRはモデルグループごとの論理和(和集合)、Sensitive Infoフィルターは結合(ブロックがリダクトに優先)、予算はマージされず層ごとに個別にチェックされます。表現形式はUIフォームとRESTのみで、ポリシー言語、YAML、GitOpsによる運用経路はありません。事前導入テストは部分的なサポートにとどまります。「Flag」アクションは強制適用せずに検知のみを記録しますが、これは正規表現インジェクションフィルターのみに適用されます。PIIルールはブロックまたはリダクトを受け入れ、予算と許可リストにはドライラン(試行実行)機能がありません。
TrueFoundryは、AI Gateway → Policies配下の4つのファミリー(Guardrails、Budget Limiting、Logging Config、Rate Limiting)にグループ化された、UIで構築可能なルールセット(すべてのルールフォームで「Apply as YAML」と同等)としてポリシーを表現します。4つのファミリーすべてが1つのスコープモデルを共有します。対象(ユーザー、チーム、バーチャルアカウント)、仮想モデルを含むモデル、MCPサーバーおよびツール、プロバイダーアカウント、および X-TFY-METADATA キー/バリュー値(ガードレール構成)です。予算機能には、確定前に仮想リクエストに一致するルールを返すシミュレートAPIがあり、ガードレールは強制適用前にモニターモードまたは警告モードで実行できます(予算のシミュレーション)。フォームで表現できないケースについては、CedarポリシーおよびOPAポリシーのガードレールを使用して、コードとしてルールを記述できます(Cedar、OPA)。評価セマンティクスはファミリーごとに異なり、正確に引用すると、予算はAND(かつ)条件かつすべてのイッチするルール、レート制限は最初のマッチが優先(First-match-wins)、ログ記録は拒否優先(Deny-wins)となります。
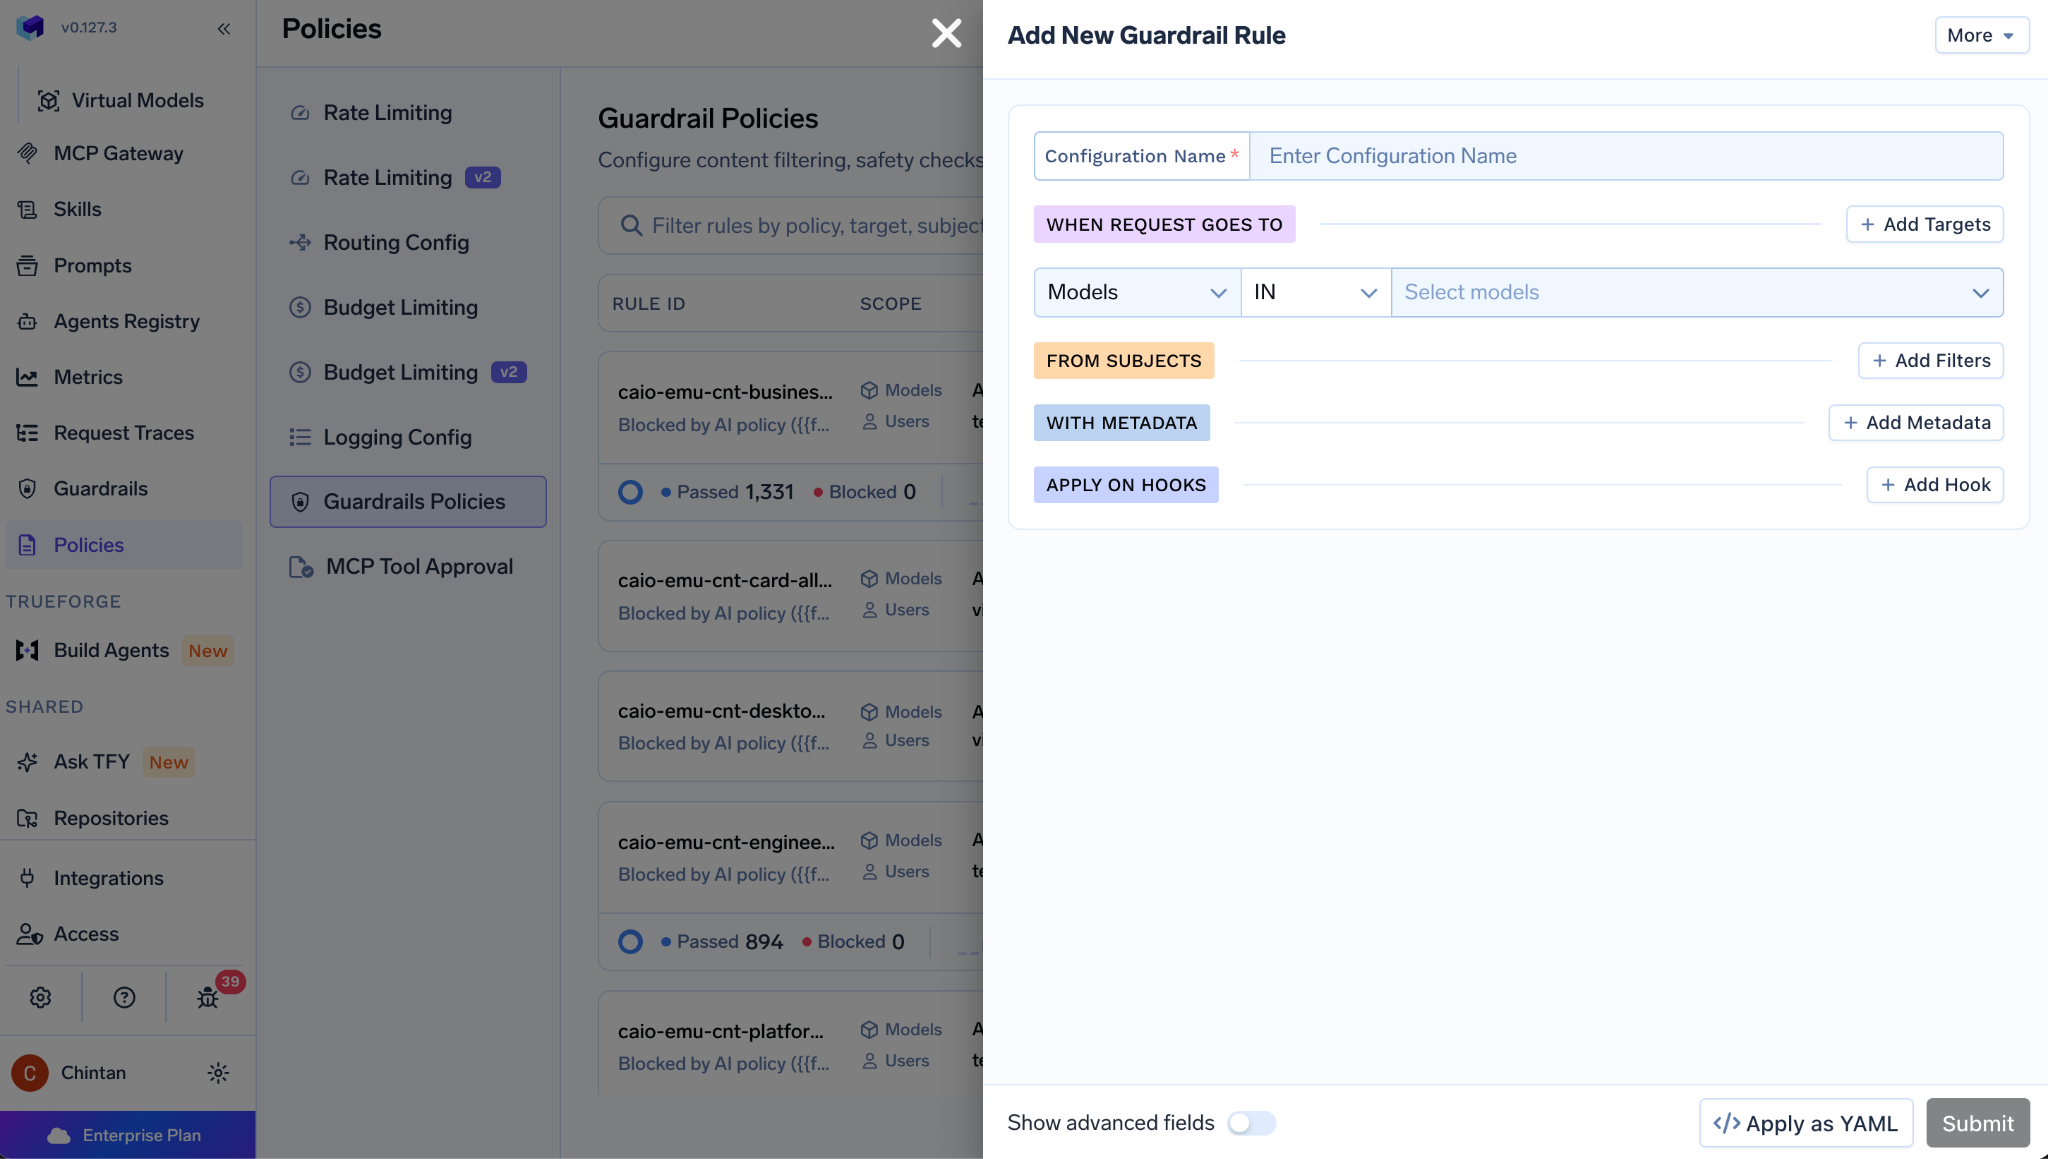
両ベンダーとも文書化していない2つの点について明記します。ポリシー文のバージョン管理(下書きと公開、ロールバック、履歴なし)と、ポリシー変更の承認ワークフロー(承認された管理者による編集は保存時に即時有効化され、相互牽制/4 eyes controlなし)です。エンタープライズ向けAPI管理製品にはこれらに関する変更管理機能が存在しますが、これら2つのゲートウェイにはまだ実装されていません。
OpenRouterには許可リスト(Allow list)のみが存在します。モデル許可リストとプロバイダー許可リストがあり、空の場合はすべて許可を意味し、拒否リスト(Deny list)のプリミティブはありません。チームごとの制御はワークスペーススコープのガードレールまたはメンバーごとの割り当てで機能します。環境(本番・検証等)ごとのメカニズムは、環境オブジェクトが存在しないため提供されていません。許可リストのみの運用コストは大きく、新しいモデルがリリースされるたびにすべてのガードレールを編集して許可する必要がありますが、拒否リストであれば自動的に取り込むことができます。安全なデフォルトですが、メンテナンスコストが高く、40のアプリケーションを運用する場合、継続的な管理作業が発生します。ツールレベルのポリシーは存在しません。OpenRouterは独自のサーバーツールを運用していますが、ツールごとの権限付与、制限、同意制御はドキュメント化されておらず、プラグインはZDRの対象外です。パラメータレベルのポリシーもドキュメント化されていません。temperatureやmax_tokensを制限する機能はなく、provider.max_priceはルーティング制約であり、ポリシーではありません。
TrueFoundryには両方の方向性が備わっています。RBAC権限付与が許可リストとして機能し(チームは許可されたモデルのみを表示・呼び出し可能)、ポリシー構成によって対象ごとにモデルの IN および NOT IN 条件が追加されます。環境ごとの表現はメタデータ(environment: production)または環境ごとのバーチャルアカウントを通じて行われます(ゲートウェイアクセス制御)。ツールレベルのポリシーは特定のMCPサーバーや個別ツールを対象とし、実行前(pre-invoke)および実行後(post-invoke)のフックを備えています。パラメータレベルのポリシーは、必須のリクエストメタデータを強制するメタデータ検証ガードレール、およびリクエストパラメータに対して記述できるCedarおよびOPAルールから提供されます。なお、編集者および検討者向けに1点注記します。temperatureが1を超えるものをブロックするような具体的なパラメータ制限については、一般的な機能として判断する前に実機での検証をお勧めします。
レジデンシー(データ所在地)はネットワークではなく保存データ(Data-at-rest)の問題であり、2つのベンダーは異なる問いに答えています。
TrueFoundry Data Routing (AI Gateway → Controls) はトレースの保存場所を選択します。SaaSでのリージョン選択機能を備えたコントロールプレーン管理のストレージ、または自社バケットおよび自社リージョン内の顧客管理オブジェクトストレージから選択できます。Enterpriseプランでは条件付きルーティングが追加され、メタデータや呼び出し元アイデンティティに基づいて上から順に一致する複数の送信先が設定できるため、EUチームのトレースはEUバケットに、その他はデフォルトに送信するといった運用が可能です(データルーティング)。リージョンごとのデータストアは単一リージョンへの集約ではなく、実質的なデプロイメントの選択肢です。ただし2つの留意点があります。メトリクスは常にデフォルトの送信先に送信され無制限に保持され、レジデンシー制御はありません。またセルフホストモードでは何も外部に出ないため、レジデンシーは必然的に自社管理となります。すでに自社環境でモデルを運用しているチーム向けに、オンプレミスLLMデプロイメントに関するガイドで詳細を解説しています。
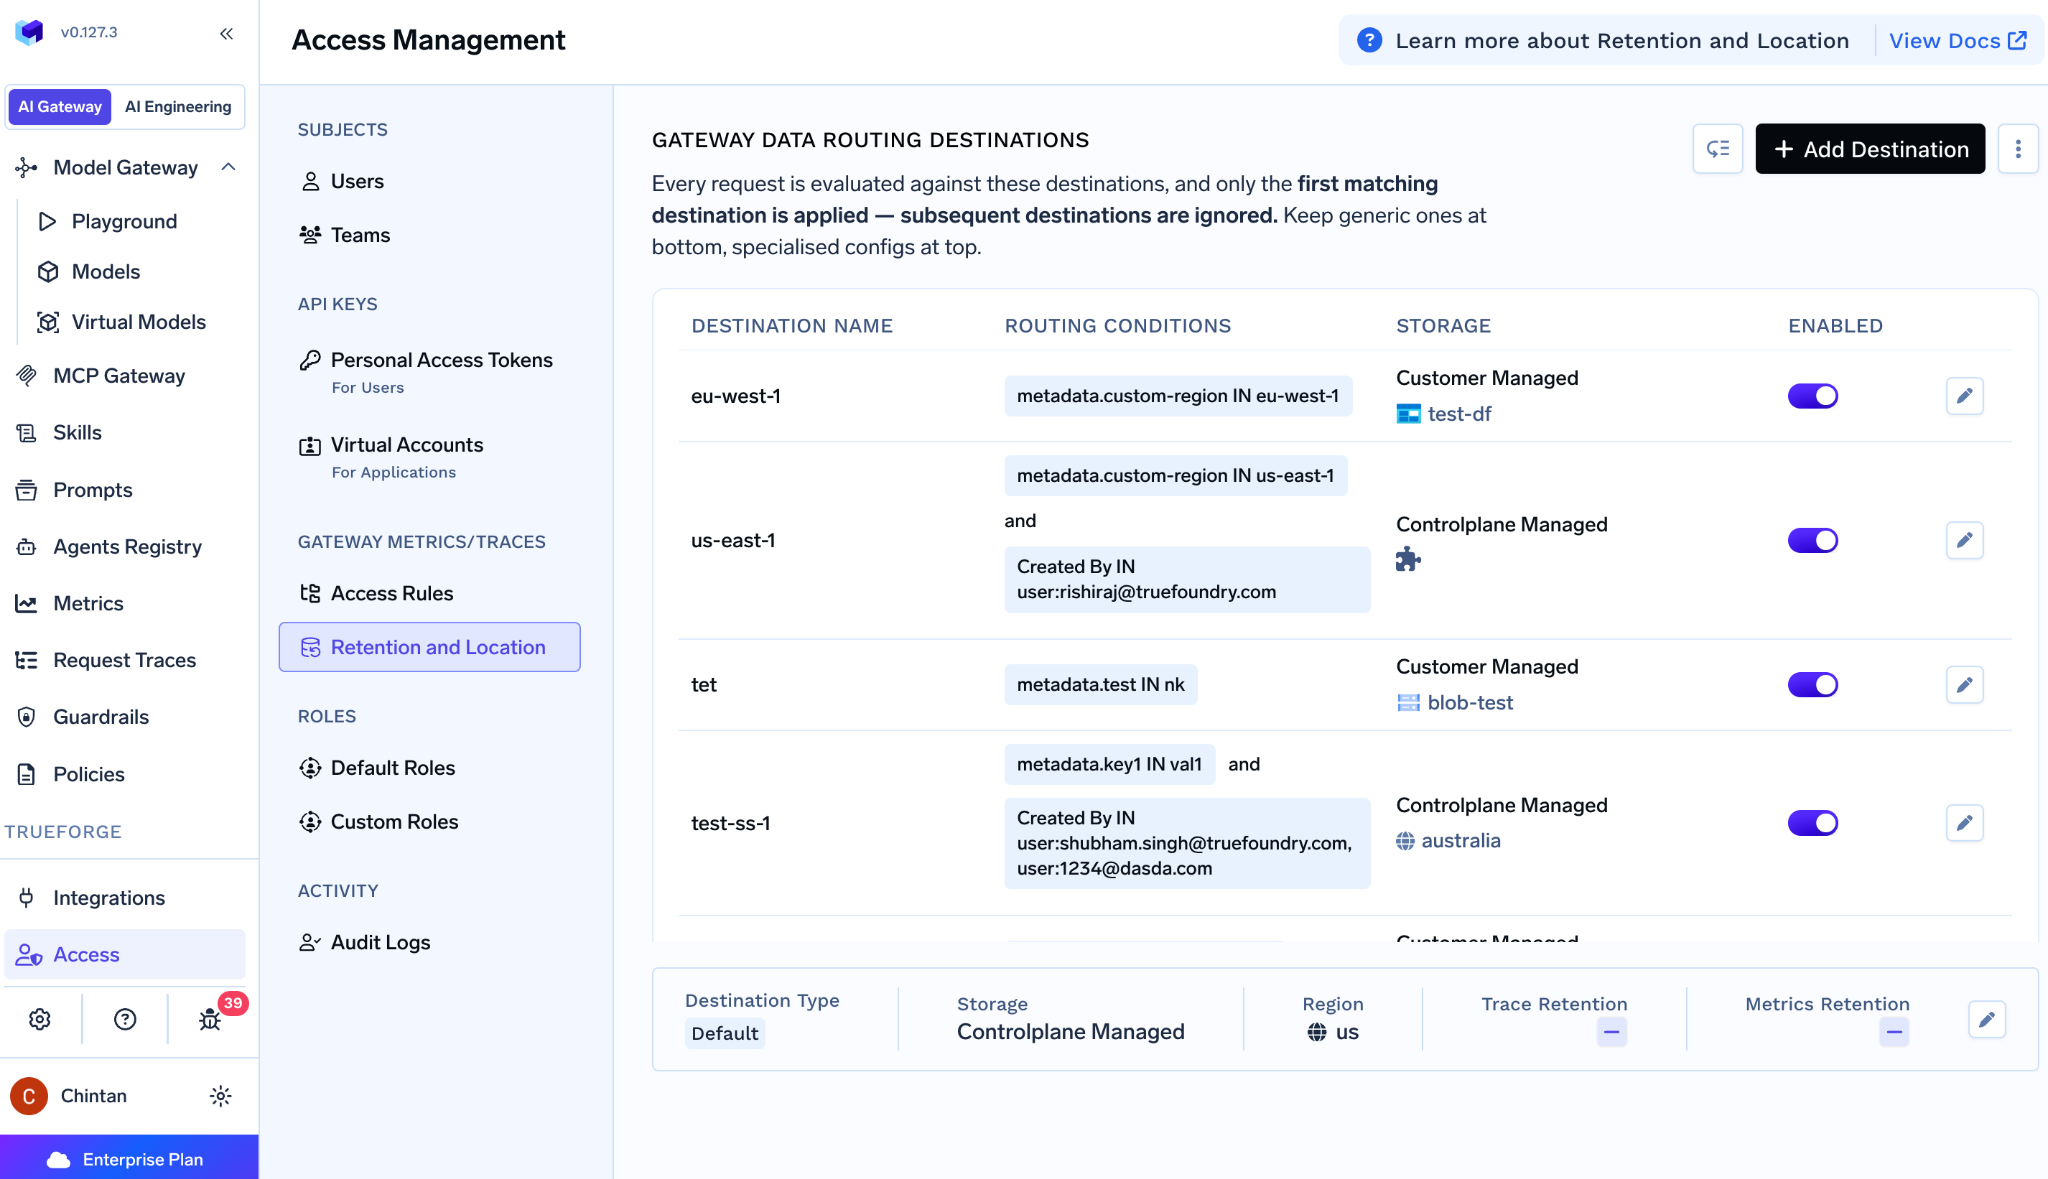
OpenRouterのリージョン内ルーティングは、主に処理場所に関する回答です。Enterprise顧客の場合、プロンプトとコンプレッション(生成結果)は選択されたリージョン(EUまたはUS)内で復号され処理されます。デフォルトの保存時の状態としては、コンテンツが保存されないため「保存されるデータはほぼ存在しない」となりますが、保持されたメタデータがどこに、どのリージョンに存在するのかはドキュメント化されていません。オプトイン方式のInput & Output Loggingは、リージョンが記載されていない分離されたGoogle Cloud Storageプロジェクトにコンテンツを保存します。そして、この項目における最も重要な発見として、Input & Output LoggingはEUまたはUSのエンドポイントを経由してルーティングされるリクエストには適用されないため、リージョン内ルーティングとプロンプトコンテンツの保存は排他的な関係にあります。EUレジデンシーを希望するエンタープライズ購入者は、プラットフォームを介したプロンプトレベルのデバッグや監査を同時に利用することはできません。
これは本項目において最も差別化されている機能であるため、単純な可否ではなくマトリクスとして示します。
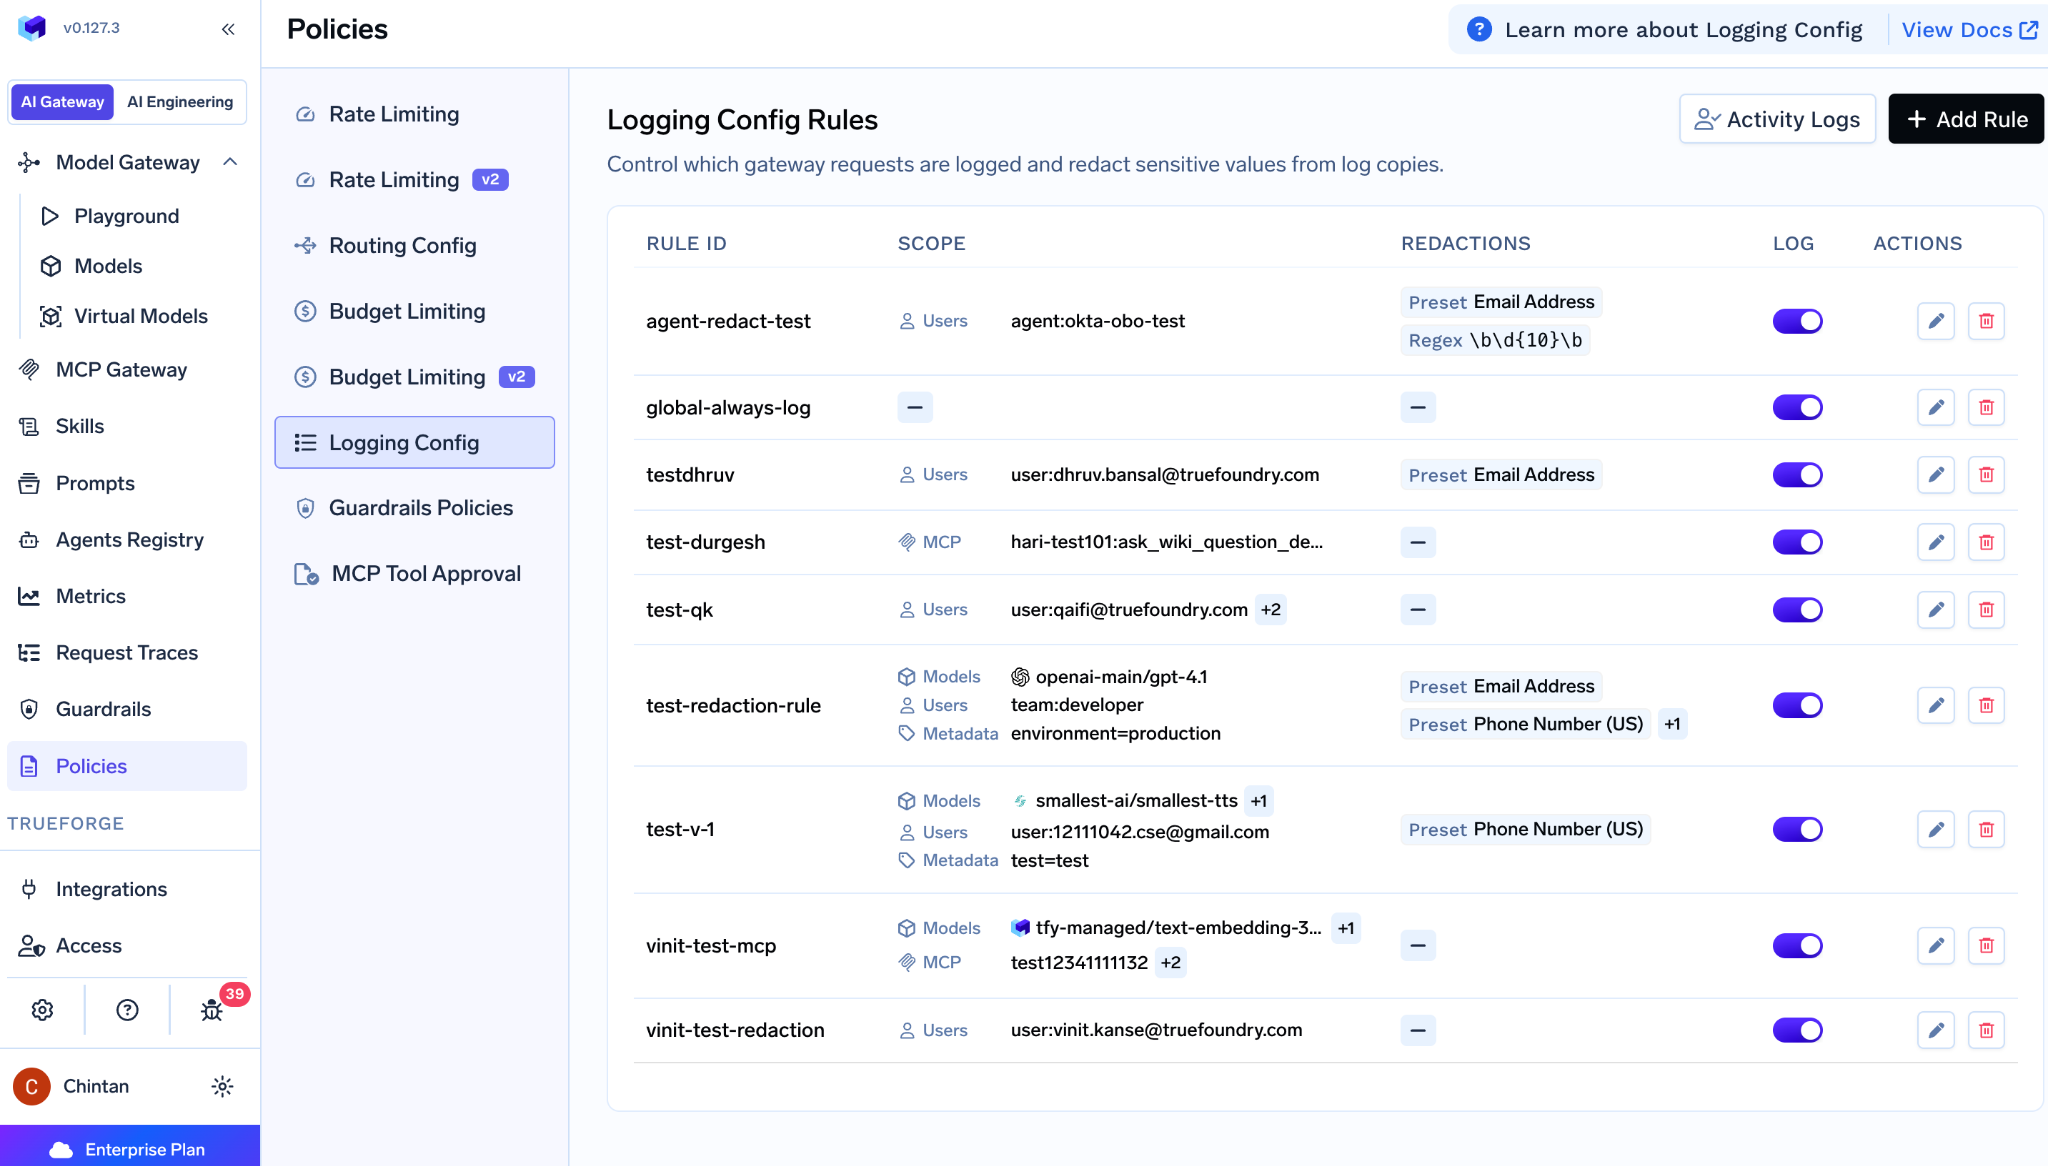
TrueFoundry Logging Configsは、対象、モデル、メタデータに対するAND条件を持つ名前付きルールです。各ルールにはログのオン/オフのトグルスイッチと、定義済みカタログ(メール、米国SSN、クレジットカード、インドAadhaarおよびPANなど)やカスタム置換テキスト付きのカスタム正規表現から抽出されたリダクション(伏字)パターンが含まれます。一致するすべてのルールが評価され、拒否が優先されます(ログオフのルールが1つでも一致するとボディの記録が抑制されます)。リダクションは一致する許可ルール間でマージされます。リダクションは保存されるコピーにのみ適用され、プロバイダーへのライブリクエストがこの機能によって変更されることはありません。リクエストごとの X-TFY-LOGGING-CONFIG ヘッダーはルールが一致しない場合のフォールバックとして機能し、メタデータ、コスト、トークン、レイテンシは常に記録されます。各トレースには tfy.logging.prompt_logging_enabled および matched_config_names が記録されるため、ログ記録の決定自体が監査可能です(ログ記録設定)。結論として、リクエストごとのログ決定:対応、保存前のマスキング:対応、チーム・開発者・モデル・環境・正規表現一致ごとの変更:対応となります。
これらすべては、ステートレスなゲートウェイプレーン上で強制適用され、2,500以上のLLM全体でvCPUあたり毎秒350以上のリクエストを処理しながら、追加レイテンシは約3〜4msに抑えられます。
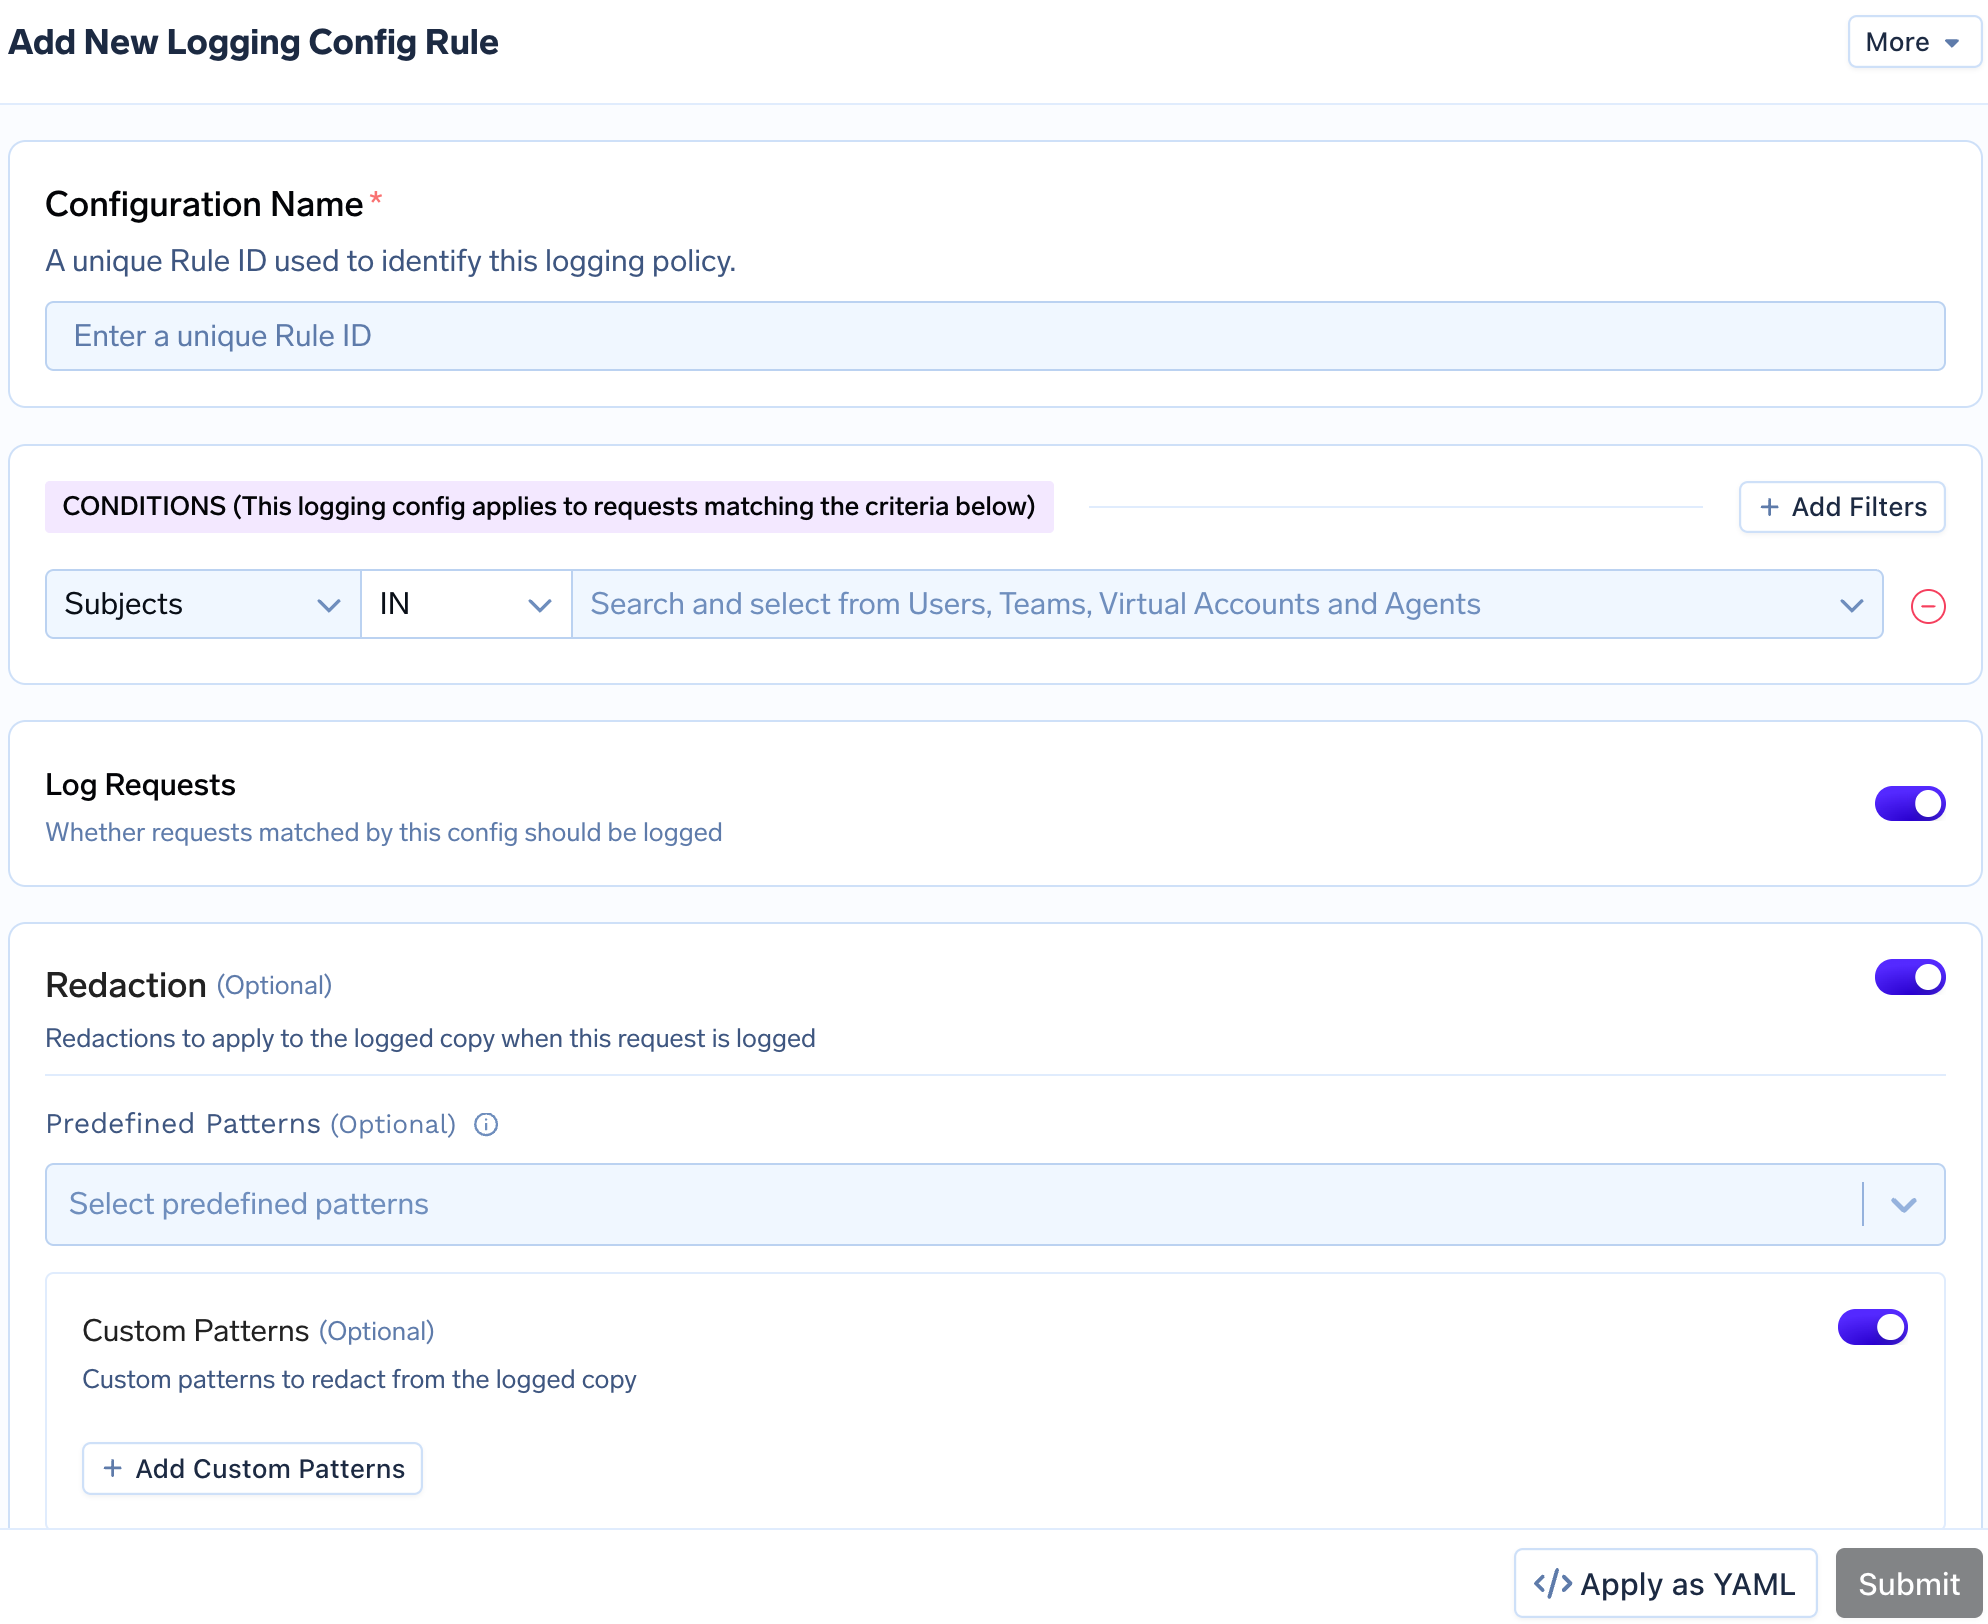
OpenRouterの場合、リクエストごとにログを記録するかどうかの決定は非対応です。Input & Output Loggingは管理者のみが変更できるワークスペースレベルのトグルであるためです。ログ記録前のマスキングも非対応です。チームごとの変更は、ワークスペース=チームである範囲でのみ対応します。開発者、モデル、環境、または正規表現の一致ごとの変更は非対応です。明確にしておくべき点として、OpenRouterが備えているリダクション機能(Sensitive Infoプリセットおよびカスタム正規表現)は、プロバイダーが受信する前にライブリクエストを直接変更します。これはセキュリティの記事で扱うリクエスト時のリダクションであり、ログ記録時のマスキングではありません。プロバイダーが受信する内容とは独立して「すべてログに記録し、これのみをマスクする」を設定することはできません。これらは同一の制御であるためです。ZDRパラメータはプロバイダー側の保持を制御するものであり、OpenRouterのログ記録を制御するものではないため、ログ記録ポリシーと混同すべきではありません。
TrueFoundryのトレース保持期間はデータルーティング送信先ごとに設定可能で、未設定の場合はデフォルトポリシーが適用されます。メトリクスは永久に保持され、設定変更はできません。記録された特定のリクエストの消去権(削除権)は、製品内のワークフローとしてはドキュメント化されていません。顧客管理ストレージを使用している場合はバケットを自身で所有するため、削除は技術的にユーザー側で実行可能です。管理者の監査トレールについては明確に記述します。当社のドキュメントの監査に関する記述はエージェントおよびリクエストのアクティビティに関するものであり、「誰がいつどのポリシーを変更したか」を記録・エクスポートするトレールはドキュメント化されていません(料金ページにはEnterpriseプランで監査ログが記載されています)。項目を鵜呑みにせず、実際のデモで確認することをお勧めします(データルーティング、料金)。
OpenRouterのデフォルトのコンテンツ保持は「なし」です。メタデータは請求のために保持されますが、有効期間の記載や設定可能な期間はありません。保存されたプロンプトの保持期間および消去権についてはドキュメント化されていません。監査ログ自体は存在します。SCIM Group Mappingsのドキュメントによると、アイデンティティプロバイダーでグループが削除されメンバーがアクセス権を失った場合、その削除が記録されるとされています。ただし、そのスコープ、保持期間、閲覧インターフェース、エクスポート機能はドキュメント化されておらず、専用の監査ログページも存在しません。また、メンバーシップの変更だけでなくガードレールの編集などの設定変更が含まれるかどうかは不明です。Activity Exportはモデル、キー、またはメンバーごとにグループ化された利用データをCSVまたはPDFで出力しますが、これは利用状況レポートであり変更監査ではありません。AI監査トレールがより広範なガバナンスプログラムにどのように適合するかについては、AIガバナンスの解説記事を参照してください。
TrueFoundryの機能は当社のドキュメントに基づいており、OpenRouterの機能は執筆時点で公開されているドキュメントに基づいています。
どちらを選択する場合でも、ポリシーのバージョン管理、変更承認、およびエクスポート可能な管理者監査トレールについてベンダーに確認してください。現時点で両社ともこれらを文書化していません。ゲートウェイ全般の比較については、OpenRouter代替製品のガイドを参照してください。
OpenRouter ZDRは、ほとんどのゲートウェイが関与できない「直接契約していないプロバイダーの保持ポリシー」を高度に制御する機能であり、OpenRouterのガードレールは同カテゴリの中で最も明確な構成ルールを備えています。一方で、フラットなアイデンティティモデル、許可リストのみの対応、ツールやパラメータレベルのポリシーの欠如、ワークスペース全体でのオン/オフ切替のみのログ記録といった制限があります。TrueFoundryのガバナンスは、予算、制限、ガードレール、ログ記録を網羅する単一のスコープモデル、YAML・Cedar・OPAのサポート、拒否リスト、ツールレベルのフック、条件付きレジデンシー、そして自身の決定を記録するログ記録マトリクスを備えた包括的なポリシーエンジンです。両製品ともエンタープライズ向けの一部機能において未文書化の課題を残していますが、根拠の提示が求められるプラットフォームチームにとって、本評価軸における結論は明確です。
ログ記録ポリシー、拒否リスト、リージョンごとのトレースルートの設定方法を確認するには、TrueFoundry AI Gatewayをご活用ください。マルチチーム導入に向けたガバナンスを検討中の方は、デモをご予約ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












