


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
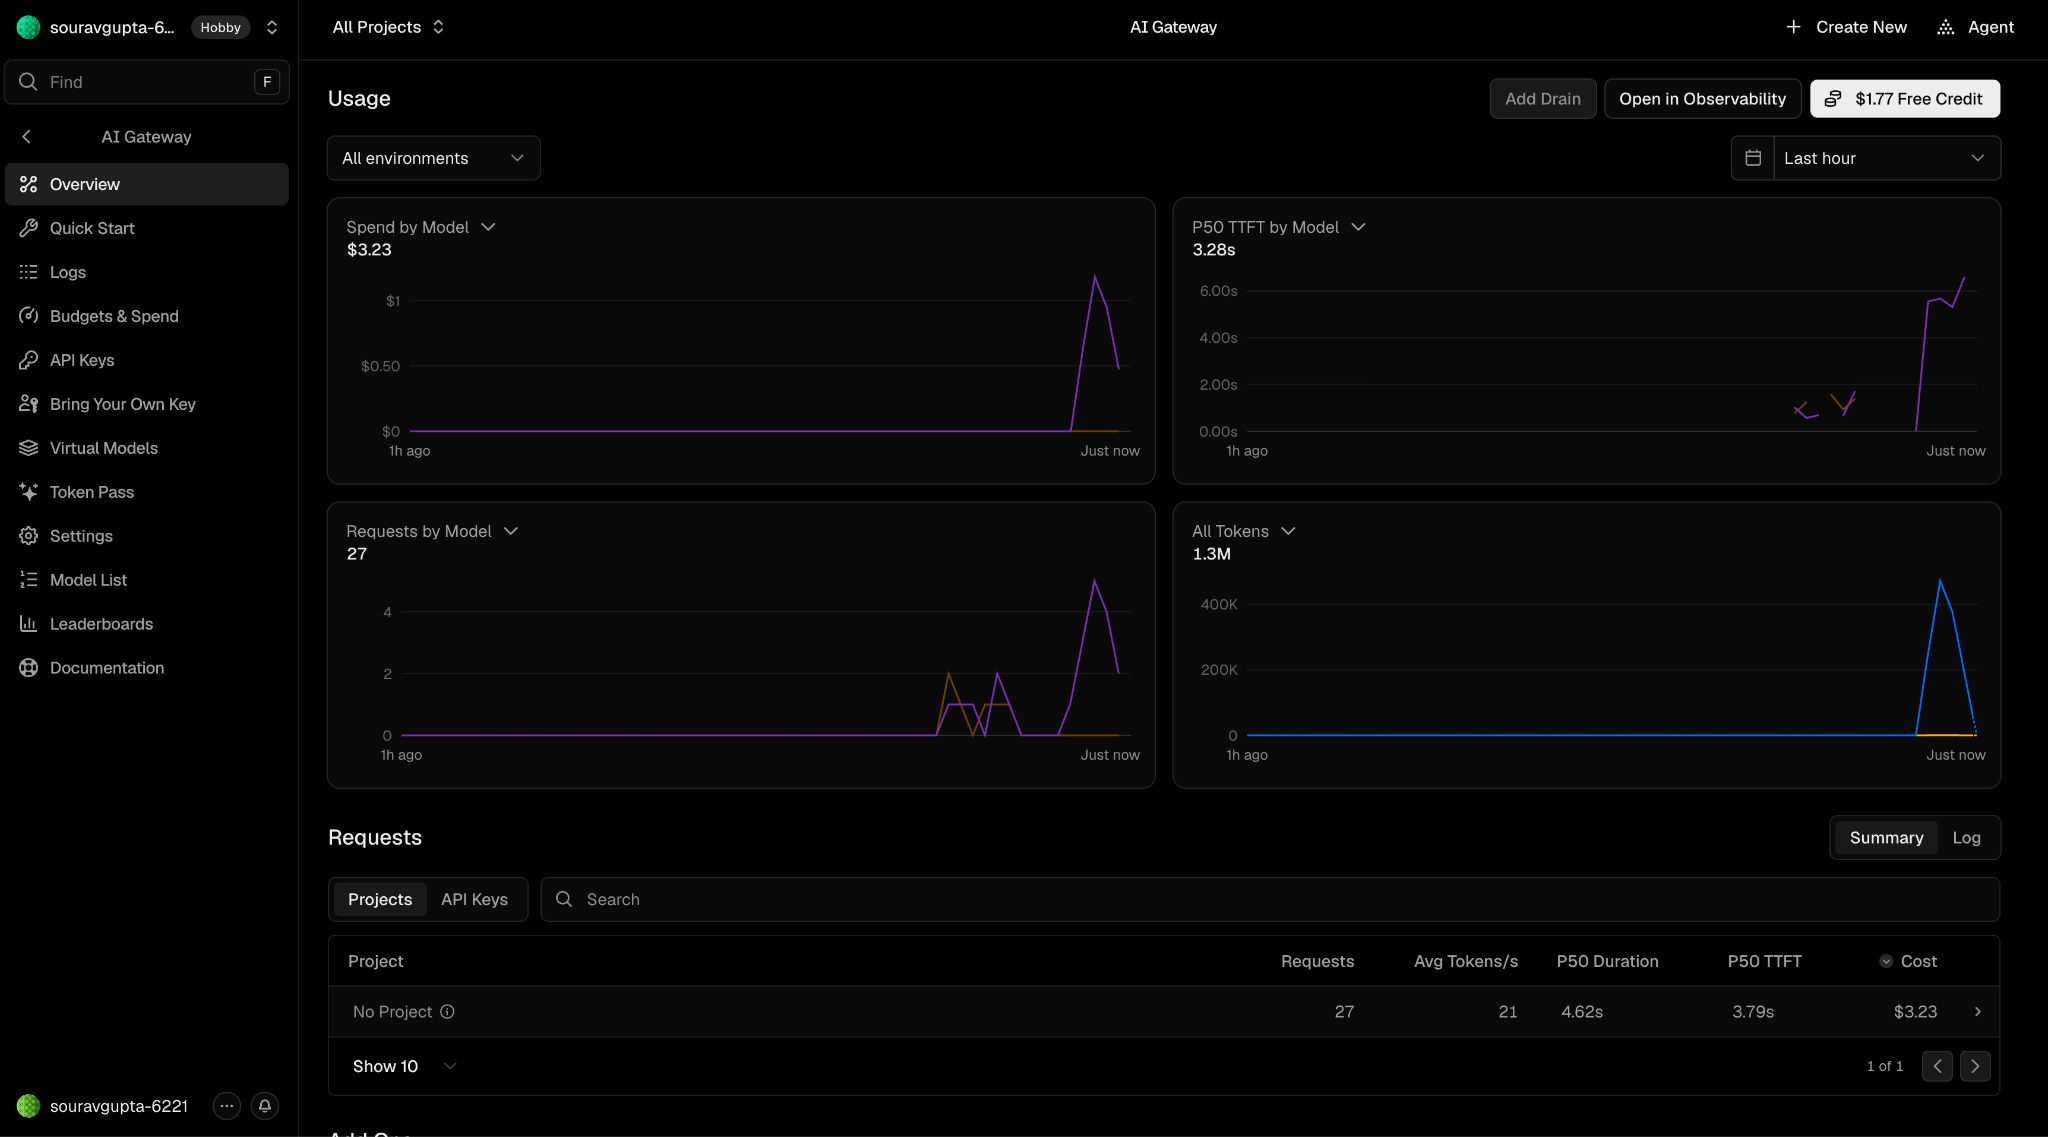
Vercel AI Gatewayは優れたマネージドルーターであり、多くのチームにとって今すぐエンタープライズで利用できるレベルに達しています。しかし、そうではないチームも存在し、その境界線は曖昧ではなく非常に明確です。要件がマネージド型サービスに合致し、必要なガバナンス制御がVercelの有料プランに含まれているなら問題ありません。しかし、自社ネットワーク内にプロンプトを留める必要がある場合、顧客が選択可能なデータレジデンシー、ネイティブなコンテンツガードレール、またはツールレベルのエージェントガバナンスが必要な場合は、ロードマップ上の細かい話ではなく構造的なギャップに突き当たることになります。
本記事は、プラットフォームエンジニアリング、セキュリティ、コンプライアンスなど、AI Gatewayの導入を最終承認する担当者向けのレビューです。調達時にこれらのチームが発する疑問(デプロイメントとデータパス、アイデンティティとアクセスガバナンス、コンプライアンス認証、データレジデンシーと保持、可観測性と監査、製品の成熟度)に沿って解説します。記載内容はすべて2026年9月時点のVercel公式ドキュメントおよび実際の検証アカウントに基づきます。ドキュメントに明記されていない事項は、機能が存在しないと断定するのではなく「ドキュメント非掲載」と表記しています(これらは意味が異なるためです)。カテゴリー全般の背景知識を先に確認したい方は、LLM Gatewayとは何かの解説記事をご覧ください。
この表現は曖昧に使われがちであるため、本レビューでVercelを評価する基準を明確にします。エンタープライズ対応のGatewayとは、プロンプトの送信先を制御でき、実用的なアイデンティティとアクセス制御によって権限を証明でき、監査人が求める認証を保持し、データレジデンシーと保持に関する明確な回答を提供し、監査ログを出力でき、計画的な運用を支えるサポートと成熟度を備えているものです。プロバイダーの網羅性やOpenAI互換APIがあるだけでは、エンタープライズ対応とは言えません。今や主要な製品であればどれも備えています。以下の評価表は、セキュリティ審査で重要となる観点においてVercel AI Gatewayがどのように評価されるかをまとめたものです。
一目でわかるエンタープライズ対応状況。緑は対応済み、黄は一部対応、赤はギャップありを示します。
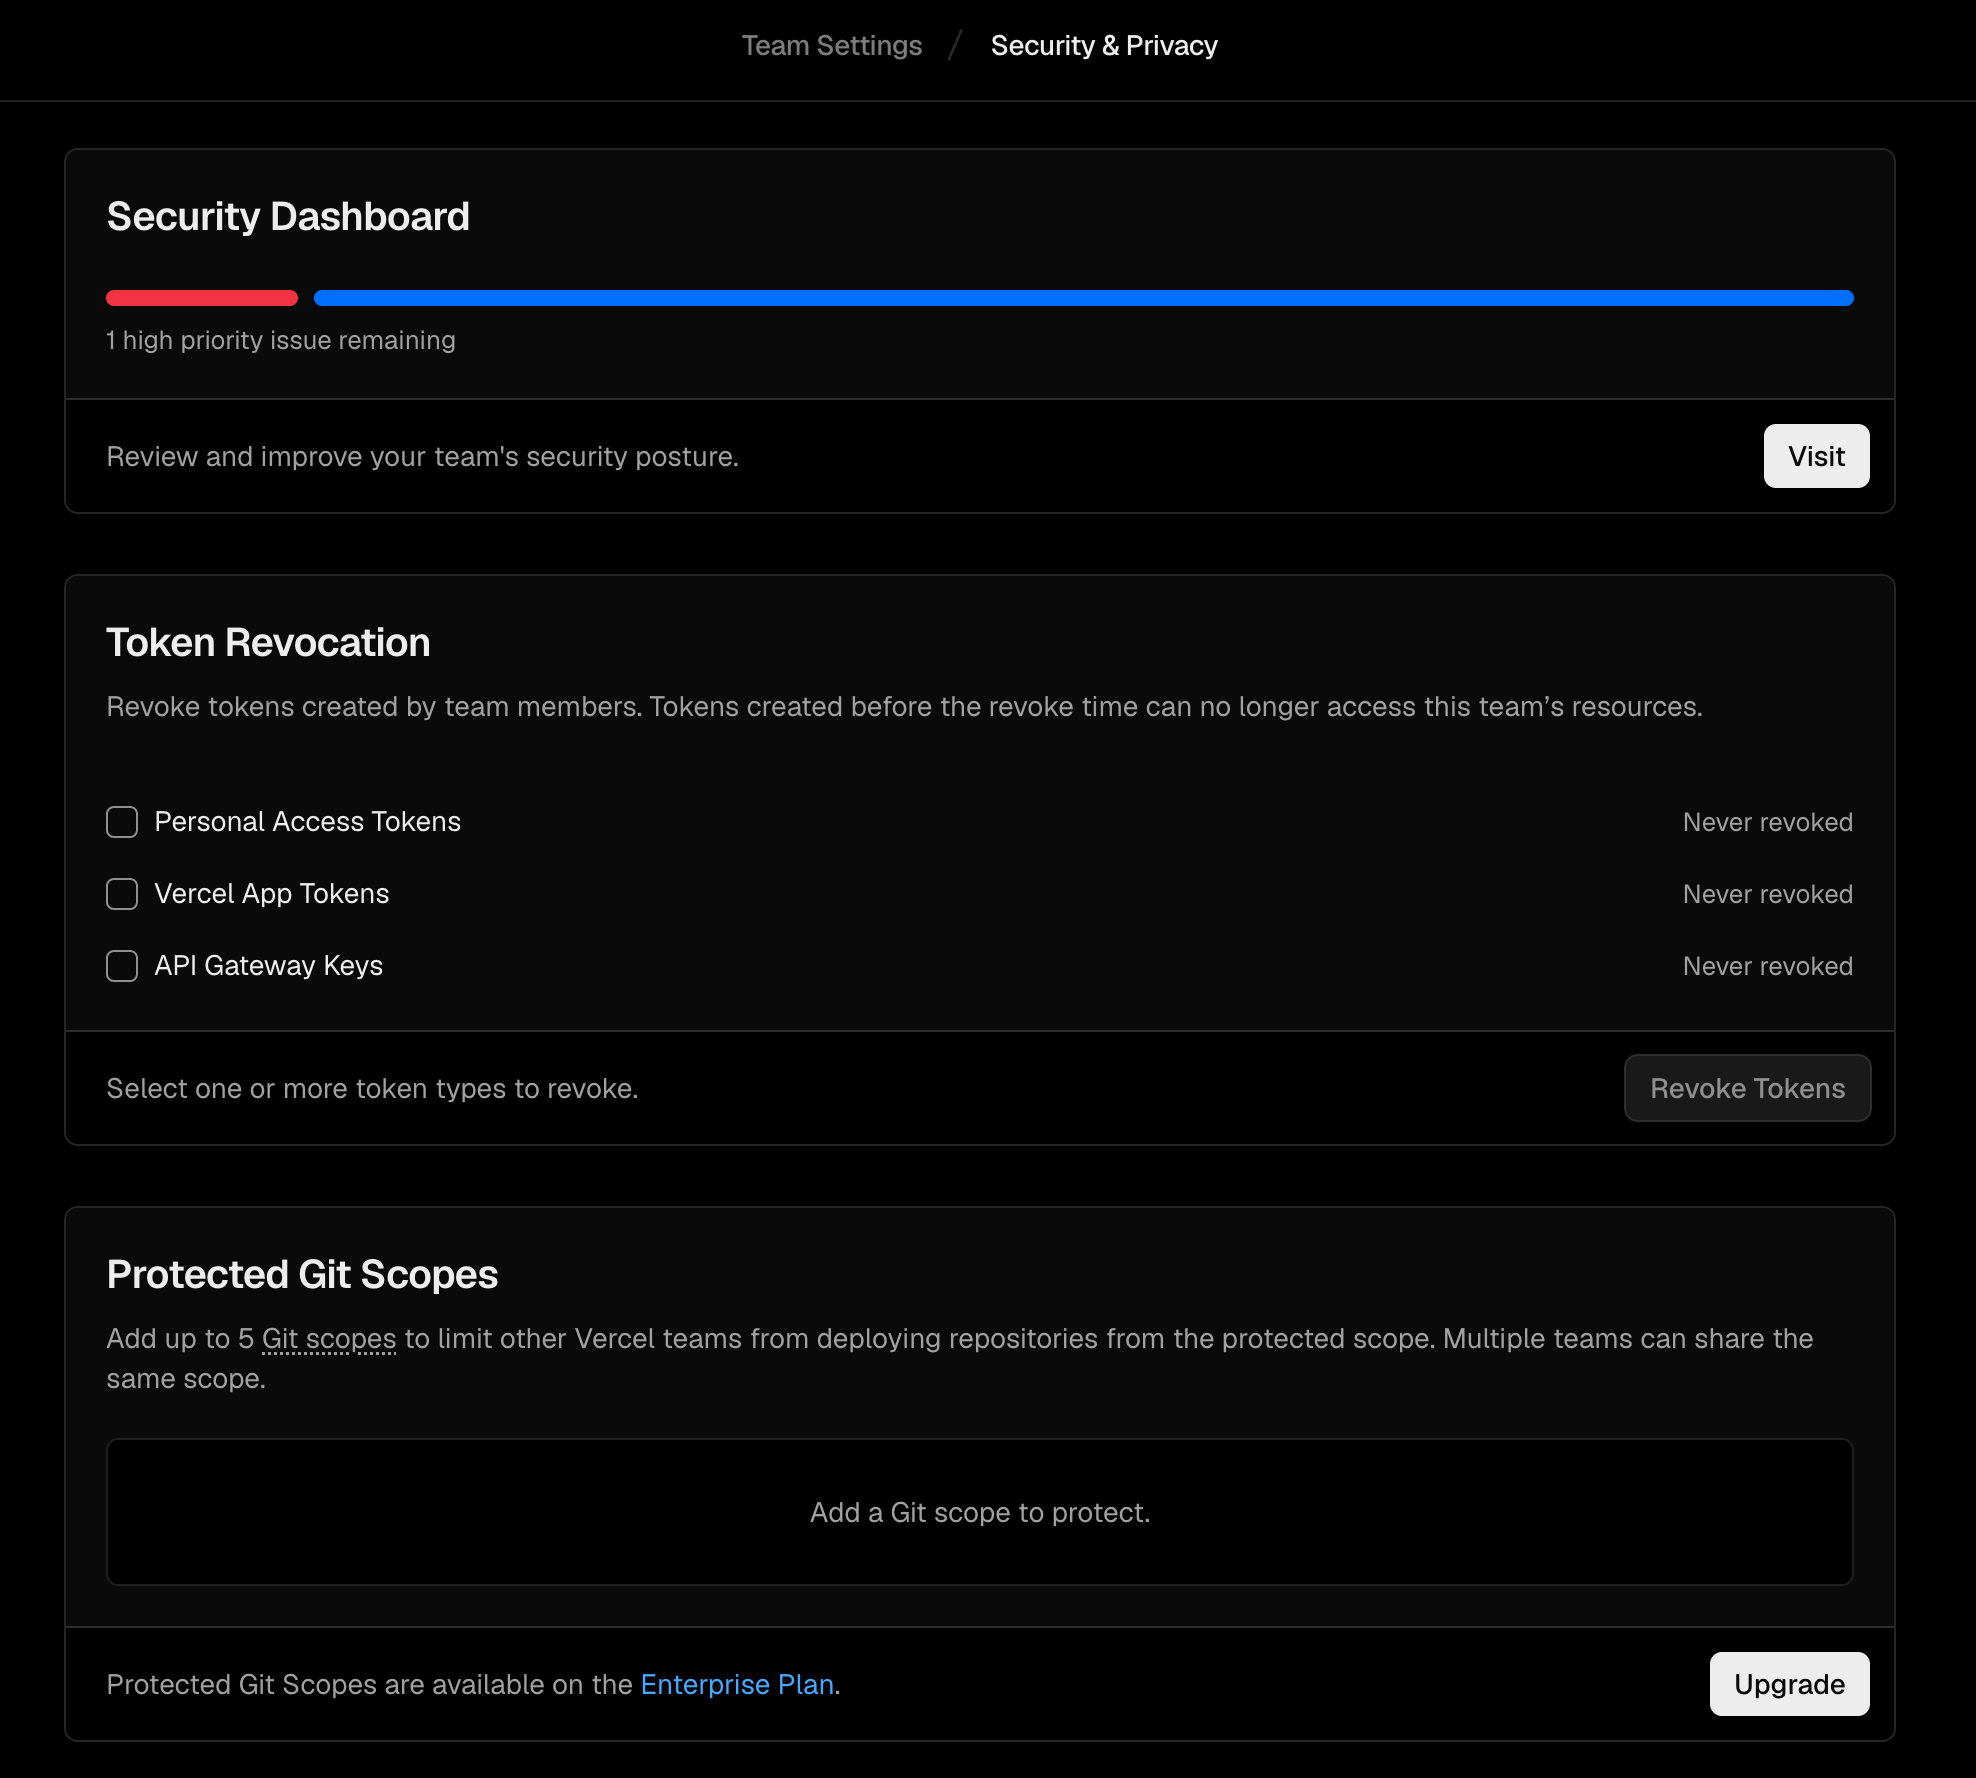
Vercelはアクセス制御の基本機能を備えています。SAMLシングルサインオン(SSO)はProのアドオンまたはEnterpriseで利用可能であり、SCIMによるディレクトリの自動プロビジョニングにはEnterpriseが必要です。ワークロードの認証はチームAPIキーまたはプロジェクトOIDCトークンで行われ、ローカルOIDCの有効期限は12時間と記載されています。キーのライフサイクル管理は妥当な設計です。キーには有効期限が設定可能で、削除すると即座に無効化され、離職したチームメンバーが作成したキーは無効化されます。チームのセキュリティ設定画面から、パーソナルアクセストークン、アプリトークン、API Gatewayキーにわたるトークンの失効処理が行えます。
ギャップが目立つのは制御の細やかさ(粒度)です。チームロールやモデル・プロバイダーのポリシーは存在しますが、パラメータレベルの属性ベースアクセス制御(ABAC)やキーごとのモデルスコープ適用はドキュメントに記載されていません。特にエージェントガバナンスにおいては、Gateway内部での統合的なツール認可レイヤーは確認できません。Vercel Connectは委任型のAPIアクセスを提供しますが、これはGatewayのMCPポリシーエンジンではなく隣接する別サービスです。中央で強制されるポリシーのもとでエージェントにツールを呼び出させる構成を予定している場合は、導入前に十分な検証が必要です。
また調達時の重要ポイントとして、どの制御機能がどのプランに紐づいているかという点があります。多くのガバナンス機能は下位プランでは利用できません。
チームの下にプロジェクトがぶら下がり、Gatewayのキーはチームに属するため、多くの組織が必要とする論理的なスコープ分けは可能です。しかし、セキュリティモデルとして論理レイヤー未満でのテナント分離が必要な場合に重要となる「物理的な専用分離」や「ノイジーネイバー(他テナントからの影響)に関する保証」はドキュメントに明記されていません。また、予算設定の仕様にも注意が必要です。プロジェクト単位の予算はデプロイメントのOIDCリクエストに適用され、APIキーの支出には適用されません。つまり、プロジェクトの紐付けと支出の帰属管理はそれぞれ異なる目的を扱っています。キーやテナント作成のためのネイティブな承認ワークフローもドキュメントにないため、セルフサービス型のガバナンスを構築するには製品の外部に仕組みを作る必要があるかもしれません。
Vercelは、プラットフォーム全体でSOC 2 Type 2およびISO 27001を取得しており、対象となるProおよびEnterprise顧客向けにHIPAA BAAとDPAを提供しているとドキュメントに記載しています。これにより標準的な調達チェックリストの多くを満たすことができます。ただし2点ほど注意が必要です。第1に、Gatewayおよび各種プロバイダーにおける正確なBAA適用範囲やFedRAMPステータスは公開ドキュメントに明記されていないため、規制対象企業の担当者はプラットフォームの認証から推測するのではなく、書面でスコープを確認する必要があります。第2に、Vercel自身のセキュリティ情報によると、2026年4月に内部システムへの不正アクセスが発生し、センシティブ設定されていない一部の顧客環境変数が露出するインシデントが記録されています。これはプラットフォームの過去の経緯であり、Gateway固有の侵害を示すものではありませんが、公平なエンタープライズ評価においては各種認証結果と併せて考慮すべき事実です。なお、VercelはTrust Centerを通じて脆弱性の報告窓口やペネトレーションテストの文書を公開しています。
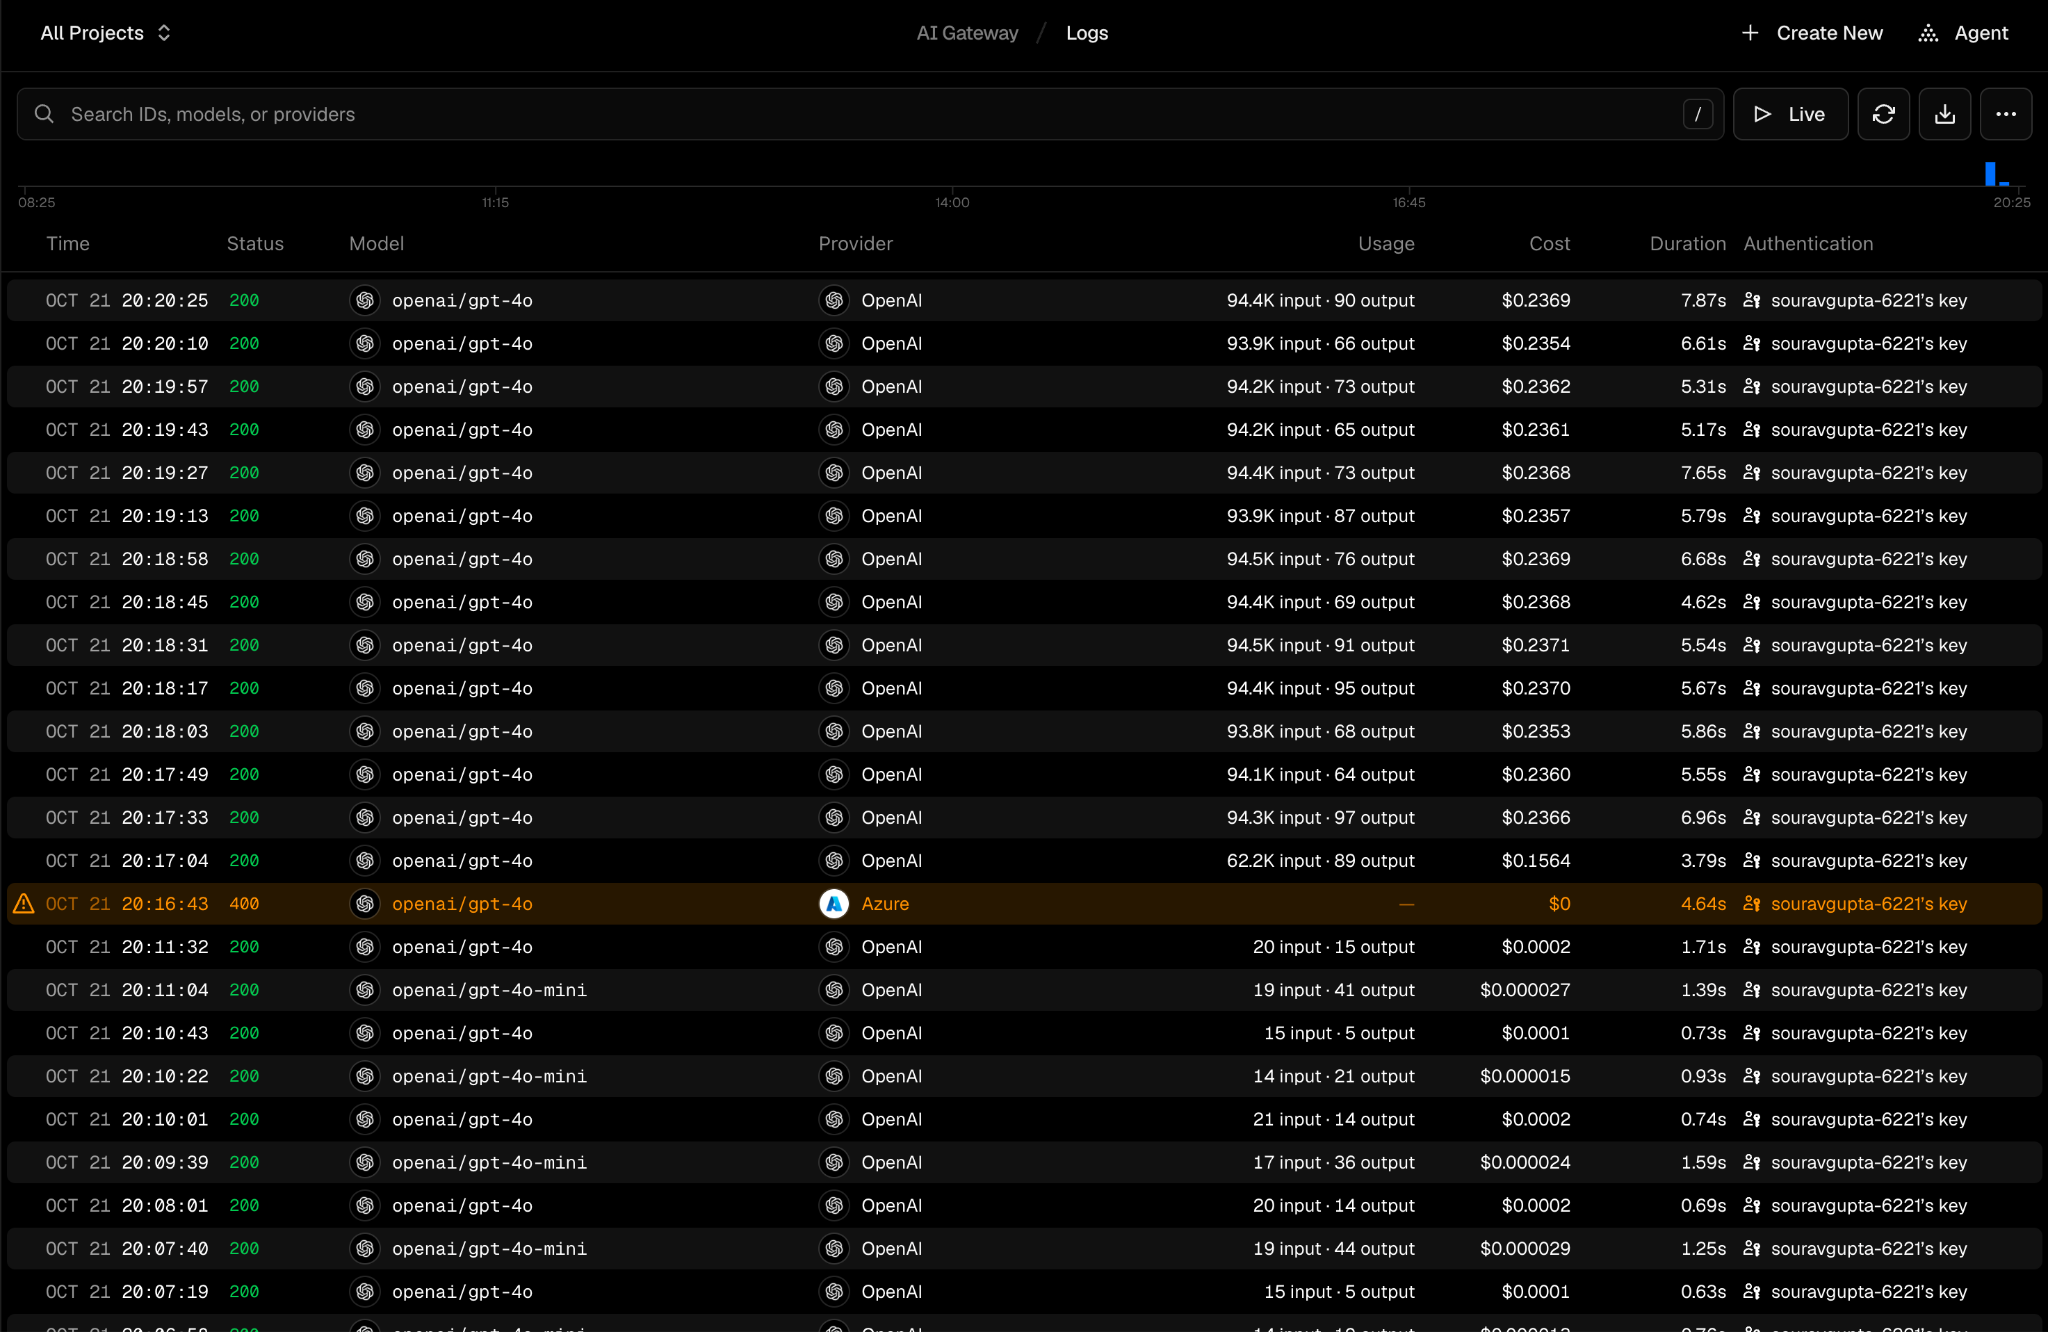
このセクションは規制対象のデプロイメントにおいて判断を分けるポイントであり、評価が分かれます。評価できる点として、Gatewayはプロンプトやコンプリーションの本文を取得せず、処理完了後にリクエスト内容を削除します。デフォルトで全データをログに記録する Gateway と比較して、これは確固たるプライバシー上の優位性です。リクエストログを確認すると、各行にはモデル、プロバイダー、トークン使用量、コスト、所要時間、認証キーが含まれますが、プロンプトやレスポンスの本文は一切含まれません。
inferenceRegion設定を使用すると、プロバイダー側が対応していれば、プロバイダーの推論および関連ストレージを米国またはEUに固定できます。リージョン条件を満たせない場合は、サイレントにフォールバックすることなくリクエストが失敗します。制限事項も同様に具体的であり、表形式で確認するのが容易です。
ネイティブで設定可能なPII非特定化エンジンはドキュメントに記載されておらず、Gateway組み込みのコンテンツガードレールや脱獄(Jailbreak)対策も用意されていないため、これらの制御機能はアプリケーション側または別のツールで用意する必要があります。有料のチーム全体オプションとして「Zero Data Retention(ZDR)」が利用可能ですが、Vercel自身が明記している通り、ZDRは「外部送信なしのアーキテクチャ」を意味するものではなく、プロンプトは依然としてVercelおよび選択したプロバイダーを通過します。テナントごとのメタデータ保持・削除用APIもドキュメントにはありません。コンプライアンス上の規定によりプロンプトをネットワーク外に一切出せない場合、ホスト型Gatewayの構造上その要件を満たすことはできません。この理由から、多くの規制対象チームが自社環境にデプロイ可能な代替案を検討することになります。
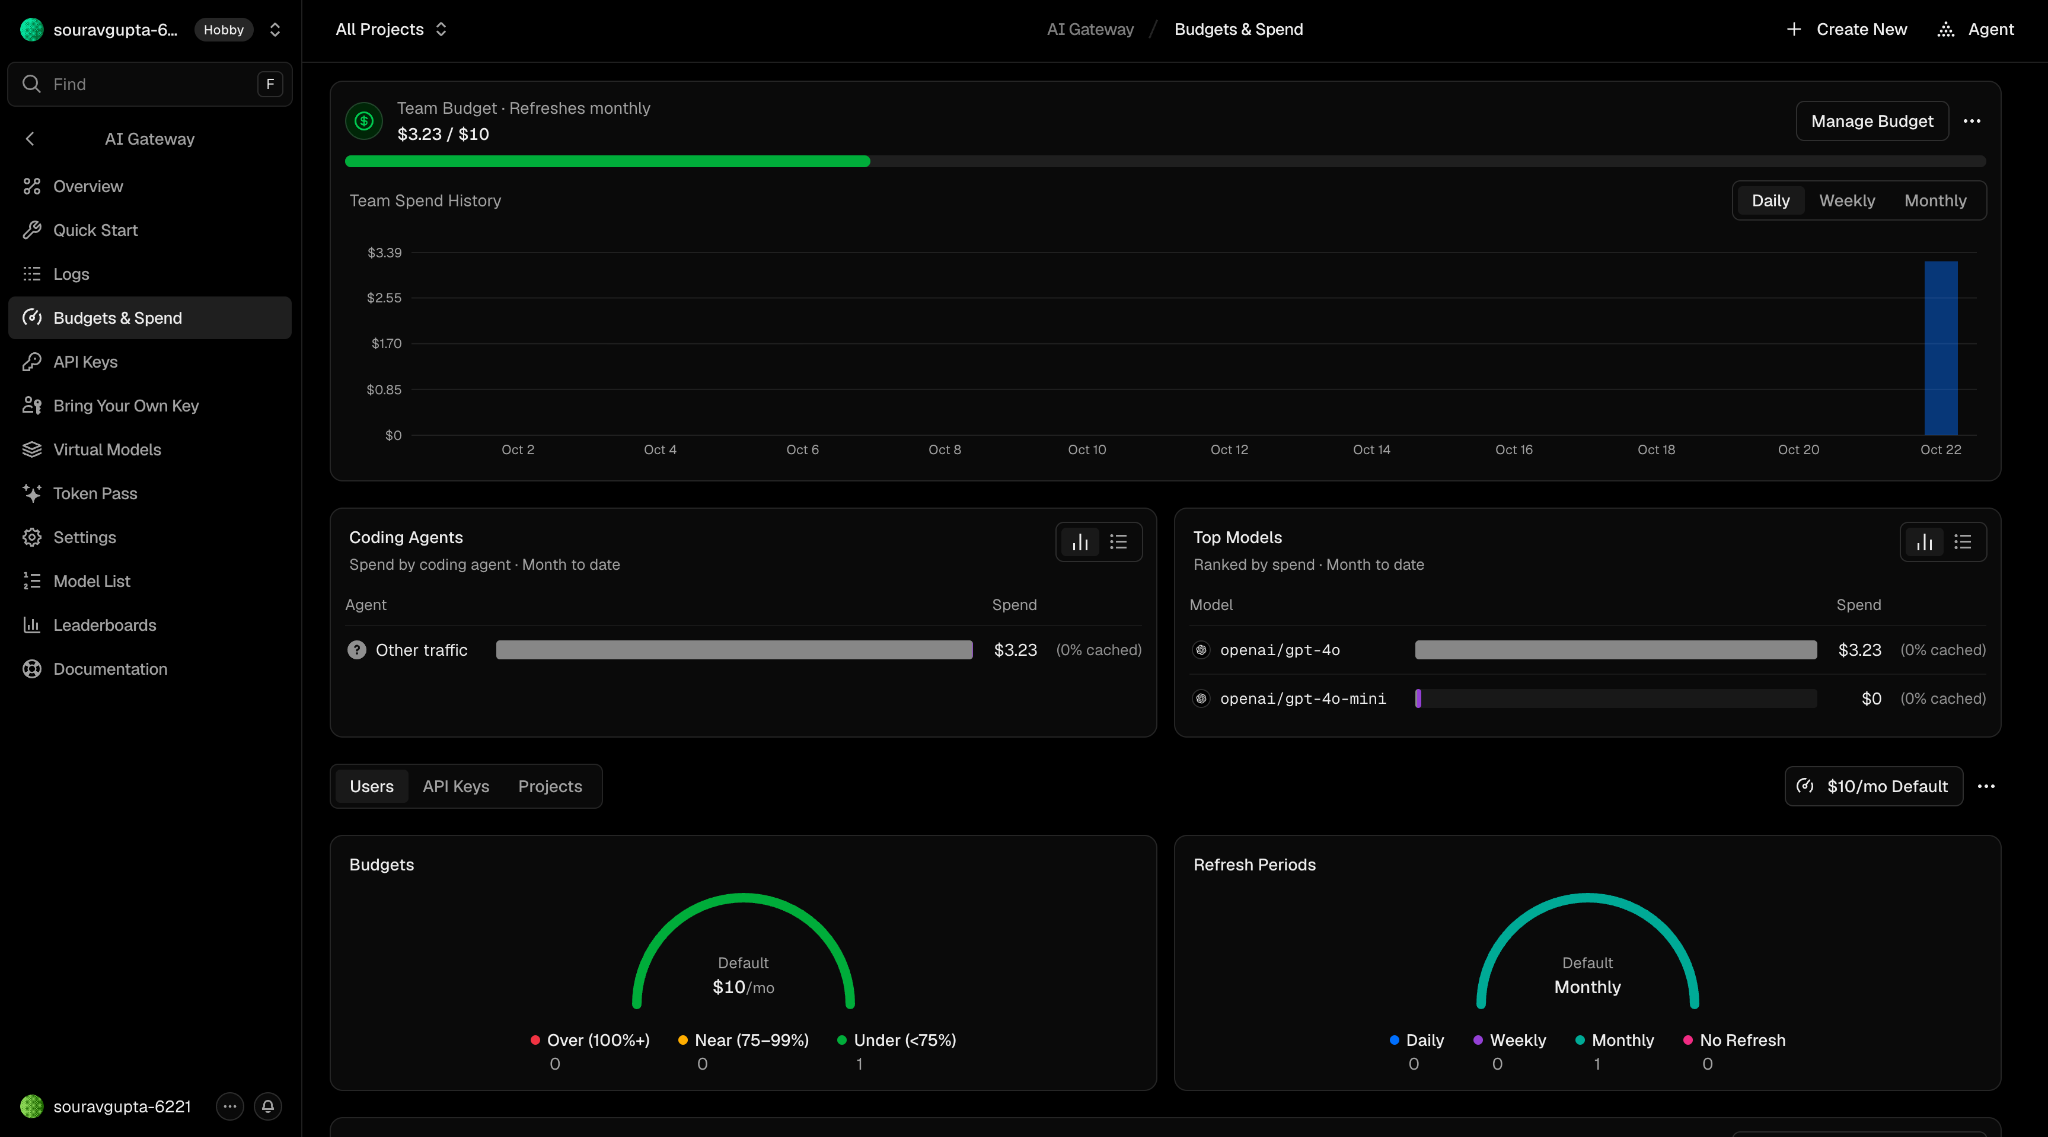
Vercelのコストモデルは透明性が高く、エンタープライズでの計画立案に役立ちます。Gatewayは、自社で持ち込んだプロバイダーキーを含め、トークン手数料のマークアップを0%としています。予算はチーム、OIDCプロジェクト、APIキー、ユーザーの単位で設定でき、日次、週次、月次でのリセットが可能です。
試算時に考慮すべきなのは、ガバナンス機能自体が従量課金であるという点です。モデルやプロバイダーの制限機能は成功リクエスト1,000件あたり0.10 USD、チーム全体でのZDRも同額、レポートの書き込みは1,000件あたり0.075 USD、レポートのクエリは1,000件あたり5 USD、トレースの送出は1,000件あたり0.05 USDに加えて転送料金が発生します。これらに加えてプラットフォームのサブスクリプション費用(Proは月額20 USD+1シートあたり20 USD、SAMLは月額300 USD、対象プランでのHIPAA BAAは月額350 USD、Enterpriseは個別契約)が上乗せされます。ルーティング自体は安価ですが、セキュリティチームが有効化したいと考える制御機能のコスト予測を忘れないようにしてください。
標準のメトリクスとして、リクエスト量、トークン使用量、支出、所要時間、最初のトークンまでの時間(TTFT)、ルーティング、エラーがカバーされており、トレースはOTLP/HTTP(gRPCは非対応)経由で出力できます。ログとトレースにはプロンプトやコンプリーション本文ではなくメタデータのみが含まれます。これはプライバシー保護のデフォルト仕様と一致していますが、Gateway自体から取得した本文を用いて評価用データセットを構築することはできないことを意味します。データ保持には上限があり、ログUIの遡及期間は最大36日間、詳細なルーティング試行記録の保持期間は30日間です。プラン階層化が最も色濃く出ているのがカスタムクエリであり、ProプランでObservability Plusを契約するまでクエリビルダーは読み取り専用となります。
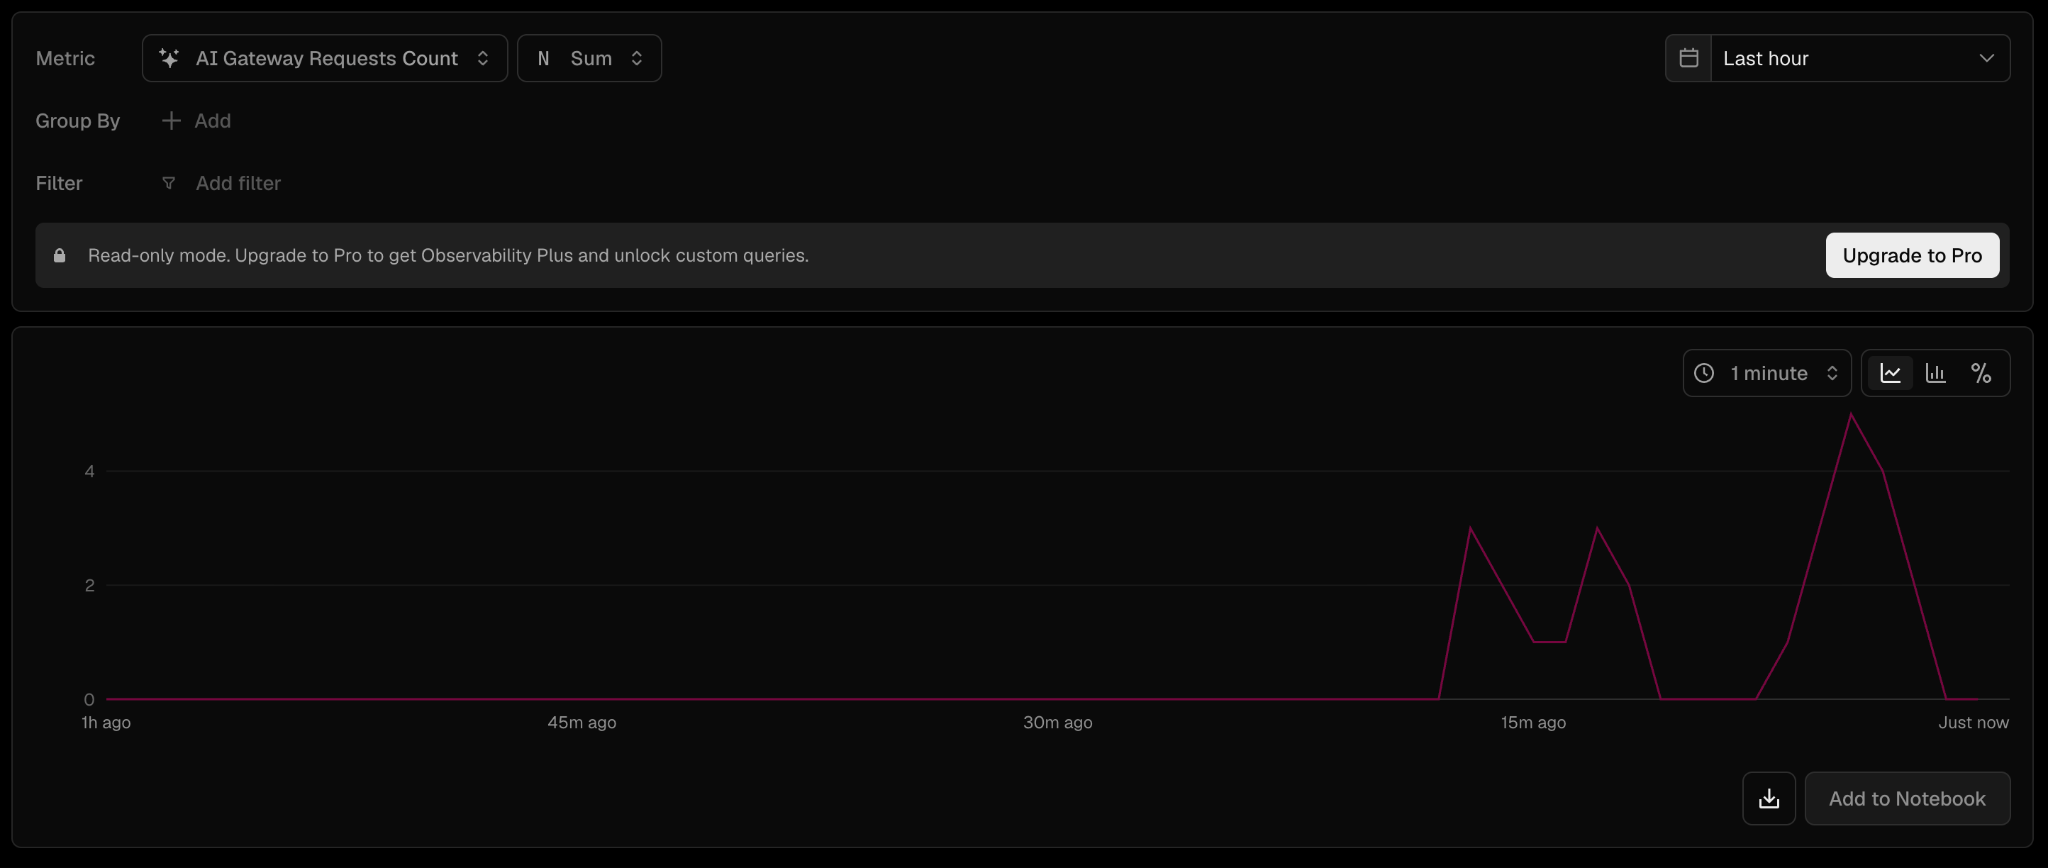
構成の変更監査エクスポート機能はEnterpriseで利用可能ですが、予算、許可リスト、キー、ルーティングイベントなどの正確なログカバー範囲はドキュメントに明記されていません。
Vercel AI Gatewayは2025年8月に正式版(GA)となり、提供元のVercelは2025年9月のシリーズF資金調達で93億USDの評価額を獲得した豊富な資金力を持つ企業です。Vercelは、同社の自社プロダクトである「v0」の基盤として本Gatewayを使用していると公表しており、実運用における一定の信頼性を示す材料と言えます(ベンダーの主張として扱います)。一方で懸念点として、一部のAPI機能は依然としてベータ版にとどまっており、Gateway固有の契約上の稼働率(SLA)や応答時間SLAは公開ドキュメントに記載されていません。そのため、サポートの期待値については推測に頼らず契約書上で直接確認する必要があります。
Vercel AI Gatewayはエンタープライズに対応していると言えるでしょうか?マネージドサービスに適した要件であり、SOC 2やISO 27001で認証要件が満たされ、必要なガバナンス制御が有料プランで提供されているチームにとっては「Yes」です。透明性の高い価格設定とプライバシーに配慮したデフォルト仕様を備えた、非常に優れたルーターと言えます。しかし、プロンプトを社内ネットワークから外出させられない場合、エアギャップ環境や顧客主導でのデプロイが必要な場合、Gateway内でのネイティブなPIIマスキングやコンテンツガードレールが必要な場合、あるいはツールレベルのポリシー適用を伴うエージェントガバナンスが必要な場合は、他の選択肢を探すべきです。これらは一部の限られたチームだけの問題ではなく、まさに規制対象環境や厳格なプラットフォームガバナンスを要する組織における決定的な要件です。
上記のギャップこそが、自社デプロイ可能なGatewayが解決する領域です。TrueFoundryは、単一のAPIの背後に1,000以上のモデルを統合する同じOpenAI互換Gatewayを提供しますが、実行環境を自在に選択できます。完全マネージドSaaS、自社データストレージを使用したマネージドSaaS、Gatewayのデータプレーンを自社VPC内に配置するハイブリッド、あるいはエアギャップ環境を含む完全セルフホストのいずれも対応可能です。VPC構成ではプロンプトがネットワーク外に一切出ないため、ホスト専用サービスでは対応できないデータ主権の課題を完全に解消します。このGatewayのオーバーヘッドはわずか約3〜4 msであり、単一のvCPU上で350 RPS以上のスループットを維持します。
特にガバナンスのギャップに関して、TrueFoundryにはツールレベルのRBACおよびツール実行前後のガードレールを備えたMCP GatewayおよびエージェントGateway、コンテンツやPIIに対応した組み込みガードレール、そして同じコントロールプレーン内でのモデルデプロイ機能が含まれているため、セルフホストされたvLLM、TGI、Tritonのエンドポイントもファーストクラスのルートとして扱えます。SOC 2、HIPAA、GDPRへの対応、SSO、RBAC、監査ログも標準で組み込まれています。本記事のような視点からGatewayを比較検討されている場合、TrueFoundry vs Portkeyの比較記事でも同様の観点から別のベンダーを評価しています。規制対象環境や厳格なプラットフォーム管理のための導入を評価されている場合は、デモをご予約いただければ、貴社の固有のガバナンス要件やレジデンシー要件に合わせてご案内いたします。
エンタープライズ対応かどうかは単一の基準ではなく、チェックリスト全体で評価するものであり、Vercel AI Gatewayはそのかなりの部分をクリアしています。明確な認証、透明性の高い価格設定、プロンプト本文をログに残さないデフォルト設計を備えた優秀なマネージドルーターです。一方で、対応していない部分は、まさに規制対象やデータ主権を重視するデプロイメントで必要とされる領域(自社ネットワーク内でのGateway実行、顧客管理下のレジデンシー、ネイティブなガードレール、ツールレベルのエージェントガバナンス)です。これらが要件に含まれている場合は、コンプライアンス要件を満たす場所にデプロイできるGatewayを検討してください。TrueFoundryがこれらの要件にどのように対応しているか、ぜひデモを予約してお確かめください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, and no data leaves your domain. This is a core reason regulated teams choose it over SaaS-only gateways.
Yes. It includes an MCP Gateway, an Agent Gateway, and an MCP and Agents Registry with tool-level access control, so agents from LangGraph, CrewAI, AutoGen, or a custom framework can be governed centrally.








