Blank white background with no objects or features visible.

EMEAの皆様へ。TrueFoundryは、ヨーロッパ、中東、アフリカ全域で事業を拡大しています。詳細はこちら →

Agentic IAMとは?

Published: 11月 20, 2026

Agentic IAMとは、AIエージェントに適用されるアイデンティティおよびアクセス管理(IAM)のことです。すべてのエージェントに検証可能な独自のアイデンティティを付与し、リクエストごとにそのアイデンティティを認証した上で、最小権限ポリシーに基づいてエージェントが実行できる権限を認可します。委任、ライフサイクル制御、監査機能を備えているため、自律型エージェントは共有の人間用認証情報や静的なAPIキーに頼ることなく、強制可能なガバナンスの下で動作します。

一言で言えば、Agentic IAMは従来のIAMを拡張し、各AIエージェントを独自の認証、認可、ライフサイクルを持つ統制された非人間アイデンティティ(NHI)として第一級オブジェクト(ファーストクラス)として扱います。

なぜAIエージェントに独自のIAMが必要なのか?

従来のIAMは、2種類の主体(アクター)を対象に設計されていました。人間(ログインする主体)と静的なマシンアカウント(サービスアカウント、APIキー)です。AIエージェントはそのどちらでもありません。エージェントは自律的に動作し、実行時に意思決定を行い、ユーザーに代わってツールや他のエージェントを呼び出し、人間のアカウントよりもはるかに速いスピードで生成され、消滅します。エージェントを人間用のIAMにそのまま当てはめると、予測可能な形で問題が発生します。

  • 認証情報の共有により帰属追跡が不可能になる:10個のエージェントが1つのAPIキーを共有している場合、どのエージェントが何を行ったかを特定できず、他のエージェントに影響を与えずに1つのエージェントの権限を失効させることもできません。
  • 過剰に広範なアクセススコープ:人間のトークンを付与されたエージェントは、その人間のすべてのアクセス権限を継承してしまいます。これは、単一のタスクが必要とする範囲を大幅に超えています。
  • 委任モデルの欠如:エージェントAがエージェントBを呼び出し、エージェントBがツールを呼び出すといった場合、従来のIAMにはチェーン全体で「実際に誰がリクエストしているのか」を正確に伝達する明確な手段がありません。
  • ライフサイクルのミスマッチ:エージェントは絶えず作成および廃棄されます。一方で静的アカウントはそのような頻度でプロビジョニングおよびプロビジョニング解除が行われないため、不要となった過剰権限のアイデンティティが残存してしまいます。

Agentic IAMは、エージェント自体をアイデンティティ、ポリシー、および監査の単位とすることで、これらのギャップを埋めます。これは、当社のアイデンティティおよびアクセス管理ガイドで取り上げられているものと同じ原則に基づいて構築されており、自律的な非人間アクター向けに拡張されています。

インタラクティブなデモで、自社エージェントに対するAgentic IAMの適用を体験してください。

Agentic IAMは従来のIAMとどう違うのか?

比較項目従来のIAMAgentic IAM
主な対象人間および静的なサービスアカウント第一級アイデンティティとしての各AIエージェント
認証情報パスワード/MFA、長期APIキー短時間有効で検証可能なエージェント認証情報
寿命安定・長期一時的(エフェメラル)— 常に作成と廃棄が行われる
認可ロールベース(RBAC)、粒度が粗い最小権限、エージェント単位・タスク単位のスコープ
委任暗黙的(ユーザーからアプリへ)明示的・チェーン型(代理実行:on-behalf-of)
監査単位ユーザーまたはアプリ個々のエージェントおよびアクション
変更の頻度低頻度(人事異動・入退社等)高頻度(オンデマンドでエージェントが起動)

Agentic IAMの主要な機能とは?

完全なAgentic IAM機能セットは、アクセスライフサイクル全体をカバーします。

  • アイデンティティ:すべてのエージェントに、共有キーではなく、ガバナンス管理されたエンティティとして登録された一意で検証可能なアイデンティティが割り当てられます。
  • 認証:エージェントはリクエストごとに自身のアイデンティティを証明します。通常は、発行者および利用者が検証された短時間有効な署名付き認証情報が使用されます。(詳細はエージェント認証を参照)
  • 認可:人間のロール単位ではなく、タスクごとの最小権限に絞り込まれたポリシーに基づいて、エージェントが実行可能な操作が決定されます。
  • 委任(代理実行 / on-behalf-of):「実際に誰が呼び出しているのか」というトレーサビリティのチェーンが、エージェントおよびツール間で保持され、適用されます。(詳細はエージェントアイデンティティと委任を参照)
  • ライフサイクル管理:プロビジョニング、認証情報のローテーション、およびプロビジョニング解除が、エージェントの出現と消失のスピードに合わせて実行され、不要なアイデンティティが残存するのを防ぎます。
  • 監査と強制:エージェントのすべてのアクションが追跡・ログ記録され、ポリシーは各エージェントの自主性に依存するのではなく、コントロールポイント(ゲートウェイ)で強行適用されます。

Agentic IAMはどのように機能するのか?

実際には、Agentic IAMはエージェントとツールの前に位置するコントロールポイントでループ処理として実行されます。

  1. 所有者、目的、スコープを持つ非人間アイデンティティとしてエージェントを登録します。
  2. エージェントの署名付き認証情報を検証して、各リクエストを認証します。
  3. 最小権限ポリシーに基づいて特定のアクションを認可し、起点となるユーザーへの代理実行(on-behalf-of)委任を解決します。
  4. リクエストがモデル、ツール、またはMCPサーバーに到達する前に、決定(許可、拒否、追加承認)を強制します。
  5. 属性追跡、異常検知、およびコンプライアンスのために、エージェントのアイデンティティに対してアクションを監査します。

ここでは標準規格が重要です。Agentic IAMは通常、トークンと委任にOAuth 2.0 / OIDCを使用し、証明された短時間有効なエージェント認証情報にSPIFFE/SPIREなどのワークロードアイデンティティ規格を採用します。

Agentic IAM、MCP、そしてゲートウェイ

エージェントがModel Context Protocol(MCP)を介してツールにアクセスすることが増えるにつれて、MCPの境界部分はAgentic IAMを適用するための自然な場所となります。エージェントを認証し、アイデンティティを伝播させ、どのエージェントがどのMCPサーバーにアクセスできるかのポリシーを適用します。これをMCPゲートウェイで一元化することで、すべてのエージェントとサーバーがアイデンティティ機能を個別に再実装する手間を回避し、単一の監査可能なチェックポイントを確保できます。これは、より広範なAIエージェントガバナンスの背景にあるコントロールプレーンの考え方と同じです。

すべてのエージェントとMCPサーバーを、統合管理されたアイデンティティプレーン配下に配置しましょう。

TrueFoundryにおけるAgentic IAMの実装方法

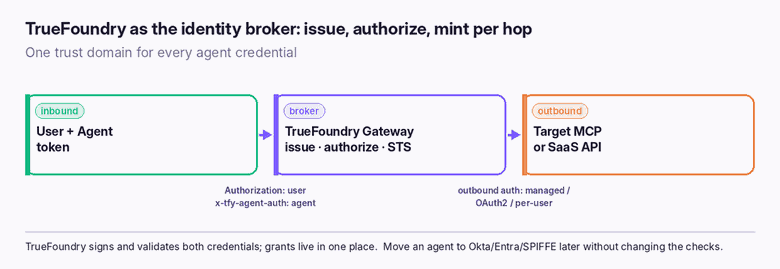
TrueFoundryはゲートウェイ上でAgentic IAMを実行し、すべてのエージェント呼び出しのアイデンティティブローカーとして機能します。各リクエストにはユーザーのトークンとエージェント独自のトークンの2つの認証情報が含まれるため、ゲートウェイは常にエージェントが誰であるか、そして誰のために動作しているかの両方を把握できます。

エージェントトークンはTrueFoundryによって署名され、登録時に発行されるため、ゲートウェイは外部への問い合わせを行うことなく両方の認証情報を検証できます。すべてのエージェントはエージェントレジストリに登録され、所有者、ビジネス目的、定義された権限(使用可能なツール、データドメイン、アクション、および代行可能なプリンシパル)、およびレビュー周期が設定されます。この登録自体が強制適用ポイントとなります。

アイデンティティブローカーとしてのTrueFoundry:単一の信頼ドメイン内で、ホップごとに両方の認証情報が検証、認可され、(オプションで)再発行されます。

各リクエストにおいて、ゲートウェイは(ユーザー、エージェント)のペアを解決し、厳密な順序で認可を評価します。ユーザーがターゲットのコラボレーターであること、エージェントがコラボレーター(agent:<name>主体)であること、要求されたツールがエージェントの許可ツールリストに含まれていることが確認され、オプションのCedarポリシーが評価されます(ここでは「拒否(forbid)」が「許可(permit)」より優先され、委任チェーン全体を検査できます)。一致する付与条件がないリクエストは、403で拒否されます。

委任に関して、TrueFoundryはRFC 8693トークン交換(on-behalf-of)を使用します。発行されたトークンはユーザーをsubとして保持し、代理動作するエージェントをactクレームに記録します。サブエージェントはチェーンに沿ってactとしてネストされます。重要な点として、特権の拡大(Privilege Amplification)は発生しません。各ホップのトークンには、ユーザーの権限、エージェントの権限、およびターゲットの受入条件の論理積(共通部分)のみが含まれるため、委任によってアクセス範囲が拡大することはなく、常に狭められます。各ツールやMCPサーバーへの外部認証情報はゲートウェイによって保持され、エージェント自体が保持することはありません。

TrueFoundryエージェントレジストリ:すべてのエージェントが第一級アイデンティティとして登録され、それぞれがアクションを実行する前にゲートウェイに対して自身を証明します。

ライフサイクル管理も組み込まれています。所有者の署名による定期的な認定によりアクセス権限が目的に適合しているかを継続確認し、実行時ドリフト検出により動作を定義された権限と比較します(制限、一時停止、または通知が可能)。また、すべてのアクションに対して決定根拠がログに記録され、キルスイッチによって単一のエージェントを即座に無効化できます。これらはすべて、SaaS、自社VPC内、オンプレミス、またはエアギャップ環境(完全閉域網)にデプロイ可能です。

すべてのAIエージェントにガバナンスの効いたアイデンティティ、最小権限アクセス、完全な監査機能を単一のコントロールプレーンから提供します。

Try now.

One gateway for all your models, MCP servers, and agents. No credit card needed.

Start free
Table of Contents

One Gateway for Every LLM, Agent and MCP Server

Book a 30-min with our AI expert

Book a Demo

The fastest way to build, govern and scale your AI

Book Demo
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Discover More

No items found.
11月 20, 2026
|
5 min read

GPT-6.1 Terra: API、ベンチマーク、料金体系、使い方ガイド

No items found.
11月 20, 2026
|
5 min read

Machine Learningの進化:Savinの歩みを深く掘り下げる

True MLトーク
11月 20, 2026
|
5 min read

CrewAI vs LangGraph: 違いを知る

比較
11月 20, 2026
|
5 min read

すべてのリクエストを評価:Confident AIとTrueFoundry AI Gateway

No items found.
No items found.

Recent Blogs

Black left pointing arrow symbol on white background, directional indicator.
Take a quick product tour
Start Product Tour
Product Tour