


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
Agent認証とは、AI agentがアクションを実行することを許可される前に、その身元を検証するプロセスです。 agentはクレデンシャル(通常は短期間有効な署名付きトークン)を提示し、検証者はそのクレデンシャルの発行者、対象者(audience)、署名を検証して、agentがなりすましや未認証の呼び出し元ではなく、主張どおりの身元であることを確認します。
一行で言えば、agent認証とは「これは本当にそのagentなのか?」という問いに答えるものであり、認可(authorization)の決定が行われる前に必ずパスしなければならない身元確認です。
自律型agentは、人間を介入させることなく、ツール、データソース、その他のagentを呼び出します。どのagentがリクエストを行っているかを検証できない場合、アクションの属性特定、agentごとのポリシー適用、なりすましの停止を行うことができません。以下のような具体的な障害モードが発生します。
強力なagent認証は、agentic IAMの残りの部分が構築される基盤となります。まず識別できないagentに対して、認可を行ったり監査を行ったりすることはできません。
これらをすべてのagentやサーバーで個別に行うのではなく、単一のコントロールポイントで強制するのがMCP Gateway認証モデルが提供する機能です。
この2つは混同されがちです。認証(Authentication)は「身元」に関わるものであり、認可(Authorization)は「権限」に関わるものです。常に認証が先に行われます。
TrueFoundryでagentを登録する際、身元を証明する方法を選択します。TrueFoundryがサポートするクレデンシャル(TrueFoundryがトークンを発行して署名する、最も手軽なオプション)またはアイデンティティプロバイダーがサポートするクレデンシャル(agentがOkta、Entra、またはその他のIdPを通じて認証する)のいずれかです。どちらの方法でも、agentはすべての呼び出し時にAgent GatewayまたはMCP Gatewayにそのクレデンシャルを提示し、ゲートウェイはそれを登録されたagentと付与された権限に解決します。

各リクエストにはユーザーのトークンとagentのトークンの2つのクレデンシャルが含まれるため、ゲートウェイは両方を認証します。
アイデンティティプロバイダーがサポートするagentの場合、ゲートウェイは設定されたjwks_uriに対してトークンの署名を検証し、発行者(iss)および対象者(aud)をチェックして、トークンのクレーム(デフォルトではact.sub)からのagentアイデンティティをagentレジストリと照合します。一致しない場合は403を返します。TrueFoundryは3つのアイデンティティモードをサポートしています。マネージドクレデンシャル(TrueFoundryがagentに代わってRFC 8693トークン交換を実行)、フェデレートトークン(agent自体が交換を実行して結果を提示)、およびバーチャルアカウント(agentがバーチャルアカウントトークンとX-TFY-User-Tokenを提示し、IdP交換なしで認証)です。
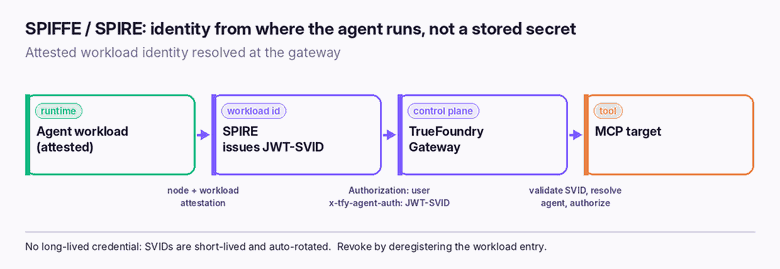
ワークロードベースの認証において、TrueFoundryはSPIFFE/SPIREをサポートしています。ここではagentのクレデンシャルがランタイムアテステーションから派生するため、agentは長期的なシークレットを一切保持しません。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












