


エンタープライズ企業からの信頼
AIの本番環境運用を大規模に実現
ヘルスケア、金融サービス、テクノロジー業界のフォーチュン500企業が、AWS上でTrueFoundryを採用しています。


AWS ISV Accelerate
認定されたAWS パートナー
TrueFoundryはAWS ISV Accelerateパートナーであり、AWS サービスとの深い統合とエンタープライズ対応力 が高く評価されています。
AWS Marketplace
普段ご利用の ソフトウェア購入先 からお求めいただけます
AWS Marketplaceから直接ご利用いただけます。 新たなベンダー契約や個別の調達プロセスを経ることなく、サブスクリプション登録とデプロイが可能です。
AWS EDP
AWSのコミットメントは ここでも 有効です
AWS Marketplace経由でのTrueFoundryの購入は、既存のEDP コミットメントに加算されます。すでに 割り当て済みの 予算をご活用ください。
専用設計
AWS専用設計。単なる互換性にとどまりません。
TrueFoundryはAWS専用に設計されています。つまり、Bedrockモデル、ガードレールポリシー、EKSクラスター、IAMロールをそのまま活用しながら、組織全体で安全に利用できる統合コントロールプレーンを提供します。
連携による相乗効果
AWSとTrueFoundryが実現する価値
AWSを利用する企業のワークフローに合わせて構築された、3つのネイティブ統合機能。
Bedrockのモデル性能を、組織全体で活用
AWS Bedrock + TrueFoundry AI Gateway
AWS Bedrockは、世界最高水準の基盤モデルへのアクセスを提供します。TrueFoundryは、単一の統合API、チームごとの利用制御、完全なコスト可視化を通じて、組織内のすべてのチームがそのモデルを活用できるようにします。
- すべての Bedrockモデル に対応したOpenAI互換エンドポイント
- チームごとのRBAC(ロールベースアクセス制御)、トークン予算、利用ログ
- アクセスキー、IAMロールの引き受け、APIキー認証をサポート
AWSで構築した安全ポリシーを、全チームに適用
AWS Bedrock Guardrails + TrueFoundry
AWS Bedrock Guardrailsを使用すると、組織に必要な安全性およびコンプライアンスポリシーを定義できます。TrueFoundryは、それらのポリシーをすべてのモデルリクエスト、チーム、アプリケーションに対して自動的に適用します。
- すべての リクエスト におけるPII(個人識別情報)のインライン検出とマスキング
- 既存のガードレール設定を使用したコンテンツフィルタリング
- 検証および変更モード — ブロックまたは 匿名化
セルフホストモデルと社内ツールを
一か所に統合
一か所に統合
AWS EKS + TrueFoundry AIゲートウェイ
AWS EKSは、Bedrockと並行して 独自のモデルや社内サービスを実行するためのインフラ を提供します。LLM、MCP、エージェントゲートウェイを組み合わせたTrueFoundryのAIゲートウェイは、これらすべてを 一つのプラットフォーム に集約します。
- BedrockとEKS上のセルフホストモデルを単一エンドポイントで統合
- 一元管理 されたEKS上の社内MCPサーバー
- 同一の ゲートウェイ からアクセス可能なパブリックMCP
チームが必要とするすべてのモデルとツールを単一のゲートウェイで

接続
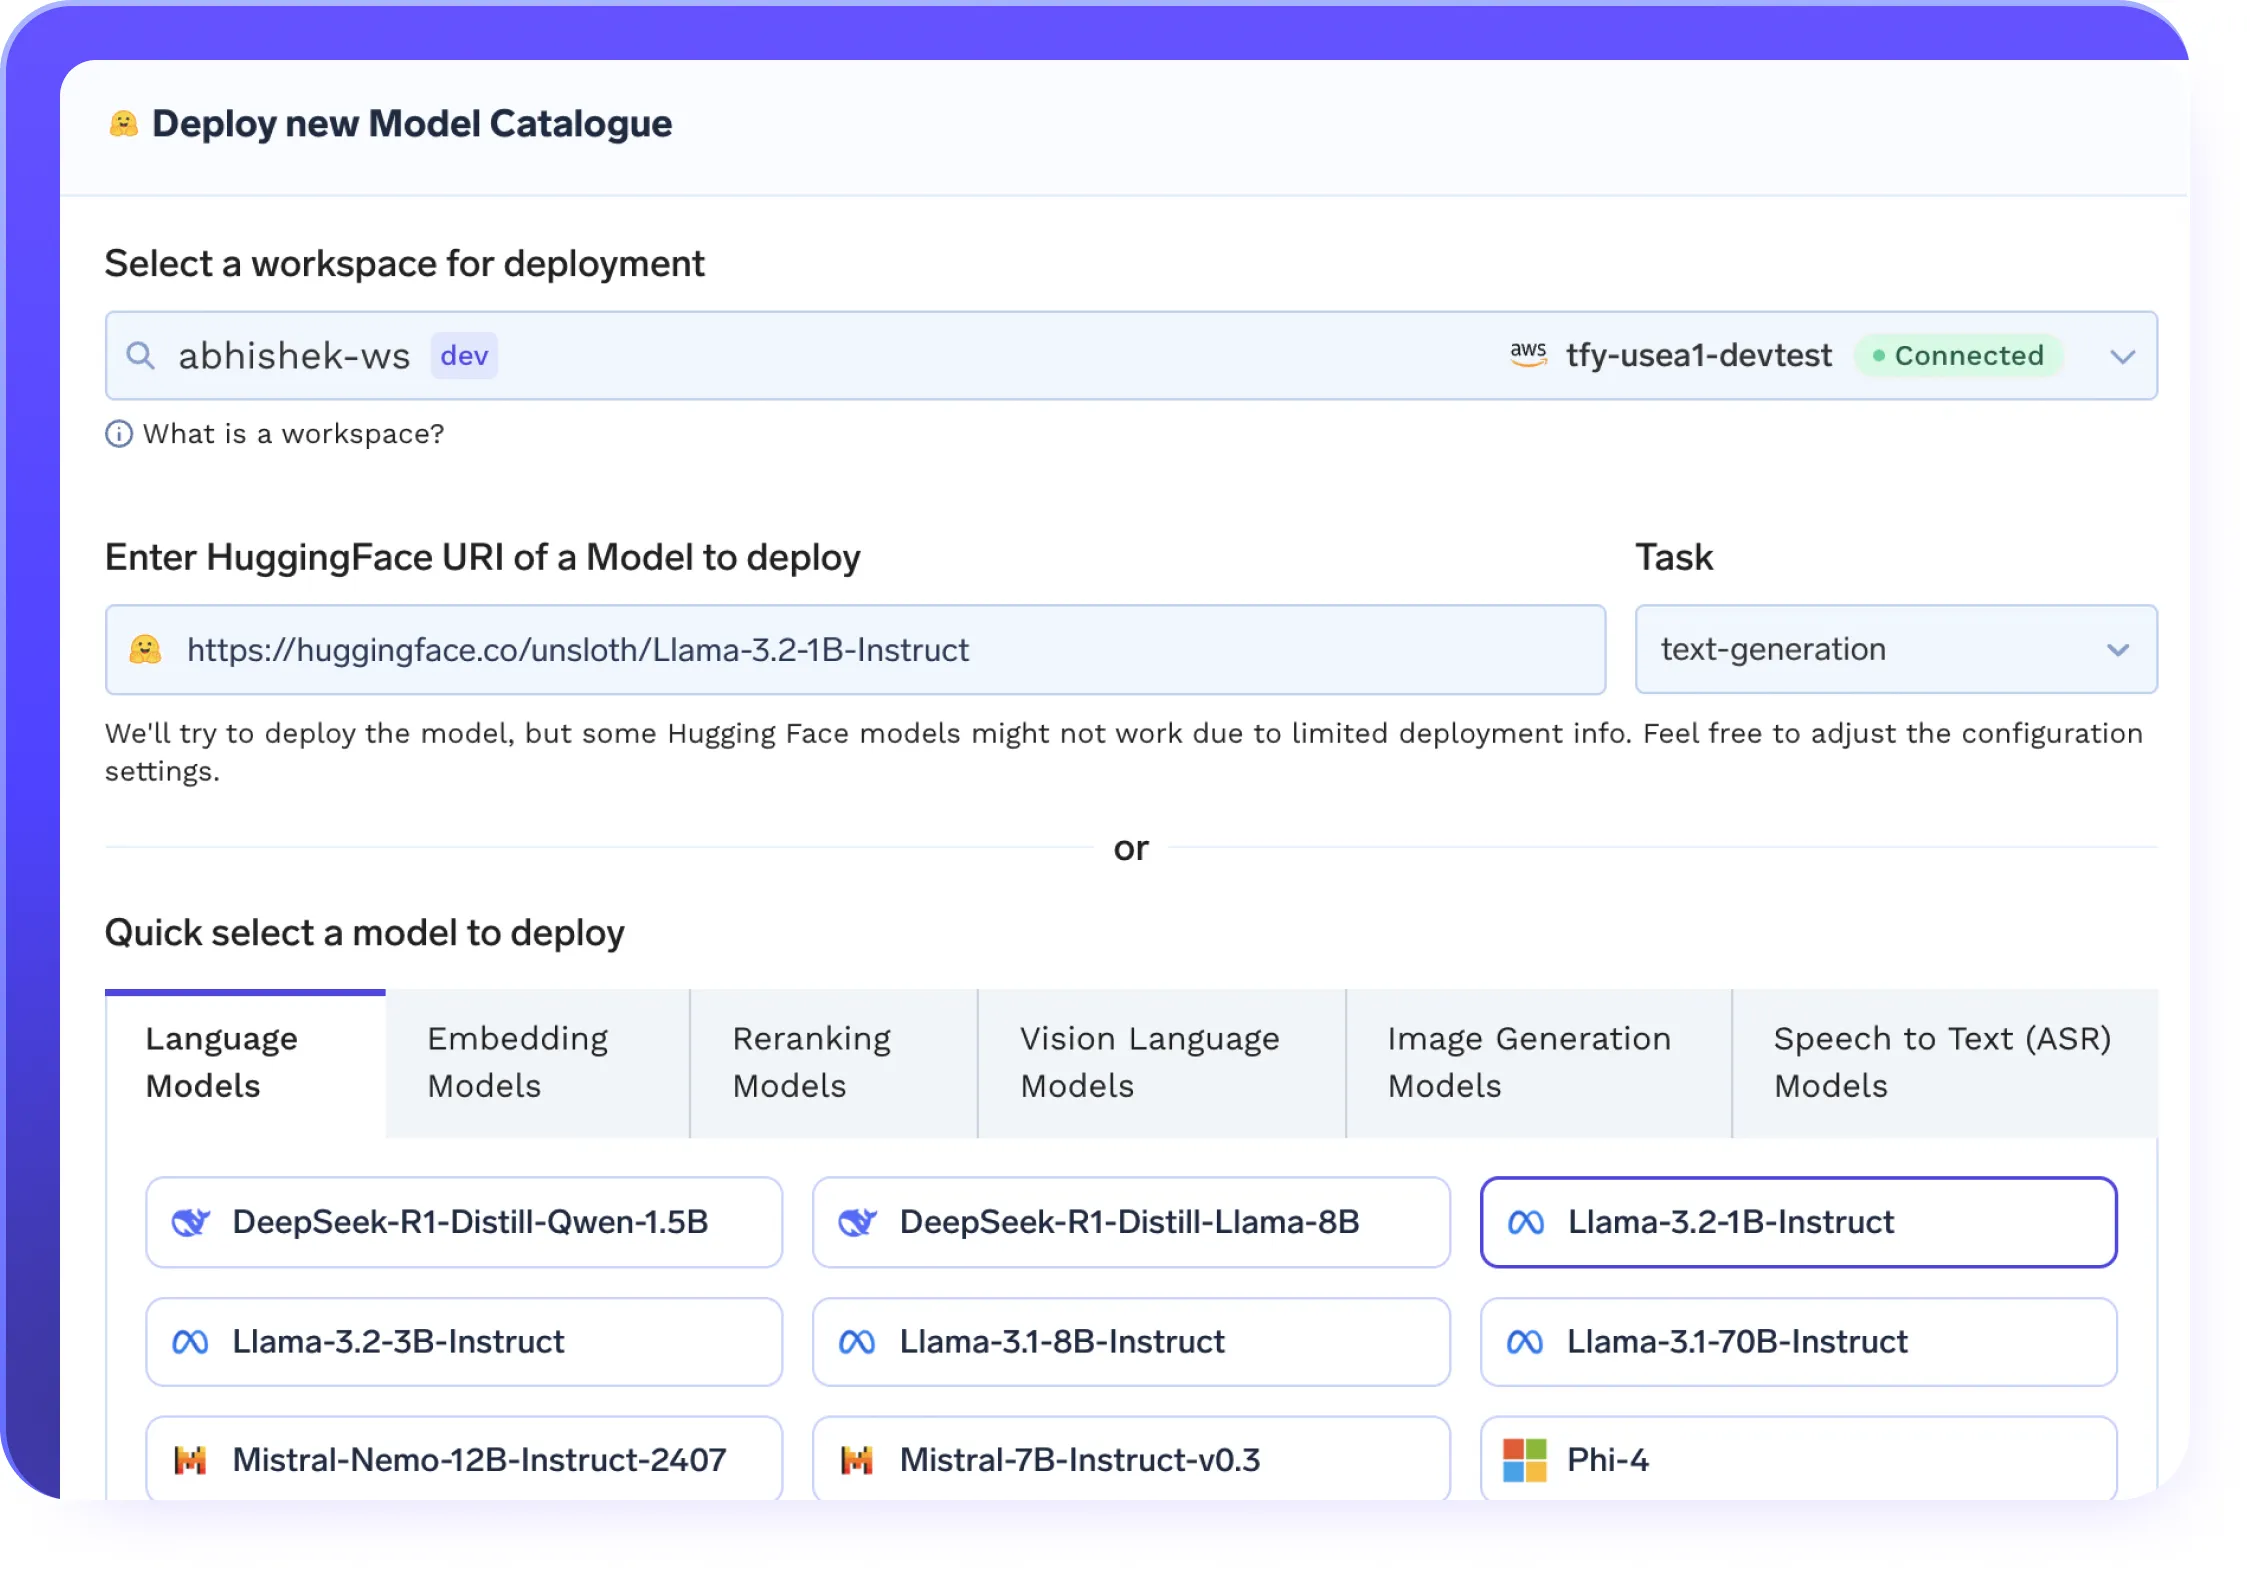
チームがBedrockモデルを使用する場合でも、独自のEKSクラスターで実行するセルフホストモデルを使用する場合でも、TrueFoundryはすべてを単一のAPIで接続します。ツールについても同様です。社内のMCPサーバーを公開されているMCPサーバーと並べて登録し、エージェントがそれらすべてに一元管理された状態でアクセスできるようにします。
- BedrockモデルClaude、Llama、およびAWSが提供するすべてのモデル
- EKS上のセルフホストモデル自社インフラで運用する独自のモデル
- EKS上のセルフホストMCPサーバー社内ツールを一元管理
- パブリックMCP広範なMCPエコシステムを同一ゲートウェイで統合
すべてのチームとモデルに一貫したポリシーを適用
ガバナンス
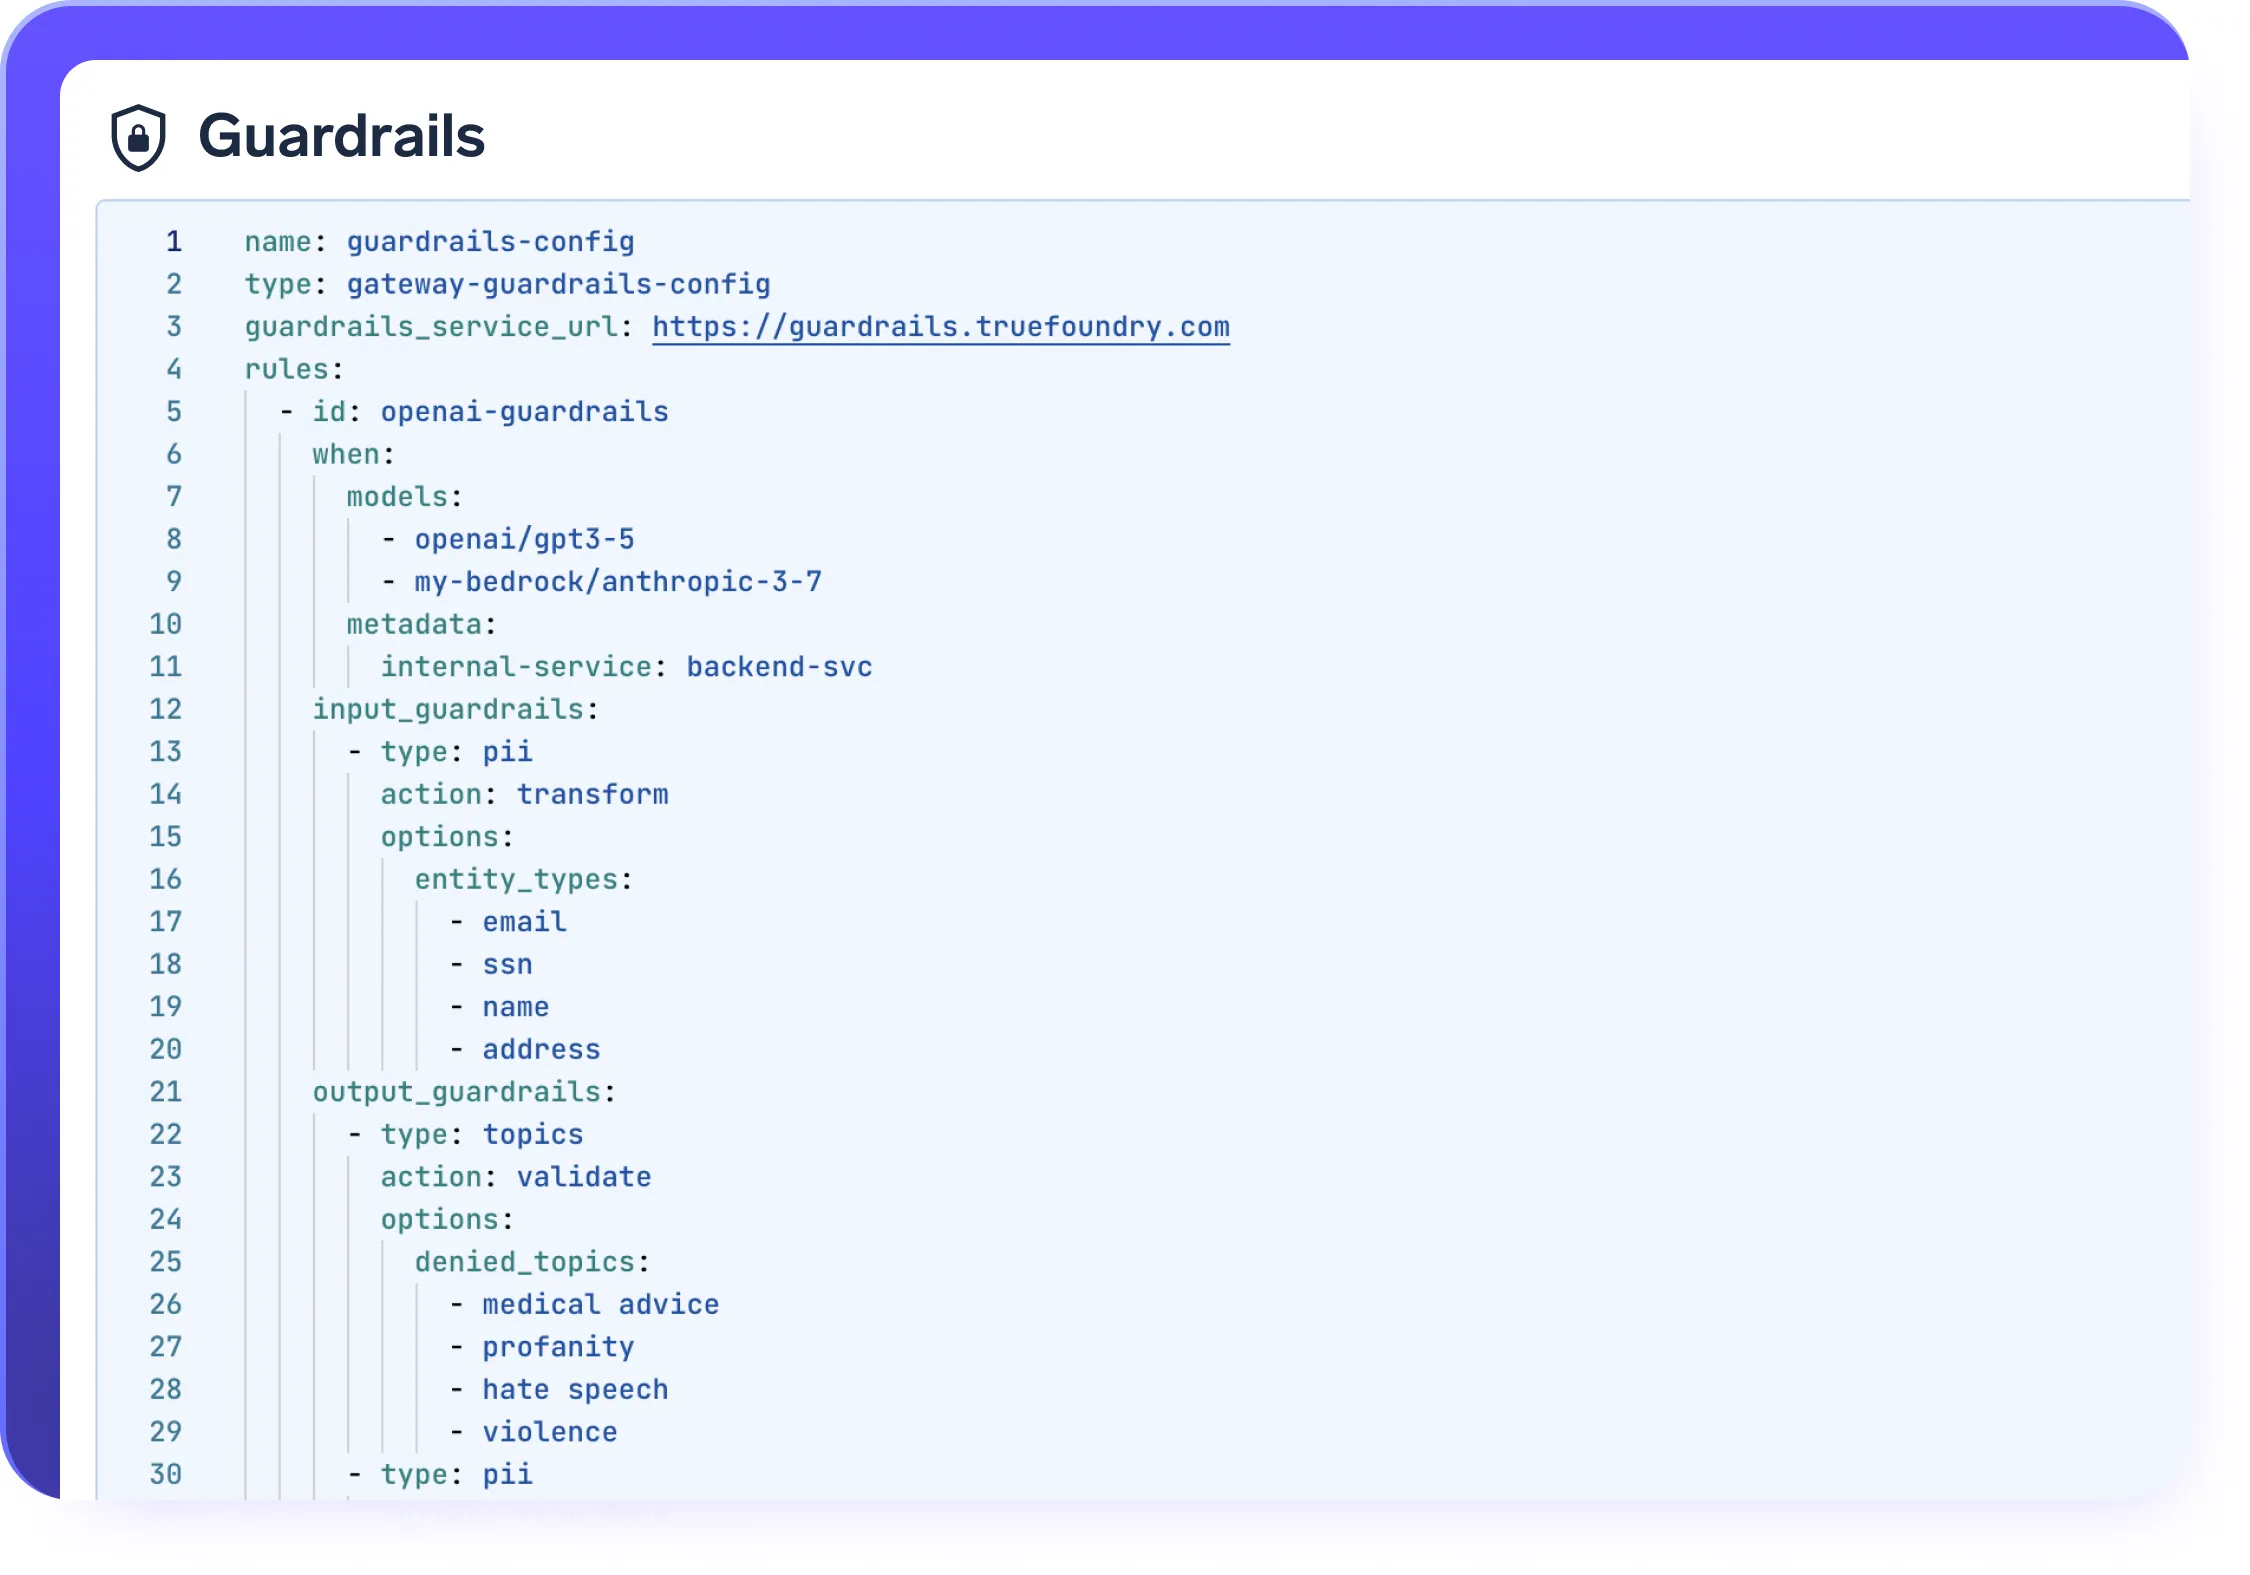
ガバナンスは後付けで導入するものではありません。TrueFoundryなら、Bedrock経由であれEKS上のセルフホストモデルであれ、あらゆるモデルリクエストに対して安全ポリシー、アクセス制御、コスト制限を適用できます。
- AWS Bedrock Guardrails既存のAWS安全ポリシーをゲートウェイで適用
- カスタムガードレール組織に合わせてポリシーを構築および適用
- サードパーティ製ガードレール信頼できるプロバイダーを導入
- RBACチームやユーザーごとのモデルアクセス権限を制御
組織によるAWS AIの利用状況を完全に可視化
監視
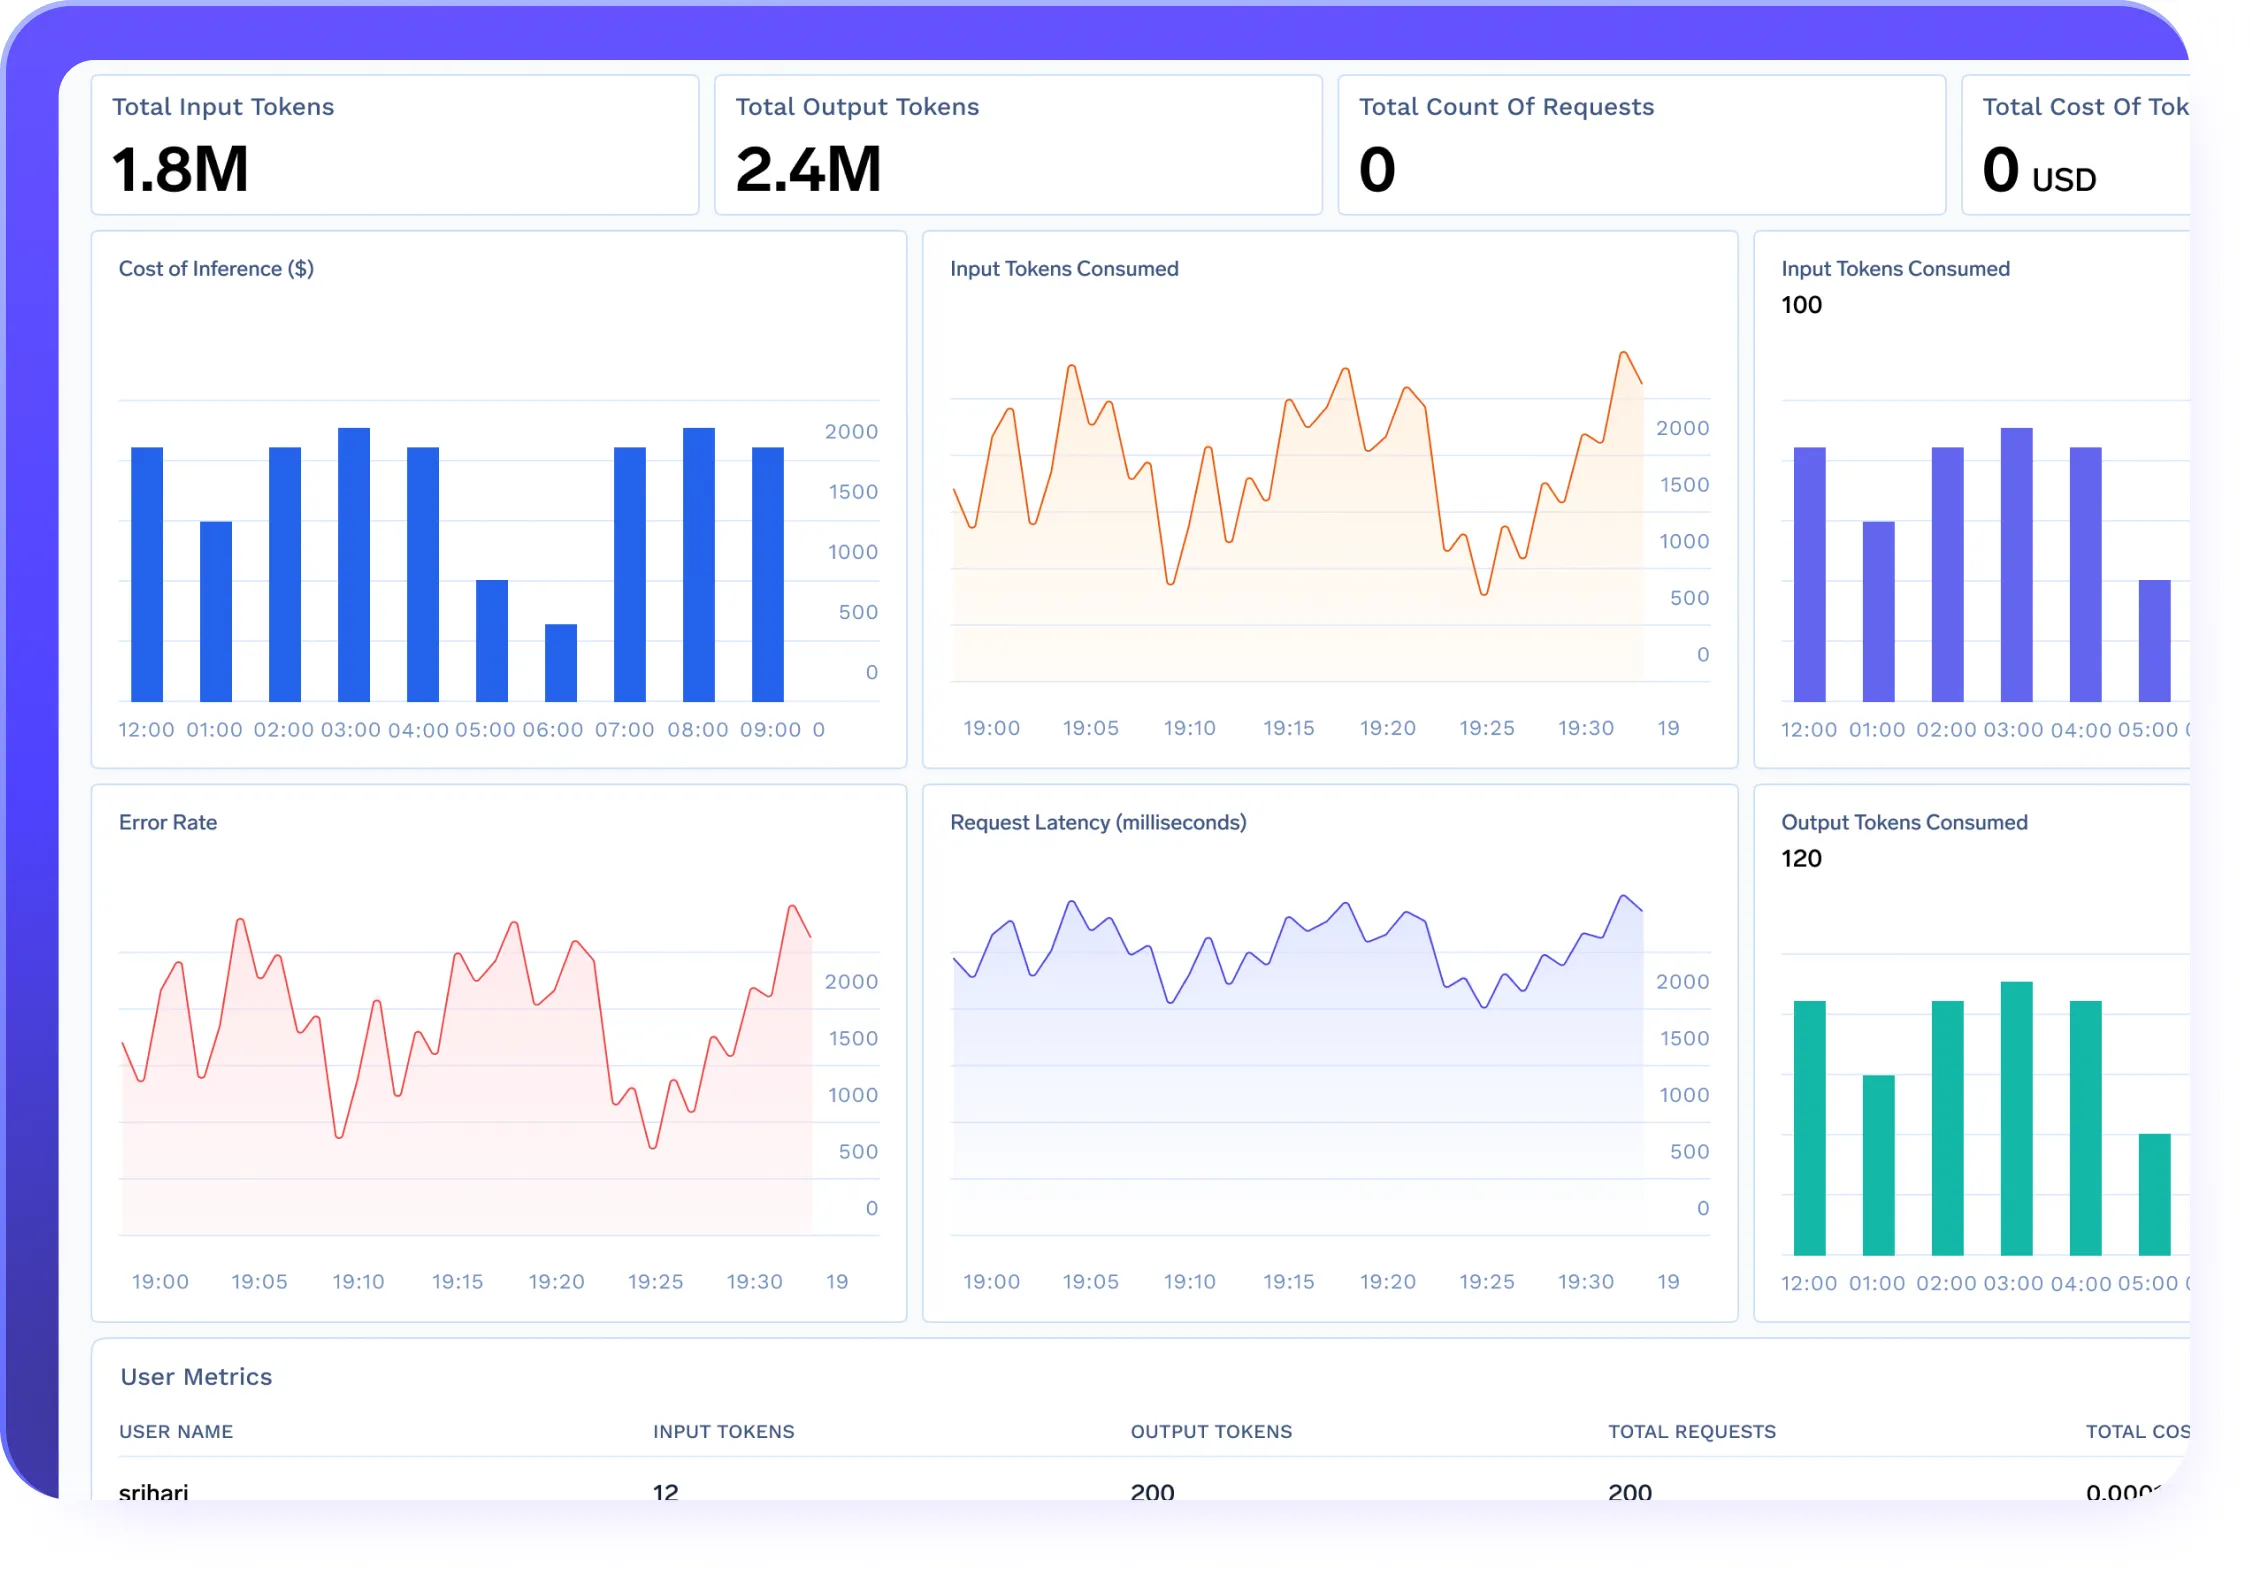
AWSは強力なAIインフラストラクチャを提供します。TrueFoundryはその上に可視化レイヤーを提供することで、プラットフォームチームがBedrockやセルフホストモデルの利用状況、利用者、コスト、パフォーマンスを常に把握できるようにします。両者を組み合わせることで、運用の死角をなくします。
- チーム別のコスト追跡Bedrockのコストがチームごとにどのように分類されているかを正確に把握
- トークン使用量すべてのモデルとユーザーの消費量を追跡
- レイテンシBedrockおよびセルフホストモデル全体のパフォーマンスを監視
- 完全な監査証跡コンプライアンスおよびセキュリティチーム向けの全リクエストの完全な記録
利用を開始する
3ステップで導入完了
既存環境を置き換える必要はありません。TrueFoundryは既存のAWSスタックの上に構築されるため、アプリケーションコードを変更することなく導入可能です。
AWSアカウントにデプロイ
既存のEKSクラスターにHelm経由でインストールするか、AWS Marketplaceから直接開始できます。いずれの方法でも、新しいインフラやクラウドアカウントを追加することなく、1時間以内に自身のVPC内で稼働を開始できます。
Bedrockモデルとポリシーを接続
TrueFoundryをAWSアカウントに接続し、Bedrockモデルを選択して、既存のGuardrails設定を組み込むだけです。初日からセキュリティポリシーが適用されます。
すべてのリソースを単一のエンドポイントに集約
導入後は、組織内のすべてのチームがBedrockモデル、EKS上のセルフホストモデル、社内ツールに対して単一の統合APIを使用できるようになります。プラットフォームチームは、可視性の確保とコスト管理を完全に行うことが可能です。





