


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
AI Gatewayにおけるセキュリティインシデントのほとんどは、決して風変わりなものではありません。退職した業務委託者のAPIキーが3週間後もまだ機能していたり、12個のノートブックに貼り付けられた共有の「チームキー」を誰かを困らせずにローテーションできなかったり、1人のエンジニアの記憶の中にしか存在しないモデルアクセス設定であったりします。エンタープライズAIのアクセス制御は、つまらない、防ぐことができたはずの方法で破綻します。そしてその対策は、他の本格的なエンタープライズシステムがすでに使用している配管と同じものです。認証のためのシングルサインオン(SSO)と、ライフサイクルのプロビジョニングのためのSCIMです。
本記事では、AIへのアクセスを静的キーではなくSSOとSCIM経由で実行しなければならない理由、各プロトコルの役割、それらがAI Gatewayの特有の要素(コンソールログイン、モデルアクセス、MCPサーバーアクセス、予算)にどのようにマッピングされるか、そして主要なアイデンティティプロバイダー(IdP)に対して概念的にどのように設定するかを解説します。本稿は、「AI GatewayをSSO配下に入れて」と言われ、単にウィザードをクリックするだけでなく、その仕組みを理解する必要があるプラットフォームエンジニアやセキュリティエンジニアに向けて書かれています。
チームが使用するすべてのモデルとMCPサーバーにSSOとSCIMを連携させたいですか? デモを予約する。
まず、ほとんどのチームが実際にやっていることから始めましょう。長寿命のAPIキー(多くはチームごとに1つ、時には会社全体で1つ)を使い回してGatewayを呼び出す方法です。これには構造的な問題が4つあり、その4つすべてがアイデンティティベースのアクセス制御によって解決されます。
SSOとSCIMはこれを、アクセス権が「アイデンティティプロバイダー(IdP)内であなたが誰であるか」および「どのグループに所属しているか」の関数となるモデルに置き換えます。認証はログイン時にアイデンティティを証明します。プロビジョニングは、誰が存在し、誰がどのグループに所属しているかというGateway側の情報を、IdPと自動的に同期させます。IdPがアカウントを無効化すると、手動のステップなしで、そのアカウントが到達していたすべての場所でアクセスが終了します。この「自動プロビジョニング解除」という単一の特性こそが、エンタープライズAIにとってこれが不可欠である理由です。
両者は日常的に混同されがちですが、混同することこそが孤立したアクセス権(Orphaned Access)が発生する原因となります。SSOはユーザーをログインさせます。SCIMは、そもそもそのアカウントやグループメンバーシップが存在するかどうかを管理します。SSOは「認証イベント」であり、SCIMは「ライフサイクルの同期」です。
危険なのは、SSOを設定し、社員が社内アイデンティティでログインできているのを見て勝利を宣言してしまうことです。SSO単体の場合、IdPで誰かがオフボーディングされた際、その人物のログイン機能は失われますが、Gatewayが帯域外でアカウントとアクセス権をプロビジョニングしていた場合や、依然としてトークンやキーを保持している場合、アカウントとその権限は残存する可能性があります。SCIMは、IdPが「この人物は退職した」と告げたときに、Gateway内にアクセスしてアカウントとそのグループメンバーシップ削除する役割を果たします。両方が必要なのです。ログインを一元化しMFAで保護するためのSSOと、存在とアクセス権を信頼できる情報源(Source of Truth)に追従させるためのSCIMです。
AI Gatewayには保護すべき特定の対象があり、アイデンティティはそれらそれぞれに結合します。チェーンはアイデンティティプロバイダーから始まり、モデル、MCPサーバー、予算に対する具体的なポリシーへと繋がります。

チェーンを左から右へと進めてみましょう。
その結果、最も高額な最先端モデルや、機密性の高い社内MCPサーバーへのアクセスは、IdPグループメンバーシップの属性となります。アクセス権の付与はIdPでユーザーをグループに追加することで行い、取り消しはグループから削除することで行います。GatewayのRBACの詳細については詳細な認可(Fine-grained Authorization)で、また「そもそもこれをどう選べばいいのか」という広範なフレームワークについてはAI Gatewayの選び方で詳しく解説しています。
抽象的な概念を具体化するためのマッピング例を以下に示します。ロール名と権限は自社のポリシーに合わせて調整してください。
最後の行こそが最も重要なポイントです。IdPグループからの削除(SCIMによって自動的に伝播されます)により、個人の権限は完全に無効化されます。チケットの起票も、手動でのキーローテーションも、「どこかにアクセス権が残っていないか」と心配する必要もありません。
TrueFoundryがどのようにIdPグループをGateway全体でRBACロールにマッピングするかをご覧ください。 デモを予約する。
実際の画面はアイデンティティプロバイダーによって異なりますが、概念的な手順はOkta、Entra ID、Google Workspace、その他のSAML/OIDCおよびSCIM 2.0対応IdPのいずれでも同じです。記憶に頼ってプロバイダー固有のラベルを創作するのではなく、フィールド名については各IdPの公式ドキュメントに従ってください。全体の流れは以下の通りです。
ステップ 1: IdPでアプリケーションを作成する。 アイデンティティプロバイダーで、Gatewayをエンタープライズアプリケーションとして登録します。これが、SSO設定と後述のSCIM設定の両方を保持するオブジェクトとなります。割り当てられたユーザーのみがプロビジョニングされるため、どのユーザーとグループをこのアプリケーションに割り当てるかをここで決定します。
ステップ 2: SSOを設定する(メタデータとクレーム)。 SAMLまたはOIDCのいずれかを選択します。SAMLの場合、メタデータを交換します。IdPはエンティティID、サインインURL、署名証明書を提供し、Gatewayはアサーション消費サービス(ACS)URLとエンティティIDを提供します。OIDCの場合、クライアントを登録して発行者URL、クライアントID、シークレットを交換し、リダイレクトURIを設定します。いずれの場合も、クレームを設定します。最低限ユーザーのメールアドレスまたは一意の識別子を含め、さらに非常に重要な要素としてユーザーのグループメンバーシップを含めます。グループこそがロールにマッピングされる対象だからです。グループクレームがアサーションまたはトークンに実際に含まれていることを確認してください。グループクレームの欠落は、ロールマッピングがサイレントに失敗する最も一般的な原因です。
ステップ 3: SCIMを有効化する(トークンとエンドポイント)。 プロビジョニング機能をオンにします。GatewayはSCIM 2.0ベースエンドポイント(URL)を公開し、管理者はIdPがそれを呼び出すことを認可するためのベアラートークンを生成します。エンドポイントとトークンをIdPのプロビジョニング設定に貼り付けます。IdPはSCIMエンドポイントを呼び出して接続をテストします。テストが成功すれば、IdPはGateway内でユーザーとグループの作成、読み取り、更新、無効化を行えるようになります。
ステップ 4: 属性とグループをロールにマッピングする。 IdPのユーザーフィールド(メールアドレス、表示名、外部ID)がGatewayのユーザーレコードに正しく反映され、SCIMグループのプッシュがGatewayのグループとして登録されるように属性マッピングを設定します。次に、Gateway側で、前述の表のように各グループをモデル、MCPサーバー、予算制限の権限を持つRBACロールにマッピングします。このマッピングがポリシーそのものとなるため、アクセスガバナンスの責任者によるレビューを受けてください。
ステップ 5: ライフサイクル全体をテストする。 ログインテストだけで運用を開始しないでください。ライフサイクルの3つのイベントすべてをテストします。
価値提案のすべては、従業員や業務委託者の在籍期間中に発生する3つのイベントに集約されており、SCIMは人間がGatewayに触れることなく、これら3つすべてを処理します。
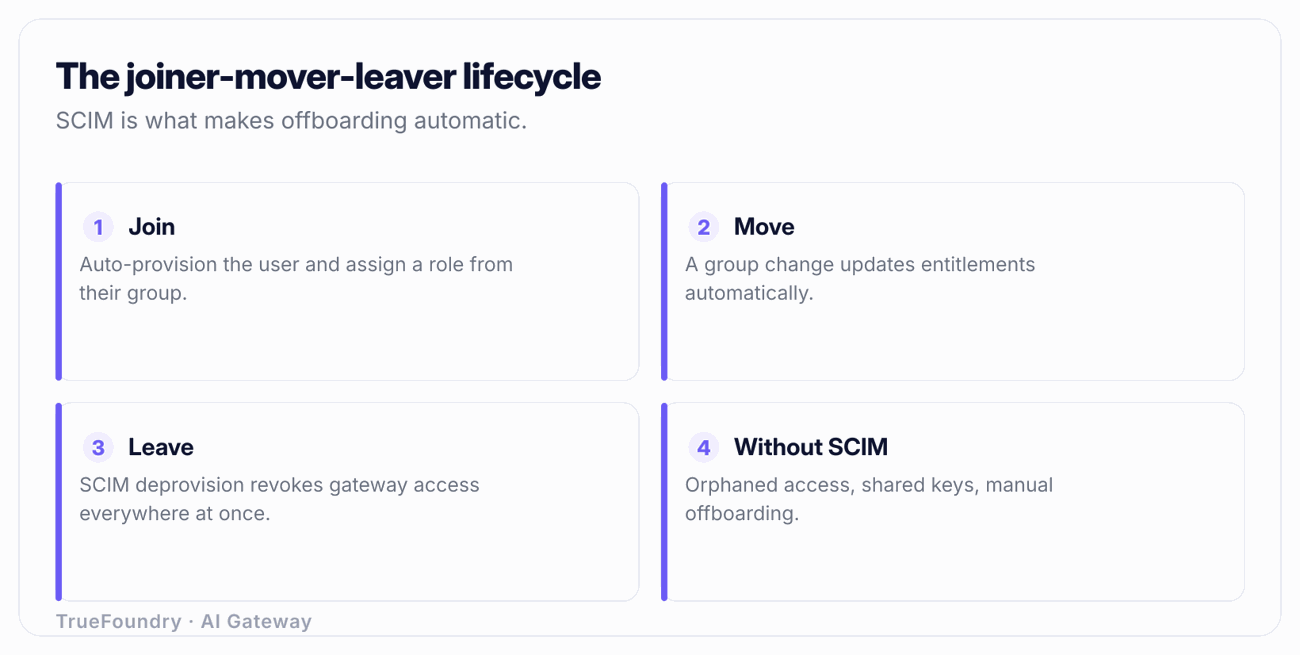
これを共有キーの世界と比較してみてください。入社は適切なキーを見つけて共有することを意味し、異動は自動的には何も変わらないことを意味し、退職は誰かがキーのローテーションを思い出す必要があることを意味します。しかしローテーションすると他の全員の環境も壊れてしまうため、結局実行されません。このライフサイクルのギャップこそが、まさにセキュリティブリーチ(侵害)が存在する場所なのです。
SSOとSCIMを通じた人間のアイデンティティ管理は基本ですが、エンタープライズAIのアクセス制御には、人間だけではカバーしきれない2つの側面があります。
第一に、エージェントも呼び出し元(Caller)であるということです。モデルやMCPサーバーを呼び出す自律型エージェントには、人間のキーを借りるのではなく、それ自身のアイデンティティ、ロール、予算が必要です。人間のグループをロールにマッピングするのと同じRBACの仕組みがエージェントのアイデンティティにも拡張され、エージェントは特定のツールへの最小権限アクセスと制限された予算を取得します。これはアイデンティティに関する取り組みの自然な延長線上にあるものです。AIエージェントのアイデンティティや、エンタープライズにおけるMCPガバナンスのMCP固有の制御を参照してください。
第二に、アイデンティティとデータがどこに存在するかが重要であるということです。認証とプロビジョニングは「誰が何を呼び出してよいか」を決定し、デプロイメントは「リクエストとそのデータが物理的にどこへ行くか」を決定します。TrueFoundryはSaaS、In-VPC、オンプレミス、あるいはエアギャップ環境としてデプロイできるため、アイデンティティを既存のIdPと統合しながら、データプレーンをご自社のネットワーク内に留めることができます。規制の厳しいワークロードにおいて、この分離は「使えるGateway」と「コンプライアンスの障害」を分ける決定的な違いとなります。仕組みの詳細はデータレジデンシーおよびコントロールプレーンとデータプレーンの分離で解説しています。
SSOを設定してSCIMをスキップしてしまう。 ログインが一元化されて誰もが満足しますが、オフボーディング時にアカウントや権限が置き去りにされます。プロビジョニング解除を同期するものが何もないからです。SCIMのないSSOは認証を解決しますが、ライフサイクルを無視しています。必ず両方を設定してください。
プロビジョニング解除をテストしない。 新しいユーザーは初日からアクセスが必要になるため、プロビジョニング(追加)の経路はテストされます。しかし、実際に自社を守るプロビジョニング解除(削除)の経路は「大丈夫だろう」と推測で済まされてしまいがちです。設定を変更した際は必ず、テストアカウントを無効化し、以前は動作していた呼び出しが失敗することを確認してください。
グループクレームを忘れがち。 SSOは機能し、ユーザーはログインできますが、IdPアサーションにグループメンバーシップが含まれていなかったため、全員がデフォルトまたは空のロールに割り当てられてしまいます。ロールマッピングは、グループクレームが存在し、正しく名前が付けられていることに完全に依存しています。実際の文脈(アサーションまたはトークン)の中で必ず検証してください。
「バックアップ」として共有キーを残してしまう。 1つの管理者キーや緊急アクセス用(Break-glass)キーを有効なまま残しておくと、帰属性がなくなり、プロビジョニング解除もされないため、モデル全体が無効化されてしまいます。緊急アクセスが必要な場合は、恒久的な共有シークレットではなく、名前が特定され、監査され、短寿命の経路を作成してください。
全員を1つの広範なロールにマッピングしてしまう。 SCIMを介して単一の「全ユーザー」ロールにプロビジョニングすると、帰属性は得られますが最小権限の原則は満たされません。誰もが最先端モデルとすべてのMCPサーバーを呼び出せてしまうからです。グループからロールへのマッピングの目的は、粒度を持たせることです。実際のチームと実際の権限をモデル化してください。
エンタープライズAIのアクセス制御の失敗は、複雑な理由で起きるわけではありません。共有キーがそれを使用していた人物よりも長生きしたから、オフボーディングが誰かが忘れた手動ステップだったから、誰がトークン予算を使い果たしたのか誰も特定できなかったから失敗するのです。SSOとSCIMは、アクセス制御を「アイデンティティの関数」とすることでこれらのギャップを埋めます。SSOはアイデンティティプロバイダーを通じてすべてのログインを認証し、SCIMは誰が存在し誰がどのグループに属しているかというGateway側の情報を、信頼できる情報源(IdP)と自動的に同期させます。
両方をセットアップし、グループを最小権限の原則に基づいた実際の権限を持つロールにマッピングし、信頼できるまでプロビジョニング解除の経路をテストしてください。そうすれば、最も高額なモデルや最も機密性の高いMCPサーバーへのアクセス権は、グループに人を追加することで付与し、削除することで取り消すことができるものになります。即座に、そしてあらゆる場所で。その同じアイデンティティ基盤は、その後、エージェントのアイデンティティ、ツールごとの詳細な認可、そして規制されたAIが必要とするデータレジデンシー制御へと引き継がれていきます。
AIスタックにおける「入社・異動・退職(JML)」アクセスの自動化を始めましょう。 デモを予約する。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












