


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
TrueFoundryとOpenRouterを比較検討しているなら、どちらもOpenAI互換エンドポイントを公開し、数百のモデルへルーティングし、開発者がモデル文字列を変更するだけでプロバイダーを切り替えられることに気づいているでしょう。しかし、類似点はそこで終わります。OpenRouterはルーターを備えたホスト型モデルマーケットプレイスです。一方、TrueFoundryは組織のモデル、ツール、エージェントトラフィック用のコントロールプレーンとして構築されたAI Gatewayであり、マネージドSaaSからエアギャップ環境のデータセンターまで、あらゆる場所にデプロイできます。
本記事は、その決定を下さなければならない人々のために書かれています。すべてのチームのAIトラフィックの前面に配置するものを決定するプラットフォームエンジニア、すべてのモデルに対して1つのキーを求めるAIエンジニア、そしてプロンプトの送信先を問うセキュリティリーダーです。各ベンダーの公式ドキュメントに基づき、それぞれの製品が何であり、誰向けに構築されており、どのような種類のトラフィックをガバナンスするかを比較します。本シリーズの今後の記事では、デプロイ、アイデンティティ、テナンシー、コスト、ガバナンス、セキュリティ、オブザーバビリティ、価格設定、リスクについてより深く掘り下げます。
すでに本番環境への導入に向けてGatewayの評価を行っている場合は、TrueFoundryのデモを予約するか、このまま詳細な比較をお読みください。
TrueFoundry AI Gatewayは、3種類のAIトラフィックを単一のコントロールプレーン下でガバナンスする統合プロキシ層です。LLM Gatewayは、2,500以上のLLMを単一のOpenAI互換エンドポイントの背後に配置し、チャット、ストリーミング、埋め込み、画像、音声、リランク、リアルタイム、バッチ処理をカバーします。MCP Gatewayは自社のMCPサーバーを登録し、個別ツール単位にロールベースアクセス制御 (RBAC) を適用します。インバウンド/アウトバウンド認証の分離やツール呼び出し時のガードレールフックも備えています。Agent GatewayおよびHarnessは、MITライセンスのTrueForgeエージェントハーネスに基づいて構築され、独自のアイデンティティ、サンドボックス、スキル、Human-in-the-Loop承認を備えたガバナンス対応エージェントを実行します (LLM Gateway ドキュメント、MCP Gateway ドキュメント、Agent Harness ドキュメント)。
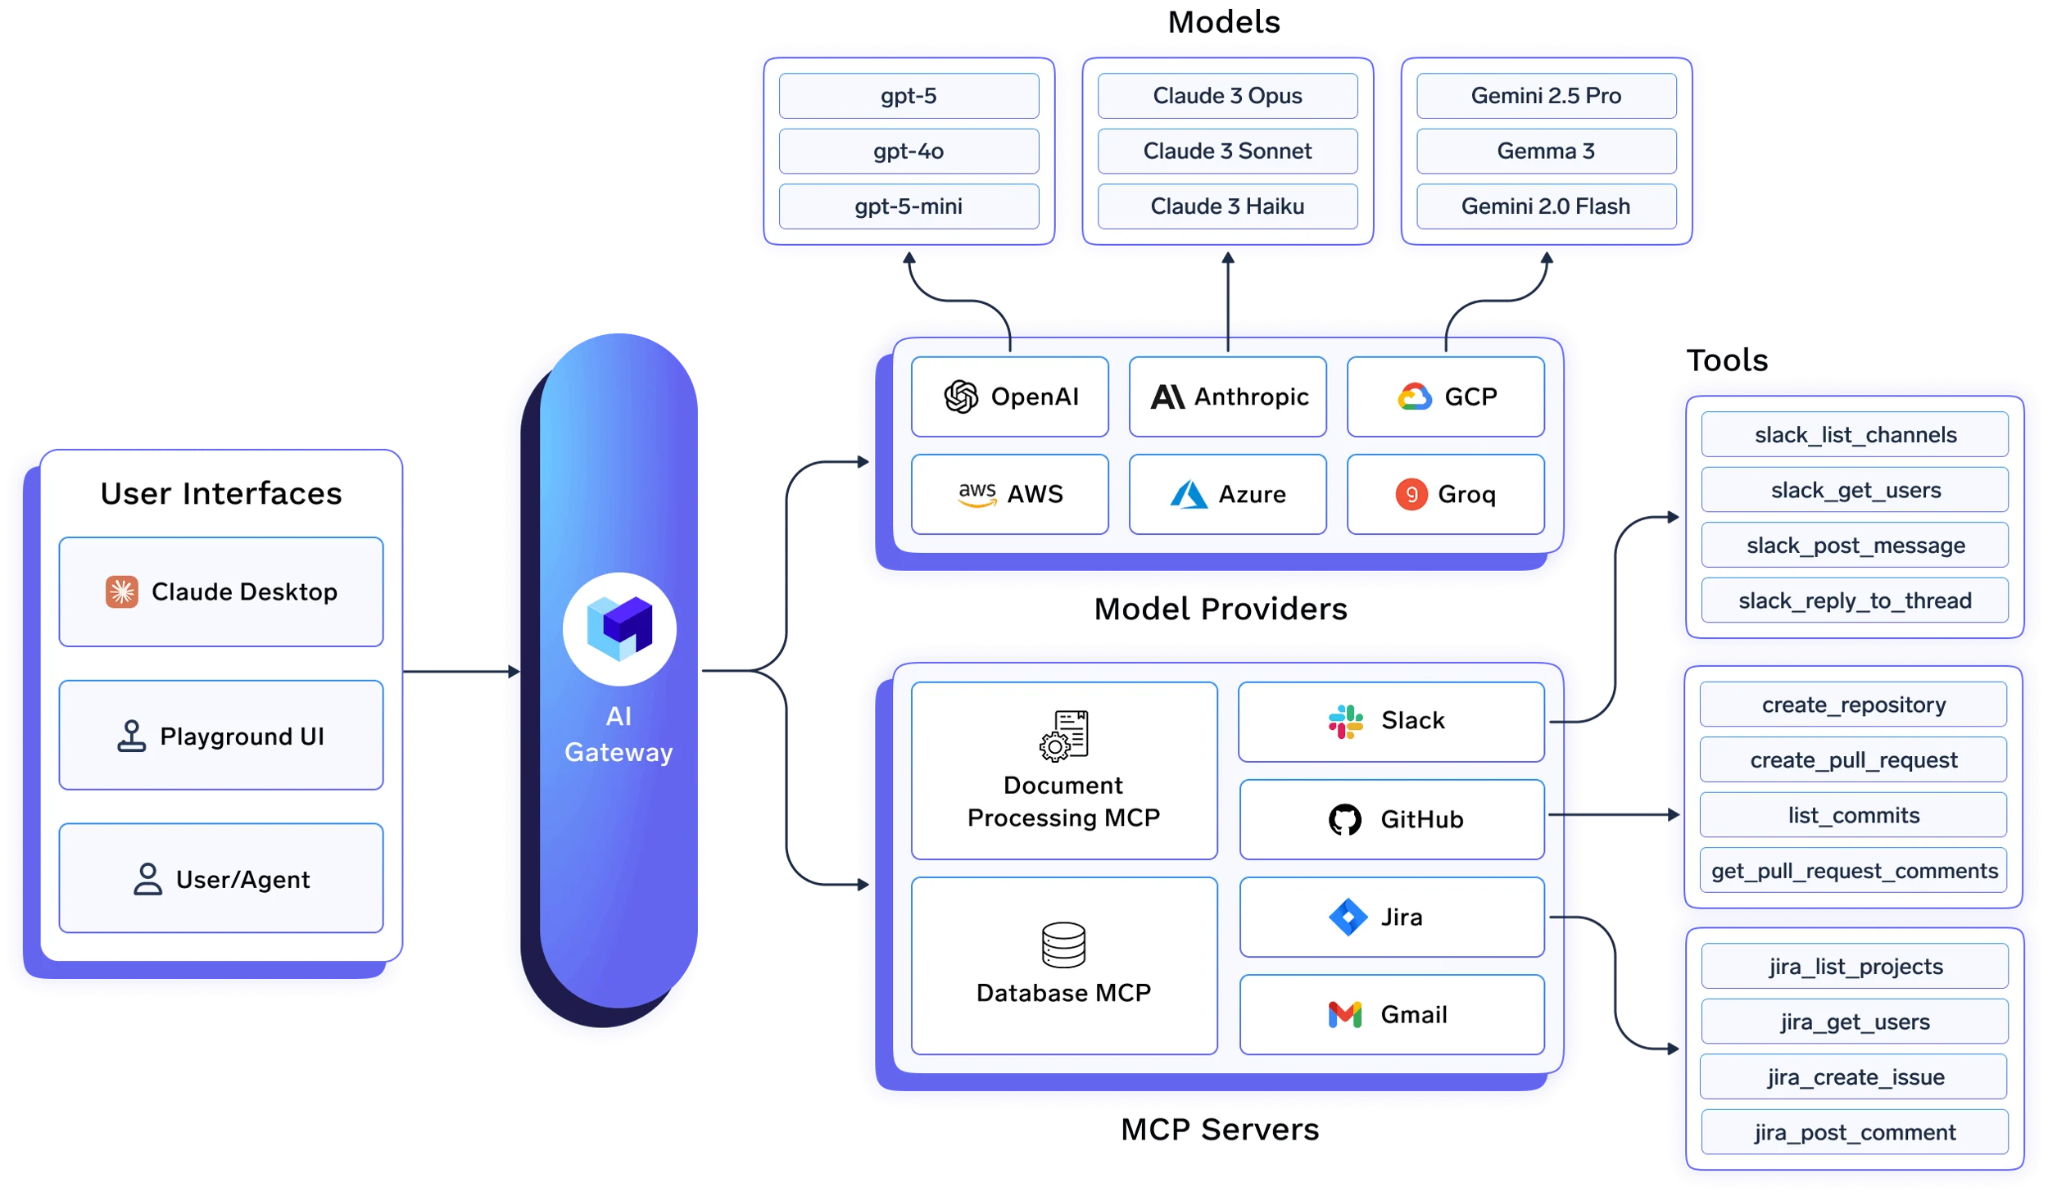
私たちは、KubernetesネイティブのMLプラットフォームからこのGatewayを構築しました。その系譜はアーキテクチャに表れています。Gatewayプレーンはステートレスであり、設定をメモリ内に保持するため、リクエストパス内でデータベース呼び出しを行うことなく、認証、RBAC、レート制限、予算チェックが実行されます。その結果、レイテンシの追加はわずか約3〜4msに抑えられ、単一のvCPUで350以上のリクエスト/秒を処理します。同じ製品が4つのデプロイモードで提供されます。完全マネージドSaaS、トレースを自社のバケットに保存するSaaS、Gatewayプレーンを自社VPC内で実行するハイブリッド、そしてエアギャップ環境を含む完全セルフホストです (デプロイモードの詳細)。
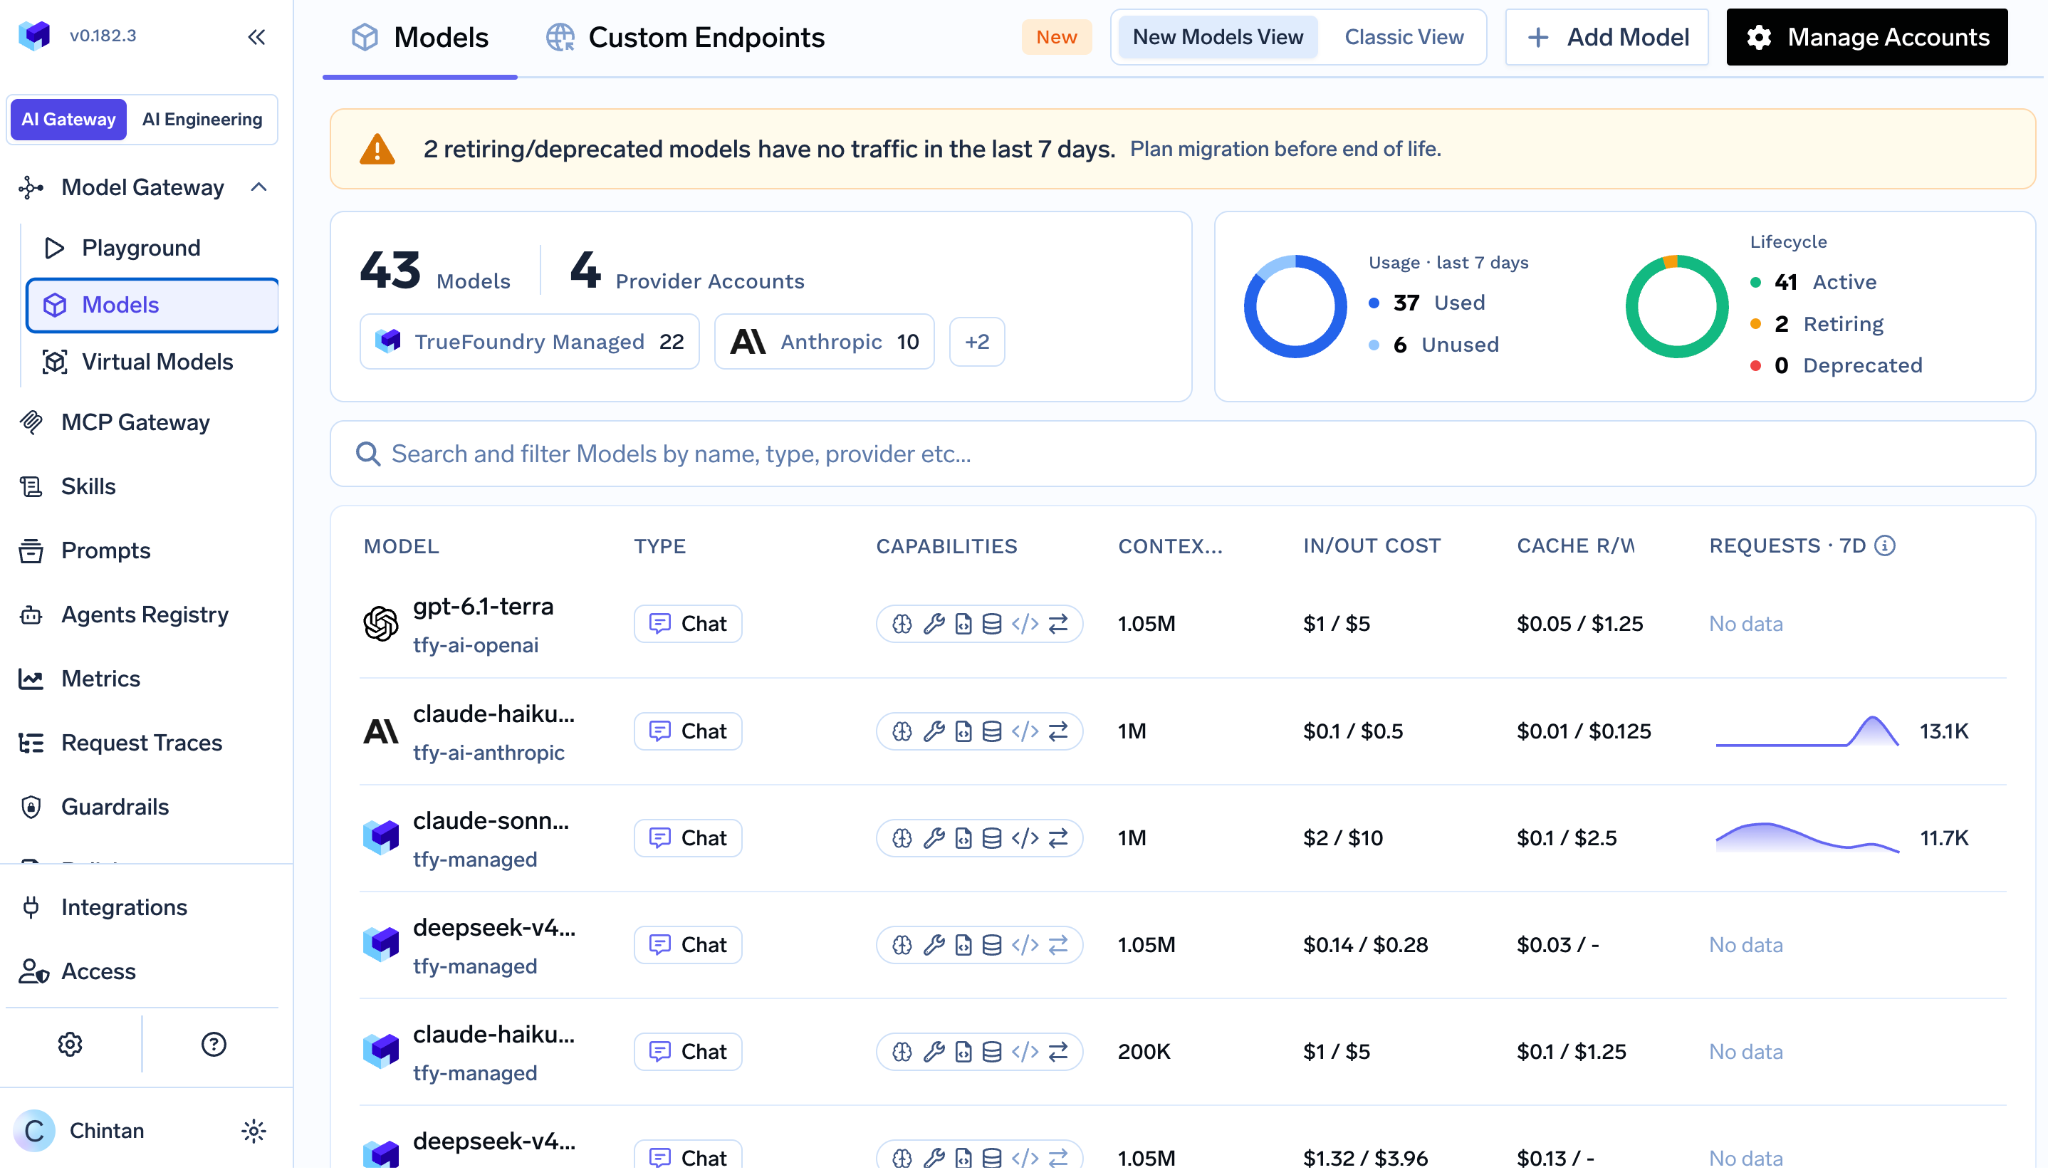
比較において重要な2つの設計上の選択があります。第一に、独自の推論SDKは存在しません。既存のOpenAI、Anthropic、Azure OpenAI、Amazon Bedrock、またはVertex AIをそのまま使用してGatewayに向けることができ、コストトラッキングや制限はこれらすべてにわたって機能します (ネイティブSDKサポート)。第二に、このGatewayはAIトラフィックのみをガバナンスします。汎用のAPI Gatewayではなく、それを標榜することもありません。
エンタープライズコントロールは、別の製品ティアとしてではなくプラットフォームに標準で付属しています。SAMLおよびOIDCによるSSO、SCIMプロビジョニング、非人間呼び出し元向けのバーチャルアカウントとエージェントアイデンティティ、警告および強制モードを備えたチームごとの予算設定、そしてマネージドインフラストラクチャ向けのSOC 2 Type II、GDPR、HIPAAドキュメントが含まれます (セキュリティとコンプライアンス)。
最適な用途: 多くのチームにわたるモデル、ツール、エージェントのトラフィックに対して、ガバナンスされた単一の管理ポイントを必要とするプラットフォームチーム。特に、プロンプトをVPC内やエアギャップ境界内に保持する必要があり、セキュリティレビューでSSO、ワークロードアイデンティティ、およびファーストパーティのコンプライアンス書類が求められる場合に適しています。
OpenRouterは、ホスト型のOpenAI互換HTTP APIであり、単一のエンドポイントと単一の資格情報を通じて、推論リクエストを数百のサードパーティモデルプロバイダーにルーティングします。デフォルトではモデル使用料を呼び出し元に請求します。3つのリクエストフォーマット (Chat Completions、Responses、Anthropic Messages) を受け入れ、チャット、バッチ、埋め込み、リランク、画像・動画生成、TTS、STTをカバーします。
OpenRouterについて理解すべき点は、ルーターであると同時に「双方向のマーケットプレイス」であるということです。プロバイダーを募集して推論を販売させ、稼働時間とパフォーマンスランキングによってトラフィックを割り当て、買い手側の前払いクレジットを保持し、プロバイダー間の請求を統合します。リクエストパスだけでなく、両方向の支払いパスにも位置しています。価格を考慮したプロバイダーのルーティングが非常に優れているのはそのためです。OpenRouter自体が販売者であるため、その価格表がそのまま提供価格となります。
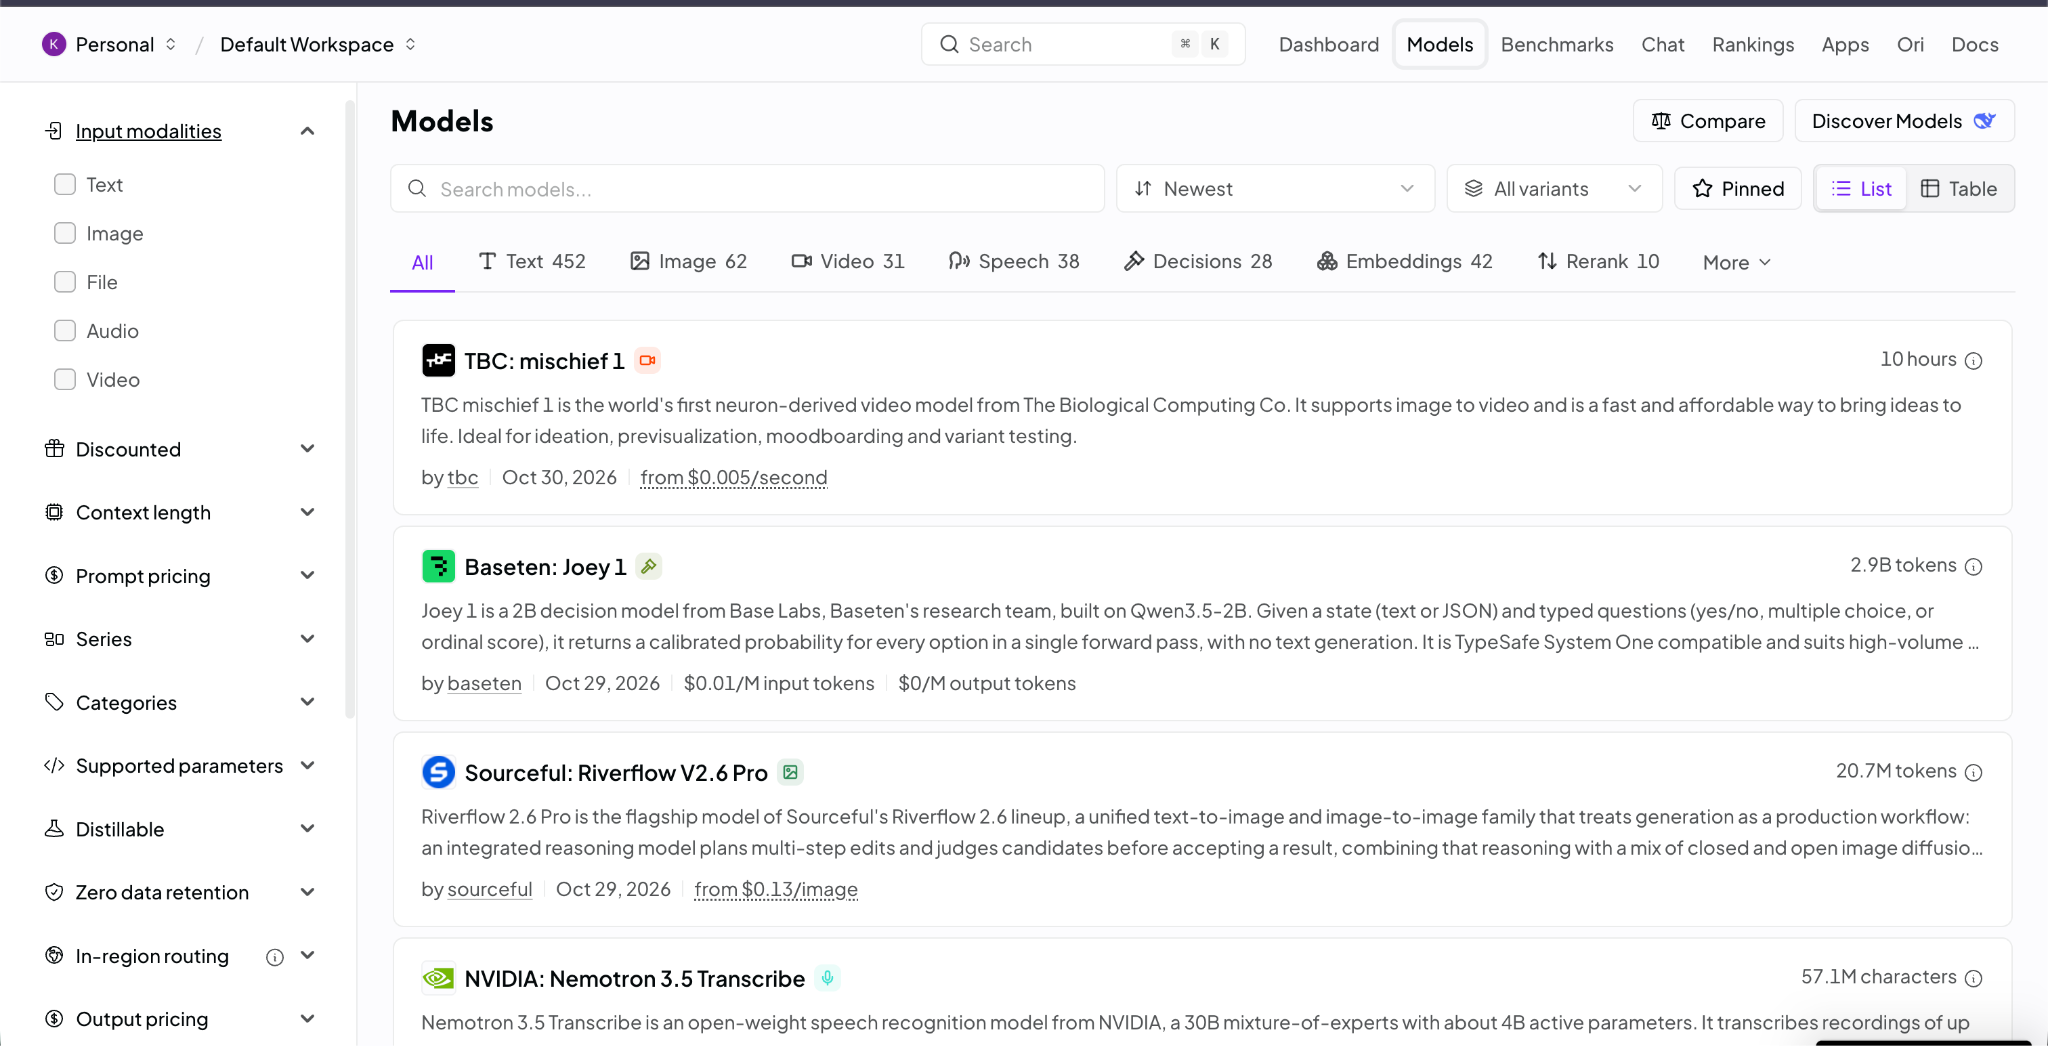
図3: OpenRouter製品のモデルダッシュボード
OpenRouterはルーターからプラットフォームへと拡張を続けています。Server Toolsにより、モデルはリクエスト内でウェブ検索、ウェブフェッチ、画像生成、サンドボックス化されたシェルやbashの実行を呼び出すことができ、コンテナはアカウントおよびワークスペースごとにスコープ定義されます。Enterprise機能であるPrivate Modelsは、顧客自身のホスト型エンドポイントにルーティングします。Oriハーネスとeval CLIがAPIとともに提供されています。OpenRouterは、複数のモデルを同時に使用するためのChrome拡張機能「Window」としてスタートした経緯があり、製品は現在も多くのモデルにわたる開発者の利便性を最優先に最適化されています。
その真の強みは明白に述べるに値します。オンボーディングはキーの発行とベースURLの設定のみで、調達プロセスは不要です。プロンプトはデフォルトでログに記録されません。すべてのガードレール (予算、データ非保持ルーティング、許可リスト、プロンプトインジェクションフィルタリング、PIIマスキング) は、すべてのティアで無料です。また、OAuth PKCEフローにより、サードパーティアプリは認証バックエンドを実行することなく、エンドユーザー自身のクレジットから消費するキーを取得できます。
最適な用途: 1つのキーで今すぐすべてのモデルにアクセスしたく、プロバイダーアカウントを個別に維持したくなく、データ境界要件の制約を受けない個人開発者や小規模チーム。SSO、SCIM、リージョン内ルーティング、署名済みDPAなどのエンタープライズ機能も存在しますが、営業問い合わせ専用のティアとして提供されています。
以下の表は、2つの製品をアーキタイプとスコープの観点から比較したものです。TrueFoundryの機能は公式ドキュメントに基づいており、OpenRouterの機能は執筆時点で公開されているドキュメントに基づいています。
上記の表は各製品が何を行うかを示しています。以下の4つの違いは、なぜこの選択が単なる迷いどころにとどまらないのかという理由を示しています。
OpenRouterの競合比較の多くはモデルのルーティングで止まっていますが、現代のエージェント指向システムにおいて、モデル呼び出しはトラフィックの一部に過ぎません。残りを占めるのはツール呼び出しとエージェントの実行であり、これらをガバナンスできるのはこれら2つの製品のうち1つだけです。TrueFoundryのMCP Gatewayは、自社のMCPサーバーを登録し、どのユーザーやエージェントがどの個別のツールを呼び出せるかを決定し、Gatewayを呼び出す主体の認証情報とダウンストリームサーバーに到達する資格情報を分離し、ツール呼び出しの実行前後にガードレールを適用します。OpenRouterは独自のツールの前面には配置されません。自社のサーバーツールを実行し、独自のカタログをMCPサーバーとして公開するのみで、ツールごとの権限付与や同意ステップは存在しません。
OpenRouterを使用する場合、プロンプトは常に自社ネットワークから離れ、2つの境界を越えます。「自社からOpenRouterへ」、そして「OpenRouterからリクエストを処理するプロバイダーへ」です。リージョン内ルーティングは管轄区域を制限し、データ非保持ルーティングはプロバイダーが保持するデータを制限しますが、どちらもデータが自社環境を離れるかどうかを変えるものではありません。TrueFoundryの場合、それはデプロイ形態の選択次第です。ハイブリッドモードでは、Gatewayプレーンが自社VPC内で動作するため、プロンプトが外に出ることはありません。完全セルフホストモードでは、外部への送信はユーザーメールとライセンスサーバーへのリクエスト数のみです。要件に「プロンプトデータを自社境界外に出してはならない」と記載されている場合、この要素が比較の決定打となります。
LLMルーターは、リクエストパスのみに配置されることもあれば、リクエストパスと支払いパスの両方に配置されることもあります。OpenRouterはその両方です。推論の販売者であり、前払いクレジットを保持し、クレジット購入時に5.5%の手数料を受け取ります (トークンごとの上乗せ料金はなし)。これにより、プロバイダーアカウントを1つも保持することなく、1つのキーで数百のプロバイダーを利用できますが、同時に、自社の関与なしに価格変更が請求金額に影響を与える理由でもあります。TrueFoundryはモデル料金の請求に一切触れません。自社のプロバイダーキーを持ち込み、交渉済みの契約を維持し、当社にはリクエスト数とアカウント数に応じた階層型のライセンス料を支払います。
OpenRouterはAIエンジニアによって購入されます。クイックスタート、キー取得、ベースURL変更で完了します。TrueFoundryはデプロイモードに応じて2つの方法で購入されます。SaaSティアでは、ベースURLを変更して2,500以上のモデルを利用するAIおよびプラットフォームエンジニアによって、SaaSルーターのように導入されます。セルフホストのEnterpriseティアでは、CISOの承認を得たプラットフォームチームによってインフラストラクチャとして購入されます。だからこそ、エンタープライズ用途でOpenRouterを評価しているチームは、アイデンティティ、データ境界、またはツールガバナンスが要件に入ってきた瞬間に議論が変わることに気づきます。一人のエンジニアにとって完璧だった製品が、プラットフォームチームの役割を求められることになるからです。
OpenRouterは、Gatewayベンダーが通常認めるよりも多くの状況において適切な選択肢となります。
TrueFoundryは、課題が個人レベルではなく組織レベルである場合に正しい選択となります。
これら2つ以外の選択肢も含めた市場全体の概要については、OpenRouterの代替製品ガイドで、セルフホスト型およびエンタープライズ向けの選択肢を並べて解説しています。
はい。多くの組織が、一方向のステップとして併用しています。チームはまずOpenRouterで複数のモデルにわたるプロトタイプ作成を開始し、組織が標準化を進めるにつれて、本番トラフィックをTrueFoundryの背後に移行させることができます。両者ともOpenAI互換エンドポイントを備えているため、移行はベースURLの変更だけで済みます。しかし、その逆は不可能です。OpenRouterはツールやエージェントのトラフィックの前面に配置できず、自社ネットワーク内に配置することもできないためです。今後1年以内にいずれかの要件が必要になると予想される場合は、TrueFoundry SaaSから開始することで将来の移行作業を回避できます。
TrueFoundry vs OpenRouterは、単なる機能ごとの勝負ではありません。2つのアーキタイプ間の選択です。OpenRouterは非常に優れたモデルマーケットプレイスです。1つのキー、数百のプロバイダー、価格を考慮したルーティング、無料のガードレールを備え、運用コストはゼロです。対してTrueFoundryはAIコントロールプレーンです。モデル、ツール、エージェントのトラフィックを、単一のアイデンティティ、予算、ポリシーのセット下でガバナンスし、SaaSからエアギャップ環境までどこにでもデプロイでき、プラットフォームチームが購入し、CISOが承認する製品です。今後2年間にわたって組織のAIトラフィックを標準化しようとしている場合、データ境界、アイデンティティプロバイダー、またはMCPサーバーが要件に入った瞬間に、両者の差は大きく広がります。
本番エンタープライズ環境への導入に向けてAI Gatewayを評価している方は、デモを予約して、TrueFoundryが自社VPC内でモデル、ツール、エージェントのトラフィックをどのようにガバナンスするかをご確認ください。または、TrueFoundry AI Gatewayを探索して、今すぐ無料ティアから始めてみてください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












