


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
OpenRouterのセキュリティレビューはすべて同じ事実から始まります。そのため本記事もここから始めます。OpenRouterを使用する場合、プロンプト、レスポンス、メタデータはリクエストごとにネットワークを出てOpenRouterに送信され、さらにコールを処理するプロバイダーへと転送されます。この項目にあるその他の要素(プロバイダーキーの保持方法、ガードレールの検知内容、脆弱性の対処方法、存在する認証)はすべて、その境界の問題の下流に位置します。そしてこれこそが、自社ネットワーク内で実行できるAI Gatewayと実行できないAI Gatewayが分岐するポイントです。
本記事では、TrueFoundry vs OpenRouterシリーズの「セキュリティとコンプライアンス」を取り上げます。境界外に送信されるデータ、プロバイダーキーの取り扱いとBYOK、暗号化とネットワーク構成、リアルタイムリクエストにおけるPIIマスキング、ガードレール(組み込み、持ち込み、サードパーティ)、プロンプトインジェクション対策、脆弱性対応、認証、そして有料ティアでのみ提供されるセキュリティ機能について解説します。本記事はセキュリティレビューを担当するセキュリティエンジニアおよび回答を作成するセールスエンジニア向けに執筆されており、すべての主張は両ベンダーの公式公開ドキュメントに基づいています。
OpenRouterにはセルフホストモードが存在しないため、プロンプトを自社ネットワーク内に留める設定は存在しません。コンテンツは自社からOpenRouterへ、そしてOpenRouterからプロバイダーへと2つの境界を越えます。制御できるのはデータの送信先と保持されるかどうかであり、データが外部に出るかどうかではありません。リージョン内ルーティング(Enterprise、EU、またはUS)は暗号復号と処理の管轄区域を制限し、ゼロデータ保持(ZDR)ルーティングはデータを保持しないエンドポイントへのリクエストに限定し、プロバイダー固定はデータを受信する企業を制限します。エンタープライズの担当者が留意すべき2つの詳細点があります。1つは、OpenRouter自体はAPIデータで学習を行いませんが、アップストリームの各プロバイダーはAPI利用とコンシューマー利用で異なる利用規約を設けている場合があるため、2ホップ目はプロバイダーごとに確認が必要なポリシーを継承することです。もう1つは、ZDRはWeb検索などのプラグインやツールには適用されず、これらは独自のリテンションポリシーを持つサードパーティによって運営されている可能性がある点です。「プロンプトデータを境界外に出さない」という要件に対して、この項目は明確な回答となります。
TrueFoundryの回答はデプロイモードによって異なり、モードごとに提示しています。マネージドSaaSでは、プロンプト、レスポンス、メタデータがTrueFoundryのインフラストラクチャを通過しますが、リージョン選択、独自のバケットを使用したトレースストレージ、ロギングオフ設定によってリスクが軽減されます。ハイブリッドモードでは、ゲートウェイプレーンがお客様のVPC内で動作するため、プロンプトおよびレスポンスのトラフィックは内部に留まります。設定のみが取得され、ログとメトリクスが当社のコントロールプレーンに送信されます。完全セルフホストモードでは、当社のライセンスサーバーへのユーザーメールアドレスとリクエスト数の送信を除き、リクエストパス上のいかなるデータも外部へ出ません(セキュリティとコンプライアンス)。
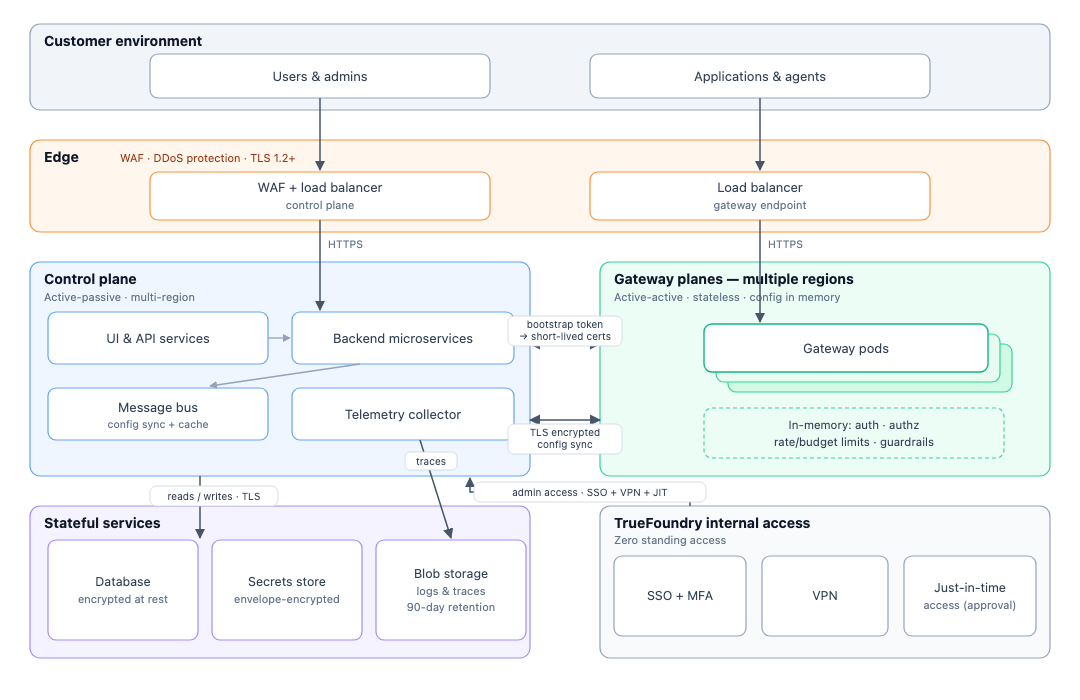
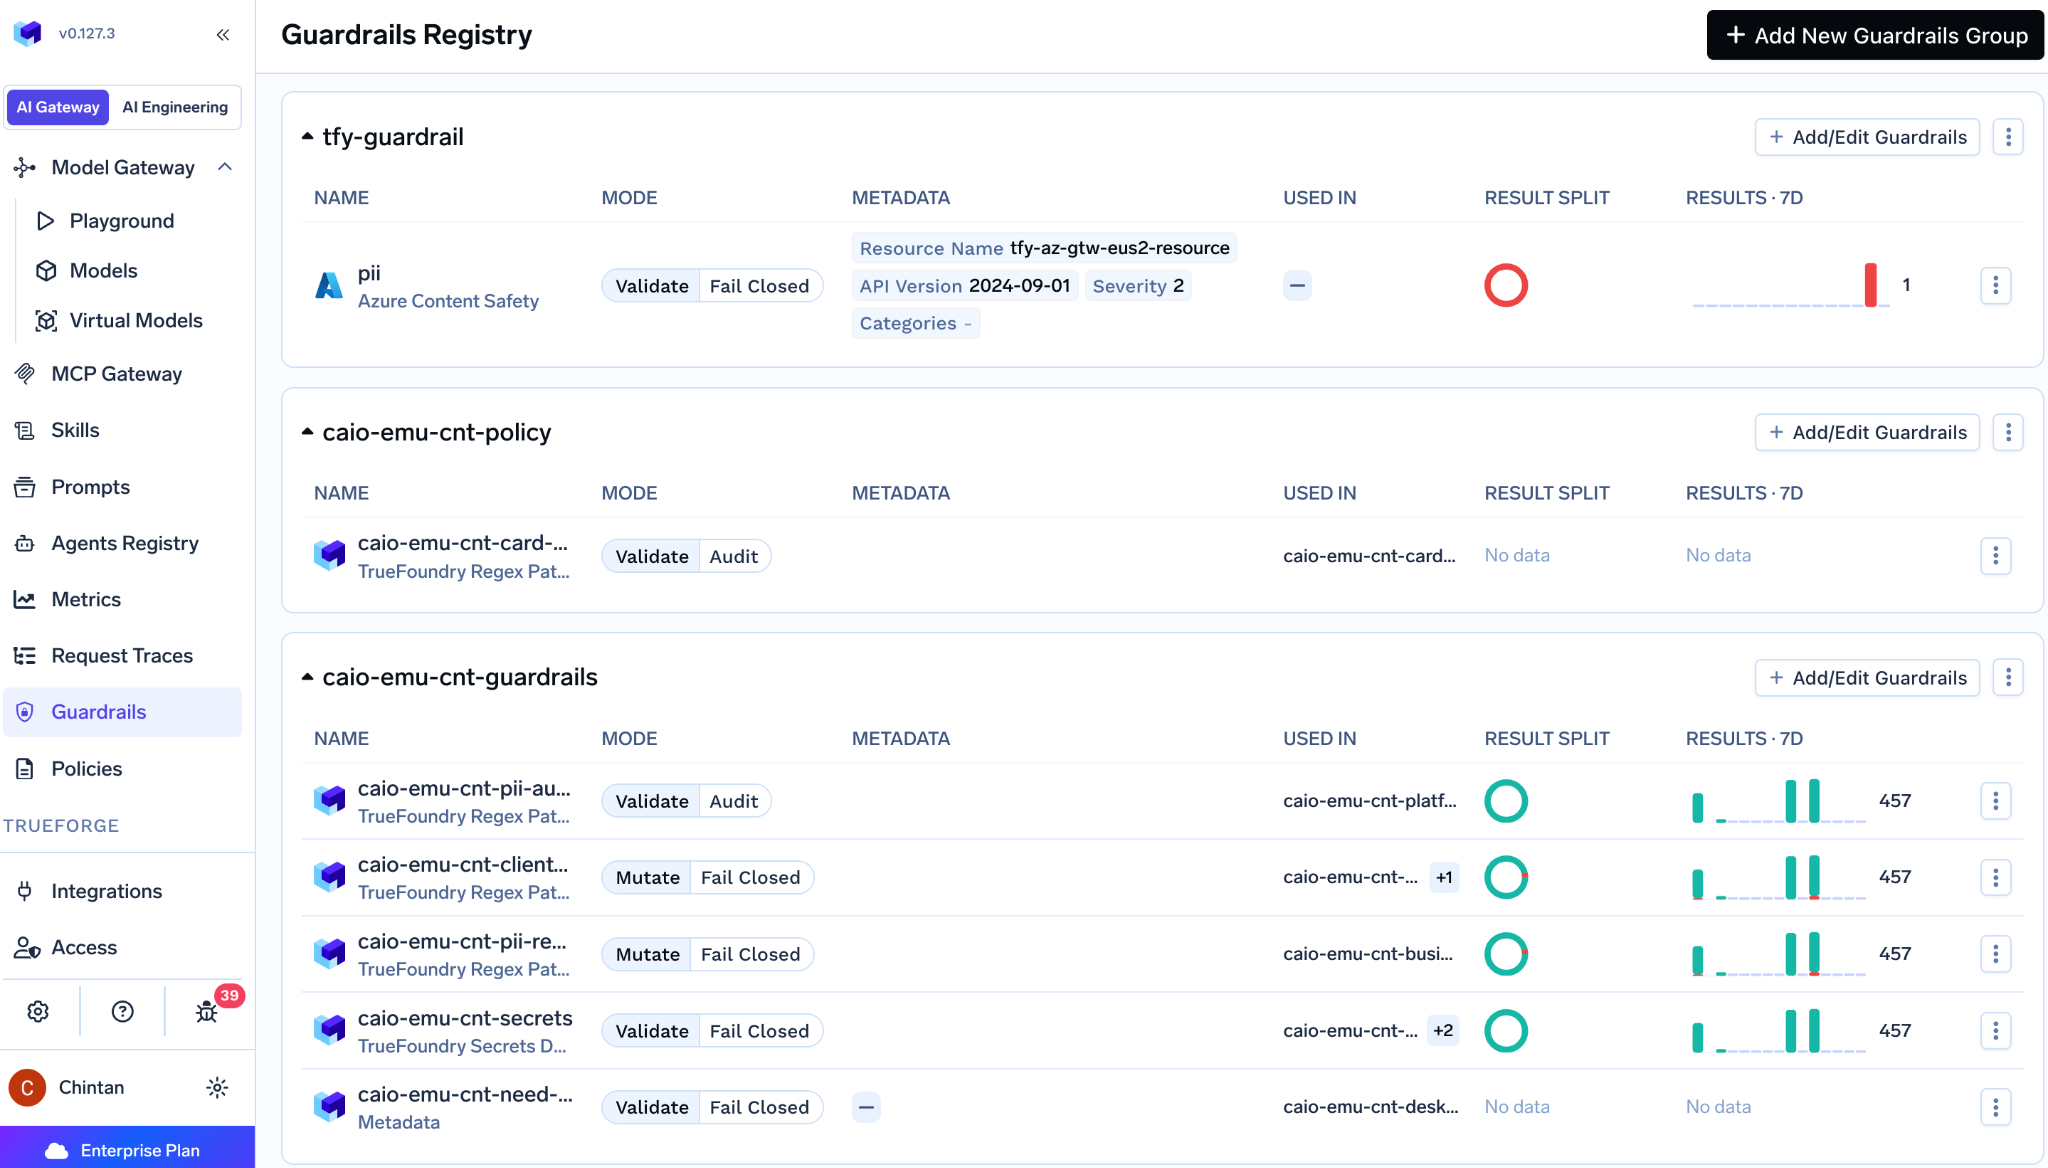
当社が主張するデータ保持の限定に関して、1つ注意点があります。組み込みのPII/PHIガードレールはAzure AI Languageを利用して動作し、TrueFoundryが管理するインフラストラクチャ上で実行されます。そのため、これを有効にしたセルフホストのお客様は、自ら構築した境界を越えてリクエストコンテンツを送信することになります。データ送信を一切行わない代替案としては、自社のキーを使用したベンダーホスト型ガードレール、またはカスタムのセルフホスト型ガードレールがあります(PIIガードレール)。内部に入ったプロンプトがどのように保存され、誰が閲覧できるかというテナンシーの問題については、OpenRouterのプライバシーに関する記事で解説しています。
OpenRouterのBYOK(Key持ち込み)を使用すると、独自のプロバイダー資格情報を設定できるため、自社のプロバイダーアカウントに対してレート制限や交渉済みの条件を適用して利用できます。OpenRouterはキーが安全に暗号化されていると述べています。キーはワークスペースのBYOK設定で管理され、各キーはルーティング前に評価されるモデル、APIキー、メンバーのフィルターをサポートし、キーの優先順位(優先キーをOpenRouterのエンドポイントの前に、フォールバックキーを後に配置)が明示的に指定されます。費用は、プランに応じた許容量を超えた場合、同じモデルとプロバイダーをOpenRouter上で利用した際にかかる費用の一定割合となります。
セキュリティ上の重要な発見事項はフォールバックの動作であり、これには2つのレイヤーが存在します。デフォルトでは、BYOKキーがレート制限に達するか失敗した場合、OpenRouterは共有のOpenRouter容量にフォールバックし、お客様のクレジットから支払われます。「このプロバイダーでは共有容量を絶対に使用しない」に設定するか、キーごとの「常にこのキーを使用する」切り替えを有効にすると、そのプロバイダーに対するOpenRouter所有キーへのフォールバックを防止できます。しかし、OpenRouterのサポートドキュメントには、これが「別のプロバイダーへのフォールバックを防止するものではない」と明記されています。例えば、AnthropicのBYOKキーが失敗した場合、OpenRouterは自身のAnthropicキーを使用しませんが、OpenRouterクレジットを使用してGoogle Vertex経由でリクエストを完了する可能性があります。クロスプロバイダーのフォールバックを防ぐには、BYOK設定ではなくリクエストレベルでのルーティング制限が必要です。実務上の影響として、契約済みでコンプライアンス審査済みのプロバイダーアカウントに推論を限定するためにBYOKを導入したチームでも、各呼び出し元で制限を行わない限り、キー失敗時に全く別のプロバイダー経由でトラフィックが処理される可能性があります。なお、キーの保管場所、暗号化スキーム、KMSやカスタマーマネージドキーのサポート、ローテーションの取り扱いについてはドキュメント化されていません。
TrueFoundryは、次の3つの方法のいずれかでプロバイダーキーを保持します。コントロールプレーンのデータベース内で静止時に暗号化、自社のシークレットマネージャー(AWS SSM/Secrets Manager、GCP Secret Manager、Azure Key Vault、HashiCorp Vault)から参照して1時間ごとに自動同期(外部で行ったローテーションを伝播)、またはKubernetes Secretとしてマウント。シークレットマネージャーを使用する方法は、モデル、MCP、ガードレールの各統合で同様に動作し、完全セルフホストモードではキーが自社のインフラストラクチャから外に出ることはありません(AI Gatewayでのシークレットマネージャー活用)。ベンダーキー自体が存在しないため、ベンダーキーへのフォールバックは発生しません。存在するキーはお客様のキーのみです。なお、コントロールプレーンデータベースにおけるネイティブなKMSエンベロープ暗号化またはBYOKについてはドキュメント化されていないため、該当機能の存在を主張するのではなく注意点として記載しておきます。
通信パス上の暗号化について、両製品ともTLSに対応しています。TrueFoundryはマネージドインフラストラクチャ上で転送中のTLS 1.2+および静止時のAES-256をドキュメント化しており、OpenRouterはパブリックAPIでのTLSをドキュメント化しています。どちらもmTLSについてはドキュメント化していません。OpenRouterはプライベートネットワーキング、IP許可リスト、VPCピアリング、PrivateLinkについて記載していませんが、これはホスト型アーキテクチャであることから当然の仕様です。TrueFoundryのネットワークセキュリティ構成オプションはデプロイモードそのものであり、セルフホストクラスターにサービスメッシュを追加できます。これは製品の機能というより自社のネットワーク構成となります。
両製品とも、プロバイダーにデータが送信される前のリアルタイムリクエスト時にPIIをマスキングします。これが本項目で扱うテーマです(ログ記録時のマスキングはガバナンスの問題であり、別の記事で扱います)。
OpenRouterのSensitive Info(機密情報)ガードレールは、組み込みのプリセット(メール、電話番号、SSN、クレジットカード、IPアドレス、個人名、住所)を使用してAPIリクエスト内のPIIを検出およびマスキング/ブロックします。各設定でブロックまたはマスキングを選択でき、NLPベースの検出も備わっています。また、カスタムコンテンツフィルターにより独自の正規表現パターンを追加できます。複数のガードレールが適用される場合、機密情報フィルターはレイヤー間で論理和(UNION)として適用され、一方がブロックで他方がマスキングの場合はブロックが優先されます。組み込みのセットには、予算強制、ZDR、モデル/プロバイダー制限、プロンプトインジェクション対策、機密情報検出、カスタム正規表現が含まれており、明確に仕様化されておりインパスで低いオーバーヘッドで動作します。弱点は拡張性です。ユーザー独自の機能(BYO)の持ち込みはカスタム正規表現パターンのみに限られており、ユーザーコードを実行するフック、CedarやOPAのようなポリシー言語、リクエストパス内で外部サービスを呼び出す仕組みが存在しません。これは、ホスト型ルーターがユーザーコードの実行環境を持たないためです。サードパーティ製ガードレールについてはガードレールガイドに記載されていません。Google Model ArmorやLakera Guardがリクエストに応じて利用可能なベータ統合として言及されたことはありますが、ファーストパーティのドキュメントでは確認されていません。
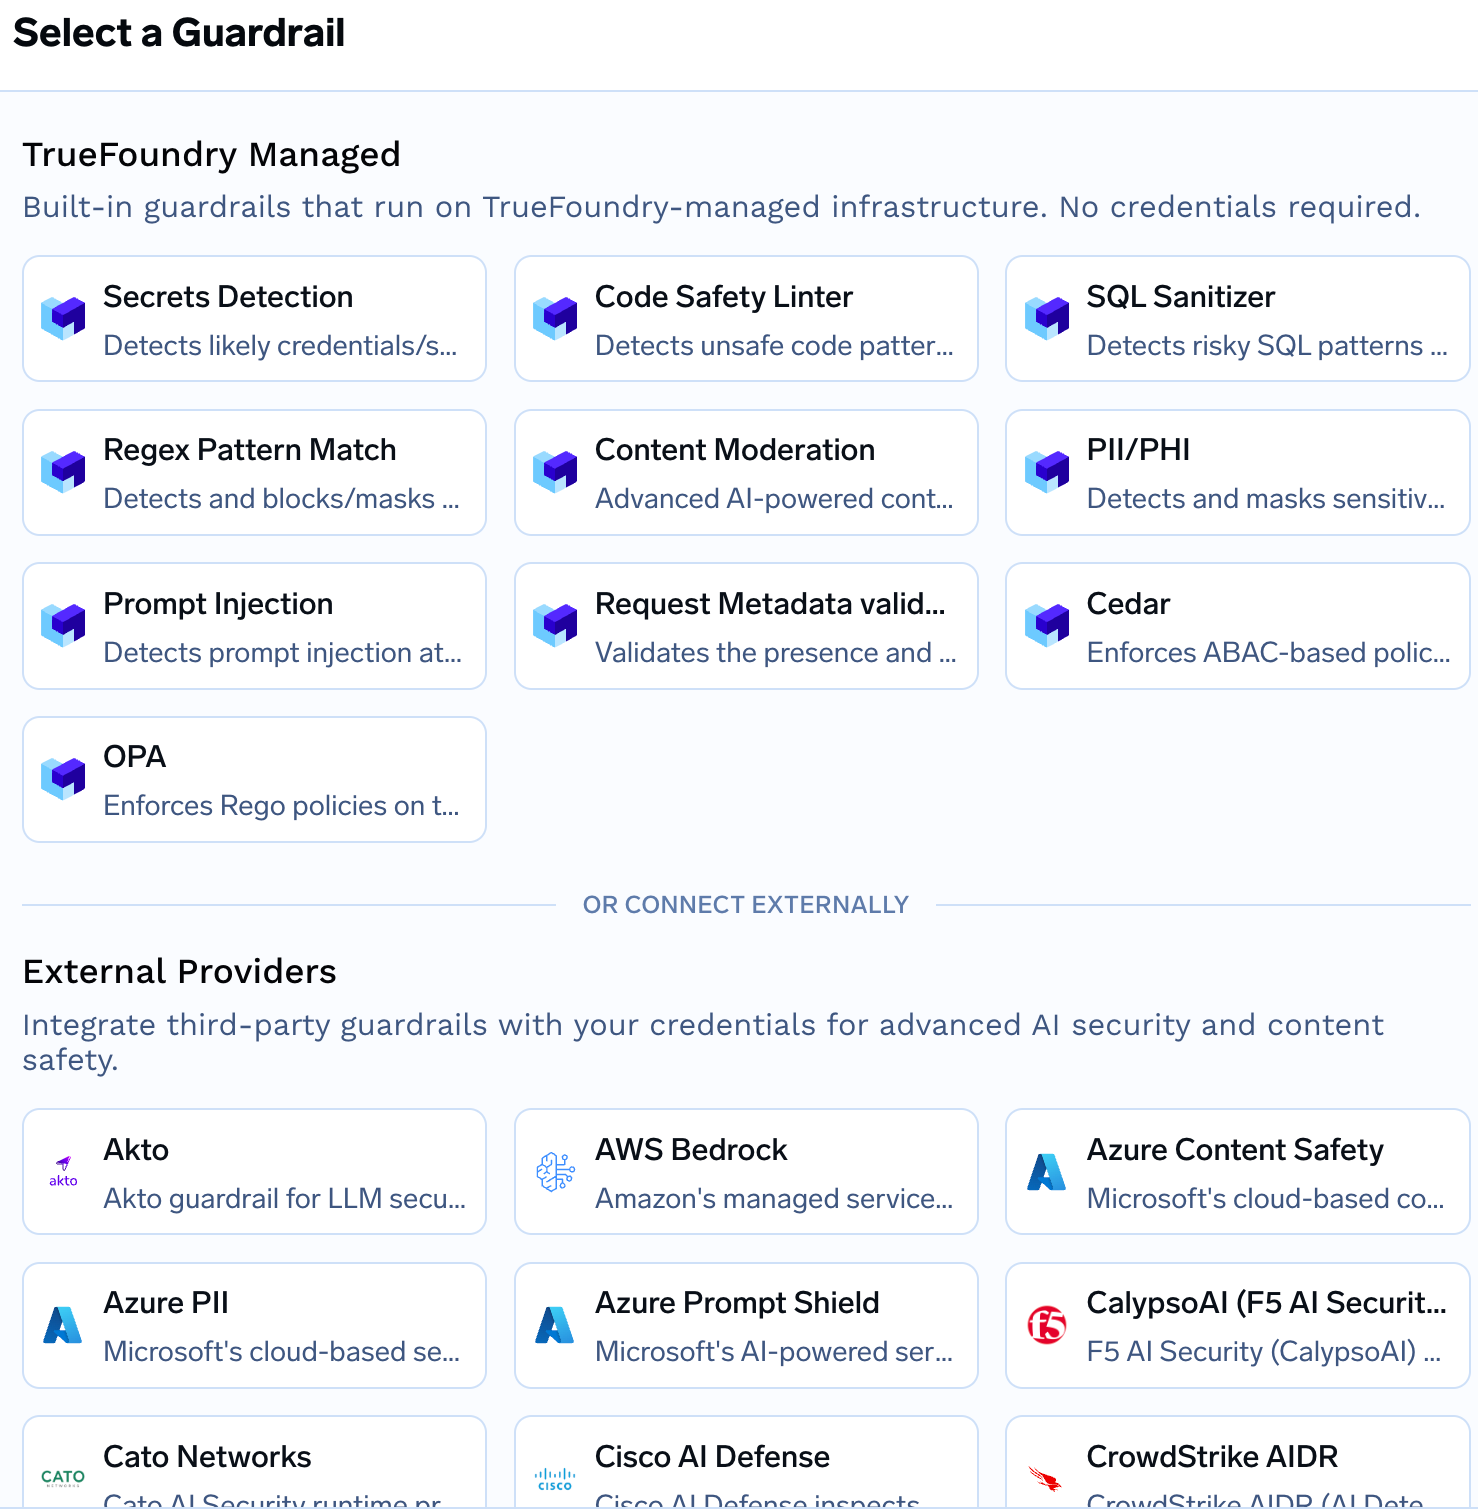
TrueFoundryのPII/PHIガードレールは、LLMインプットフック上でMutateモード(検出されたエンティティがマスキングされ、リクエストは続行)で動作します。設定可能なエンティティカテゴリにより文脈を意識した処理を行い、LLMアウトプットやMCPのツール実行前後(pre/post)フック上でも動作します。シークレット検出および正規表現パターンのガードレールもリクエスト時にMutateモードで使用可能です(PIIガードレール)。TrueFoundryのLLMガードレールは3つのカテゴリすべてをカバーしています。1. 組み込み(セットアップ不要のマネージド): PII/PHI、コンテンツモデレーション、プロンプトインジェクション、シークレット検出、正規表現、SQLサニタイザー、コードセーフティリンター、メタデータ検証。2. ユーザー持ち込み(BYO): 自社ホストのカスタムガードレール、CedarおよびOPAポリシー言語フック。3. サードパーティ(約15種類をドキュメント化): AWS Bedrock、Azure PII、Content SafetyおよびPrompt Shield、Google Model Armor、NeMo、Guardrails AI、Enkrypt、Lasso、Pillar、F5/CalypsoAI、Noma、CoreWeave Weaveなど(ガードレールの概要、TrueFoundryのガードレール)。ガードレールはMCPツールの前後を含む4つのフック上のポリシーを通じてアタッチされます。ツール呼び出しに対するガードレールは、あらゆるカテゴリのゲートウェイの中でもわずかな製品しか持たない差別化要因です。詳細はMCP Gatewayを用いたエンタープライズAIセキュリティに関する記事で解説しています。これらすべてはステートレスなゲートウェイプレーン上で実行され、2,500以上のLLMにわたってvCPUあたり350以上のリクエスト/秒、追加レイテンシは約3〜4msに抑えられています。ただし、ルートにアタッチされたマネージドガードレールは独自のネットワークホップを追加するという点には留意してください。
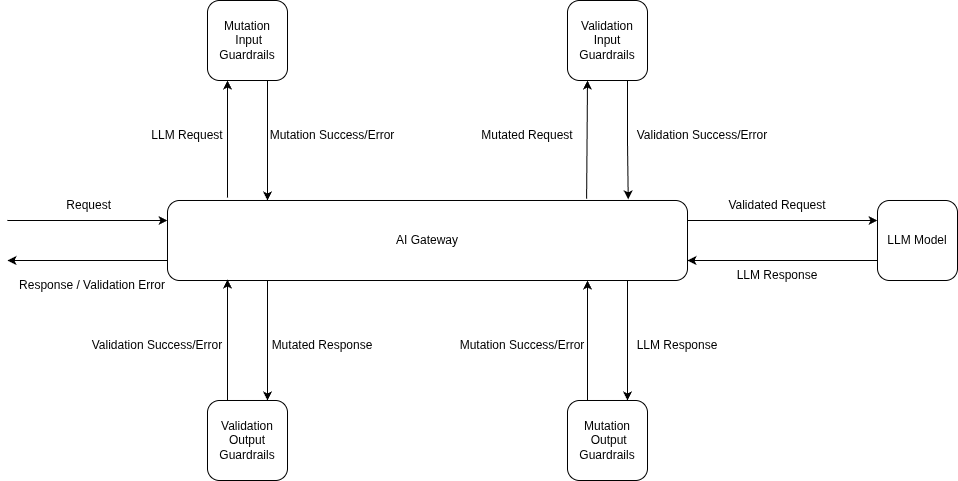
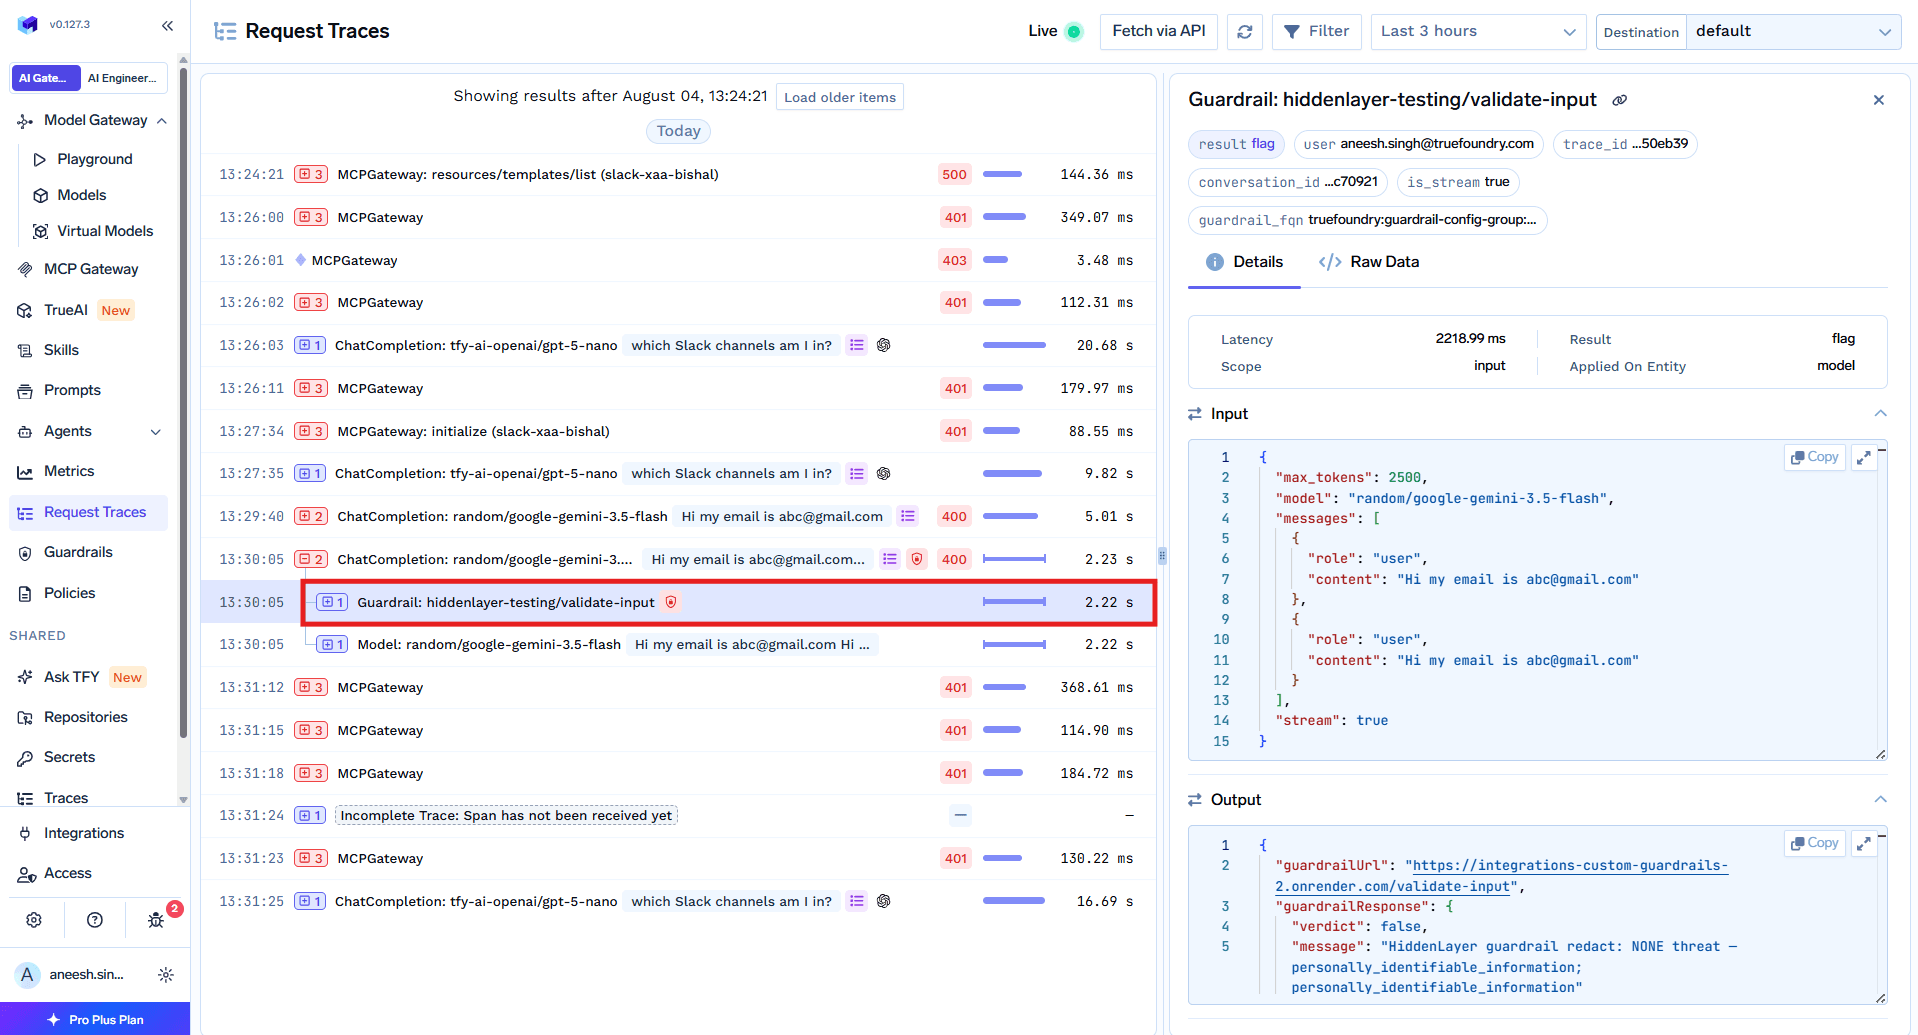
OpenRouterのインジェクションおよび脱獄(Jailbreak)検出は正規表現ベースです。OWASP LLM Prompt Injection Prevention Cheat Sheetなどに由来する30以上のパターンが使用されており、タイポグリセミア、符号化ベースの回避、文字間隔を空けた回避に対する明示的な対策が含まれています。検出は決定論的(デテルミニスティック)で、オーバーヘッドはごくわずかと説明されています。リクエストがプロンプトに送信される前に実行されるため、ブロックされたトラフィックがOpenRouterを出ることはありません。また、観察専用(observe-only)モードのフラグを備えた唯一のガードレールです。トレードオフは、あらゆる正規表現フィルターが持つ特性と同じです。つまり、未知のパターンではなく、既知のパターンをキャッチする点です。
TrueFoundryは、組み込みの専用プロンプトインジェクションガードレール(入力時の検出とブロック)に加えて、同じ脅威を対象としたサードパーティのオプション(Azure Prompt Shield、Google Model Armor、Lasso、Pillar)を提供しています(プロンプトインジェクションガードレール)。有効性については両製品とも同じことが言えます。実際のテストを行うまではベンダーの主張に過ぎません。評価中に各フィルターに対して既知のインジェクションペイロードの小セットを実行して検証することは、どちらのベンダーの主張よりも価値があります。当社は無条件に信用されるよりも、正しく測定されることを望んでいます。
TrueFoundryは、[email protected]を通じた責任ある開示(Responsible Disclosure)、コード変更ごとに実行される30以上の自動セキュリティツール、内部および外部のペネトレーションテスト、セキュリティコードレビューをドキュメント化しています。規制対象企業の担当者にとって重要なのはパッチポリシーです。1年に4回(各四半期に1回)指定リリースが提供されるStableリリースチャネルがあり、6ヶ月間保守されます。お客様が使用するStableバージョンに対して、P0/P1のバグおよびCritical/HighのCVEパッチがオンデマンドで適用されます。これに加えて、最新版を提供するRollingチャネルも用意されています(コントロールプレーンのアップグレード)。クローズドソースであるため、監査可能な公開CVEトレースが存在しないという側面がありますが、これはメリット・デメリットの双方を意味します。
OpenRouterは、ドキュメント内で開示プロセス、セキュリティ連絡先、パッチ適用周期、CVE履歴を公開していません。ホスト型のクローズドソースサービスであるため、同様に公開CVEトレースは存在しません。開示プロセスと連絡先はTrust Portalの内部に存在する可能性がありますが、公開されている情報から確認することはできません。
TrueFoundryは、SOC 2 Type II(trust.truefoundry.comを通じてNDA下でレポートを提供)、GDPR、HIPAAをドキュメント化しています。ISO 27001およびFedRAMPについての主張はありません。当社のドキュメントに記載されており、セルフホストを検討するお客様が確認すべき注意点があります。これらの認証はTrueFoundryのマネージドインフラストラクチャに適用されるものであり、セルフホストデプロイメントにおけるコンプライアンスはお客様自身の責任となります。これはご自身で実行するあらゆるソフトウェアと同様です(セキュリティとコンプライアンス、LLM情報)。HIPAA準拠のLLMゲートウェイを探しているチームにとって正しい解釈は、マネージドサービスが各種ドキュメントを備えており、セルフホストデプロイメントは自社のHIPAAプログラムを継承するということです。
OpenRouterは、Enterpriseのお客様限定で、trust.openrouter.aiにあるTrust Portalを通じて相互署名された法的拘束力のあるDPA(データ処理法)を提供しています。セルフサービスのお客様は情報参照のみを目的にポータルへのアクセスをリクエストできます。承認には1〜2営業日かかり、サポートとは別のチームによって処理され、急速対応はできません。DPAはZDR設定をカバーしています。OpenRouterのSOC 2について: OpenRouterの公式ドキュメントには記載されていません。サードパーティの情報源では主張されており、Trust Portalが存在することから認証文書がそこに保持されていることが示唆されますが、推測するのではなく実際のレポートを取得して確認する必要があります。OpenRouterのHIPAA、ISO 27001、FedRAMPについては、ファーストパーティの情報源で主張されているものはありません。したがって、OpenRouterのGDPR対応はEnterprise DPAを通じてのみ提供され、それ以外にはありません。認証をレビュー担当者が受け入れる証明に変える方法については、AIコンプライアンスとは?の解説をご覧ください。
OpenRouterの制限パターンは一般的なものとは逆の構成になっており、評価に値します。すべてのティアで無料利用可能な機能: ガードレールのフル機能(予算設定、ZDR、モデル/プロバイダー許可リスト、プロンプトインジェクション対策、PII検出およびマスキング)。Enterprise限定の機能: SSOおよびSCIM、リージョン内ルーティング、署名済みDPA、高枠のBYOK利用枠。コストがかかるのはトラフィックを保護する機能ではなく、それを契約上証明する機能やアイデンティティプロバイダー(IdP)に接続する機能です。個人開発者にとっては理想的な構成と言えます。
TrueFoundryは全体として商用製品であるため、途中で破綻するような無料オープンソースのモデルはありません。制限機能のリスト: 条件付きデータルーティング送信先、Enterpriseでのマルチテナント・セルフホスト・コントロールプレーン、および本質的に有料となるセルフホスト/エアギャップモード。当社の料金ページでは、SSOとSOC 2はEnterprise未満のプランから開始します。なお、当社編集者への注意点として、「ティアX限定」と引用する前に、SSO、SCIM、SOC 2レポートへのアクセス、ガードレールの各ティアの配置を実際の料金ページで確認してください(TrueFoundryの料金)。
TrueFoundryの機能は当社のドキュメントに基づいており、OpenRouterの機能は執筆時点で公開されているドキュメントの内容を反映しています。
これらのいずれも最終的な回答とならない場合は、AIセキュリティプラットフォームとゲートウェイに関するガイドでより広い選択肢をご覧ください。
OpenRouterのセキュリティはデベロッパーにとって公正な取引と言えます。すべてのガードレールが無料であり、デフォルトでは何も保存されません。その代償として、データが常に外部へ送信されること、BYOKによってプロバイダーをバイパスしてルーティングされる可能性があること、そして証跡やアイデンティティ統合には追加費用がかかることを受け入れる必要があります。一方、TrueFoundryのセキュリティは、セキュリティチームがインフラストラクチャに期待する要件を満たしています。2つの開示された例外を除くコンテインメント、お客様独自のSecret Manager内でのキー管理、コードで拡張してツール呼び出しにアタッチできるガードレール、オンデマンドのCVE修復を含む四半期ごとのパッチチャネル、そして当社がホストする範囲に絞ったファーストパーティの証明書を提供します。境界、ガードレールの拡張性、認証の各項目において、比較結果は同様の方向を示しており、PIIガードレールの注意書きはTrueFoundryの主張において常に脚注を伴う必要があります。
ガードレール、Secret Managerで保護されたキー、およびハイブリッド境界を統合して設定する方法については、TrueFoundry AI Gatewayを参照するか、すでにセキュリティレビューが予定されている場合はデモを予約してください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












