


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
Portkeyは優れたAIゲートウェイであり、その料金プラン(ティア)の枠内に収まるチームにとっては効果的に機能します。多くのチームが直面する困難は、抽象的な機能の有無ではなく、各機能が料金構造のどこに位置しているかという点です。SSO、より長いログ保持期間、VPCデプロイ、PII匿名化など、次に必要となる機能は、現在のプランの1つ上のティアに配置される傾向があり、最上位ティアはカスタム価格で不透明です。
この階層化こそが、Portkeyの評価を移行の議論へと変える要因となります。Proプランを利用しているチームは、自らのティアではSSOがまったく利用できないこと、30日間のログ保持ではインシデント調査やコンプライアンス監査に不十分であること、データプレーンを自社のVPC内で実行するにはEnterpriseが必要であることを知ります。その時点で問題となるのは、標準的であるべき機能のために不透明なエンタープライズ契約の交渉を行うか、ガバナンスとデプロイの柔軟性が最上位ティアだけに限定されないゲートウェイへ移行するかという点です。
本ガイドは、そのような状況にあるチームのための移行ガイドです。Portkeyの階層化の現実を正確に示し、チームが移行する具体的な理由を挙げ、両方のゲートウェイがOpenAI互換APIをサポートしているためリスクが低いTrueFoundryへの段階的な移行手順を説明します。ほとんどの場合、クライアント側の変更は単一のベースURLのみです。
ティアによる制限なしにSSO、VPC、詳細なコストガバナンスを実現したいですか? デモを予約する。
移行を計画するには、Portkeyがどのティアで何を提供するのかを正確に把握する必要があります。決定全体がこの点にかかっているからです。

オープンソースのコアはルーティングのみを実行します。PortkeyのOSSゲートウェイは、ルーティング、フォールバック、ロードバランシングを処理します。可観測性、キャッシュ、バーチャルキー、RBACは含まれていません。製品全体の機能を期待してPortkey OSSを採用した場合、入手できたのはリクエストルーティング層のみということになります。
ホスト型製品が運用層を追加します。ログとトレース、バーチャルキー、キャッシュ、プロンプト管理は、OSSコアではなく、ホスト型(マネージド)製品に付属しています。ほとんどのチームが実際にPortkeyを運用しているのはこの階層です。
Enterpriseはガバナンスとデプロイメント機能を制限します。SSO、コンプライアンス機能、VPC/プライベートテナンシー、PII匿名化、BAAはEnterprise専用であり、カスタム価格設定となっています。規制を受ける企業に最も関連性の高い機能が、公開価格のないティアの背後に隠されています。
Proプランの具体的な制限。公開されているティアによって、上限が明確になります:
ProからEnterpriseへの移行は段階的ではありません。SSOだけ、あるいは90日間の保持期間だけを購入できる中間ティアは存在しません。Enterprise専用機能が必要になった瞬間、カスタム価格の交渉に入ることになります。これこそが、チームが代替手段の検討へと向かう摩擦の要因そのものです。
理由は明確であり、上記の階層化と一致しています。
TrueFoundryは、まさにこの要求に応えるために設計されています。ルーティング(レイテンシー、ウェイト、優先度)、インリクエストリトライを備えたフォールバック、完全一致およびセマンティックキャッシュ、ユーザー/チーム/モデルごとの予算とレート制限、コストアトリビューション付きのリクエスト単位の可観測性、インラインガードレールに加え、RBAC、SSO、SCIM、監査、さらにMCPゲートウェイを備えた統合OpenAI互換ゲートウェイであり、データプレーンを自社ネットワーク内に維持したまま、SaaS、VPC内、オンプレミス、エアギャップの環境に展開できる単一のコントロールプレーンを提供します。ガバナンスは単なる上位ティアのオプションではなく、製品そのものです。全体的な選択の枠組みについては、AIゲートウェイの選び方を参照してください。
TrueFoundryがゲートウェイ、ガバナンス、可観測性を1つのプレーンにどのように統合するかをご覧ください。 デモを予約する。
移行は段階的かつ切り戻しが可能です。一度にすべてを切り替える必要はなく、両方のゲートウェイがOpenAI互換APIをサポートしているため、クライアント側の変更は最小限で済みます。
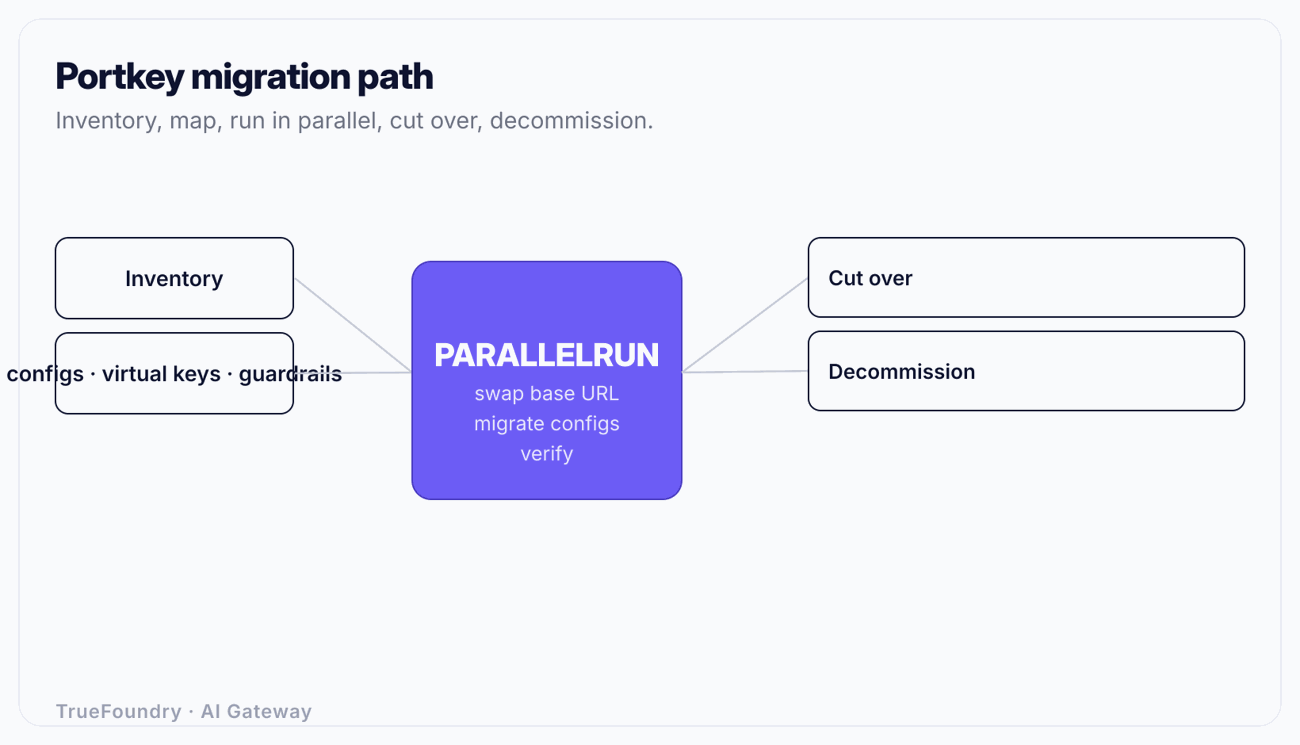
Portkeyが提供している機能をカタログ化します:
データ保持期間とコンプライアンス要件を明示的に特定します。移行の理由の1つは、おそらく30日間では不十分であるためであり、移行要件としてターゲット(180日や365日など)を今すぐ定義します。
Portkeyの概念をTrueFoundryの対応機能に翻訳します。機能のオーバーラップがあるため、これはゼロからの再構築ではなく、リフレーミング作業です。
これが安全な移行を可能にする鍵です。PortkeyとTrueFoundryはどちらもOpenAI互換APIを公開しているため、クライアント側で必要な変更はベースURLのみです。SDKの変更も、リクエスト構造の書き換えも、レスポンスパースの変更も不要です。
Portkeyと並行してTrueFoundryを立ち上げます。リスクの低い1つのサービスを新しいベースURLに向け、レスポンスの一致、正確なコスト帰属を伴うトラフィックの可視化、バジェットとガードレールの意図した動作、キャッシュヒットの確認を行います。両方のエンドポイントが稼働しているため、直接比較することができ、万が一問題が発生した場合でも数秒でサービスのベースURLをPortkeyに戻すことができます。
具体的な例:サービスが環境変数OPENAI_API_BASEからエンドポイントを読み込んでいる場合、そのサービスの移行は1つの環境変数を変更して再起動するだけで完了し、ロールバックも元に戻すだけです。両方のゲートウェイが同じAPIをサポートしている場合、クライアント側の影響範囲はこれだけです。
このステップはPortkeyからの移行に特有のものです。なぜならデータ保持期間が移行の動機となることが多いためです。本番トラフィックを切り替える前に、TrueFoundryの可視性機能がPortkeyのログと同等の内容(リクエストごとのトークン、レイテンシー、モデル、コスト)をキャプチャしていること、およびデータ保持期間がプラン制限の30日ではなく設定したターゲット期間に設定されていることを確認します。集約されたホステッドログからチームごとにタグ付けされたリクエスト単位の可視性への移行は、具体的な移行メリットの1つであるため、FinOpsが求める方法でコスト帰属がチーム別にタグ付けされているかを検証します。優れたリクエスト単位の可視性に含まれるべき要素については、LLM可視性ツールの概要で解説しています。
トラフィックの移行は、チームまたはアプリケーションごとにウェーブ(段階)を分けて行います:
チームごとの切り替えにより、クリアなロールバック境界が維持され、リスクの高い共有Virtual keyの複雑な移行を一度に行うのではなく、進めながらチームごとにバジェットとアクセス権限を正しく定義できます。
すべての呼び出し元がTrueFoundryを指し、十分に安定稼働したことを確認したら、Portkeyを廃止します。ルーティングを停止し、コンフィグからプロバイダーシークレットを削除し、それらのプロバイダー資格情報をローテーションして古いコピーを無効化します。停止する前に、ジョブ、ノートブック、CIステップが古いエンドポイントを指していないことを確認します。すべてのモデルへの統制されたパスが1つになり、アクティブなキーを保持する孤立したPortkeyコンフィグがなくなった時点で移行は完了です。
構造的な違い、そして適切なチームにとって移行に価値がある理由は、ガバナンスがどこに存在するかという点です。
重要なのは、Portkeyにこれらの機能が欠けているということではなく、そのEnterpriseプランには多くの機能が含まれているということです。ポイントは、SSO、VPC、および適切なデータ保持期間を必要とするチームにとって、それらの機能がカスタム価格の交渉理由になるのではなく、統合コントロールプレーンにおいて標準機能として提供されている点です。MCPツールアクセスの統制も行っているチーム向けには、同じプレーンへの統合についてエンタープライズMCPガバナンスで解説しています。
保持期間ターゲットを定義せずに移行する。 多くのチームがPortkeyを離れる最大の理由は30日間のログ保持上限ですが、実際に必要な保持期間を明文化せずに移行を開始してしまうケースがあります。切り替え後ではなく並行運用中に検証できるよう、ターゲットとなる保持期間を明示的な移行要件として設定してください。
共有Virtual keyをそのまま移植する。 Portkeyの運用では共有Virtual keyが蓄積しがちです。これらを新しいシステムにそのまま再現すると、統制されていないアクセスが再現されるだけです。移行の機会を利用して、アイデンティティプロバイダーに対してチームごとにRBACを定義してください。これこそが移行の主要な目的の1つです。
ベースURLの変更だけで移行が完了したとみなす。 OpenAI互換APIによりクライアント側の変更は非常に簡単ですが、本質的な価値はガバナンス(SSO、RBAC、バジェット、監査、自社管理の保持期間)にあります。ガバナンスを設定せずにURLだけを差し替えても、別のゲートウェイに同じ課題が残るだけです。
デコミッション時にシークレットのローテーションを忘れる。 Portkeyをシャットダウンしても、保持していたプロバイダーキーをローテーションしない場合、それらの資格情報はデコミッションされた無監視のシステム内で有効なままになります。旧ゲートウェイが保持していたすべての資格情報は、デコミッションの一環としてローテーションしてください。
ビッグバン(一斉)切り替えを行う。 組織全体を一度に切り替えると、ロールバックの境界がなくなります。並行運用とチームごとの段階的な切り替えにより、問題が発生した場合でも影響を1つのチームに収め、単一のベースURL書き戻しでロールバック可能にします。
Portkeyからの移行は、単なる抽象的な機能の有無の問題であることは稀であり、価格構造の中で機能がどこに位置づけられているかが問題となります。SSO、VPC、PII処理、および適切なログ保持期間がすべて個別見積もりのEnterpriseプランにしか存在しない場合、それらの機能を必要とするチームは、不透明な価格交渉に応じるか、ガバナンスとデプロイの柔軟性が標準で提供されるプラットフォームへ移行するかの選択を迫られます。
移行自体は低リスクです。両方の gateway とも OpenAI 互換 API に対応しているため、クライアント側の変更は通常、1つの base URL のみです。設定と virtual keys を整理してこれらを RBAC、policy、observability にマッピングし、並列運用中に retention を検証した上で、チームごとに切り替え、秘密情報の完全なローテーションを行って運用停止します。この方法で進めれば、書き換えを行うことなく、gateway、governance、observability、MCP を自社ネットワークにデプロイされた1つの control plane に統合できます。
Portkey から統合 control plane へ移行しましょう。デモを予約する。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












