


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die erste Frage, die ein AI Gateway beantworten muss, ist nicht, welches Modell aufgerufen werden soll, sondern wer oder was den Aufruf tätigt. Vor zwei Jahren war die Antwort fast immer ein Mensch mit einem API-Schlüssel. Heute stammen die meisten Anfragen über ein Gateway von Diensten, CI-Pipelines und Agenten. Das Identitätsmodell entscheidet darüber, ob ein Produktionssystem an dem Tag überlebt, an dem sein Ersteller das Unternehmen verlässt. Das macht die Identität von AI-Agenten zu einem primären Evaluierungskriterium und nicht nur zu einer Compliance-Fußnote – und genau hier weichen das TrueFoundry AI Gateway und OpenRouter am deutlichsten voneinander ab.
Dieser Beitrag vergleicht die beiden Anbieter im gesamten Identitätsbereich: menschliche Identität (SSO, SCIM, MFA), Workload- und Agenten-Identität, Granularität von Authentifizierung und Autorisierung, MCP-Authentifizierung und Tool-Autorisierung, Credential-Lebenszyklus sowie Delegation. Er richtet sich an Platform Engineers und Sicherheitsteams, die eine Evaluierung durchführen; alle Aussagen stammen aus der öffentlichen Dokumentation der beiden Anbieter. Wenn Sie die Evaluierungsphase bereits hinter sich gelassen haben, können Sie eine TrueFoundry-Demo buchen, um Agenten-Identitäten und Tool-Level-RBAC live zu erleben.
TrueFoundry unterstützt SSO über SAML 2.0 und OIDC mit spezifischen Anleitungen für Okta, Microsoft Entra, Google Workspace und JumpCloud sowie SCIM-Bereitstellung von Benutzern und Teams für Okta, Entra und JumpCloud (SSO-Übersicht). Wir betreiben einen eigenen Benutzerspeicher und föderieren diesen auf drei Wege: SSO für die Anmeldung, SCIM für den Lebenszyklus und Identity Provider für die Token-Validierung zur Laufzeit (siehe unten). Eine Anmerkung gehört sowohl hierhin als auch in unseren Bereitstellungsbeitrag: Standardmäßig läuft die Anmeldung selbst bei Self-Hosted-Setups über unseren gehosteten Auth-Server. Bei On-Premises-Bereitstellungen im höheren Enterprise-Tarif entfernt eine Direct-IdP-Integration diesen Pfad – die Control Plane kommuniziert direkt mit Ihrem OIDC- oder SAML-IdP und Tokens werden lokal signiert, sodass der Authentifizierungs-Datenverkehr Ihre Umgebung niemals verlässt (externes SSO).
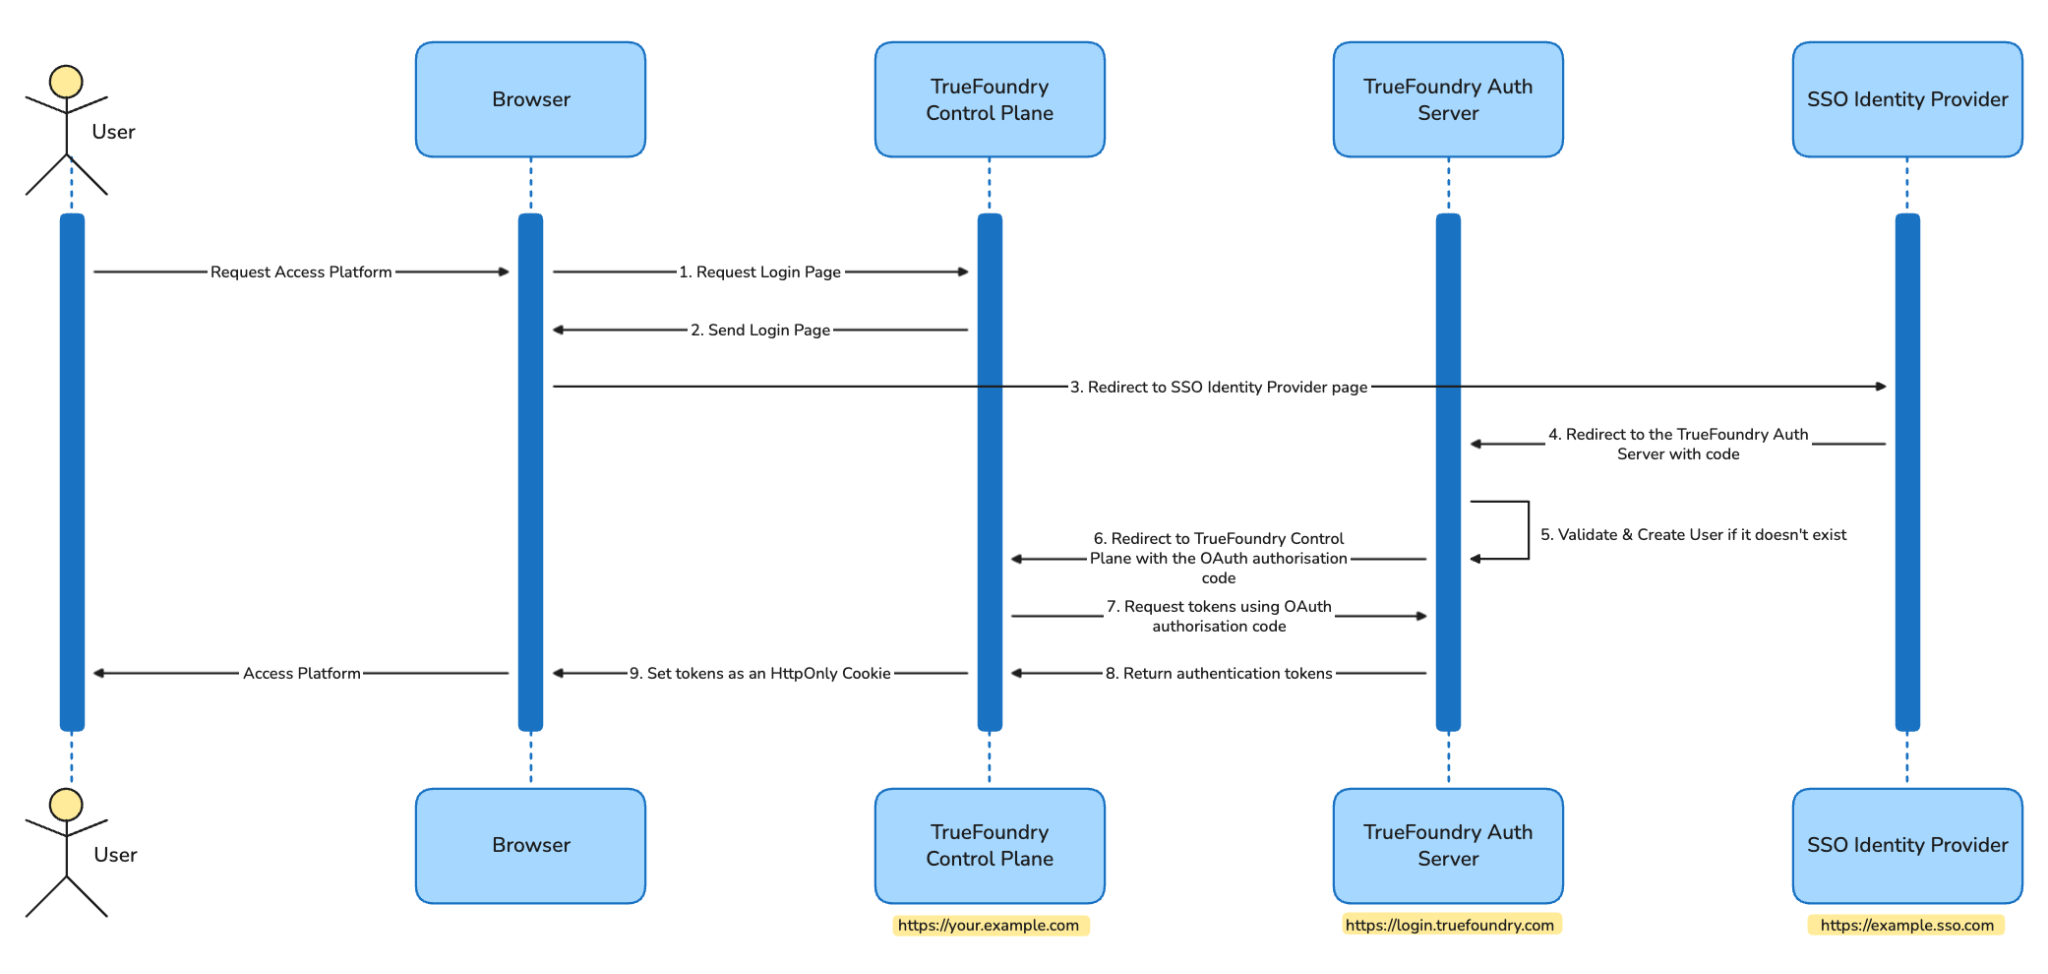
Das OpenRouter-SSO basiert auf SAML mit namentlicher Unterstützung für Okta, Microsoft Entra ID, Google Workspace oder jeden benutzerdefinierten SAML-Anbieter, jedoch nur in Enterprise-Tarifen. Die Einrichtung erfolgt im Self-Service: E-Mail-Domain hinzufügen, per DNS-TXT-Record verifizieren, IdP verbinden, testen und aktivieren. OIDC wird in der Dokumentation an keiner Stelle erwähnt. SCIM wird unterstützt, wobei der IdP als Single Source of Truth dient. SCIM Group Mappings weisen IdP-Gruppen Workspaces mit einer ausgewählten Rolle zu, inklusive einer Funktion „Refresh from IdP“ und Audit-Log-Einträgen für Entfernungen. Ein Offboarding-Detail verdient die Aufmerksamkeit jedes Sicherheitsteams: Eine IdP-Deaktivierung hebt den Zugriff der Organisation auf und deaktiviert die Schlüssel, die dieser Benutzer in der Organisation erstellt hat. Das persönliche OpenRouter-Konto und die persönlichen Schlüssel der Person bleiben jedoch bestehen, und nichts hindert dieses Konto daran, dieselben Modelle auf eigene Kosten aufzurufen. Die vom Benutzer erstellten Schlüssel werden in allen Workspaces der Organisation deaktiviert, während Mitgliedschaften in anderen Organisationen unberührt bleiben; erst die Löschung des OpenRouter-Kontos selbst beendet den persönlichen Zugriff.
Kein Anbieter dokumentiert natives MFA. Beide delegieren dies über SSO an den Identity Provider – was für ein Unternehmen die richtige Lösung ist, für ein Team ohne IdP jedoch nicht.
Hier zeigt sich der deutlichste Kontrast in dieser Kategorie – und der Grund, warum Identität mittlerweile zu einer Beschaffungsfrage statt einer reinen Admin-Einstellung geworden ist.
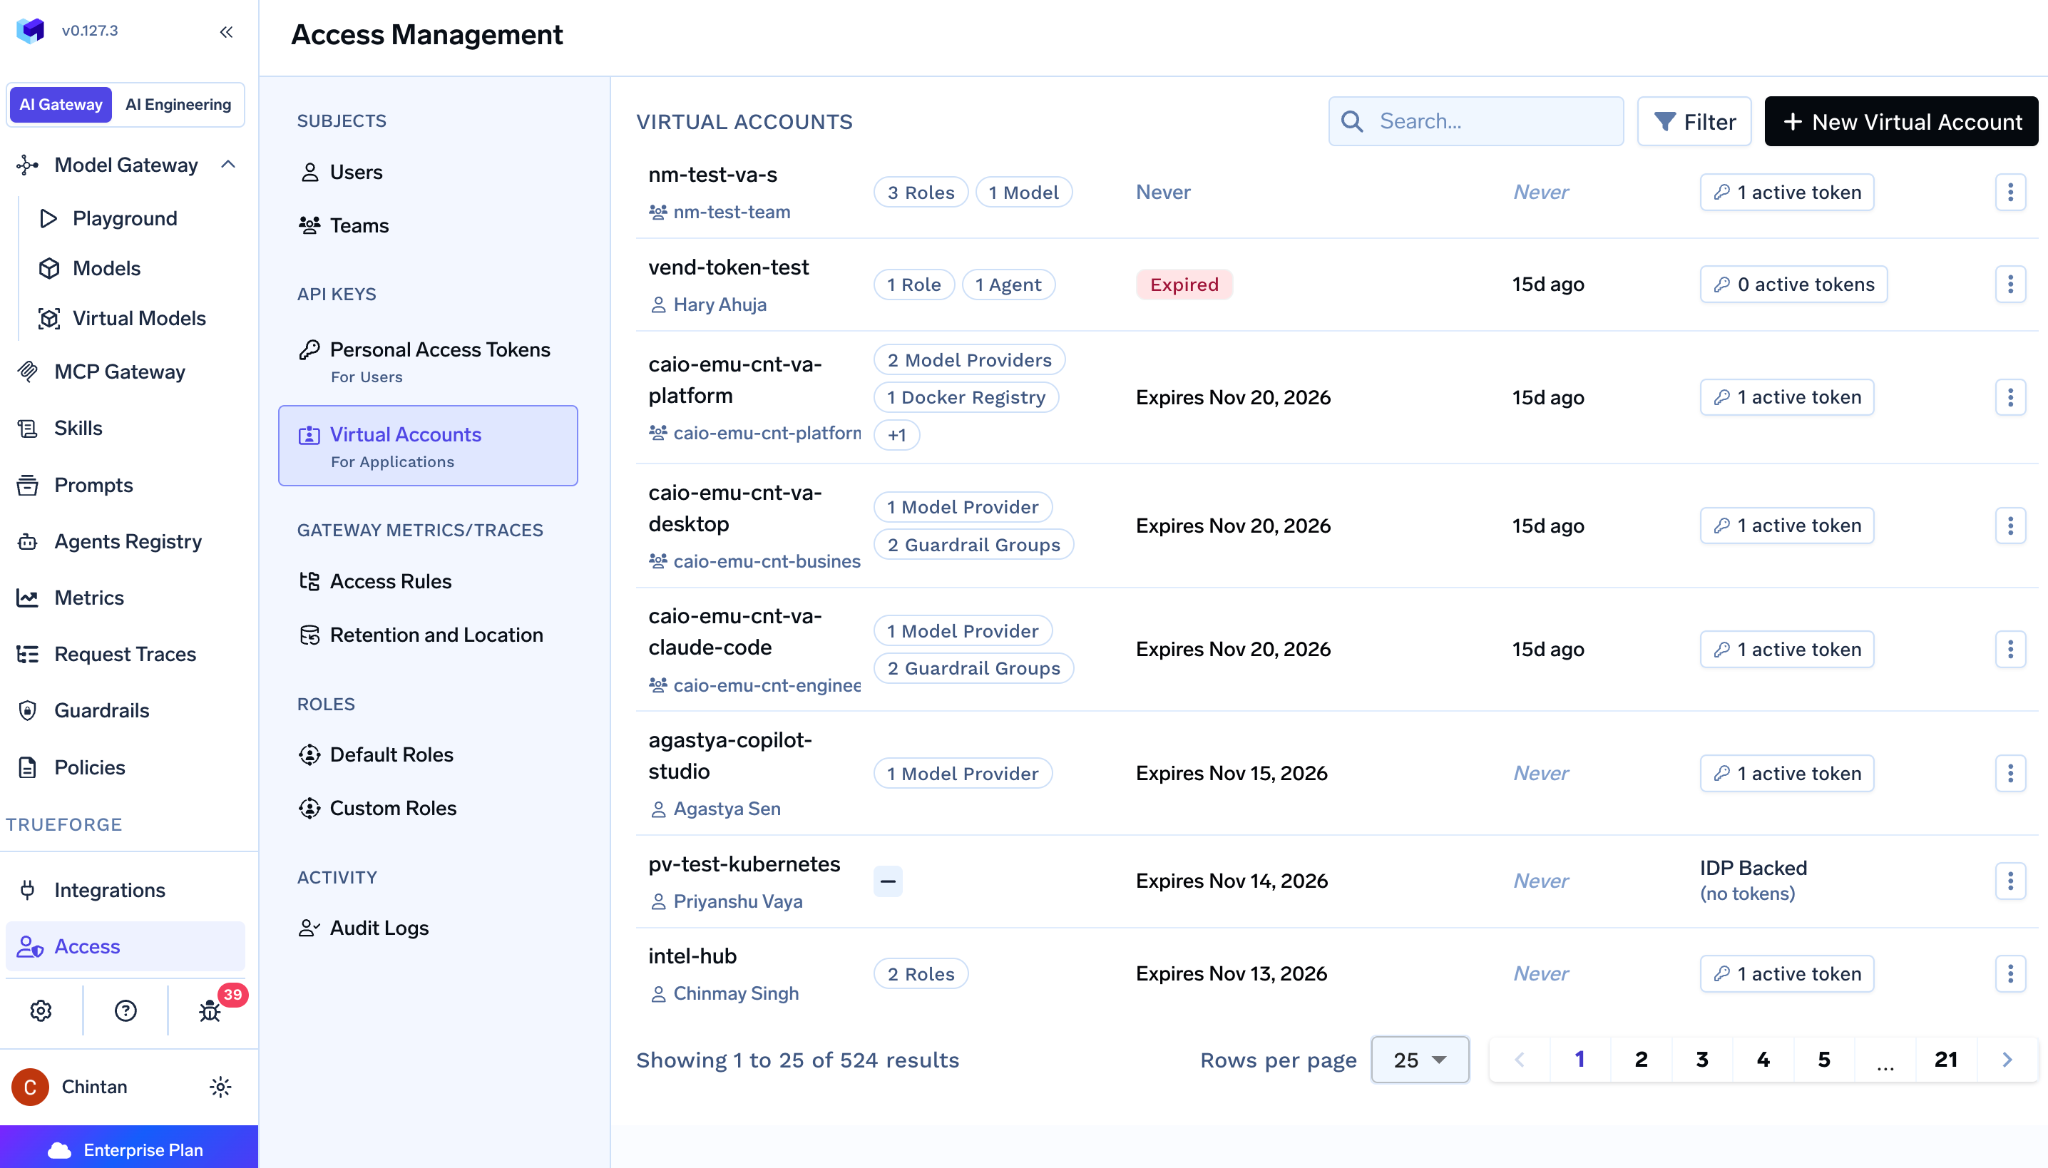
TrueFoundry unterscheidet drei Haupt-Entitätstypen. Benutzer besitzen Personal Access Tokens, von deren Verwendung in der Produktion in unserer Dokumentation ausdrücklich abgeraten wird. Virtuelle Konten sind erstklassige nicht-menschliche Identitäten für Anwendungen, Dienste und CI (empfohlen wird ein Konto pro Anwendung) mit eigenen Tokens, die von den Tokens der Benutzer getrennt sind (virtuelle Konten).
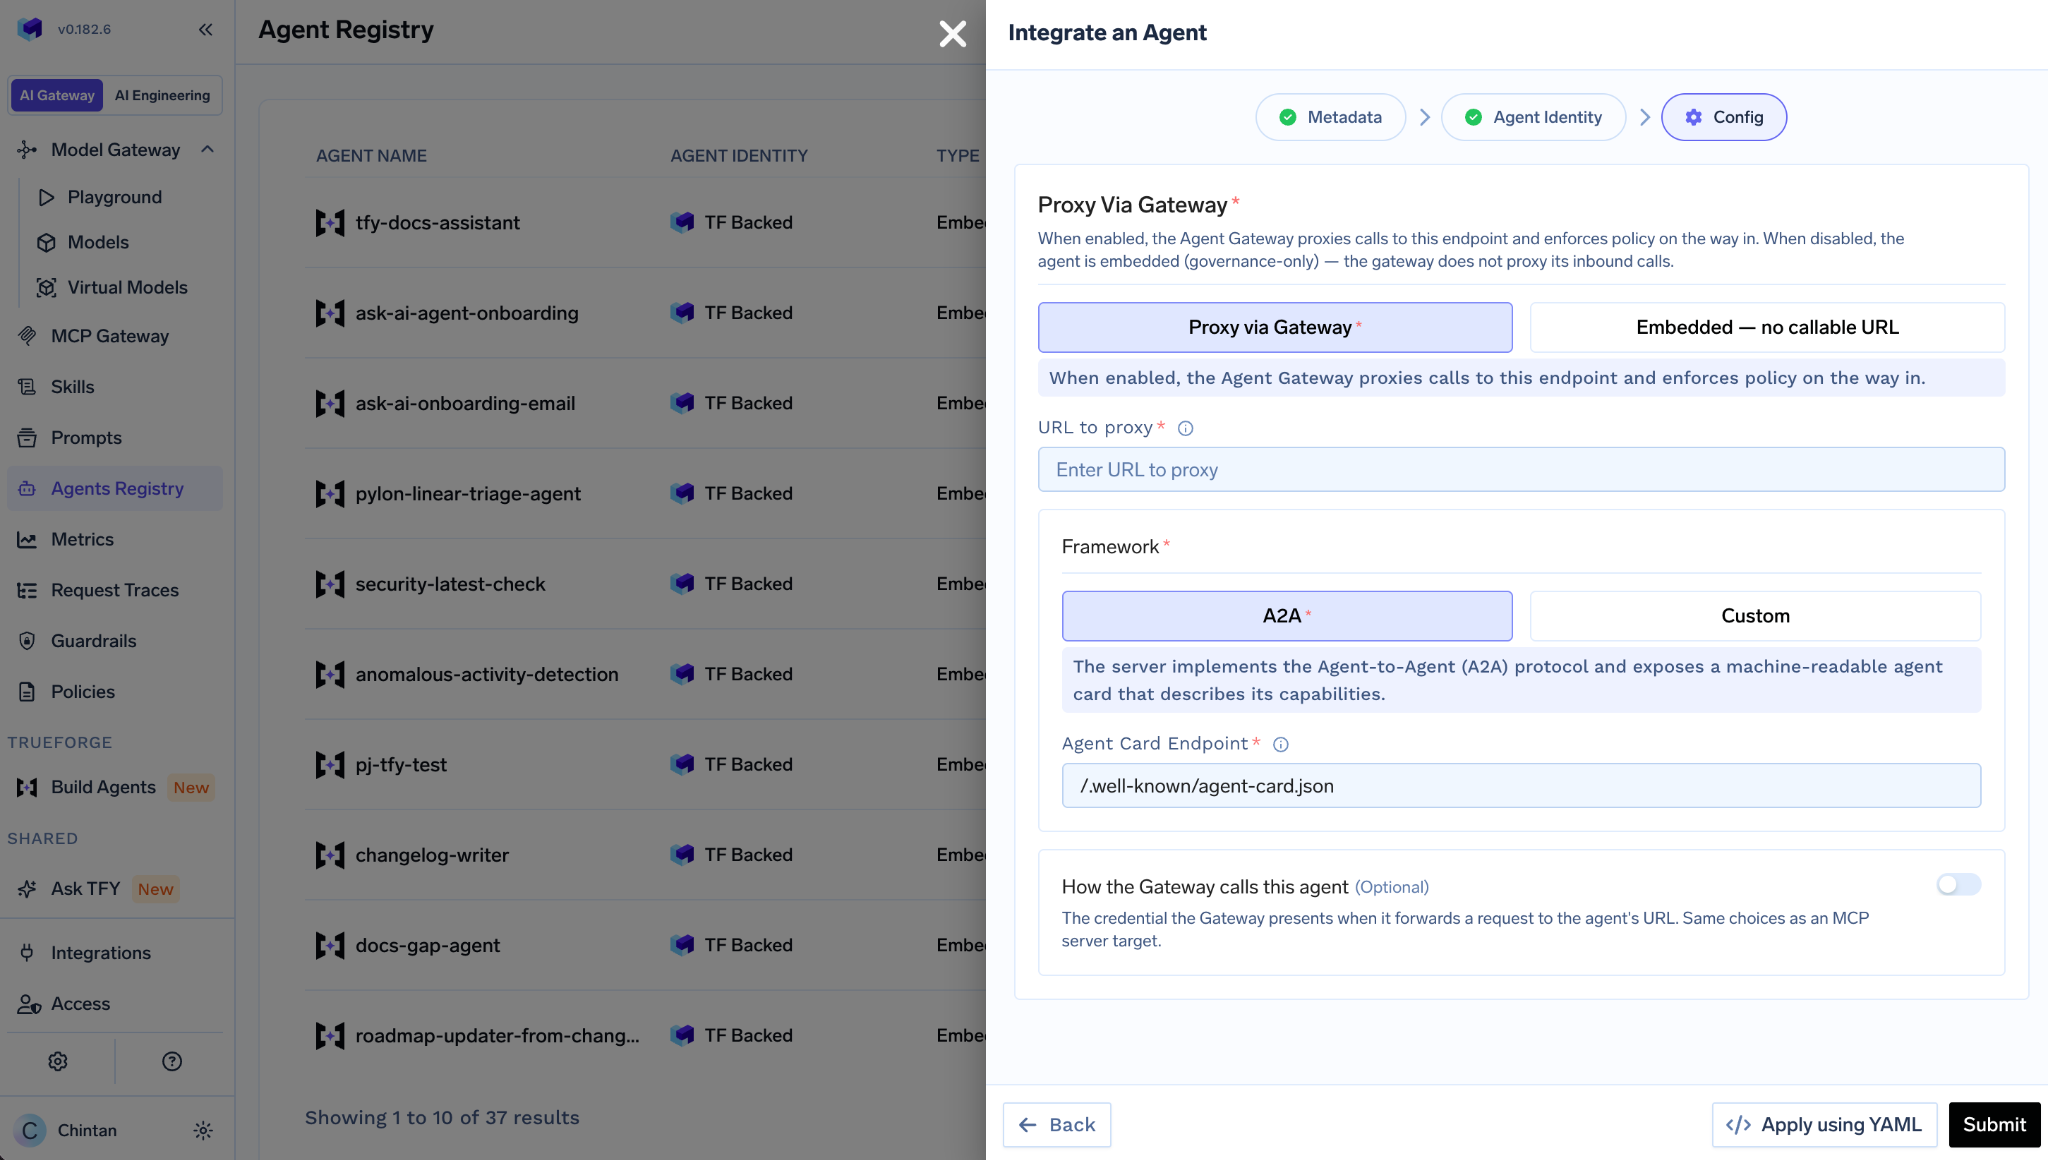
Agent Identity (derzeit in der Beta-Phase) ist ein dritter Entitätstyp, der 1:1 bei der Registrierung eines Agenten erstellt wird – ausgestellt entweder von TrueFoundry oder von Ihrem IdP. Dadurch nutzt ein Agent weder das Token eines Benutzers noch versteckt er sich hinter einem geteilten Dienstkonto; die ausgehenden Aufrufe eines eingebetteten Agenten werden auch dann gesteuert, wenn das Gateway seinen eingehenden Datenverkehr nicht leitet (Agent Identity). Der Beta-Status ist relevant und wird von uns transparent kommuniziert: Die Funktion ist dokumentiert, aber noch nicht GA (General Availability).
OpenRouter bietet keine separaten nicht-menschlichen Entitäten. Es gibt keine Service-Accounts, virtuellen Konten oder Agenten-Identitäten; jeder Schlüssel wird von einem menschlichen Benutzer innerhalb eines Workspaces erstellt und gehört diesem. Was stattdessen existiert, ist ein programmatisches Schlüsselmanagement. Ein OpenRouter Provisioning Key, der im Dashboard generiert wird, kann andere Schlüssel verwalten, aber keine Completions aufrufen. Sie nutzen ihn gegen die /api/v1/keys-Endpunkte, um Schlüssel pro Entwickler oder Projekt zu erstellen, jeweils mit optionalem Label und Ausgabenlimit. Verwaltungs-Schlüssel agieren auf Kontoebene. Ein mit Labels und Ausgabenlimits versehener Schlüssel ist zwar eine bessere Hygiene als ein einzelnes Shared Secret, bleibt aber das Credential eines Benutzers. Das SCIM-Verhalten von OpenRouter belegt diese Kopplung: Wird der Mensch deprovisioniert, werden die von ihm erstellten Schlüssel deaktiviert. Ein Produktionsdienst, dessen Schlüssel von einem Ingenieur erstellt wurde, der das Unternehmen inzwischen verlassen hat, funktioniert nicht mehr. Das ist das konkrete betriebliche Risiko – und der Punkt, den man jedem vorlegen sollte, der OpenRouter für eine Flotte von Diensten anstelle eines Teams von Entwicklern evaluiert.
Die Authentifizierung prüft, wer anruft; die Autorisierung entscheidet, was getan werden darf. Im ersten Schritt akzeptieren beide Anbieter Bearer-Tokens an einem OpenAI-kompatiblen Endpunkt. Im zweiten Schritt trennen sich die Wege.
Die Autorisierung von TrueFoundry ist RBAC-basiert und wird für die aufgelöste Identität (Benutzer, virtuelles Konto oder Agent) auf drei Ebenen ausgewertet: welche Modelle eine Entität aufrufen darf, welche MCP-Server sie erreichen kann und welche einzelnen Tools innerhalb eines MCP-Servers sie ausführen darf (Benutzer-, Team- und Kontoverwaltung). Es handelt sich nicht um ABAC; attribut- und bedingungsbasierte Regeln befinden sich in unserer Guardrail-Schicht (Cedar- und OPA-Policies), nicht im Autorisierungsmodell. Das Scoping ist identitätsvermittelt: Sie legen den Scope für die Entität fest, nicht für das Token, was den Lebenszyklus bei der Rotation von Tokens sauber hält.
Die Autorisierung von OpenRouter ist RBAC mit zwei Rollen. Org-Admins besitzen Admin-Rechte über jeden Workspace hinweg (Schlüssel, Guardrails, BYOK, Routing, Presets, Plugins, Observability, Mitglieder, Einstellungen) und nur sie können Workspaces erstellen oder löschen; Member besitzen Member-Rechte in jedem Workspace, dem sie angehören. SCIM Group Mappings weisen eine dieser beiden Rollen zu. Eine feinere Steuerung wird durch Guardrails erreicht, die an Schlüssel oder Mitglieder angehängt werden (Budgets, Modell- und Anbieter-Allowlists, Datenschutz- und Inhaltskontrollen), wobei die Policy auf Kontoebene als Obergrenze dient, die ein Workspace nur verengen kann. Einschränkungen auf Modellebene sind per Policy möglich; Einschränkungen auf Route-, Tool- und Parameterebene hingegen nicht. Was zwischen „Admin für alles“ und „Member“ liegt, ist überschaubar: Workspace-Admins können jetzt workspace-bezogene Verwaltungsschlüssel ausstellen, die nur innerhalb ihres Workspaces agieren – eine echte Delegation der Schlüsselverwaltung. Es gibt jedoch weiterhin keine schreibgeschützte Auditor-Rolle und keine Budget-Owner-Rolle, und SCIM Group Mappings wählen weiterhin zwischen denselben zwei Org-Rollen. Für eine Organisation mit 50 Ingenieuren, die einer Person das Budget eines Teams zuweisen möchte, ohne ihr das gesamte Konto zu übergeben, ist dies ein wichtiger Faktor.
Für einen breiteren Überblick darüber, wie Agenten selbst nach der Authentifizierung gesteuert werden, behandelt unser Erklärbeitrag zum AI Agent Gateway die Laufzeitseite.
Bei der MCP-Authentifizierung hören die zwei Produkte auf, vergleichbar zu sein, da nur eines von ihnen vor Ihren MCP-Servern sitzt.
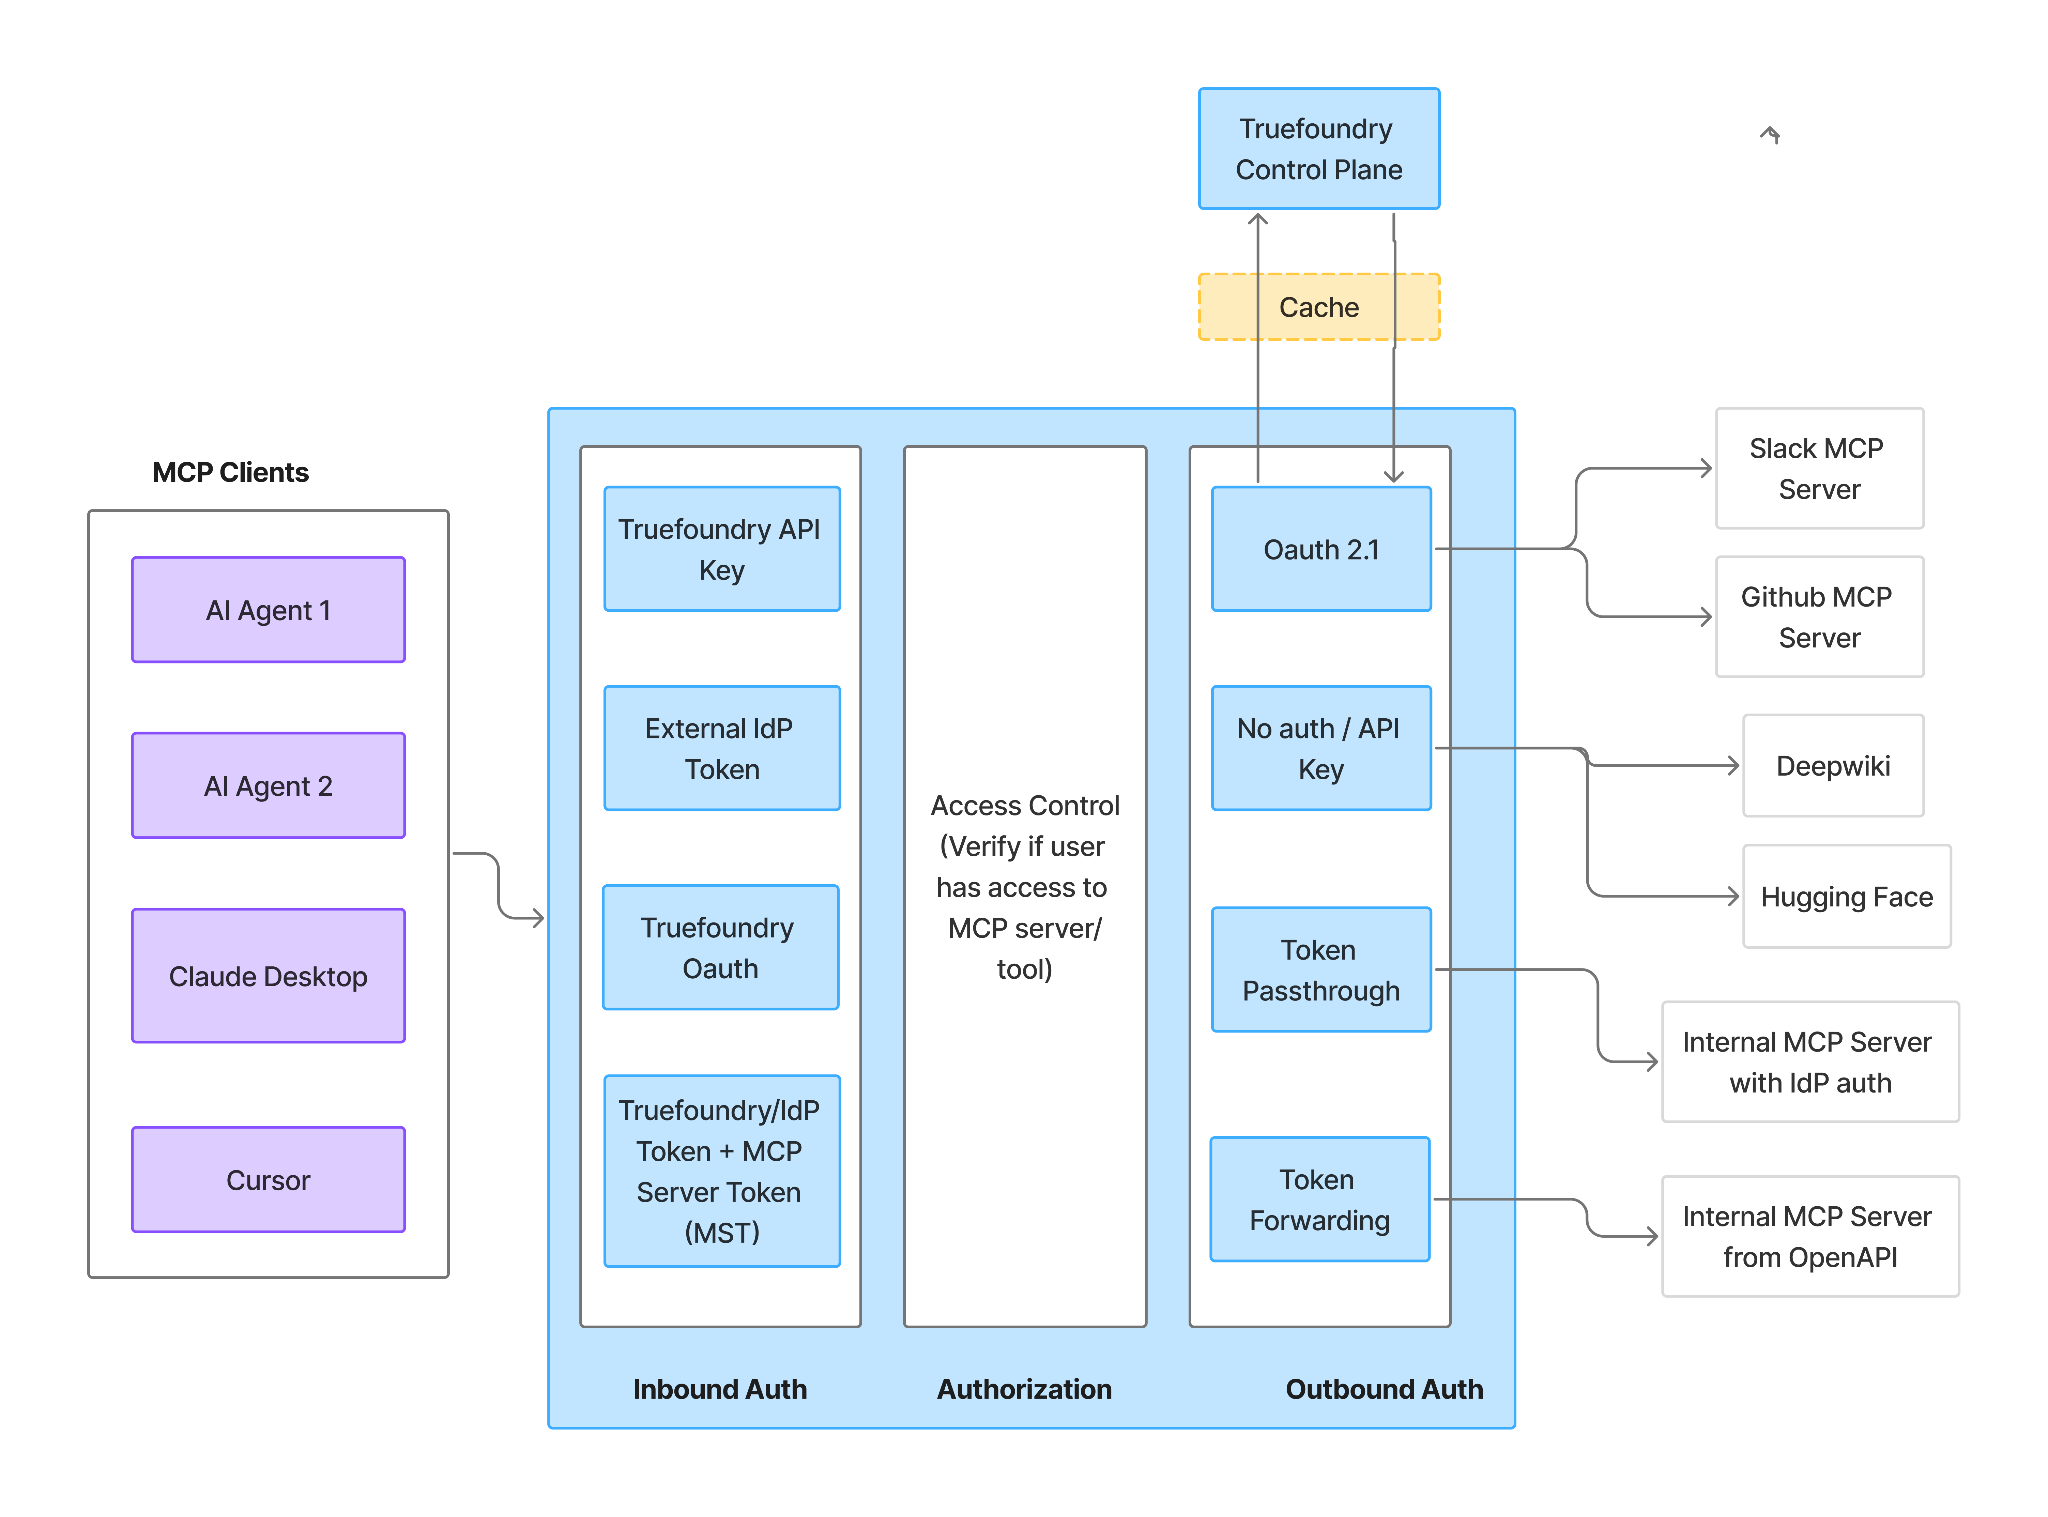
TrueFoundry modelliert zwei Schichten explizit. Die Inbound-Authentifizierung (wer ruft das Gateway auf: ein PAT, ein Token eines virtuellen Kontos oder das JWT Ihres IdP) ist von der Outbound-Authentifizierung getrennt (dessen Credentials den nachgelagerten MCP-Server erreichen). Dabei entscheidet RBAC, welche Benutzer und Agenten welche Server und welche einzelnen Tools dazwischen erreichen können. Die Benutzereinwilligung wird auf der Outbound-Strecke als OAuth-Flow modelliert, bei dem der Endbenutzer den MCP-Server mit seiner eigenen Identität autorisiert, durchgehend dokumentiert für Okta und Azure Entra, inklusive Auth-Overrides pro Server (MCP Gateway Auth und Sicherheit, Tool-Genehmigung). Wenn Sie sich neu mit der Protokollseite dieses Themas beschäftigen, bietet unser Primer zur MCP-Autorisierung entsprechende Einblicke.
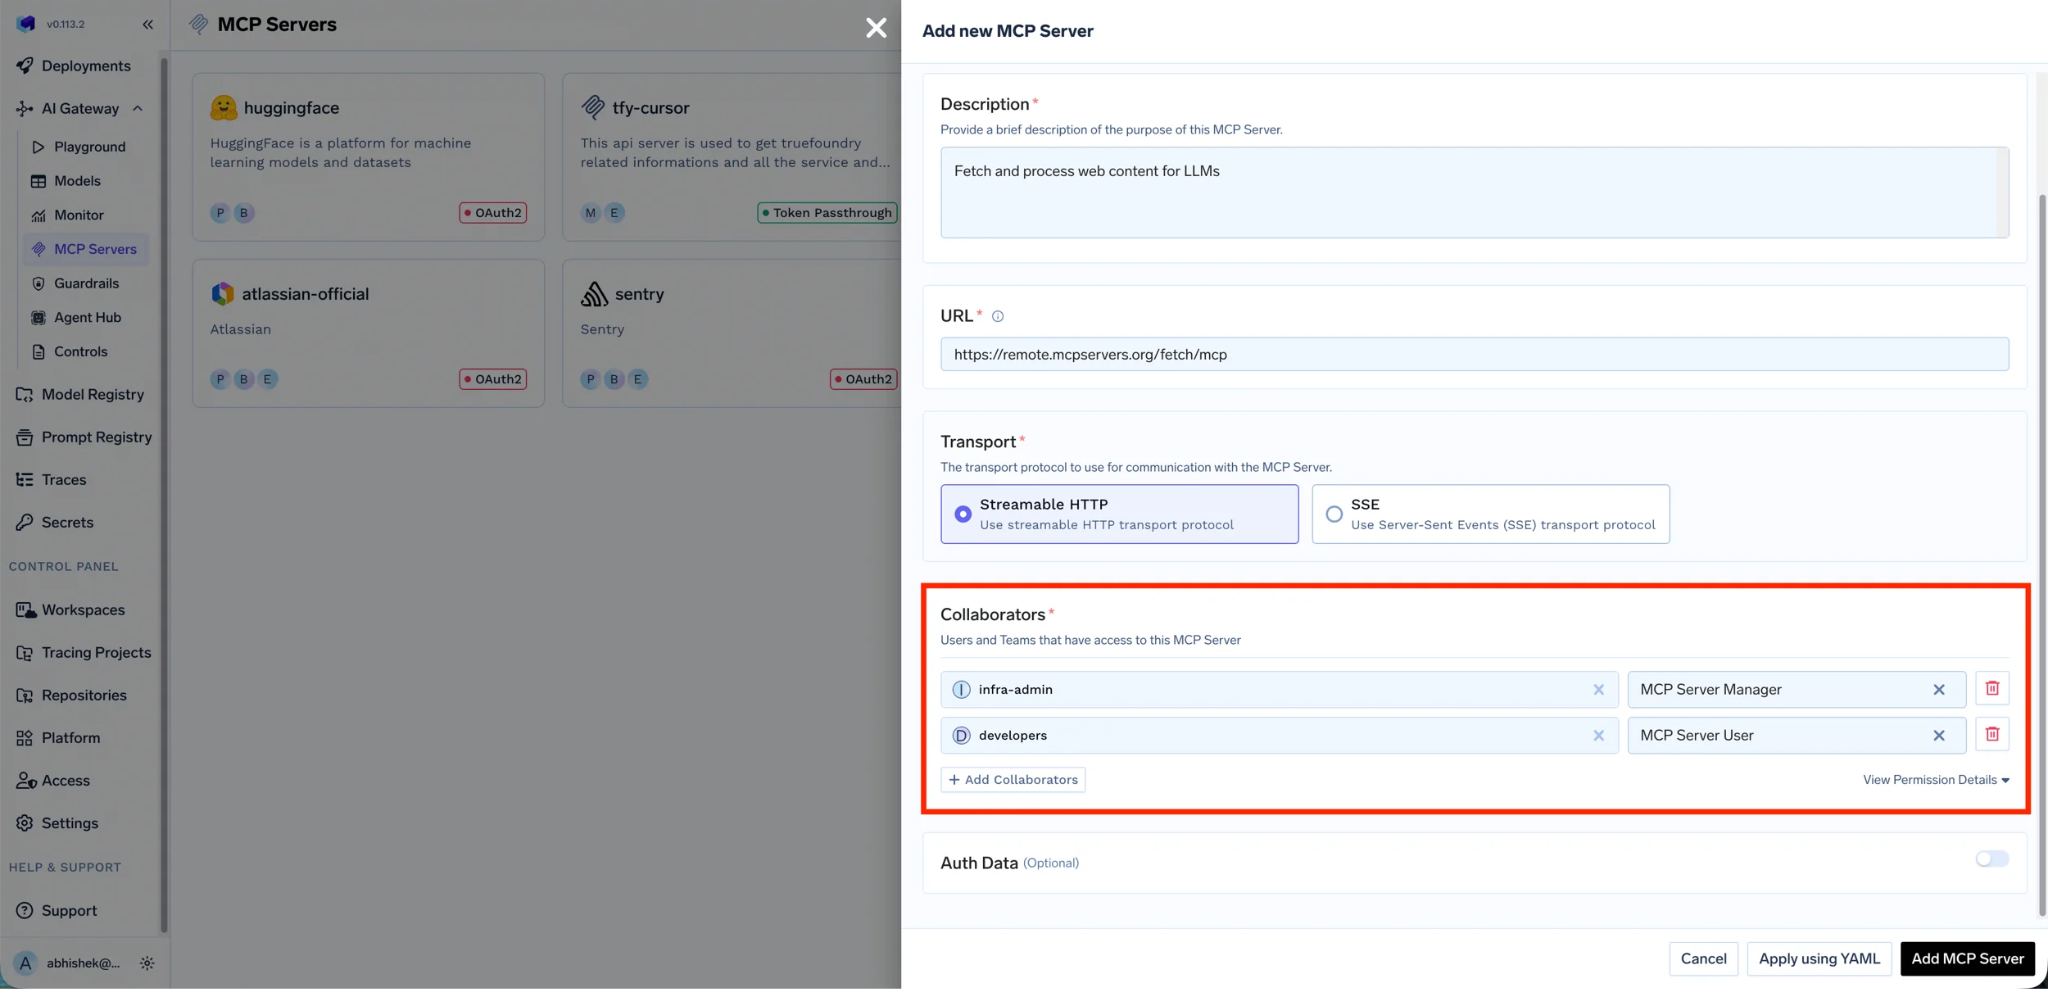
OpenRouter steuert Ihre MCP-Server nicht. Das Agent SDK von OpenRouter kann zwar jetzt einen Remote-MCP-Server clientseitig in eine Agenten-Schleife einbinden (@openrouter/mcp, HTTP/SSE), aber diese Verbindung überträgt die Credentials, die Ihre Anwendung hält – es gibt kein Gateway-seitiges Modell dafür, wie ein Tool-Aufruf eine Identität überträgt oder prüft, keine Berechtigungen pro Tool und keinen Einwilligungsschritt. Der eigene MCP-Server von OpenRouter authentifiziert Sie gegenüber dem Katalog von OpenRouter, was einen Inbound-Zugriff auf OpenRouter darstellt und keine Autorisierung Ihrer Tools. Die ähnlichste Schnittstelle sind die serverbetriebenen Tools: Shell und Bash laufen in Containern, die pro Konto und Workspace isoliert sind und niemals zwischen Mandanten geteilt werden. Das Feld engine von Bash entscheidet, ob die Ausführung serverseitig erfolgt oder an Ihre Anwendung zurückgegeben wird. Das ist Isolation, keine Autorisierung: keine Berechtigungen pro Tool, keine Benutzereinwilligung.
Die Tokens der virtuellen Konten von TrueFoundry unterstützen automatische Rotation in konfigurierbaren Intervallen mit einer konfigurierbaren Kulanzperiode für das alte Token, Rotationsbenachrichtigungen per E-Mail oder Slack sowie automatische Synchronisierung rotierter Tokens in den AWS Secrets Manager und Parameter Store, GCP Secret Manager, HashiCorp Vault und Azure Key Vault (virtuelle Konten). Persönliche Tokens erlöschen mit dem Benutzer. Die Verzögerung bei der Sperrungs-Propagierung ist nicht dokumentiert; Konfigurationen werden über NATS mit den Gateway-Planes synchronisiert, was nahezu in Echtzeit erfolgen sollte, aber selbst getestet werden muss.
OpenRouter bietet drei Ausstellungswege: das Dashboard, die Management API über einen Provisioning Key und OAuth PKCE. Für Inferenz-Schlüssel ersetzen Ausgabenlimits und Rücksetzintervalle (täglich, wöchentlich oder monatlich um Mitternacht UTC) feste TTLs; ein Ablaufdatum ist nicht dokumentiert. Management-Schlüssel unterstützen jetzt ein Ablaufdatum – bei der Erstellung festgelegt, nicht verlängerbar (zur Verlängerung muss ein neuer Schlüssel erstellt werden), wobei Anfragen danach mit dem Fehler 401 „API key expired“ fehlschlagen. OpenRouter empfiehlt, für jeden Management-Schlüssel ein Ablaufdatum festzulegen. Die Rotation erfolgt durch programmatische Neugenerierung ohne geplante automatische Rotation oder Kulanzzeit-Mechanismen. Die Sperrung erfolgt über das Dashboard, die Management API oder die SCIM-Deaktivierung; die Propagierungsverzögerung ist nicht dokumentiert. Eine betriebliche Besonderheit: Das Entfernen eines Mitglieds aus einem Workspace erfordert, dass die von ihm dort erstellten Schlüssel zuerst gelöscht werden.
Beide Anbieter unterstützen Delegation in Formen, die für unterschiedliche Zielgruppen entwickelt wurden.
Das OAuth von OpenRouter verwendet PKCE und ist bemerkenswert ausgereift. Eine Drittanbieter-App leitet den Benutzer mit einer Callback-URL und einem code_challenge an openrouter.ai/auth weiter; nach der Autorisierung durch den Benutzer tauscht die App den Code unter /api/v1/auth/keys gegen einen Schlüssel ein, der Guthaben von diesem Benutzer verbraucht. Die Autorisierungscodes sind zur einmaligen Verwendung bestimmt und laufen nach 10 Minuten ab. Keine Client-Registrierung, kein Client Secret, kein Backend und Localhost-Callbacks auf jedem Port für lokale CLI-Tools. Für Consumer-Apps und Entwickler-Tools ist dies eine Stärke, die wir uneingeschränkt anerkennen. Was es jedoch nicht ist: Das Ergebnis ist ein langlebiger API-Schlüssel statt eines beschränkten, ablaufenden Tokens, es gibt keinen Refresh-Mechanismus, und die Delegation findet einmalig zum Autorisierungszeitpunkt ohne Identitäts-Propagierung pro Anfrage statt. Es gibt auch keinen dokumentierten Weg, das JWT Ihres IdP an die Inferenz-API zu übergeben; jede Anfrage trägt einen von OpenRouter ausgestellten Schlüssel, sodass die reale Identität des Aufrufers stromabwärts aus den Schlüssel-Labels rekonstruiert werden muss.
Die Delegation von TrueFoundry ist für Enterprise-Anwendungsfälle ausgelegt. Mit Identity Providern übergibt eine externe App oder ein Benutzer das JWT Ihres IdP direkt an das Gateway; wir validieren es über JWKS und lösen es in eine TrueFoundry-Identität für RBAC auf, wodurch die Identität des vorgelagerten Benutzers bei jeder Anfrage erhalten bleibt, ohne dass überhaupt ein TrueFoundry-Token ausgestellt werden muss (Identity Provider). Der ausgehende MCP-OAuth-Schritt fungiert als benutzerdelegierter Zugriff auf nachgelagerte Tools. Ein formeller Token-Exchange nach RFC 8693 ist auf keiner Seite dokumentiert.
Die Funktionen von TrueFoundry stammen aus unserer Dokumentation; die Funktionen von OpenRouter spiegeln den öffentlich dokumentierten Funktionsumfang zum Zeitpunkt der Erstellung dieses Beitrags wider.
Für ein breiteres Feld von Gateways, die Workload-Identitäten und SSO unterhalb eines Enterprise-Tiers anbieten, lesen Sie unseren Leitfaden zu OpenRouter-Alternativen.
Das Identitätsmodell von OpenRouter ist für Entwickler konzipiert: Menschen besitzen Schlüssel, zwei Rollen decken die Organisation ab, und die beste Funktion ermöglicht es den Apps anderer Personen, das Guthaben eines Benutzers sicher zu verbrauchen. Das Identitätsmodell von TrueFoundry ist für Plattformen konzipiert: drei Entitätstypen, Laufzeit-Föderierung mit Ihrem IdP, Rotation bis in Ihren Secret Manager und eine Autorisierung, die bis zu einem einzelnen MCP-Tool reicht. Speziell bei der Identität von AI-Agenten bietet ein Produkt diese Funktion und das andere nicht. Diese einzelne Zeile im Vergleich entscheidet die Evaluierung für jede Organisation, deren Dienste und Agenten die Anzahl ihrer Entwickler übersteigen.
Wenn Sie evaluieren, wie sich Agenten und Dienste gegenüber Ihren Modellen und Tools authentifizieren sollen, buchen Sie eine Demo, um virtuelle Konten, Agenten-Identitäten und Tool-Level-RBAC auf dem TrueFoundry AI Gateway in Aktion zu sehen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





