


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Agentic IAM ist Identity and Access Management (Identitäts- und Zugriffsverwaltung) angewendet auf KI-Agenten: Es verleiht jedem Agenten eine eigene verifizierbare Identität, authentifiziert diese Identität bei jeder Anfrage und autorisiert die Handlungen des Agenten nach dem Prinzip der minimalen Rechtevergabe (Least Privilege) — inklusive Delegation, Lebenszyklussteuerung und Auditierung. So agieren autonome Agenten unter einer durchsetzbaren Governance statt mit geteilten menschlichen Zugangsdaten oder statischen API-Schlüsseln.
In einem Satz: Agentic IAM erweitert traditionelles IAM, um jeden KI-Agenten als erstklassige, gesteuerte nicht-menschliche Identität mit eigener Authentifizierung, Autorisierung und eigenem Lebenszyklus zu behandeln.
Traditionelles IAM wurde für zwei Arten von Akteuren entwickelt: Menschen (die sich anmelden) und statische Maschinenkonten (Service-Accounts, API-Schlüssel). KI-Agenten sind keines von beidem. Sie agieren autonom, treffen Entscheidungen zur Laufzeit, rufen Tools und andere Agenten im Namen eines Benutzers auf und entstehen und verschwinden weitaus schneller als jedes menschliche Konto. Wenn man sie in ein auf Menschen zugeschnittenes IAM einfügt, führt das zu vorhersehbaren Problemen:
Agentic IAM schließt diese Lücken, indem es den Agenten selbst zur Einheit von Identität, Richtlinie und Audit macht. Es basiert auf denselben Prinzipien, die in unserem Leitfaden zu Identity and Access Management behandelt werden, erweitert um autonome, nicht-menschliche Akteure.
Ein vollständiger Agentic-IAM-Funktionsumfang deckt den gesamten Zugriffslebenszyklus ab:
In der Praxis läuft Agentic IAM als Schleife an einem Kontrollpunkt vor Ihren Agenten und Tools ab:
Standards spielen hier eine wichtige Rolle: Agentic IAM basiert in der Regel auf OAuth 2.0 / OIDC für Tokens und Delegation sowie auf Workload-Identity-Standards wie SPIFFE/SPIRE für authentifizierte, kurzlebige Agenten-Anmeldedaten.
Da Agenten Tools zunehmend über das Model Context Protocol (MCP) ansprechen, wird die MCP-Grenze zu einem natürlichen Ort für die Durchsetzung von Agentic IAM — zur Authentifizierung des Agenten, zur Weiterleitung der Identität und zur Anwendung von Richtlinien darüber, welche Agenten welche MCP-Server erreichen dürfen. Die Zentralisierung dieser Prozesse an einem MCP-Gateway verhindert, dass jeder Agent und Server die Identitätsverwaltung neu implementieren muss, und bietet einen einzigen auditierbaren Kontrollpunkt. Es handelt sich um dasselbe Control-Plane-Konzept, das auch der umfassenderen KI-Agenten-Governance zugrunde liegt.
TrueFoundry führt Agentic IAM am Gateway aus und fungiert als Identitäts-Broker für jeden Agentenaufruf. Bei jeder Anfrage werden zwei Anmeldedaten mitgeführt — das Token des Benutzers und das Token des Agenten —, sodass das Gateway stets weiß, wer der Agent ist und in dessen Auftrag er handelt:
Das Agenten-Token ist von TrueFoundry signiert und wird bei der Registrierung ausgestellt, sodass das Gateway beide Anmeldedaten ohne externen Roundtrip validieren kann. Jeder Agent wird im Agenten-Register mit seinem Eigentümer, Geschäftszweck, den definierten Berechtigungen (den Tools, Datendomänen und Aktionen, die er nutzen darf, sowie den Entitäten, für die er handeln darf) und einem Überprüfungsintervall registriert — diese Registrierung dient als Durchsetzungspunkt.
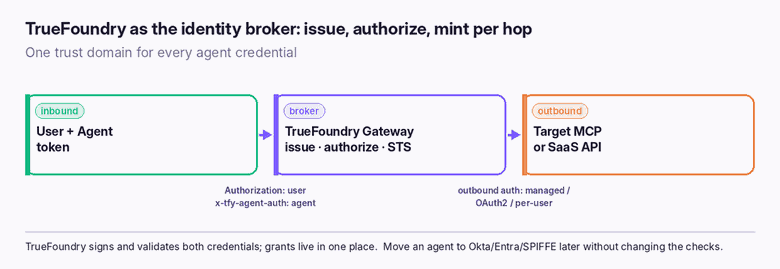
Bei jeder Anfrage löst das Gateway das Paar (Benutzer, Agent) auf und wertet die Autorisierung in einer strikten Reihenfolge aus: Der Benutzer muss ein Mitarbeiter/Collaborator für das Ziel sein, der Agent muss ein Mitarbeiter/Collaborator sein (ein agent:<name>-Subjekt), das angeforderte Tool muss in der Liste der erlaubten Tools des Agenten enthalten sein, und eine optionale Cedar-Richtlinie wird ausgewertet (wobei Verbote Vorrang vor Erlaubnissen haben und die gesamte Delegationskette prüfen können). Jede Anfrage ohne entsprechende Freigabe wird mit einem 403 abgelehnt.
Für die Delegation nutzt TrueFoundry den Token-Austausch nach RFC 8693 (On-Behalf-Of): Das ausgestellte Token behält den Benutzer als sub bei und erfasst den handelnden Agenten in einem act-Claim, wobei Sub-Agenten verschachtelt act in der Kette weitergegeben werden. Entscheidend ist, dass keine Rechteerweiterung stattfindet — das Token jedes Hops enthält nur die Schnittmenge der Rechte des Benutzers, der Rechte des Agenten und der Akzeptanz des Ziels, sodass eine Delegation den Zugriff immer nur einschränken kann. Ausgehende Anmeldedaten an das jeweilige Tool oder den MCP-Server werden vom Gateway verwaltet, niemals vom Agenten selbst.

Der Lebenszyklus ist direkt integriert: Regelmäßige, vom Eigentümer signierte Zertifizierungen bestätigen, dass die Berechtigungen weiterhin dem Zweck entsprechen; die Drift-Erkennung zur Laufzeit vergleicht das Verhalten mit der definierten Autorisierung (und kann einschränken, aussetzen oder benachrichtigen); Entscheidungsnachweise werden für jede Aktion protokolliert; und ein Not-Aus-Schalter (Kill Switch) widerruft die Rechte eines einzelnen Agenten augenblicklich. Das gesamte System lässt sich als SaaS, in Ihrer VPC, On-Premise oder Air-Gapped bereitstellen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





