


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Wenn Sie TrueFoundry und OpenRouter in die engere Wahl gezogen haben, haben Sie wahrscheinlich bemerkt, dass beide einen OpenAI-kompatiblen Endpunkt bereitstellen, beide Anfragen an Hunderte von Modellen leiten und beide es Entwicklern ermöglichen, den Anbieter durch Ändern eines Modell-Strings zu wechseln. Damit enden die Gemeinsamkeiten jedoch schon. OpenRouter ist ein gehosteter Modell-Marktplatz mit einem vorgeschalteten Router. TrueFoundry ist ein AI Gateway, das als Control Plane für den Modell-, Tool- und Agenten-Traffic einer Organisation entwickelt wurde und überall eingesetzt werden kann – von verwaltetem SaaS bis hin zu einem Air-Gapped-Rechenzentrum.
Dieser Beitrag richtet sich an Personen, die diese Entscheidung treffen müssen: Platform Engineers, die festlegen, was vor dem AI-Traffic jedes Teams sitzt; AI Engineers, die einen einzigen Schlüssel für jedes Modell wünschen; und Security Leads, die wissen müssen, wohin die Prompts fließen. Wir vergleichen auf Basis der öffentlichen Dokumentation beider Anbieter, was die Produkte bieten, für wen sie gebaut wurden und welche Arten von Traffic sie steuern. Spätere Beiträge dieser Serie gehen detaillierter auf Deployment, Identität, Mandantenfähigkeit, Kosten, Governance, Sicherheit, Observability, Preise und Risiken ein.
Wenn Sie bereits Gateways für den Produktionseinsatz evaluieren, können Sie eine TrueFoundry-Demo buchen oder direkt weiterlesen, um den vollständigen Vergleich zu sehen.
Das TrueFoundry AI Gateway ist eine einheitliche Proxy-Schicht, die drei Arten von AI-Traffic über eine Control Plane steuert. Das LLM Gateway stellt 2.500+ LLMs hinter einem einzigen OpenAI-kompatiblen Endpunkt bereit und deckt Chat, Streaming, Embeddings, Image, Audio, Rerank, Realtime und Batch ab. Das MCP Gateway registriert Ihre eigenen MCP-Server und wendet rollenbasierte Zugriffskontrollen (RBAC) bis auf die Ebene einzelner Tools an – mit getrennter Authentifizierung für Inbound/Outbound und Guardrail-Hooks für Tool-Aufrufe. Das Agent Gateway und Harness führen gesteuerte Agenten mit eigenen Identitäten, Sandboxing, Skills und Human-in-the-Loop-Freigaben aus, basierend auf dem MIT-lizenzierten TrueForge Agent Harness (LLM Gateway-Doku, MCP Gateway-Doku, Agent Harness-Doku).
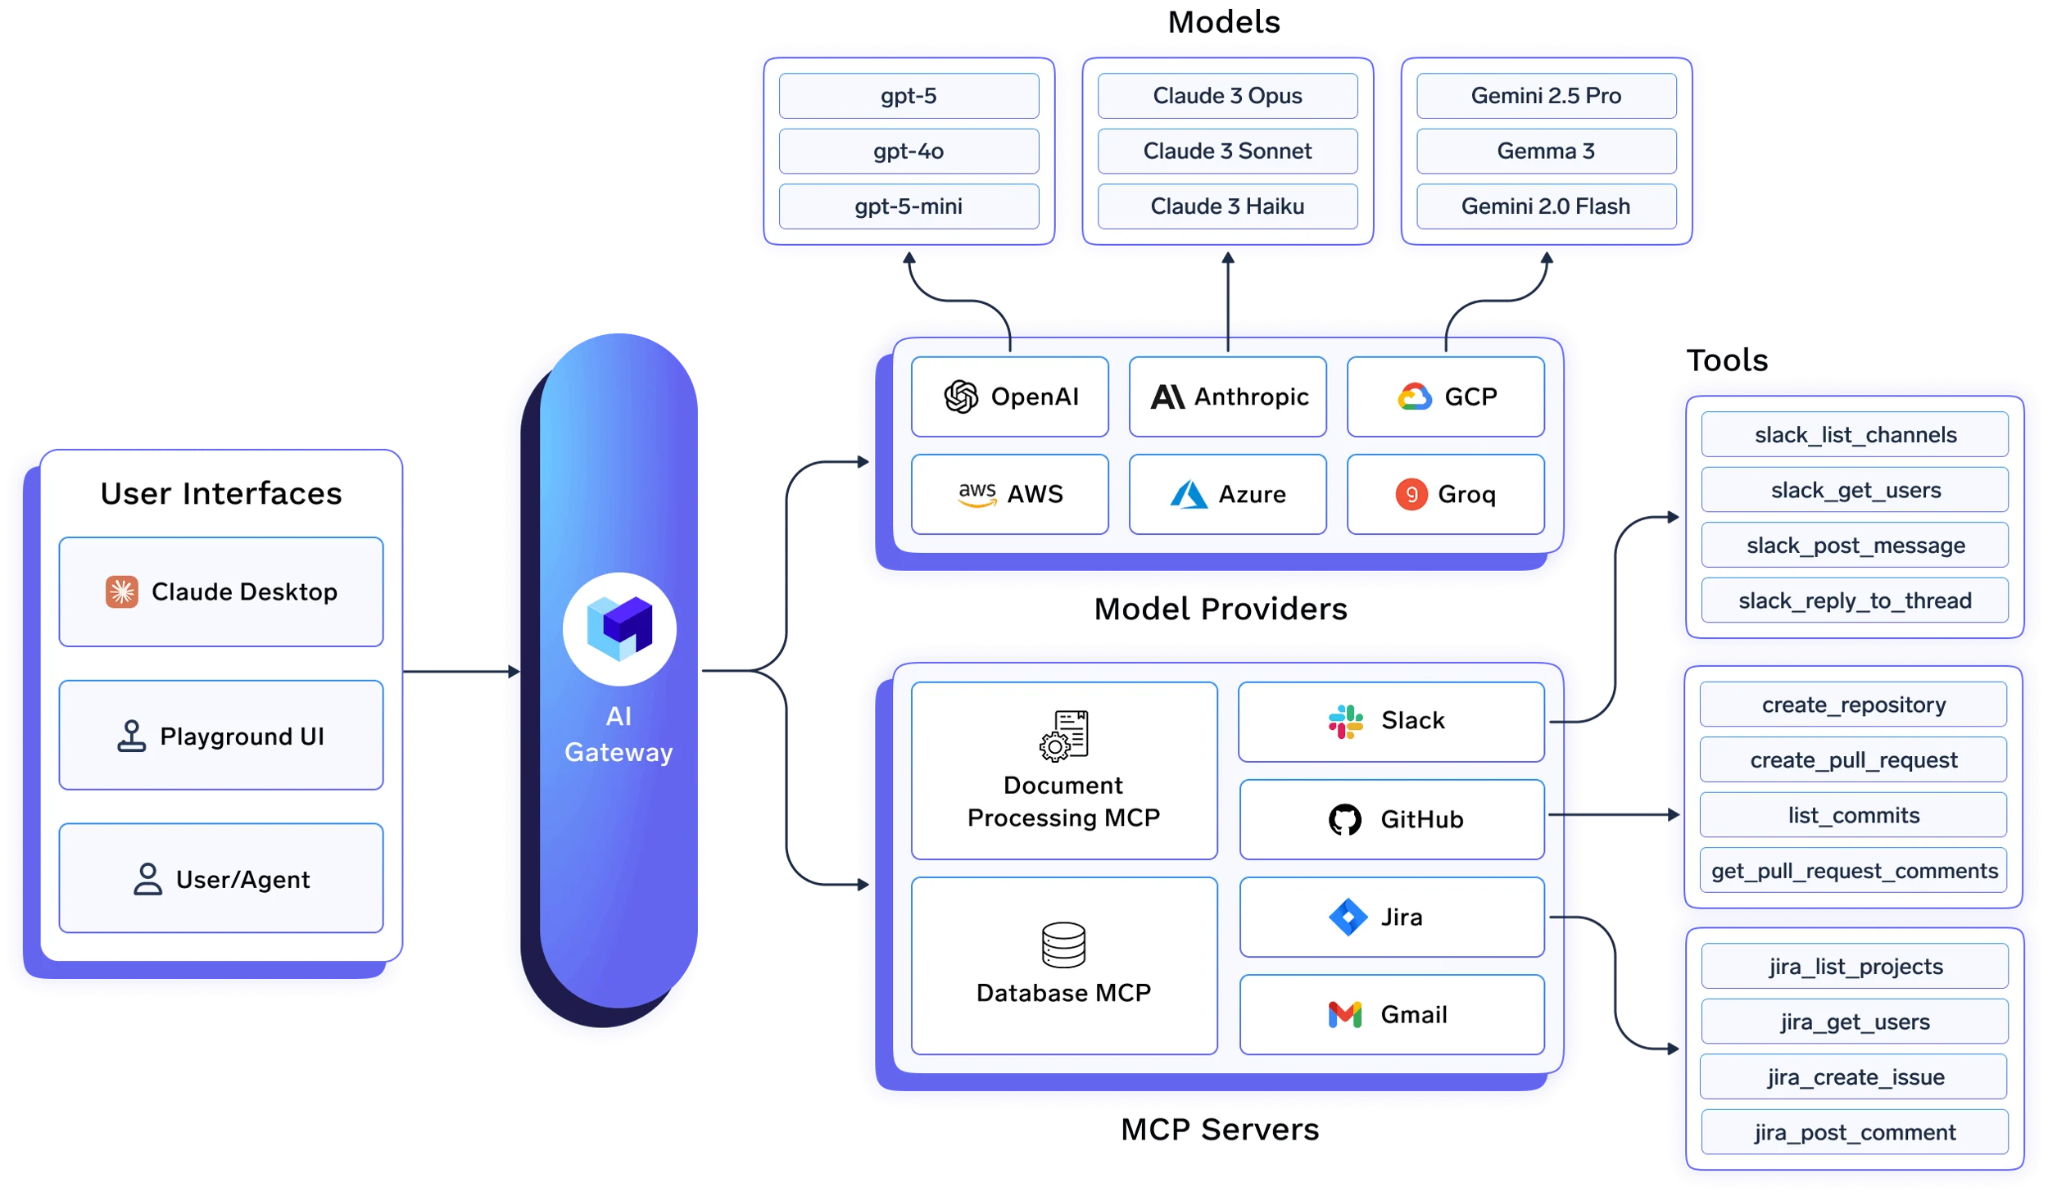
Wir haben das Gateway auf Basis einer Kubernetes-nativen ML-Plattform entwickelt, was sich in der Architektur widerspiegelt. Die Gateway-Ebene ist zustandslos und hält ihre Konfiguration im Arbeitsspeicher, sodass Authentifizierung, RBAC, Rate Limits und Budgets ohne Datenbankaufruf im Anfragepfad geprüft werden. Das Ergebnis sind etwa 3–4 ms zusätzliche Latenz und 350+ Anfragen pro Sekunde auf einer einzigen vCPU. Dasselbe Produkt wird in vier Bereitstellungsmodi angeboten: vollständig verwaltetes SaaS, SaaS mit Trace-Speicherung im eigenen Bucket, Hybrid mit der Gateway-Ebene in Ihrer VPC und vollständig selbst-gehostet inklusive Air-Gapped-Umgebungen (Deployment-Modi).
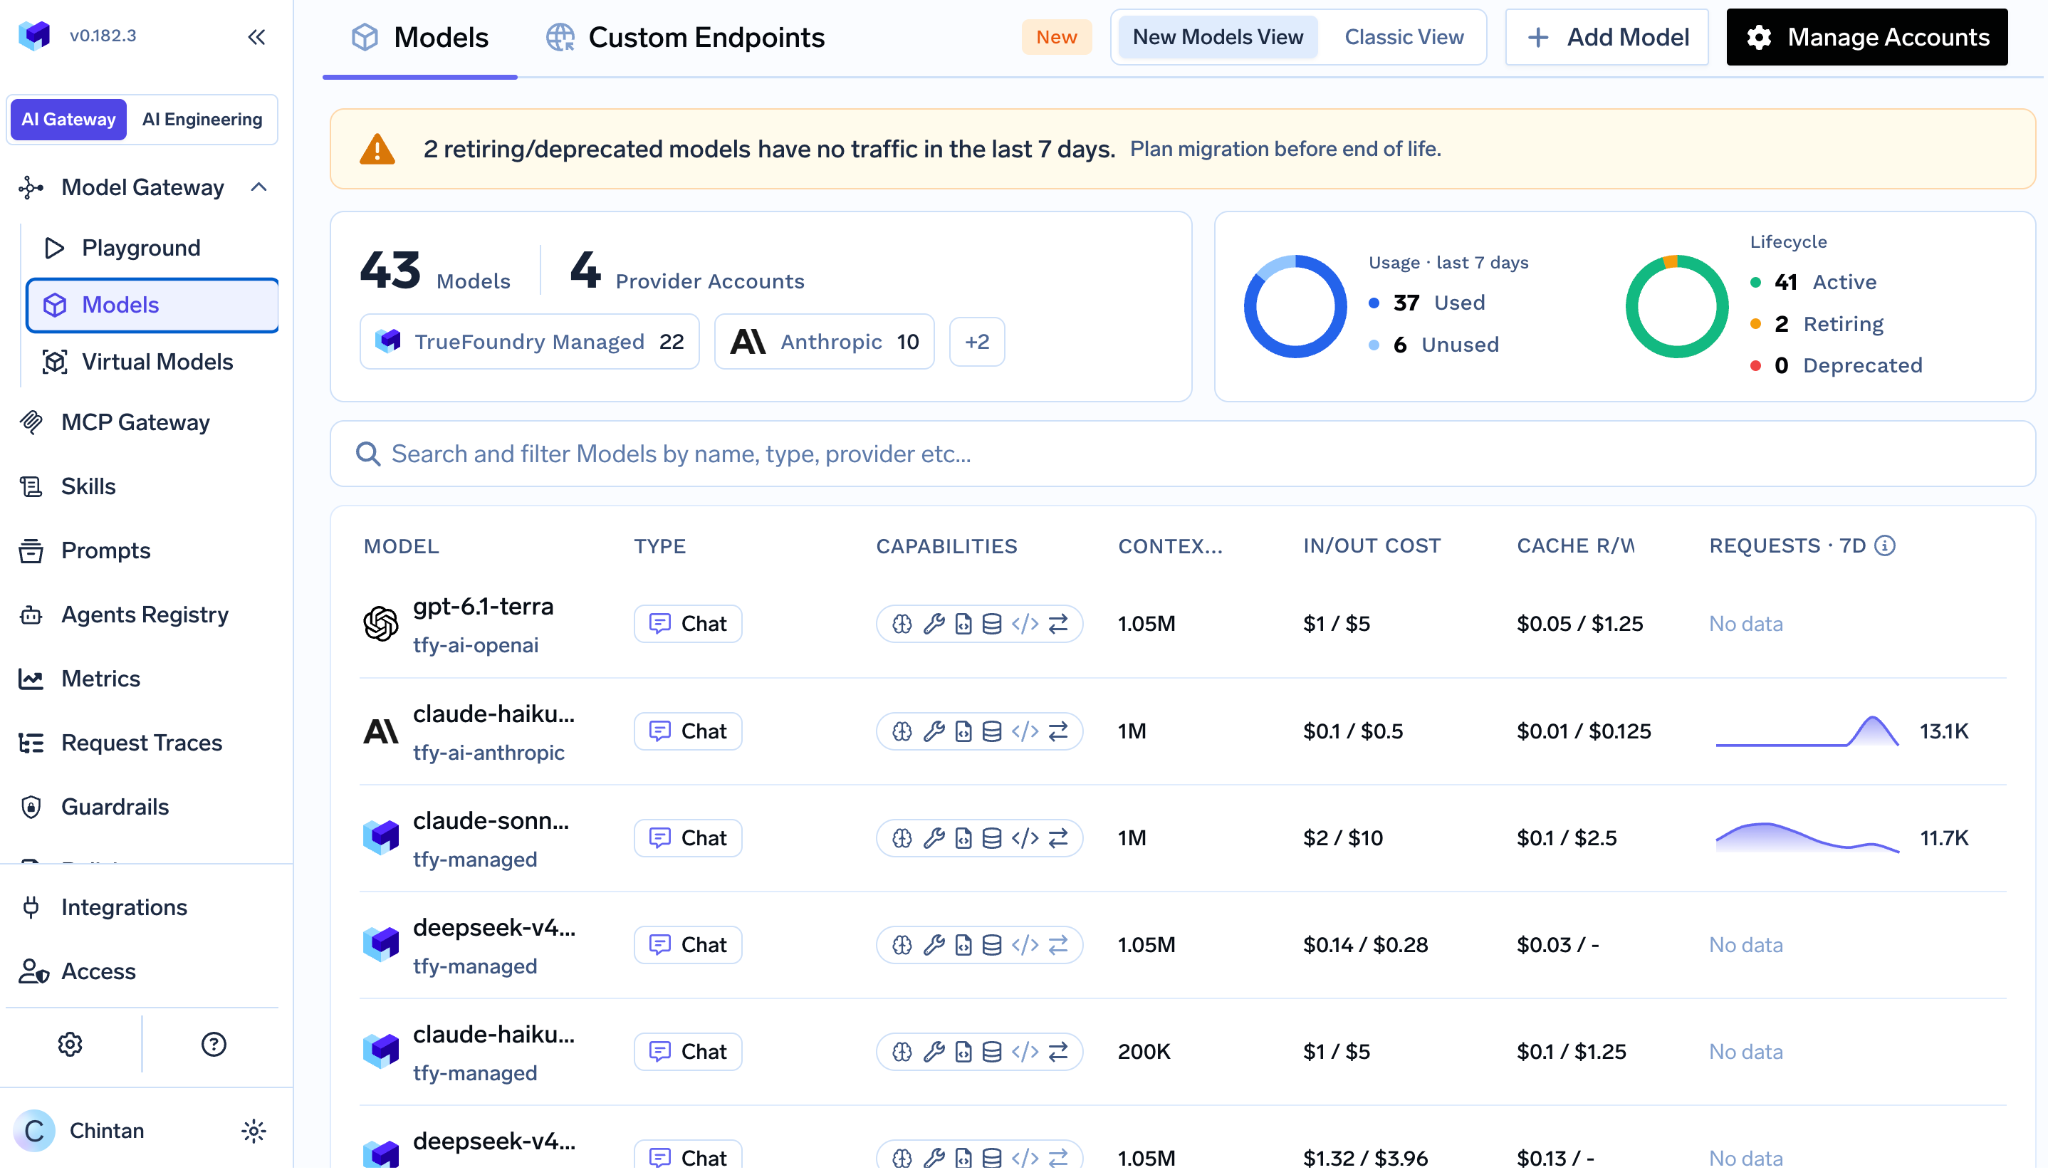
Zwei Designentscheidungen sind für den Vergleich entscheidend. Erstens gibt es kein proprietäres Inferenz-SDK: Sie nutzen weiterhin das bereits verwendete OpenAI, Anthropic, Azure OpenAI, Amazon Bedrock oder Vertex AI und leiten es über das Gateway – Kostenverfolgung und Limits funktionieren über alle hinweg (native SDK-Unterstützung). Zweitens steuert das Gateway ausschließlich AI-Traffic; es ist kein allgemeines API Gateway und erhebt auch nicht diesen Anspruch.
Enterprise-Funktionen sind direkt in der Plattform enthalten und nicht als separates Produkt-Tier konzipiert: SSO über SAML und OIDC, SCIM-Bereitstellung, virtuelle Accounts und Agenten-Identitäten für nicht-menschliche Aufrufer, Budgets pro Team mit Warn- und Durchsetzungsmodus sowie SOC 2 Type II-, DSGVO- und HIPAA-Dokumentation für unsere verwaltete Infrastruktur (Sicherheit und Compliance).
Am besten geeignet für: Platform-Teams, die einen zentralen, gesteuerten Kontrollpunkt für Modell-, Tool- und Agenten-Traffic über viele Teams hinweg benötigen – insbesondere dort, wo Prompts innerhalb einer VPC oder einer Air-Gapped-Grenze verbleiben müssen und Sicherheitsprüfungen SSO, Workload-Identitäten sowie Compliance-Nachweise verlangen.
OpenRouter ist eine gehostete, OpenAI-kompatible HTTP-API, die Inferenzanfragen über einen einzigen Endpunkt und ein einziges Credential an Hunderte von Drittanbietern routet und die Modellnutzung standardmäßig beim Aufrufer abrechnet. Es akzeptiert drei Anfrageformate (Chat Completions, Responses und Anthropic Messages) und deckt Chat, Batch, Embeddings, Rerank, Bild- und Videogenerierung, TTS sowie STT ab.
Der entscheidende Punkt bei OpenRouter ist, dass es ebenso sehr ein zweiseitiger Marktplatz wie ein Router ist. Es gewinnt Anbieter dafür, Inferenz über die Plattform zu verkaufen, verteilt den Traffic nach Uptime und Performance-Ranking, verwaltet Prepaid-Guthaben auf Käuferseite und konsolidiert die Abrechnung über alle Anbieter hinweg. Es sitzt in beiden Richtungen im Zahlungspfad, nicht nur im Anfragepfad. Das ist der Grund, warum das preisgewichtete Anbieter-Routing so effektiv ist: OpenRouter fungiert als Verkäufer, weshalb die eigene Preistabelle maßgeblich ist.
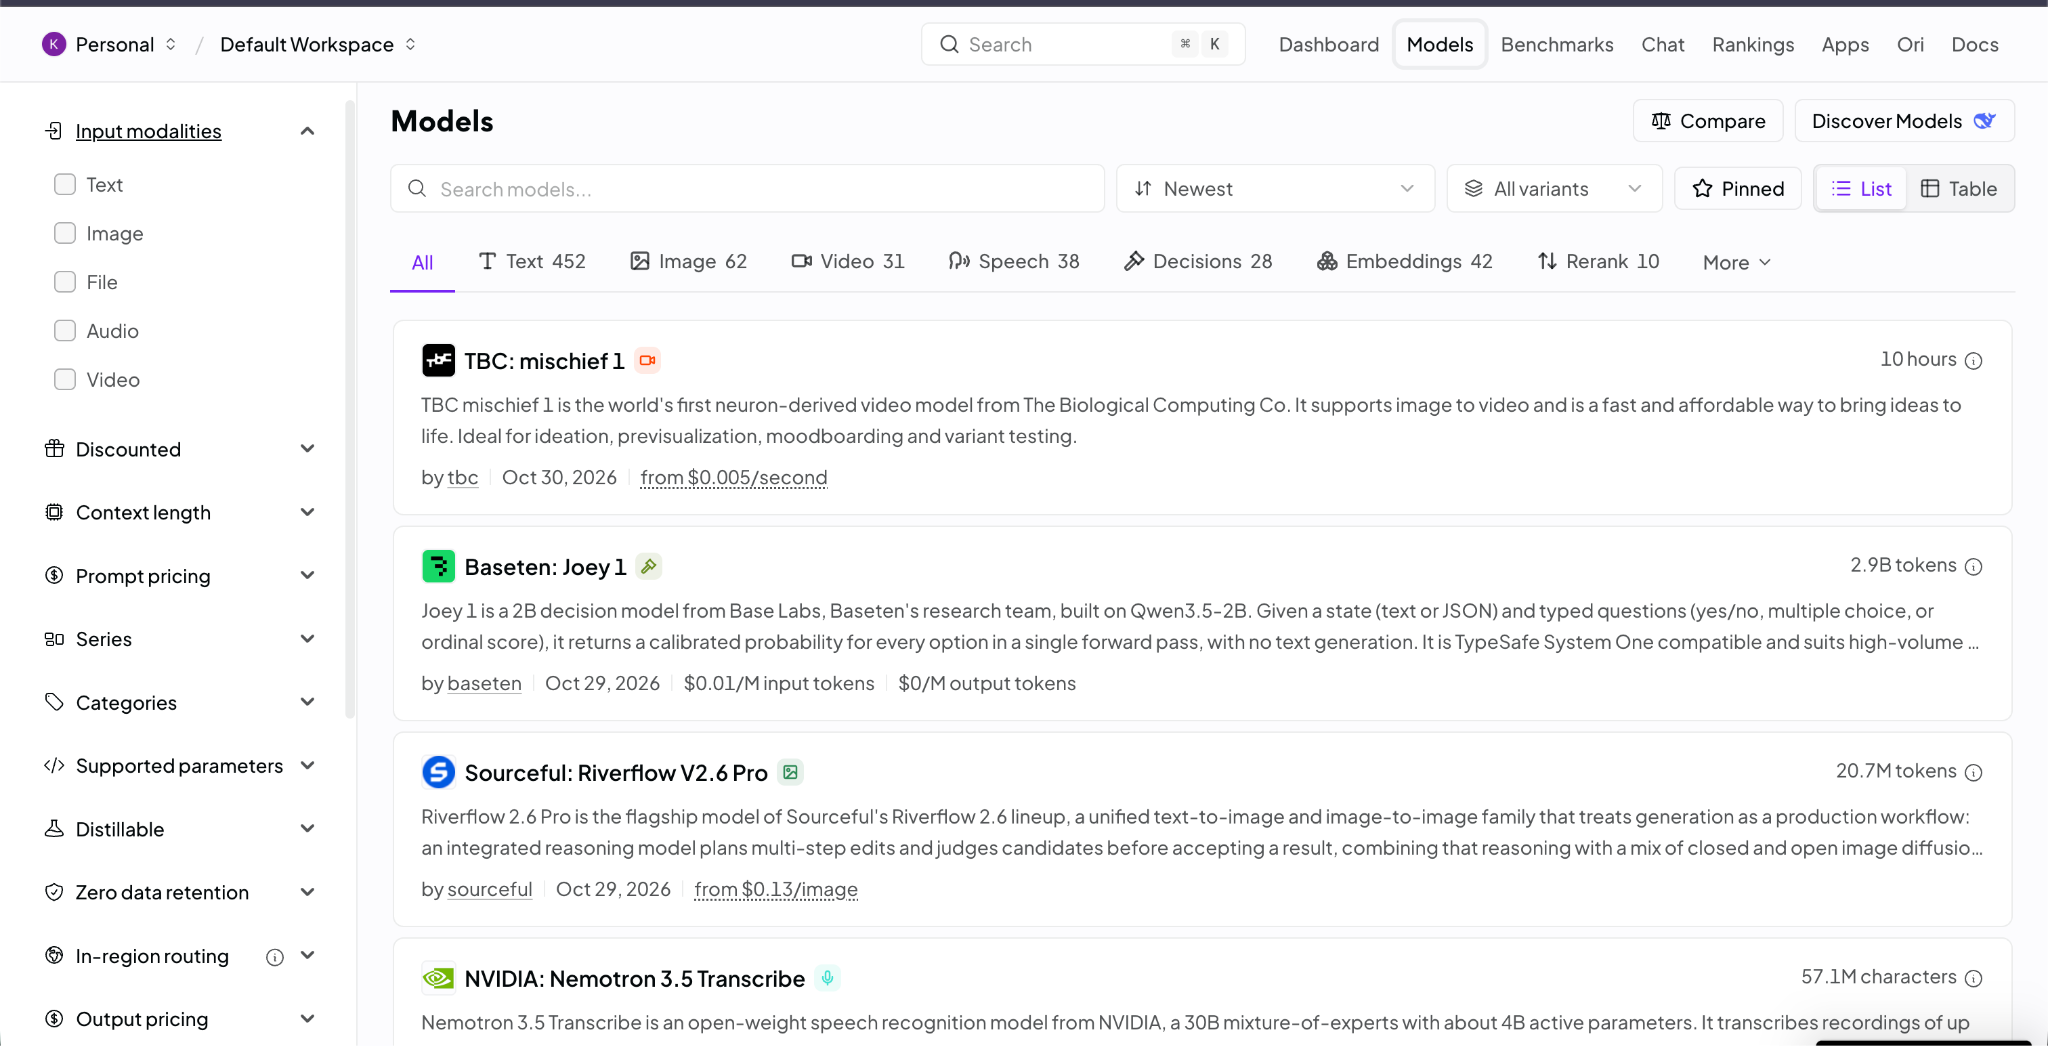
OpenRouter hat sich von einem einfachen Router zu einer Plattform weiterentwickelt. Server Tools ermöglichen es einem Modell, Websuche, Web-Fetch, Bildgenerierung und isolierte Shell- oder Bash-Ausführungen innerhalb einer Anfrage aufzurufen, wobei die Container pro Account und Workspace isoliert sind. Private Models, eine Enterprise-Funktion, leitet Anfragen an den eigenen gehosteten Endpunkt eines Kunden weiter. Das Ori Harness und die Eval-CLI ergänzen die API. OpenRouter begann als Window, eine Chrome-Extension zur gleichzeitigen Nutzung mehrerer Modelle, und das Produkt optimiert nach wie vor für dieses Ziel: Entwicklerkomfort über viele Modelle hinweg.
Die Stärken liegen auf der Hand. Das Onboarding erfordert nur einen Schlüssel und eine Base-URL – ohne Beschaffungsprozess. Prompts werden standardmäßig nicht protokolliert. Sämtliche Guardrails (Budgets, Zero-Data-Retention-Routing, Allowlists, Prompt-Injection-Filter, PII-Redaktion) sind in jedem Tier kostenlos enthalten. Zudem ermöglicht ein OAuth-PKCE-Flow Drittanbieter-Apps, einen Schlüssel zu beziehen, der vom Guthaben des Endbenutzers abbucht, ohne dass ein eigenes Auth-Backend betrieben werden muss.
Am besten geeignet für: Einzelne Entwickler und kleine Teams, die sofortigen Zugriff auf jedes Modell über einen einzigen Schlüssel suchen, keine eigenen Anbieter-Accounts verwalten wollen und keinen Datengrenzen-Anforderungen unterliegen. Enterprise-Funktionen wie SSO, SCIM, in-regionalem Routing und eine unterzeichnete ADV-Vereinbarung sind verfügbar, jedoch einem reinen Vertriebstarif vorbehalten.
Die folgende Tabelle vergleicht beide Produkte hinsichtlich Architektur und Funktionsumfang. Die Angaben zu TrueFoundry stammen aus unserer Produktdokumentation; die Angaben zu OpenRouter spiegeln den öffentlich dokumentierten Funktionsumfang zum Zeitpunkt der Erstellung wider.
Die Tabelle zeigt, was jedes Produkt leistet. Die folgenden vier Unterschiede erklären, warum die Wahl selten eine reine Ermessensfrage ist.
Die meisten Vergleiche von OpenRouter-Alternativen beschränken sich auf das Modell-Routing. In agentischen Systemen machen Modellaufrufe jedoch inzwischen nur noch einen Teil des Traffic aus; der Rest entfällt auf Tool-Aufrufe und Agenten-Ausführungen. Nur eines dieser beiden Produkte steuert diesen Bereich. Das MCP Gateway von TrueFoundry registriert Ihre MCP-Server, legt fest, welche Benutzer und Agenten einzelne Tools aufrufen dürfen, trennt die Identität des Gateway-Aufrufers von den Credentials für den Downstream-Server und führt Guardrails vor und nach der Ausführung von Tool-Aufrufen aus. OpenRouter sitzt nicht vor Ihren Tools: Es führt eigene Server-Tools aus und stellt den eigenen Katalog als MCP-Server bereit – ohne Berechtigungen pro Tool und ohne Bestätigungsschritt.
Bei OpenRouter verlassen Prompts immer Ihr Netzwerk und überschreiten dabei zwei Grenzen: Ihre Grenze zu OpenRouter und die Grenze von OpenRouter zum jeweiligen Anbieter. In-regionales Routing schränkt die Jurisdiktion ein, Zero-Data-Retention-Routing schränkt die Speicherung durch Anbieter ein – beide ändern jedoch nichts daran, dass Daten das Netzwerk verlassen. Bei TrueFoundry ist dies eine Frage der Deployment-Wahl. Im Hybrid-Modus läuft die Gateway-Ebene in Ihrer VPC, sodass Prompts diese nie verlassen. Im vollständig selbst-gehosteten Modus beschränkt sich der ausgehende Traffic auf E-Mails und Anforderungszähler an unseren Lizenzserver. Wenn Ihre Anforderung lautet „Keine Prompt-Daten verlassen unsere Systemgrenze“, entscheidet dieser Punkt den Vergleich.
Ein LLM Router kann im Anfragepfad oder im Anfrage- und Zahlungspfad sitzen. OpenRouter deckt beides ab: Es fungiert als Verkäufer der Inferenz, verwaltet Ihr Prepaid-Guthaben und erhebt eine Gebühr von 5,5 % auf Guthabenkäufe, ohne Aufschlag pro Token. Das ermöglicht die Nutzung eines einzelnen Schlüssels für Hunderte von Anbietern ohne eigene Anbieter-Accounts – bedeutet aber auch, dass Preisänderungen direkt auf Ihrer Abrechnung landen. TrueFoundry greift nie in die Modellabrechnung ein. Sie nutzen Ihre eigenen Anbieter-Schlüssel, behalten Ihre verhandelten Verträge und zahlen eine gestaffelte Lizenz basierend auf Anfragen und Seats.
OpenRouter wird vom AI Engineer eingesetzt: Quickstart, Schlüssel, Base-URL, fertig. TrueFoundry wird je nach Bereitstellungsmodus auf zwei Wegen beschafft. In den SaaS-Tarifen wird es wie ein SaaS-Router adaptiert: AI- und Platform-Engineers ändern die Base-URL und erhalten Zugriff auf 2.500+ Modelle. Im selbst-gehosteten Enterprise-Tarif wird es wie Infrastruktur beschafft: vom Platform-Team mit Freigabe durch den CISO. Deshalb ändert sich die Diskussion bei der Evaluation von OpenRouter für den Unternehmenseinsatz oft schlagartig, sobald Identitätsmanagement, Datengrenzen oder Tool-Governance gefordert werden: Das Produkt, das für einen einzelnen Entwickler perfekt war, soll nun die Aufgaben eines ganzen Platform-Teams übernehmen.
OpenRouter ist in mehr Szenarien die richtige Wahl, als ein Gateway-Anbieter gewöhnlich einräumt:
TrueFoundry ist die richtige Wahl, wenn die Anforderungen organisatorischer Natur sind:
Für einen breiteren Überblick über den Markt bietet unser Leitfaden zu OpenRouter-Alternativen einen direkten Vergleich von Self-Hosted- und Enterprise-Optionen.
Ja, und viele Organisationen tun dies in einer Richtung: Ein Team startet auf OpenRouter, um schnell über verschiedene Modelle hinweg Prototypen zu entwickeln, und verlagert den Produktions-Traffic anschließend hinter TrueFoundry, sobald die Organisation den Einsatz standardisiert. Durch den OpenAI-kompatiblen Endpunkt auf beiden Seiten beschränkt sich dieser Wechsel auf die Anpassung der Base-URL. Der umgekehrte Weg funktioniert nicht, da OpenRouter nicht vor Ihrem Tool- und Agenten-Traffic sitzt und nicht in Ihrem eigenen Netzwerk platziert werden kann. Wenn Sie absehen können, dass Sie diese Anforderungen im kommenden Jahr haben werden, vermeidet der Start mit TrueFoundry SaaS eine spätere Migration.
Bei der Wahl zwischen TrueFoundry und OpenRouter geht es nicht primär um einzelne Funktionen, sondern um die Entscheidung zwischen zwei grundlegenden Architekturen. OpenRouter ist ein hervorragender Modell-Marktplatz: ein Schlüssel, Hunderte von Anbietern, preisoptimiertes Routing, kostenlose Guardrails und kein Betriebsaufwand. TrueFoundry ist eine AI Control Plane: Modell-, Tool- und Agenten-Traffic wird unter einheitlichen Identitäten, Budgets und Richtlinien gesteuert – bereitstellbar von SaaS bis Air-Gapped, beschafft vom Platform-Team und freigegeben vom CISO. Wenn Sie den AI-Traffic Ihrer Organisation für die nächsten Jahre standardisieren, wird der Unterschied deutlich, sobald Datengrenzen, Identitätsanbieter oder MCP-Server zu den Anforderungen gehören.
Wenn Sie AI Gateways für den Enterprise-Produktionseinsatz evaluieren, buchen Sie eine Demo, um zu sehen, wie TrueFoundry Modell-, Tool- und Agenten-Traffic in Ihrer eigenen VPC steuert, oder testen Sie das TrueFoundry AI Gateway direkt im kostenlosen Tier.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





