Blank white background with no objects or features visible.

Hallo EMEA! TrueFoundry baut seine Präsenz in Europa, dem Nahen Osten und Afrika weiter aus. Mehr erfahren. →

Was ist Agent-Autorisierung?

Published: November 20, 2026

Agent-Autorisierung ist der Prozess der Entscheidung, was ein authentifizierter AI Agent tun darf – auf welche Tools, Daten und Aktionen er zugreifen kann –, indem die Identität des Agents und die Anfrage gegen Least-Privilege-Richtlinien, einschließlich jeglicher On-Behalf-Of-Delegierung, ausgewertet werden, bevor die Aktion zugelassen wird. Sie ist die Steuerung, die einen autonomen Agenten innerhalb seiner vorgesehenen Grenzen hält.

In einem Satz: Die Agent-Autorisierung beantwortet die Frage „Darf dieser Agent das tun?“ – durchgesetzt pro Aktion, unter Least Privilege, nach der Authentifizierung.

Warum ist die Agent-Autorisierung schwierig?

Die Autorisierung autonomer Agenten ist aus drei Gründen schwieriger als die Autorisierung von Anwendungen:

  • Überprivilegierung als Standard. Ein Agent, dem das Token eines Menschen oder ein breiter Schlüssel übergeben wird, kann alles tun, was dieser Principal kann – weit mehr, als seine Aufgabe erfordert. Least Privilege muss bewusst durchgesetzt werden.
  • Vererbte und implizite Berechtigungen. Agenten laufen oft mit den Berechtigungen, die ihre Umgebung gewährt, und häufen stillschweigend Reichweiten an, die niemand definiert hat.
  • Delegierungsketten. Wenn ein Agent im Namen eines Benutzers handelt oder einen anderen Agenten aufruft, der ein Tool aufruft, muss das System über jeden Hop hinweg mitführen, „wer wirklich fragt“ – und dagegen autorisieren, nicht nur gegen den unmittelbaren Aufrufer.

Dies richtig zu gestalten, ist zentral für die AI-Agent-Governance: Die Autorisierung ist der Punkt, an dem Richtlinien tatsächlich einschränken, was Agenten tun können.

Sehen Sie, wie Least-Privilege-Autorisierung für Ihre Agenten durchgesetzt wird.

Wie funktioniert die Agent-Autorisierung?

  1. Starten Sie mit einer verifizierten Identität. Die Autorisierung wird erst ausgeführt, nachdem der Agent authentifiziert ist – Sie müssen zuerst wissen, wer der Agent ist.
  2. Lösen Sie die Delegierung auf. Wenn der Agent im Namen eines Benutzers oder eines anderen Agenten handelt (On-Behalf-Of), lösen Sie die vollständige Kette bis zum ursprünglichen Principal auf. (Siehe Agentenidentität & Delegierung.)
  3. Werten Sie die Richtlinien aus. Überprüfen Sie die angeforderte Aktion und Ressource gegen die Least-Privilege-Scopes, die diesem Agenten zugewiesen sind – nicht gegen die breite Rolle eines Menschen.
  4. Setzen Sie die Entscheidung durch. Erlauben, verweigern oder fordern Sie ein Step-Up (menschliche Genehmigung) für Aktionen mit hoher Tragweite an – an einem Kontrollpunkt, bevor die Anfrage das Tool, das Modell oder den MCP-Server erreicht.
  5. Protokollieren Sie für Audits. Zeichnen Sie die Entscheidung verknüpft mit der Identität des Agenten auf, um Zuordnung und Anomalieerkennung zu ermöglichen.

Agent-Authentifizierung vs. Agent-Autorisierung

Agent-AuthentifizierungAgent-Autorisierung
FrageWer ist dieser Agent?Was darf dieser Agent tun?
Basiert aufCredentials (Signatur, Aussteller, Ablauf)Richtlinie, Scopes, Delegierungskette
ReihenfolgeZuerstZweitens
ErgebnisVerifizierte IdentitätErlauben / Verweigern / Step-Up pro Aktion
FehlerfolgeIdentitätsdiebstahl (Impersonation)Überprivilegierung, seitliche Ausbreitung (Lateral Movement)
Setzen Sie On-Behalf-Of-Delegierung ohne Privilegienerweiterung durch – holen Sie sich eine Demonstration.

Least Privilege und On-Behalf-Of-Delegierung

Zwei Prinzipien leisten den Großteil der Arbeit. Least Privilege bedeutet, dass jeder Agent nur die Scopes erhält, die seine Aufgabe erfordert. So kann ein kompromittierter oder fehlerhafter Agent nur begrenzten Schaden anrichten. On-Behalf-Of (OBO) Delegierung bedeutet, dass ein Agent, der für einen Benutzer handelt, gegen dessen Rechte autorisiert wird – niemals darüber hinaus – und die Delegierung explizit und überprüfbar ist, anstatt ein vererbtes Token zu nutzen. TrueFoundry unterstützt collaborator-basierte Scopes und OBO, sodass für einen Agenten nur von Identitäten gehandelt werden kann, denen dies explizit gewährt wurde.

Autorisierung über Multi-Agenten-Ketten hinweg

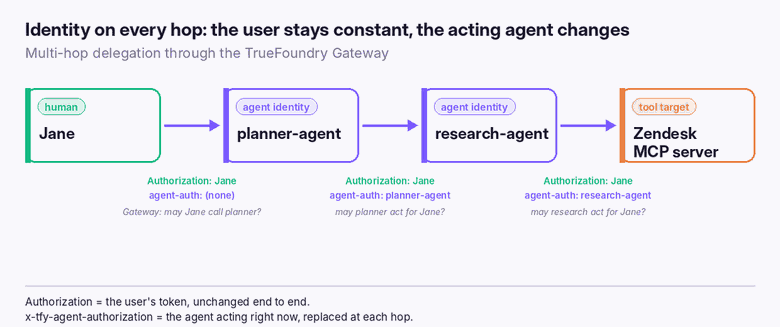
Eine Einzelanfragen-Autorisierung reicht nicht mehr aus, sobald Agenten andere Agenten aufrufen. Wenn jeder Hop nur seinen unmittelbaren Aufrufer prüft, kann ein privilegierter Zwischen-Agent zu einem Confused Deputy werden – und Dinge tun, die dem ursprünglichen Benutzer nie erlaubt waren. Die Autorisierung muss die ursprüngliche Identität und die Einschränkungen über die gesamte Kette hinweg weiterleiten. Im Modell von TrueFoundry bleibt der Benutzer durchgehend als sub konstant, während der handelnde Agent im act-Claim bei jedem Hop wechselt – und das Gateway prüft jedes Mal aufs Neue: „Darf dieser Agent für diesen Benutzer handeln?“

Identität bei jedem Hop: Der Benutzer (Jane) bleibt konstant; der handelnde Agent ändert sich und wird bei jedem Hop durch das Gateway erneut autorisiert.

Wir behandeln dieses Fehlermuster und die Lösung ausführlich in Autorisierungsweiterleitung erklärt.

Beispiele für Agent-Autorisierung

  • Scope-gebundene Tokens: Das Token eines Agenten enthält nur die Scopes für seine spezifische Aufgabe (z. B. das Lesen eines einzelnen Postfachs, nicht des gesamten Mandanten).
  • Agentenspezifische Richtlinien am Gateway: Die Control Plane entscheidet pro Anfrage, welche Tools und MCP-Server ein Agent erreichen darf.
  • Collaborator-basierter Zugriff: Ein Agent kann nur von explizit berechtigten Benutzern oder Teams aufgerufen werden oder in deren Namen handeln.
  • Step-Up-Genehmigung: Aktionen mit hoher Tragweite (Zahlungen, Löschungen) erfordern eine menschliche Genehmigung, bevor sie ausgeführt werden.

Wie TrueFoundry Agenten autorisiert

TrueFoundry autorisiert jede Agentenaktion am Gateway in einer strengen, überprüfbaren Reihenfolge, sobald das Paar aus (Benutzer, Agent) aufgelöst ist:

  1. RBAC — Benutzer: Der Benutzer muss ein Collaborator auf dem Ziel-MCP-Server sein.
  2. RBAC — Agent: Der Agent muss ebenfalls ein Collaborator sein (ein agent:<name>-Subjekt mit einer Rolle).
  3. Tool-Einschränkung: Wenn der Eintrag des Agenten eine Tool-Liste definiert, muss sich das angeforderte Tool auf dieser Liste befinden.
  4. Cedar-Richtlinie (optional): Wird mit dem Agenten, den Benutzer-Claims, dem Tool, der Zeit und der Delegierungskette ausgewertet – wobei Verweigern (Forbid) immer Erlauben (Permit) überschreibt.
  5. Weiterleiten oder Ablehnen: Wenn jede Prüfung erfolgreich ist, wird die Anfrage mit dem passenden ausgehenden Credential weitergeleitet; andernfalls gibt sie 403 zurück.

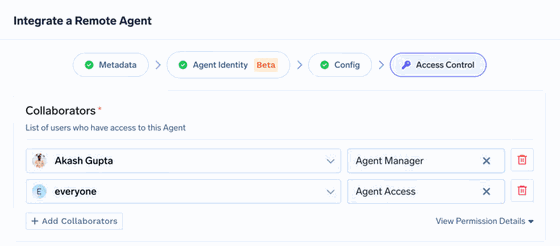
Die Delegierung wird durch zwei Claims gesteuert: may_act wird geprüft, bevor ein delegiertes Token ausgestellt wird (die vorausblickende Schranke), und act wird auf dem ausgestellten Token aufgezeichnet (die nachträgliche Dokumentation). Da jedes getauschte Token nur die Schnittmenge der Rechte von Benutzer, Agent und Ziel trägt, kann die Autorisierung die Kette entlang Rechte nur einschränken – niemals erweitern. Wer einen Agenten aufrufen darf und für wen er handeln darf, wird über Collaborator-Freigaben festgelegt.

Zugriffskontrolle in TrueFoundry: Collaborators entscheiden, wer einen Agenten aufrufen darf und für wen er handeln darf – die Freigaben, die das Gateway bei jeder Anfrage durchsetzt.

Jede Entscheidung wird mit Benutzer, Agent, Identitätsmodus, Delegierungskette, MCP-Server, Tool, den RBAC- und Cedar-Entscheidungen, der passenden Richtlinie, den verwendeten Scopes und dem Status protokolliert – bereitstellbar als SaaS, VPC, On-Premises oder Air-Gapped.

Setzen Sie Least-Privilege- und delegierte Autorisierung für jede Agentenaktion über eine einzige Control Plane durch.

Try now.

One gateway for all your models, MCP servers, and agents. No credit card needed.

Melde dich an
Inhaltsverzeichniss

Steuern, implementieren und verfolgen Sie KI in Ihrer eigenen Infrastruktur

Buchen Sie eine 30-minütige Fahrt mit unserem KI-Experte

Eine Demo buchen

Der schnellste Weg, deine KI zu entwickeln, zu steuern und zu skalieren

Demo buchen
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Entdecke mehr

Keine Artikel gefunden.
Comparing AI agents and agentic AI workloads in enterprise production
November 20, 2026
|
Lesedauer: 5 Minuten

KI-Agenten vs. Agentische KI: Was der Unterschied in der Produktion wirklich bedeutet

Keine Artikel gefunden.
November 20, 2026
|
Lesedauer: 5 Minuten

Bifrost-Alternativen: Die besten Tools, die Sie 2026 in Betracht ziehen können

Keine Artikel gefunden.
November 20, 2026
|
Lesedauer: 5 Minuten

GPT-6.1 Terra: API, Benchmarks, Preise & Nutzung

Keine Artikel gefunden.
November 20, 2026
|
Lesedauer: 5 Minuten

GPT-5.1 vs GPT-5: 9 wichtige Verbesserungen, die Sie kennen müssen

LLMs und GenAI
Keine Artikel gefunden.
Machen Sie eine kurze Produkttour
Produkttour starten
Produkttour