


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Agent Authentication ist der Prozess zur Verifizierung der Identität eines KI-Agents, bevor diesem Aktionen gestattet werden. Der Agent legt ein Credential vor — in der Regel ein kurzlebiges, signiertes Token — und ein Verifier validiert Aussteller, Audience und Signatur dieses Credentials, um zu bestätigen, dass der Agent tatsächlich derjenige ist, der er zu sein vorgibt, und kein gefälschter oder unautorisierter Aufrufer.
Kurz gesagt: Agent Authentication beantwortet die Frage „Ist das wirklich dieser Agent?“ — die Identitätsprüfung, die erfolgreich bestanden werden muss, bevor eine Authorization-Entscheidung getroffen werden kann.
Autonome Agents rufen Tools, Datenquellen und andere Agents ohne menschliche Zwischenschaltung auf. Wenn Sie nicht verifizieren können, welcher Agent eine Anfrage stellt, können Sie keine Aktionen zuordnen, keine pro-Agent-Richtlinien anwenden und keinen Impostor stoppen. Die Fehler-Szenarien sind konkret:
Eine starke Agent Authentication ist das Fundament, auf dem das restliche agentic IAM aufbaut — Sie können einen Agent nicht autorisieren oder auditieren, den Sie nicht zuerst identifizieren können.
Dies an einem einzigen Kontrollpunkt durchzusetzen — statt in jedem Agent und Server — ist das, was das MCP gateway authentication-Modell bietet.
Die beiden Begriffe werden oft verwechselt. Bei Authentication geht es um Identität; bei Authorization geht es um Berechtigungen. Authentication kommt immer zuerst.
Wenn Sie einen Agent in TrueFoundry registrieren, wählen Sie aus, wie er seine Identität nachweist: ein TrueFoundry-gestütztes Credential (TrueFoundry stellt das Token aus und signiert es — die einfachste Option) oder ein IdP-gestütztes Credential (der Agent authentifiziert sich über Okta, Entra oder einen anderen IdP). In beiden Fällen legt der Agent dieses Credential bei jedem Aufruf am Agent Gateway oder MCP Gateway vor, und das Gateway löst es auf den registrierten Agent und die ihm erteilten Berechtigungen auf.

Jede Anfrage enthält zwei Credentials — das Token des Benutzers und das Token des Agents —, sodass das Gateway beide authentifiziert:
Bei IdP-gestützten Agents validiert das Gateway die Signatur des Tokens gegen die konfigurierte jwks_uri, prüft den Aussteller (iss) sowie die Audience (aud) und gleicht die Agent-Identität aus dem Claim des Tokens (standardmäßig act.sub) mit dem Agent-Register ab — und gibt 403 zurück, falls keine Übereinstimmung vorliegt. TrueFoundry unterstützt drei Identitätsmodi: Managed Credentials (TrueFoundry führt den Token-Austausch nach RFC 8693 für den Agent durch), Federated Token (der Agent führt den Austausch selbst durch und legt das Ergebnis vor) und Virtual Account (der Agent legt ein Virtual-Account-Token zusammen mit einem X-TFY-User-Token vor, ohne IdP-Austausch).
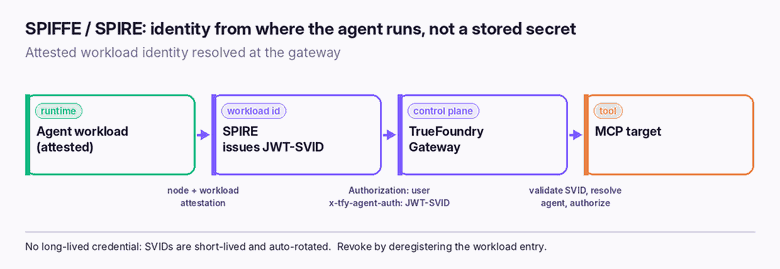
Für die workload-basierte Authentication unterstützt TrueFoundry SPIFFE/SPIRE, wobei das Credential des Agents aus der Laufzeit-Attestierung abgeleitet wird — sodass der Agent überhaupt kein langlebiges Secret vorhält.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





