


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die meisten Sicherheitsvorfälle bei AI Gateways sind nicht exotisch. Es ist der API-Schlüssel eines ausgeschiedenen Auftragnehmers, der drei Wochen später immer noch funktioniert, ein gemeinsam genutzter „Team-Schlüssel“, der in ein Dutzend Notebooks kopiert wurde und den niemand rotieren kann, ohne den Betrieb für alle zu unterbrechen, sowie eine Modellzugriffsrichtlinie, die nur im Gedächtnis eines einzelnen Ingenieurs existiert. Der AI-Zugriff in Unternehmen scheitert auf langweilige, vermeidbare Weise, und die Lösung ist dieselbe Identitätsinfrastruktur, die jedes andere ernstzunehmende Unternehmenssystem bereits nutzt: Single Sign-On für die Authentifizierung und SCIM für die Provisionierung des Lebenszyklus.
Dieser Beitrag erklärt, warum der AI-Zugriff über SSO und SCIM statt über statische Schlüssel laufen muss, was jedes Protokoll leistet, wie sie sich auf die Besonderheiten eines AI Gateways übertragen lassen (Konsolen-Login, Modellzugriff, MCP-Serverzugriff, Budgets) und wie man sie konzeptionell bei jedem führenden Identity Provider einrichtet. Er richtet sich an Plattform- oder Sicherheitsingenieure, die die Aufgabe erhalten haben, „das AI Gateway unter SSO zu bringen“, und die den Mechanismus verstehen müssen, anstatt nur durch einen Assistenten zu klicken.
Möchten Sie SSO und SCIM in jedes Modell und jeden MCP-Server einbinden, den Ihre Teams nutzen? Buchen Sie eine Demo.
Beginnen wir mit dem, was die meisten Teams tatsächlich tun: ein langlebiger API-Schlüssel, oft einer pro Team, manchmal einer für das gesamte Unternehmen, der herumgereicht wird, um das Gateway aufzurufen. Dies birgt vier strukturelle Probleme, die alle durch identitätsbasierten Zugriff gelöst werden.
SSO und SCIM ersetzen dies durch ein Modell, bei dem der Zugriff davon abhängt, wer Sie im Identity Provider sind und welchen Gruppen Sie angehören. Die Authentifizierung weist die Identität beim Login nach. Die Provisionierung hält das Bild des Gateways darüber, wer existiert und wer zu welcher Gruppe gehört, automatisch mit dem IdP synchron. Wenn der IdP ein Konto deaktiviert, endet der Zugriff überall dort, wo das Konto Zugriff hatte – ohne manuellen Zwischenschritt. Diese eine Eigenschaft, die automatische Deprovisionierung, ist der Grund, warum dies für Enterprise AI unverzichtbar ist.
Sie werden routinemäßig gleichgesetzt, und diese Gleichsetzung ist der Grund, warum verwaiste Zugriffsrechte entstehen. SSO meldet Personen an. SCIM verwaltet, ob ihr Konto und ihre Gruppenmitgliedschaften überhaupt existieren. SSO ist ein Authentifizierungsereignis; SCIM ist eine Lebenszyklus-Synchronisierung.
Die Falle besteht darin, SSO zu konfigurieren, zu sehen, wie sich Personen mit ihrer Unternehmensidentität anmelden, und dies als Erfolg zu verbuchen. SSO alleine bedeutet: Wenn jemand im IdP offboarded wird, ist zwar seine Fähigkeit sich anzumelden verloren, aber wenn das Gateway sein Konto und seinen Zugriff außerhalb dieses Kanals provisioniert hat oder wenn er noch ein Token oder einen Schlüssel besitzt, können das Konto und seine Berechtigungen weiter bestehen. SCIM greift in das Gateway ein und entfernt das Konto sowie seine Gruppenmitgliedschaften, wenn der IdP meldet, dass die Person ausgeschieden ist. Sie benötigen beides: SSO, damit der Login zentralisiert und MFA-gesichert ist, und SCIM, damit Existenz und Zugriff der zentralen Datenquelle (Source of Truth) folgen.
Ein AI Gateway schützt spezifische Ressourcen, und die Identität bindet sich in jede davon ein. Die Kette verläuft vom Identity Provider bis hin zu einer konkreten Richtlinie für Modelle, MCP-Server und Budgets.

Gehen wir die Kette von links nach rechts durch:
Das Ergebnis ist, dass der Zugriff auf Ihr teuerstes Frontier-Modell oder auf einen sensiblen internen MCP-Server eine Eigenschaft der IdP-Gruppenmitgliedschaft ist. Gewähren Sie ihn, indem Sie jemanden zu einer Gruppe im IdP hinzufügen; entziehen Sie ihn, indem Sie die Person entfernen. Die RBAC-Struktur des Gateways wird im Detail zusammen mit feingranularer Autorisierung behandelt, und der breitere Rahmen zur Entscheidungsfindung findet sich unter Auswahl eines AI Gateways.
Hier ist eine beispielhafte Zuordnung, um die Abstraktion zu verdeutlichen. Passen Sie die Rollennamen und Berechtigungen an Ihre eigenen Richtlinien an.
Die letzte Zeile beschreibt den eigentlichen Kern. Das Entfernen aus den IdP-Gruppen, was SCIM automatisch propagiert, reduziert die Berechtigungen einer Person auf null. Kein Ticket, keine manuelle Schlüsselrotation, kein „Haben wir daran gedacht, den Zugriff überall zu entfernen?“.
Erfahren Sie, wie TrueFoundry IdP-Gruppen RBAC-Rollen über das gesamte Gateway hinweg zuweist. Buchen Sie eine Demo.
Die genauen Bildschirme unterscheiden sich je nach Identity Provider, aber die konzeptionelle Abfolge ist für Okta, Entra ID, Google Workspace oder jeden anderen SAML/OIDC- und SCIM 2.0-IdP identisch. Erfinden Sie keine anbieterspezifischen Bezeichnungen aus dem Gedächtnis, sondern folgen Sie der Dokumentation des jeweiligen IdP für die Feldnamen. Der Ablauf gestaltet sich wie folgt:
Schritt 1: Erstellen Sie die Anwendung im IdP. Registrieren Sie das Gateway im Identity Provider als Unternehmensanwendung (Enterprise Application). Dies ist das Objekt, das sowohl die SSO-Konfiguration als auch später die SCIM-Konfiguration aufnimmt. Legen Sie jetzt fest, welche Benutzer und Gruppen dieser Anwendung zugewiesen werden, da nur zugewiesene Benutzer provisioniert werden.
Schritt 2: Konfigurieren Sie SSO (Metadaten und Claims). Wählen Sie SAML oder OIDC. Tauschen Sie bei SAML Metadaten aus: Der IdP stellt seine Entity-ID, Anmelde-URL und sein Signaturzertifikat bereit; das Gateway liefert seine Assertion Consumer Service (ACS) URL und Entity-ID. Bei OIDC registrieren Sie einen Client, tauschen Issuer-URL, Client-ID sowie Secret aus und legen Redirect-URIs fest. Konfigurieren Sie in beiden Fällen die Claims: mindestens die E-Mail-Adresse oder die eindeutige Kennung des Benutzers und – was entscheidend ist – die Gruppenmitgliedschaften des Benutzers, da Gruppen das Element sind, das Sie Rollen zuweisen. Stellen Sie sicher, dass der Gruppen-Claim tatsächlich in der Assertion oder dem Token enthalten ist; ein fehlender Gruppen-Claim ist der häufigste Grund für das stille Fehlschlagen der Rollenzuweisung.
Schritt 3: Aktivieren Sie SCIM (Token und Endpoint). Schalten Sie die Provisionierung ein. Das Gateway stellt einen SCIM 2.0 Basis-Endpoint (eine URL) bereit, und Sie generieren ein Bearer-Token, das den IdP berechtigt, diesen aufzurufen. Fügens Sie den Endpoint und das Token in die Provisionierungskonfiguration des IdP ein. Der IdP testet die Verbindung durch Aufruf des SCIM-Endpoints; ein erfolgreicher Test bedeutet, dass der IdP Benutzer und Gruppen im Gateway erstellen, lesen, aktualisieren und deaktivieren kann.
Schritt 4: Weisen Sie Attribute und Gruppen Rollen zu. Konfigurieren Sie Attribut-Mappings, sodass die Benutzerfelder des IdP (E-Mail, Anzeigename, externe ID) den Benutzerdatensatz des Gateways füllen und SCIM-Gruppen-Pushes als Gateway-Gruppen ankommen. Weisen Sie dann im Gateway jede Gruppe einer RBAC-Rolle mit den entsprechenden Modell-, MCP-Server- und Budget-Berechtigungen zu, wie in der Tabelle oben dargestellt. Diese Zuordnung stellt die Richtlinie dar; lassen Sie sie von den Verantwortlichen für Zugriffs-Governance prüfen.
Schritt 5: Testen Sie den gesamten Lebenszyklus. Verlassen Sie sich nicht allein auf einen Login-Test. Testen Sie alle drei Lebenszyklus-Ereignisse:
Der gesamte Mehrwert liegt in drei Ereignissen während der Beschäftigungsdauer eines Mitarbeiters oder Auftragnehmers, und SCIM verarbeitet alle drei, ohne dass ein Mensch das Gateway manuell bedienen muss.
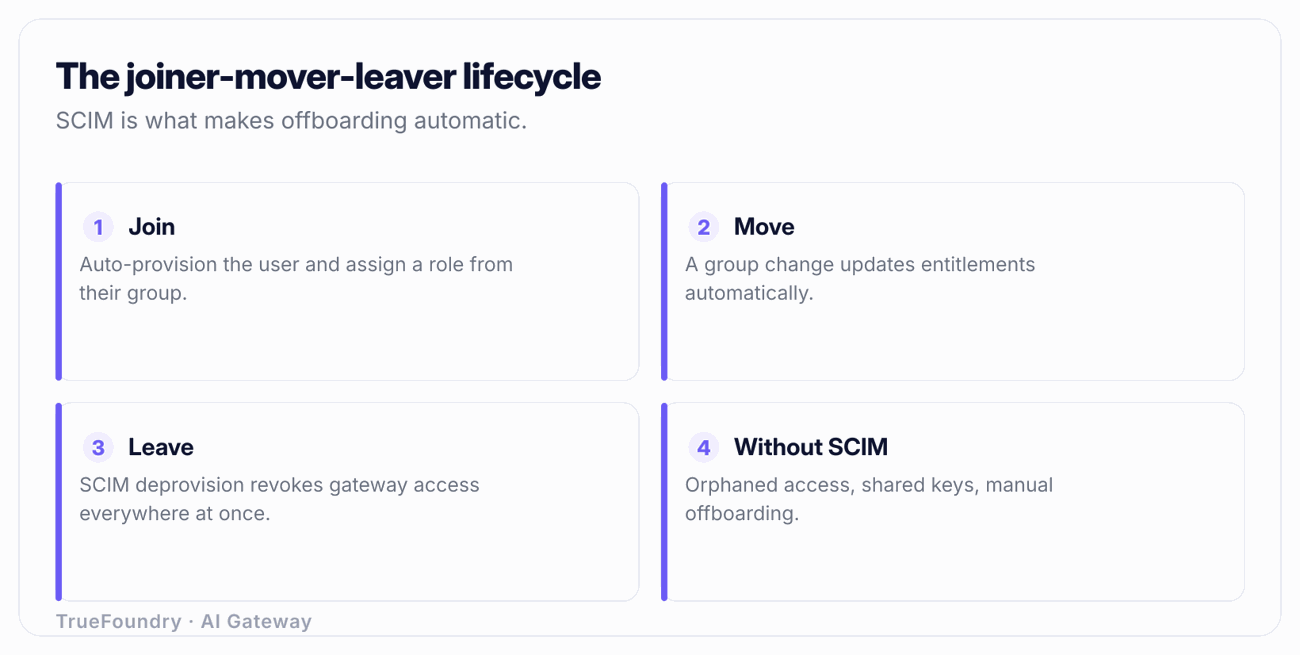
Vergleichen Sie dies mit der Praxis gemeinsam genutzter Schlüssel: Onboarding bedeutet das Suchen und Teilen des richtigen Schlüssels, Wechsel bedeuten, dass sich automatisch nichts ändert, und Austritt bedeutet, dass jemand daran denken muss, einen Schlüssel zu rotieren, was bei Rotation die Arbeit aller anderen unterbricht – weshalb es unterbleibt. Genau in dieser Lebenszyklus-Lücke entstehen Sicherheitslücken.
Die menschliche Identität über SSO und SCIM bildet das Fundament, aber der AI-Zugriff in Unternehmen umfasst zwei Dimensionen, die durch Menschen alleine nicht vollständig abgedeckt werden.
Erstens: Agenten sind ebenfalls Aufrufer. Ein autonomer Agent, der Modelle und MCP-Server aufruft, benötigt eine eigene Identität, eine eigene Rolle und ein eigenes Budget – keinen entliehenen menschlichen Schlüssel. Dieselbe RBAC-Struktur, die menschliche Gruppen Rollen zuweist, erstreckt sich auf Agenten-Identitäten, sodass ein Agent den Zugriff mit den geringsten Rechten (Least Privilege) auf spezifische Werkzeuge sowie ein gedeckeltes Budget erhält. Dies ist die natürliche Fortsetzung der Identitätsarbeit; siehe Identität von AI-Agenten und die MCP-spezifischen Steuerungen unter Enterprise MCP-Governance.
Zweitens: Der Ort, an dem Identität und Daten liegen, ist entscheidend. Authentifizierung und Provisionierung entscheiden darüber, wer was aufrufen darf; die Bereitstellung entscheidet darüber, wohin die Anfragen und deren Daten physisch fließen. TrueFoundry lässt sich als SaaS, In-VPC, On-Premises oder Air-Gapped bereitstellen, sodass die Datenebene (Data Plane) innerhalb Ihres Netzwerks verbleibt, während sich die Identität in Ihren IdP integriert. Für regulierte Workloads ist diese Trennung der Unterschied zwischen einem nutzbaren Gateway und einem Compliance-Blocker; unter Datensouveränität und der Aufteilung von Control Plane vs. Data Plane wird erklärt, wie dies funktioniert.
Sie konfigurieren SSO und lassen SCIM aus. Der Login ist zentralisiert, alle sind zufrieden, aber das Offboarding hinterlässt weiterhin Konten und Berechtigungen, weil nichts die Deprovisionierung synchronisiert. SSO ohne SCIM löst die Authentifizierung und ignoriert den Lebenszyklus. Konfigurieren Sie beides.
Sie testen die Deprovisionierung nie. Der Provisionierungspfad wird getestet, weil neue Benutzer am ersten Tag Zugriff benötigen. Der Deprovisionierungspfad – derjenige, der Sie tatsächlich schützt – wird lediglich vorausgesetzt. Deaktivieren Sie ein Testkonto und stellen Sie jedes Mal, wenn Sie die Konfiguration ändern, sicher, dass ein zuvor funktionierender Aufruf nun fehlschlägt.
Sie vergessen den Gruppen-Claim. SSO funktioniert, Benutzer melden sich an, und anschließend landen alle in einer Standard- oder leeren Rolle, weil die IdP-Assertion keine Gruppenmitgliedschaften enthielt. Die Rollenzuweisung hängt vollständig davon ab, dass der Gruppen-Claim vorhanden und korrekt benannt ist. Überprüfen Sie dies in einer tatsächlichen Assertion oder einem Token.
Sie behalten einen gemeinsam genutzten Schlüssel als „Backup“. Ein einziger aktiver Admin- oder Break-Glass-Schlüssel macht das gesamte Modell zunichte, da er nicht zuordenbar ist und nie deprovisioniert wird. Wenn Sie einen Notfallzugriff (Break-Glass) benötigen, gestalten Sie ihn als namentlich genannten, auditierten und kurzlebigen Pfad – nicht als dauerhaftes, geteiltes Geheimnis.
Sie weisen alle einer einzigen breiten Rolle zu. Die Provisionierung über SCIM in eine einzige Rolle für „alle Benutzer“ bietet zwar Zuordnungsfähigkeit, aber kein Least-Privilege-Prinzip; jeder kann das Frontier-Modell und jeden MCP-Server aufrufen. Der Sinn der Zuordnung von Gruppen zu Rollen liegt in der Granularität. Bilden Sie reale Teams und reale Berechtigungen ab.
Der AI-Zugriff in Unternehmen scheitert nicht auf ausgeklügelte Weise. Er scheitert, weil ein gemeinsam genutzter Schlüssel die Person überlebt hat, die ihn verwendet hat, weil das Offboarding ein manueller Schritt war, der vergessen wurde, oder weil niemand sagen konnte, wer das Token-Budget verbraucht hat. SSO und SCIM schließen diese Lücken, indem sie den Zugriff zu einer Funktion der Identität machen: SSO authentifiziert jeden Login über Ihren Identity Provider, und SCIM hält das Bild des Gateways darüber, wer existiert und wer zu welcher Gruppe gehört, automatisch mit der zentralen Datenquelle synchron.
Richten Sie beides ein, weisen Sie Gruppen Rollen mit echten Least-Privilege-Berechtigungen zu und testen Sie den Deprovisionierungspfad, bis Sie ihm vertrauen. Wenn Sie das tun, wird der Zugriff auf Ihre teuersten Modelle und sensibelsten MCP-Server zu etwas, das Sie gewähren, indem Sie jemanden zu einer Gruppe hinzufügen, und entziehen, indem Sie die Person daraus entfernen – sofort und überall. Dasselbe Identitätsfundament überträgt sich anschließend auf Agenten-Identitäten, feingranulare Autorisierungen pro Werkzeug und die Kontrollen zur Datensouveränität, die regulierte AI erfordert.
Automatisieren Sie den Joiner-Mover-Leaver-Zugriff für Ihren AI-Stack. Buchen Sie eine Demo.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





