


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
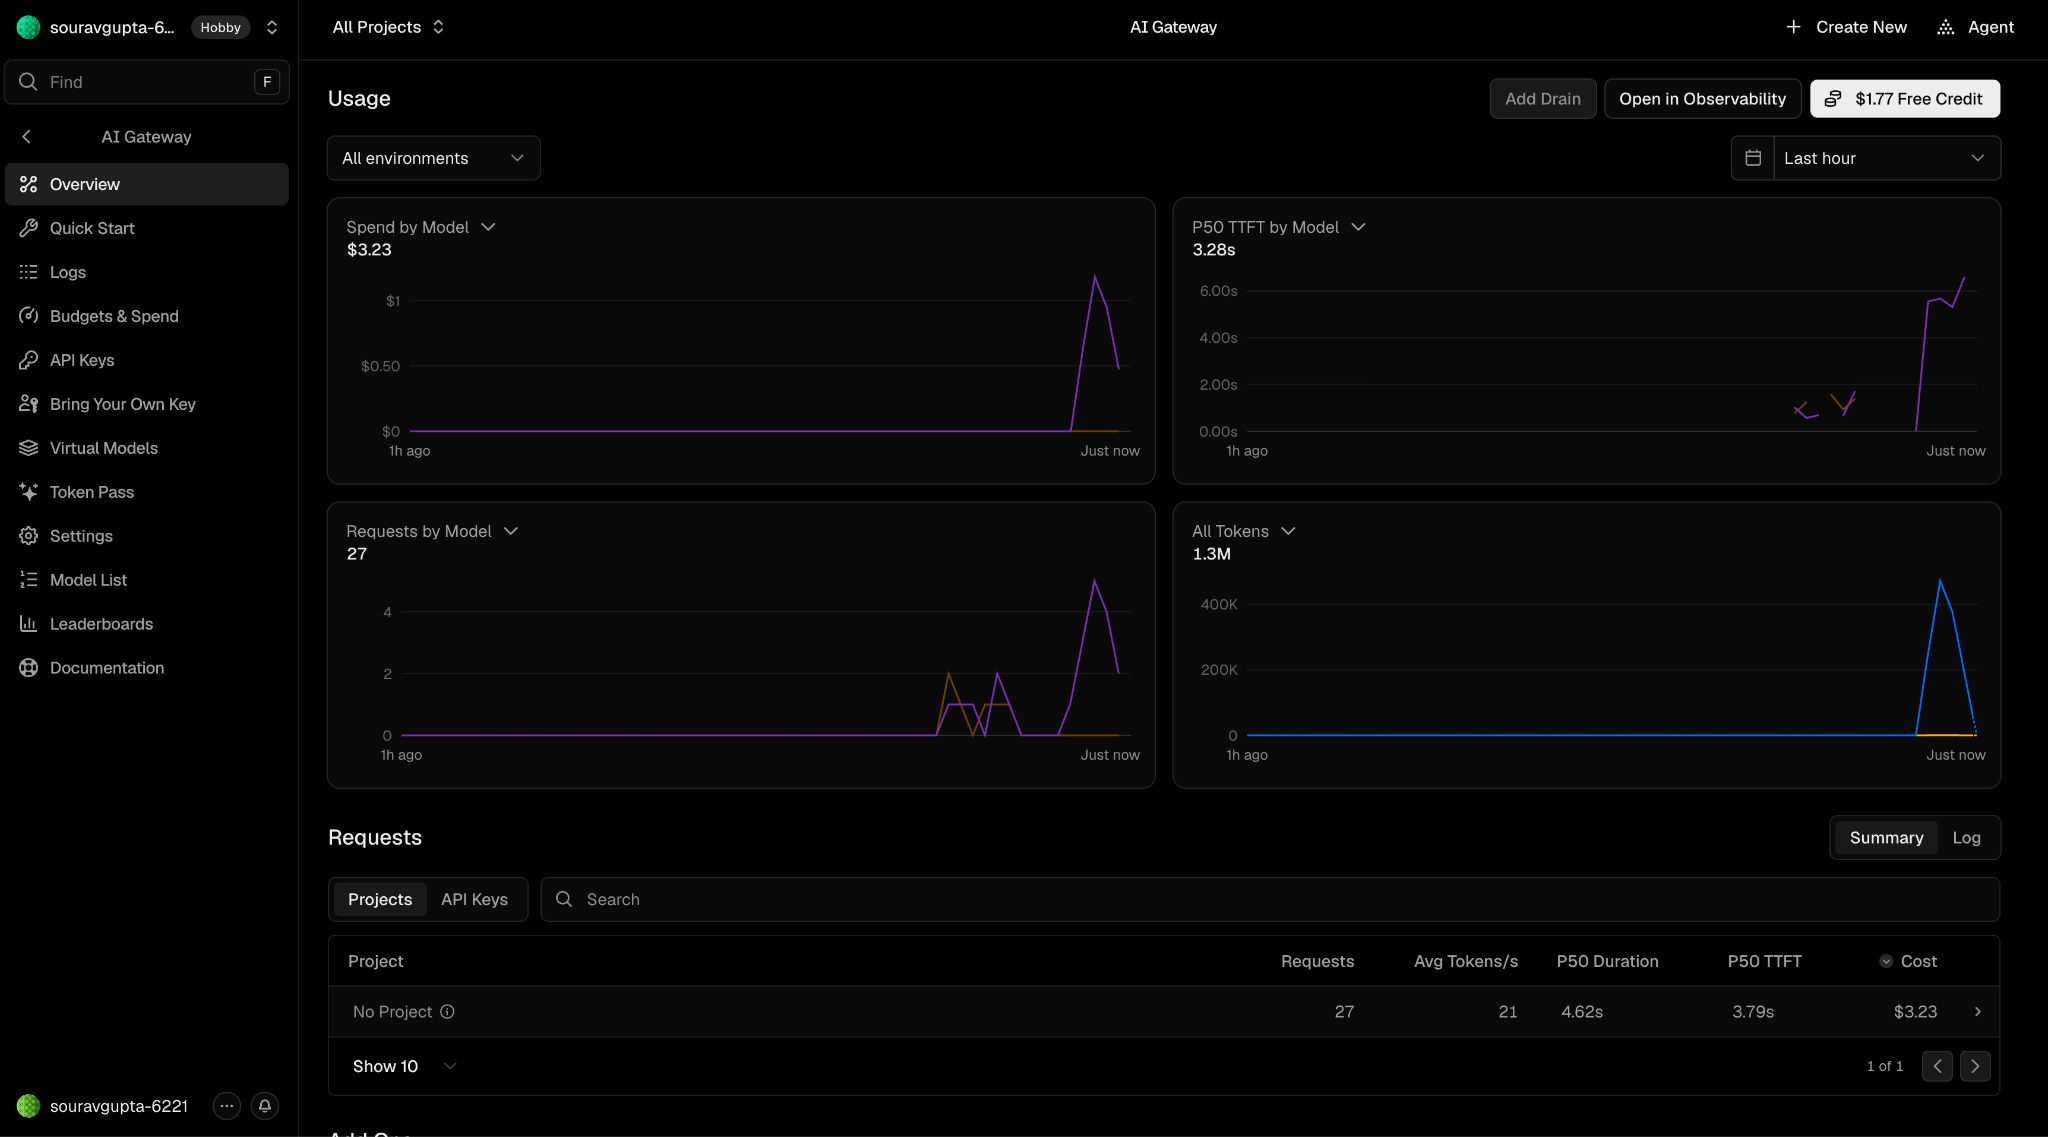
Vercel AI Gateway ist ein leistungsfähiger verwalteter Router und für viele Teams bereits heute enterprise-ready. Für andere wiederum nicht, und die Grenze dazwischen ist sehr konkret gezogen. Wenn Ihre Anforderungen zu einem gehosteten Dienst passen und die benötigten Governance-Funktionen in den kostenpflichtigen Tarifen von Vercel enthalten sind, ist die Lösung solide. Wenn Prompts jedoch in Ihrem eigenen Netzwerk verbleiben müssen, Sie eine frei wählbare Data Residency, native Content Guardrails oder eine Agenten-Governance auf Werkzeugebene benötigen, stoßen Sie auf Lücken, die struktureller Natur sind und nicht bloß Details auf der Roadmap.
Dies ist ein Testbericht für diejenigen, die ein AI Gateway tatsächlich abzeichnen: Platform Engineering, Security und Compliance. Er arbeitet die Fragen ab, die diese Teams während der Beschaffung stellen: Bereitstellung und Datenpfad, Identitäts- und Zugriffs-Governance, Compliance-Zertifizierungen, Data Residency und Retention, Observability und Audit sowie Reifegrad. Alle Angaben hier stammen aus der öffentlichen Dokumentation von Vercel Stand September 2026 mit Screenshots aus einem Live-Konto. Wo die Dokumentation etwas nicht klar festlegt, sprechen wir von „nicht dokumentiert“, anstatt zu behaupten, dass die Funktion fehlt, da dies unterschiedliche Aussagen sind. Wenn Sie zuerst Hintergrundwissen zur Kategorie suchen, bietet unsere Einführung zu der Frage, was ein LLM Gateway ist, die passende Grundlage.
Der Begriff wird oft leichtfertig verwendet. Hier ist der Maßstab, an dem dieser Testbericht Vercel misst: Ein enterprise-ready Gateway lässt Sie steuern, wohin Prompts übertragen werden; es weist mit echten Identitäts- und Zugriffskontrollen nach, wer was tun darf; es verfügt über die Zertifizierungen, die Ihre Auditoren verlangen; es liefert Antworten zu Data Residency und Retention; es erzeugt einen Audit Trail und bringt Support sowie einen Reifegrad mit, auf den Sie sich verlassen können. Abdeckung von Providern und eine OpenAI-kompatible API machen ein Gateway noch nicht enterprise-ready. Jedes ernsthafte Produkt bietet das mittlerweile. Die folgende Übersicht fasst zusammen, wie Vercel AI Gateway in den Dimensionen abschneidet, die über eine Sicherheitsprüfung entscheiden.
Enterprise-Readiness auf einen Blick. Grün bedeutet einsatzbereit, Gelb bedeutet teilweise vorhanden, Rot kennzeichnet eine Lücke.
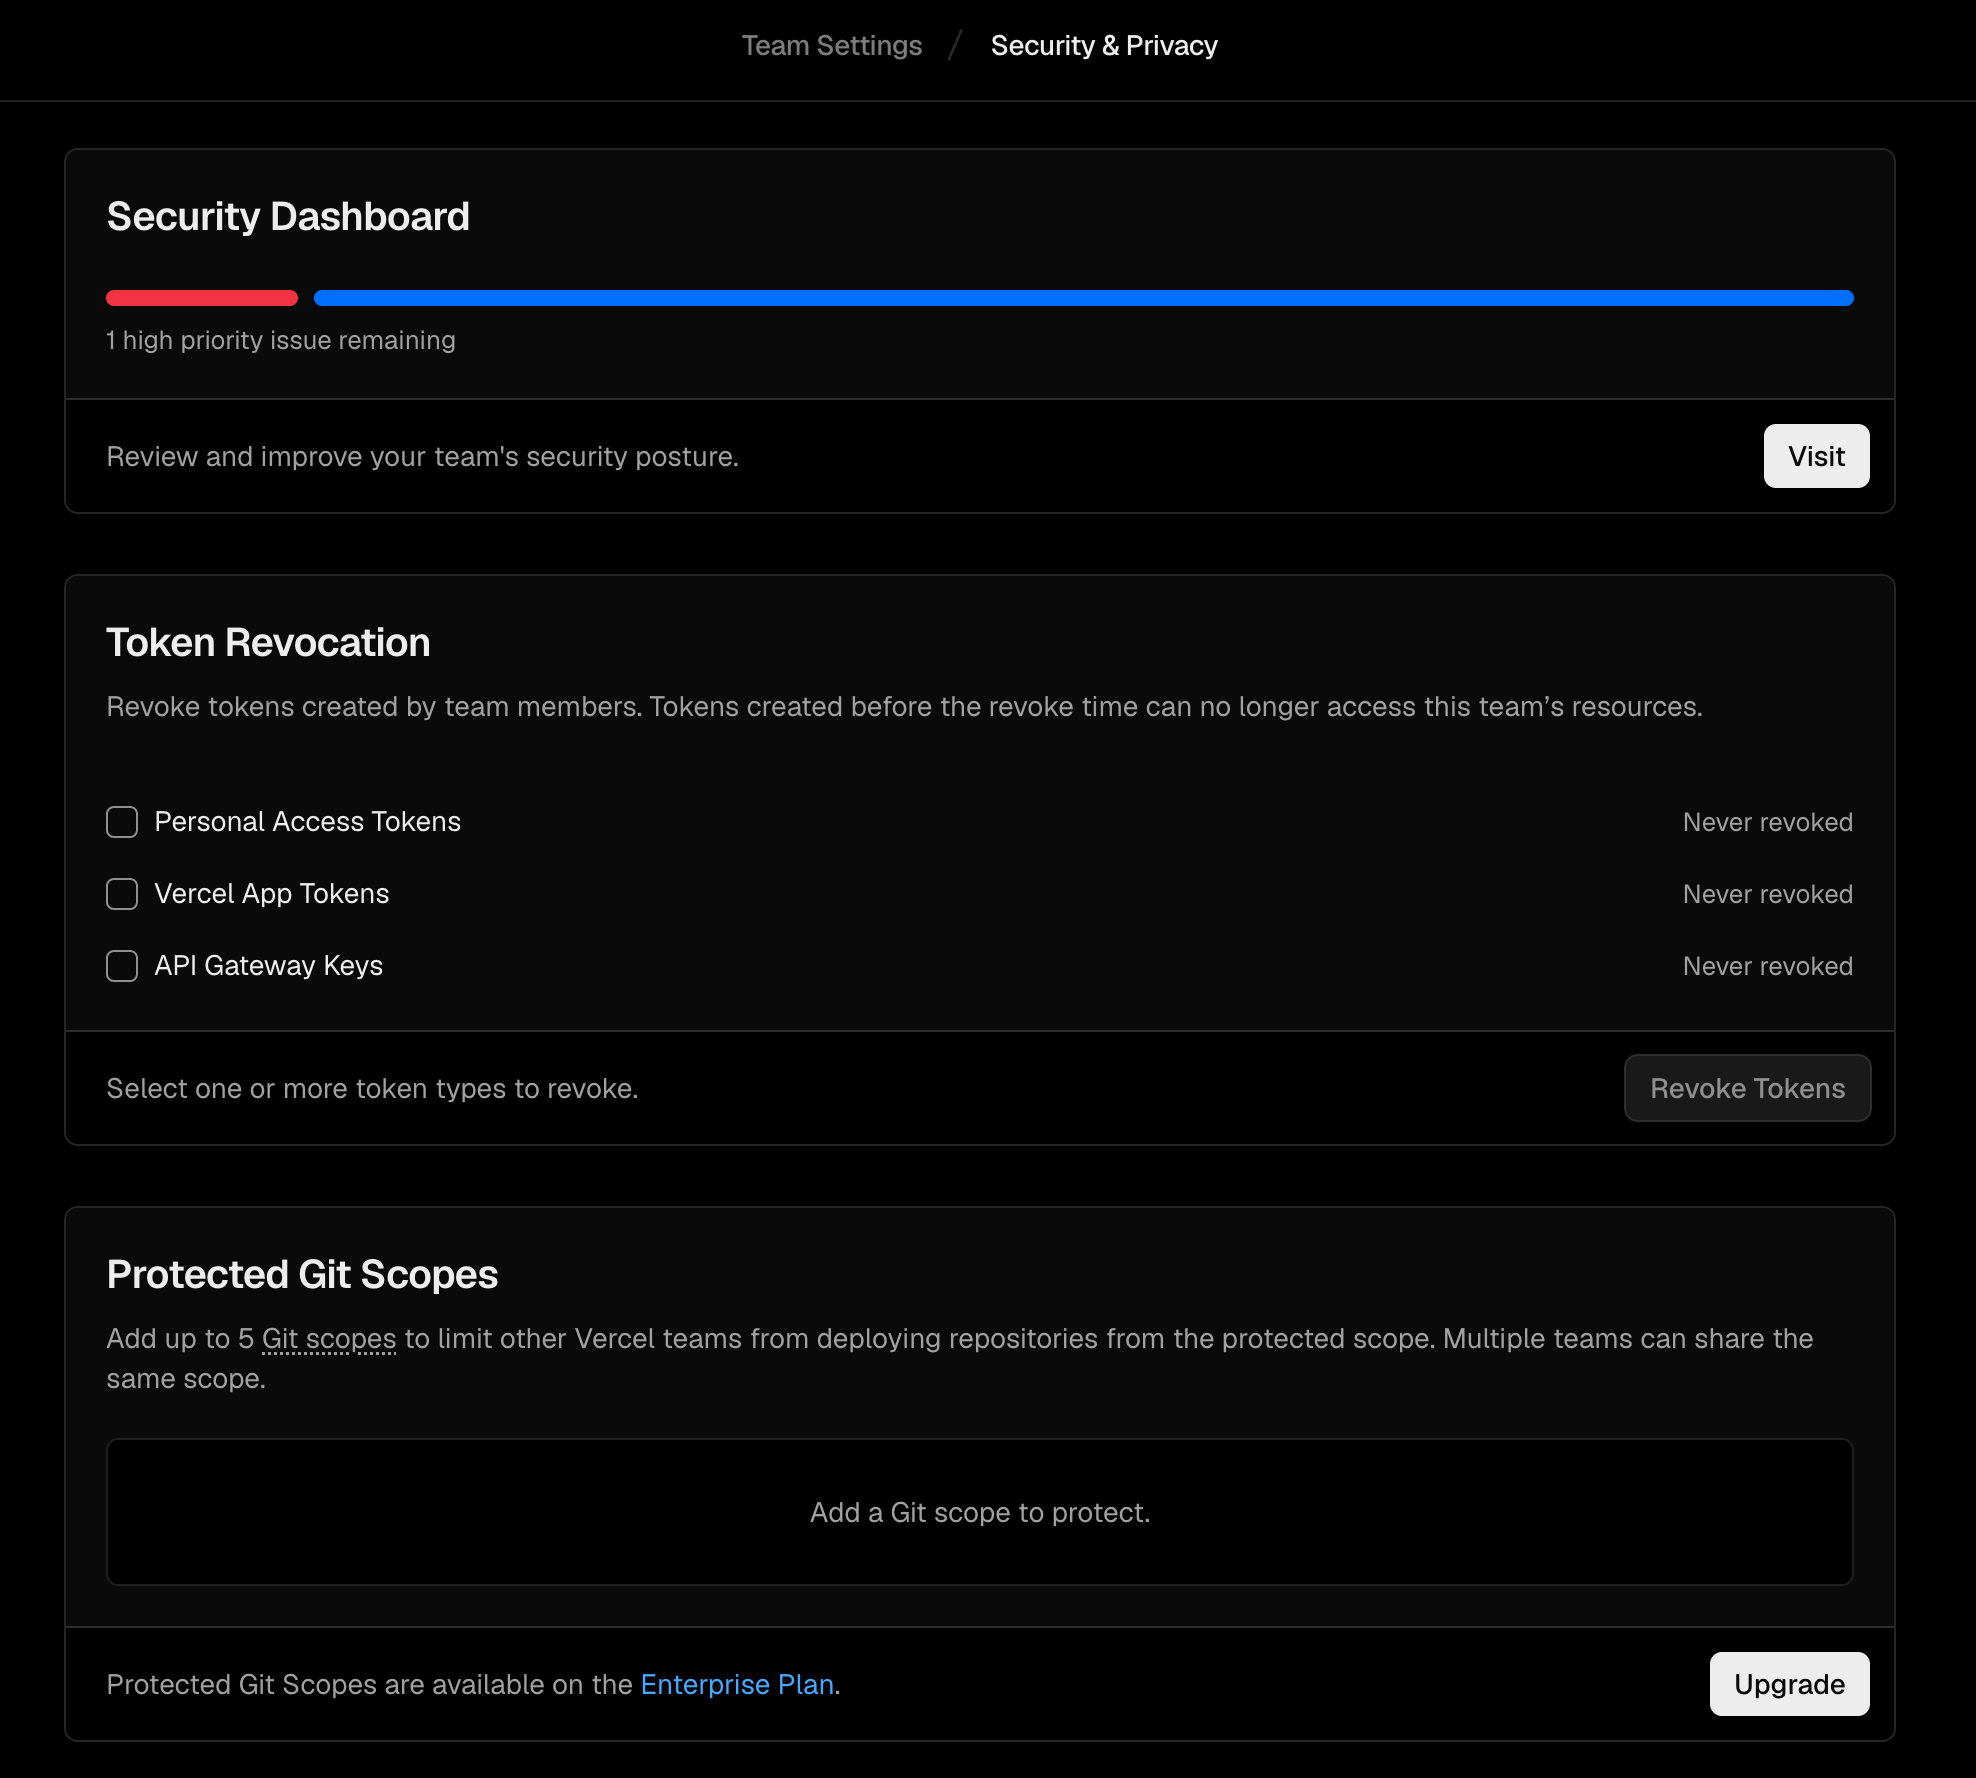
Vercel dokumentiert die Grundbausteine der Zugriffskontrolle. SAML Single Sign-On ist als kostenpflichtiges Add-on für Pro oder über Enterprise verfügbar, während die automatische Verzeichnisbereitstellung über SCIM Enterprise erfordert. Workloads authentifizieren sich mit Team-API-Schlüsseln oder Projekt-OIDC-Tokens, und die lokale OIDC-Gültigkeit ist mit 12 Stunden dokumentiert. Der Lebenszyklus von Schlüsseln ist angemessen geregelt: Schlüssel tragen ein Ablaufdatum, die Löschung macht einen Schlüssel sofort ungültig, und von einem ausscheidenden Teammitglied erstellte Schlüssel werden deaktiviert. Die Sicherheitseinstellungen des Teams bieten Funktionen zum Widerrufen von Tokens über persönliche Zugriffstokens, App-Tokens und API-Gateway-Schlüssel hinweg.
Lücken zeigen sich bei der Granularität. Teamrollen sowie Modell- oder Provider-Richtlinien existieren, aber attributbasierte Zugriffskontrollen auf Parameter-Ebene und modellspezifische Scopes pro Schlüssel sind in der Dokumentation nicht verankert. Speziell für die Agenten-Governance ist eine einheitliche Werkzeug-Autorisierungsschicht innerhalb des Gateways nicht dokumentiert. Vercel Connect bietet zwar delegierten API-Zugriff, dabei handelt es sich jedoch um einen angrenzenden Dienst und nicht um eine Gateway-MCP-Policy-Engine. Wenn Ihr Plan darin besteht, Agenten Werkzeuge unter zentral durchgesetzten Richtlinien aufrufen zu lassen, sollten Sie diesen Bereich vor einer Entscheidung testen.
Ein relevanter Punkt bei der Beschaffung ist die Zuordnung der Kontrollfunktionen zu den Tarifen, da mehrere Governance-Funktionen in niedrigeren Stufen nicht verfügbar sind:
Teams enthalten Projekte und Gateway-Schlüssel gehören zu Teams, womit die logische Strukturierung geboten wird, die die meisten Organisationen benötigen. Was die Dokumentation nicht hergibt, ist eine physisch dedizierte Isolierung oder Noisy-Neighbor-Garantien, was von Belang ist, wenn Ihr Sicherheitsmodell eine Mandantentrennung unterhalb der logischen Schicht erfordert. Auch bei Budgets gibt es ein Detail zu beachten: Projektbudgets gelten für OIDC-Bereitstellungsanfragen und nicht für Ausgaben über API-Schlüssel, sodass Projektzuordnung und Kostenzuweisung unterschiedliche Zwecke erfüllen. Ein nativer Genehmigungsworkflow für die Erstellung von Schlüsseln oder Mandanten ist ebenfalls nicht dokumentiert, weshalb eine Self-Service-Governance möglicherweise um das Produkt herum aufgebaut werden muss und nicht darin integriert ist.
Vercel dokumentiert SOC 2 Type 2 und ISO 27001 auf Plattformebene, HIPAA BAAs für berechtigte Pro- und Enterprise-Kunden sowie eine Auftragsverarbeitungsvereinbarung (DPA). Das deckt viele Standard-Anforderungen bei der Beschaffung ab. Zwei Dinge erfordern Sorgfalt. Erstens sind die exakte Gateway- und Provider-BAA-Abdeckung sowie der FedRAMP-Status in den öffentlichen Dokumenten nicht ausgewiesen; Käufer aus regulierten Branchen sollten diese Abdeckung schriftlich vereinbaren, anstatt sie von den Plattformzertifizierungen abzuleiten. Zweitens verzeichnet Vercels eigenes Sicherheitsbulletin einen Vorfall vom April 2026, bei dem es zu unbefugtem Zugriff auf interne Systeme und zur Offenlegung von Umgebungsvariablen einiger Kunden kam, die nicht als vertraulich markiert waren. Das gehört zur Plattformhistorie; die Quelle belegt zwar keine Gateway-spezifische Kompromittierung, es gehört jedoch zu einer ehrlichen Enterprise-Bewertung neben den Zertifizierungen dazu. Vercel veröffentlicht einen Kontakt für Responsible Disclosure sowie Dokumente zu Penetrationstests über sein Trust Center.
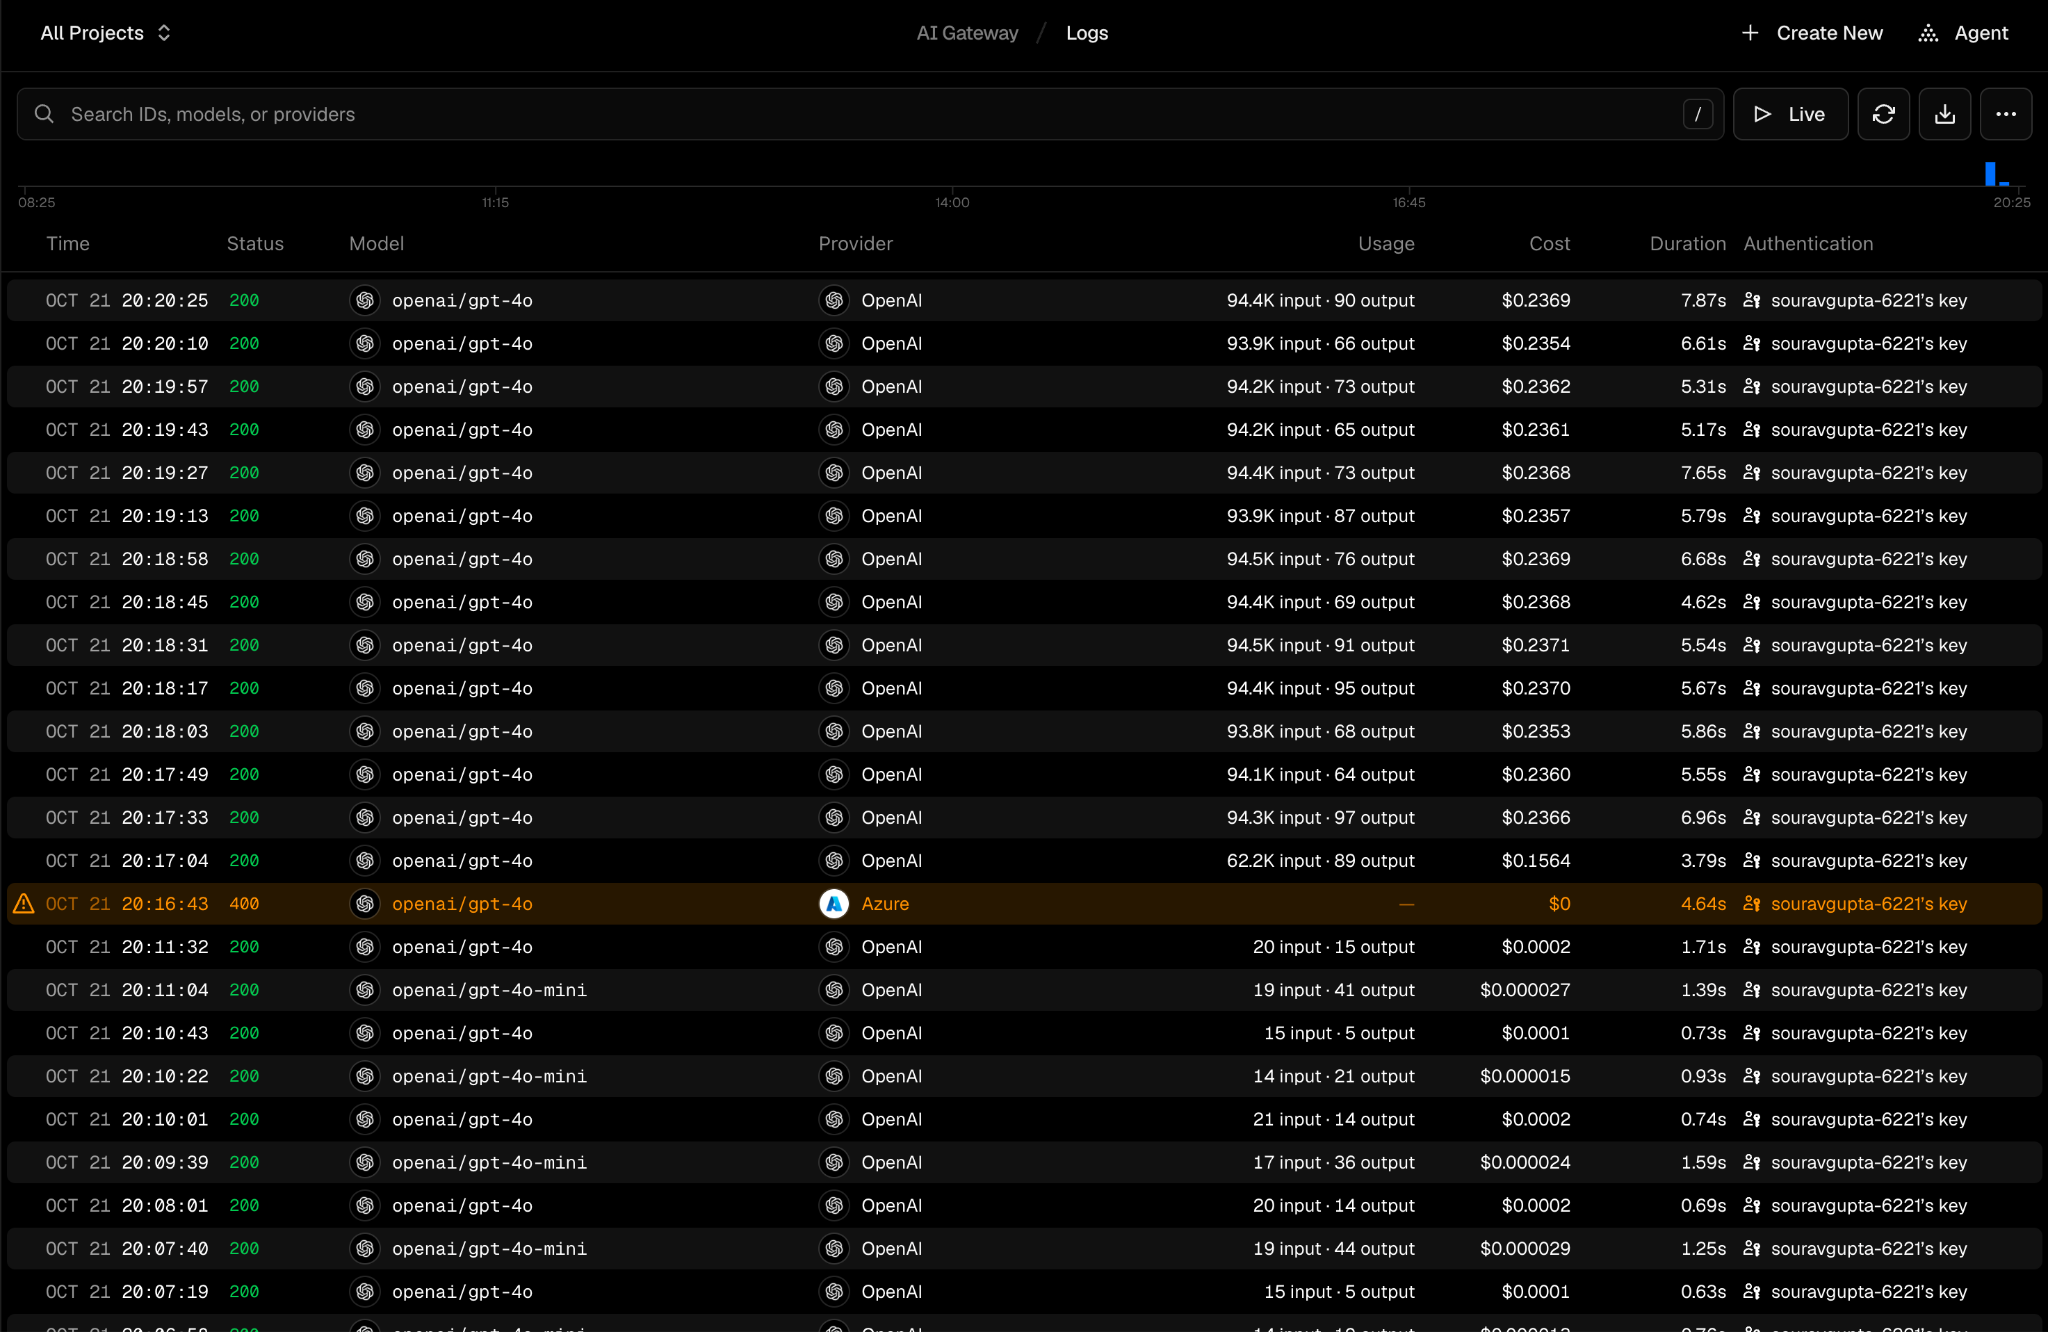
Dies ist der Abschnitt, der bei regulierten Bereitstellungen meist den Ausschlag gibt, und das Bild ist gemischt. Positiv ist, dass das Gateway keine Prompt- und Completion-Inhalte erfasst und Anfrageninhalte nach Abschluss löscht – ein echter Datenschutzvorteil gegenüber Gateways, die standardmäßig alles protokollieren. Das lässt sich in den Anfragen-Logs sehen: Jede Zeile enthält Modell, Provider, Token-Verbrauch, Kosten, Dauer und den authentifizierenden Schlüssel, jedoch keine Prompt- oder Antwortinhalte.
Eine inferenceRegion-Einstellung kann die Provider-Inferenz und die zugehörige Speicherung auf die USA oder die EU festlegen, sofern der Provider dies unterstützt. Kann die Region nicht eingehalten werden, schlägt die Anfrage fehl, anstatt stillschweigend auf eine andere Region auszuweichen. Die Einschränkungen sind ebenso konkret und lassen sich am besten als Tabelle lesen:
Eine native, konfigurierbare Engine zur PII-Schwärzung ist nicht dokumentiert, und integrierte Content Guardrails oder Schutz vor Jailbreaks für das Gateway sind nicht ausgewiesen. Diese Kontrollen müssten folglich in Ihrer Anwendung oder einem separaten Werkzeug verankert werden. Zero Data Retention (ZDR) ist als kostenpflichtige, teamweite Option verfügbar, Vercel stellt jedoch klar, dass ZDR keine Architektur ohne Datenausfluss darstellt: Prompts durchlaufen weiterhin Vercel und den gewählten Provider. Mandantenspezifische Speicherfristen für Metadaten sowie Lösch-APIs sind nicht dokumentiert. Wenn Ihre Compliance-Vorgaben verlangen, dass Prompts Ihr Netzwerk niemals verlassen, kann ein gehostetes Gateway dies konzeptbedingt nicht erfüllen. An dieser Stelle prüfen viele regulierte Teams eine bereitstellbare Alternative.
Das Kostenmodell von Vercel ist transparent, was die Planung im Unternehmen erleichtert. Das Gateway berechnet 0 % Token-Aufschlag, auch auf Ihre eigenen Provider-Schlüssel. Budgets können für ein Team, ein OIDC-Projekt, einen API-Schlüssel oder einen Benutzer mit täglicher, wöchentlicher oder monatlicher Zurücksetzung eingerichtet werden.
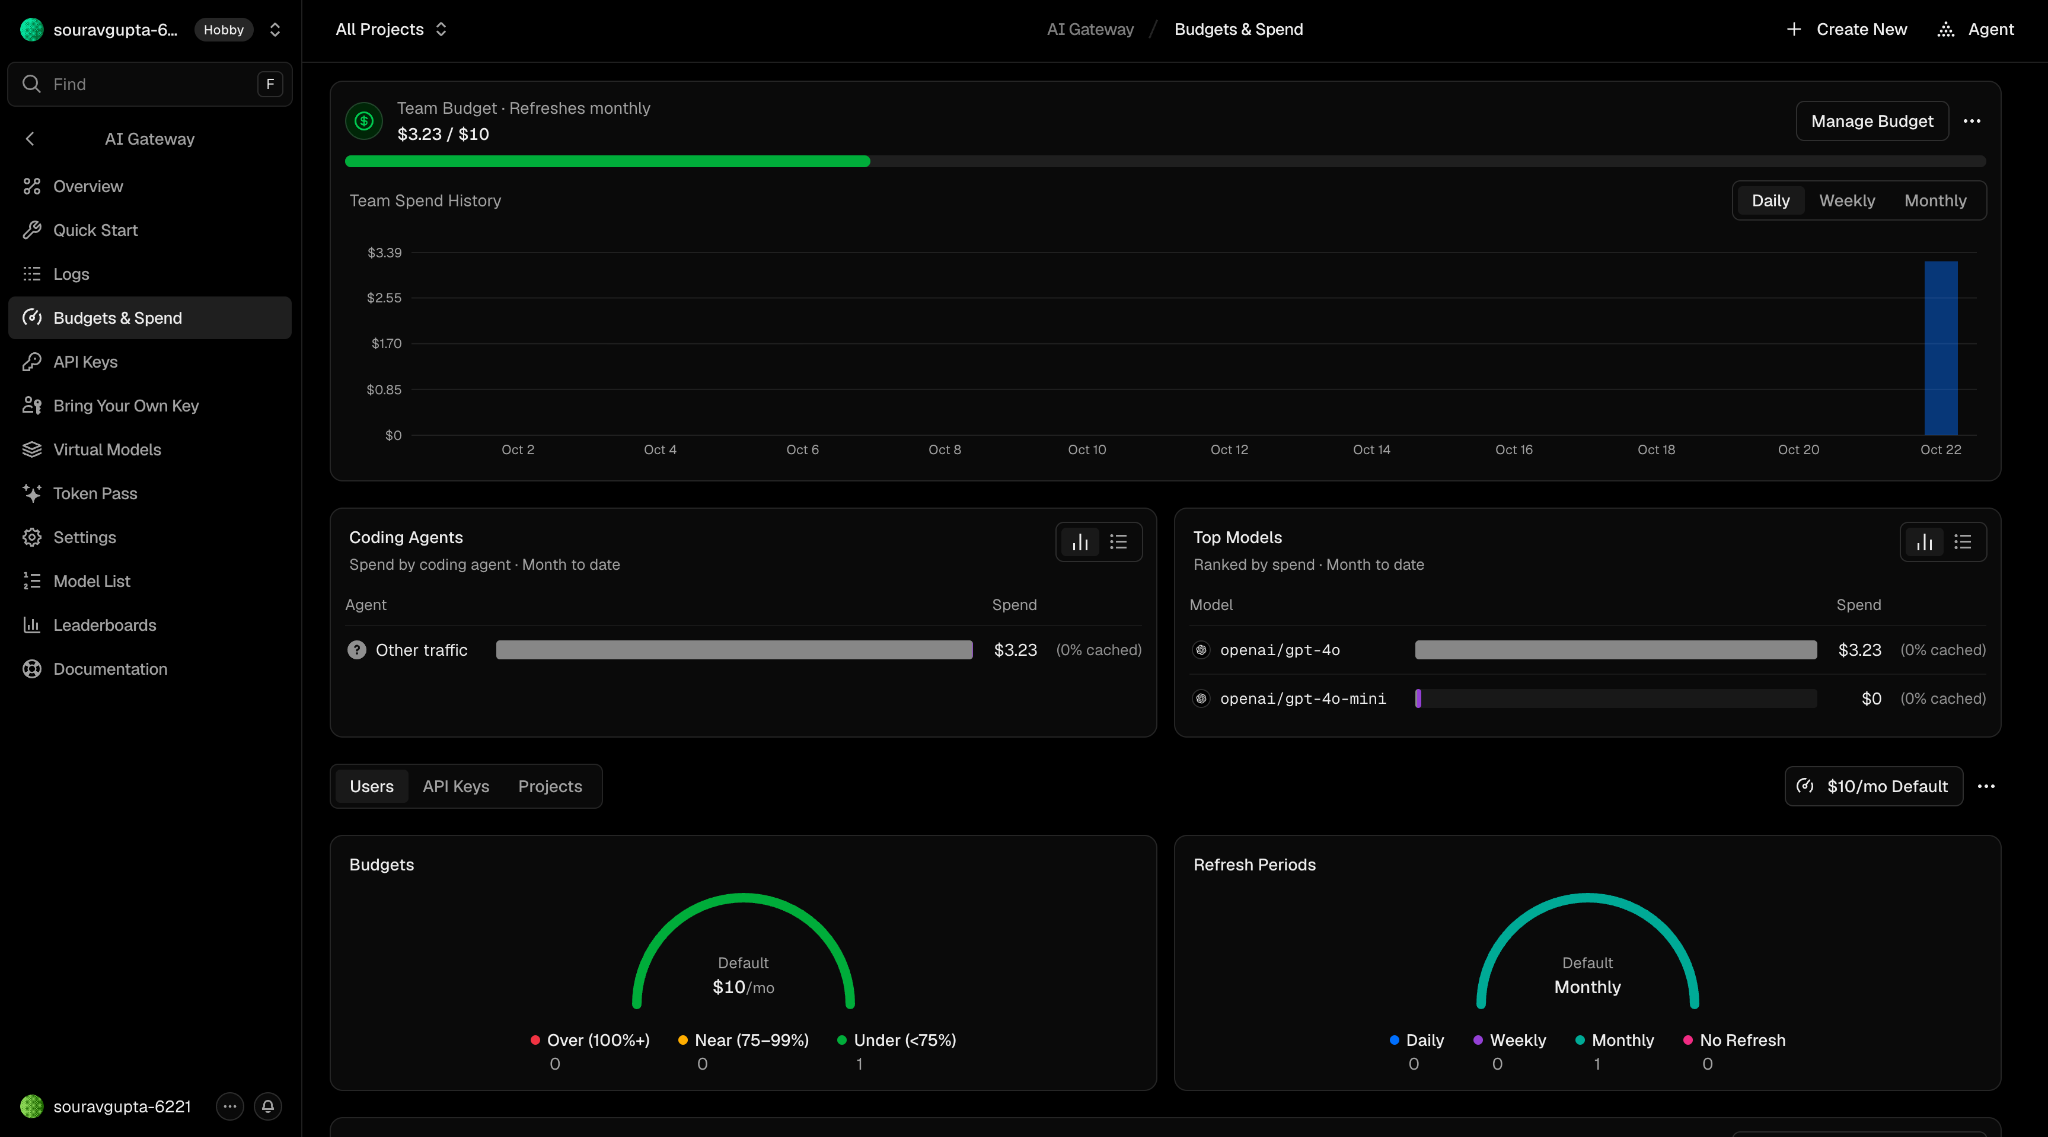
Bei der Kalkulation ist zu berücksichtigen, dass Governance-Funktionen nach Nutzung abgerechnet werden. Modell- und Provider-Einschränkungen kosten 0,10 USD pro 1.000 erfolgreiche Anfragen, teamweites ZDR ebenso. Reporting-Schreibvorgänge schlagen mit 0,075 USD pro 1.000 zu Buche, Reporting-Abfragen mit 5 USD pro 1.000 und Trace Drains mit 0,05 USD pro 1.000 zuzüglich Datentransfer. Hinzu kommen die Plattform-Abonnements: Pro für 20 USD pro Monat plus 20 USD pro Sitzplatz, SAML für 300 USD pro Monat und ein HIPAA BAA für 350 USD pro Monat in berechtigten Tarifen. Enterprise wird individuell vereinbart. Das Routing selbst ist günstig; die Kontrollfunktionen, die ein Sicherheitsteam aktivieren möchte, sind die Posten, die einkalkuliert werden müssen.
Native Metriken decken Anfragenvolumen, Token-Verbrauch, Ausgaben, Dauer, Time to First Token, Routing und Fehler ab. Traces werden über OTLP/HTTP exportiert, jedoch nicht über gRPC. Logs und Traces enthalten Metadaten statt Prompt- oder Completion-Inhalte. Das entspricht dem Standard-Datenschutzansatz, bedeutet aber auch, dass Sie aus dem Gateway heraus keinen Datensatz erfasster Inhalte für Evaluierungen aufbauen können. Bei den Speicherfristen gibt es Obergrenzen: Die Logs-Benutzeroberfläche reicht maximal 36 Tage zurück, und detaillierte Routing-Versuche werden 30 Tage aufbewahrt. Benutzerdefinierte Abfragen sind das deutlichste Beispiel für die Tarifabstufung: Der Query Builder ist schreibgeschützt, bis Sie zu Observability Plus im Pro-Tarif wechseln.
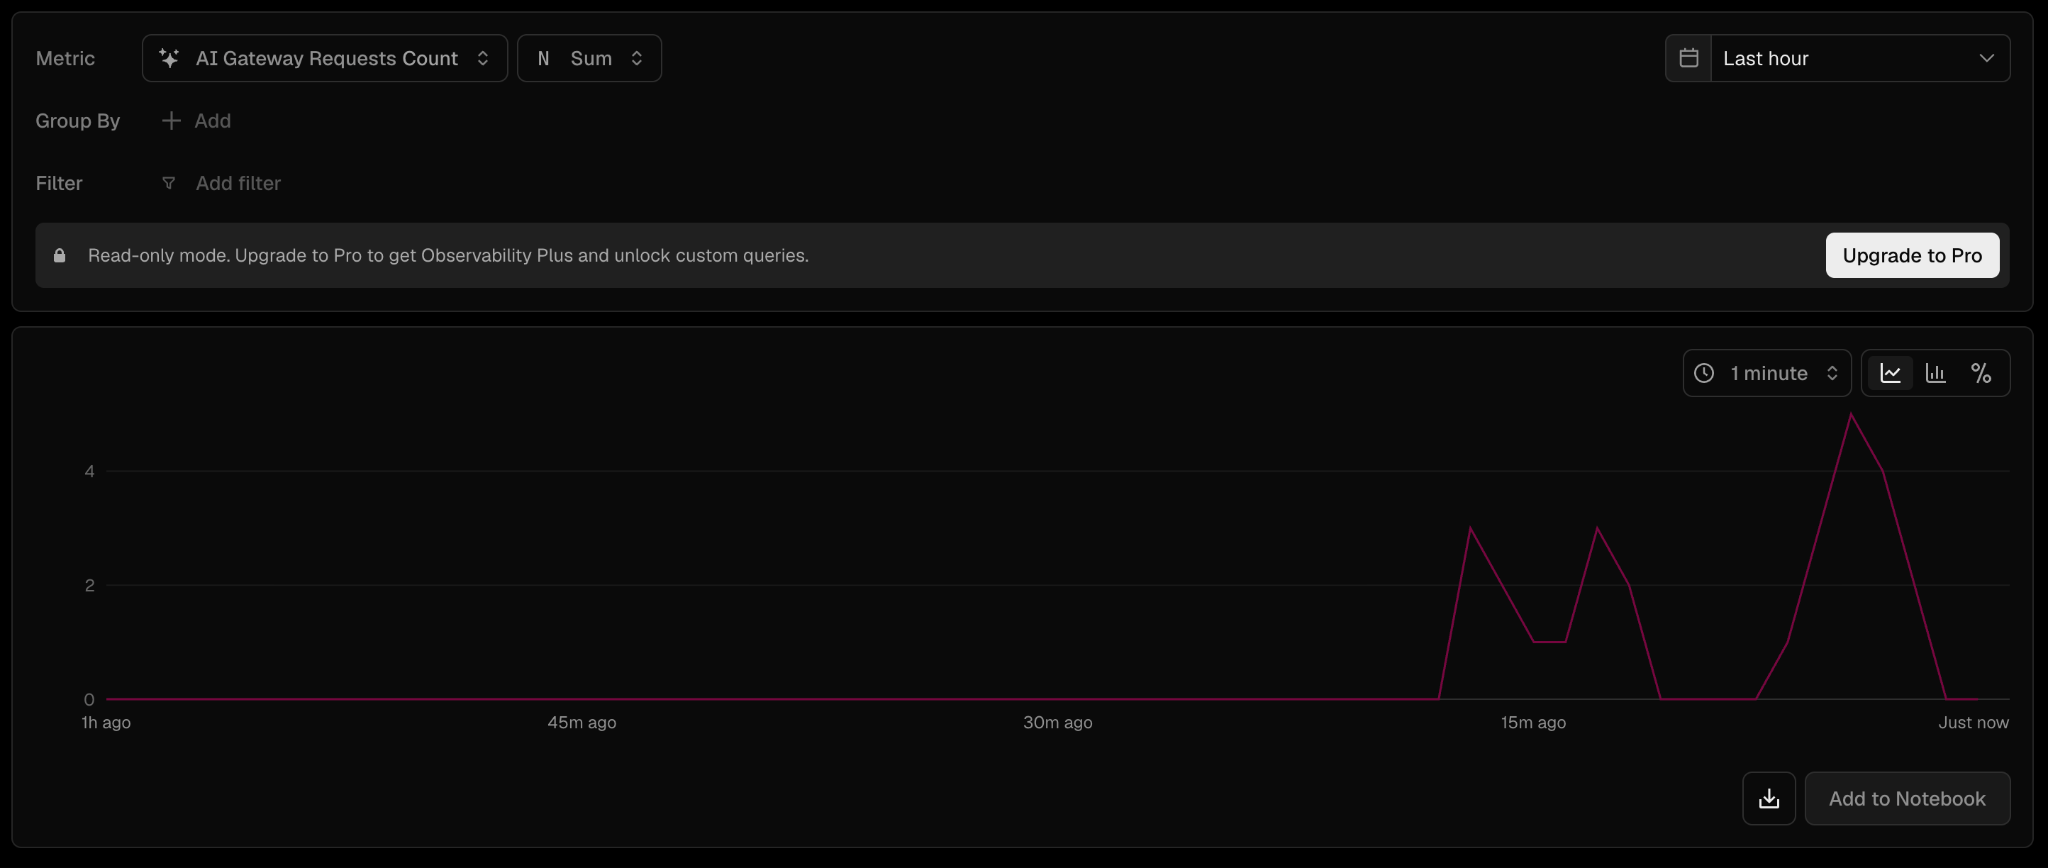
Ein Export von Konfigurations-Audit-Logs existiert im Enterprise-Tarif, die genaue Abdeckung von Ereignissen zu Budgets, Allowlists, Schlüsseln und Routing ist jedoch nicht im Detail dokumentiert.
Vercel AI Gateway erreichte im August 2025 die allgemeine Verfügbarkeit (GA). Vercel ist ein gut finanziertes Unternehmen mit einer Series-F-Finanzierung, die das Unternehmen im September 2025 mit 9,3 Milliarden USD bewertete. Laut Vercel treibt das Gateway das eigene Produkt v0 an, was als solides Zeichen für die Nutzung in der Praxis gewertet werden kann (als Anbieterangabe behandelt). Zur Vorsicht mahnt, dass mehrere API-Funktionen im Beta-Status verbleiben und ein Gateway-spezifisches vertragliches SLA für Betriebszeit oder Antwortzeiten in den öffentlichen Dokumenten nicht ausgewiesen ist. Erwartungen an den Support sollten daher im Vertrag bestätigt und nicht vorausgesetzt werden.
Ist Vercel AI Gateway enterprise-ready? Für ein Team, dessen Anforderungen zu einem verwalteten Dienst passen, dessen Compliance-Bedarf durch SOC 2 und ISO 27001 abgedeckt ist und dessen benötigte Governance-Funktionen in den kostenpflichtigen Tarifen enthalten sind: Ja. Es ist ein gut gebauter Router mit transparenter Preisgestaltung und datenschutzfreundlichen Standardeinstellungen. Suchen Sie anderweitig, wenn Prompts Ihr Netzwerk nicht verlassen dürfen, wenn Sie eine Air-Gapped- oder vom Kunden kontrollierte Bereitstellung benötigen, wenn Sie native PII-Schwärzung und Content Guardrails im Gateway erfordern oder wenn Agenten eine Governance auf Werkzeugebene mit durchgesetzten Richtlinien brauchen. Das sind keine Bedenken kleiner Teams – es sind genau die Anforderungen, die regulierte und plattformgeführte Umgebungen definieren.
Die oben genannten Lücken sind genau die Stellen, die ein selbst bereitstellbares Gateway schließt. TrueFoundry betreibt dasselbe einheitliche OpenAI-kompatible Gateway mit über 1.000 Modellen hinter einer API, Sie wählen jedoch, wo es läuft: voll verwaltetes SaaS, verwaltetes SaaS mit Ihrem eigenen Datenspeicher, ein Hybrid-Modell, bei dem die Data Plane des Gateways in Ihrem VPC liegt, oder eine vollständig selbst gehostete Installation inklusive Air-Gapped. In den VPC-Modi verlassen Prompts Ihr Netzwerk niemals, was die Frage nach der Datensouveränität beantwortet, die ein reine SaaS-Lösung nicht bedienen kann. Das Gateway erzeugt einen Overhead von lediglich etwa 3 bis 4 ms und verarbeitet über 350 RPS auf einer einzelnen vCPU.
Speziell bei den Governance-Lücken bietet TrueFoundry ein MCP-Gateway und ein Agenten-Gateway mit RBAC auf Werkzeugebene sowie Guardrails vor und nach der Werkzeugausführung, integrierte Guardrails für Inhalte und PII sowie Modell-Bereitstellung in derselben Control Plane, sodass ein selbst gehosteter vLLM-, TGI- oder Triton-Endpunkt eine Route erster Klasse darstellt. Unterstützung für SOC 2, HIPAA und DSGVO, SSO, RBAC und Audit-Protokollierung sind integriert. Wenn Sie Gateways wie in diesem Testbericht vergleichen, wendet unser Vergleich TrueFoundry vs. Portkey dieselbe Perspektive auf einen anderen Anbieter an. Wenn Sie die Evaluation für eine regulierte oder plattformgeführte Umgebung durchführen, buchen Sie eine Demo und wir gehen Ihre spezifischen Anforderungen an Governance und Residency durch.
Enterprise-ready ist keine einzelne Eigenschaft, sondern eine Checkliste – und Vercel AI Gateway erfüllt einen guten Teil davon. Es ist ein leistungsfähiger verwalteter Router mit echten Zertifizierungen, transparenter Preisgestaltung und Standardeinstellungen, die Prompt-Inhalte aus den Logs heraushalten. Die Bereiche, die es nicht abdeckt, sind diejenigen, die regulierte und datensouveräne Bereitstellungen definieren: den Betrieb des Gateways im eigenen Netzwerk, vom Kunden kontrollierte Data Residency, native Guardrails und Agenten-Governance auf Werkzeugebene. Wenn diese Punkte auf Ihrer Checkliste stehen, evaluieren Sie ein Gateway, das Sie dort bereitstellen können, wo es Ihre Compliance erfordert, und buchen Sie eine Demo, um zu sehen, wie TrueFoundry diese Anforderungen löst.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, and no data leaves your domain. This is a core reason regulated teams choose it over SaaS-only gateways.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





