



October 10, 2026
|
5 min read


Published: October 10, 2026
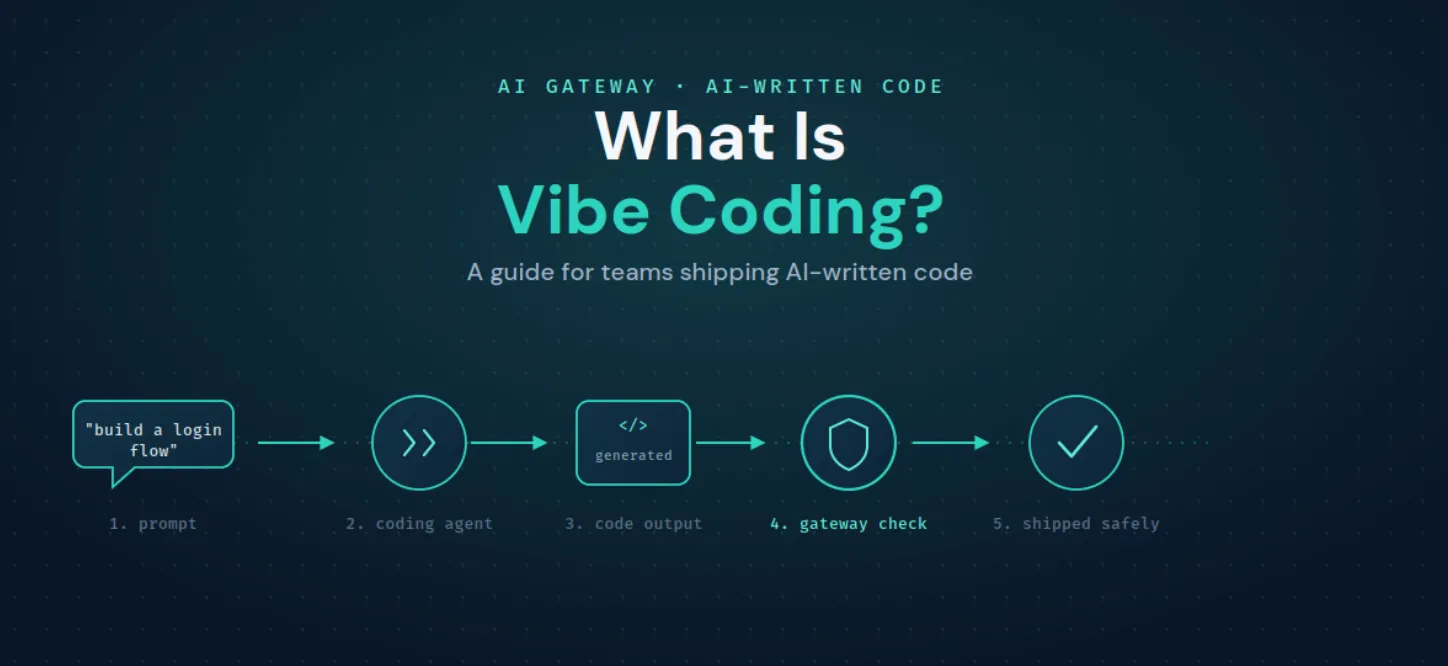
Blazingly fast way to build, track and deploy your models!
バイブコーディングとは、コードを一行ずつ自分で書くのではなく、自然言語のプロンプトでAIエージェントを操作し、その出力を受け入れ、実行し、修正していくソフトウェア開発スタイルです。開発者は方向性を定め、結果を判断し、エージェントがコードを生成します。これは、すべて手書きするコードから、AIによる補完、そしてAIがタイピングの大部分を担うバイブコーディングまで続くスペクトラムの一端に位置しています。
この手法が主流になったのは、ツールが充実したためです。Agentic IDE、CLIコーディングエージェント、エディタ拡張機能は、今やコードベースを読み込み、複数ファイルにまたがる変更を行い、コマンドを実行し、外部ツールを呼び出すことができます。そのため、「やりたいことを説明してエージェントに作らせる」というループが、多くのタスクにおいて実用的なものとなっています。
「バイブコーディングツール」は、大きく3つのグループに分類されます。CursorやWindsurfのようなAgentic IDEは、エディタ内にエージェントを組み込みます。Claude CodeやOpenAI Codex CLIのようなCLIコーディングエージェントは、ターミナルから変更を指示します。ClineやRoo Codeのようなエディタ拡張機能は、既存の環境にエージェントによるコーディング機能を追加し、GitHub Copilotのようなアシスタントは、それらすべてと併用されます。インターフェースは異なりますが、内部で行っていることは同じです。モデルを呼び出し、多くの場合ツールを呼び出し、コードを生成するのです。
この共通の構造こそが重要です。チームがどのツールでバイブコーディングを行おうとも、それぞれがモデルやツールを呼び出すクライアントであり、まさにそのレイヤーこそが、ツールごとに管理するのではなく、一元的にガバナンスを効かせられる場所なのです。
一人の開発者にとって、バイブコーディングは個人的なワークフローに過ぎません。しかし、チーム全体でこのワークフローが拡大すると、使用するツールに関係なく、3つのギャップが生じます。
これらはガバナンスの欠如であり、解決策は「バイブコーディング(vibe coding)」のスピードを落とすことではありません。エージェントの前に管理ポイントを設置することです。
すべてのバイブコーディングツールは、モデルやツールを呼び出すクライアントであるため、それらの呼び出しをゲートウェイ経由でルーティングすることで、開発者にツール変更を強いることなく一元的に管理できます。
Cursor、Claude Code、Cline、Roo Code、OpenAI Codex CLI、GitHub Copilotはすべて、 AIゲートウェイ を接続先に設定できます。これらのツールのほとんどは環境変数からベースURLとキーを読み取るため、通常は1行の変更で済みます。
トラフィックがゲートウェイを通過するようになれば、チームが必要とする機能が手に入ります。チーム別・開発者別のコスト追跡とレート制限、各個人が使用できるモデルのRBAC(ロールベースアクセス制御)、そしてコーディングエージェントが何を呼び出しているかの完全な可視化です。特にClaude Codeを組織レベルで管理することは一般的な出発点であり、これは既存の Claude Codeの制限に関する取り組みと密接に関連しています。
ルーティングはコストと可視性の問題を解決しますが、安全性にはコンテンツそのものに対するガードレールが必要です。ゲートウェイは、通過するコーディングエージェントのトラフィックを検査できます。
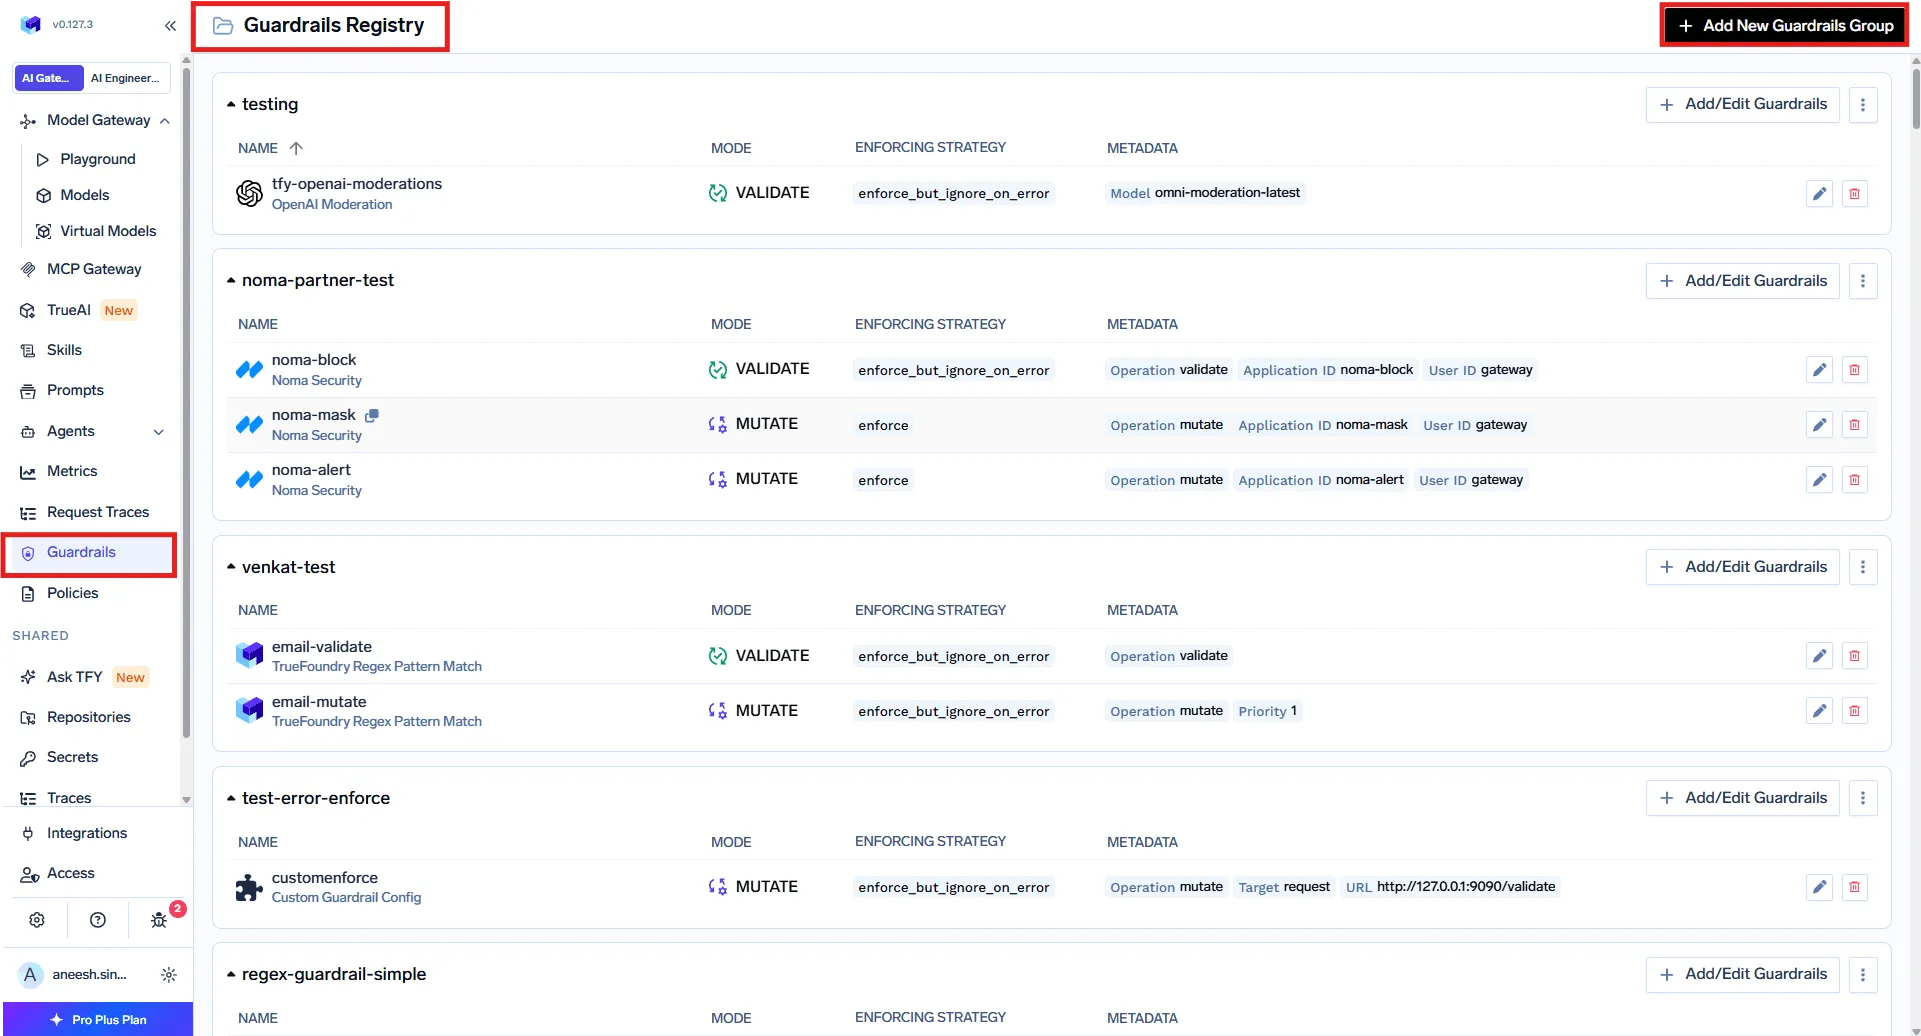
これらは、 AIエージェント用ガードレール と同一の仕組みであり、あらゆるエージェントのトラフィックを保護しつつ、AIが生成するコード特有のリスクにも対応します。
「Vibe coding」ツールがMCP経由で外部システムを呼び出す際、 MCPゲートウェイ が、認証と監査ログを通じて、エージェントが使用できるサーバーや個別のツールを制御します。これにより、コーディングエージェントは必要なリポジトリを読み取れる一方で、本番環境のデータにはアクセスできないように制限できます。
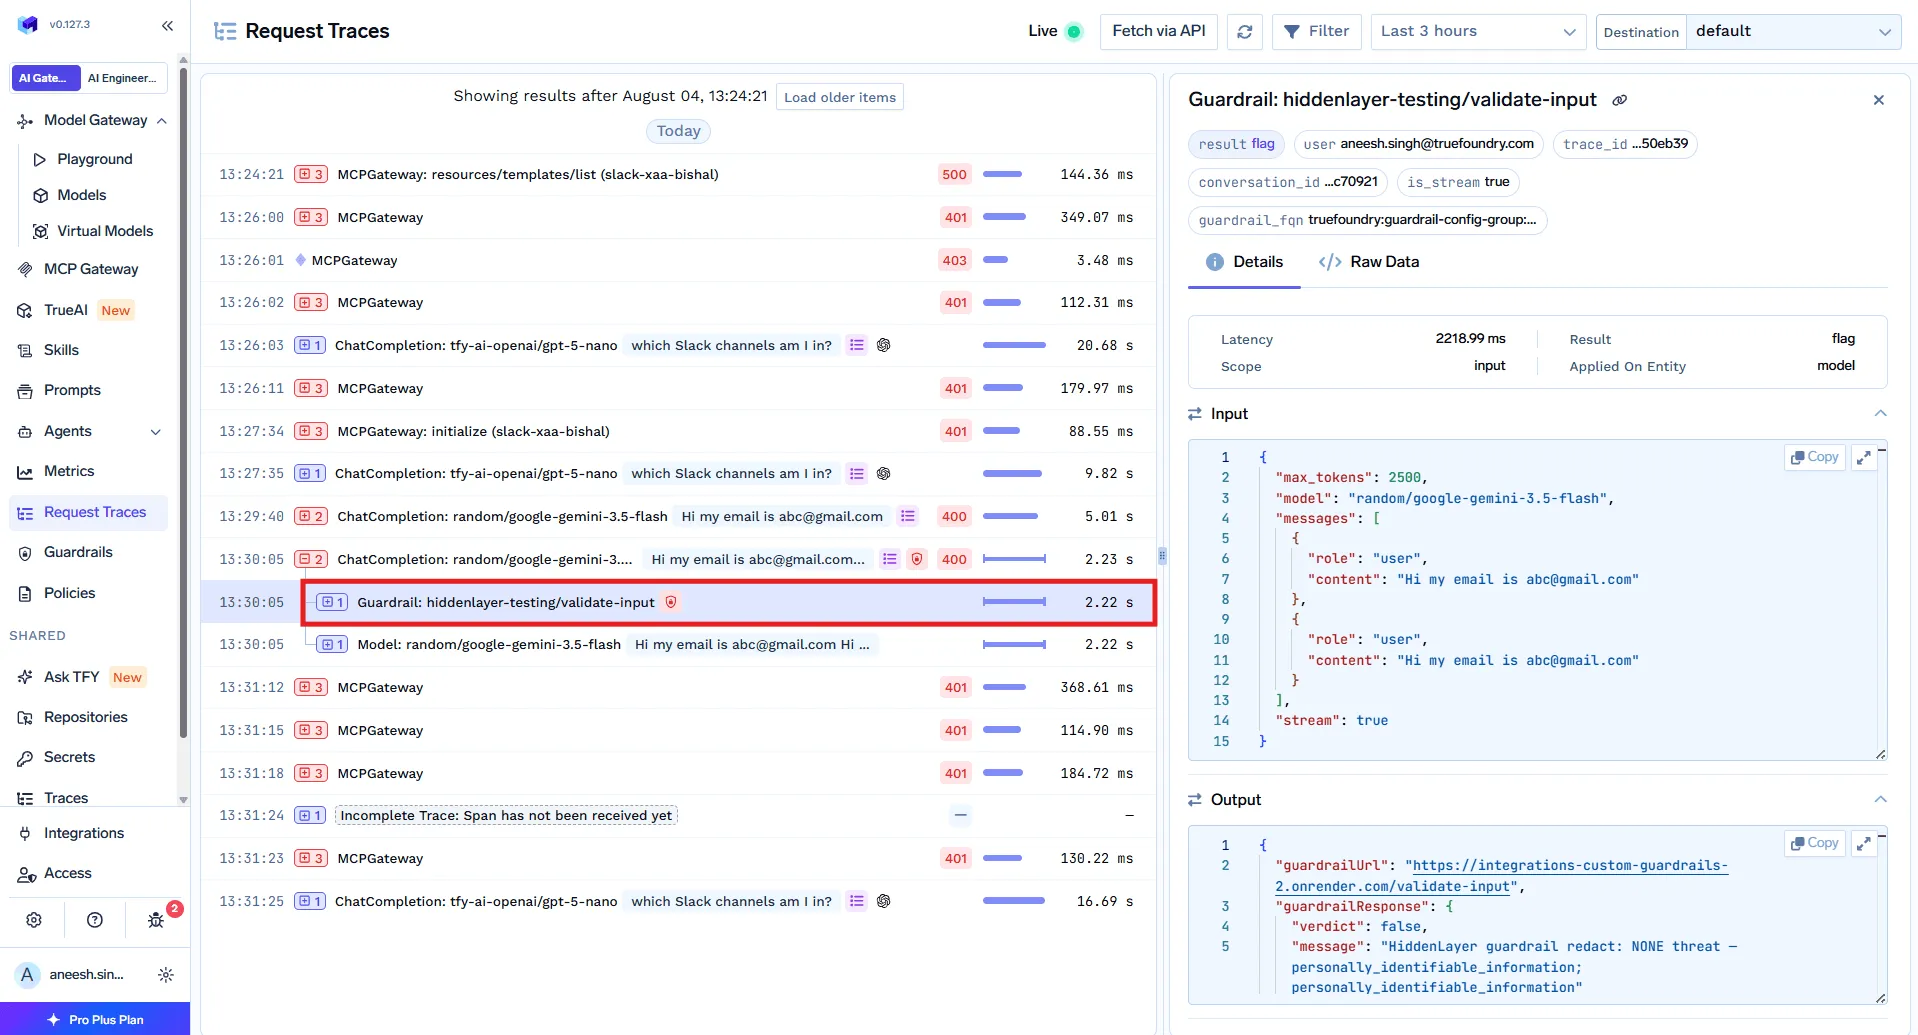
その結果、開発者は「Vibe coding」のスピードを維持しつつ、プラットフォームチームはコストの可視化、アクセス権の強制、生成コードのチェック、ツール利用の監査を一元管理できるようになります。重要なのは、全員に単一のツールを強制するのではなく、エディタではなく呼び出しそのものを管理するという点です。
バイブコーディングはチームの生産性を確実に向上させるため、今後も定着していくでしょう。リスクとなるのは手法そのものではなく、管理ポイントを設けずに大規模に導入することです。それにより、コストが不透明になり、生成されたコードがチェックされず、ツールへのアクセス権限が広範に開放されてしまいます。コーディングエージェントをAIゲートウェイ経由でルーティングし、MCPゲートウェイでツールを管理することで、スピードを維持しながら、チームに必要なコスト管理、ガードレール、監査証跡を確保できます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




バイブコーディングは本質的に悪いものではありませんが、大規模に行うと現実的なリスクを伴います。エージェントが安全でないコードを生成したり、シークレットを埋め込んだり、副作用のあるツールを呼び出したりする可能性があり、チームがコストやエージェントの操作対象を共有して把握できていないことが多いためです。出力をレビューし、コスト上限、ガードレール、ツールへのアクセスを管理する制御ポイントをエージェントの手前に置けば、安全に利用できます。
エージェント型IDE(CursorやWindsurfなど)、CLIコーディングエージェント(Claude CodeやOpenAI Codex CLIなど)、エディター拡張機能およびアシスタント(Cline、Roo Code、GitHub Copilotなど)に分類されます。インターフェースは異なりますが、いずれもモデルを呼び出し、多くの場合ツールも呼び出すため、共通のレイヤーで統制できます。
コーディングエージェントをゲートウェイ経由にし、そのトラフィックにガードレールを適用してください。危険なコマンドや安全でないパターンを検出するコード安全性リンター、漏えいした認証情報を検出するシークレット検出、そしてエージェントが必要なツールにのみ到達できるようにするMCPレベルのアクセス制御です。これにより、人によるレビューに加えて機械的なチェックが加わります。
はい。Cursor、Claude Code、Cline、Roo Code、OpenAI Codex CLIなどのコーディングアシスタントはAI Gatewayを経由させることができ、それらが呼び出すツールはMCP Gatewayが統制します。アクセス制御、ガードレール、監査ログを1つのコントロールプレーンから適用できます。
はい。TrueFoundryはお客様のVPC、オンプレミス、エアギャップ環境、ハイブリッド環境で動作するため、プロンプト、コンテキスト、ツールのトラフィックはお客様自身のドメイン内にとどまります。























