



November 14, 2026
|
5 min read

Blazingly fast way to build, track and deploy your models!
Gartnerが「2026年版AIガバナンス技術のハイプ・サイクル™」を発表しました。プラットフォームアーキテクトや情報セキュリティ責任者にとって必読の内容です。本レポートは、AIガバナンスツールを、それが対象とするガバナンス領域から切り離し、独立した市場として扱う初の版となります。多くの企業が「AIポリシーを策定しても、それを強制する仕組みがない」という現実に直面している今、まさに求められているレポートです。
TrueFoundryは、本ハイプ・サイクルの「AIゲートウェイ」および「AIエンジニアリング」の2つのプロファイルにおいて、サンプルベンダーとして選出されました。 これら2つのカテゴリーは、同じ課題の両端に位置しています。一方は、すべてのモデル呼び出し、MCPツール呼び出し、エージェントのホップが通過するランタイム制御ポイントです。もう一方は、Gartnerが「変革をもたらす(Transformational)」と評価する領域であり、レポートでは「ビジネス価値を提供するためにAIを使用・展開・適用するツールやシステムを設計、開発、提供、運用、統制する規律」と定義されています。
両カテゴリーで評価されたことは、私たちが創業以来掲げてきた「プラットフォーム構築後に後付けされたガバナンスは決して機能せず、ポリシーを強制できないプラットフォームはエンタープライズ向けとは言えない」という姿勢を裏付けるものです。以下に、私たちが最も重要と考える9つの知見をまとめました。
レポート全文はこちらから無料でご覧いただけます: Gartner® 2026年版AIガバナンス技術のハイプ・サイクル™
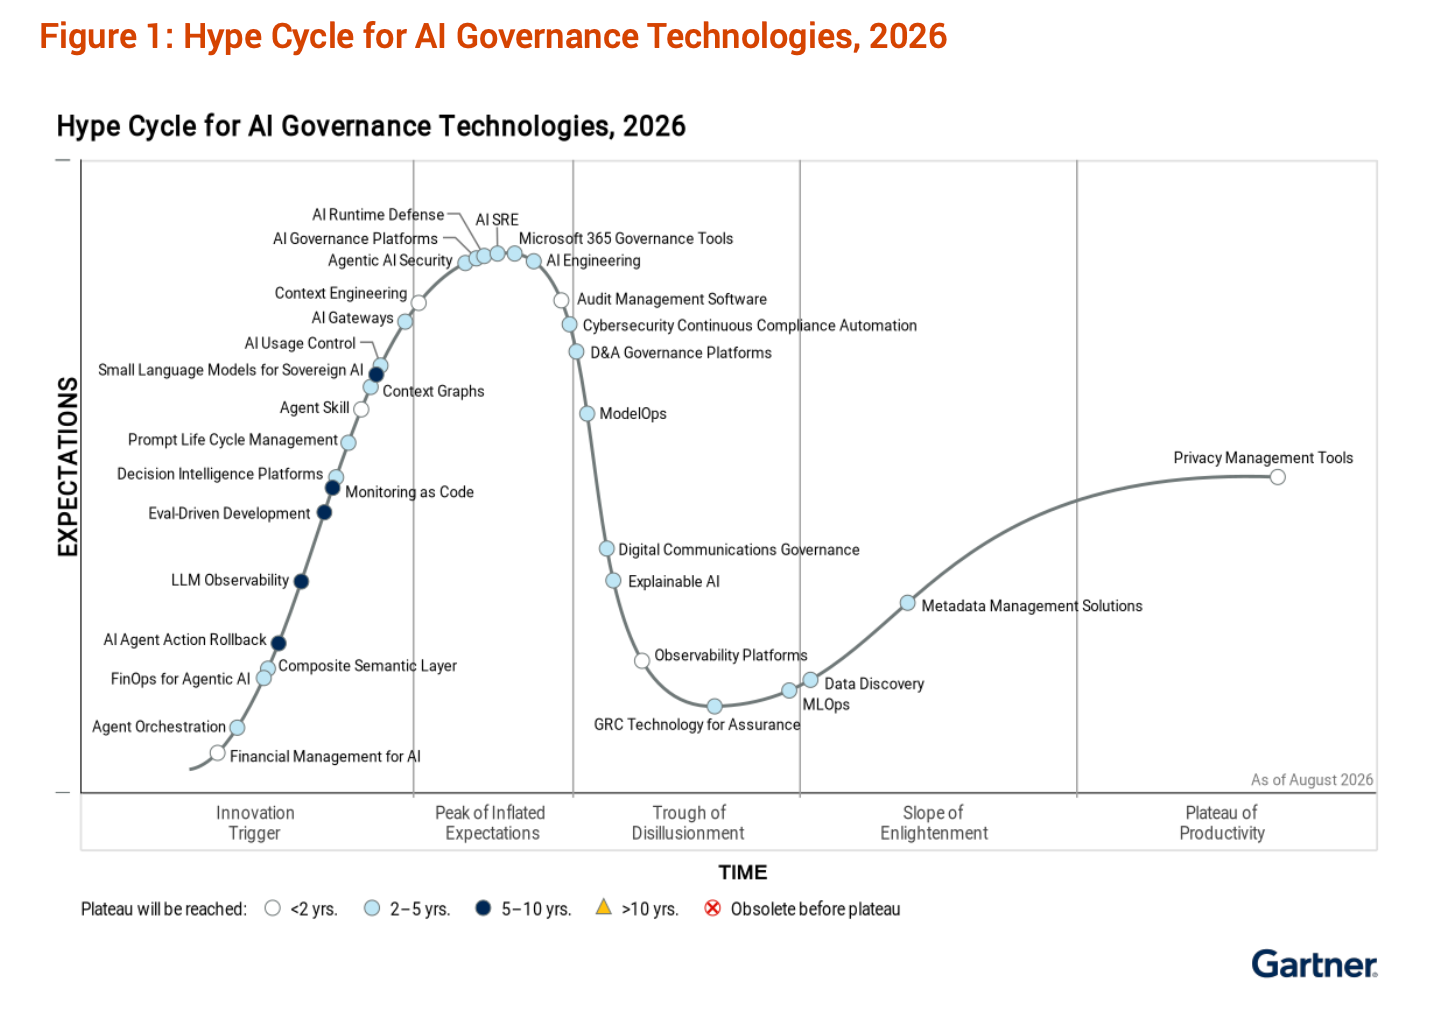
現在、2つの関連するハイプ・サイクルが存在します。一方は、組織が何を統制すべきかという観点から、ガバナンスの規律、運用モデル、組織能力を扱うものです。もう一方は、「組織はいかにしてガバナンスを大規模に実装するか?」という問いに対する技術を扱っています。
両者の関係性は重要です。レポートでは次のように述べられています。
「一部の技術市場は、組織がガバナンスの運用モデルを進化させるよりも速いスピードで、緊急の運用課題に対応している」
その結果、これらの技術のいくつかは、本来対象とすべき規律と並行して、あるいはそれよりも先行して成熟しています。プラットフォームリーダーにとって、これは従来の順序を逆転させるものです。ポリシーの決定よりも先にツールの選定を行うことになるため、今年選ぶ制御ポイントが、今後3年間にわたってガバナンスプログラムが強制できる限界を決定づけることになります。
レポートの戦略的計画策定の前提条件には、以下が含まれています。
「2028年までに、エージェントが不適切な目標を追求したり、制約の範囲外で行動したりする『制御の喪失』が、Fortune 1000企業の40%にとって最大の懸念事項となる」
これは、ガバナンスに求められる役割が根本的に変化したことを意味します。モデルリスクは、評価、文書化、レビューを通じて展開前に評価できる性質のものです。一方、行動リスクはシステムが稼働している状態で発生する性質のものであり、実際にアクションが行われる場所でしか対処できません。この違いが、今回のハイプ・サイクルの構成に表れています。新しく初期段階にあるイノベーションの多くが、評価フレームワークではなく、ランタイムでの強制ポイントに集中しているのはそのためです。
さらに2つの前提条件が、この知見を補足しています。Gartnerは、ガバナンス技術によって2028年までに規制コンプライアンスコストが70%削減されると予測しています。また、2029年までにAIガバナンスを実装した企業は、そうでない競合他社と比較して、AI導入において25%高い成果を上げると予測しています。
Gartnerの「2026年取締役会調査」によると、取締役の91%がAIを株主価値を高める機会と捉えています。一方、2025年の「Gartner AI調査:CIOおよびテクノロジーリーダーの視点」では、CIOの74%が、AIの実装コストが実現した利益と同等か、あるいはそれを上回っていると回答しています。
このギャップを生むメカニズムは「エージェント経済(Agentic Economics)」であり、Gartnerはこれを次のように説明しています。
「エージェント型AIは、支出パターンを予測可能な『ユーザーごと・セッションごと』の単位から、分岐、再試行、ツールの呼び出し、コンテキストの拡張、あるいは複数のエージェントの関与を伴う、予測不可能な『意思決定パスごと』の単位へと変化させます。」
同レポートでは、これに関連する3つの新たな能力として、AIのための財務管理、エージェント型AIのためのFinOps、そしてAI利用制御を挙げています。またGartnerは、タスク特化型エージェントが組み込まれたエンタープライズアプリケーションの割合が、2025年の5%未満から2026年末には約40%に達すると予測しています。
運用上の結論は明白です。コストの帰属先は、ユーザーやアプリケーションではなく、意思決定パスに紐付ける必要があります。予算の強制、モデルのルーティング、キャッシュ、ステップごとのコスト配分は、エージェント環境におけるガバナンス制御であり、これらはアクセス制御と同じボトルネック(チョークポイント)で管理されるべきものです。
Gartnerのレポートにおける主要なテーマは、エージェントのオーケストレーション、スキル管理、アクションのロールバック、エージェント型AIのセキュリティを網羅する「エージェント・ガバナンス」の実用化です。レポートは、制御プレーンが存在しない場合に何が起こるかを明確に指摘しています。
「オーケストレーションがなければ、AIエージェントは企業全体に無秩序に拡散し、管理不能な状態に陥り、ビジネスへの貢献を制限することになるでしょう。」
エージェントのオーケストレーションは現在、市場浸透率が1%未満であり、 「黎明期(Emerging)」 という成熟度評価を受けています。これは、導入曲線に対して強制レイヤーがいかに初期段階にあるかを示しています。
興味深いことに、「胚芽期(Embryonic)」と評価されている「AIエージェントのアクション・ロールバック」は、エージェントの操作がデータ、IDオブジェクト、インフラの状態に与えた影響を特定し、元に戻す機能です。ガードレールさえあれば十分だと考えている人こそ、この機能が存在する理由を記したレポートの以下の記述を読むべきでしょう。
「エージェント型AIのガードレールはエージェントの活動を制限することはできますが、その結果を修復することはできません。」
「予防」と「修復」は別個の能力であり、今日のほとんどの企業のエージェントプログラムは、そのどちらもホップレベルで備えていません。
「AIシステムがより大きな意思決定権限を持ち、人間の直接的な介入を必要としなくなるにつれ、ガバナンスチームとサイバーセキュリティチームは、インベントリ管理、ポリシーの強制、監視といった共通の能力をますます必要とするようになります。」
Gartnerがこのテーマの下に分類する技術には、AIガバナンスプラットフォーム、データ・分析(D&A)ガバナンスプラットフォーム、説明可能なAI、サイバーセキュリティの継続的コンプライアンス自動化、Microsoft 365ガバナンスツール、保証のためのGRC技術、監査管理ソフトウェアなどが含まれます。また、レポートは驚くべき有効性の格差についても報告しています。
「AIガバナンスプラットフォームを導入した組織は、導入していない組織と比較して、AIガバナンスプログラムの有効性が3倍以上高くなっています。」
組織的な観点から見て、多くの企業が誤った判断を下すポイントがあります。2つの部門が独立して同じインベントリと強制ポイントを必要とする場合、デフォルトではそれぞれが個別に構築してしまい、どちらも権威あるものになりません。ボトルネックの所有権を早期に確立することは、後から不完全な2つのレジストリを統合するよりもはるかに低コストです。
AIの失敗がどこから生じるのかというレポートの指摘は、プラットフォームチームが深く理解しておくべきものです。
「AIの失敗は、不十分なコンテキスト、不適切なグラウンディング、管理されていないナレッジ資産に起因することが多いと、組織はますます認識しつつあります」
これを実現する技術として、コンテキストエンジニアリング、コンテキストグラフ、AIゲートウェイ、意思決定インテリジェンスプラットフォーム、プロンプトライフサイクル管理が挙げられます。レポートが示すコンテキストの失敗モードの分類は、プラットフォームチームがこれまで名前を付けられずにデバッグしていた問題に、正確な語彙を与えてくれます。例えば、長いウィンドウの中間で情報が失われる、繰り返されるハルシネーション(幻覚)コンテンツによる汚染、過剰なコンテキストが学習知識を追い出してしまう「混乱」、無関係なコンテンツによる混同、矛盾するソース間の衝突などです。
「組織は、定期的なガバナンスレビューから継続的な保証へと移行しつつあります。これは、AIの挙動をリアルタイムで監視し、自動化された制御を適用することで、ガバナンスをAI運用に直接組み込むことによって実現されています」
このテーマを支える技術は、LLMの可観測性(オブザーバビリティ)、AIランタイム防御、モニタリング・アズ・コード、評価駆動型開発の4つです。LLMの可観測性は普及率1%〜5%の「胎動期(Embryonic)」と評価されており、レポートでは既存のモニタリングスタックが通用しない理由を次のように説明しています。
「生成AIシステムがビジネスに不可欠なワークフローに組み込まれるにつれ、従来のモニタリング手法では、品質の低下、ハルシネーション、コンプライアンスリスクを検出するには不十分であることが判明しています」
レイテンシや稼働時間は、ハルシネーションの発生率、事実の正確性、バイアス、有害性、トークン使用量については何も教えてくれません。ガートナーはさらに、2028年までに生成AI導入の半数において、説明可能なAIが可観測性への投資を牽引すると予測しています。
この4つの中で、私たちが最初に取り組むべきは評価駆動型開発です。非決定論的なシステムにテスト駆動型の原則を適用し、開発と本番環境の両方で評価を適合度関数として機能させることは、ネイティブには予測可能性を提供しないコンポーネントから予測可能性を引き出すための唯一の信頼できる方法です。
「データレジデンシー(データの所在)、管轄権による監視、インフラの独立性に対する要件の高まりが、ソブリンAIへの関心を高めています」
ガートナーは、プライバシー管理、メタデータ管理、データ探索への既存の投資をソブリンAIの基盤となる制御と位置づけ、ソブリンクラウドやソブリンAI向け小規模言語モデルを運用技術としています。後者は「高いベネフィット」があり、「黎明期」の成熟度にあると評価されています。
そのプロファイルから得られる推奨事項の一つは、主権の枠を超えて応用できるものです。
「AIワークロードを評価する際は、モデルの能力だけでなく、コスト、レイテンシ、データの機密性、規制リスクに基づいて判断すること」
プラットフォームリーダーにとって、これはデプロイメントトポロジーの問題に帰結します。ゲートウェイ、コントロールプレーン、モデルサービングが自社の境界内で完全に動作できるかどうかは、もはやセキュリティアンケートの項目の一つではありません。金融サービス、ヘルスケア、公共部門においては、それがプログラムを続行できるかどうかの決定打となります。
AIゲートウェイは市場浸透率1%〜5%で、成熟度は「胎動期」にあります。ガートナーはその軌跡を明確に述べています。
「市場が成熟するにつれ、複数のユースケースをサポートする単一の製品へと統合が進むことが予想されます」
AIエンジニアリングのプロファイルも、デリバリーの観点から同じ結論に達しています。ガートナーは、ツールの断片化を重大な障害として特定し、「企業がパイプライン、モデルレジストリ、可観測性、評価、ガバナンスのために個別のポイントツールを蓄積している」現状と、それが統合の負債となり、デリバリーを遅らせ、監査可能性を損なっていると説明しています。
ゲートウェイに関するガートナーの購買ガイダンスも、同じ分析に基づいています。厳格な概念実証(PoC)を実施し、本格導入の前に実際の技術的・運用上の要件と照らし合わせて評価すること。そして、この分野の基準や規制は依然として流動的であり、後付けの修正にはコストがかかるため、ベンダーのイノベーションロードマップを重視することです。
当社が「AIゲートウェイ」と「AIエンジニアリング」の両方のプロファイルに選出されたことは、2つの異なる製品ラインがあるからではなく、当社のアーキテクチャ上の立ち位置を反映したものです。
ガートナーはAIゲートウェイを「アプリケーションと様々なAIサービスやモデルとの仲介役として機能するツール」と定義しており、セキュリティ、ガバナンス、可観測性の中核拠点を提供するものとしています。 TrueFoundry AI Gateway は、モデル、MCPサーバー、エージェントを統合するその中核拠点であり、アクセス制御、鍵管理、予算・レート制限、ガードレール、プロンプト管理、そして完全なリクエスト追跡機能を、後付けではなくデータパス自体に組み込んでいます。
当社の エージェントガバナンスモデル は、呼び出しパス上で直接動作します。ゲートウェイは、あらゆるホップにおいて、エンドユーザーと呼び出し元エージェントを個別の主体として認識し、トークン発行前に認可を評価します。また、トークンをそのまま転送するのではなく、次の呼び出し先に限定したトークンを生成し、リクエストとレスポンスにコンテンツガードレールを適用した上で、監査のために主体、アクターチェーン、決定内容、スコープを記録します。
この スプリットプレーンアーキテクチャ により、コントロールプレーン、ゲートウェイプレーン、コンピュートプレーンを、お客様自身のクラウド環境やオンプレミス環境内で実行できるため、レポートの第6のテーマで述べられている主権要件にも対応可能です。
貴社のアーキテクチャとの適合性を評価するには、 当社のチームまでお問い合わせください。 貴社の実際のエージェント呼び出しパスに沿って検討させていただきます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.
























