11月 21, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
51回目のリクエストが失敗します。
モデルページを確認すると、まだ「無料」と表示されています。残高を確認すると、資金が入っています。ドキュメントを確認すると、20 requests/minの上限が記載されていますが、約3回程度しかリクエストを出していないため、これには到底達していません。
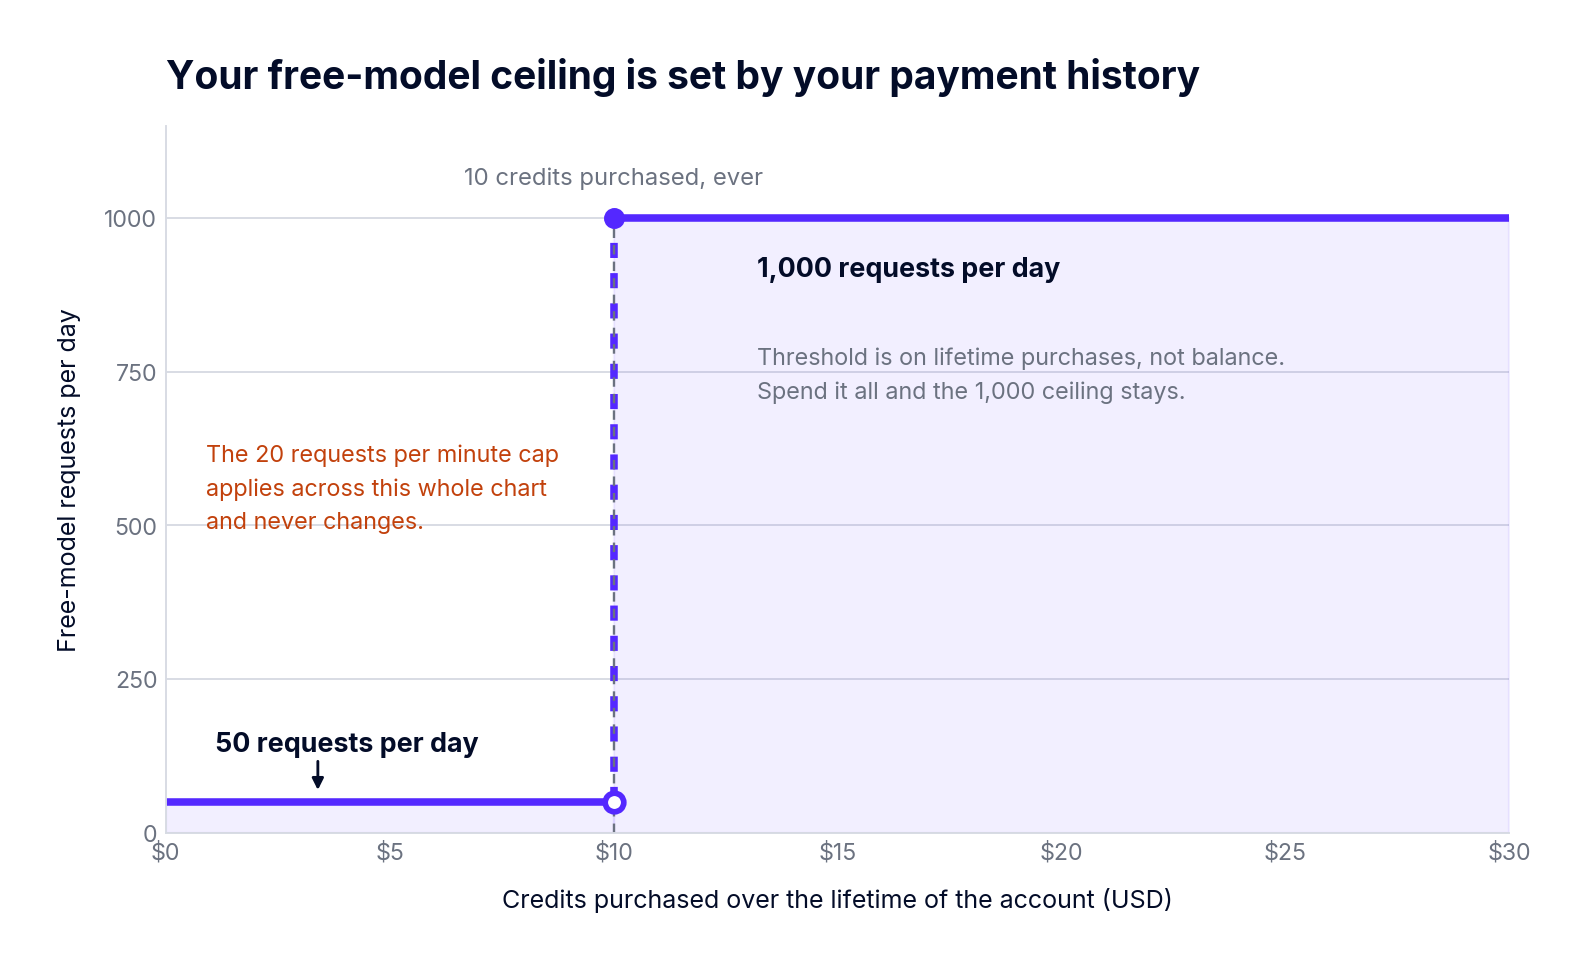
あなたが直面したのは、1日あたりのリクエスト制限(daily cap)です。そして、その上限がどこに設定されるかは、他のゲートウェイでは考えられないような条件、つまり過去にOpenRouterへ支払った合計金額によって決まります。アカウントの全期間で10クレジット未満の購入の場合、無料モデルでは1日あたり50リクエストが提供されます。10クレジット以上の場合、1,000リクエストが提供されます。このアップグレードは永久的であるため、使い切って残高がゼロに戻っても、引き上げられた上限は維持されます。
これがOpenRouterのレート制限について最も知っておくべき有用な情報であり、驚きはこれだけではありません。私たちはゲートウェイの評価のために、このプラットフォームを2週間かけて徹底的に検証しました。ドキュメントには記載されていないいくつかの事実を含め、分かったことをここに記載します。
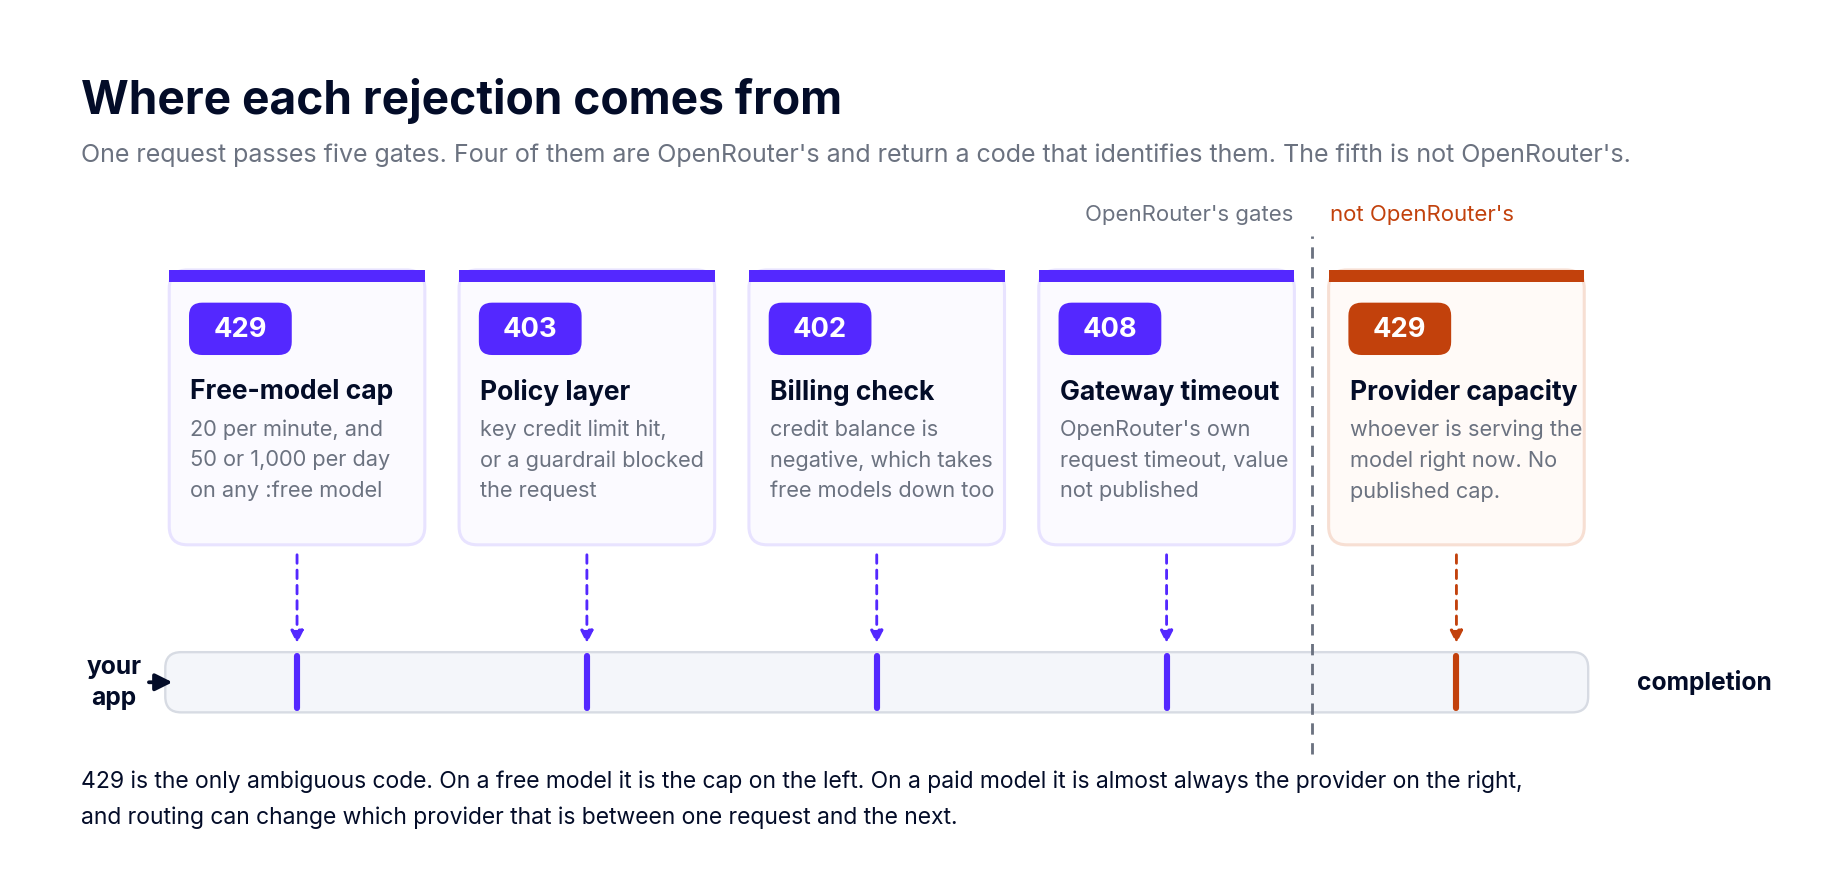
4つの独立したメカニズムがリクエストを拒否する可能性があり、これらは相互に混同されやすいものです。
1つ目は無料モデルの上限です。20 per minute、50または1,000 per dayであり、:freeで終わるすべてのモデルIDに適用されます。これは公開されており、予測可能です。2点目は、有料リクエストを実際に処理しているプロバイダーのキャパシティであり、OpenRouterはこれを公開しておらず、実質的にコントロールもできません。3点目はCloudflareのDDoS保護であり、ドキュメントには具体的な数値なしで、合理的な利用を著しく超えるリクエストをブロックするとだけ記載されています。4点目は自分自身で設定した予算またはクレジット制限であり、これはレート制限ではなく、トラフィックを同様に拒否する仕組みです。
一般に「レート制限」と言うときに意味を持つのは、このうち最初のメカニズムだけです。残りは、他社のキャパシティ、過剰な安全網、および自社の会計管理に過ぎません。
20 per minuteの上限は一律です。アカウントのステータス、残高、または支出によって変わることはありません。20 requests/min以上が必要な場合、無料モデルは解決策にはならず、いくらお金を払ってもその事実は変わりません。
1日あたりの上限は支払い履歴と連動するものであり、その閾値は現在の残高ではなく、生涯購入額に基づきます。OpenRouterでの最小クレジット購入額は$5であるため、$10の達成は意図的な2段階目のステップであり、参入コストではありません。私たちが確認した限り、$5を2回に分けて購入しても、$10を1回で購入するのと同様の結果が得られます。
これを奇妙にしているのは、因果関係の方向性です。スループットの上限は、プランやトラフィックパターンによるものではありません。調達決定の関数であり、財務上の判断が可用性の問題を左右することになります。サイドプロジェクトであれば問題ありませんが、ユーザーを抱えた後は、会計処理の遅延がキャパシティの変動に直結するリスクが生じます。
その下にはもう1つの落とし穴が存在します。失敗したリクエストも1日の許容量にカウントされる可能性がある点です。混雑した無料モデルにリトライループで過剰なリクエストを送ると、1つの有効な完了結果も得られないまま、50リクエストを使い果たしてしまう可能性があります。リトライを行う場合は、試行回数に上限を設定してください。
実際の制限値は、1つのAPIコールで取得できます。
ダッシュボードには制限カウンターが表示されません。しかし、GET /api/v1/keyを実行すると、OpenRouterがそのキーに対して現在適用している制限値が正確に返されます。
注目すべき点が2つあります。まず、is_free_tierは支払い履歴のメカニズムを再確認するものであり、スループットロジックが読み取るべきブール値として提供されます。2点目として(これが人々を混乱させる部分ですが)、レスポンスには依然としてrate_limitオブジェクトが含まれており、OpenRouter自身のドキュメントでは非推奨として無視するよう指示されています。
多くのサードパーティガイドやAIコーディングスキルは、まだこの変更に対応していません。未資金提供のアカウントでは20 requests per 10 seconds、資金提供済みのアカウントでは200 per 10 secondsというレート制限表が見られますが、これらはすべてその廃止されたフィールドから引用されたものです。これらの数値は、現在プラットフォームが強制適用しているものを表していません。ダッシュボード、アラートルール、またはクライアントライブラリがrate_limitを読み取っている場合、それは誰も保守していない値を読み取っていることになります。
OpenRouterは有料モデル向けのプラットフォームリクエスト上限を公開しておらず、私たちは上限を探る検証を行いました。クレジット課金トラフィックにおいて1、4、8、16リクエストの並行処理スイープを実行したところ、すべてのレベルで拒否はゼロでした。429エラーも、トラフィックの削減も、キューイングも発生しませんでした。Time to first tokenのメタジアン値は、1リクエストと16リクエストの間でほとんど変化しませんでした。
上限は見つかりませんでした。検証スイープは16で終了し、OpenAI経由のモデルに対して実行されたため、この数値は数値自体というよりも下限値として捉えてください。ゲートウェイは16並列以下でスロットリングを行わず、上限がどこから始まるかは依然として未解明の問題です。
つまり、有料モデルにおける429エラーは、通常OpenRouterが速度低下を求めているわけではありません。そのモデル文字列を現在処理しているプロバイダーに原因があります。また、モデル文字列を変更することなくルーティングによってホスト間を移動できるため、直面しているキャパシティはリクエストごとに変化する可能性があります。provider.orderやprovider.onlyで固定することで予測可能性を高めることができますが、ルーターを導入した主な目的であるフォールバック機能を失うことになります。
OpenRouterのドキュメントにはこれらを1箇所にまとめた記載はなく、エラーコードを確認することが、どのレイヤーで拒否されたかを最も素早く識別する方法です。
402エラーは混乱を招きやすいポイントです。なぜなら「無料」であっても当座貸越(残高不足)でないことが前提条件となるからです。残高がマイナスになると、無料モデルも動作しなくなります。
403エラーはリトライ処理から完全に除外してください。障害の原因はキューの混雑ではなくポリシーの拒否であるため、リトライを行っても効果はありません。テスト中にキー制限の超過に遭遇した際、「Key limit exceeded (total limit)」という明確な403レスポンスとともに、そのキーの設定ページへの直接リンクが返されました。公平に評価すると、OpenRouter自身の決定によるエラーレスポンスは非常に優れています。プロバイダーから転送されるエラーはプロバイダー側の仕様に依存し、両者は同じトップレベルメッセージのもとで届くため、どの領域で問題が発生しているかを判断する信頼できるシグナルはステータスコードのみとなります。
これが最も時間を費やす原因となった部分です。リトライ、バックオフ、ジッターは設定できません。max_retriesおよび構造化されたリトライポリシーオブジェクトを送信したところ、両者ともにエラーなしのHTTP 200が返されました。これは処理が受け入れられて無視されたことを意味し、尊重されたわけではありません。timeoutについても同様の結果でした。
原因はバリデーションの欠落にあります。OpenRouterはproviderオブジェクト内のキーを既知のリストと照合し、未知のキーを正しく拒否します。しかし、トップレベルのキーはチェックされません。そのため、サポートされていないトップレベルのディレクティブを送信すると、正常なレスポンスが返され、何も処理されなかったというヒントすら与えられません。これは400エラーが返されるよりも悪影響が大きい失敗パターンです。
サーバー側にもクライアントパラメータとしても、ストリームアイドルタイムアウトは存在しません。約4,300回のリクエスト検証の中で、HTTPエラーを伴わずに途中で終了したストリームが2回発生しました。稀なケースですが、他のメカニズムでは通知されないため、クライアント側で検知する必要があります。
これらの理由から、ペーシング、リトライ、タイムアウトの制御はアプリケーション側で実装する必要があります。OpenRouterのエンジニアリングブログでもその旨が明記されており、不透明な動作をするよりも明示されている点については評価できます。ただし、複数のサービスを運用している場合、このロジックを複数回記述する必要が生じます。
チームはこれらを単一の概念として混同し、意図したタイミングでどちらも機能しない理由に頭を悩ませがちです。レート制限は時間枠内のキャパシティを保護します。予算は特定の期間にわたる費用を保護します。OpenRouterにおいて、これらは異なるステータスコードを返す個別の機能です。
キーのクレジット制限は、UTCの午前0時に日次、週次、または月次でリセットされ、週の単位は月曜日から日曜日までとなります。リセットを設定しない場合、無期限の上限(lifetime cap)となります。基準となるタイムゾーンは変更できないため、会計年度の開始が25日である場合や、チームがIST(インド標準時)で運用されている場合、リセットタイミングはレポート作成のサイクルと一致しません。
ガードレールの予算設定は、無期限、月次、週次、日次のウィンドウ全体でネストされ、制限値はウィンドウが狭くなるにつれて厳密に小さくなる必要があります。また、これらはプール(共有)されない点に注意が必要です。3人のエンジニアに同じ日次予算ガードレールを付与した場合、各エンジニアに個別にその予算が適用され、1回のリクエストはキー自体の予算とキーの所有者の予算の両方にカウントされます。include_byok_in_budgetsがオンになっていない限り、BYOKによる支出は予算の適用対象外となります。これは課金面では妥当なデフォルト設定ですが、ガバナンスの観点からは不十分な仕様です。
適用は警告ではなく、ハードストップ(即時停止)として行われます。警告のみのモードはドキュメントに記載されていないため、予算の存在を最初に認識するのはトラフィックの失敗時となります。費用側面に関する詳細はこの記事の範囲外ですが、弊社のOpenRouter pricing breakdownにて、5.5%のクレジット購入手数料やBYOKの割り当てについて詳しく解説しています。
1日あたりの無料モデル上限は、トークン数ではなくリクエスト数をカウントします。100,000トークンの会話も、2単語のプロンプトも、消費されるコストはまったく同じ「1」です。ツールループを実行するまでは寛容に見えますが、1つのタスクで20回のコールを行うような場合、トークン関連の制限に達するよりもはるか前にリクエスト上限に到達します。
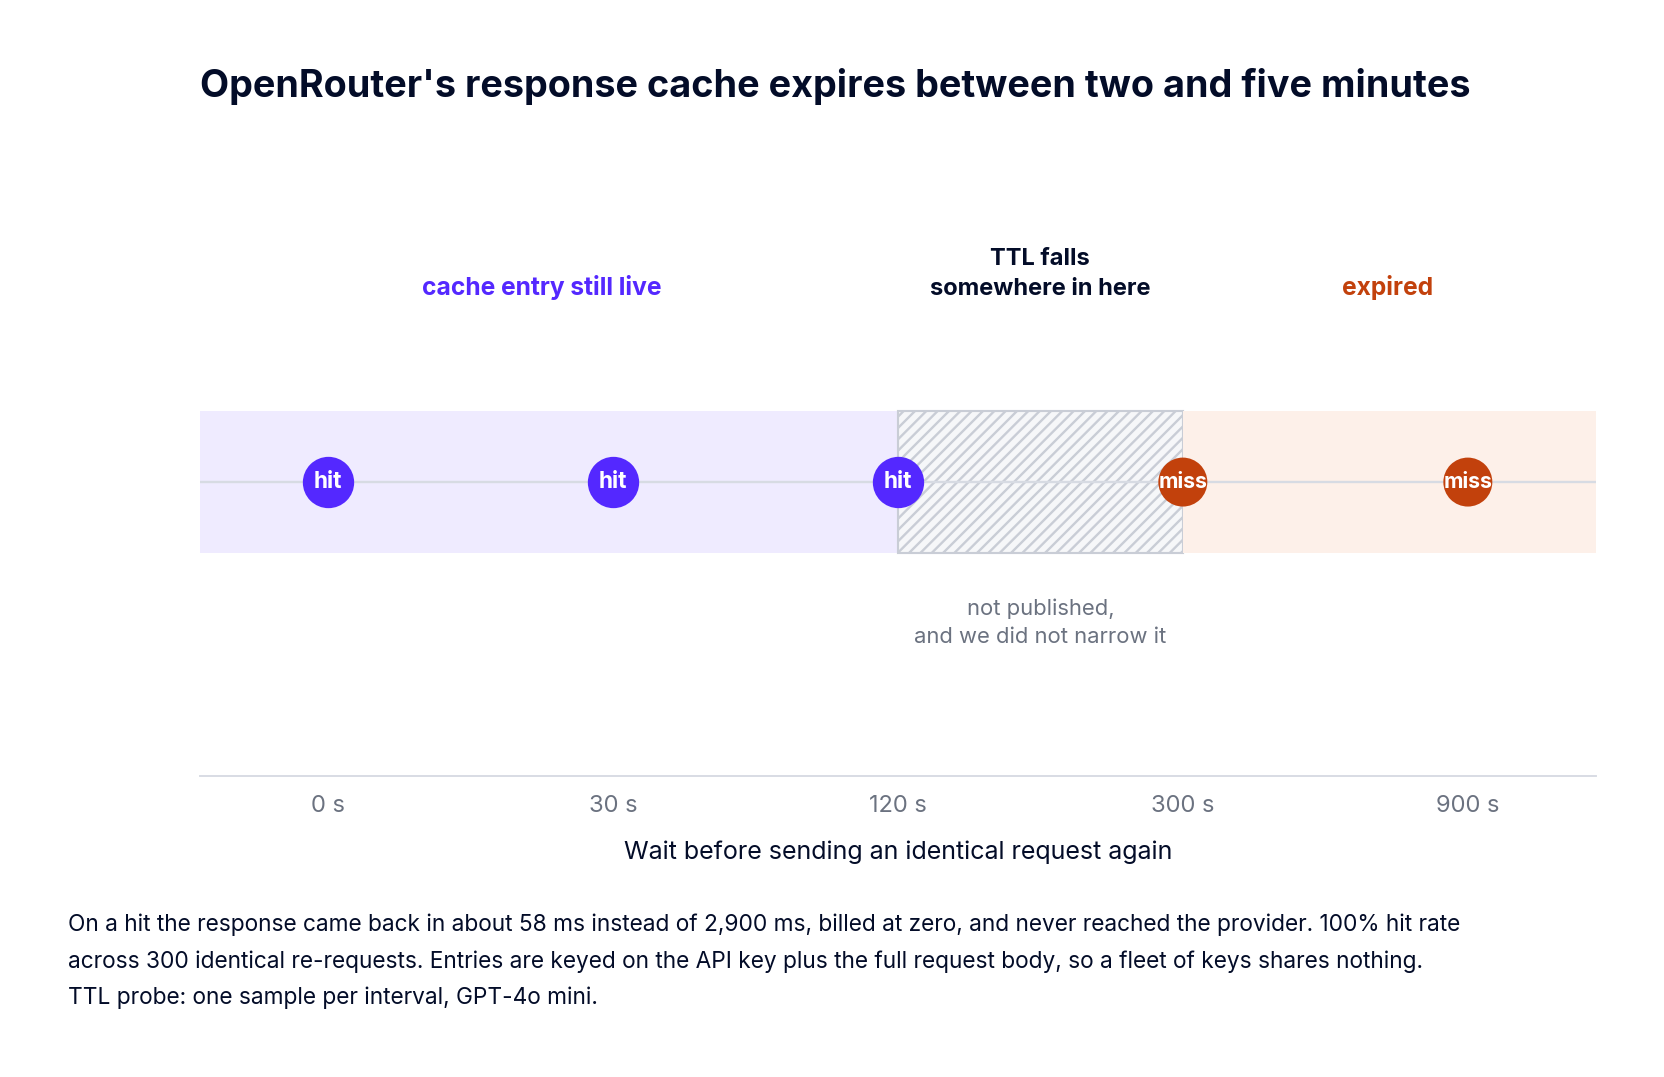
レスポンスのキャッシュは限定的な効果をもたらします。X-OpenRouter-Cache: trueヘッダーを使用してリクエストごとにオプトインすると、同一の再リクエストは約2,900 msの代わりに約58 msで返され、課金はゼロになります。また、リクエストがプロバイダーに達しないため、プロバイダーのレート制限を消費しません。300回の同一再リクエストにおいて100%のヒット率を測定しました。興味深いのはその制約事項です。エントリーはAPIキーとリクエストボディ全体をキーとして保存されるため、独自のキーを持つ複数のサービス間では共有されず、測定されたTTLは2分から5分の間に位置します。100秒の時点では保持され、300秒の時点では消滅します。OpenRouterはこの数値を公開していません。これは同一セッション内でのリトライストームや重複送信をカバーするものであり、1時間ごとに実行されるクエリをカバーするものではありません。
プロダクション環境よりも評価段階で問題となる上限がもう1つ存在します。組織アカウントのメンバー数は最大10名に制限されており、引き上げにはサポートへの問い合わせが必要です。50名規模のプラットフォームチームでトライアルを開始する場合、サポートチケットの発行から始める必要があります。
私たちのゲートウェイは、どの単位をカウントするか、およびキャパシティとコストが同一の制御であるかという2つの点において、異なるアプローチをとっています。
私たちは、requests_per_minute、requests_per_hour、requests_per_day、およびトークンにおける同様の3つの単位を含む、計6つの単位でレート制限を行います。1回のコールが200トークンにも200,000トークンにもなり得る状況において、Requests per minuteは負荷の代替指標として不十分です。そのため、1,000リクエストを許可するカウンターでは、次の処理で1ドルを消費するのか4桁の費用が発生するのかを判断できません。トークン単位の管理を行えばそれが可能となります。ルールはrate_limit_applies_perでスコープ定義されるため、制限は単一のキーに縛られることなく、ユーザーごと、チームごと、またはモデルごとに適用されます。動作の予測可能性を維持するため、1つのルールにつき最大2つの値を許可しています。
ウィンドウの形状は人間よりもエージェントにとって重要であるため、10秒のバケットで構成された60秒幅のスライディングウィンドウを採用し、直近6つのバケットを合算します。固定された1分間の終わりと次の分間の始まりにまたがるバーストが、上限の2倍で通過してしまうことを防ぎます。設定方法については、弊社のguide to token based rate limiting and budgetsで詳しく説明しています。
予算は個別に分離され、コスト(USD)のみを対象とし、インボイスで発覚するのではなくインファレンス実行前に適用されます。ゲートウェイのオーバーヘッドは約3〜4 msであり、単一のvCPUで350以上のRPSを処理するため、これらのルール評価による影響を懸念する必要はありません。
また、ゲートウェイを完全に切り替えることだけが選択肢ではありません。TrueFoundryはプロバイダーとしてOpenRouterをサポートしているため、トークン認識型の制限、チームごとの予算、ユーザーに紐づくロギングをフロントに配置しながら、そのカタログとフォールバック機能を維持することができます。多くのチームにとって、これが適切な最初のステップとなります。運用が進み、上記の制約が原因でこの記事をお読みいただいている場合は、プロダクション利用における選択肢を比較したOpenRouter alternativesの解説をご覧ください。
OpenRouterのレート制限は仕様を把握するのは簡単ですが、それを考慮してシステムを構築するのは容易ではありません。公開されている数値は無料モデルのみを対象としています。有料モデルの上限は、自身で選択したわけではないプロバイダー側に存在します。計画の有無にかかわらず、リトライとタイムアウトの処理は自社のコード側に委ねられます。そして、無料枠のスループットが過去の支払い履歴に依存するという仕様が存在します。
単一のキーで数百のモデルを利用できる利点を考慮すれば、これは合理的なトレードオフであり、多くのチームが納得して採用しています。エージェントの処理ループによって問題が発覚する前に、制限の境界線を把握しておくことが極めて重要です。
トークン単位での制限管理、キャパシティから分離された予算管理、および自社インフラ内での両機能の適用を実現したい場合は、see how the TrueFoundry AI Gateway handles rate limitingをご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.