



October 9, 2026
|
5 min read


Published: October 9, 2026

Blazingly fast way to build, track and deploy your models!
モデルのエンドポイントをそのまま利用すると、個人情報が意図せず出力されたり、プロンプトインジェクション攻撃を受けたり、不適切な回答が生成されたりするリスクがあります。ガードレールは、モデルにリクエストが届く前、および回答がユーザーに届く前にトラフィックを検査し、必要に応じて書き換えることで、これらの問題を解決します。
AI Gatewayにガードレールを導入すれば、各チームが個別に安全対策を実装しなくても、すべてのアプリケーションに自動的に同じ保護が適用されます。TrueFoundryは、PIIマスキングとプロンプトインジェクション検知のためのガードレールを標準搭載しており、サードパーティのキー設定なしで完全に管理された状態で利用可能です。
AI Gatewayでのガードレール適用は、 ガードレールのドキュメント にある通り、2つのステップで行います。
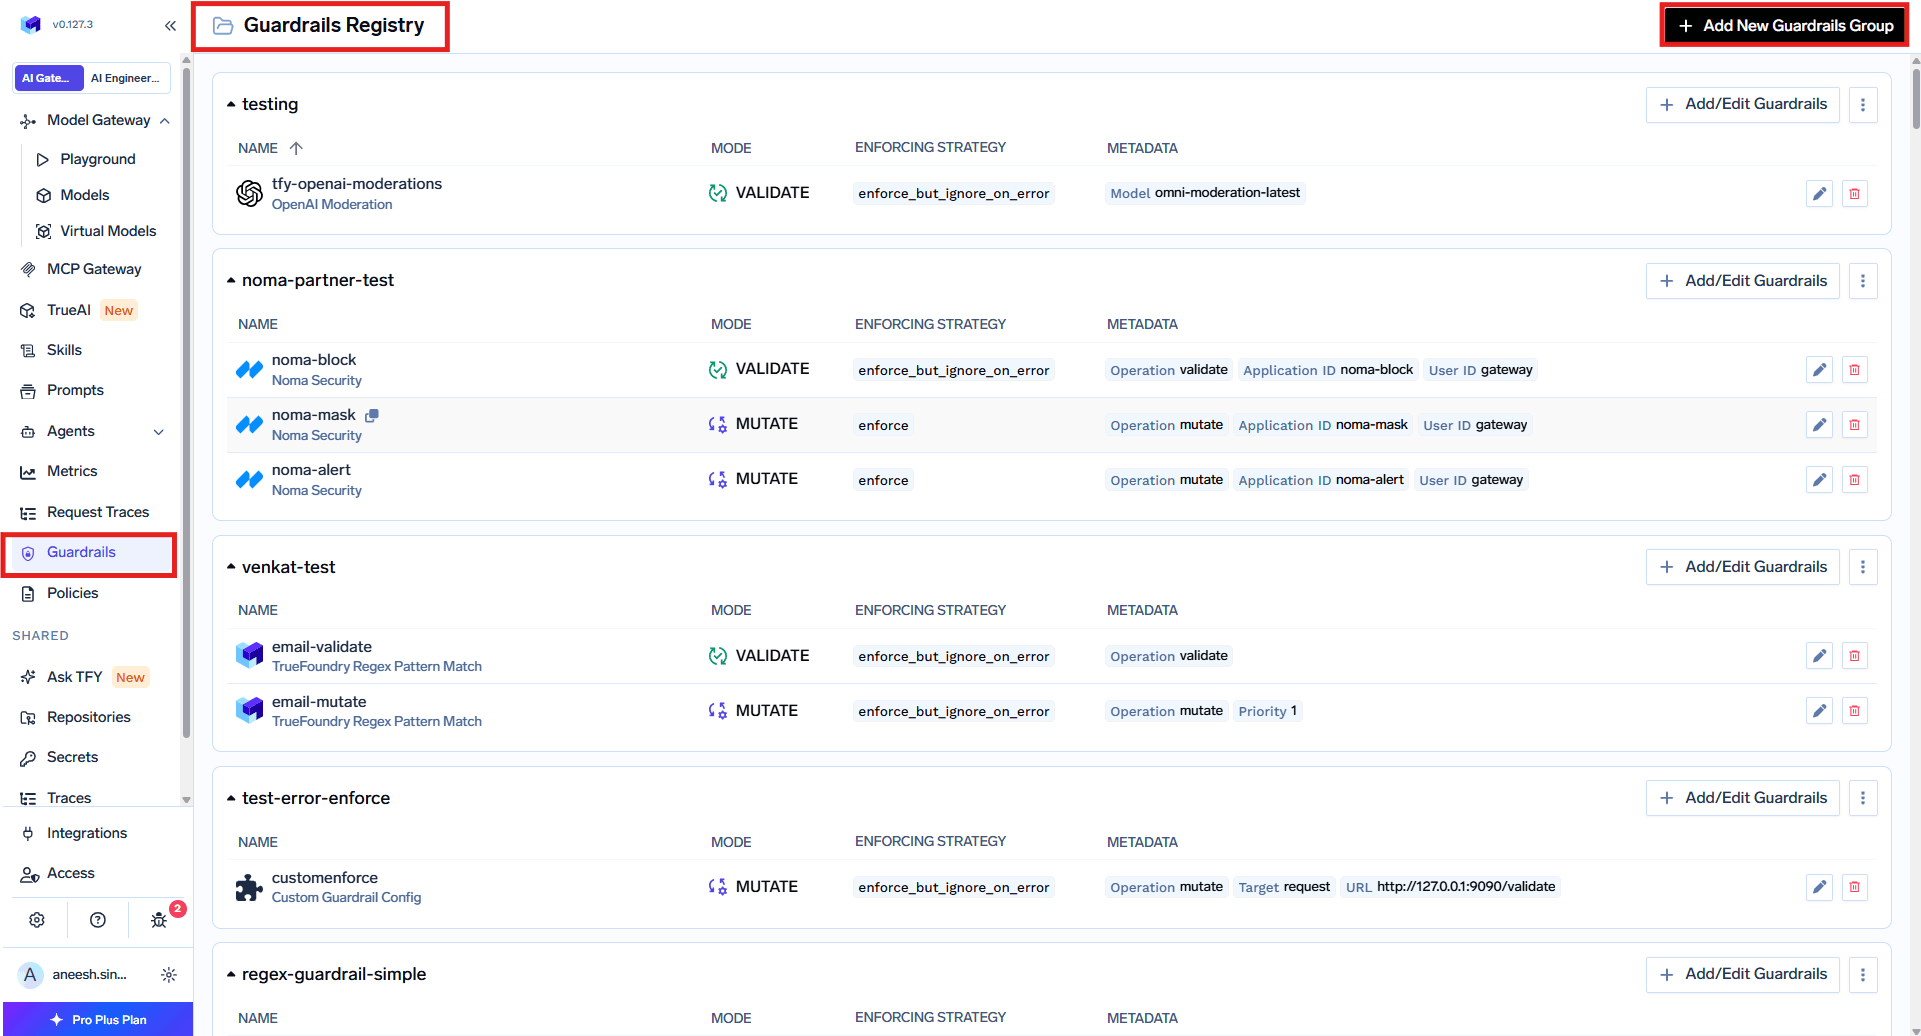
「Policies」内の「Guardrails」で「Add Rule」をクリックします。各ルールには一意のルールIDがあり、適用対象や実行場所を決定するいくつかのセクションで構成されています。
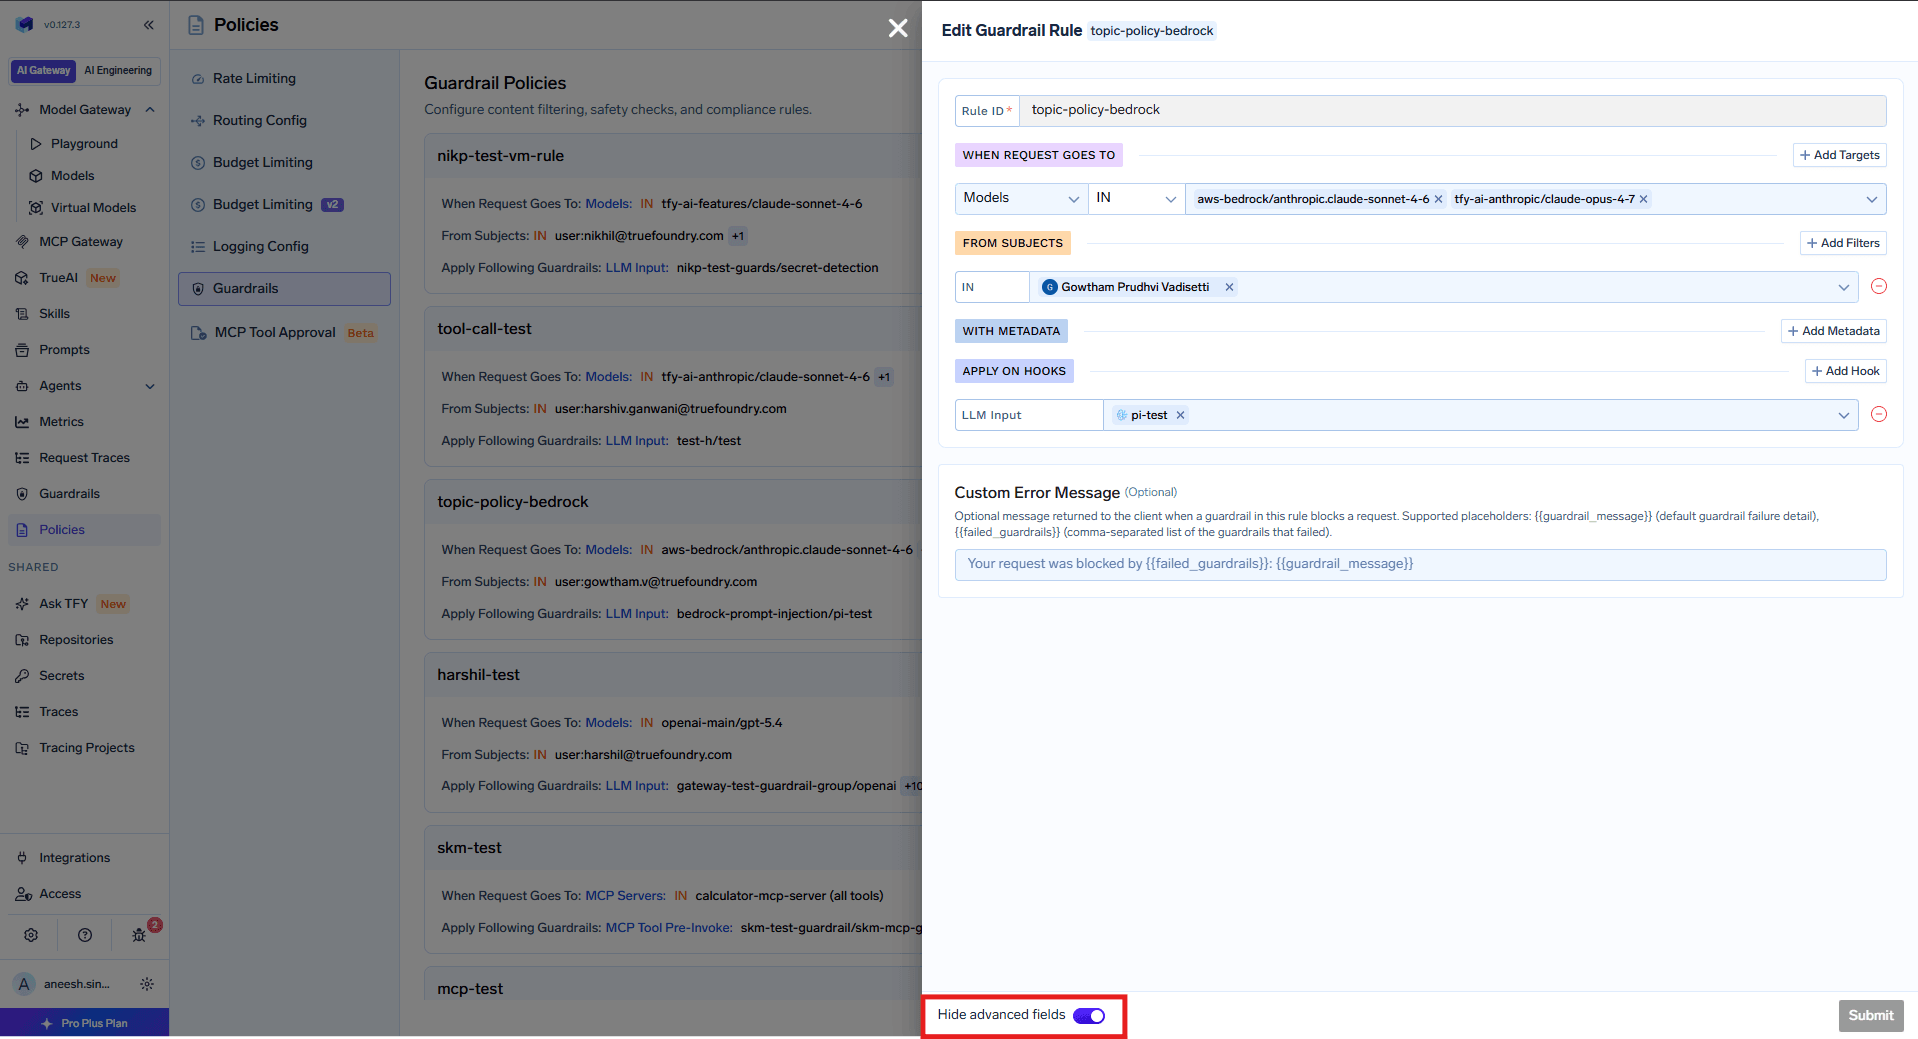
すべてのリクエストに対してすべてのルールが評価され、マッチングしたすべてのルールからガードレールが組み合わされて適用されます。例えば、あるルールでLLM入力に対するPII検出を適用し、別のルールでLLM入力に対するプロンプトインジェクション検出を適用した場合、両方が実行されます。
のPIIおよびPHI検出ガードレール は、個人識別情報(PII)および保護対象保健情報(PHI)を特定して秘匿化するTrueFoundryの組み込みガードレールです。内部的にはAzure AI LanguageのPII検出機能を利用しており、完全に管理されているため、サードパーティのAPIキーは不要です。
ミューテート(変更)モードのみをサポートしており、検出されたエンティティは常に編集されます。設定フォームで名前を指定し、PII(個人識別情報)カテゴリを選択するかデフォルトの全カテゴリ設定を維持した上で、適用する戦略を選択します。検出された値はアスタリスクに置き換えられるため、メッセージ内の電話番号やメールアドレスは、モデルがそれらを認識する前にマスクされます。
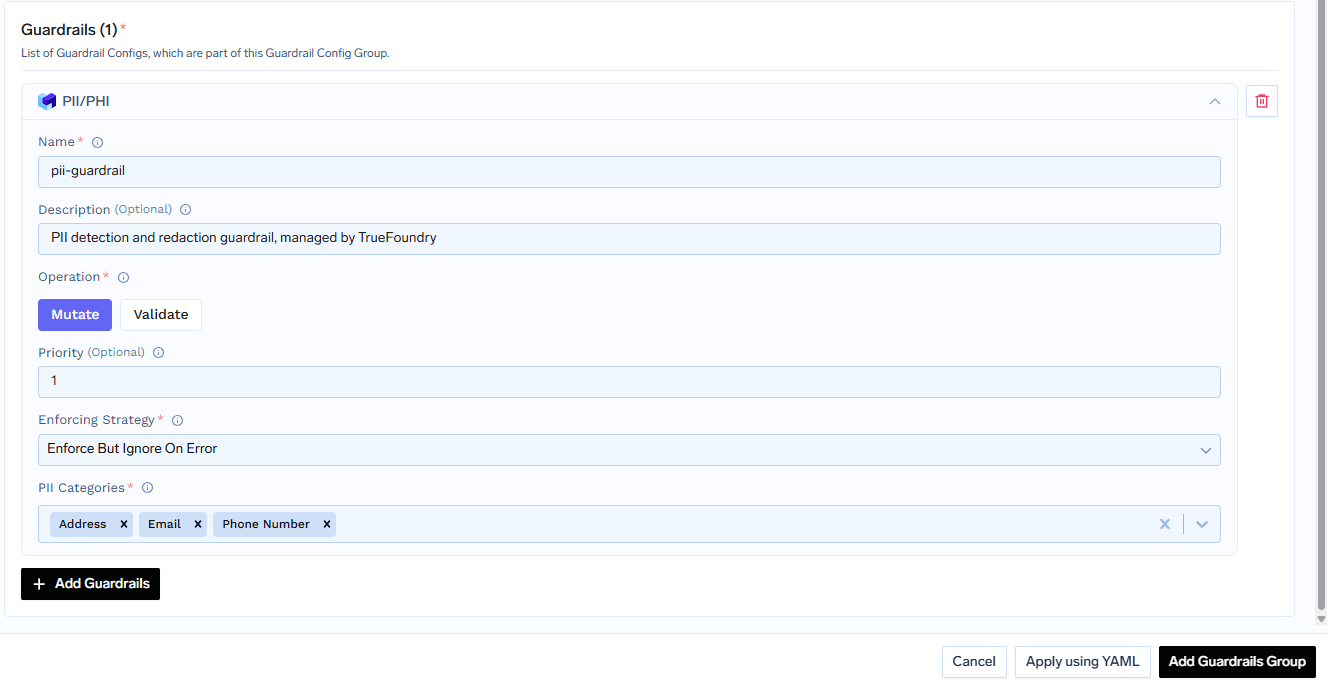
一般的な構成では、ユーザーメッセージをクリーンにするためのLLM入力、応答をクリーンにするためのLLM出力、そしてツールパラメータやデータベース行などのツール結果からPIIを除去するためのMCPフックに対して、PII編集を適用します。
のプロンプトインジェクションガードレール は、Azure Prompt Shieldを活用した組み込みのガードレールです。直接的なプロンプトインジェクション、いわゆる「DAN(Do Anything Now)」パターンなどのジェイルブレイク攻撃、およびドキュメントやコンテキスト内に隠された間接的なインジェクションを検出します。ユーザープロンプトとドキュメントの内容を個別に分析します。
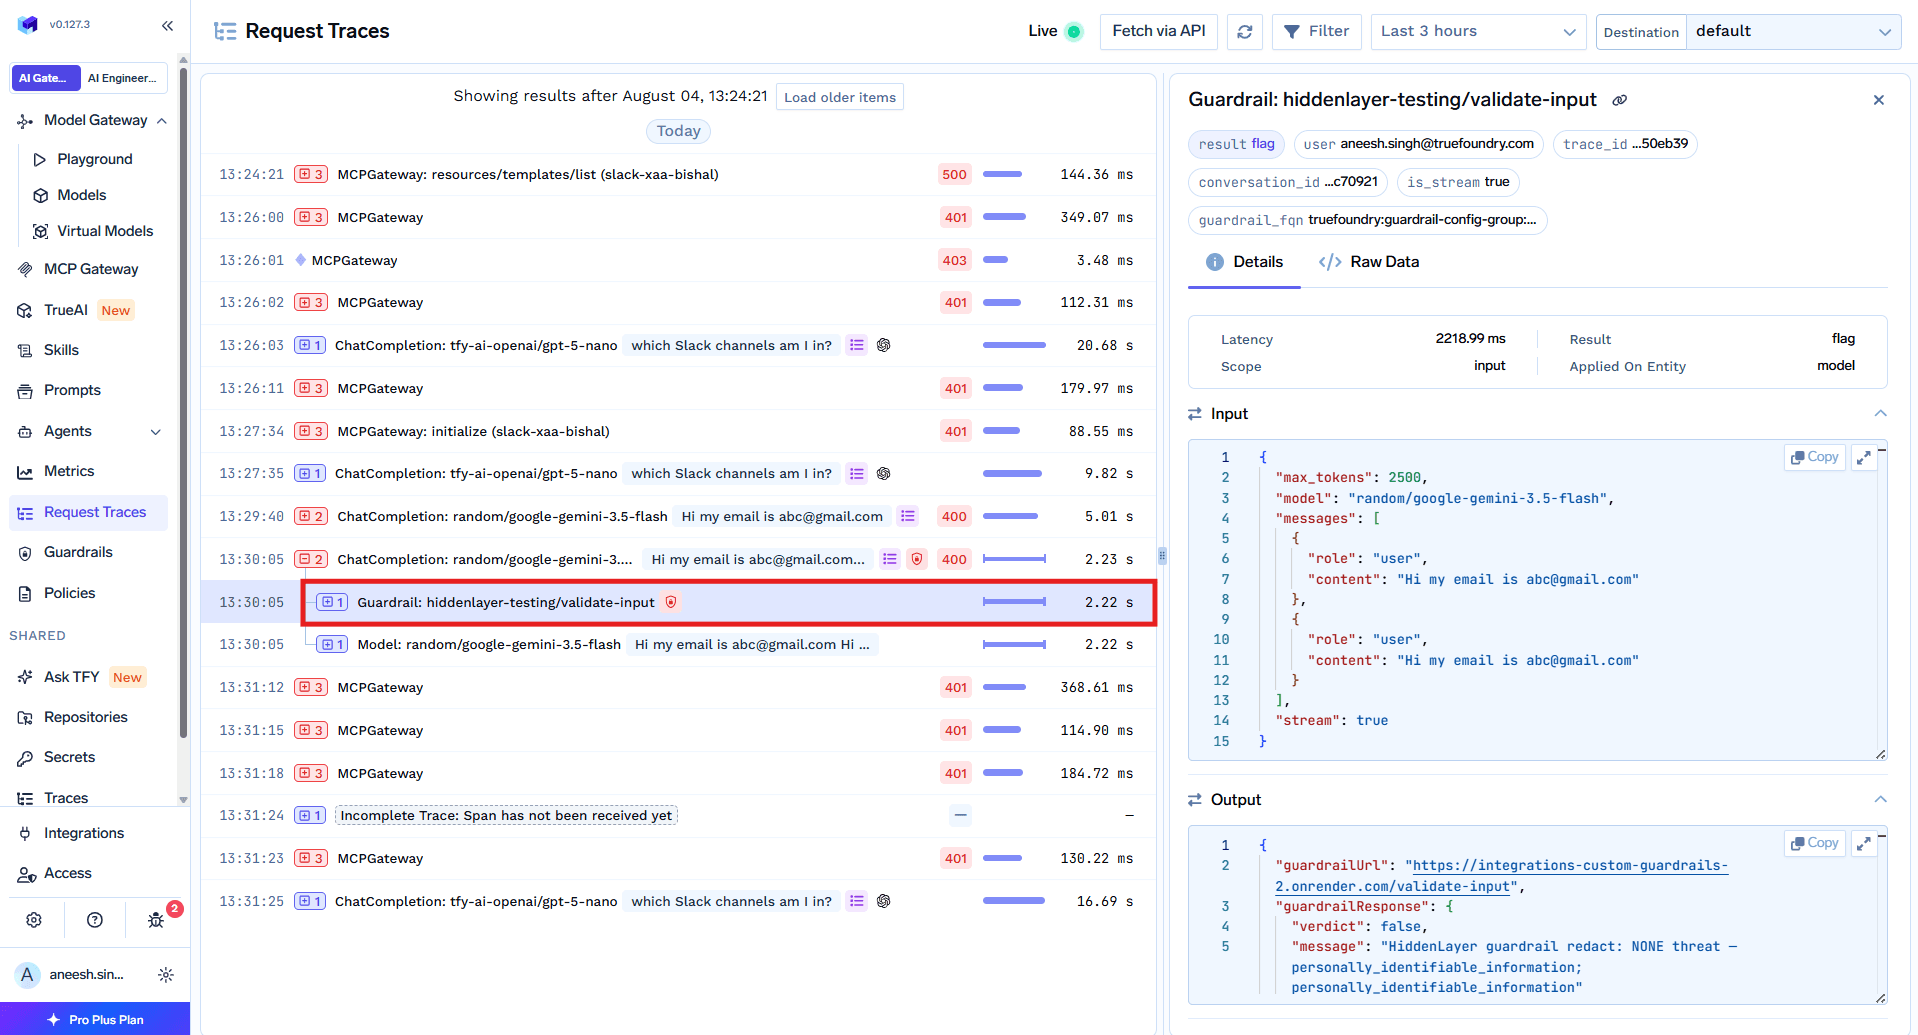
バリデーション(検証)モードのみをサポートしており、攻撃の検出とブロックは行いますが、コンテンツの変更は行いません。設定では名前と適用戦略を指定するだけです。ドキュメントでは、まず監査戦略でリクエストトレース内の検出状況を監視し、信頼性が確認できてから適用戦略に切り替えることが推奨されています。
LLMリクエストが発生すると、まず入力ミューテートガードレールが実行され、完了するまで待機します(例:プロンプトからのPII編集)。その後、モデルへのリクエストが進行している間に、プロンプトインジェクションなどの入力バリデーションがバックグラウンドで実行されます。モデルの実行中にバリデーションが失敗した場合、ゲートウェイは直ちにモデルへのリクエストをキャンセルするため、不要なコストが発生することはありません。
モデルの応答後、出力ミューテートによって機密情報が除去され、出力バリデーションが最終結果をチェックしてからクライアントに送信されます。MCPツールの場合、ツール呼び出しの前にすべての事前ガードレールが実行され、いずれかが失敗した場合はツールは実行されません。ガードレールはツール呼び出しごとに個別に実行されます。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




TrueFoundry ships built in PII and PHI detection, powered by Azure AI Language, and prompt injection detection, powered by Azure Prompt Shield. Both are fully managed, with no external credentials required. You can also add external providers or custom guardrails.
On four hooks: LLM Input, LLM Output, MCP Tool Pre-Invoke, and MCP Tool Post-Invoke. You attach guardrails to the hooks you want in a policy rule, and multiple guardrails can run on the same hook.
If input validation fails while the model request is in flight, the gateway cancels that model request so you do not pay for it. Output validation runs after the model responds, so in that case the model cost is already incurred.
Start with the audit enforcing strategy so detections are recorded in request traces without blocking traffic. Once you are confident in the results, switch the strategy to enforce.



















