


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
自律型エージェントにツールへのアクセス権を与えると、既存のIAMでは想定されていなかった問題に直面します。エージェントがZendeskのチケットを読み取ったり、データベースにクエリを送信したりした際、それを実行したのは誰でしょうか?よくある3つの答えがありますが、いずれも適切ではありません。
いずれの場合も、監査ログは不完全になり、認可は大まかなものにとどまり、ポリシーによって人間の操作と自律的な操作を区別できません。エージェントアイデンティティは、エージェントをファーストクラスの主体(自身として、またはユーザーに代わって動作できる主体)とすることで、この問題を解決します。全体像については、AIエージェントアイデンティティとは何かおよびAIエージェントガバナンスを参照してください。
代理(On-Behalf-Of)委任とは、2つの主体を保持するトークンのことです。RFC 8693のトークン交換パターンに基づいて構築された結果のトークンは、subをユーザーに、actをエージェントに設定します(「このエージェントによって動作する、このユーザー」)。そのトークンの権限(scp)は、ユーザーが実行できることとエージェントが許可されていることの交差領域(共通部分)になるため、エージェントがユーザーの権限範囲を超えて拡張することは決してありません。
一連のエージェントのチェーンでは、actクレームが入れ子になります(例: ユーザーの代わりに行動するリサーチエージェントの代わりに行動するデータエージェント)。すべてのホップが記録されるため、完全な委任パスは1つのアクターに統合されることなく、監査ログで確認できます。
TrueFoundryでは、エージェントを登録するときにそのアイデンティティが作成されます。登録された各エージェントは一意のアイデンティティを1つ持ち、TrueFoundry管理(Gatewayがトークンを発行および署名)またはOktaやMicrosoft Entraによるアイデンティティプロバイダー管理を選択できます。どちらの場合もアイデンティティの意味は同じであり、発行者のみが異なります。

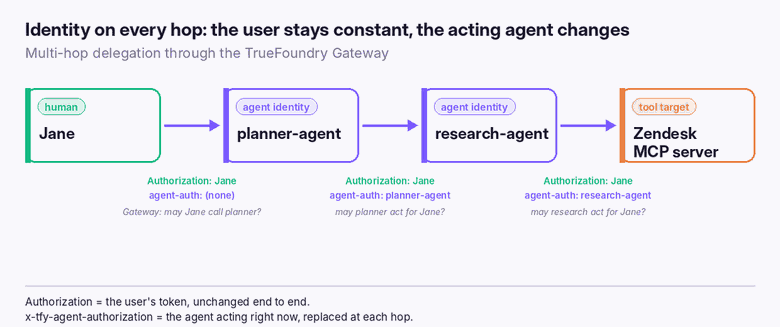
Gatewayへのすべてのリクエストには、2つのベアラートークンが含まれます。
AuthorizationヘッダーはユーザーのSSOトークンであり、エンドツーエンドで変更されずに通過します。x-tfy-agent-authorizationヘッダーは現在動作しているエージェントであり、各エージェントは次のホップを呼び出す前にこれを自身のアクティブなアイデンティティに置き換えます。エージェントヘッダーが存在しない場合、リクエストは通常のユーザー呼び出しとして扱われ、ユーザーの権限のみで認可されます。この同じヘッダーペアは、LLM Gateway(/api/llm/chat/completions)、MCP Gateway(/mcp/<server>/server)、Agent Gateway(/agent/<agent-name>)の3つの領域すべてで共通して機能します。
委任は無制限に行われるわけではありません。エージェントのアクセス制御(Access Control)ステップにおけるコラボレーターによって制限され、これには2つのロールが存在します。
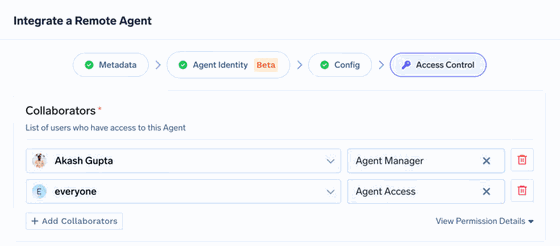
コラボレーターにはユーザー、チーム、またはバーチャルアカウントを指定できるため、人間以外のワークロードも委任できます。この仕組みにより、エージェントが組織内の誰の代わりにも勝手に動作しないよう制御されます。委任は、明示的に許可を与えたアイデンティティに対してのみ機能します。
ユーザーの代わりに行動することを許可されるのは1つの権限です。指定されたツールに到達することを許可されるのは別の権限であり、両方が満たされている必要があります。MCPサーバーのコラボレーターリストでは、エージェントはユーザーやチームと並んで表示され、独自のロールを持ちます: MCP Server User(ツールの呼び出し)およびMCP Server Manager(管理)。
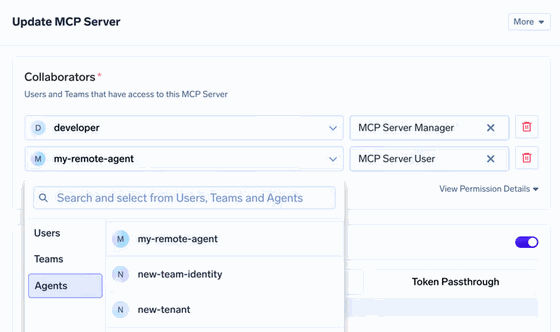
YAMLマニフェストでは、意図を明確にするために、同じ権限付与に主体プレフィックスを使用します。
これら2つの権限分離が、最小権限の原則を実現します。ユーザーが使用できるエージェントであっても、追加されていないツールにタッチすることはできません。これは、MCP認可とは何かや細粒度の認可で説明している認可モデルを反映しています。
このモデルを把握する最も明確な方法は、1つのリクエストの流れを追うことです。Janeがプランナーエージェントにリクエストを送り、それがリサーチエージェントに委任され、最終的にZendesk MCPサーバーを呼び出します。ユーザートークンは一切変更されませんが、エージェントトークンは変更され、Gatewayは各ホップを独自の権限に基づいて検証します。
各エージェントは、独自の権限に基づいてのみ認可されます。呼び出し元の権限範囲を継承することはありません。アウトバウンド側は変更されません。MCPサーバーの既存の認証(OAuth2、共有APIキー、またはトークンパススルー)は、再設定することなくそのまま機能します。Gatewayが行うのは、(ユーザー、エージェント)ペアの解決と認可のみです。
x-tfy-agent-authorizationトークンを開示できるプロンプト済みエージェントは、なりすまされる危険性があります。ソース管理やモデルが読み取り可能な場所からは隔離してください。actクレームが失われ、誰が何をしたのかを監査ログから再構築できなくなります。委任チェーンはホップごとに保持してください。サポート自動化チームが、専門エージェントにタスクを分散するプランナーエージェントを運用しており、その専門エージェントの1つがZendeskからチケットを読み取るとします。チームの要件は次の3つです: すべてのアクションに人間のリクエスターを記録すること、実際に動作した特定のエージェントを記録すること、明示的に許可されていないツールへのエージェントのアクセスを防ぐことです。
Authorizationにユーザートークン、x-tfy-agent-authorizationにエージェントトークンを設定してリクエストを送信します。各エージェントは自分自身のトークンに置き換えて後続へ渡します。重要な注意点: これは「誰が誰の代わりに行動でき、何にアクセスできるか」を管理するものです。MCPサーバー自体のアウトバウンド認証情報を置き換えるものではありません。それらは既存のまま維持されるため、既存ツールを再構築することなく導入できます。
403を返します。拒否された主体と理由が示されます。Agent Access権限がないユーザーは、ターゲットに直接アクセスできたとしても、委任された呼び出しでは拒否されます。2ヘッダーモデルにおいて、トークン交換を誰が実行するかには、エージェントのアイデンティティタイプに応じた3つの選択肢があります。利便性と、信頼およびシークレットの保持場所とのトレードオフになります。
Managed credentialsでは、エージェントのOAuthクライアントがIdPに登録され、TrueFoundryがその認証情報をシークレットとして保存します。その後、ユーザートークンをサブジェクトトークンとしてトークン交換を実行し、結果をキャッシュして更新します。Federated tokenでは、エージェントがTrueFoundryの外部でトークン交換を行い、生成されたOBOトークンを送信します。ゲートウェイはレジストリとの照合を行う前に、jwks_uri、発行者(issuer)、オーディエンス(audience)、およびagent_claim(デフォルトはact.sub)を用いてトークンを検証します。照合に失敗した場合は403が返されます。Virtual accountでは、呼び出し元が2つのトークン(Authorization: Bearer <virtual-account-token>とX-TFY-User-Token: <user-sso-token>)を送信し、ユーザーコンテキストはIdP発行のOBOトークンではなくTrueFoundry自身のアウトバウンド認証によって渡されます。標準のRFC 8693トークンを厳密に要求するサーバーには、他の2つのモードのいずれかを使用する必要があります。
(ユーザー、エージェント)のアイデンティティを解決することは最初のステップに過ぎず、全体のプロセスの一部です。ペアが特定されると、リクエストがツールに届く前に短い評価が実行され、各レイヤーはアクセスを制限する方向にのみ機能します。
agent:<agent-name>)。これが、委任が構造的に安全である理由です。OBOトークン自体のスコープはすでにユーザーとエージェントの権限の交差領域であり、さらに呼び出しが通過する前に4つの独立した認可チェックが合意する必要があります。いずれかの制限(ユーザーのコラボレーターロールの削除、エージェントの削除、ツールリストの削減、Cedar拒否の追加)を行うと、委任された呼び出しの制限が強化されます。完全な監査ログには、ユーザー、エージェント、アイデンティティモード、委任チェーン、サーバーとツール、RBACとCedarの決定結果、使用されたスコープ、およびステータスが記録されます。
ユーザーのトークンを借用したり、サービスアカウントの陰に隠れたりするエージェントは、監査人や攻撃者によって発見されるリスクを抱えています。エージェントアイデンティティは、エージェントを独立した主体とすることでこの問題を解決し、代理委任によってその主体が特定のユーザーに代わって両方のアイデンティティを保持しながらホップを超えて動作できるようにします。
その仕組みは、2つのヘッダー、2種類の権限付与、ゲートウェイでの認可チェックという、非常にシンプルで洗練された設計になっています。ユーザートークンは常に一定であり、動作するエージェントが切り替わり、すべてのツール呼び出しが「どのユーザーか」「どのエージェントか」という両方の問いに同時に答えます。これにより、自律型システムは単に動作するだけでなく、適切な監査が可能なシステムへと進化します。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












