Built for Speed: ~10ms Latency, Even Under Load Blazingly fast way to build, track and deploy your models!
Handles 350+ RPS on just 1 vCPU — no tuning needed Production-ready with full enterprise support 要約(TL;DR): Microsoft Entra Agent IDは、エージェントに実体のあるディレクトリIDを付与します。TrueFoundryはそのIDを、統制され監査可能な呼び出しパスへと変換します。
エージェントはファーストクラスのオブジェクトとなります。エージェントIDブループリント(資格情報と宣言された権限を保持する親登録)の下に、個々のエージェントIDが子として配置されます。Copilot StudioおよびAzure AI Foundryで作成されたエージェントは自動的に反映されます。 Entraはエージェント認識型の代理送信(on-behalf-of: OBO)を実行します。RFC 8693のプロファイルにより、エージェントはユーザーのトークンをダウンストリームトークンと交換できます。このトークンはユーザーをsubとして維持しつつ、アクターファセットクレーム(act、xms_act_fct)でエージェントを指定します。 TrueFoundryはエージェントをIDプロバイダー連携型として登録し、エージェントのEntraトークンからクレーム値(アプリケーション/クライアントIDなど)をマッピングし、テナントのJWKSに対してEntraが発行したトークンを検証します。 Entraがアイデンティティ(ID)を処理し、ゲートウェイが呼び出しパス(エージェントを呼び出せる主体、エージェントが代理する対象、アクセス可能なMCPサーバーおよびモデル)を強制適用し、呼び出しごとにアウトバウンドのOBO交換を実行します。 Microsoft以外のターゲットにはブローカリングが引き続き必要であり、これこそがゲートウェイの真価を発揮するポイントです。マルチホップチェーンの統合、Microsoft以外のツールの処理、およびすべてのホップのトレースを行います。(Entra Agent IDは一部プレビュー段階であり、ホップごとの交換機能は順次展開中です。) ディレクトリ辞書オブジェクトとしてのエージェント 長年、Entra内でソフトウェアにアイデンティティを付与する唯一の方法はサービスプリンシパルでした。しかし、これはアプリを表すものであり、個人の代理として行動するものを表すものではありませんでした。Entra Agent IDはこの状況を変えます。エージェントはエージェントIDブループリントとしてモデル化されます。これは資格情報と宣言された委任権限を保持する親の登録であり、個々のエージェントIDがその子として存在します。Copilot StudioやAzure AI Foundryで構築されたエージェントはこれらを自動的に取得し、Entra ID Governanceによって所有権、アクセスレビュー、認定が追加されます(プレビュー機能)。
これは、AI agent identityとは何か で説明している概念のディレクトリエイティブ版です。エージェントは匿名キーではなく、所有、レビュー、統制が可能な主体(プリンシパル)となります。
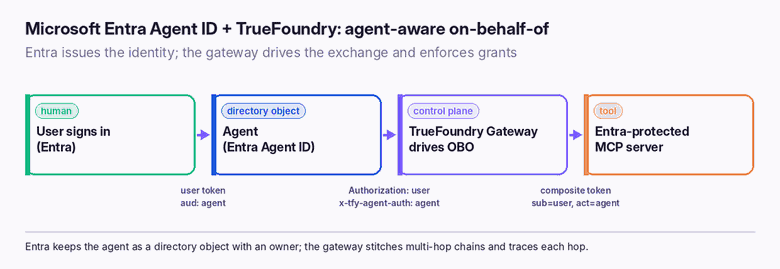
エージェント認識型代理送信(On-Behalf-Of) Entra Agent IDを単なるアプリではなくエージェントにとって有用なものにしている要素は、RFC 8693トークン交換のプロファイルです。エージェントはユーザーのトークンをダウンストリームトークンと交換します。このトークンはユーザーをsubとして保持しつつ、エージェントを識別するアクターファセットクレーム(actおよびxms_act_fct)を含みます。交換は次の3つのステップで実行されます。
クライアントはEntraを通じてユーザーをサインインさせ、エージェントのブループリントを対象(audience)とするユーザートークンを受け取ります。 エージェントはgrant_type=urn:ietf:params:oauth:grant-type:jwt-bearerとrequested_token_use=on_behalf_ofを指定してEntraトークンエンドポイントを呼び出し、アサーションとしてユーザートークンを、さらに自身のアサーションを渡します。 Entraはオーディエンスチェーンを検証し、ダウンストリームリソースをオーディエンスとする複合トークンを返します(sub = ユーザー、act = エージェント)。 その結果、agent identityとon-behalf-of委任 で説明されている、エージェントIDモデル全体が依存する同じ2つの主体を持つトークンが作成されます。違いは、これがゲートウェイではなくEntraによって発行される点です。
EntraがIDと複合OBOトークンを発行し、ゲートウェイが交換を実行して各ホップを強制適用します。 TrueFoundryの役割 Entraがエージェントのアイデンティティを決定し、TrueFoundryが実行可能な操作を決定して呼び出しパスを強制適用可能にします。これらは次の4つのステップで連携します。
ゲートウェイがEntra発行のトークンを検証できるよう、プラットフォーム → アイデンティティプロバイダー配下に、テナントの発行者(issuer)、オーディエンス(audiences)、JWKSを設定してEntraをIDプロバイダーとして登録します 。 エージェントのEntraトークンからクレーム値(クライアントIDなど)をマッピングして、各エージェントをIDプロバイダー連携型として登録します 。エージェントはクライアント資格情報またはマネージドIDを介してEntraに認証し、JWTをゲートウェイに提示します。 コラボレーター付与機能を使用してTrueFoundry内でアクセス権を付与します 。エージェントを呼び出せる主体、代理できる対象、アクセス可能なMCPサーバーとモデルを指定します。 MCPサーバー上でアウトバウンドOBOを設定します 。認証データ → OAuth2の下で、グラントタイプをToken Exchange (on-behalf-of)に設定し、テナントのトークンエンドポイントを指定して、オーディエンスをターゲットリソースに設定します。ゲートウェイは呼び出しごとに交換を実行します。エージェントをIDプロバイダー連携型として登録することで、Entraがアイデンティティを発行し、TrueFoundryが呼び出しを統制します。出典: TrueFoundryドキュメント チームが陥りがちな誤解 Entraのみで呼び出しを統制できると思い込むこと。 Entraはアイデンティティを発行し、複合トークンを生成できますが、エージェントがどのMCPサーバーやモデルにアクセスできるかを決定することはできず、マルチホップチェーンを繋ぐこともできません。その強制適用はゲートウェイの役割です。Microsoft以外のターゲットを失念すること。 EntraのOBOはEntraで保護されたリソースに到達します。JiraやSnowflakeのMCPサーバーには、依然としてブローカリングやユーザーごとのOAuthが必要です。ゲートウェイはこれらをEntraのパスと並行して処理します。プレビュー機能を確定仕様として扱うこと。 Entra Agent IDは進化中であり、一部はプレビュー段階です。本番環境への導入前に、Microsoftのドキュメントで最新の挙動を確認してください。エージェントの条件付きアクセスを無視すること。 エージェントのサインインは条件付きアクセス(Conditional Access)の対象にできます。エージェントIDが人間に適用する制御から除外されていると仮定せず、積極的に活用してください。 すでにEntraでエージェントIDを発行していますか?
具体的な適用例 すべてのシステムをEntraに標準化している企業が、エージェントもディレクトリ内で管理したいと考えているケースを想定します。プランナーエージェントにはEntraエージェントID(ブループリントおよび子)が付与され、チームはTrueFoundryにEntraをIDプロバイダーとして登録し、クライアントIDをマッピングしてエージェントをIDプロバイダー連携型として登録します。該当するユーザーにエージェントアクセス権を付与し、必要なEntra保護対象MCPサーバーのコラボレーターとしてエージェントを追加し、それらのサーバーのアウトバウンド認証をToken Exchange (on-behalf-of)に設定します。ユーザーのリクエストによってEntra複合トークン(sub = ユーザー、act = エージェント)が生成されると、ゲートウェイはそのトークンを検証し、ペアを認証し、各ターゲットへのOBO交換を実行して、すべてのホップを記録します。エージェントがMicrosoft以外のツールを必要とする場合、ゲートウェイはEntraのパスを変更することなくその資格情報をブローカリングします。
知っておくべき注意点 Entra Agent IDは一部プレビュー段階です。 エージェントのガバナンス認定などの機能は進化中であるため、最新の状態についてはMicrosoftのドキュメントを確認してください。Copilot StudioおよびFoundryのエージェントはEntra Agent IDを自動的に取得します。 これらはTrueFoundry内に埋め込み型(ガバナンス専用)エージェントとして登録し、アウトバウンドのMCP呼び出しを統制することができます。複合トークンはダウンストリームリソースをオーディエンスとします。 ゲートウェイはホップごとにオーディエンスとスコープを絞り込むため、ターゲットのオーディエンスが一致していることを確認してください。ホップごとの交換機能は近々展開予定とされています。 マルチエージェントチェーンの場合、お使いのバージョンで委任がどのように接続されるかを確認してください。Microsoft以外のターゲットにはゲートウェイによるブローカリングが必要です。 Entra OBOだけではこれらに到達できません。Entra Agent IDツールキットのその他の機能 代理送信(on-behalf-of)が最も注目される機能ですが、Entra Agent IDは一連の機能群であり、全体像を把握することでEntraがカバーする範囲とゲートウェイが引き続き必要な範囲を判断しやすくなります。
アイデンティティプロバイダーとしてのEntra ID — エージェントブループリントとその子アイデンティティはディレクトリ内に存在し、他のプリンシパルと同様に認証されます。エージェント向けEntra ID Governance — 所有権、アクセスレビュー、および認定機能により、人間のアカウントと同様に定期的なレビューの対象となります(プレビュー機能)。エージェントサインインの条件付きアクセス — 従業員のログインを制御する同じポリシーエンジンをエージェントにも適用でき、例外扱いを防ぎます。これらにより、エージェントは単に認証された存在ではなく、管理されたディレクトリツールとなります。これこそがセキュリティチームが重視する部分です。ただし、これらの機能のいずれも、呼び出し時にエージェントがアクセスできるMCPサーバーやモデルを決定したり、マルチエージェントチェーンを統合したりすることはありません。それこそが、ゲートウェイが追加する制御機能です。
役割分担の整理 Entraとゲートウェイの組み合わせを最も明確に理解する方法は、両者に相手の役割を期待しないよう、責任を明示的に分離することです。
項目 Entra Agent ID TrueFoundry Gateway 所有者を備えたディレクトリツールとしてのエージェント 対応 非対応 ユーザーの保持 + トークン内でのエージェントの指定 対応 (sub / act, xms_act_fct) 交換を実行 エージェントがアクセス可能なMCPサーバー/モデルの制御 非対応 対応 (コラボレーター付与) マルチホップチェーンの統合 非対応 対応 Microsoft以外のターゲットへの対応 非対応 対応 (ブローカリング / ユーザー単位OAuth) 呼び出し時のガードレール、トレース、失効 非対応 対応
この表を優劣ではなく、適切な役割分担として捉えてください。Entraは「このエージェントは誰か、誰のリクエストを伝達しているか」に答え、ゲートウェイは「このペアは今、ここで、これを実行することが許可されているか — そして後からそれを証明できるか」に答えます。
Copilot StudioおよびFoundryエージェントに関する補足 すでにCopilot StudioやAzure AI Foundryのエージェントを運用している場合、手動で設定したかどうかに関わらず、すでにEntra Agent IDを所有しています(どちらも自動生成されるため)。それらのエージェントを統制するために、インバウンドトラフィックを必ずしもTrueFoundry経由でプロキシする必要はありません。これらを埋め込み型(ガバナンス専用)エージェントとして登録すれば、Microsoftがエージェントのホスティングを継続する一方で、ゲートウェイがアウトバウンドのMCP呼び出しを統制します。これが実践的な導入ステップです。MicrosoftがすでにIDを発行している場所でEntra Agent IDを採用し、ツール呼び出しのパスにゲートウェイを配置して強制適用可能にします。Foundry固有の設定についてはMicrosoft Foundryエージェントの統制 で、ノーコードのケースについてはCopilot Studioエージェントの統制 で解説しています。
関連記事 結論 Entra Agent IDは、アイデンティティ側の問題を解決します。エージェントは所有者、アクセスレビュー、ユーザーをsubとして維持しエージェントをアクターとして指定するエージェント認識型OBOフローを備えたディレクトリツールとなります。一方で、エージェントがアクセスできるツールやモデルの決定、マルチホップチェーンの統合、Microsoft以外のターゲットへのアクセス制御は行いません。これこそがTrueFoundry Gatewayの役割です。Entraトークンを検証し、ホップごとのアクセス権を強制適用し、交換を実行し、複雑なターゲットをブローカリングし、すべての呼び出しをトレースします。
この2つを組み合わせることで、ディレクトリエイティブな企業環境で真に必要とされるエージェント運用が実現します。つまり、Entraで発行するアイデンティティと、あらゆる場所で統制および監査が可能な呼び出しパスの両立です。
Entra Agent IDと統制された呼び出しパスを連携させる。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.
Built for Speed: ~10ms Latency, Even Under Load