11月 21, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
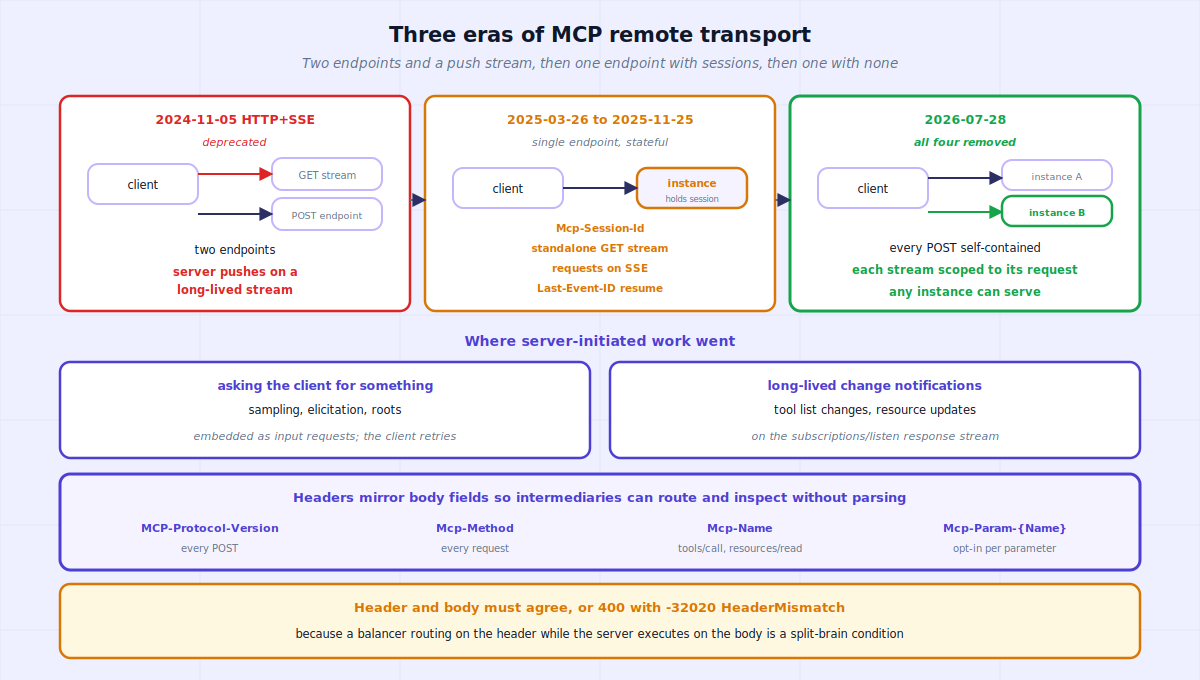
MCPのルモートHTTPトランスポートは、約2年間で3つの明確なワイヤ時代の設計を経てきました。2024-11-05のHTTP+SSEトランスポートは2つのエンドポイントと長寿命ストリームを使用していましたが、2025-03-26以降は非推奨となり、将来的な削除の対象となっています。Streamable HTTPは2025-03-26に単一のエエンドポイントとしてこれに代わりましたが、その最初の形状にはまだプロトコルレベルのセッション、スタンドアロンのGETストリーム、SSE上でのサーバー主導リクエスト、および再開可能なストリームが含まれていました。2026-07-28の改訂では、これらのメカニズムが削除されました。残されたものは例外的なほどクリーンです。クライアントの各JSON-RPCメッセージはそれぞれのPOSTとして送信され、リクエストへのレスポンスは1つのJSONオブジェクトかそのリクエストにスコープされたSSEストリームのいずれかであり、選択されたリクエストメタデータはヘッダーにミラーリングされるため、仲介者はボディを解析することなくトラフィックをルーティングおよび検査できます。この最後の設計上の決定こそ、詳しく読み解く価値があるものです。
ロードバランサーがヘッダーに基づいてルーティングを行い、サーバーがボディに基づいて実行処理を行う場合、両者の整合性が失われる可能性があります。 これは本仕様における仮定の話ではなく、検証ルール全体が存在する理由として明記されている内容です。2026-07-28のトランスポートは、クライアントとサーバーの間に位置する仲介者を明示的に受容しており、新しいヘッダーコントラクトの多くはその文脈で読み解くことで初めて合理的な意味を持ちます。
2024-11-05 — HTTP+SSE。 2つのエンドポイント。クライアントはSSEストリームを開くGETを発行し、その最初のイベントはクライアントにPOST先を伝える endpoint イベントでした。サーバー主導のすべての処理は長寿命ストリーム上に到着しました。機能ライフサイクルポリシーに基づき2025-03-26以降非推奨となっており、新しい実装での採用は推奨されていません。
2025-03-26から2025-11-25 — Streamable HTTP(初期形状)。 単一のMCPエンドポイントであり、これが大幅な簡素化となりました。しかし、4つのメカニズムによってステートフルに保たれていました。サーバーは Mcp-Session-Id ヘッダー経由でセッションを割り当てることができ(HTTP DELETEで終了)、クライアントはGETでスタンドアロンのSSEストリームを開いてサーバー主導のメッセージを受信でき、サーバーはSSEストリーム上でJSON-RPCリクエストを送信でき、ストリームは Last-Event-ID 経由で再開可能でした。
2026-07-28 — 現在の形状。 これら4つのメカニズムは一切残っていません。改訂ノートには削除された内容が明確にリストされています。GETストリームエンドポイントとプロトコルレベルのセッションは消失し、以下のセクションで補足するように、ストリームは再開不可であり、サーバーはストリーム上で独立したリクエストを送信してはなりません。
現在の改訂版のみを実装するサーバーは、規定された動作で古いトラフィックを処理します。MCPエンドポイントへのGETまたはDELETEは 405 Method Not Allowed を受け取り、Mcp-Session-Id ヘッダーは無視され、セッション識別子は作成も返答もされず、Last-Event-ID ヘッダーは無視されます。
サーバーはPOSTをサポートする1つのHTTPエンドポイントパス(MCPエンドポイント)を公開します。トランスポートのセキュリティベースラインは、ワイヤの最適化の前に重要となります。サーバーは着信接続での Origin ヘッダーを検証し、存在しているが正しくないOriginに対しては403を返す必要があります。ローカルで実行されるサーバーはすべてのインターフェースではなくlocalhostにバインドする必要があります。また、サーバーは接続を認証する必要があります。これらの要件は、DNSリバインディングおよび不正アクセスのリスクを軽減するために存在します。
送信。 クライアントからの各JSON-RPCメッセージは、それぞれのPOSTとなります。クライアントは application/json と text/event-stream の両方を記載した Accept ヘッダーを含める必要があり、ボディは単一のJSON-RPCリクエストまたは通知でなければなりません。クライアントはJSON-RPCレスポンスを送信してはなりません。実装者にとって1つの微妙なニュアンスが重要です。トランスポートは通知POSTの動作を定義していますが、2026-07-28コアプロトコルはStreamable HTTP上でのクライアントからサーバーへの通知を定義しておらず、通知POSTのメタデータヘッダー要件も定義していません。
通知。 サーバーが受け入れた場合、ボディなしで 202 Accepted を返します。受け入れられない場合はHTTPエラーステータスを返し、オプションで id なしのJSON-RPCエラーレスポンスを保持します。
リクエスト。 サーバーは、単一のJSONオブジェクトを含む Content-Type: application/json、またはそのリクエストにスコープされたSSEストリームを含む Content-Type: text/event-stream のいずれかを返します。クライアントは両方をサポートする必要があります — サーバーはリクエストごとに選択するため、一方しか処理できないクライアントは予測不可能な壊れ方をします。
レスポンスストリーム上を流れるもの。 サーバーは最終レスポンスの前に、元々のリクエストに関連する通知(進捗メッセージやログメッセージ)を送信でき、最終レスポンスによってストリームを終了させる必要があります。サーバーはその上で独立したJSON-RPCリクエストを送信してはなりません。これが以前の改訂版からの明確な決別点です。
キャンセル。 SSEレスポンスストリームを閉じることは、サーバーによってそのリクエストのキャンセルとして扱われなければならず、各リクエストは独自のストリームを持っているため、切断は明確です。コアプロトコルのキャンセル通知はstdioでのみ使用されます。このトランスポートではキャンセルメッセージは存在せず、期待もされません。
以前はサーバーからクライアントへのチャネルを必要としていた2つの処理が、異なるメカニズムに分離されました。
クライアントへの要求(サンプリング、引き出し、ルートなど) — これらはMulti Round-Trip Requestsパターンに基づき、結果内に入力リクエストとして埋め込まれるようになりました。サーバーは inputRequests を保持する InputRequiredResult を返し、クライアントは要求された内容を収集して、一致する inputResponses を指定して元の呼び出しを再発行します。これはプッシュではなく、2回目のPOSTです。
長寿命の変更通知(ツールリストの変更、リソースの更新など) — これらは subscriptions/listen リクエストを送信することで取得され、そのレスポンス自体が開いたまま維持されるSSEストリームとなり、クライアントが選択した通知タイプのみを配信します。進捗状況などのリクエストスコープの通知はそこには表示されず、それらが属するリクエストのストリーム上でのみ流れます。
この分離は見た目以上にスマートです。標準化された長寿命通知ストリームはクライアントが要求したからこそ存在し、その内容はクライアント自身のサブスクリプションによってフィルタリングされます。マルチラウンドトリップの処理は、サーバーが指示されたコンテキストを requestState にエンコードし、クライアントがリトライ時にその不透明な値をそのまま返すことができるため、MCPトランスポート層でステートレスに保つことができます。
仕様には、SSEとリバースプロキシの相性が良くないために存在する2つの運用上のメモが含まれています。
バッファリング。 SSEストリームを開始するとき、サーバーは X-Accel-Buffering: no を含める必要があります。これにより、nginxなどのリバースプロキシに対してレスポンスバッファリングを無効にするよう指示します。これがないと、プロキシはメッセージを転送する前に蓄積してしまい、レイテンシが発生してストリーミングの意義が損なわれます。ストリーミングされた進捗更新が最後にまとめて到着する場合、レスポンスバッファリングは最初に確認すべき仲介者の動作の1つです。
キープアライブ。 長寿命のストリーム、特に subscriptions/listen レスポンスの場合、サーバーはキープアライブとして定期的にSSEコメント行(コロンで始まる行)を出力することが推奨されます。これにより、仲介者やアイドルタイムアウトによって静かな接続が閉じられるのを防ぎます。SSE仕様に従い、コメントにはイベントデータが含まれず、クライアントはそれらの行を不正な形式として扱うのではなく無視しなければなりません。
これが、このトランスポートをJSON-RPC-over-HTTPの慣習とは本質的に異なるものにしている部分であり、仕様はその目的を直接的に述べています。トランスポートは、選択されたJSON-RPCボディフィールドをHTTPヘッダーにミラーリングするため、ロードバランサー、ゲートウェイ、可観測性ツールなどの仲介者が、ボディを解析することなくリクエストをルーティングおよび検査できます。
MCP-Protocol-Version — すべてのPOSTで必須であり、その値はボディの _meta に含まれるプロトコルバージョンと一致しなければなりません。不一致の場合は 400 Bad Request と HeaderMismatch エラーで拒否されます。サーバーが実装していないバージョンの場合は、サポートしているバージョンをリストしたエラーとともに 400 が返されます。実装されていないメソッドの場合は、JSON-RPC -32601 を含む 404 が返され、これがレガシーサーバーの 404 と区別される点です。
Mcp-Method — method をミラーリングします。すべてのJSON-RPCリクエストで必須です。
Mcp-Name — params.name または params.uri をミラーリングします。tools/call、resources/read、および prompts/get で必須です。
JSON-RPCリクエストの場合、これらの標準リクエストヘッダーは、上記のスコープでの準拠に必須です。通知POSTは別のエッジケースです。この改訂版ではそれらのトランスポートメカニズムは定義されていますが、メタデータヘッダー要件は定義されていません。したがって、最小限の適合する tools/call リクエストは、ワイヤ上で以下のようになります。
サーバーはさらに進んで、パラメータのスキーマで x-mcp-header 拡張機能を使用して、特定のツールパラメータをミラーリングするように指定できます。これにより、Mcp-Param-{Name} という名前のヘッダーが生成されます。リージョンパラメータにアノテーションを付けたサーバーは、ボディとともに Mcp-Param-Region: us-west1 を取得します。これは、ルーターがペイロードを読み取る事なく、適切なリージョンバックエンドにクエリを送信するために必要な正確な形状です。
その拡張機能に対する制約は厳格であり、それを中心に設計する前に知っておく価値があります。値は空であってはならず、HTTPトークン構文に一致しなければならず、制御文字を含んではならず、スキーマ内で大文字と小文字を区別せずに一意でなければなりません。プリミティブタイプ(文字列、ブール値、整数)のみが許可され、number は明示的に除外されます。また、アノテーションが付けられたプロパティは、properties キーのみで構成されるチェーンを通じてスキーマのルートから静的に到達可能でなければなりません。配列キーワード、oneOf、anyOf、allOf、not、条件分岐、$ref 経由は不可です。すべてのステップが properties キーである限り、ネストされたオブジェクトでも問題ありません。それ以外の場所でのアノテーションはツール定義を無効にし、準拠するクライアントは警告をログに記録しながら、そのツールを tools/list から除外しなければなりません。そのため、1つの不正な定義によって残りの部分が無効になることはありません。
プレーンASCIIとして安全に表現できない値は、センチネル =?base64?...?= 内でBase64エンコードされ、同じエンコーディングが Mcp-Name にも適用されます。細かい点として、たまたまセンチネルのように見えるプレーンASCII値も、曖昧さをなくすためにエンコードする必要があります。
リクエストボディを処理するサーバーは、ヘッダー値が対応するボディ値と一致しないリクエストを拒否し、JSON-RPCエラー -32020 とともに 400 を返さなければなりません。仕様はその理由を明確に示しており、これは整然とした美しさのためではなくセキュリティ上の理由です。ネットワーク内の異なるコンポーネントが異なる信頼できる情報源(単一の真実のソース)に依存している場合(ロードバランサーがヘッダー値に基づいてルーティングを行い、MCPサーバーがボディ値に基づいて実行処理を行うなど)に発生する脆弱性を防ぎます。
これを脅威モデルとして理解してください。仲介者がヘッダーから決定を下し、サーバーが別の内容を示すボディに基づいて動作する場合、それらを異なる値に設定するクライアントは、信頼できる情報源の分裂状態(例えば、ルーティングやポリシーはある値に対して評価され、実行には別の値が使用される状態)を引き起こす可能性があります。必須とされているサーバー側の検証は、現在の改訂版におけるこのクラスの不一致を排除し、エンコードされた値は比較前にデコードされなければなりません。
プロトコルが「中間に位置するもの」が何をすべきかを指定することは稀です。このプロトコルはそれを指定しているため、マッピングは例外的に直接的です。
解析なしでルーティング。 Mcp-Method と Mcp-Name により、プロキシはヘッダーのみから、ツール呼び出しとリソース読み取りの区別、およびどのツールであるかを識別できます。これが、MCPを認識できる層と、決定を下すためにすべてのペイロードをデシリアライズしなければならない層との違いです(MCP概要)。
ボディを解析せずに認可層にツール識別子を公開。 準拠する tools/call リクエストは、Mcp-Name にツール名を保持します。これにより、MCP対応の仲介者は、ツールごとのポリシーを適用する際に使用できる、プロトコルで定義された入力を得ることができます。認証と認可は、ヘッダー自体から推測するのではなく、ゲートウェイ/サーバーによって強制される必要があります(MCP認証とセキュリティに関するドキュメント)。
ツールまたはテナントごとにレート制限。 仕様では、ミラーリングされたヘッダーの意図された仲介者での用途としてテナントごとのレート制限を挙げており、安全条件としてバージョンチェックを行っています(レート制限)。
有用なディメンションで観測。 メソッド名とツール名をボディの解析なしで利用できることは、ツールごとのテレメトリが求めるまさにそのものであり、テレメトリ標準で出現しつつあるツール呼び出しの規約と一致しています(アナリティクスとトラッキングのドキュメント)。
トランスポート層からのMCPセッションアフィニティの削除。 プロトコルレベルのセッションが削除され、レスポンスストリームが個々のリクエストにスコープされたことで、MCPトランスポートはスティッキールーティングや共有MCPセッションストアを必要としなくなりました。アプリケーションは依然として明示的なハンドルや共有ストアの背後で永続的な状態を維持できるため、「ステートレストランスポート」を「ステートレスアプリケーション」と解釈すべきではありません。以前の2025年トランスポート形状の背景については、当社の stdio vs. Streamable HTTP比較 を参照してください。一般的なゲートウェイ配信パターンについては フェイルオーバーとロードバランシング で説明されています。
1つの義務は逆方向に働き、パス上に存在するすべてのものに適用されます。認識できない Mcp-Param-{Name} ヘッダーを持つ仲介者は、それを転送し、それ以外の場合は無視しなければなりません。未知のヘッダーを削除することは、堅牢化されたプロキシにおける一般的なデフォルト動作ですが、それらを期待する準拠サーバーの動作を破壊することになります。
エージェントハーネスの適合場所。 トランスポートには、ツールをいつ呼び出すべきかを決定する呼び出し元が依然として必要です。TrueFoundryのオープンソースエージェントハーネスである TrueForge は、モデル呼び出し、リモートMCPツール、スキル、サンドボックス化、承認、コンテキスト管理、およびセッション状態にわたってその実行ループを動かします。その MCPコネクタ は、ヘッダー認証またはOAuthを使用するリモートサーバーをサポートしており、ユーザーがまだサーバーを接続していない場合にはチャット内での認可一時停止機能も備えています。これにより分離がクリーンになります。TrueForgeがエージェントステップをオーケストレートし、Streamable HTTPがクライアントとサーバーのワイヤコントラクトを定義し、TrueFoundry MCP Gatewayが意図的にそこを経由するようにルーティングされたツールトラフィックを統制します。これらの層のいずれも、他の層の代わりになるものではありません。

MCPサーバーを運用している場合は、ストリーミングの磨き込みを気にする前に、Origin を検証し、接続を認証し、ローカルサーバーを保守的にバインドしてください。次に、SSEレスポンスで X-Accel-Buffering: no を発行し、長寿命ストリームでキープアライブコメントを出力します。バッファリングやアイドルタイムアウトは、アプリケーションのレイテンシやストリーミングの失敗のように見えることがあります。いずれか一方のみを信頼するのではなく、ヘッダーとボディの一致を検証し、比較前にセンチネルエンコードされた値をデコードします。以前のStreamable HTTP改訂版からのトラフィックについては、指定された互換性動作(GETおよびDELETEに対する 405、セッションおよびイベントIDヘッダーの無視)を返し、古いクライアントが予測可能な形で失敗または適応できるようにします。
経路上の仲介者を運用している場合は、不明な Mcp-Param-* ヘッダーを転送し、ミラーリングされたヘッダーを信頼できるものとして扱う前にプロトコルバージョンを確認してください。そして、ミラーリングが有効にするために構築された機能(すべてのペイロードをデシリアライズすることのない、メソッド名やツール名をキーとしたルーティング、ポリシー入力、レート制限、テレメトリ)を活用してください。ヘッダーはメタデータを提供しますが、呼び出し元がアクションを実行できるかどうかは、依然として独自のアイデンティティおよび認可層が決定します。
クライアントを記述している場合は、両方のレスポンスコンテンツタイプをサポートし、SSEコメント行を無視可能なものとして扱い、フォールバックシーケンスに従います。モダンなリクエストを試み、400 が返された場合は、何かを結論付ける前にボディを検査します。モダンなサーバーもサポートされていないバージョンやヘッダー検証の失敗に対して 400 を返すためです。認識されたモダンなエラーは、フォールバックではなくリトライを意味します。
2026-07-28トランスポートはワイヤコントラクトを簡素化しますが、エージェントのビジネスロジックを決定するものではありません。MCPレベルのセッションアフィニティを削除し、リクエストスコープのストリーミングとリトライがどのように動作するかを定義し、仲介者にルーティングやポリシー入力に使用できる検証済みメタデータを提供します。エージェントがどのツールを呼び出すべきかを選択したり、呼び出し元にそのツールの使用権限を付与したり、承認ポリシーを定義したり、アプリケーションメモリを永続化したり、ダウンストリームの副作用が記録システム(System of Record)によって承認されたことを証明したりするものではありません。
これらの責任は隣接する層に属します。TrueForge などのエージェントランタイムは実行ループを所有し、MCPコネクタ、承認、コンテキスト、セッション状態を管理できます。TrueFoundry MCP Gatewayは、そこを経由してルーティングされるトラフィックの認証、認可、ツールアクセス、および可観測性を集約できます。MCPサーバーとダウンストリームアプリケーションは、引き続き独自のビジネス認可と効果を所有します。これらの境界を明確に保つことは、よりクリーンなトランスポートを完全なエージェントセキュリティモデルとして扱うよりも有用です。
最後に、この記事では急速に進化する仕様の1つの改訂版について説明しています。ここでの要求レベルは2026-07-28のテキストに基づいており、現実世界のクライアントやサーバーは改訂から遅れる可能性があり、仕様は要約よりも権威を持ち続けます。また、この投稿は、デプロイされた特定のTrueFoundry Gatewayリリースが内部ですべての2026-07-28ミラーヘッダーを消費していると主張するものでもありません。
仕組み、要件レベル、ヘッダー名、エラーコード、互換性ルール、および MRTR 状態セキュリティ要件は、リンクされている 2026-07-28 の仕様テキストから言い換えられています。例の文脈の要請は仕様書自体の図から適応されています。MCP のリモート HTTP ワイヤー設計は 3 つの時代にわたって大幅に変更されており、この要約よりも仕様書が正当性を持ちます。TrueFoundry の製品に関する主張は、リンクされている現在のページに記載されている機能に限られます。本記事は、デプロイされた特定の gateway バージョンが内部で 2026-07-28 のミラー化されたすべてのヘッダーを使用していると主張するものではありません。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.