



November 6, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
AIの導入によって2つの異なる制御問題が発生するにつれて、エンタープライズチームはMint MCPとVercel AI Gatewayを比較検討しています。エージェントはMCPツールやエンタープライズデータへの安全なアクセスを必要とします。また、アプリケーションは単一のゲートウェイを介して複数のAIモデルへの信頼性の高いアクセスを必要としています。
Mint MCPは、MCPのセキュリティと統制されたツールアクセスに焦点を当てています。チームがエージェントのアイデンティティ、スコープ限定された権限、MCPレジストリ、監査ログ、ツール使用に関するガードレールを管理するのを支援します。Vercel AI Gatewayは、ホスト型モデルアクセス、プロバイダールーティング、BYOK、オブザーバビリティ、および開発者の生産性向上に焦点を当てています。
TrueFoundryは、AI Gatewayを通じて第3の視点を提供します。単一のコントロールプレーンを介して、モデル呼び出し、ツール、エージェント、予算、ガードレール、プロダクションオブザーバビリティ全体のガバナンスを統合します。
Mint MCPとVercel AI Gatewayを比較する最も明確な方法は、トラフィックの種類による分類です。Mint MCPは主にエージェントからツールへのアクセスのために存在します。セキュリティチームが、どのエージェントがどのMCPサーバーを、どのアイデンティティと権限で使用できるかを決定するのに役立ちます。
基盤となるModel Context Protocolは、エージェントが外部ツールを発見して呼び出す方法を標準化します。このコンテキストプロトコルは、共通の接続モデルを作成します。企業は、それらの接続に関する認証、アクセス制御、クレデンシャル処理、およびポリシー適用を依然として必要としています。
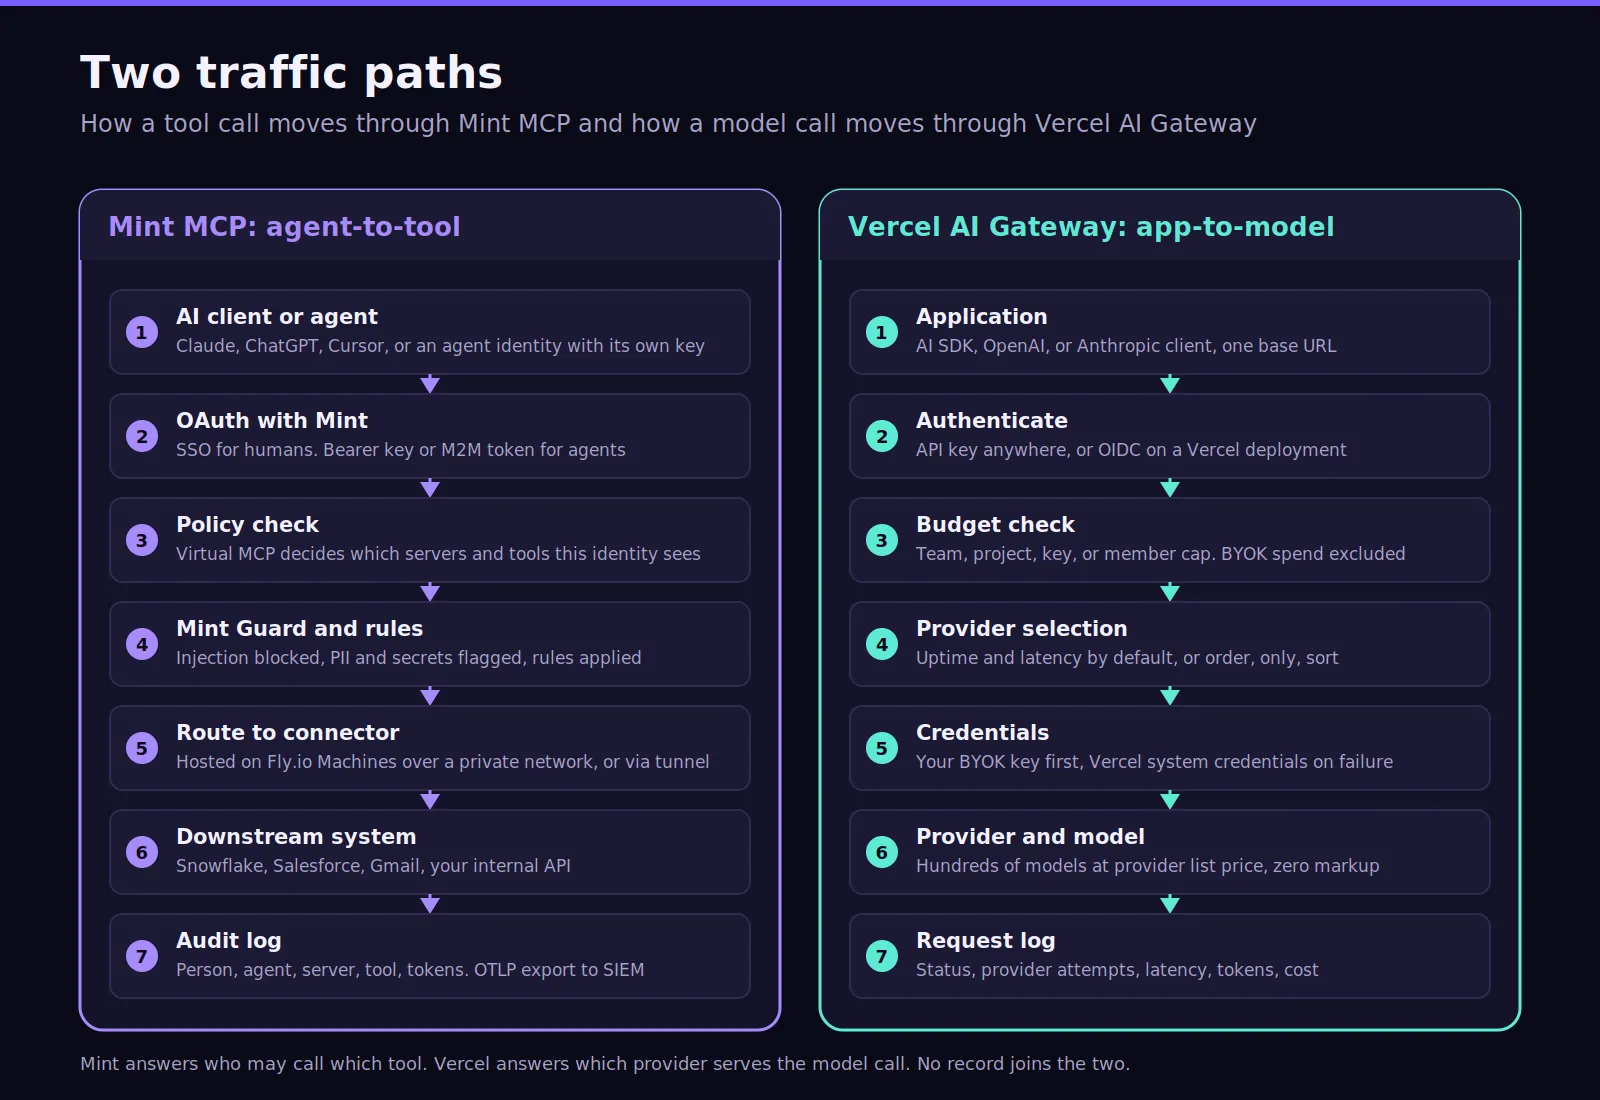
Mintのリクエストパスはその違いを明確に示しています。AIエージェントまたはクライアントは、承認されたツールを受信する前にMintで認証を行います。Mintはポリシーを確認し、必要なクレデンシャルを注入し、アクティビティを記録し、各ツール呼び出しを適切なコネクタにルーティングします。
MintMCP Gatewayは、ホスト型MCPインフラストラクチャとロールベースのエンドポイントもサポートしています。チームは、すべてのクライアントに直接アクセス権を付与するのではなく、Virtual MCPを介して選択したツール定義を公開できます。管理者はお客様またはエージェントがツールを受信する前に、新しいツールを承認できます。
対照的に、Vercel AI Gatewayはアプリケーションからモデルへのトラフィックを統制します。開発者は数百のモデルに対して単一のエンドポイントを取得します。既存の統合では、最小限のコード変更でベースURLをVercelに切り替え、使い慣れたSDKパターンを維持できます。
これはAI特有のトラフィック向けのAPIゲートウェイに似ていますが、モデルルーティングによって異なる要件が追加されます。Vercelのゲートウェイは、利用可能性、レイテンシ、設定された好みに基づいて、サポートされているプロバイダー間でリクエストをルーティングします。この違いを評価しているチームは、TrueFoundryのLLM Gatewayも確認できます。
最後の行の両方の項目には補足が必要です。MintはLLM gatewayを提供していますが、そのドキュメントでは早期アクセスとして指定されており、組織に代わってAnthropicのAPIにモデル呼び出しをルーティングするものとして説明されています。Vercelは選択したモデルがサポートしている場合にツール呼び出しをサポートしますが、ゲートウェイにはMCPサーバー、ツール許可リスト、またはエージェントアイデンティティの概念がありません。トレードオフは両側に存在します。
Mint MCPは、MCPアクセスが直近のセキュリティ上の課題である場合に最も効果的です。エージェントに永続的なアイデンティティを提供し、ツール権限のスコープを限定し、クレデンシャル管理を中央集権化します。チームは、承認されたデータソース、SaaSサービス、データベース、内部API用のプライベートレジストリを作成することもできます。
アイデンティティモデルにより、各エージェントに独立したクレデンシャルと権限が付与されます。エージェントは人間のクレデンシャルを借りることなく、自身のキー、マシン通信用トークン、またはワークロードアイデンティティを使用できます。管理者は他すべてのアクセスを変更することなく、単一のエージェントの権限を取り消すことができます。
Virtual MCPは利用可能なツールをロールベースのエンドポイントに統合します。デプロイエージェントはデプロイアクションを受け取り、サポートエージェントは承認されたCRMアクションを受け取ります。このモデルは、企業が各サーバーから利用可能なすべての機能を公開することなく、外部ツールを追加するのに役立ちます。
Mintは、レート制限、カスタムポリシー、PII検出、シークレットスキャン、およびランタイムガードレールもサポートしています。Mint Guardはツール実行前にリスクのあるアクティビティをブロックでき、Agent MonitorはMCP呼び出し、コマンド、ファイルアクセスをリアルタイムでトレースします。
Agent MonitorはCursorやClaude Codeなどの開発環境もサポートしています。その可視性は、エージェントが承認されたゲートウェイパス以外のシステムとやり取りするときに重要になります。これによりセキュリティチームは未管理のMCP利用を特定する別の手段を得ることができます。
Mintはプラットフォームを規制対象のエンタープライズシステム向けとしても位置付けています。SOC 2 Type II監査を受けており、BAAを含むHIPAAドキュメントを提供しています。定義されたコンプライアンス要件を持つ組織向けに、米国およびEUのデータ居住性オプションを利用できます。
詳細なMCP権限を設計するチームは、TrueFoundryのMCPアクセス制御ガイドも確認できます。
以下の場合にMint MCPを選択してください:
Vercel AI Gatewayは、プロダクトチームが高速なマルチモデルアクセスを必要とする場合に最も効果的です。ホスト型のAI Gateway API、AI SDKサポート、BYOK、ルーティング、予算管理、ダッシュボードの可視性を提供します。このプラットフォームは現在、テキスト、画像、ビデオ、音声、その他のモダリティをサポートしています。
その最大の優位性は高速な統合にあります。TypeScriptアプリケーションはVercelネイティブのSDKを使用でき、既存のクライアントは引き続きOpenAI Chat Completionsを使用できます。この統合インターフェースにより、アプリケーションがサポート対象のモデルプロバイダー間を移動する際のコード変更の必要性が減ります。
Vercelは外部環境向けのAPIキーと、Vercelデプロイメント向けのOIDCトークンをサポートしています。これらの短命なトークンはOpenID Connectを使用し、サポートされているデプロイメントでのゲートウェイクレデンシャルの保存を回避します。BYOKにより、チームは既存のプロバイダークレデンシャルおよび商用契約を使用できます。
BYOKが失敗した場合、Vercelはシステムクレデンシャルを使用して再試行できます。この再試行ロジックは自動フェイルオーバーを提供し、フォールバックの使用はVercelクレジットに課金されます。チームは支出コントロールを設計する際にこの挙動を考慮する必要があります。
ゲートウェイはプロバイダーの順序付けとモデルフィルタリングもサポートしています。コスト、レイテンシ、利用可能性、または組織の要件に応じてAIプロバイダーを選択できます。VercelのAIゲートウェイルーティングは、アプリケーションの変更を出荷することなく、集中型のルーティングルールを適用することもできます。
AIアプリケーションを構築するチームにとって、より広範なVercelエコシステムは補完的な機能を追加します。Vercel Sandboxは生成されたコードを分離でき、AI SDKはエージェントツールとテキスト生成ワークフローをサポートします。これらの機能はMCPゲートウェイガバナンスとは分離されたままです。
チームはプロバイダーまたはルーティングポリシーを実装する前に、最新のリリースノートを確認する必要があります。Vercelはルーティングルール、プロバイダーコントロール、予算、コーディングエージェント統合など、ゲートウェイを急速に拡張し続けています。
以下の場合にVercel AI Gatewayを選択してください:
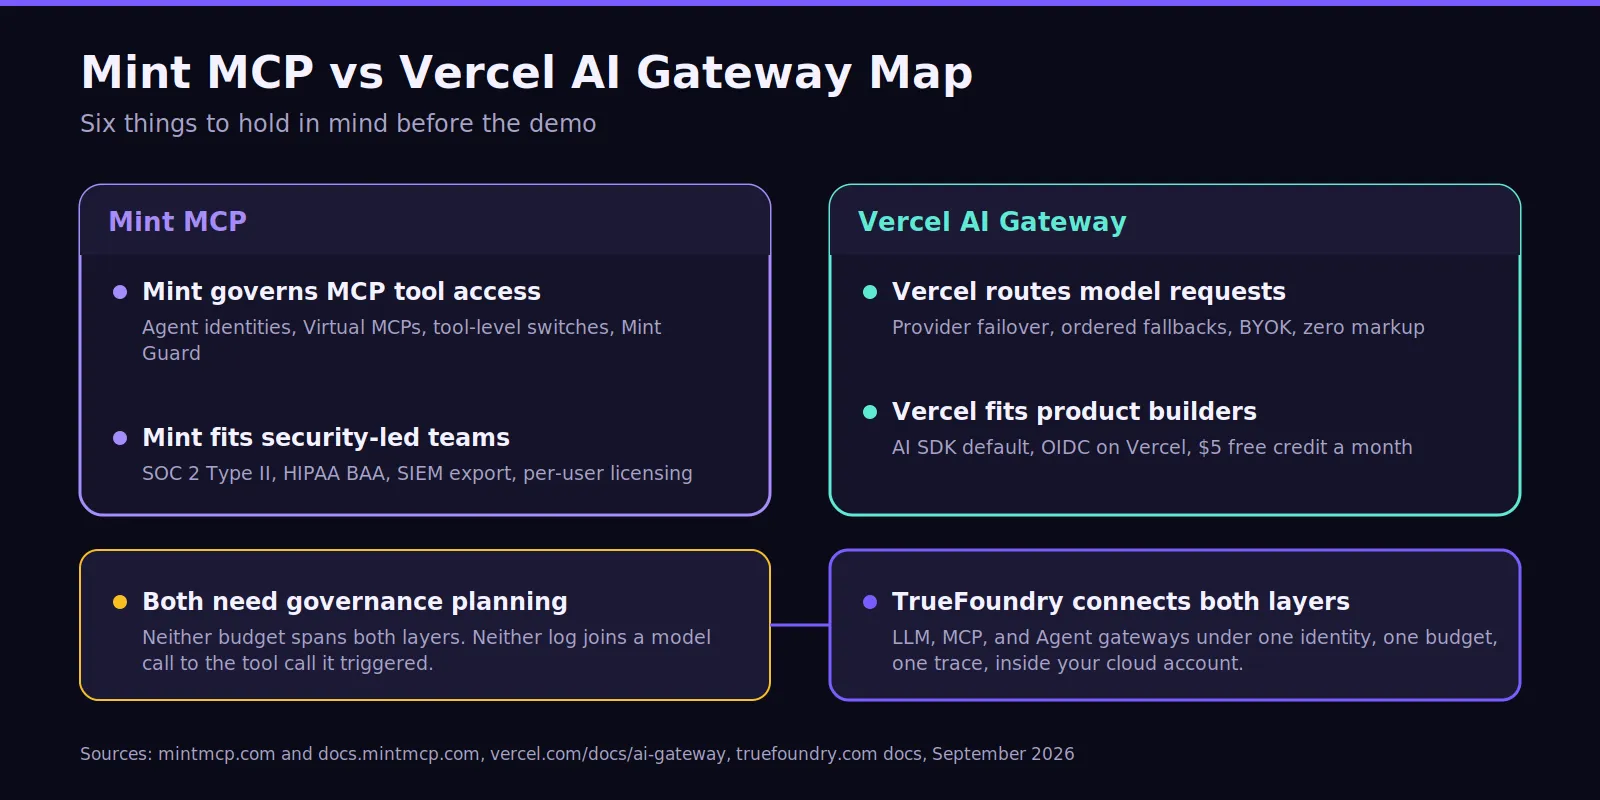
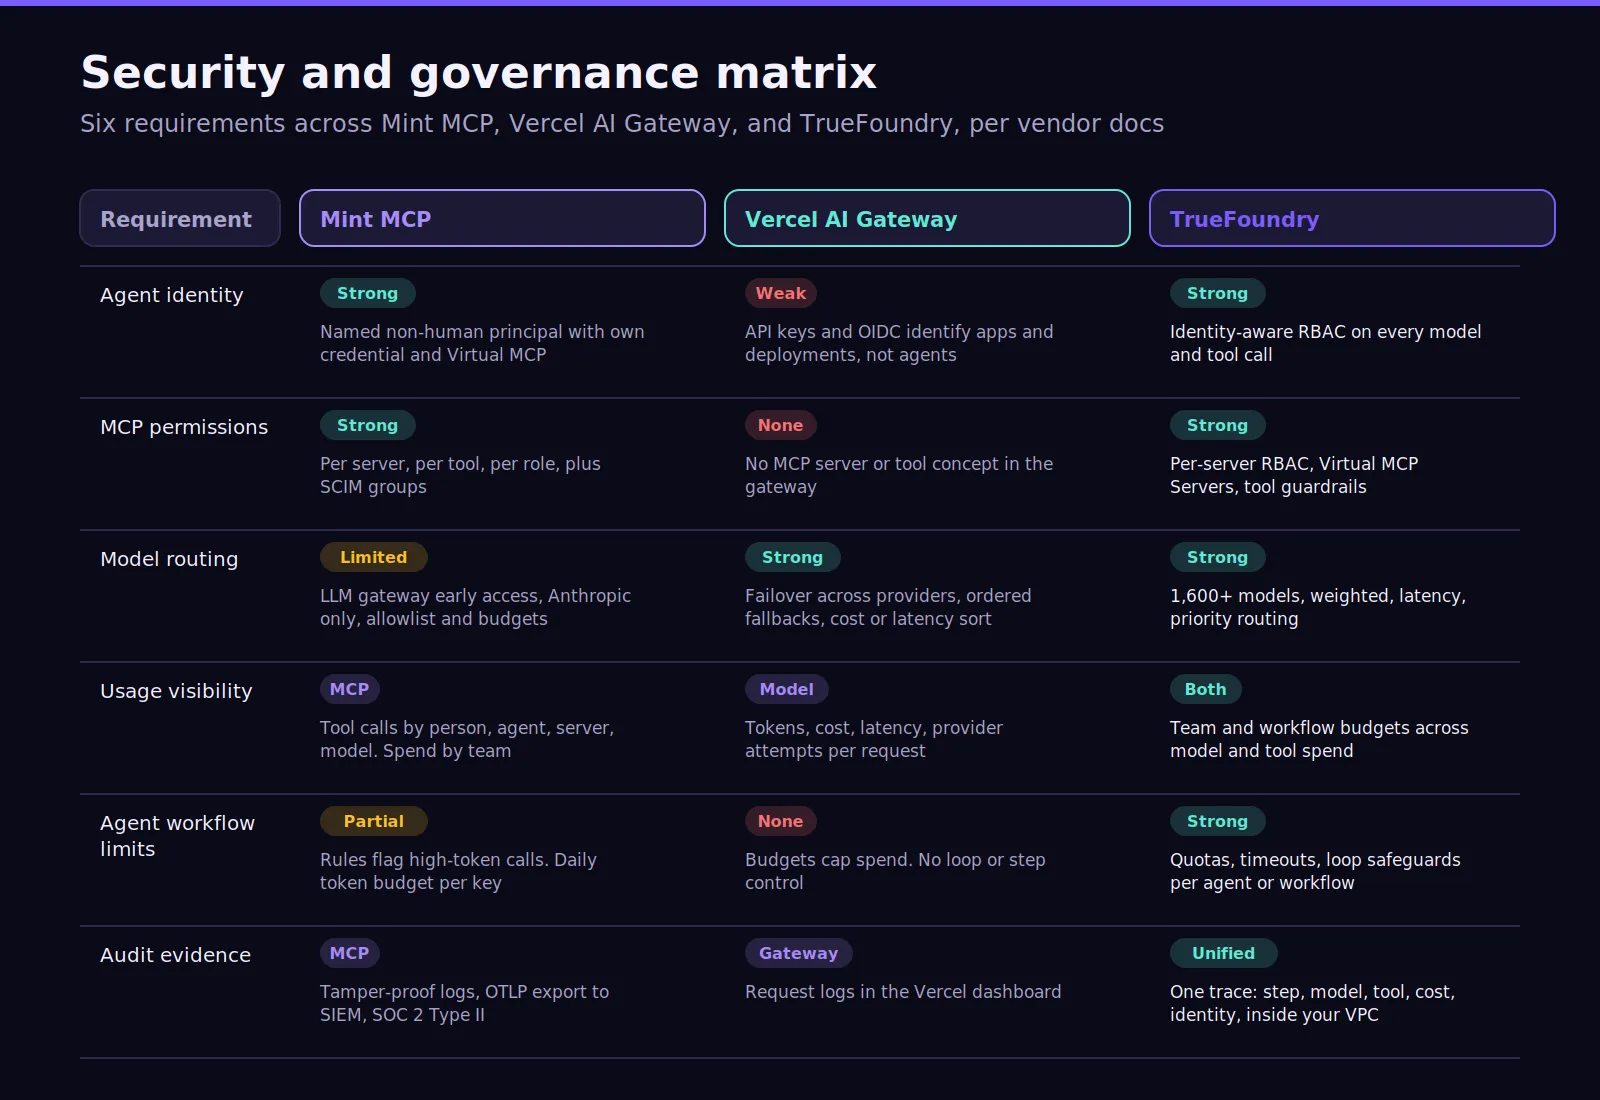
Vercel AI Gateway vs Mint MCPの違いが最も明確になるのがセキュリティです。Mintはエージェントガバナンス、ツール権限、スコープ限定されたクレデンシャル、SSO、RBAC、およびMCPスキャンに焦点を当てています。エージェントが接続されたツールを介してデータを変更または取得できる場合に、より関連性が高くなります。
Mintのポリシーモデルは、各アイデンティティがどのMCPサーバーおよびツールにアクセスできるかを制御します。管理者はサーバー全体を削除することなく、破壊的な操作を無効にできます。カスタムルールにより、アクションを許可する前にコンテンツとメタデータを検査することもできます。
Vercelは安全なモデルアクセスに焦点を当てています。チームは、承認されたプロバイダー、予算、認証方法、およびリクエストの可視性を統制できます。プロバイダーの許可リストはアプリケーション側の変更なしにチーム全体に適用でき、Zero Data Retentionポリシーは選択されたデータ保持要件に対応します。
Vercelの予算は、チーム、プロジェクト、キー、またはユーザーのスコープに適用されます。リクエストの成功時にチームの外部プロバイダーアカウントが使用されるため、BYOKでの支出は異なる会計処理が行われます。この違いは、トークン使用量に集中型の財務上の強制力が必要な場合に重要になります。
どちらのモデルも従来のAPI管理と混同すべきではありません。エージェントガバナンスはツール、アイデンティティ、アクションを理解する必要があり、モデルガバナンスはモデル、トークン、プロバイダーの選択、予算を理解する必要があります。
両ベンダーの課金体系が異なるため、購入者は総所有コスト(TCO)を比較する必要があります。Mintはチームの要件に基づいたカスタム価格設定を使用します。その価格設定ページには、アクティブなAIエージェントユーザー、プラットフォーム使用量、柔軟なデプロイ、エンタープライズSLA、およびセルフホスティングオプションが記載されています。
Vercel AI Gatewayはトークンのマークアップがない前払いクレジットを使用します。無料アカウントには5ドルの定期クレジットが付与され、有料での使用はプロバイダーの価格設定に従います。ゲートウェイは、既存のプロバイダー契約または独自のキーを使用したい組織向けにBYOKもサポートしています。
Vercelのレート制限はアカウントとサービス条件によって異なり、予算はサポートされているスコープ全体の支出に上限を設けます。エンタープライズ請求書払いが利用可能であり、Vercelは請求書払いにより支払い処理手数料が回避されると記載しています。
デプロイは依然として重要な違いです。Mintはマネージドクラウドデプロイと、個別調整によるセルフホスティングオプションを提供します。Vercelはマネージドゲートウェイを提供し、リクエストはセルフホストされたゲートウェイデプロイではなくホスト型サービスを通じて処理されます。
その違いは、組織がプロンプト、ログ、インフラストラクチャの境界を完全制御する必要がある場合に重要になります。チームは、最終的なコストモデルにセキュリティレビュー、エンジニアリングの所掌範囲、統合への取り組みを含める必要があります。
TrueFoundryのAI gatewayコスト計画では、モデルコスト、インフラストラクチャ、ルーティング、およびガバナンスが総所有コストにどのように影響するかを説明しています。
Mint MCP vs. Vercel AI Gatewayは、2つの重要なプロダクションレイヤーをカバーしています。Mintはエージェントからツールへのアクセスを統制し、Vercelはアプリケーションからモデルへの接続性を管理します。エンタープライズワークフローは多くの場合、単一のユーザーリクエスト内で両方のレイヤーにわたります。
サポートエージェントはAIモデルを呼び出し、MCPを介して顧客情報を取得し、ケースを更新し、別のアクションをトリガーする場合があります。これらのステップには、ワークフロー全体にわたる単一のアイデンティティ、予算、ポリシーコンテキスト、および監査記録が必要です。
別個のシステムを使用すると、モデルリクエストとツールアクティビティが異なるログに残る可能性があります。エージェントが自律性を獲得し、複数のアクションを実行するにつれて、これはより困難になります。より広範なガバナンスレイヤーが、モデルとツールの境界を超えて意思決定を接続する必要があります。
評価すべき一般的なギャップ:
これらのギャップは、MCP機能が読み取り専用操作を超えて拡大するにつれて、より重要になります。本番システムを更新できるエージェントは、質問に答えるモデルよりも強力なワークフロー制御を必要とします。ワークフローポリシーが、複数のエージェントにわたる再試行、タイムアウト、クォータ、および反復アクションをカバーする必要がある場合、Agent Gatewayが重要になります。
TrueFoundryは、企業がモデルレイヤーとMCPレイヤーを一緒に統制する必要がある場合に最適です。そのアーキテクチャは、すべてのアプリケーションにポリシーを押し込むことなく、プロバイダーアクセス、ツール権限、予算、ガードレール、オブザーバビリティ、およびワークフローコントロールを接続します。
LLM Gatewayはプロバイダーの接続性、フォールバック、コストの可視性、およびインテリジェントルーティングを中央集権化します。リクエストが実行される前に、商用またはセルフホストのプロバイダー全体にポリシーを適用できます。
TrueFoundryのMCPレイヤーは、Virtual MCP Serverを通じて承認されたサーバーを統合します。チームは追加のサーバーをデプロイすることなく、単一のエンドポイントを介して選択したツールを公開できます。これにより、プラットフォームチームがどのツールを公開したままにするかを制御しつつ、アプリケーションに安定したアクセスが提供されます。
このプラットフォームは、宣言型の予算およびレート制限ルールもサポートしています。ポリシーは、ユーザー、チーム、モデル、仮想アカウント、またはメタデータごとに適用できます。チームは本番環境へのデプロイ前にプルリクエストを通じてこれらのYAML変更を確認できます:
サポート自動化ユーザーが月額6,000ドルを超えると、ゲートウェイはボディに `error_origin_level: rate_limit_budget` を含め、`x-tfy-applied-rules` ヘッダーに違反したルールIDを含めて429を返します。監査モードはブロックすることなく同じルールをトレースします。
MCP Gatewayは、中央レジストリ、サーバーごとのRBAC、自動更新を備えたOAuth 2.0トークン管理、および登録された複数のサーバーからの精選されたツールのサブセットを単一のエンドポイントとして公開するVirtual MCP Serverを通じて、ツールアクセスとオブザーバビリティを統制します。
ガードレールはモデル呼び出しを統制するのと同じポリシーファイル内でツール呼び出しにアタッチされるため、単一のアイデンティティと単一のルールエンジンが両方の基盤となります:
Agent Gatewayはワークフロー制限、サーキットブレーカー、トレーサブルな実行を追加します:エージェント、ワークフロー、または環境ごとのトークンベースまたはコストベースのクォータ、停止した実行に対するタイムアウトおよびループ保護機能、ステップ、モデル呼び出し、ツール呼び出し、コストを示す単一のトレースを提供します。
これら3つすべてが、お客様独自のAWS、GCP、またはAzureアカウント内、オンプレミス、あるいはEnterpriseプランのエアギャップ環境内で動作します。
以下の場合にTrueFoundryを選択してください:
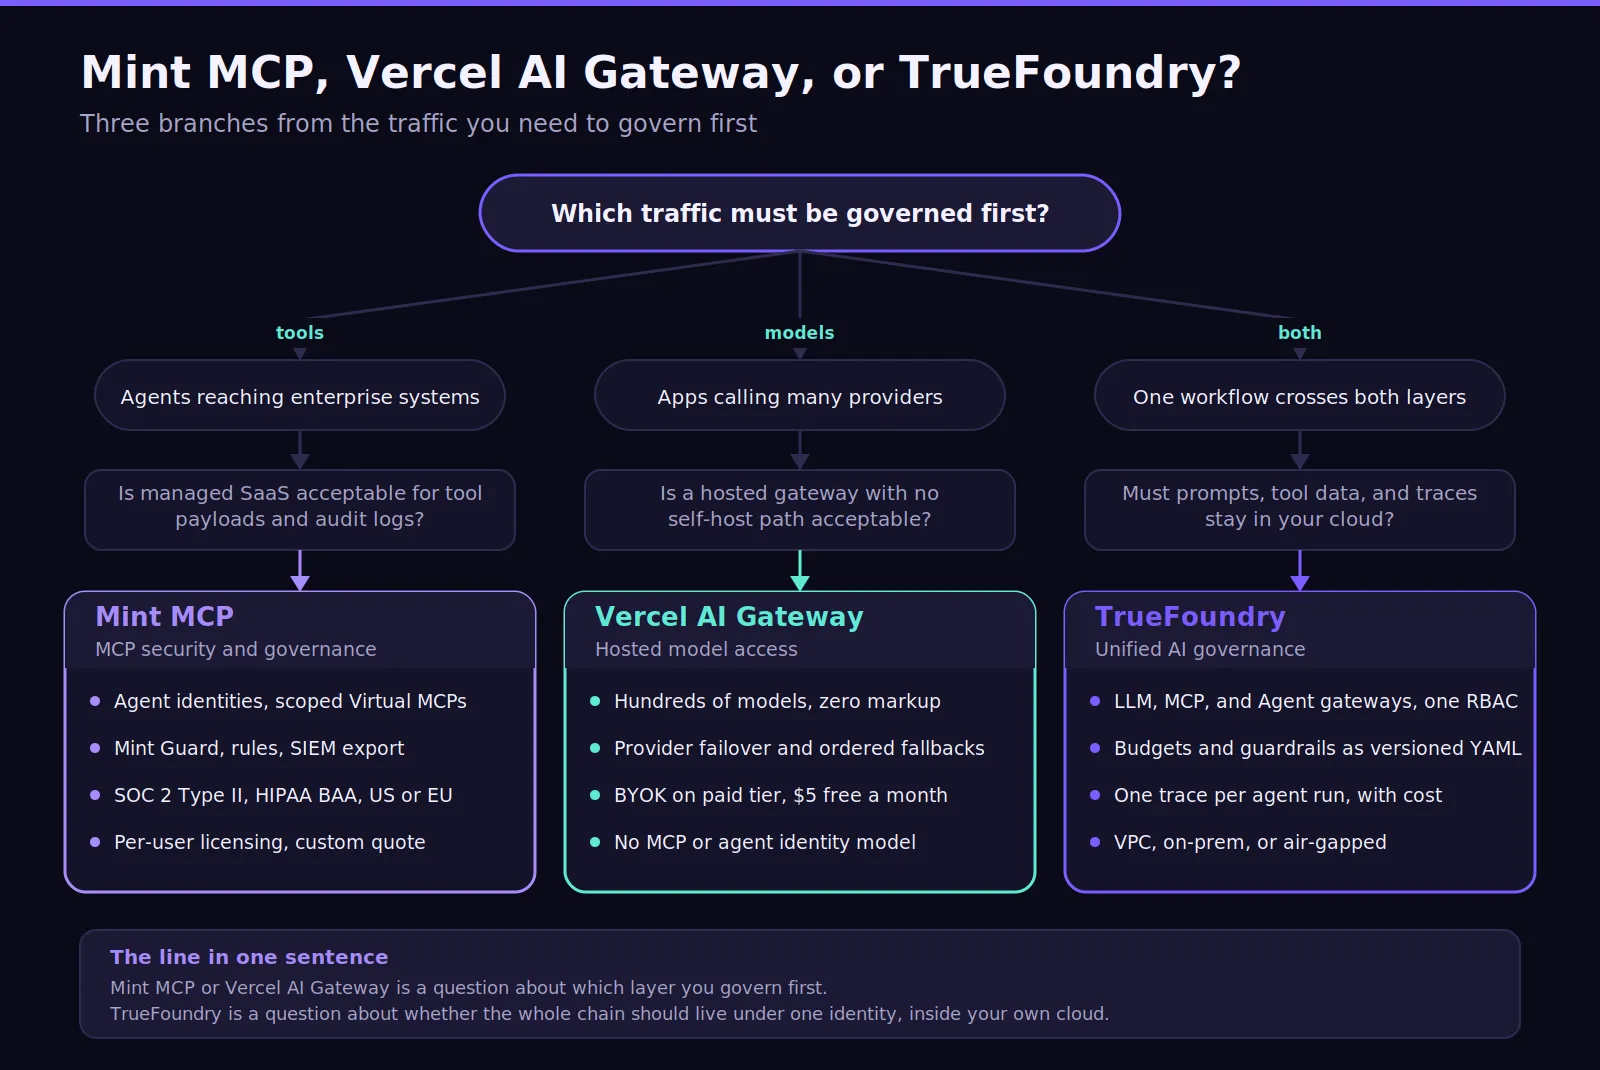
エンタープライズツールへの統制されたAgentアクセスが緊急の要件である場合は、Mint MCPを選択してください。その強みには、Agentアイデンティティ、ツールへのロールベースアクセス制御、MCPレジストリ、セキュリティスキャン、マネージドコネクタ、そして監査可能性が含まれます。
ホスト型のマルチモデルアクセスが決定の主因となる場合は、Vercel AI Gatewayを選択してください。開発者に対して、統合インターフェース、プロバイダールーティング、BYOK、予算管理、そして比較的少ない統合変更で済む優れた可視性を提供します。
モデルとツールのガバナンスを単一のエンタープライズ制御レイヤー経由で運用する必要がある場合は、TrueFoundryを選択してください。AIワークロードが単純なモデルアクセスから自律型ワークフローへと拡大するにつれて、この価値はより高まります。
したがって、Mint MCPとVercel AI Gatewayの選択は、制御を必要とするトラフィックの確認から始める必要があります。ツールガバナンスとモデルルーティングは異なる課題を解決するものですが、現代のAgentシステムでは両方が急速に不可欠となりつつあります。
Vercel AI GatewayとMint MCPを比較しているチームは、将来のワークフローの複雑性も考慮して決定を下すべきです。モデルアクセスは、最終的にツール、アクション、そして自律型Agentへと拡張していく可能性があります。
TrueFoundryは、モデル、MCPツール、Agent、予算、本番環境にわたるガバナンスの統合を支援します。始めるには、今すぐ無料デモをご予約ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


























