


November 20, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: November 20, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Jede Sicherheitsprüfung von OpenRouter beginnt mit demselben Fakt, daher tut es dieser Beitrag auch: Bei OpenRouter verlassen Prompts, Antworten und Metadaten bei jeder Anfrage Ihr Netzwerk, wechseln zu OpenRouter und wechseln erneut zu dem Anbieter, der den Aufruf bedient. Alles andere in diesem Kapitel (wie Anbieter-Schlüssel verwaltet werden, was Guardrails abfangen, wie mit Schwachstellen umgegangen wird, welche Zertifizierungen existieren) ist dieser Grenzfrage nachgelagert. Hier unterscheidet sich ein AI Gateway, das Sie in Ihrem eigenen Netzwerk ausführen können, grundlegend von einem, bei dem dies nicht möglich ist.
Dieser Beitrag behandelt das Thema Sicherheit und Compliance in unserer Serie TrueFoundry vs. OpenRouter: Welche Daten die Netzwerkgrenze verlassen, Handhabung von Anbieter-Schlüsseln und BYOK, Verschlüsselung und Netzwerk-Posture, PII-Schwärzung bei Live-Anfragen, Guardrails (integriert, eigene, Drittanbieter), Schutz vor Prompt-Injection, Umgang mit Schwachstellen, Zertifizierungen und welche Kontrollen sich hinter einer kostenpflichtigen Stufe verbergen. Er ist für den Sicherheitsingenieur geschrieben, der die Prüfung durchführt, und für den Sales Engineer, der Fragen beantworten muss. Jede Aussage stützt sich auf die öffentliche Dokumentation der beiden Anbieter.
Es gibt keine OpenRouter-Konfiguration, bei der Prompts innerhalb Ihres Netzwerks verbleiben, da es keinen Self-Hosted-Modus gibt. Inhalte überqueren zwei Grenzen: von Ihnen zu OpenRouter und von OpenRouter zum Anbieter. Was Sie steuern, ist der Zielort und die Speicherung, nicht aber das Verlassen des Netzwerks selbst. In-Region Routing (Enterprise, EU oder US) beschränkt die Jurisdiktion für Entschlüsselung und Verarbeitung; Zero-Data-Retention-Routing (ZDR) beschränkt Anfragen auf Endpunkte, die keine Daten speichern; Provider Pinning schränkt ein, welches Unternehmen die Daten erhält. Zwei Präzisierungspunkte für Unternehmensleser: OpenRouter trainiert nicht auf API-Daten, aber jeder vorgelagerte Anbieter kann unterschiedliche Bedingungen für die API- im Vergleich zur Verbrauchernutzung haben, sodass der zweite Hop einer Richtlinie unterliegt, die Sie pro Anbieter prüfen müssen; zudem erstreckt sich ZDR nicht auf Plugins und Tools wie die Websuche, die möglicherweise von Dritten mit eigenen Speicherrichtlinien betrieben werden. Für eine Anforderung, die besagt: „Keine Prompt-Daten verlassen die Netzwerkgrenze“, ist diese Zeile eindeutig.
Die Antwort von TrueFoundry hängt vom Bereitstellungsmodus ab, und wir geben sie pro Modus an. Im verwalteten SaaS-Modus durchlaufen Prompts, Antworten und Metadaten die TrueFoundry-Infrastruktur, gemildert durch Regionenwahl, Speicherung von Traces in eigenen Buckets und Logging-Off-Konfigurationen. Im Hybridmodus läuft die Gateway-Ebene in Ihrer VPC, sodass Prompt- und Antwort-Traffic intern bleiben; Konfigurationen werden heruntergeladen, während Logs und Metriken an unsere Control Plane gesendet werden. Im vollständig selbst gehosteten Modus verlässt nichts auf dem Anfragepfad das Netzwerk, abgesehen von Benutzer-E-Mails und Anfragezahlen an unseren Lizenzierungsserver (Sicherheit und Compliance).
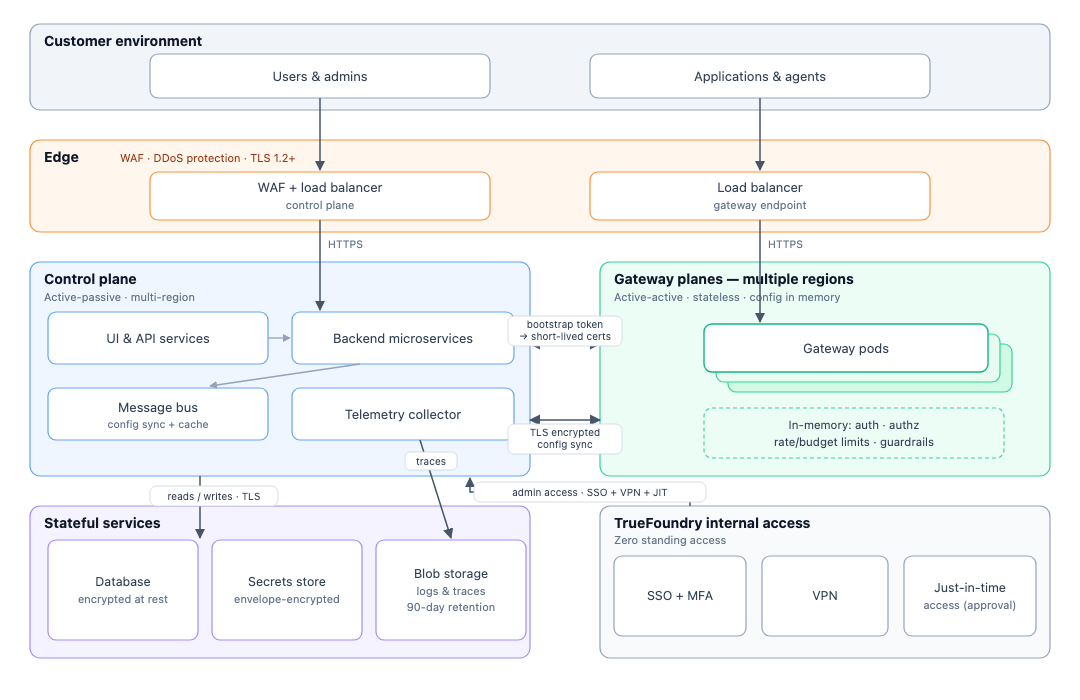
Ein Vorbehalt gilt für jede von uns gemachte Einschränkungsaussage: Das integrierte PII/PHI-Guardrail basiert auf Azure AI Language und läuft auf einer von TrueFoundry verwalteten Infrastruktur. Ein Self-Hosted-Kunde, der dieses Modul aktiviert, sendet Anforderungsinhalte über die von ihm errichtete Grenze hinweg. Die Alternativen ohne Egress sind ein vom Anbieter gehostetes Guardrail mit Ihren eigenen Schlüsseln oder ein benutzerdefiniertes, selbst gehostetes Guardrail (PII-Guardrail). Wie Prompts gespeichert werden und wer sie einsehen kann, sobald sie sich im System befinden, ist eine Frage der Mandantenfähigkeit, die in unserem Beitrag zu OpenRouter Datenschutz behandelt wird.
Mit OpenRouter BYOK können Sie Ihre eigenen Anbieter-Anmeldeinformationen angeben, sodass die Nutzung auf Ihrem Konto mit Ihren Rate Limits und ausgehandelten Konditionen verbucht wird. OpenRouter gibt an, dass die Schlüssel sicher verschlüsselt sind; sie werden in den BYOK-Einstellungen des Arbeitsbereichs verwaltet, wobei jeder Schlüssel Modell-, API-Schlüssel- und Mitgliedsfilter unterstützt, die vor dem Routing ausgewertet werden. Die Schlüsselreihenfolge ist explizit (priorisierte Schlüssel vor den Endpunkten von OpenRouter, Fallback-Schlüssel danach). Die Gebühr ist ein prozentualer Anteil dessen, was dasselbe Modell und derselbe Anbieter auf OpenRouter kosten würden, oberhalb eines tarifdefinierten Freibetrags.
Das Sicherheitsrisiko liegt im Fallback-Verhalten, das zwei Ebenen umfasst. Wenn ein BYOK-Schlüssel ein Rate Limit erreicht oder fehlschlägt, greift OpenRouter standardmäßig auf die gemeinsame OpenRouter-Kapazität zurück, die über Ihr Guthaben abgerechnet wird. Die Einstellung „Shared Capacity bei diesem Anbieter niemals nutzen“ oder der Schalter „Diesen Schlüssel immer verwenden“ verhindert den Fallback auf den eigenen Schlüssel von OpenRouter nur für diesen spezifischen Anbieter. In der Support-Dokumentation von OpenRouter wird explizit darauf hingewiesen, dass dies den Fallback auf einen *anderen* Anbieter *nicht* verhindert: Wenn ein Anthropic BYOK-Schlüssel fehlschlägt, verwendet OpenRouter nicht seinen eigenen Anthropic-Schlüssel, kann die Anfrage jedoch über Google Vertex auf OpenRouter-Guthaben erfüllen. Das Verhindern eines anbieterübergreifenden Fallbacks erfordert Routing-Einschränkungen auf Anfrageebene, nicht in den BYOK-Einstellungen. Die praktische Konsequenz: Bei einem Team, das BYOK eingeführt hat, um das Inference auf einem vertraglich vereinbarten, auf Compliance geprüften Anbieterkonto zu halten, kann der Traffic bei einem Schlüssel-Fehler vollständig über einen anderen Anbieter abgewickelt werden, sofern nicht jede Aufrufstelle dies einschränkt. Nicht dokumentiert ist: Wo Schlüssel gespeichert werden, das Verschlüsselungsverfahren, ob KMS oder vom Kunden verwaltete Schlüssel unterstützt werden und wie die Rotation gehandhabt wird.
TrueFoundry verwaltet Anbieter-Schlüssel auf eine von drei Arten: Verschlüsselt im Ruhezustand in der Control-Plane-Datenbank; referenziert aus Ihrem eigenen Secret Manager (AWS SSM und Secrets Manager, GCP Secret Manager, Azure Key Vault, HashiCorp Vault) mit stündlicher automatischer Synchronisierung, sodass extern durchgeführte Rotationen übernommen werden; oder eingebunden als Kubernetes-Secrets. Der Secret-Manager-Pfad funktioniert für Modell-, MCP- und Guardrail-Integrationen gleichermaßen, und im vollständig selbst gehosteten Modus verlassen Schlüssel niemals Ihre Infrastruktur (Secret Manager im AI Gateway). Es gibt keinen Fallback auf einen Anbieterschlüssel, da es keinen Anbieterschlüssel gibt; die einzigen Schlüssel sind Ihre eigenen. Eine native KMS-Umschlagverschlüsselung (Envelope Encryption) oder BYOK für die Control-Plane-Datenbank ist nicht dokumentiert, was wir eher anmerken als beanspruchen.
Über das Netzwerk nutzen beide Produkte TLS: TrueFoundry dokumentiert TLS 1.2+ bei der Übertragung und AES-256 im Ruhezustand auf der verwalteten Infrastruktur; OpenRouter dokumentiert TLS für seine öffentliche API. Keiner von beiden dokumentiert mTLS. OpenRouter dokumentiert keine privaten Netzwerke, IP-Positivlisten, VPC-Peering oder PrivateLink, was sich aus dem gehosteten Modell ergibt; die Netzwerk-Posture-Optionen von TrueFoundry sind die Bereitstellungsmodi selbst. In einem selbst gehosteten Cluster können Sie ein Service Mesh hinzufügen, was Ihrer eigenen Infrastruktur-Posture entspricht und nicht dem Produkt selbst.
Beide Produkte schwärzen PII bei der Live-Anfrage, bevor der Anbieter sie sieht, was die Kernfrage dieses Abschnitts ist (Maskierung zur Log-Zeit ist eine Governance-Frage und wird in einem anderen Beitrag behandelt).
Das Guardrail für vertrauliche Informationen von OpenRouter erkennt und schwärzt oder blockiert PII in API-Anfragen mithilfe integrierter Voreinstellungen (E-Mail, Telefon, Sozialversicherungsnummer, Kreditkarte, IP-Adresse, Name, Adresse), jeweils eingestellt auf Blockieren oder Schwärzen, ergänzt durch NLP-basierte Erkennung. Benutzerdefinierte Inhaltsfilter fügen Ihre eigenen RegEx-Muster hinzu. Wenn mehrere Guardrails greifen, werden Filter für vertrauliche Informationen über Ebenen hinweg zusammengeführt. Wenn eine Ebene blockiert, während eine andere schwärzt, setzt sich das Blockieren durch. Das integrierte Set deckt Durchsetzung von Budgets, ZDR, Modell- und Anbieterbeschränkungen, Schutz vor Prompt-Injection, Erkennung vertraulicher Informationen sowie benutzerdefinierte RegEx ab. Es ist präzise spezifiziert und läuft im Anfragepfad mit geringem Overhead. Die Erweiterbarkeit ist die Schwachstelle: Eigenes Einbinden bedeutet nur benutzerdefinierte RegEx-Muster, ohne Option zur Ausführung von Kundencode, ohne Richtliniensprache wie Cedar oder OPA und ohne Mechanismus, um einen externen Dienst im Anfragepfad aufzurufen. Dies ergibt sich daraus, dass ein gehosteter Router keine Ausführungsumgebung für Kundencode bietet. Guardrails von Drittanbietern sind im Guardrails-Leitfaden nicht dokumentiert; Google Model Armor und Lakera Guard wurden als Beta-Integrationen auf Anfrage erwähnt, dies ist jedoch in der primären Dokumentation nicht bestätigt.
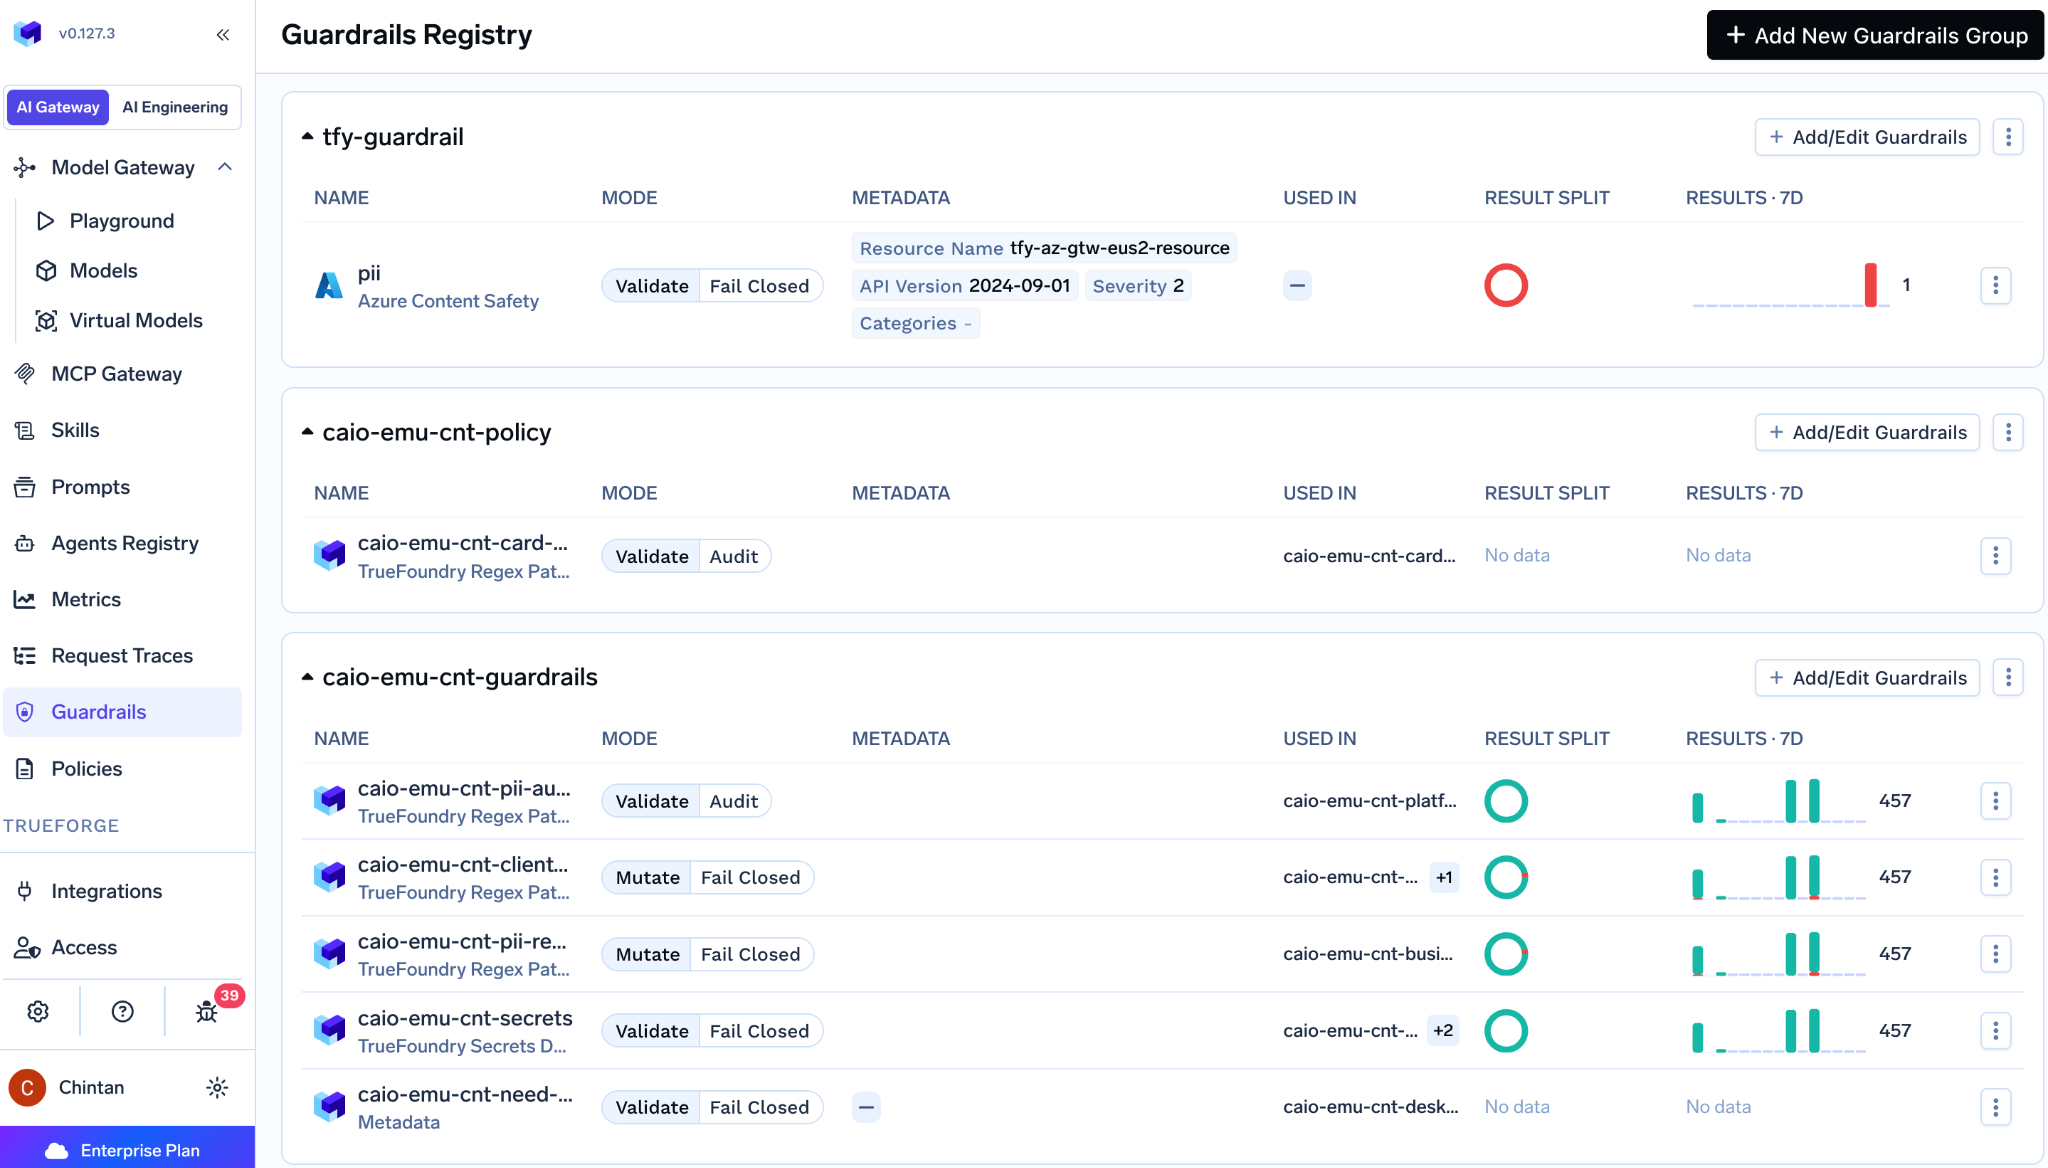
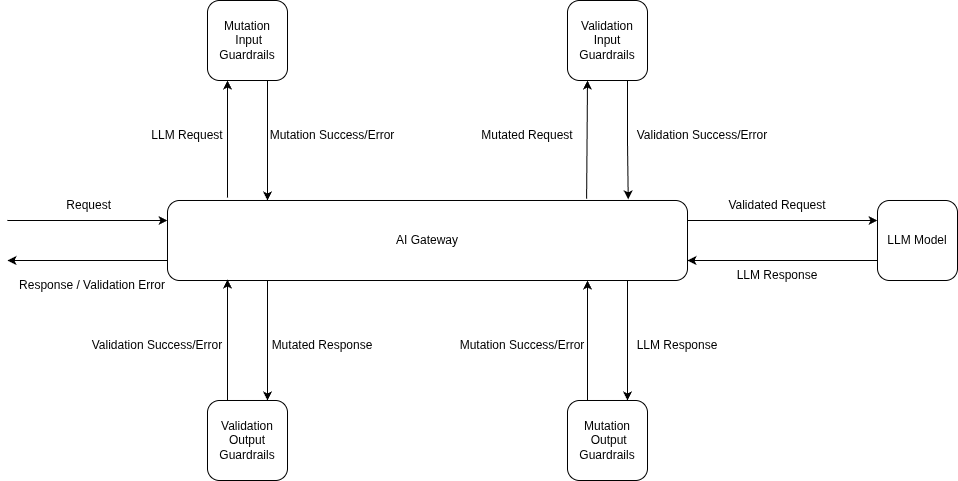
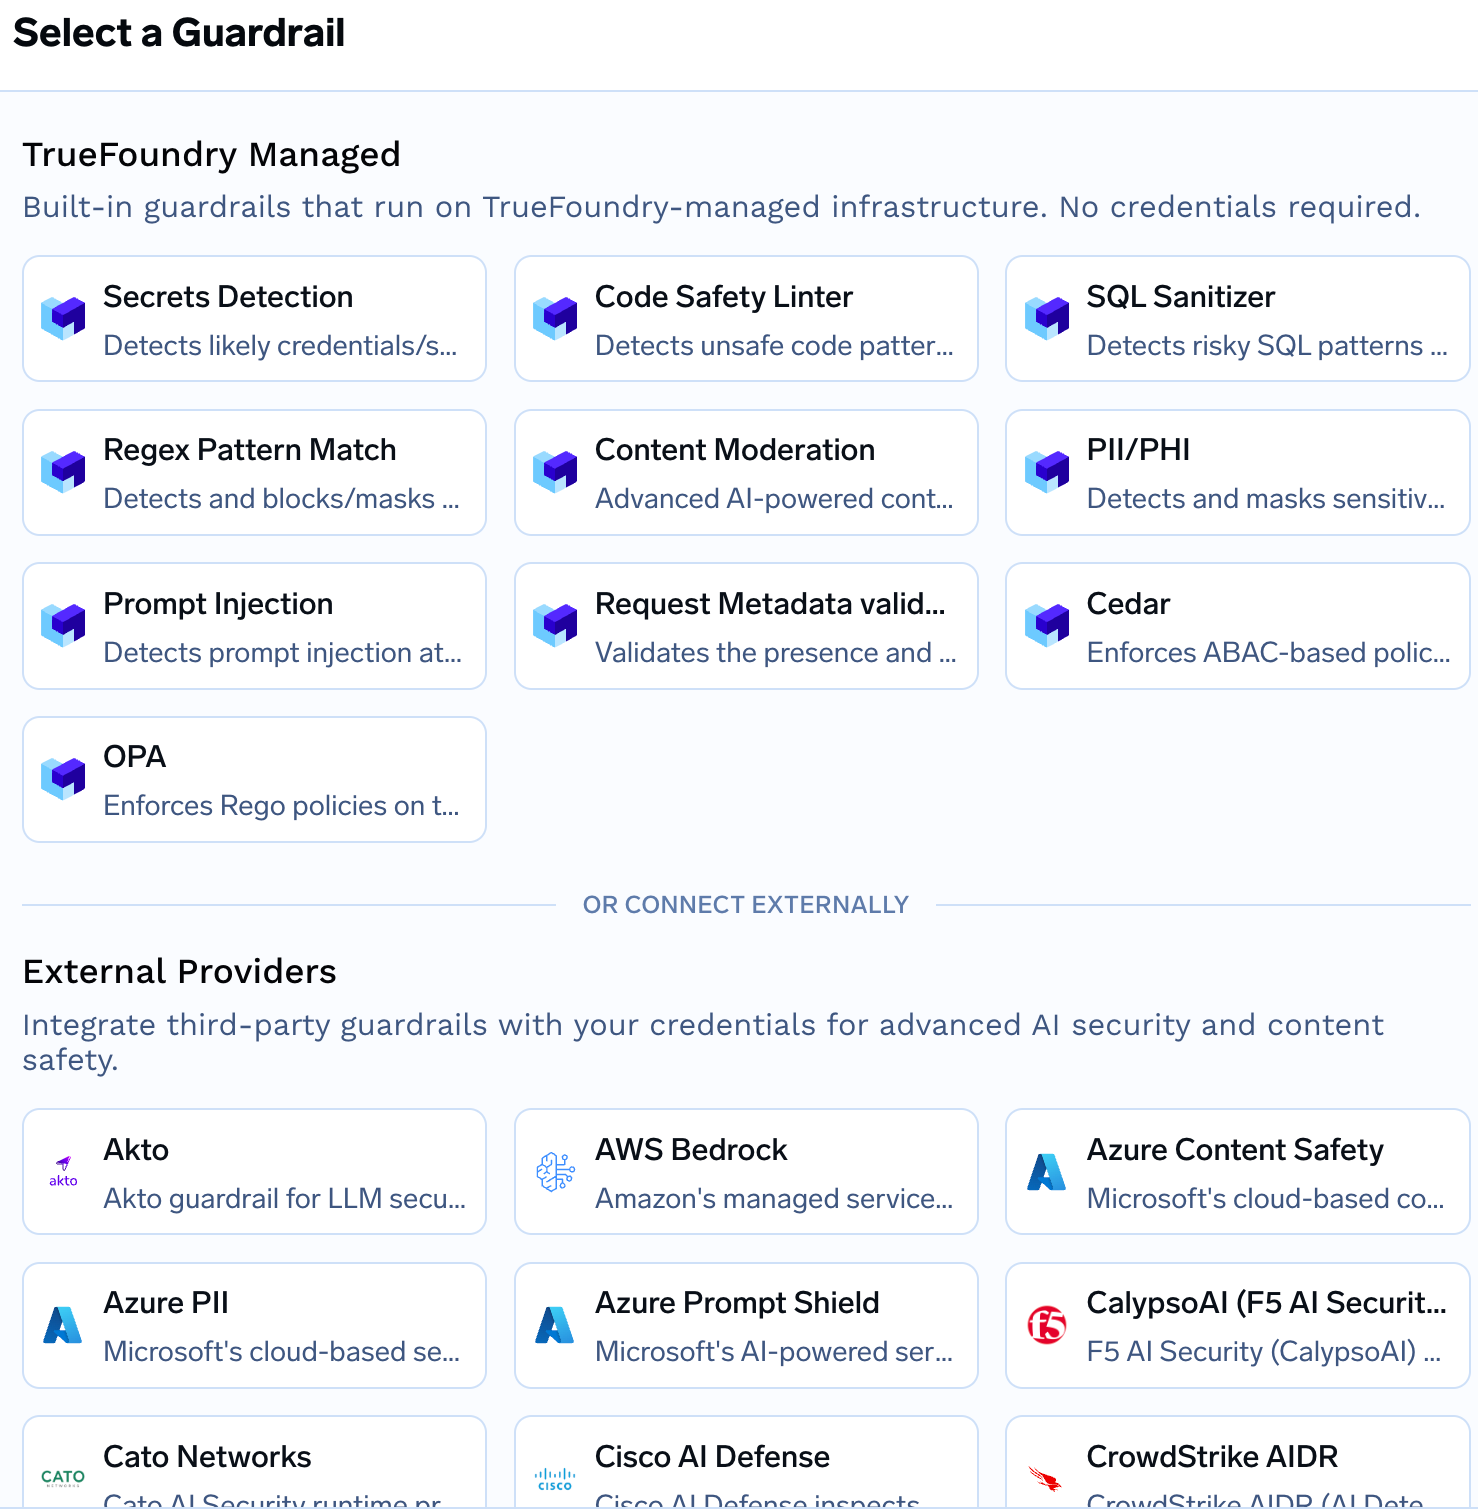
Das PII/PHI-Guardrail von TrueFoundry läuft auf dem LLM-Eingabe-Hook im Mutate-Modus (erkannte Entitäten werden geschwärzt und die Anfrage wird fortgesetzt), ist kontextbezogen mit konfigurierbaren Entitätskategorien und läuft auch auf LLM-Ausgaben sowie auf MCP-Pre- und Post-Tool-Hooks. Guardrails zur Geheimnis-Erkennung und für RegEx-Muster sind zur Anfragezeit ebenfalls im Mutate-Modus nutzbar (PII-Guardrail). LLM-Guardrails bei TrueFoundry decken alle drei Kategorien ab. Integriert, verwaltet ohne Einrichtungsaufwand: PII/PHI, Inhaltsmoderation, Prompt Injection, Geheimnis-Erkennung, RegEx, SQL-Sanitizer, Code-Safety-Linter, Metadaten-Validierung. Eigene Guardrails: Selbst gehostete Guardrails sowie Hooks für Richtliniensprachen wie Cedar und OPA. Drittanbieter, etwa fünfzehn dokumentiert: AWS Bedrock, Azure PII, Content Safety und Prompt Shield, Google Model Armor, NeMo, Guardrails AI, Enkrypt, Lasso, Pillar, F5/CalypsoAI, Noma, CoreWeave Weave und andere (Guardrails Übersicht, TrueFoundry Guardrails). Guardrails werden über Richtlinien an vier Hooks angebracht, einschließlich MCP-Tool-Pre- und Post-Hooks. Guardrails für Tool-Aufrufe sind ein Alleinstellungsmerkmal, das nur wenige Gateways bieten; unser Beitrag über Enterprise AI Security mit einem MCP Gateway geht näher auf diese Ebene ein. All dies wird auf einer zustandslosen Gateway-Ebene mit etwa 3–4 ms zusätzlicher Latenz und 350+ Anfragen pro Sekunde pro vCPU über 2.500+ LLMs hinweg ausgeführt, mit der ehrlichen Fußnote, dass ein verwaltetes Guardrail, das an eine Route angehängt ist, seinen eigenen Netzwerk-Hop hinzufügt.
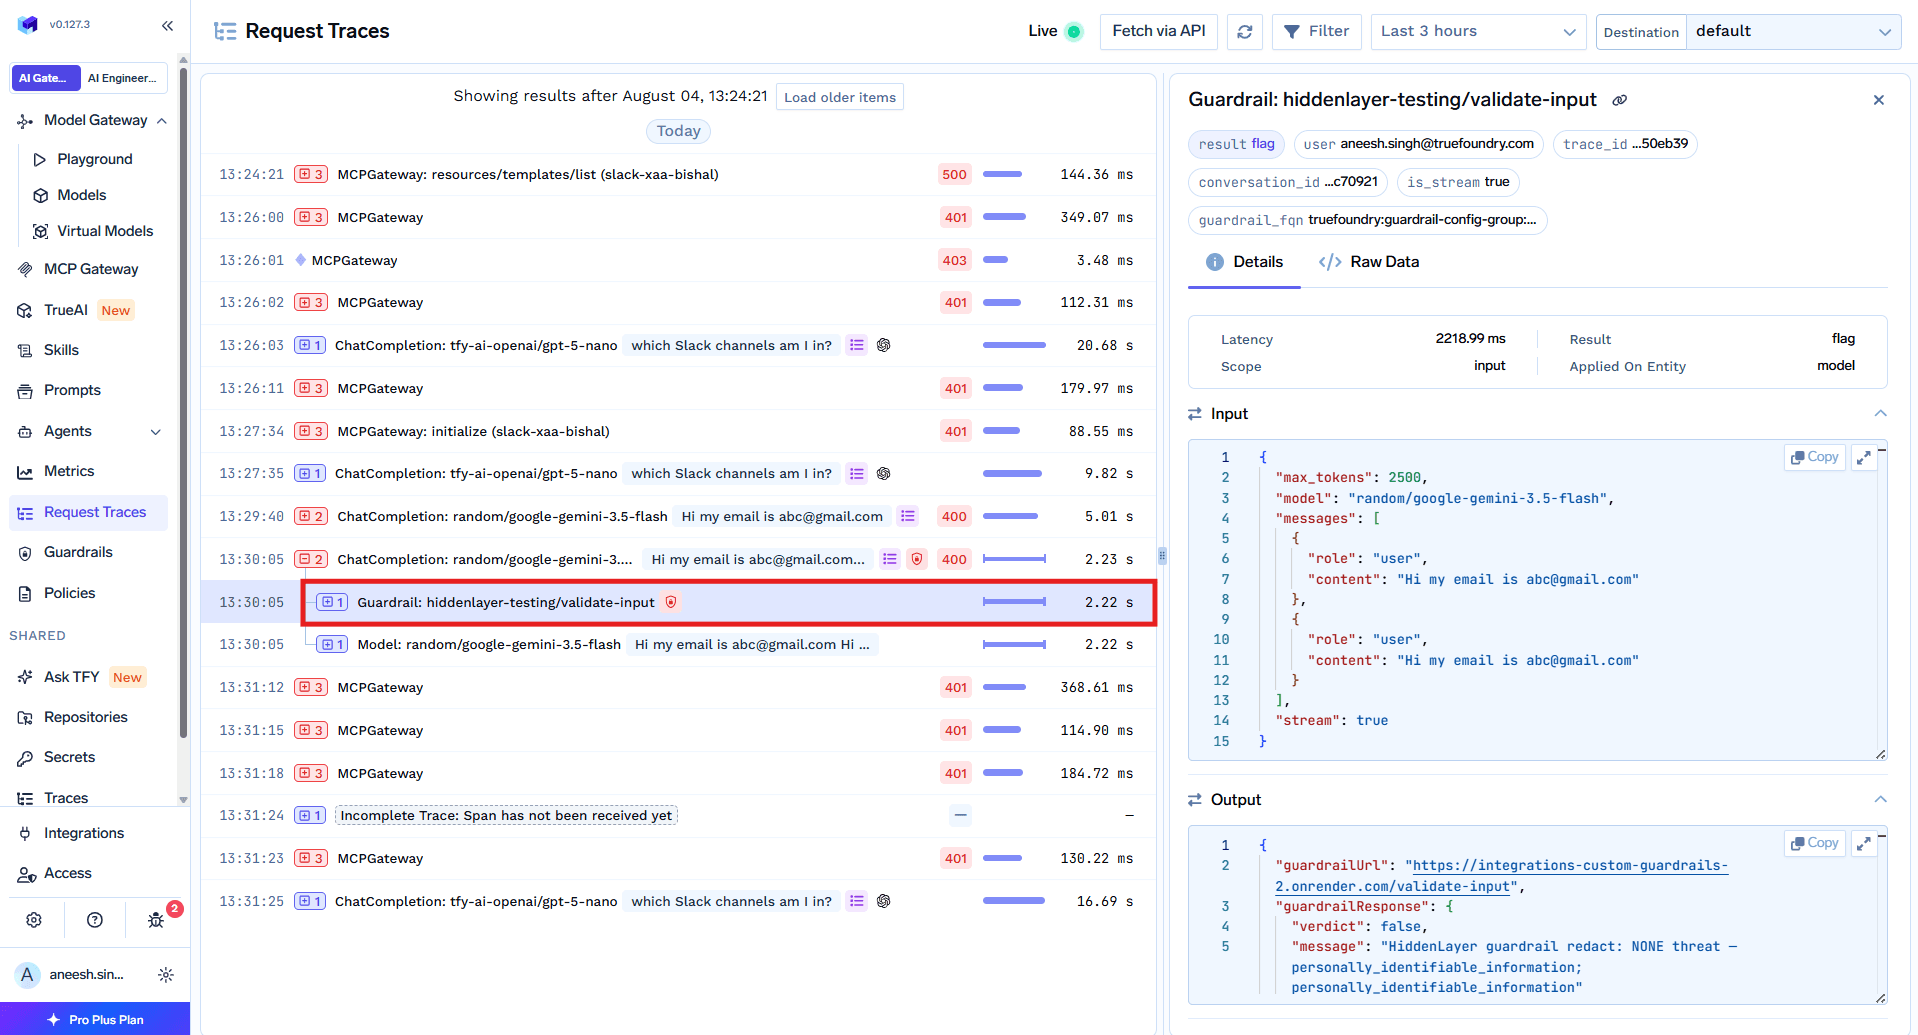
Die Injection- und Jailbreak-Erkennung von OpenRouter basiert auf RegEx: Mehr als 30 Muster, die aus dem OWASP LLM Prompt Injection Prevention Cheat Sheet und anderen Quellen abgeleitet wurden, mit expliziten Gegenmaßnahmen für Typoglykämie, kodierungsbasierte Umgehungen und Umgehungen durch Zeichenabstände. Die Erkennung ist deterministisch, der Overhead wird als vernachlässigbar beschrieben, sie läuft ab, bevor die Anfrage an den Anbieter gesendet wird (sodass blockierter Traffic OpenRouter nie verlässt), und sie ist das einzige Guardrail mit einem Observe-Only-Modus. Der Kompromiss ist derselbe wie bei jedem RegEx-Filter: Er erfasst bekannte Muster, jedoch keine neuartigen Angriffe.
TrueFoundry bietet ein dediziertes, integriertes Prompt-Injection-Guardrail (Erkennen und Blockieren bei der Eingabe) sowie Optionen von Drittanbietern gegen dieselbe Bedrohung: Azure Prompt Shield, Google Model Armor, Lasso und Pillar (Prompt Injection Guardrail). Bezüglich der Wirksamkeit sagen wir zu beiden Produkten das Gleiche: Sie gilt als Anbieteraussage, bis Sie sie selbst testen. Eine kleine Auswahl bekannter Injection-Payloads, die während einer Evaluierung gegen jeden Filter getestet werden, ist wertvoller als die Behauptung eines Anbieters.
TrueFoundry dokumentiert verantwortungsvolle Offenlegung über [email protected], 30+ automatisierte Sicherheitstools pro Codeänderung, interne und externe Penetrationstests sowie Security-Code-Reviews. Die Patch-Richtlinie ist der für regulierte Käufer relevante Teil: Ein Stable-Release-Kanal mit einem festgelegten Release pro Quartal, das sechs Monate lang gepflegt wird, wobei P0/P1-Bugs und Critical/High-CVEs bei Bedarf für Ihre Stable-Version gepatcht werden, zusammen mit einem Rolling-Kanal für die neueste Version (Control Plane Upgrade). Da es sich um Closed-Source-Software handelt, gibt es keine öffentliche CVE-Historie zur Überprüfung.
OpenRouter veröffentlicht in seiner Dokumentation keinen Offenlegungsprozess, keinen Sicherheitskontakt, keinen Patch-Rhythmus und keine CVE-Historie. Für einen gehosteten Closed-Source-Dienst gibt es ebenfalls keine öffentliche CVE-Historie; ein Offenlegungsprozess und ein Kontakt befinden sich möglicherweise hinter dem Trust Portal, ein Käufer kann dies jedoch nicht aus den öffentlichen Aufzeichnungen bestätigen.
TrueFoundry dokumentiert SOC 2 Type II (Bericht unter NDA über trust.truefoundry.com), DSGVO und HIPAA. ISO 27001 und FedRAMP werden nicht beansprucht. Ein Hinweis zum Geltungsbereich, den unsere Dokumentation selbst enthält und den jeder Self-Hosted-Käufer prüfen sollte: Die Zertifizierungen gelten für die von TrueFoundry verwaltete Infrastruktur. Die Compliance einer selbst gehosteten Bereitstellung liegt in der Verantwortung des Kunden, wie bei jeder Software, die Sie selbst betreiben (Sicherheit und Compliance, LLM Infos). Für ein Team, das ein HIPAA-konformes LLM Gateway sucht, bedeutet dies: Der verwaltete Dienst bringt die Dokumentation mit, und eine selbst gehostete Bereitstellung erbt Ihr eigenes HIPAA-Programm.
OpenRouter bietet Enterprise-Kunden über das Trust Portal unter trust.openrouter.ai ein beidseitig unterzeichnetes, durchsetzbares DPA an. Self-Serve-Kunden können den Portalzugriff beantragen, um das DPA nur zur Information einzusehen. Die Genehmigung dauert ein bis zwei Werktage, wird von einem separaten Team bearbeitet und kann nicht beschleunigt werden. Das DPA deckt die ZDR-Konfiguration ab. Zu OpenRouter SOC 2: Es wird in der öffentlichen Dokumentation von OpenRouter nicht angegeben. Quellen Dritter behaupten dies, und die Existenz eines Trust Portals deutet darauf hin, dass dort Zertifizierungsdokumente hinterlegt sind. Ein Käufer sollte jedoch den Bericht anfordern, anstatt ihn nur zu vermuten. OpenRouter HIPAA, ISO 27001 und FedRAMP werden in keiner Primärquelle beansprucht. Die DSGVO-Abdeckung von OpenRouter erfolgt daher ausschließlich über das Enterprise DPA. Wie Zertifizierungen in Nachweise umgewandelt werden, die ein Prüfer akzeptiert, erfahren Sie in unserem Beitrag über AI Compliance.
Das Staffelungsmuster von OpenRouter verdient Anerkennung, da es dem üblichen Muster entgegengesetzt ist. Auf jeder Stufe kostenlos: Sämtliche Guardrails, das heißt Budget-Durchsetzung, ZDR, Modell- und Anbieter-Positivlisten, Schutz vor Prompt-Injection sowie PII-Erkennung und -Schwärzung. Enterprise-exklusiv: SSO und SCIM, In-Region Routing, das unterzeichnete DPA und der höhere BYOK-Freibetrag. Kostenpflichtig ist nicht die Fähigkeit, den Traffic zu schützen, sondern die Fähigkeit, dies vertraglich nachzuweisen und an einen Identitätsanbieter zu koppeln. Für einen einzelnen Entwickler ist das nahezu ideal.
TrueFoundry ist durchgehend ein kommerzielles Produkt. Die Beschränkungen umfassen: Bedingte Daten-Routing-Ziele und die mandantenfähige, selbst gehostete Control Plane auf Enterprise-Ebene sowie die von Natur aus kostenpflichtigen Self-Hosted- und Air-Gapped-Modi. SSO und SOC 2 beginnen auf unserer Preisseite unterhalb von Enterprise. Wir weisen darauf hin, dass die genaue Zuordnung von SSO, SCIM, SOC 2-Berichten und Guardrails vor einer Zitation auf der Live-Seite bestätigt werden sollte (TrueFoundry Preise).
Die Angaben zu TrueFoundry stammen aus unserer Dokumentation; die Angaben zu OpenRouter spiegeln die öffentlich dokumentierten Funktionen zum Zeitpunkt der Erstellung dieses Textes wider.
Unser Leitfaden zu AI Sicherheitsplattformen und Gateways behandelt das gesamte Themenfeld, falls keine dieser beiden Lösungen die finale Antwort ist.
Die Sicherheit von OpenRouter ist ein meherein Deal für Entwickler: Jedes Guardrail ist kostenlos, standardmäßig wird nichts gespeichert, und der Preis dafür ist die Akzeptanz, dass Daten immer abfließen, dass BYOK Ihren Provider umgehen kann und dass Nachweise sowie Identitätsintegration extra kosten. Die Lösung von TrueFoundry entspricht genau der Form, die ein Sicherheitsteam von Infrastruktur erwartet: Isolation mit zwei offengelegten Ausnahmen, Schlüssel in Ihrem eigenen Secret Manager, Guardrails, die Sie mit Code erweitern und an Tool Calls anhängen können, ein quartalsweiser Patch-Kanal mit On-Demand-CVE-Fixes und First-Party-Attestierungen, die auf das beschränkt sind, was wir hosten. In den Zeilen zur Netzwerkgrenze, zur Guardrail-Erweiterbarkeit und zu den Zertifizierungen weist der Vergleich in dieselbe Richtung, und der PII-Guardrail-Vorbehalt ist der einzige Anspruch von TrueFoundry, der immer mit einer Fußnote versehen sein muss.
Um Guardrails, durch Secret Manager geschützte Schlüssel und die hybride Netzwerkgrenze gemeinsam konfiguriert zu sehen, entdecken Sie das TrueFoundry AI Gateway, oder buchen Sie eine Demo, falls eine Sicherheitsüberprüfung bereits in Ihrem Kalender steht.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet





