


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
「OpenRouterは安全なのか?」は、1つのプロジェクトで導入した後にセキュリティ部門から社内利用の正当性を証明するよう求められたチームから、当社が最も頻繁に受ける質問です。正直な答えを言えば、OpenRouterのプライバシー体制はある側面では評判よりも優れており、他の3つの側面では評判よりも弱いという点です。どれが重要かは、5人のチームか50人の組織かによって完全に異なります。
本記事では、TrueFoundry vs OpenRouterシリーズの「テナンシーと分離」というテーマを扱います。各製品が何を保存し、誰がそれを閲覧でき、1つのデプロイ内でチームがどのように区画化され、何がグローバル強制となり、インフラストラクチャが共有か専用か、そして実質的な制限について解説します。本記事はプラットフォームエンジニアやセキュリティリードによる評価・検証を想定して執筆されており、すべての主張は両ベンダーの公開ドキュメントに基づいています。まずは全体像を把握したい方は、ゲートウェイがスタックのどこに位置するかを解説した当社のLLM gateway入門編をご覧ください。
まず、OpenRouterが適切に実現している部分から見ていきましょう。OpenRouterは、デフォルトでプロンプトやコンプリーションをログに記録しません。請求や運用目的のために、リクエストのメタデータ(タイムスタンプ、モデル、トークン数、レイテンシー)のみが保持されます。誰かがオプトインしない限り、管理者が読み取れるデータは存在しません。
このオプトイン機能は、現在ベータ版として提供されている「Input & Output Logging」で、ワークスペースの可観測性(Observability)設定で切り替えます。有効化すると、プロンプトとコンプリーションが「Logs」ページに表示されます。組織内では管理者のみがこれを表示または切り替えることができ、管理者以外のメンバーは保存されたコンテンツにアクセスできません。データストレージは分離されたGoogle Cloud Storageプロジェクト内に配置され、別個のアクセス制御が行われます。保存対象となるのは、有効化された後に生成されたデータのみです。なお、EUまたはUSのリージョンエンドポイント経由のリクエストには適用されず、これらは通常通り処理されログ記録はスキップされます。ここで混同すべきでない2つの別個のオプトインが存在します。コンテンツを保存し管理者に表示する「Input & Output Logging」と、プロンプトのログ記録と引き換えに利用割引を受けるプライバシー設定のオプトインです。
これがOpenRouter独自のインフラストラクチャにおけるデータプライバシーの全体像であり、「明示的に指定しない限り何も保存しない」ことを求めるチームにとっては、非常に優れたデフォルト設定です。しかし、裏側には3つの懸念事項が存在します。プロンプトは常に自社ネットワークを離れ、2つの境界(自社からOpenRouter、OpenRouterからプロバイダー)を越えます。Zero Data Retention(データ保持なし)ルーティングやリージョン内ルーティングは、プロバイダーが何を保持し処理がどこで行われるかを制約するものであり、データがネットワーク外に出るかどうかを制御するものではありません。リージョンエンドポイントはコンテンツのログ記録を除外するため、EU内でのデータ保管とプロンプトレベルの監査は両立しません。また、顧客組織間の分離についてのドキュメントは乏しく、明確に保証されているのはサーバーツールコンテナがアカウントおよびワークスペース単位でスコープされ、テナント間で共有されない点のみです。
結論として、OpenRouterは個人開発者にとって安全でしょうか?そのデフォルト設定は市場で最もクリーンな部類に入ります。データが境界内に留まりポリシーによって保持対象が決定されるという、エンタープライズが意味するプライバシーを満たしているでしょうか?答えはノーであり、どのような構成を設定してもそうはなりません。
チーム向けのOpenRouterは、組織(アカウント)とその内部のワークスペースという2つのレベルで構成されます。チーム、プロジェクト、環境といったオブジェクトは存在しません。すべての組織メンバーはデフォルトのワークスペースへのメンバーアクセス権を自動的に取得し、メンバーは複数のワークスペースに所属してそれぞれのワークスペース設定によってAPIキーが管理されます。ワークスペースの作成、削除、アクセス制御を行えるのは組織の管理者のみです。環境の分離は運用上の規約(「prod」ワークスペースと「dev」ワークスペースなど)に依存しており、製品自体にはその違いを識別する機能はありません。
ワークスペースごとに、APIキー、ガードレール、BYOK、ルーティング、プリセット、プラグイン、可観測性、メンバー、設定が用意されています。アカウントレベルでグローバルに強制されるのは、請求とクレジット(1つの請求、1つのプール)、組織のメンバーシップとロール、管理用APIキー、アカウントレベルのデータポリシー、ならびに許可されたプロバイダーとモデルです。この継承ルールは優れた設計であると同時に実質的な制約でもあります。アカウントレベルのポリシーが上限(シーリング)となるため、ワークスペース側はより厳しい制限しか設定できません。したがって、プラットフォームチームがグローバルなセーフティフロアを設定することはできますが、アカウントで禁止されている権限を特定のワークスペースに付与することはできません。
セキュリティ監査において注意すべき3つの発見事項があります。第1に、キーの分離に関してOpenRouter自身のドキュメント内で矛盾が存在します。Workspacesページでは「メンバーが自身のキーを作成・管理する」と記載されているのに対し、Organization Managementページでは「任意のメンバーが作成したキーをすべてのメンバーが使用でき、組織のプールに請求され、管理者はすべてのキーを閲覧できる」と記載されています。後者が最新仕様である場合、「自分のキーを閲覧し、誰のキーでも使用できる」状態となり、深刻な分離の弱点となります。古いページがワークスペース導入前の記述である可能性もありますが、確認する価値があります。第2に、OpenRouterの組織はデフォルトで10メンバーに制限されており、緩和にはサポートへの問い合わせが必要です。そのため、50人のエンジニア規模での評価はサポートチケットの発行から始まります。第3に、ノイジーネイバー(他タスクによる悪影響)挙動に関する対策が明記されておらず、レート制限がアカウントの残高に応じてスケールし、クレジットがワークスペースの上位に位置するため、1つのワークスペースのトラフィックが他のワークスペースの利用可能枠を圧迫するリスクがあります。
キーは1つのワークスペースにスコープされ、それを作成したユーザーに紐付けられます。利用上限、オプションの再設定間隔、および個々のキーやメンバーに割り当て可能なガードレールを設定できます。予算が共有プール化されることはありません。同じ日次予算を3人のメンバーに適用した場合、それぞれに独立した予算が与えられます。ワークスペースとオーナーの組み合わせより細かい制御は、キー自体の属性ではなく、添付されたポリシーによって実現されます。
TrueFoundryは、コントロールプレーン → テナント → ユーザー、チーム、バーチャルアカウント、リソースという階層構造をとります。テナントは非常に堅固な境界です。各テナントは独自のユーザー、チーム、バーチャルアカウント、SSO構成、アイデンティティプロバイダー、ロール、リソース(モデル、MCPサーバー、プロンプト、ワークスペース)を保持し、当社のドキュメントには異なるテナント間のデータ相互作用は一切存在しないと明記されています。ユーザーは各テナントに個別にログインし、テナントごとに独自のSSOを実行できます(user, team and account management)。チームはアクセス権付与のためにユーザーをグループ化し、バーチャルアカウントはサービスやエージェントに独自のアイデンティティを付与します。
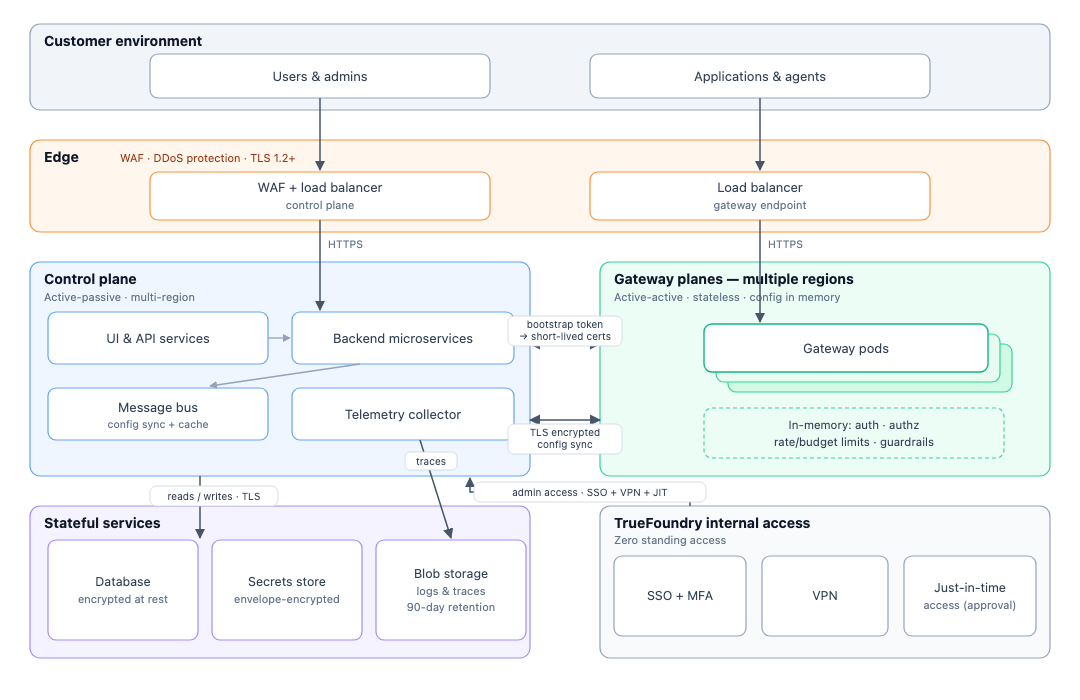
TrueFoundryにも独立した環境オブジェクトは存在しませんが、運用規約に委ねるのではなく推奨構成をドキュメント化しています。デプロイモードに応じて、軽い分離のための単一テナント内での環境別バーチャルアカウント、設定分離のための個別のテナント(company-dev、company-prod)、またはインフラ分離のための個別のゲートウェイ/コントロールプレーンの選択が可能です(setting up multiple environments)。グローバルに強制される項目は、コントロールプレーン自体のインフラストラクチャ(マルチテナントコントロールプレーンではPostgres、NATS、ClickHouseが共有されます)、プラットフォームのバージョン(1つのコントロールプレーン上のすべてのテナントが同時にアップグレードされるため、本番と非本番で2つのコントロールプレーンを分離することを推奨しています)、およびライセンスの依存関係です(multi-tenant control plane)。
キーのスコープ設定はアイデンティティを介して行われます。トークンはプリンシパル(バーチャルアカウントまたはユーザー)に解決され、そのプリンシパルに対するRBAC(ロールベースアクセス制御)によってアクセス先が決定されます。モデルアカウントレベル、個別のモデル、MCPサーバー、個別のツールに対して、ユーザー、チーム、バーチャルアカウント、モデルレベルでレート制限や予算制限を付与できます。トークンではなくプリンシパルのスコープを定義するため、ライフサイクルをシンプルに保つことができます。テナント、チーム、バーチャルアカウント、キーの最大数に関するドキュメント上の制限はなく、認可チェックはゲートウェイプレーンのメモリ内で実行されます。これにより、1,000以上のLLMにわたって、vCPUあたり毎秒350以上のリクエストを処理しつつ、ゲートウェイによるレイテンシー増加を約3〜4msに抑えています。
この項目において、両製品は表裏一体の対照的なアプローチをとっており、正確に理解することが重要です。
OpenRouterでは、組織管理者がすべての場所で管理者権限を保持するため、ワークスペースをまたぐ可視性は完全です。非管理者メンバーはアカウントレベルでアクティビティとログを閲覧できます。しかし、プロンプトの内容は保存されないため、デフォルトでは誰にも閲覧できません。プライバシーは「データの不在」によって強制されるデフォルト値です。制御はワークスペースレベルのスイッチで行われ、リクエストごとの判定、保存前のマスキング、開発者・モデル・環境・パターンごとの柔軟な設定はできません。
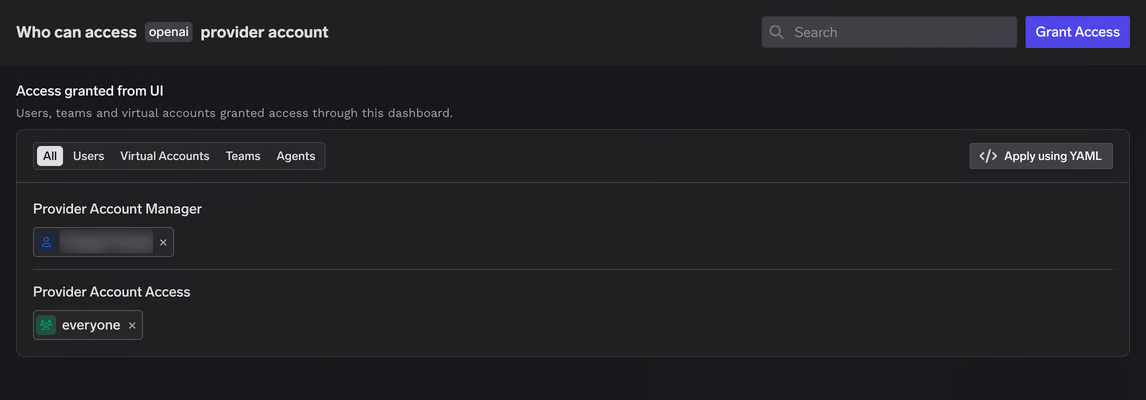
TrueFoundryでは、テナントをまたぐ可視性は存在しません。境界は絶対的であり、セルフホストのコントロールプレーンオペレーターであっても、データが混ざり合うことなくテナントを管理できます。テナント内では、管理者はすべてのモデルに自動的にアクセスでき、リクエストおよびレスポンスのログを閲覧可能です。そのため、テナント内の管理者はログ記録が有効になっている場所であればプロンプトの内容を閲覧できます(gateway access control)。当社がこれを明確に記述しているのは、その答えが「不在」ではなく「ポリシー」だからです。ログ記録構成(Logging Configs)は、サブジェクト、モデル、メタデータの条件を持つ命名されたルールです。それぞれにログのオン/オフ切り替えと、保存されるコピーにのみ適用される匿名化パターン(メールアドレス、米国SSN、クレジットカード、インドAadhaar/PAN、およびカスタム置換テキスト付きのカスタム正規表現)が含まれます。一致するルール間では拒否(Deny)が優先され、リダクション(伏字化)は統合され、リクエストごとのヘッダーがフォールバックとして機能し、各トレースにはどのルールが適用されたかが記録されます(logging config)。これにより、プラットフォームチームは「法務チームのデータは一切記録しない」「カスタマーサポートのデータは記録するがマスキングする」「評価パイプラインのデータはすべて記録する」といった設定を行い、任意のトレースに対してどのルールが適用されたかを証明できます。
何も設定を行わないチームにとっては、デフォルトでのプライバシー保護が優れています。監査人に対して「誰がこれを閲覧できたのか、何がマスキングされたのか」を回答しなければならない組織にとっては、ポリシーによるプライバシー制御が優れています。
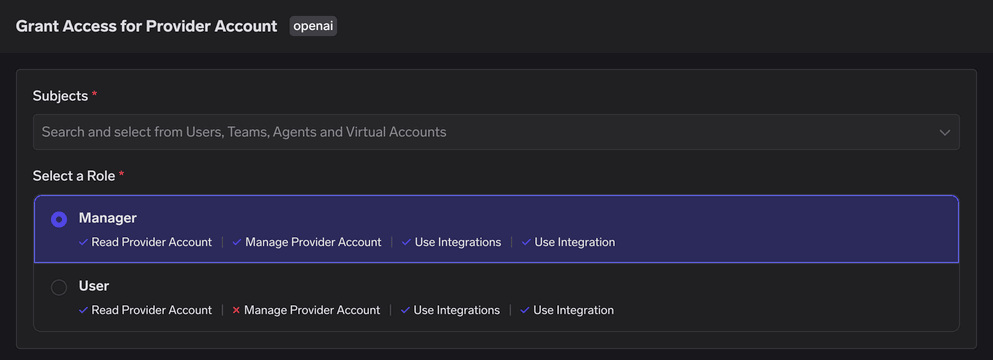
図3: TrueFoundryにおけるプロバイダーアカウントのアクセス権限付与。
OpenRouterは、すべてのティアのすべてのユーザーに対して共有インフラストラクチャを提供します。専用またはシングルテナントのオプションはドキュメント化されていません。リージョン内ルーティングが唯一のインフラレベルの差別化ですが、これは地理的な分離であり専用環境ではないため、EU内のすべてのエンタープライズ顧客は同一のEUエンドポイントを共有します。プロンプト保存に使用される分離されたGCSプロジェクトはコンポーネントレベルの分離であり、テナントごとのインフラ分離ではありません。
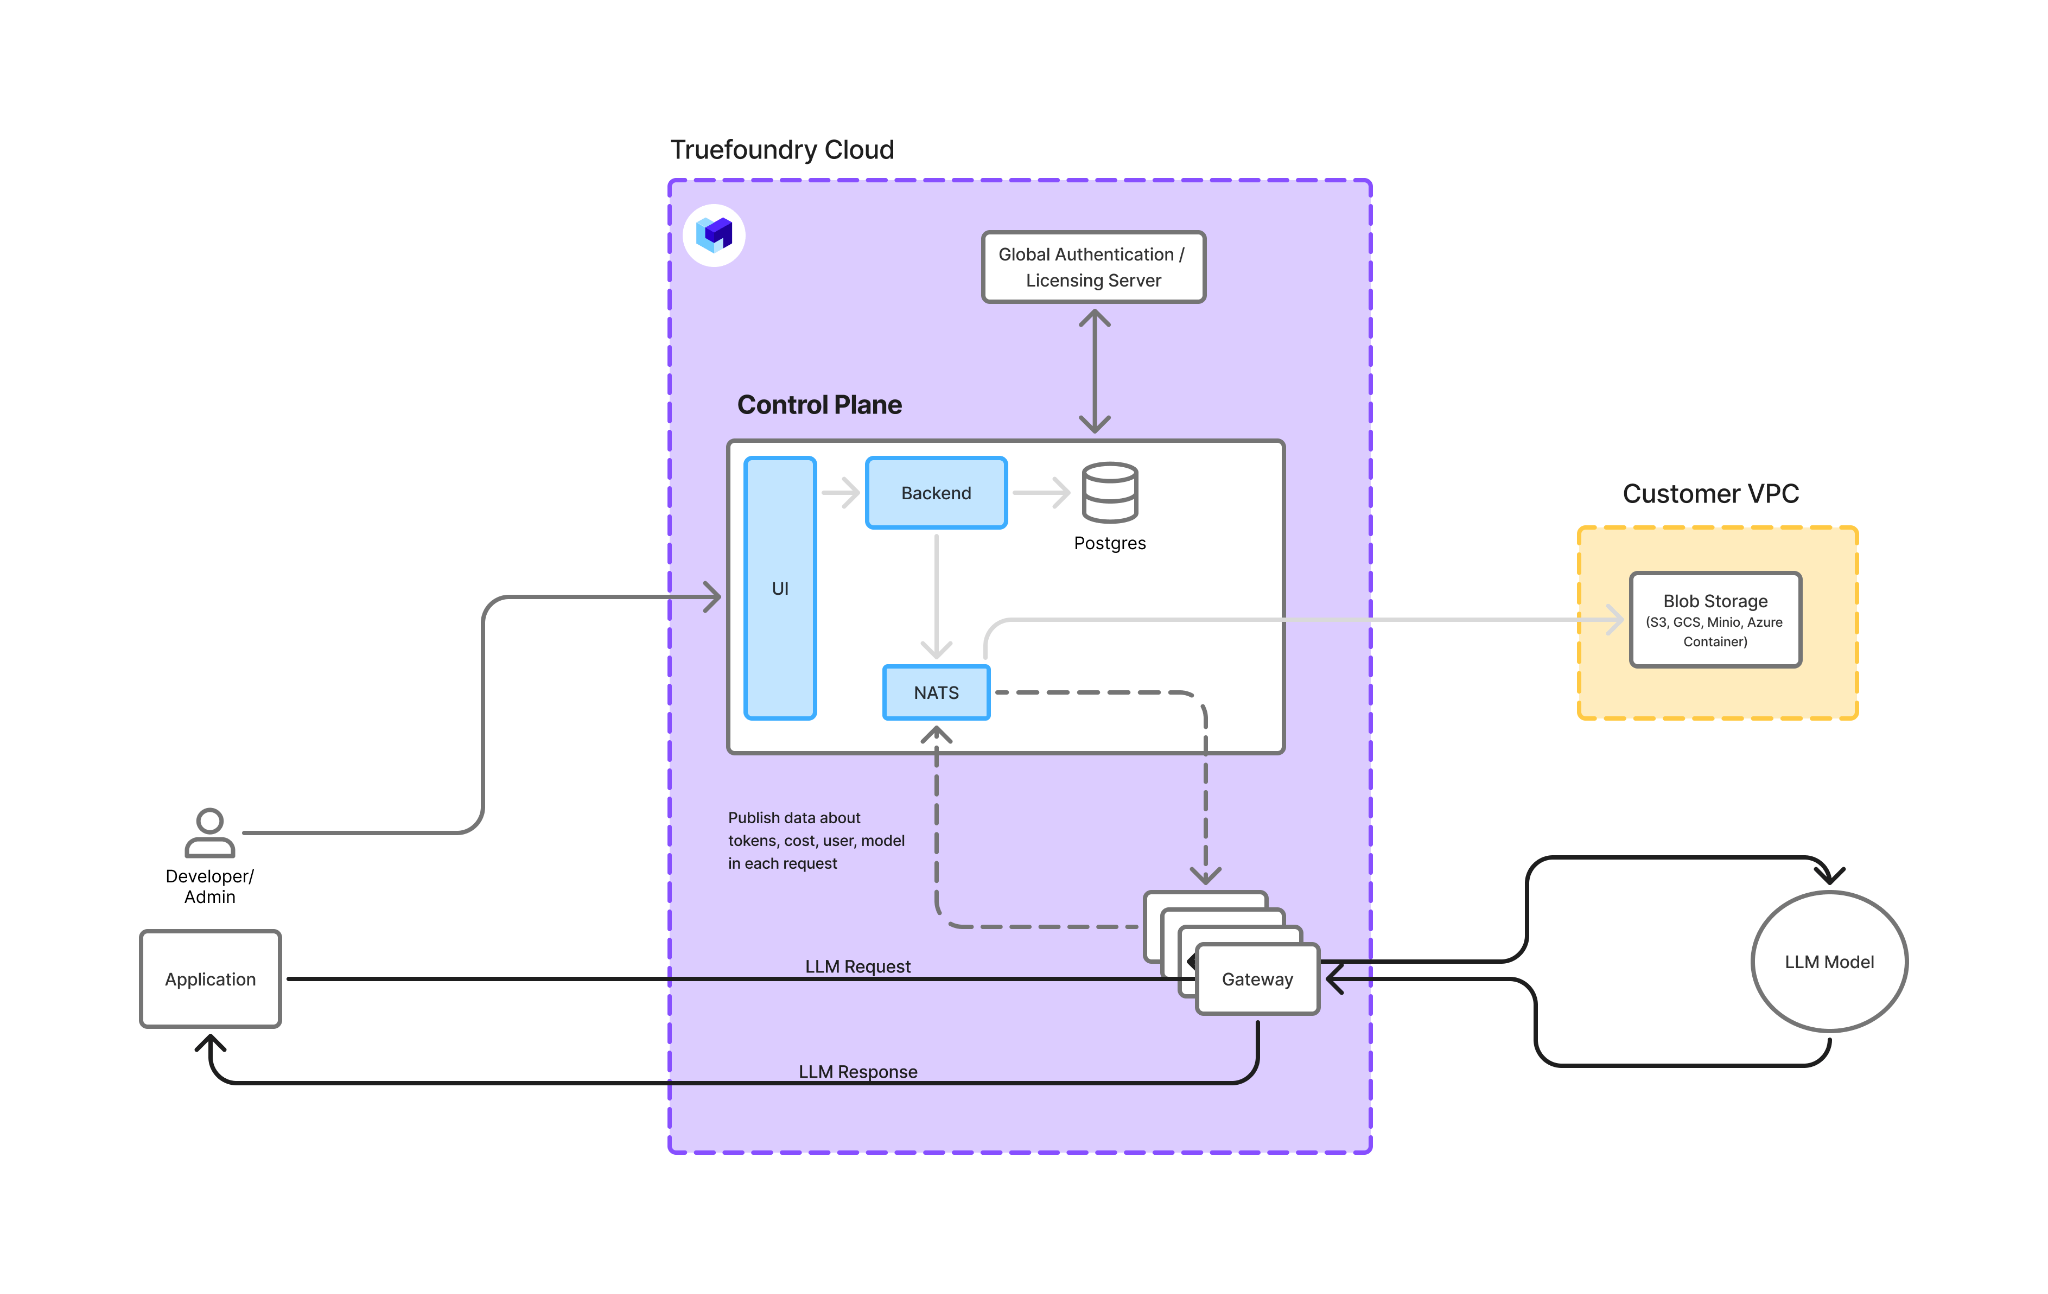
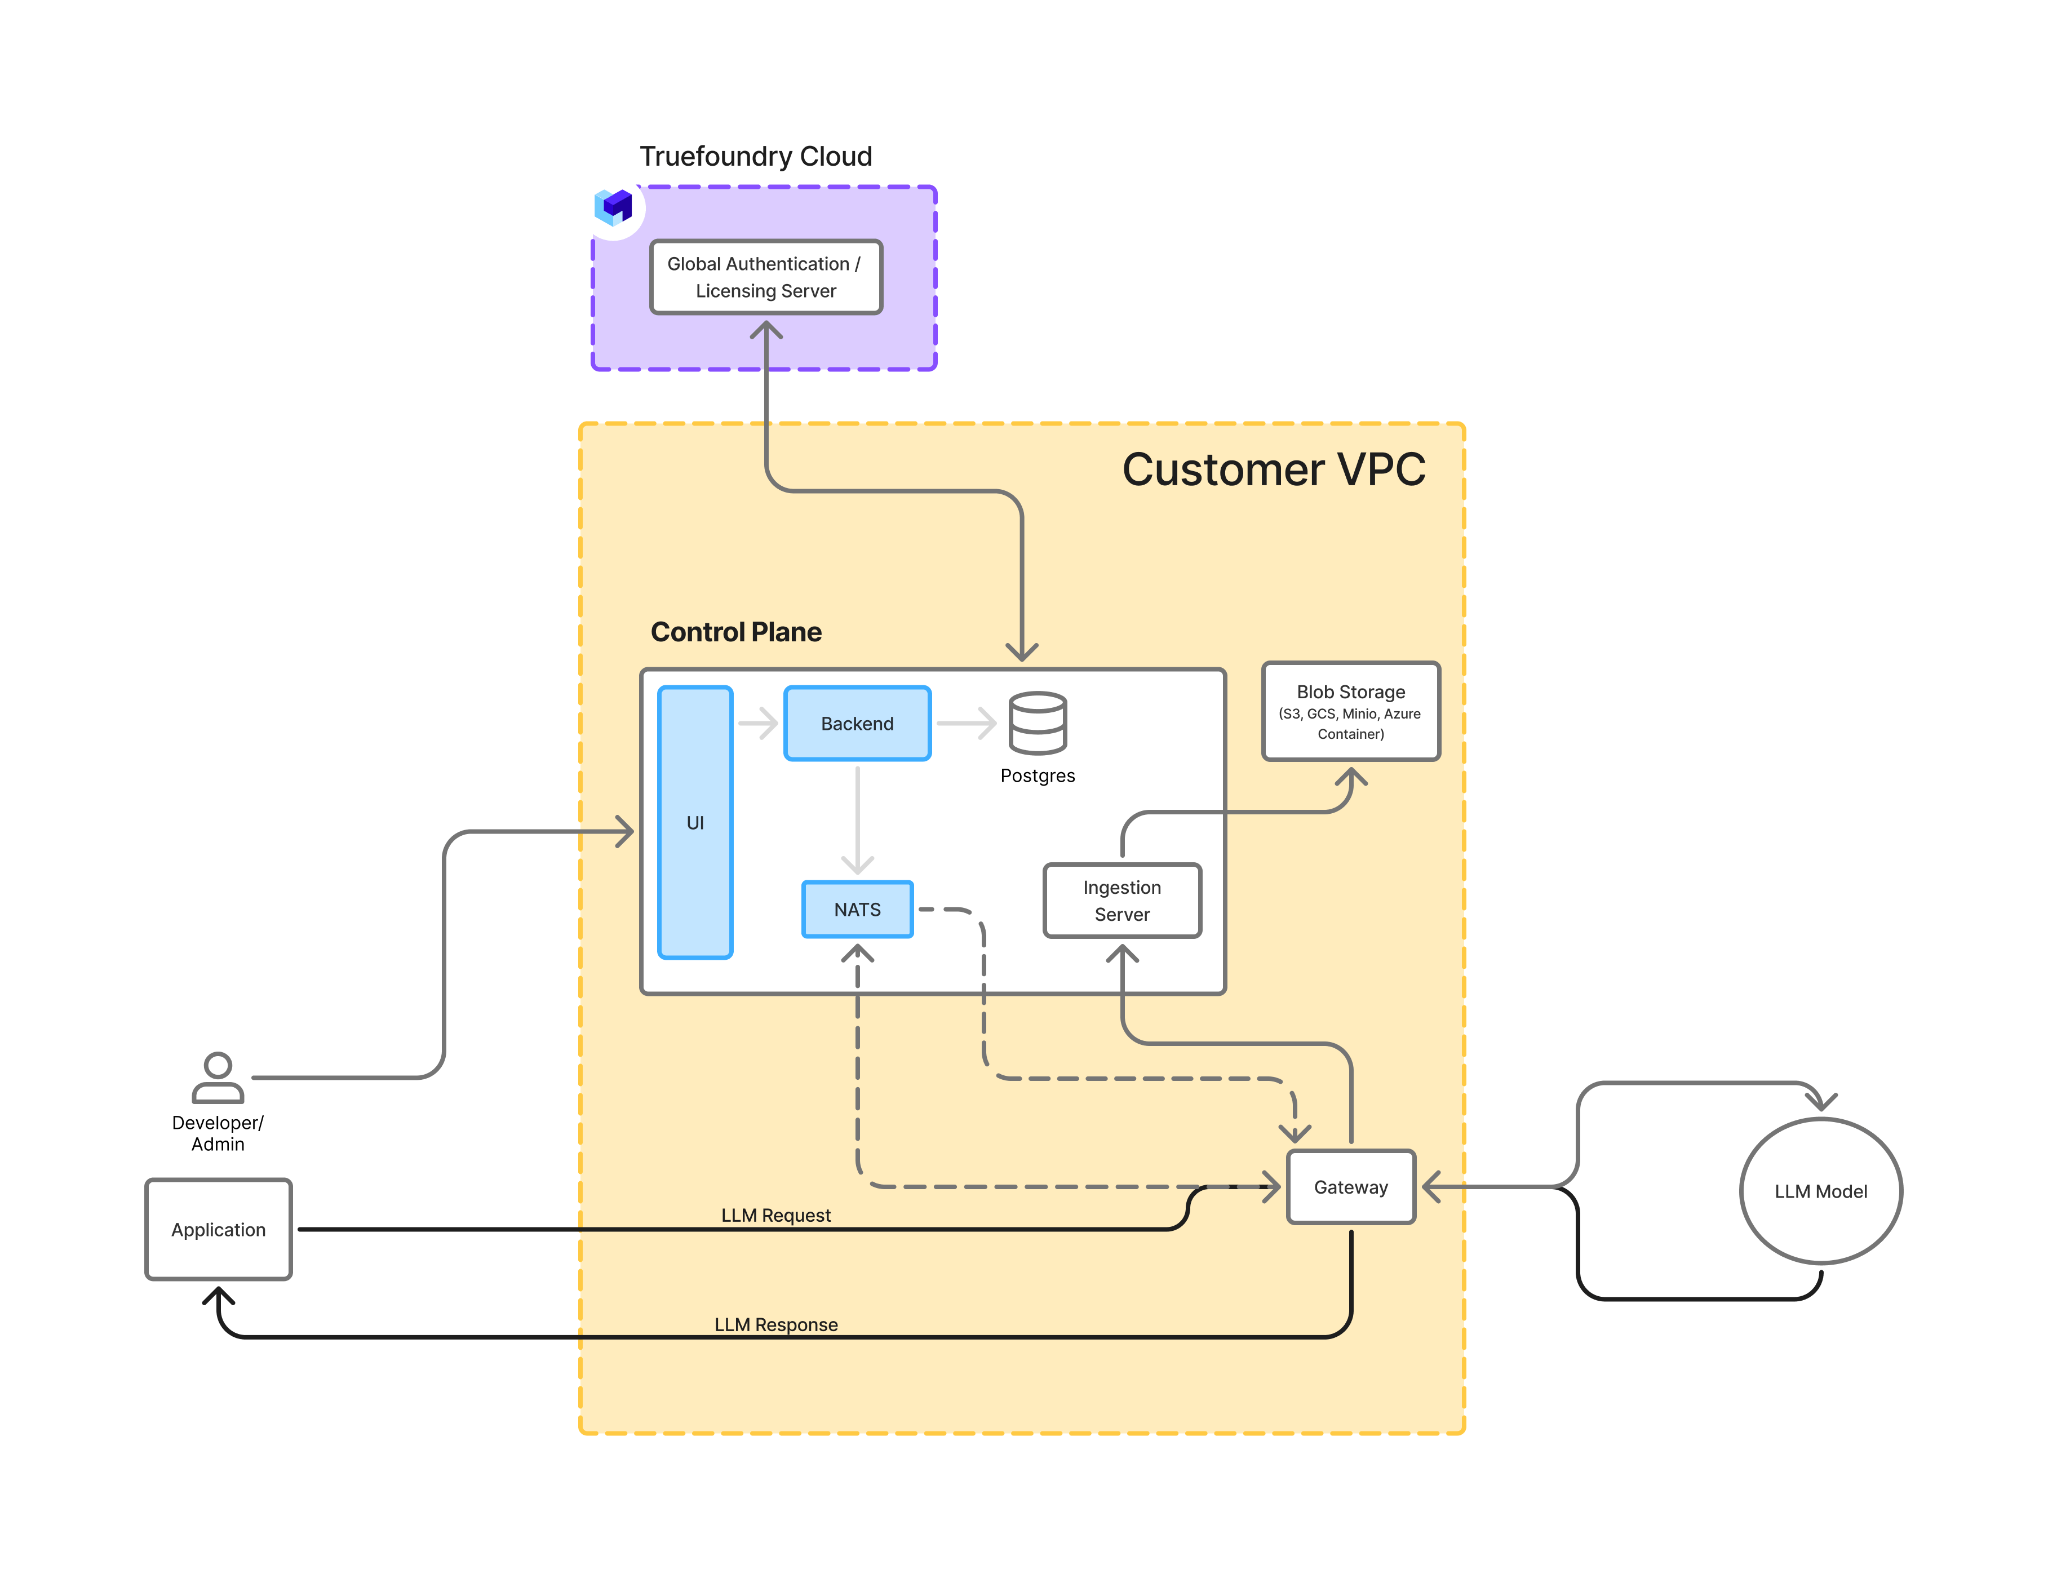
TrueFoundryは幅広い選択肢を提供します。マネージドSaaSは共有マルチテナントインフラであり、トレース用に固有バケットを使用するバリアントも用意されています。ハイブリッド構成では自社VPC内に専用のゲートウェイプレーンを配置し、コントロールプレーンのみをTrueFoundryと共有するため、プロンプトがネットワーク外に出ることはありません。完全なセルフホスト構成ではすべてのコンポーネントが専用化され、セルフホストのコントロールプレーン自体をマルチテナントで運用して、多数の内部テナントにサービスを提供するプラットフォームチーム向けにテナントごとのサブドメインを設定できます(modes of deployment)。1つのコントロールプレーンの下に複数のゲートウェイプレーンを配置することでVPCレベルの分離が可能となり、開発(dev)および本番(prod)VPCの構成がドキュメント化されています。すでに自社環境内でモデルを実行している場合は、当社のon-premise LLM deploymentガイドでゲートウェイの配置方法をご確認いただけます。
共有のTrueFoundryゲートウェイプレーン内におけるノイジーネイバー保護は、チームまたはバーチャルアカウントごとのレート制限および予算制限によって行われます。テナントレベルのQoS(サービス品質)はドキュメント化されておらず、これはOpenRouterと同様の課題であり、双方のベンダーに確認すべき項目です。
TrueFoundryの機能は当社ドキュメントに基づきます。OpenRouterの機能は、執筆時点で公開されているドキュメント上の機能に基づきます。
テナント分離、マスキングポリシー、専用インフラを提供するその他のゲートウェイ製品については、当社のOpenRouter alternativesガイドをご覧ください。
OpenRouterのプライバシーは、シンプルな構造における強力なデフォルト値です。要請しない限り何も保存されませんが、すべてのデータはネットワークを離れ、インフラストラクチャは共有され、組織モデルはワークスペース、2つのロール、10人のメンバー制限にとどまります。TrueFoundryのテナンシーは堅牢であり、プライバシーは設計段階から考慮されています。堅固なテナント境界、チームとバーチャルアカウント、保存・マスキング対象をチームやリクエストごとに決定するログ記録ポリシー、そして共有から完全専用まで選択可能なインフラストラクチャを備えています。小規模なチームにとっては、OpenRouterのデフォルト設定は非常に魅力的です。しかし、監査に応じる必要がある組織にとっては、ポリシー主導のアプローチが勝利します。
テナント、ログ記録ポリシー、専用ゲートウェイプレーンがどのように連携するかを確認するには、TrueFoundry AI Gatewayの機能をご覧いただくか、複数チームへの展開をご検討中の場合はbook a demoよりデモをご予約ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












