


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
チームが MCP Gateway を必要とすると決定した後の次の分岐は明確です。オープンソースのものを自社で運用するか、マネージドのものを購入するかです。この議論は通常「無料対有料」としてフレーム化されますが、これは誤ったフレームです。ライセンス費用とサブスクリプションを比較し、オープンソース側で最大のコスト(請求書には表示されないコスト)を無視しているからです。そのコストとはプロダクションでそれを運用するためのエンジニアリング時間であり、実際にはこれらが決定打となる数字です。
これはマネージドが常に勝つという主張ではありません。そうではありません。オープンソース Gateway のセルフホストが正解となる現実の状況は存在し、そうでないフリをするのはベンダーのノイズです。ここでのゴールは、実際に決定を下す要素を提示し、それぞれに対して誠実な数字とトレードオフを示し、ご自身の状況に適用できる意思決定ルールを提供することです。Gateway がそもそも必要なのかどうかをまだ検討している場合は、MCP Gateway とは何かが先決の質問となります。本記事は「必要である」と回答したことを前提としています。
データの制御を放棄することなく、マネージド MCP Gateway の利便性を活用したいですか? デモを予約する。
「オープンソース対マネージド」は 2 つの選択肢のように聞こえます。実際には、どれだけのデータ制御を維持するか、どれだけの運用負荷を背負うかという 2 つの軸を持つスペクトラムです。通常、この 2 つは連動していると考えられています。つまり、制御を増やせば負荷が増えるということです。しかし、興味深いデプロイモデルはこの前提を覆します。
左端は純粋なオープンソースのセルフホストです。最大の制御と最大の負荷を伴います。ソースコード、データ、そしてあらゆる運用の責任を保持します。右端はマネージド SaaS です。最小の負荷であり、データプレーンはベンダーの環境で実行されます。前提が崩れるのは中間部分です。in-VPC やオンプレミスにデプロイされつつもベンダーのコントロールプレーンによって管理される Gateway は、ネットワークから決して外に出ないデータと、自社だけで運用する必要のないソフトウェアを提供します。この組み合わせこそが二元論的なフレームが人々を誤解させる理由です。オープンソースに向かう主な要因である「データ制御のメリット」を保持しながら、オープンソースの主要コストである「運用負荷」を削減できるのです。自社ネットワークで実行しなければならない部分と、そうでない部分の区別は コントロールプレーン対データプレーンの分離であり、この意思決定全体を正しく読み解く鍵となります。
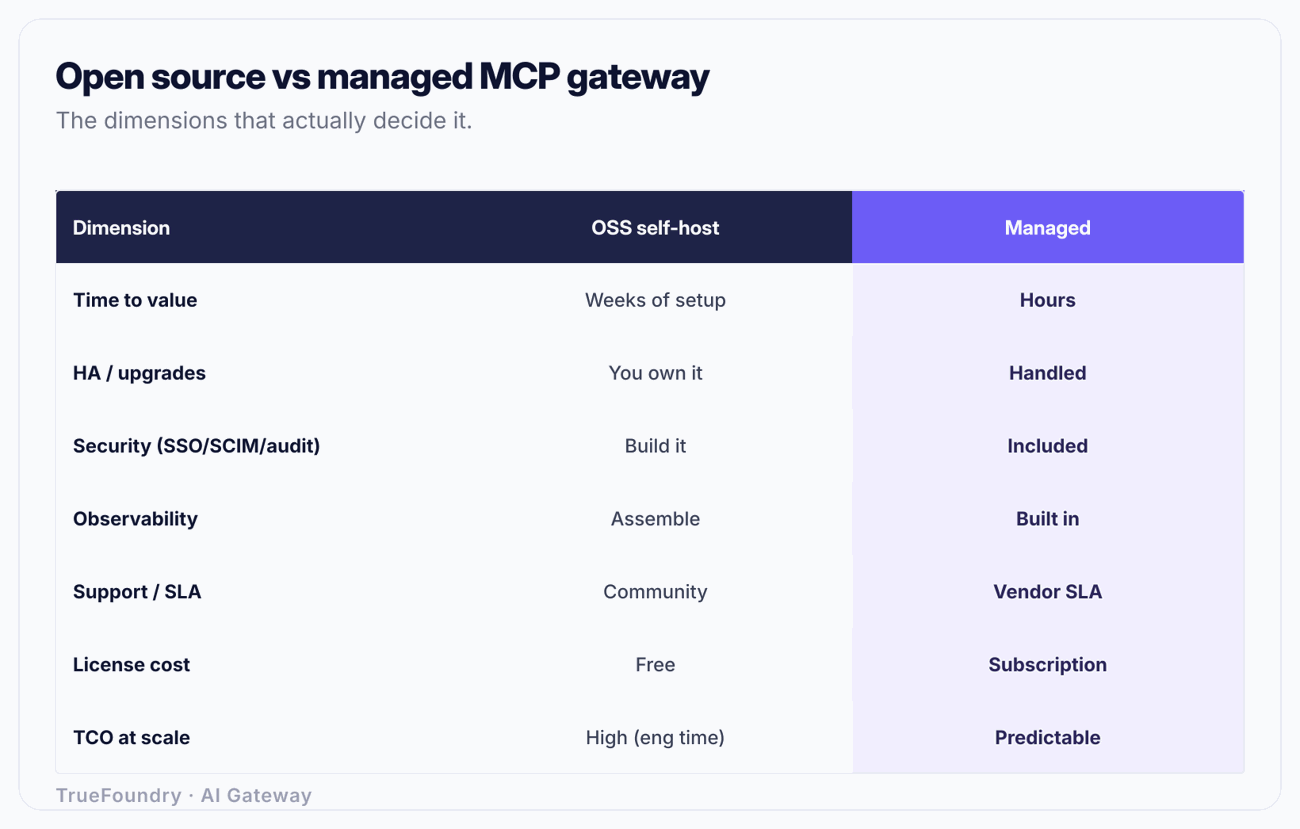
以下は誠実な比較です。どちらの列もすべてグリーン(完璧)というわけではありません。
パターンとしては、オープンソースは請求書から人件費へとコストをシフトさせ、マネージドはその逆を行います。それが良い取引であるかどうかは、エンジニアの時間の価値と、彼らにプロトコルの配管処理(インフラ運用)を行わせたいか、それとも Gateway がサポートするために存在する Agent を構築させたいかによって完全に決まります。
人々が過小評価する最初の側面は価値提供までの時間であり、2 つ目はオンコールです。
リクエストを処理できるようにオープンソース Gateway を立ち上げるのは 1 日で済みます。しかし、プロダクションレベルにするのはそうではありません。プロダクションレベルとは高可用性を意味し、単一ノードの障害で社内のすべての Agent がダウンしないようにすること、IdP に接続された SSO や SCIM によって他のアクセス権限と同様に管理できるようにすること、セキュリティチームを満足させる監査ログを作成すること、そして障害時に誰かがアラート(ページャー)を受け取るようにすることです。これらはそれぞれ実際の作業であり、SSO、監査、HA の部分は、「今スプリントで立ち上げる」という計画を 1 四半期遅らせる要因に日常的になっています。
オンコールは発生し続けるコストです。Gateway はそれに依存するすべての Agent のリクエストパス上に存在するため、採用された瞬間に Tier 1 インフラとなります。セルフホストはそのオンコールを所有することを意味します。Gateway が倒れた午前 2 時のアラート、依存関係が CVE を出したときの大急ぎの対応、使用量が 3 倍になったときのキャパシティプランニングなどです。マネージドはベンダーが SLA に基づいてそれを所有することを意味します。これは単に小さく見せた項目ではありません。多くのチームにとって誠実な意見を言えば、自社製品ではない機能をサポートするためにオンコールシフトに Tier 1 サービスを追加したくないのです。プロダクション AI システムに最適な MCP Gateway の議論では、「プロダクションレベル」が実際に要求するものについてさらに深く掘り下げています。
セキュリティの列は最も格差が大きい部分です。セキュリティ機能はまさに、適切に構築するのにコストがかかり、微妙な間違いを犯しやすいものだからです。
マネージド Gateway は、SSO、SCIM 2.0 プロビジョニング、RBAC、中央集権的な監査ログ、ならびに PII、プロンプトインジェクション、シークレットに対するガードレールを提供します。これらはターゲットとするエンタープライズにとって必須要件だからです。オープンソース Gateway はプロジェクトが提供することを選択したものを出荷しますが、エンタープライズレベルのアイデンティティ機能や監査機能は薄弱であったり、「オープンコア」プロジェクトであっても有料バリアの背後にあったり、存在しなかったりすることが頻繁にあります。組織が IdP に紐づく SCIM ベースのプロビジョニングとプロビジョニング解除を要求する場合(規制対象の組織のほとんどが要求します)、マネージド製品でそれを取得するか、オープンソースの上で自社で統合機能を構築・維持するかのどちらかになります。
コンプライアンスはこれをさらに複雑にします。AI アクセスの制御点である Gateway は、運用している規制体制の対象となります。監査人が望む監査、アクセス制御、データハンドリングの証拠は、ロギングを自前で組み立てたセルフホスト環境よりも、それを生成するために構築された製品から提出する方がはるかに簡単です。ガバナンスの範囲は エンタープライズ MCP ガバナンス に、セキュリティツールの視点は 最適な MCP セキュリティツール に詳しく記載されています。簡潔に言えば、コンプライアンスが願望ではなく要件である場合、オープンソース側の構築コストは一回限りの統合ではなく、Gateway と規制の両方が変化する中で、その統合を常に監査対応可能な状態に保つ継続的な義務となります。
TrueFoundry が自社の VPC、オンプレミス、またはエアギャップでどのようにマネージド運用されるかをご覧ください。デモを予約する。
以下は「無料対有料」というフレームが隠している計算です。
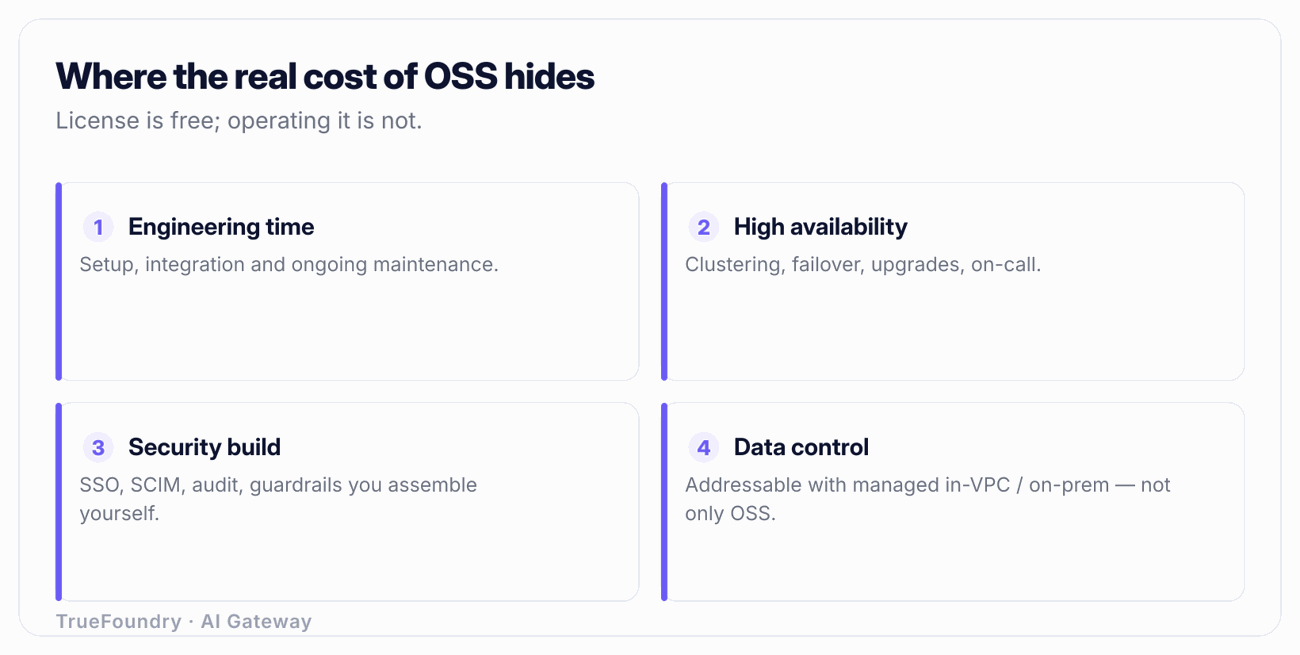
オープンソースの選択肢の価格を適切に算出してみてください。プロダクションレベルに達するまでのエンジニア・人週(デプロイと堅牢化、HA、SSO/SCIM 統合、監査、可観測性の配管、ガードレール)を計算します。マネージド製品が初日から提供するものと同等にするには、控えめに言っても 1 〜 2 エンジニア・月がかかります。これは構築ではなく統合するための機能が存在する場合の話です。次に継続的なコストを追加します。パッチ適用、アップグレード、アイデンティティ統合の最新状態の維持、障害時の対応にかかるエンジニアの時間とオンコールの負荷です。シニアプラットフォームエンジニアの完全な人件費を考慮すると、「無料」の Gateway の初年度コストはその時間によって完全に支配されます。比較していたサブスクリプション費用は、1 日の運用コストを計算に入れる前から、構築フェーズ単体よりも小さいことがよくあります。
これが TCO の行がスケールによって逆転する理由です。極小スケールで、運用を楽しむエンジニアが 1 人おり、コンプライアンス要件がない場合、オープンソースの時間のコストは十分に低く、「無料ライセンス」が真の勝者となります。エンタープライズスケールで、HA、コンプライアンス、実際の使用が存在する場合、時間のコストが支配的になり、マネージドが TCO で勝利します。有料であるにもかかわらず勝つのではなく、代替案の価格付けされていないエンジニアの時間がサブスクリプションよりも大きくなるからです。ライセンス費用は重要となる変数ではありませんでした。
これはオープンソースが罠であることを意味するものではありません。比較は時間調整される必要があるという意味です。組織にサブスクリプションよりも時間が真に安価なエンジニアがいる場合、あるいは手持ち無沙汰なエンジニアがいる場合、またはこのインフラを運用すること自体が専門知識を構築したい領域である場合は、計算結果としてセルフホストが有利になることがあります。時間を考慮に入れて計算を行ってください。
オープンソースをセルフホストする最も強力な主張はコストではありません。データ制御です。つまり、プロンプト、ツール呼び出し、レスポンスが組織のネットワークから決して出てはならないという信念(多くの場合、厳格な要件)であり、したがってマネージドベンダーの SaaS は使用できないという主張です。この反対意見は SaaS については正しいですが、「マネージド」については間違っており、その区別がゲームのすべてです。
マルチテナント SaaS としてのみ実行されるマネージド Gateway は、データプレーンをベンダー経由で送信します。しかし、in-VPC、オンプレミス、およびエアギャップでもデプロイできる Gateway は送信しません。TrueFoundry のモデルはまさにこれです。Gateway は自社の VPC 内、オンプレミス環境、または完全にエアギャップされた環境で実行できるため、データプレーン(すべてのプロンプトとツール呼び出し)はネットワーク内に留まります。一方で、ソフトウェアは自分で組み立てて一人で維持するものではなく、サポートされた製品のままです。これこそが、データ制御の反対意見が実際に比較検討すべき構成であり、マルチテナント SaaS ではありません。根本的な原則はコントロールプレーンとデータプレーンの分離です。データプレーンが境界を越えることなく、ベンダーがコントロールプレーンを管理できます。データレジデンシーの要件を持つチームにとって、これはしばしば決定的な気づきとなります。
それを理解すると、反対意見は狭まります。「データが出せないのでマネージドは使えない」は「マルチテナント SaaS は使えない」になり、これははるかに小さな文脈であり、in-VPC またはオンプレミスのマネージドデプロイメントが直接回答を提供します。選択肢は「制御 xor 利便性」ではなくなり、「どのマネージドデプロイモデルが自社の境界に適合するか」になります。オープンソースのセルフホストは、ソースコード自体を読んで変更する必要があるケースのために残されます。
適用可能なルールに整理します。
最も決定打となりやすい 2 つの行は、1 行目と 3 行目です。要員がおり、小規模スケールであるか、ソースを所有する真のニーズがある場合は、オープンソースが正当化されます。スケールが実質的であり、コンプライアンスが必要とされる場合、時間調整された TCO においてマネージドがほぼ常に勝利します。さもなければオープンソースへと後戻りさせる原因となるデータ制御の懸念は、in-VPC またはオンプレミスのマネージドデプロイメントによって解決されます。より広範な選定フレームワークについては、AI Gateway の選び方 が LLM 側にも同様の論理を適用しています。
ライセンスとサブスクリプションを比較して満足してしまう。 ライセンスはゼロでサブスクリプションはそうではないため、オープンソースが「勝利」し、構築にかかる 1 〜 2 エンジニア・月と継続的な運用コストが価格付けされることはありません。重要ではない 1 つの数字で決定が下されてしまいます。
SSO、SCIM、監査をプロジェクトではなくチェックボックスとして扱う。 マネージド製品ではこれらは設定にすぎません。セルフホストのオープンソース Gateway では、両側が変化する中で維持し続けなければならない統合作業となります。これを過小評価することは、「今スプリントで立ち上げる」計画が 1 四半期遅れる単一で最も一般的な原因です。
マネージドはデータが外部に出ると思い込む。 マルチテナント SaaS であれば出る可能性があります。しかし、その必要はありません。in-VPC、オンプレミス、またはエアギャップでのマネージドデプロイメントは、データプレーンをネットワーク内に維持します。データ制御の観念から反射的にマネージドを排除するチームは、実際に欲しかった選択肢が存在することを知らないことがよくあります。
Gateway が Tier 1 インフラになることを忘れる。 Agent が依存した瞬間、セルフホスト Gateway はクリティカルパスに入り、他の Tier 1 サービスと同様に HA、オンコール、キャパシティプランニングが必要になります。サイドプロジェクトとして立ち上げたチームは、最初の障害発生時にこのことに気づきます。
コントロールのためにオープンソースを選びながら、一度もそれを行使しない。 ソースを読んで変更するというコントロールの主張は、実際にそれを行って初めて報われます。多くのチームは使用することのない柔軟性のために運用負荷のすべてを引き受けており、これは両方の最悪の組み合わせです。すなわち、メリットのないオープンソースのコストです。
オープンソース対マネージドの選択は、道徳のテストでも無料対有料の比較でもありません。コストをどこに発生させたいか(請求書かエンジニアのカレンダーか)、そして要件がどれほど真に独特であるかという問題です。Tier 1 インフラを運用する要員がいる場合、スケールが小さい場合、あるいはソース自体を所有する必要がある場合は、オープンソースが真の勝利を収めます。スケールが実質的であり、コンプライアンスが必須要件であり、エンジニアにプロトコルの配管処理とオンコールを担当させるよりも Agent を構築させたい場合は、マネージドが勝利します。
議論の最も難しい部分を解消する要素は、デプロイの柔軟性です。通常、チームをセルフホストに向かわせるデータ制御の反対意見は、in-VPC、オンプレミス、またはエアギャップで実行されるマネージド Gateway によって回答されます。これにより、自社を唯一の運用者にすることなく、データプレーンをネットワーク内に保持できます。エンジニアの時間を含めて決定の価格を設定し、スケール、セキュリティ、運用能力、独自性を天秤にかければ、適切な選択肢は自ずと明らかになります。
データを自社ネットワーク内に保持するマネージド MCP Gateway を導入しましょう。デモを予約する。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












