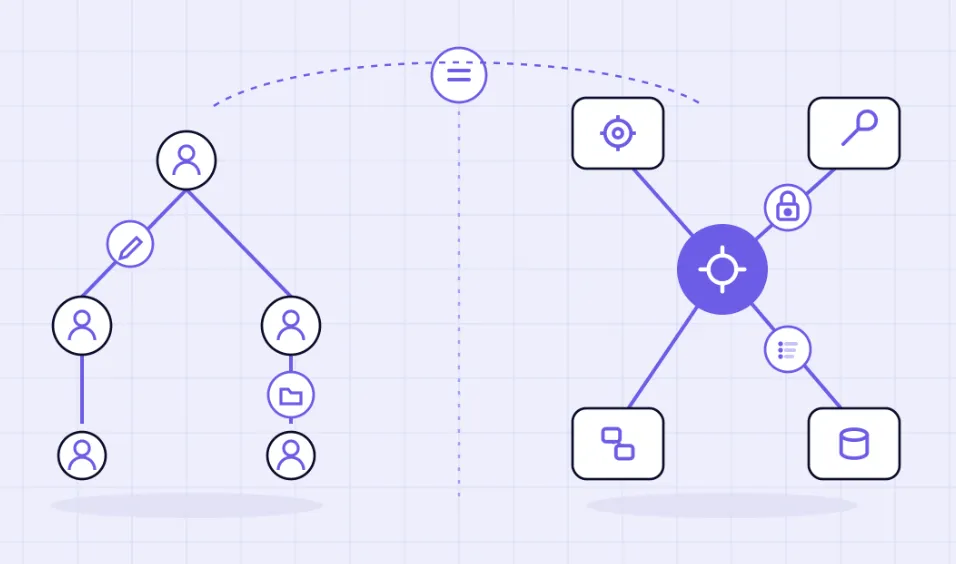
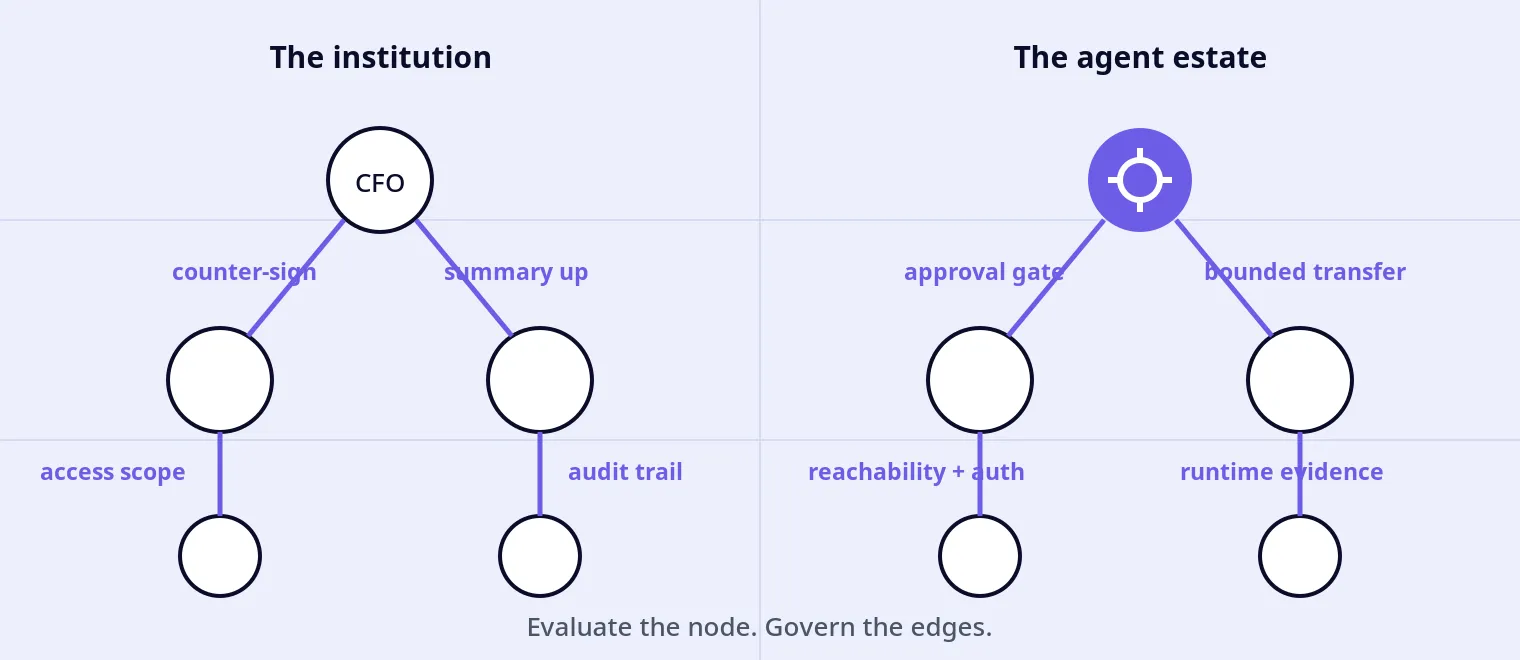
Evaluate the node; govern the edges. Model/system evaluation and runtime access control solve different problems and should be designed together.
Reachability is not authorization. Hiding or deferring a tool can reduce context and accidental selection; a policy boundary must still decide whether the caller may invoke it.
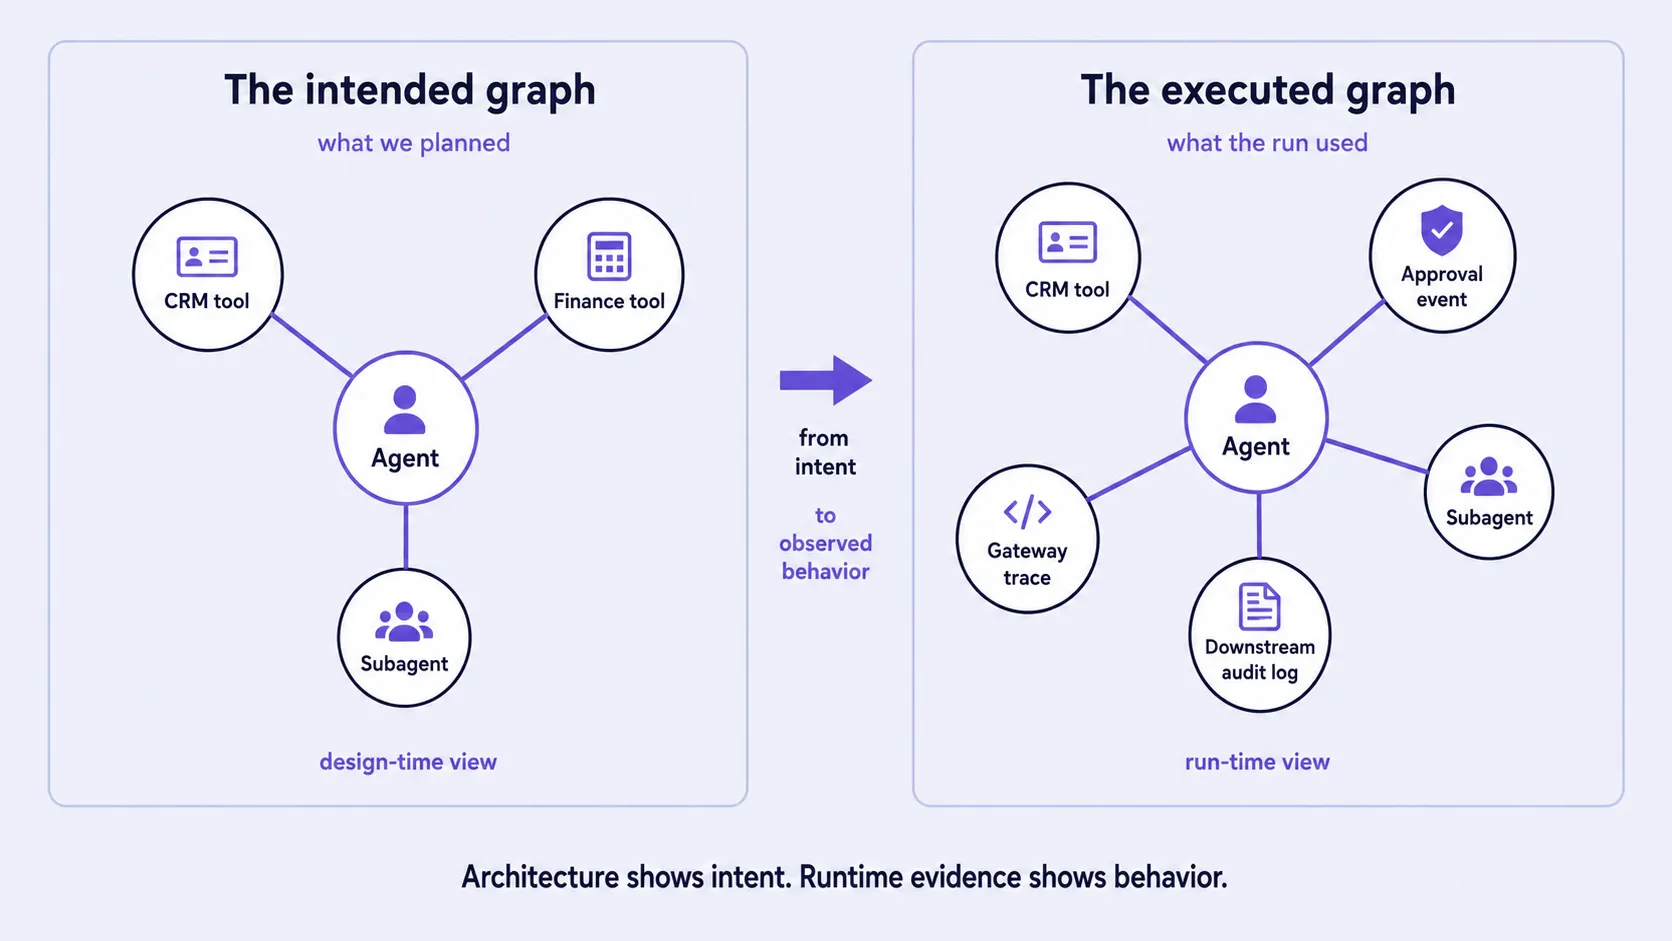
The designed graph and the executed graph are different objects. Architecture diagrams show intent; harness events, gateway traces, IAM records, and downstream logs provide execution evidence.
TrueForge is the open execution-loop layer. Its public repo documents MCP tools, skills, sandboxing, human checkpoints, context management, session state, and local/hosted operation under the MIT license.
TrueFoundry adds the estate-level policy plane. AI Gateway and MCP Gateway centralize model/tool access, credentials, budgets, rate limits, and gateway-visible observability for traffic routed through them.
No single layer sees everything. The orchestrator owns topology; the harness sees the steps it executes; the gateway sees traffic that traverses it; downstream systems remain authoritative for their own side effects.
Reachability + authorization: which models, tools, and systems an agent may actually invoke
TrueForge resource attachment/discovery narrows what the runtime presents; authorization must still be enforced by application or TrueFoundry AI/MCP Gateway policy for traffic routed through the gateway.
Counter-signature
Human checkpoint before a configured sensitive or destructive action
TrueForge human checkpoints; additional application policy can add approval requirements at other boundaries.
Need-to-know briefing
Bounded context transfer instead of copying every intermediate artifact into every agent
TrueForge subagents, deferred tool loading, large-result offloading, and compaction
Clean-room / credential policy
Keep generated code and execution environments away from harness credentials
TrueForge sandbox-as-a-tool; secrets remain in the harness
Spending authority
Cost limits by user, team, model, virtual account, or metadata-defined workload
TrueFoundry AI Gateway budget rules
Audit trail
Reconstruct the steps and gateway-visible calls that carried a consequential action
TrueForge session/events plus TrueFoundry traces, metrics, and downstream system-of-record logs
このオープンさは、ライセンス上の理由だけでなく、ガバナンスの観点からも有益です。ソースコードが利用可能であることで、実装レベルでの検証や修正が可能になります。これは、デプロイされたインスタンスが安全であることや、正しく設定されていること、あるいは特定のコミットと同一であることを証明するものではありません。それらには依然としてソフトウェアサプライチェーン管理や運用上の統制が必要です。しかし、クローズドなランタイムにはない利点をプラットフォームチームにもたらします。それは、信頼を求められている実行メカニズムを自ら検証し、必要に応じて実行や修正を行えるという点です。TrueFoundryのローンチ記事である Introducing TrueForgeでは、その位置づけが明示されており、 Why Agent Harnesses Should Be Open では、ビジネス上のトレードオフが直接的に述べられています。つまり、ハーネスはオープンに保ち、組織が実際に必要とした段階で中央集権的なガバナンスを追加せよ、というものです。
Boundary worth stating: a gateway cannot govern traffic that bypasses it, and a harness cannot attest to side effects it cannot observe. Graph governance is an architecture property, not a product checkbox.
5. リーダーシップテスト
Action Audit Note
For any consequential action an agent took, ask five questions: Which edge carried it? Was that edge authorized? What crossed it? Under whose identity or delegated authority? Which records let us prove the answer?
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.