



October 10, 2026
|
5 min read


Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
多くのチームが、間違った理由でMCPを採用しています。「コネクタの作成数が減る」という謳い文句を読み、不要になる統合の数を数えて満足してしまうのです。統合の計算は確かに重要ですが、それがプロジェクトのセキュリティ審査を通過できるかどうかを決定づけるわけではありません。
MCPのメリットは、実用的な課題から始まります。AIエージェントには、ツール、データソース、ビジネスシステムにアクセスするための標準的な方法が必要です。AIアプリケーションが独自のツールレイヤーを構築するたびに、それぞれ少しずつ異なるものが作られ、それが統合の負債とガバナンスリスクを増大させています。
Anthropicが公開したModel Context Protocol(MCP)は、AIアシスタントをコンテンツリポジトリ、ビジネスツール、開発環境など、データが存在するシステムに接続するためのオープン標準です。エンタープライズAIにとっての価値は、プロトコルの優雅さそのものではありません。MCPは繰り返される統合作業を効率化し、承認済みツールへの単一で再現可能なパスをチームに提供します。
Model Context Protocolのメリットは、認証、認可、ツールの不正利用、監査証跡に関する新たな疑問も提起します。ここで、本番環境に対応した MCPゲートウェイ がその真価を発揮します。企業がエージェントを実システムで稼働させるには、ガバナンスの効いたアクセス制御が不可欠だからです。
MCPは、外部システム、外部データ、外部ツールにアクセスするための標準インターフェースをAIシステムに提供します。開発者はMCPサーバーを通じて機能を公開し、MCPクライアントはツールごとにスキーマ、認証フロー、実行パスを手作業で作成する代わりに、それらのサーバーに接続します。
公式のContext Protocol仕様では、ツール、リソース、プロンプトにわたるサーバー機能が定義されています。ツールはモデルが制御する関数であり、リソースはアプリケーションが制御するデータを提供します。プロンプトは、ユーザーが実行するための再利用可能なワークフローをパッケージ化します。
この標準プロトコルが重要なのは、エンタープライズAIが「チャットによる回答」から「アクション」へと移行したためです。チケットのクローズ、レコードの更新、ファイルシステムの確認、プルリクエストの作成などを行うAIエージェントには、明確な境界線を持つ制御された実行パスが必要です。
その仕組みは単純です。メッセージはJSON-RPC 2.0に従い、トランスポート層はローカルのstdioとリモートのStreamable HTTPをサポートしています。リモートサーバーはOAuth 2.1の認可パターンを使用でき、MCPサーバーがリソースサーバーとして機能します。
検出は、tools/listなどのメソッドを通じて実行時に行われます。これにより、エージェントは固定されたマニフェストを同梱するのではなく、サーバーから利用可能なツールを学習できます。TrueFoundryの MCPとは何か に関するガイドが、この解説を補完します。
MCPの主なメリットは、エージェントとツールの数が増えるほど高まります。エージェントが2つ、ツールが3つであればカスタムコネクタでも対応できますが、エージェントが15、ツールが40となれば、プラットフォーム、セキュリティ、財務チームが無視できないほどのメンテナンスコストが発生します。
重複するツールスキーマは、目立った障害を起こすことは稀です。それらは情報サイロの中で静かに乖離していき、ある場所でのスキーマ変更が別の場所のエージェントを壊す原因となります。その結果、統合負債ではなく、本番環境の不安定さとして問題が表面化します。
従来のAPI統合では、アプリケーション側に負荷がかかります。AIアプリケーションは、ツールごとにスキーマ、認証方法、実行動作を学習する必要があり、新しいデータソースや外部サービス、ワークフローを追加するたびに同じプロセスを繰り返さなければなりません。
MCPは、その負担をプロトコル層へと移行させます。ツールの定義と実行はMCPサーバー側で行われます。新しいデータソースの追加は、複数のサービスにまたがるアプリケーション側の書き換えではなく、サーバー側の変更だけで完結します。
その違いは設定を見ると最もよくわかります。ゲートウェイがない場合、開発者は各サーバーを各クライアントに個別に接続する必要があり、多くの場合、ローカルリソースや開発者のマシン間で複雑な作業が発生します。
{
  "mcpServers": {
    "github":     { "command": "npx", "args": ["-y", "<github-mcp-package>"],     "env": { "GITHUB_TOKEN": "ghp_..." } },
    "slack":      { "command": "npx", "args": ["-y", "<slack-mcp-package>"],      "env": { "SLACK_TOKEN": "xoxb-..." } },
    "confluence": { "command": "npx", "args": ["-y", "<confluence-mcp-package>"], "env": { "CONFLUENCE_API_TOKEN": "..." } }
  }
}
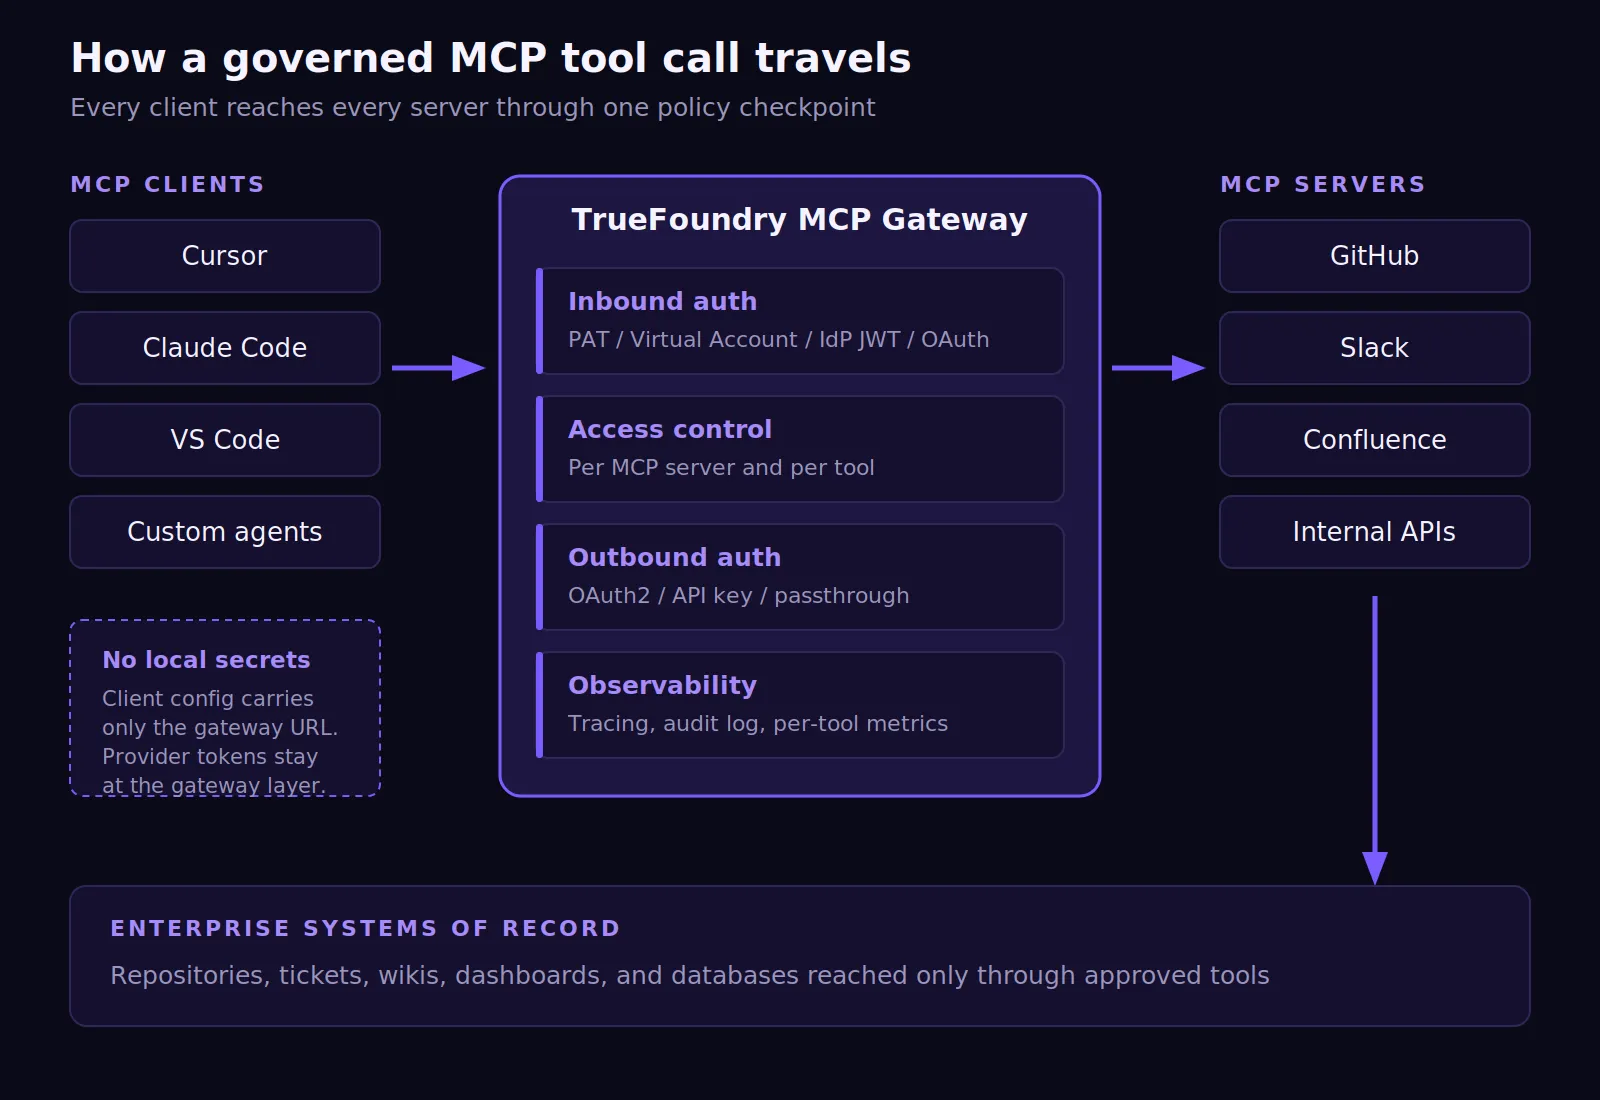
その結果、3つの長期的なシークレットがノートPC上のファイルに保存され、同じファイルが組織内で40通りものバリエーションで存在することになります。ゲートウェイを経由すれば、クライアント設定はURLのみを保持するだけで済みます。
{
  "mcpServers": {
    "github": {
      "url": "https://<gateway>/<tenant>/mcp/github/server"
    }
  }
}
Claude CodeもCLIから同じターゲットを指定します。
claude mcp add --transport http github https://<gateway>/<tenant>/mcp/github/server
Claude Desktop、Claude Code、VS Code、そしてカスタムエージェントはすべて、単一の管理されたパスを通じて同じ登録済みサーバーにアクセスできます。これは、エンタープライズ環境で多数のアシスタントを管理するチームにとって、MCPの最も実用的な利点の一つです。
MCPは、多くのエージェントが同じシステムを必要とする場合に真価を発揮します。もちろん、アクセス制御の必要性がなくなるわけではありません。管理が不十分な設定では、エージェントがそれを起動した人間よりも広い権限を持ってしまう可能性があります。詳細な比較については、TrueFoundryによる分析をご覧ください。 MCPと従来のAPIの比較.
MCPはエージェントの機能を拡張しますが、それは同時にリスクの拡大も意味します。以下に挙げるリスクは、特にチームがMCPを本番環境のインフラではなく単なる開発者の利便性向上ツールとして扱う場合に、導入初期の四半期で頻繁に見られるものです。
認証情報の問題には特に注意が必要です。チームがサーバーを立ち上げ、書き込み権限を持つボットアカウントを付与し、すべてのエージェントをそのサーバーに向けるケースがあります。この場合、エージェントはあらゆるユーザーの権限セットを統合したものを継承してしまいます。
このモデルでは最小権限の原則が失われます。監査ログには実行した本人ではなくボットが記録されます。MCPのプロトコル策定者は、HTTPベースのMCPにおいて、保護されたサーバーがOAuth 2.1のリソースサーバーとして機能するような、適切な認可を明確に想定しています。
教訓はシンプルです。MCPは接続性を標準化するものであり、アイデンティティ、認可、検出、ログ記録、セキュリティポリシーの強制はゲートウェイが担う必要があります。TrueFoundryのガイド「 エージェントAIのためのMCPセキュリティとゼロトラスト 」では、脅威モデルについて詳しく解説しています。
MCPゲートウェイは、AIエージェントとMCPサーバー実装の間に位置する制御レイヤーとして機能します。TrueFoundryのMCP Gatewayは、Model Context Protocolを通じてAI開発ツールへのアクセスを一元管理する、エンタープライズ対応のプラットフォームです。
ガバナンスの効いたゲートウェイは、以下をサポートします。
ID伝播は、負荷を支える重要な制御機能です。TrueFoundryは、インバウンド認証とアウトバウンド認証を分離しています。インバウンド認証は「誰がゲートウェイを呼び出しているか」を特定し、アウトバウンド認証は「誰の資格情報がダウンストリームサービスに到達するか」を特定します。
この分離により、管理者はツールごとにセキュリティ体制を選択できます。インバウンドのオプションには、パーソナルアクセストークン、仮想アカウントトークン、IDプロバイダーのJWT、およびCursor、Claude Code、VS CodeなどのIDEクライアント向けのTrueFoundry OAuthが含まれます。
アウトバウンドのオプションには、OAuth2認可コード、OAuth2クライアント資格情報、共有APIキー、ユーザーごとのAPIキー、認証なし、トークンパススルー、トークン転送などがあります。各アップストリームサーバーの認証方式が異なっていても、同じエージェントコードをそのまま機能させることが可能です。
import asyncio
from fastmcp import Client
from fastmcp.client.transports import StreamableHttpTransport


async def call_mcp_tool(user_token: str):
    transport = StreamableHttpTransport(
        url="https://<gateway-url>/mcp/<server-name>/server",
        headers={"Authorization": f"Bearer {user_token}"},
    )

    async with Client(transport) as client:
        tools = await client.list_tools()
        print(f"Available tools: {[t.name for t in tools]}")

        result = await client.call_tool("list_repositories", {"owner": "truefoundry"})
        return result


asyncio.run(call_mcp_tool("user-tfy-token-or-idp-jwt"))
ユーザーがアップストリームプロバイダーをまだ認可していない場合、ゲートウェイはエラーを隠蔽しません。HTTP 401を返し、JSONボディの`error.type`に`McpAuthRequiredError`を、`authorization_urls`フィールドにサーバーごとの同意リンクを含めます。これにより、エージェントはユーザーに承認を促し、再試行することができます。
アクセス制御は、サーバー単位およびツール単位で実行されます。登録しただけではアクセス権は付与されません。ゲートウェイは、解決されたIDと、各登録済みサーバーおよびその中の各ツールに定義された権限を照合します。
ツールレベルのスコープ設定には、独自のプリミティブが用意されています。 仮想MCPサーバー は、複数の登録済みサーバーから厳選したツールセットを、追加のデプロイなしで単一のエンドポイントに統合します。セキュリティチームが懸念する典型的な例として、GitHubとSlackをエージェントに公開しつつ、`delete_project`や`delete_pr`といった操作を制限するケースが挙げられます。
制御はシステムプロンプトではなく、プロトコル層で強制されます。制限されたツールはエージェントの`tools/list`レスポンスに一切表示されないため、モデルを説得して回避させる余地はありません。
ツールには元の名前に短いランダムなサフィックス(`create_issue_a1b2c3`など)が付与されます。これにより、MCP仕様で推奨される64文字の制限内に収めつつ、サーバー間での名前の衝突を回避します。
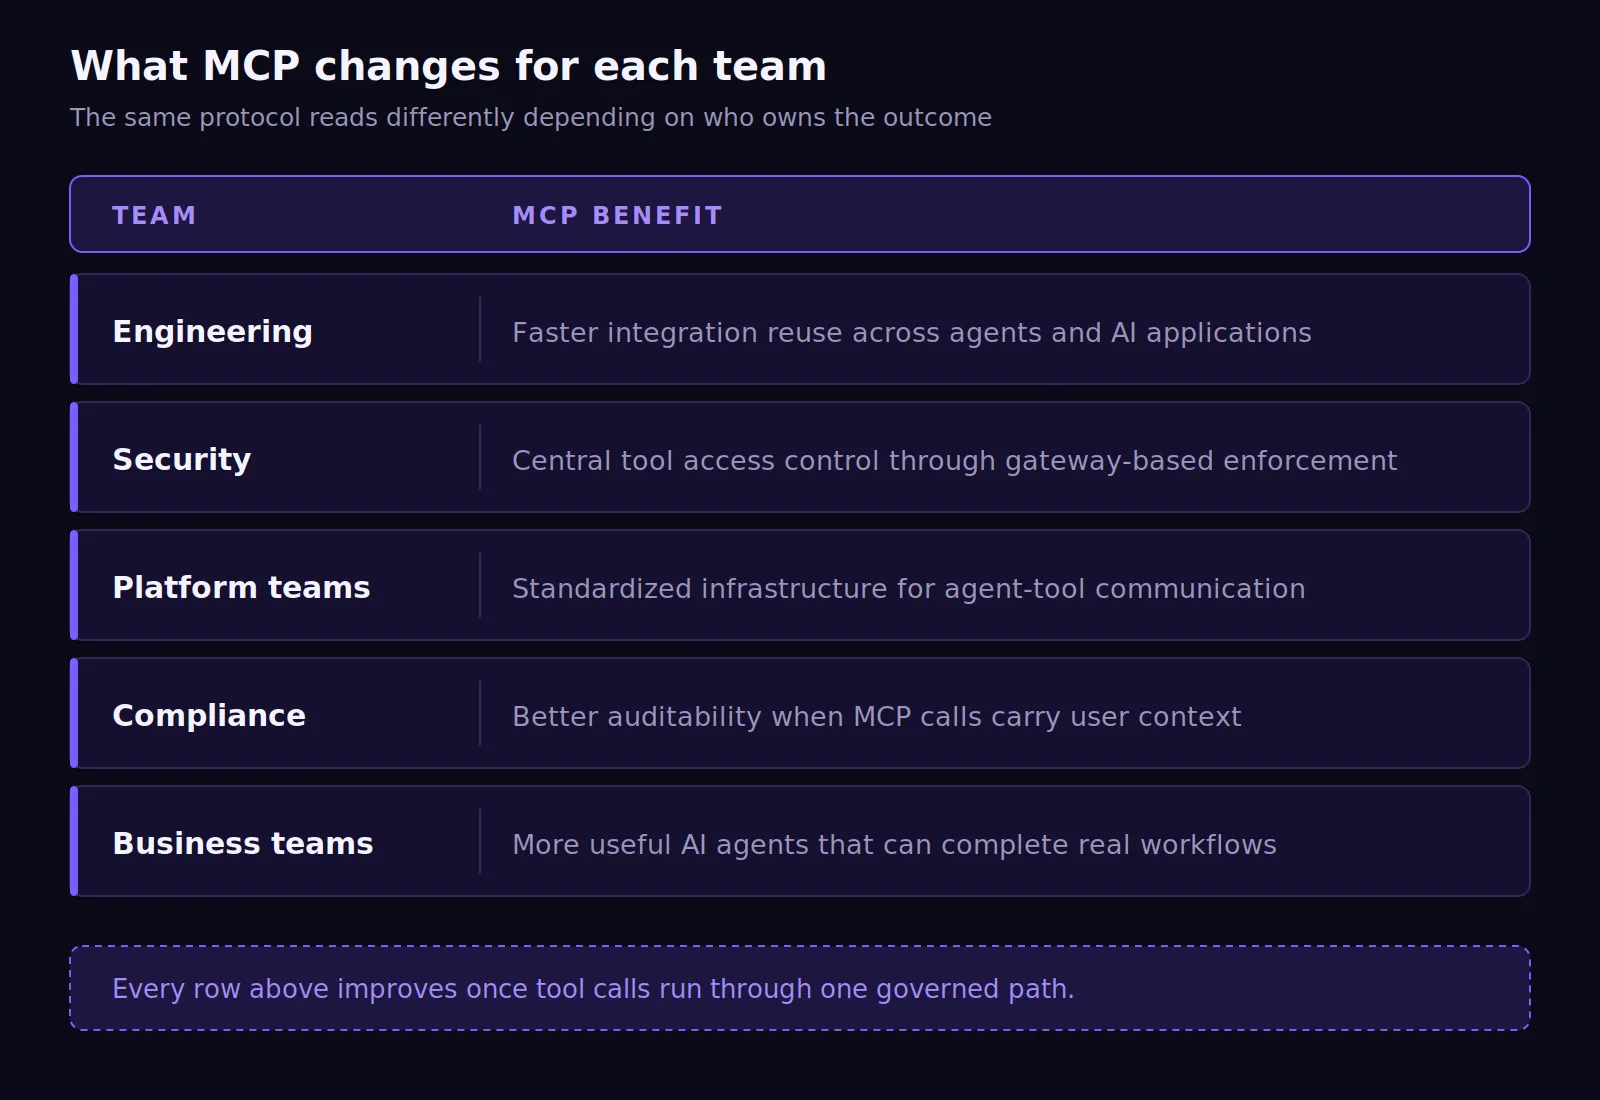
MCPのメリットは、誰が成果に責任を持つかによって異なります。エンジニアリング部門は再利用の迅速化を、セキュリティ部門は制御の集約を、プラットフォームチームはエージェントとツール間の通信の標準化を、コンプライアンス部門はユーザーIDがすべての呼び出しに紐付くことによる証跡の強化を享受できます。
コンプライアンス部門にとって最も大きな利点は、あまり目立たない部分にあります。TrueFoundryのメトリクスダッシュボードでは、モデルのトラフィックと並行してMCPトラフィックを追跡できます。これには、サーバーごとのリクエストレート、P50〜P99のレイテンシ、エラータイプ別の失敗率、および最も頻繁に実行されるMCPメソッドの内訳が含まれます。
「ツール」ビューでは個々のツールを詳細に分析でき、リーダーボードではMCPの呼び出し数に基づいて、上位のMCPサーバー、ツール、ユーザーをランキング形式で確認できます。
属性情報を付与することで、チャートは単なるグラフから証拠へと変わります。ユーザーごとのMCPメトリクスがあれば、複雑な調査を行わなくても即座に答えが得られます。すべての呼び出しにID、ポリシーコンテキスト、構造化ログが含まれることで、MCPの利点はさらに強固なものとなります。
MCPはエージェントとツールを接続します。TrueFoundryは、その接続を安全かつ可視化された、ガバナンスの効いた状態にします。TrueFoundry MCP Gatewayは、パブリック環境およびセルフホスト環境全体にわたり、MCPサーバーへのアクセス、ツールの検出、認証、ルーティング、可視化を一元管理します。
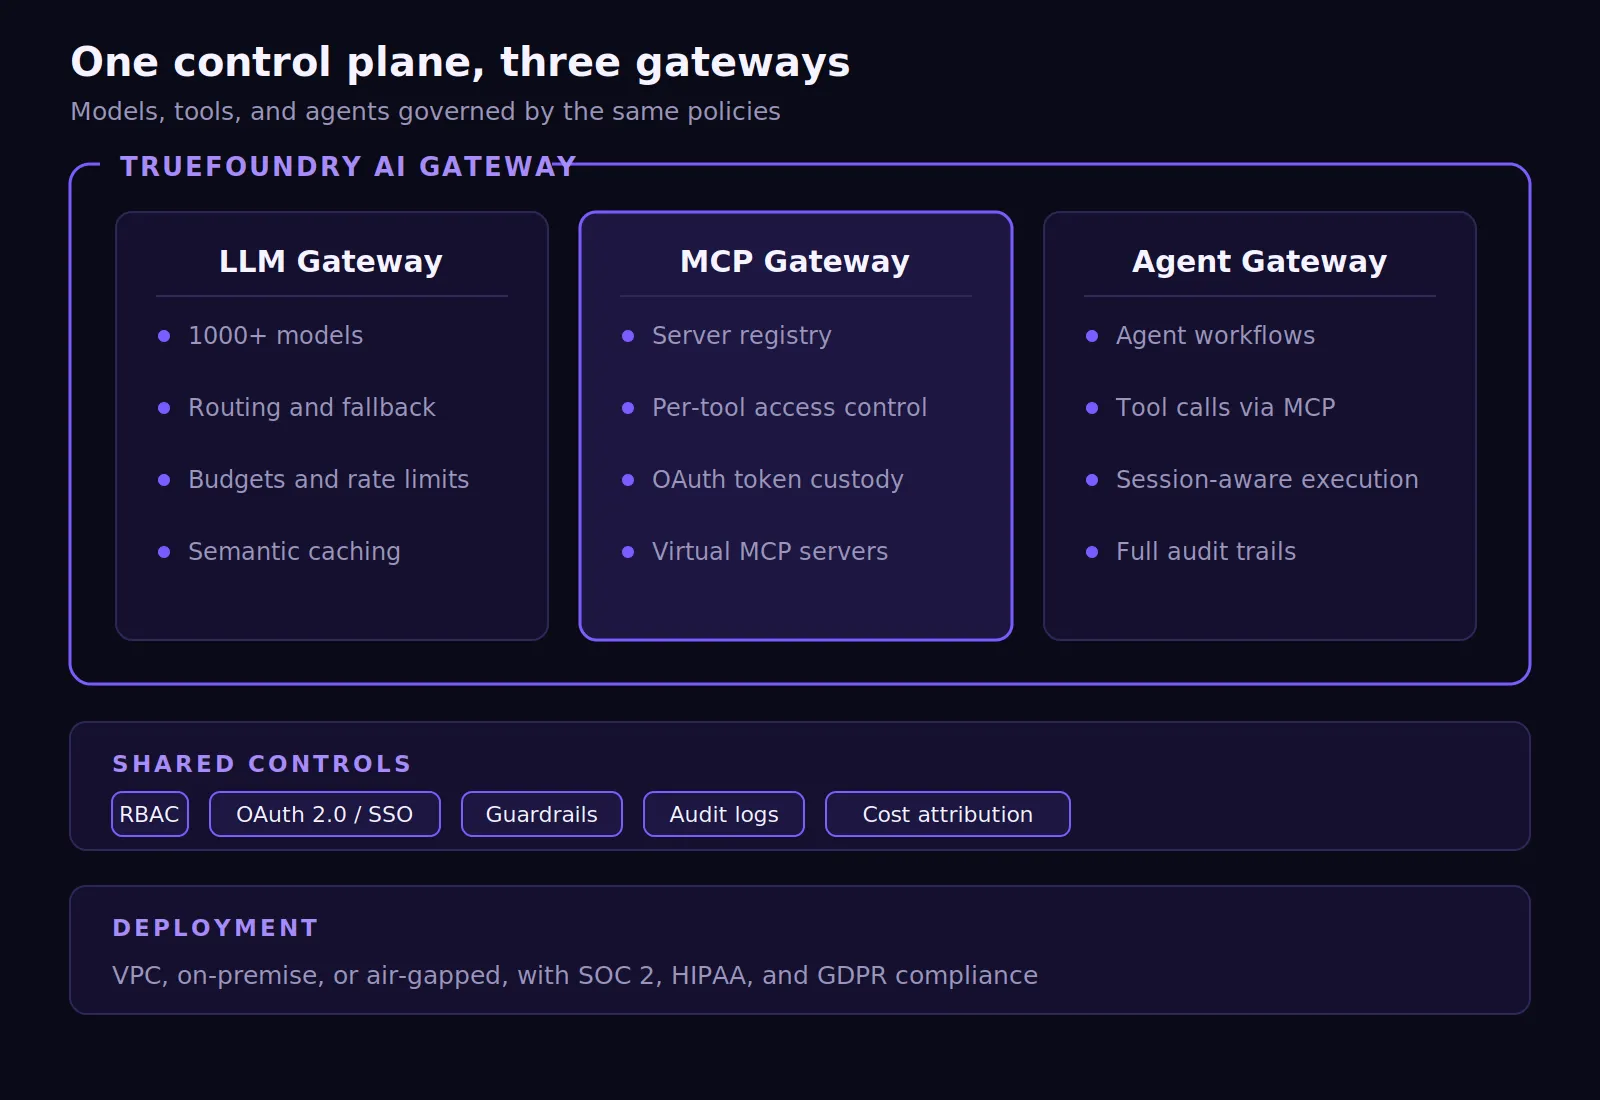
3つのコンポーネントが1つのコントロールプレーンの下に統合されています。 Agent Gateway は、エージェントのワークフローを管理し、登録済みサーバーを介してエージェントのツール呼び出しをルーティングします。MCP Gatewayはツールへのアクセスを制御します。より広範な AI Gateway は、単一の管理エンドポイントを通じてモデル、ガードレール、プロンプトをカバーします。
また、 LLM Gateway は、モデルのルーティング、プロバイダーの柔軟性、予算管理、レート制限、可視化をサポートします。MCPツールは通常、モデル呼び出しと切り離された場所ではなく、そのすぐ隣で機能するため、この統合が重要となります。
規制の厳しいチームにとって、デプロイメントの形態は重要です。TrueFoundryはVPC、オンプレミス、SaaS、またはエアギャップ環境で実行可能です。これにより、チームはプロンプト、ツールのトレース、認証情報、ガバナンスデータを承認済みのインフラストラクチャ内に保持できます。
OktaやAzure ADなどのIDプロバイダーを介したフェデレーションログインが利用可能で、SCIMプロビジョニングによりアクセス前にユーザー同期が行われます。開発者は、手動でのアカウント申請を待つことなく、管理されたIDフローを通じて最初のMCP接続を完了できます。
本番環境でエージェントを構築するチームにとって、そのメリットは明白です。MCPはツール接続を標準化し、TrueFoundryはID伝播、ツールごとの権限設定、可視化、予算管理、監査証跡によって、その接続をエンタープライズレベルの品質へと引き上げます。
MCPツールへのアクセスを、エンタープライズグレードのガバナンスで保護しましょう。 デモを予約する TrueFoundryがどのようにMCPサーバー、エージェントワークフロー、モデル呼び出し、監査証跡を単一のAI Gatewayレイヤーで管理しているかをご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























