


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La pregunta que una pasarela de IA debe responder primero no es a qué modelo llamar, sino quién o qué está llamando. Hace dos años, la respuesta era casi siempre un humano con una clave de API. Hoy en día, la mayoría de las solicitudes a través de una pasarela provienen de servicios, pipelines de CI y agentes, y el modelo de identidad decide si un sistema de producción sobrevive el día en que su creador deja la empresa. Esto convierte la identidad del agente de IA en un criterio de evaluación principal en lugar de una nota a pie de página sobre cumplimiento normativo, y es donde TrueFoundry AI Gateway y OpenRouter divergen de manera más acusada.
Esta publicación compara ambos en todo el encabezado de identidad: identidad humana (SSO, SCIM, MFA), identidad de cargas de trabajo y agentes, granularidad de autenticación y autorización, autenticación MCP y autorización de herramientas, ciclo de vida de credenciales y delegación. Está escrita para ingenieros de plataformas y equipos de seguridad que realizan una evaluación, y cada afirmación se extrae de la documentación pública de los dos proveedores. Si ya ha superado la fase de evaluación, puede reservar una demo de TrueFoundry para ver en directo las identidades de agentes y el RBAC a nivel de herramienta.
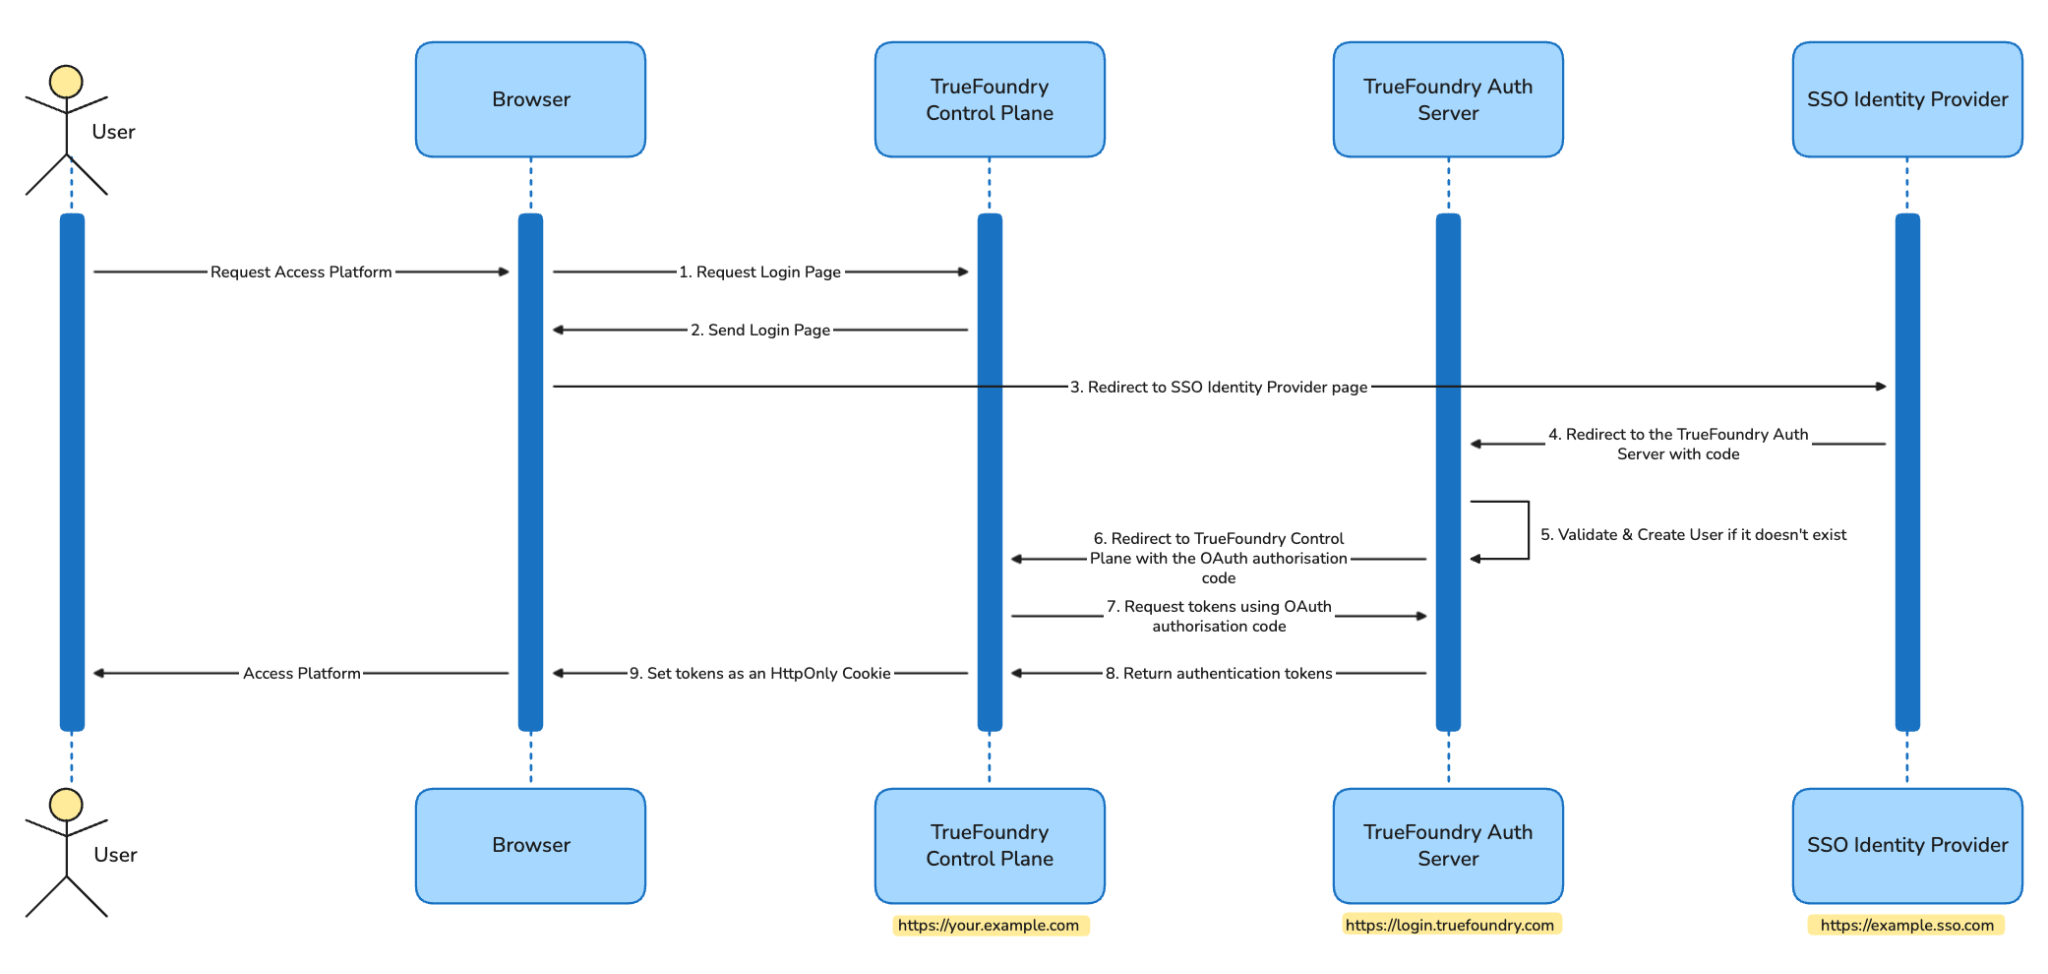
TrueFoundry admite SSO mediante SAML 2.0 y OIDC, con guías por IdP para Okta, Microsoft Entra, Google Workspace y JumpCloud, y aprovisionamiento SCIM de usuarios y equipos para Okta, Entra y JumpCloud (descripción general de SSO). Mantenemos nuestro propio almacén de usuarios y lo federamos de tres maneras: SSO para inicio de sesión, SCIM para ciclo de vida y proveedores de identidad para validación de tokens en tiempo de ejecución, que se trata más adelante. Cabe añadir una nota al pie tanto aquí como en nuestra publicación sobre el despliegue: de forma predeterminada, el inicio de sesión pasa por nuestro servidor de autenticación alojado incluso en despliegues autoalojados; en despliegues on-premise en el plan Enterprise de nivel superior, la integración Direct IdP elimina esa ruta: el plano de control se comunica directamente con su IdP OIDC o SAML y los tokens se firman localmente, por lo que el tráfico de autenticación nunca sale de su entorno (SSO externo).
El SSO de OpenRouter es SAML, con soporte explícito para Okta, Microsoft Entra ID, Google Workspace o cualquier proveedor SAML personalizado, solo en planes Enterprise. La configuración es de autoservicio: añada su dominio de correo electrónico, verifíquelo con un registro TXT de DNS, conecte el IdP, pruebe y active. OIDC no se menciona en ninguna parte de su documentación. SCIM se admite con el IdP como fuente de verdad, y los mapeos de grupos SCIM asignan grupos de IdP a espacios de trabajo con un rol elegido, incluida una acción "Refresh from IdP" y entradas de registros de auditoría para eliminaciones. Un detalle de desvinculación merece la atención de cualquier equipo de seguridad: la desactivación del IdP revoca el acceso de la organización y desactiva las claves que ese usuario creó en la organización, pero la cuenta personal de OpenRouter del individuo y sus claves personales sobreviven, y nada impide que esa cuenta llame a los mismos modelos con sus propios créditos; las claves que creó ese usuario se desactivan en todos los espacios de trabajo de la organización y sus pertenencias a otras organizaciones no se ven alteradas; solo la eliminación de la propia cuenta de OpenRouter pone fin al acceso personal.
Ningún proveedor documenta MFA nativo. Ambos lo delegan en el proveedor de identidad a través de SSO, lo cual es la respuesta correcta para una empresa y la respuesta incorrecta para un equipo sin un IdP.
Este es el contraste más acusado del encabezado, y la razón por la que la identidad se ha convertido en una cuestión de adquisición en lugar de una configuración administrativa.
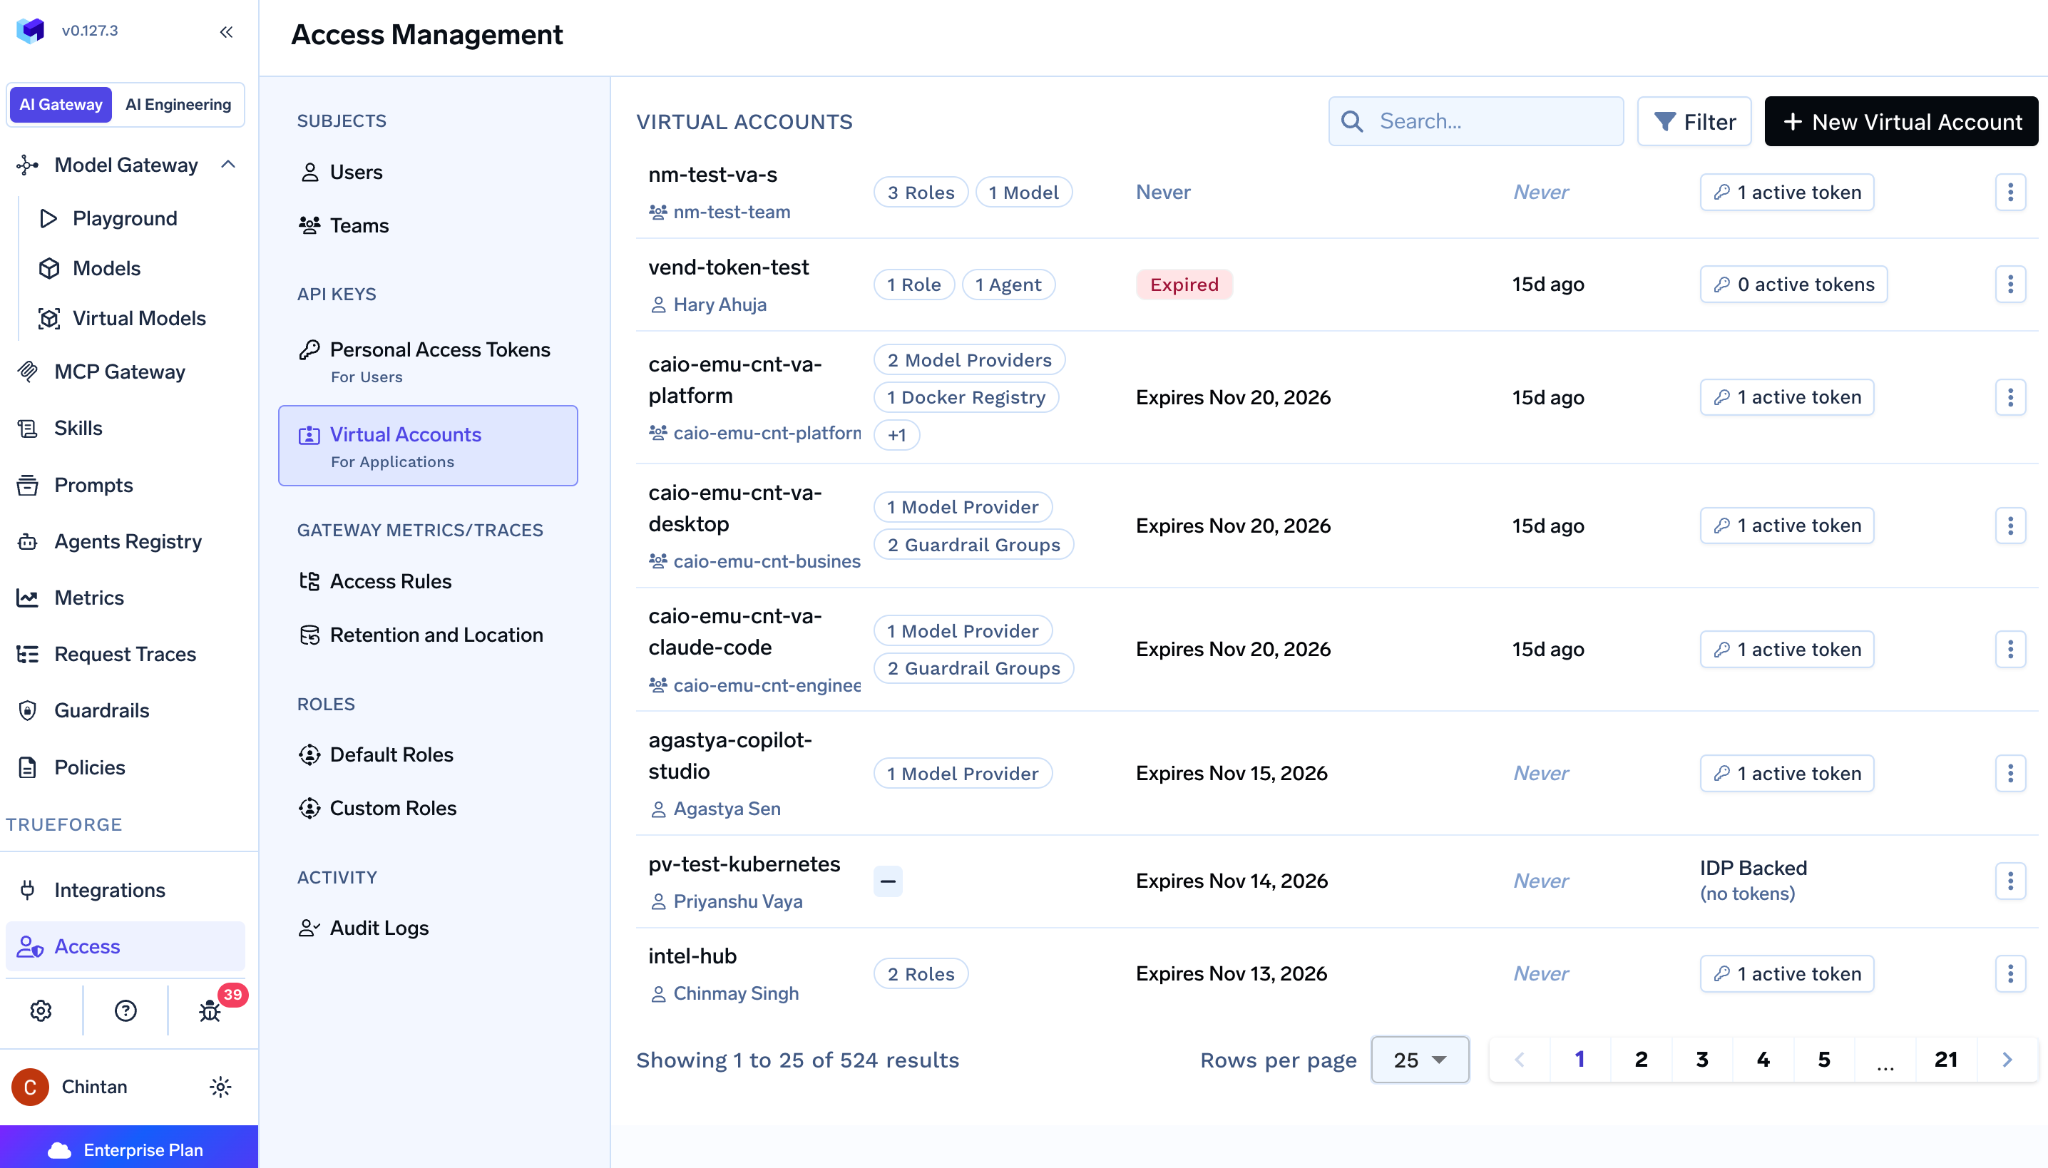
TrueFoundry tiene tres tipos principales. Los usuarios poseen tokens de acceso personal, que nuestra documentación advierte explícitamente no utilizar en producción. Las cuentas virtuales son identidades no humanas de primer nivel para aplicaciones, servicios y CI, recomendándose una por aplicación, con sus propios tokens independientes de los de cualquier usuario (cuentas virtuales).
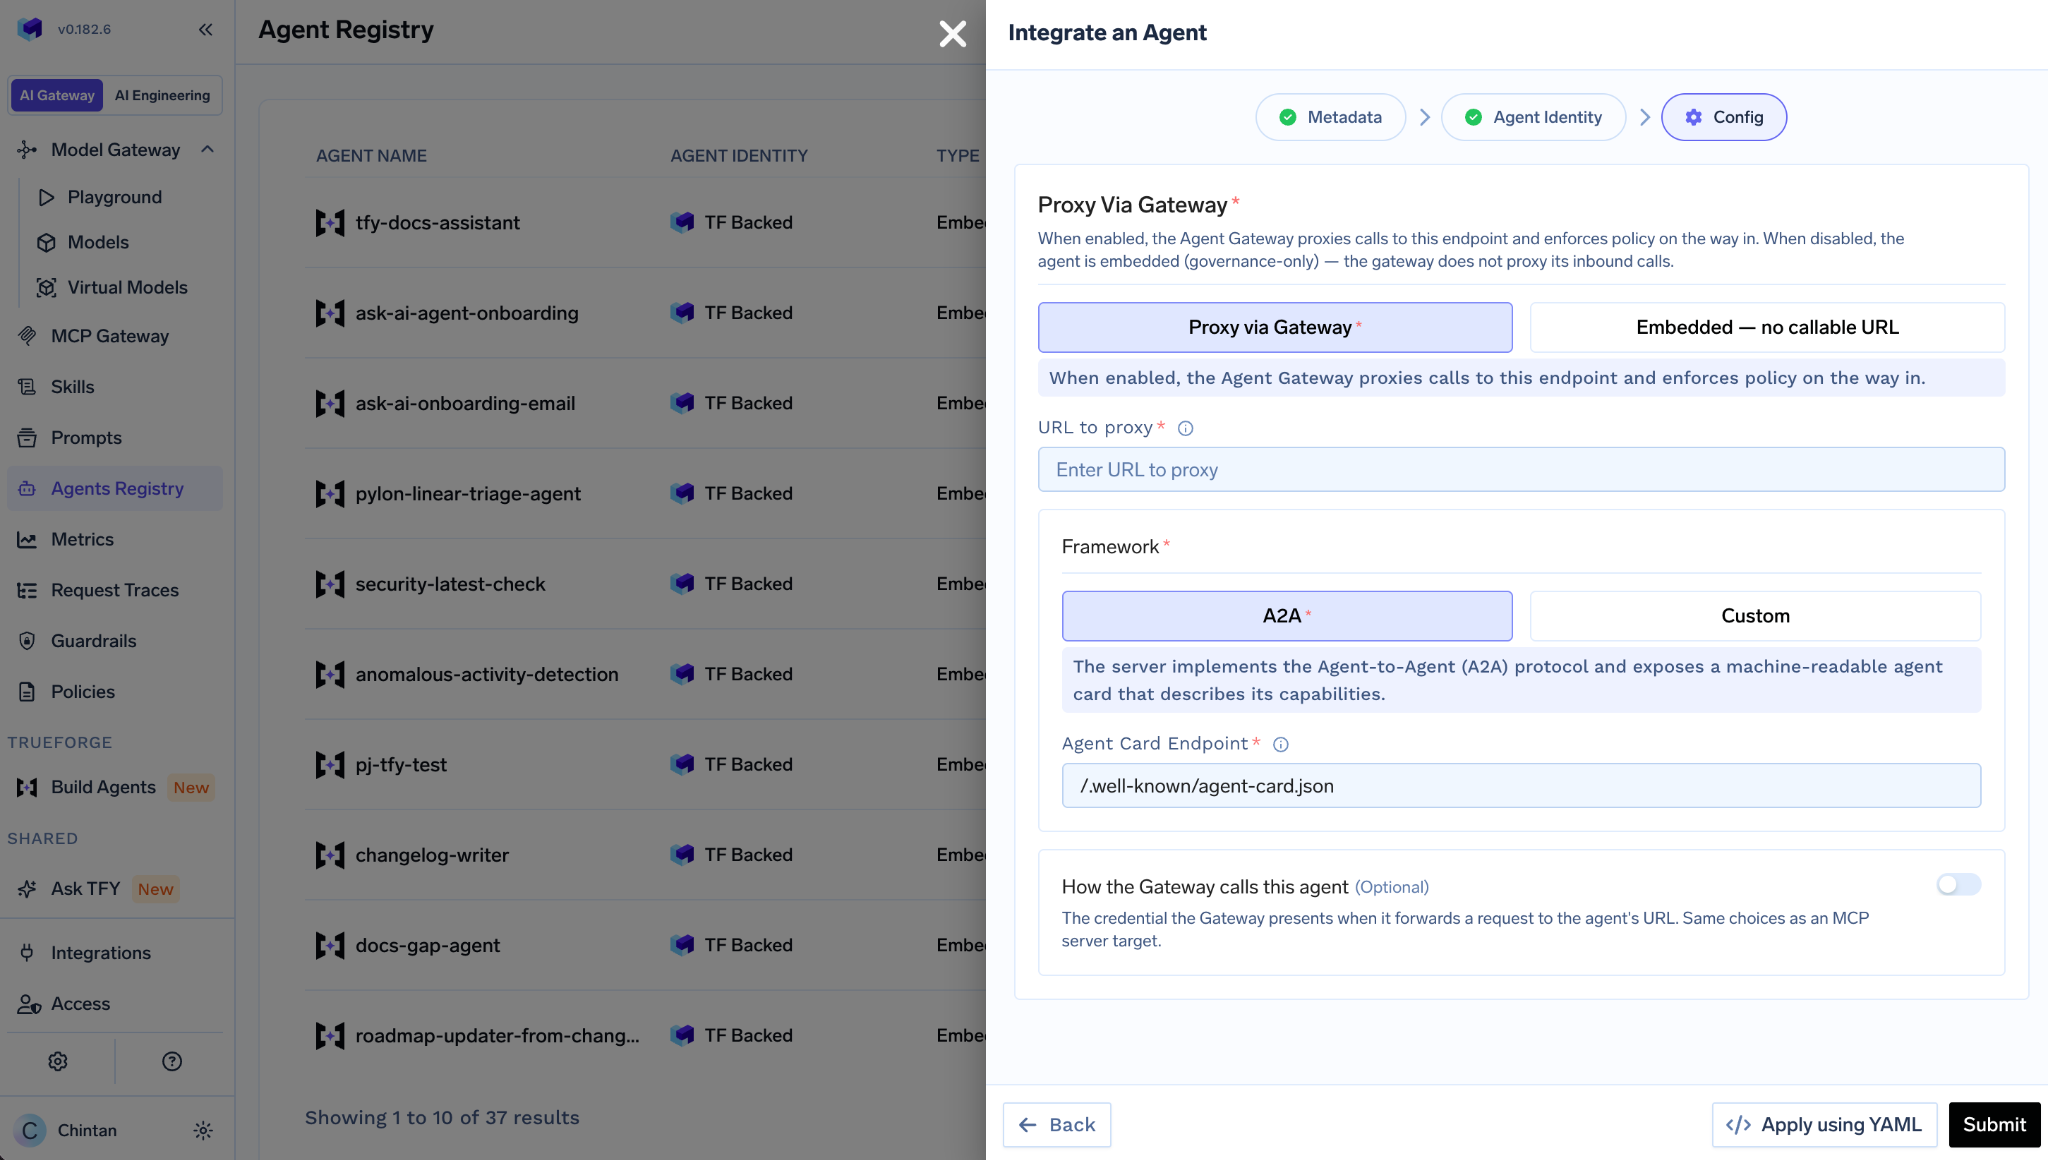
Agent Identity, actualmente en fase beta, es un tercer tipo principal creado 1:1 cuando se registra un agente, emitido ya sea por TrueFoundry o por su IdP, de modo que un agente no toma prestado el token de un usuario ni se oculta tras una cuenta de servicio compartida; las llamadas salientes de un agente integrado están gobernadas incluso cuando la pasarela no gestiona su tráfico entrante (identidad de agente). La etiqueta beta es importante y la indicamos: la capacidad está documentada, no en GA (disponibilidad general).
OpenRouter no tiene un principal no humano diferenciado. No hay cuenta de servicio, cuenta virtual ni identidad de agente; cada clave la crea y pertenece a un usuario humano dentro de un espacio de trabajo. Lo que existe en su lugar es la gestión programática de claves. Una clave de aprovisionamiento de OpenRouter, generada en el panel de control, puede gestionar otras claves pero no puede llamar a completados; se utiliza con los puntos de enlace /api/v1/keys para acuñar claves por desarrollador o por proyecto, cada una con una etiqueta opcional y un límite de gasto, y las claves de gestión operan a nivel de cuenta. Una clave etiquetada y con límite de gasto es una práctica de higiene mejor que un único secreto compartido, pero sigue siendo la credencial de un usuario, y el propio comportamiento de SCIM en OpenRouter demuestra el acoplamiento: desaprovisione al humano y las claves que creó se desactivarán. Un servicio de producción cuya clave fue generada por un ingeniero que ya se ha ido deja de funcionar. Ese es el riesgo operativo concreto, y es la fila que se debe mostrar a cualquiera que evalúe OpenRouter para una flota de servicios en lugar de un equipo de desarrolladores.
La autenticación demuestra quién llama; la autorización decide qué puede hacer. En la primera mitad, ambos proveedores aceptan tokens portadores en un punto de enlace compatible con OpenAI. En la segunda mitad, divergen.
La autorización de TrueFoundry es RBAC, evaluada frente a la identidad resuelta, ya sea un usuario, una cuenta virtual o un agente, en tres niveles: a qué modelos puede llamar un principal, a qué servidores MCP puede acceder y qué herramientas individuales dentro de un servidor MCP puede invocar (gestión de usuarios, equipos y cuentas). No es ABAC; las reglas basadas en atributos y condiciones residen en nuestra capa de barreras de protección (políticas Cedar y OPA), no en el modelo de autorización. La delimitación de alcance se media por identidad: usted delimita el principal, no el token, lo que mantiene limpio el ciclo de vida cuando los tokens rotan.
La autorización de OpenRouter es RBAC con dos roles. Los administradores de la organización mantienen permisos de administrador en todos los espacios de trabajo (claves, barreras de protección, BYOK, enrutamiento, preajustes, plugins, observabilidad, miembros, configuración) y solo ellos pueden crear o eliminar espacios de trabajo; los miembros mantienen permisos de miembro en cada espacio de trabajo al que pertenecen; los mapeos de grupos SCIM eligen entre estos dos mismos roles. Un control más preciso llega a través de barreras de protección adjuntas a claves o miembros (presupuestos, listas de permitidos de modelos y proveedores, controles de privacidad y contenido), actuando la política a nivel de cuenta como un techo que un espacio de trabajo solo puede restringir. La restricción a nivel de modelo es posible mediante políticas; la restricción a nivel de ruta, herramienta y parámetros, no. Lo que hay entre "administrador de todo" y "miembro" es escaso: los Workspace Admins ahora pueden emitir claves de gestión de ámbito de espacio de trabajo que actúan solo dentro de su espacio de trabajo (una delegación real de la administración de claves), pero sigue sin haber un rol de auditor de solo lectura ni de propietario de presupuesto, y los mapeos de grupos SCIM continúan eligiendo entre los dos mismos roles de la organización. Para una organización de 50 ingenieros que desea que una persona sea propietaria del presupuesto de un equipo sin ser propietaria de la cuenta, esa es la fila a seguir.
Para obtener una visión más amplia de cómo se gobiernan los propios agentes una vez autenticados, nuestra explicación sobre agent gateway cubre la parte de tiempo de ejecución.
La autenticación MCP es el punto donde los dos productos dejan de ser comparables, porque solo uno de ellos se sitúa frente a sus servidores MCP.
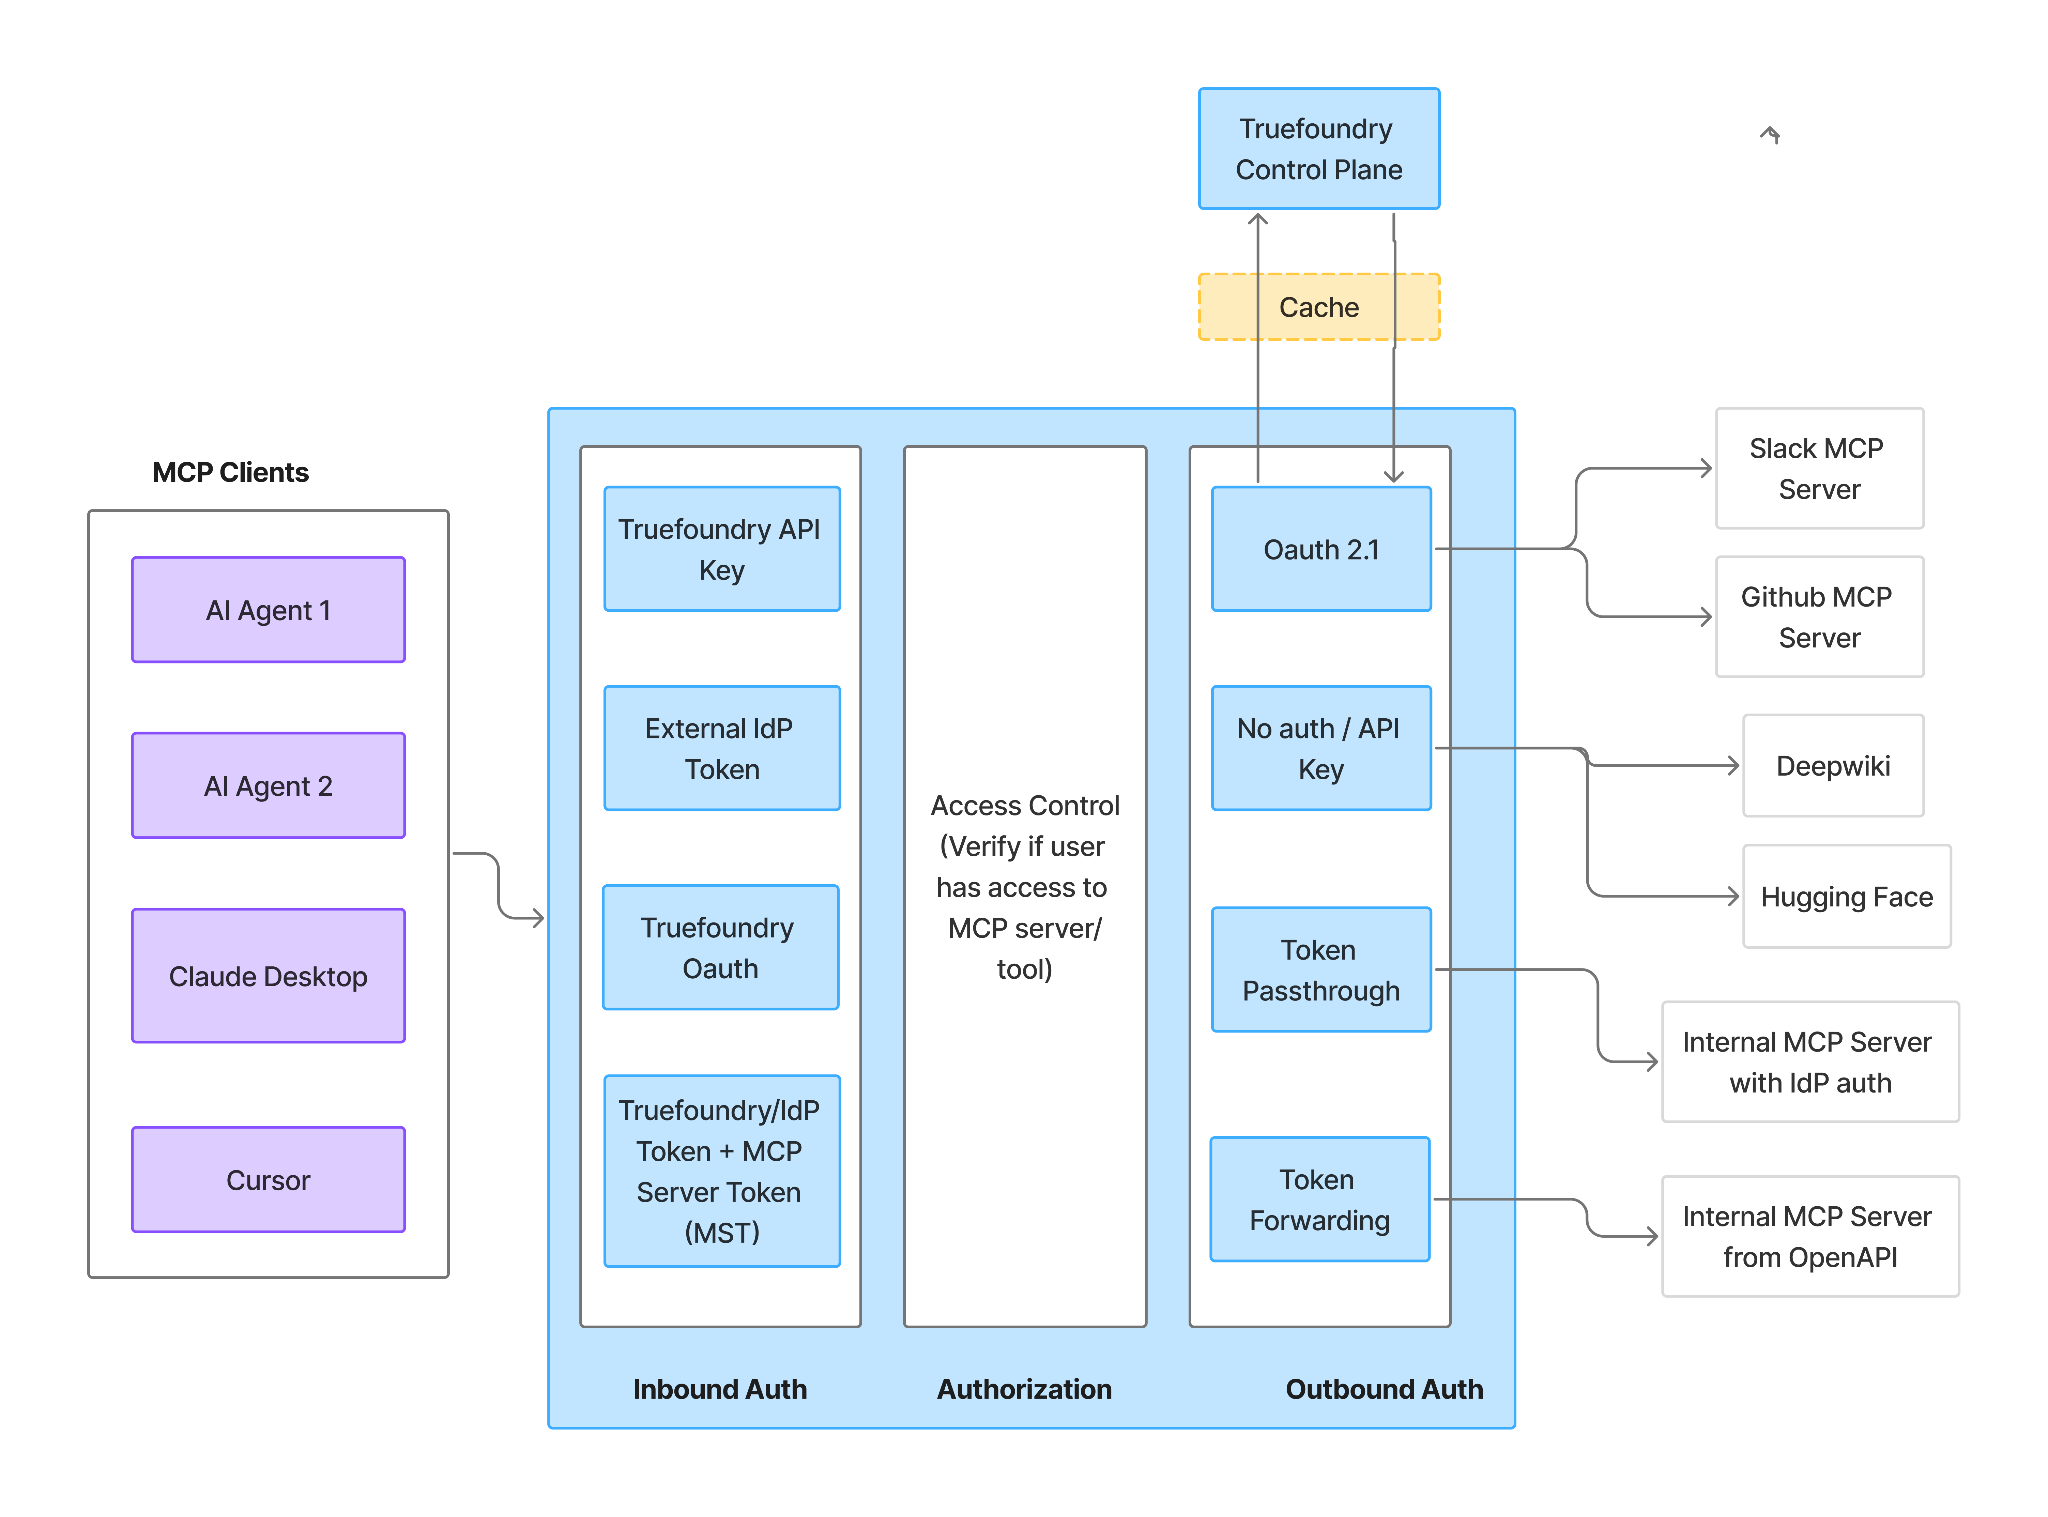
TrueFoundry modela dos capas explícitamente. La autenticación entrante (quién llama a la pasarela: un PAT, un token de cuenta virtual o el JWT de su IdP) se separa de la autenticación saliente (cuyas credenciales llegan al servidor MCP en segundo plano), con RBAC decidiendo qué usuarios y agentes pueden alcanzar qué servidores y qué herramientas individuales intermedias. El consentimiento del usuario se modela en el tramo saliente como un flujo OAuth en el que el usuario final autoriza al servidor MCP con su propia identidad, documentado de principio a fin para Okta y Azure Entra, con anulaciones de autenticación por servidor (autenticación y seguridad de MCP gateway, aprobación de herramientas). Si no está familiarizado con la parte de protocolos de esto, nuestro manual sobre autorización MCP lo cubre.
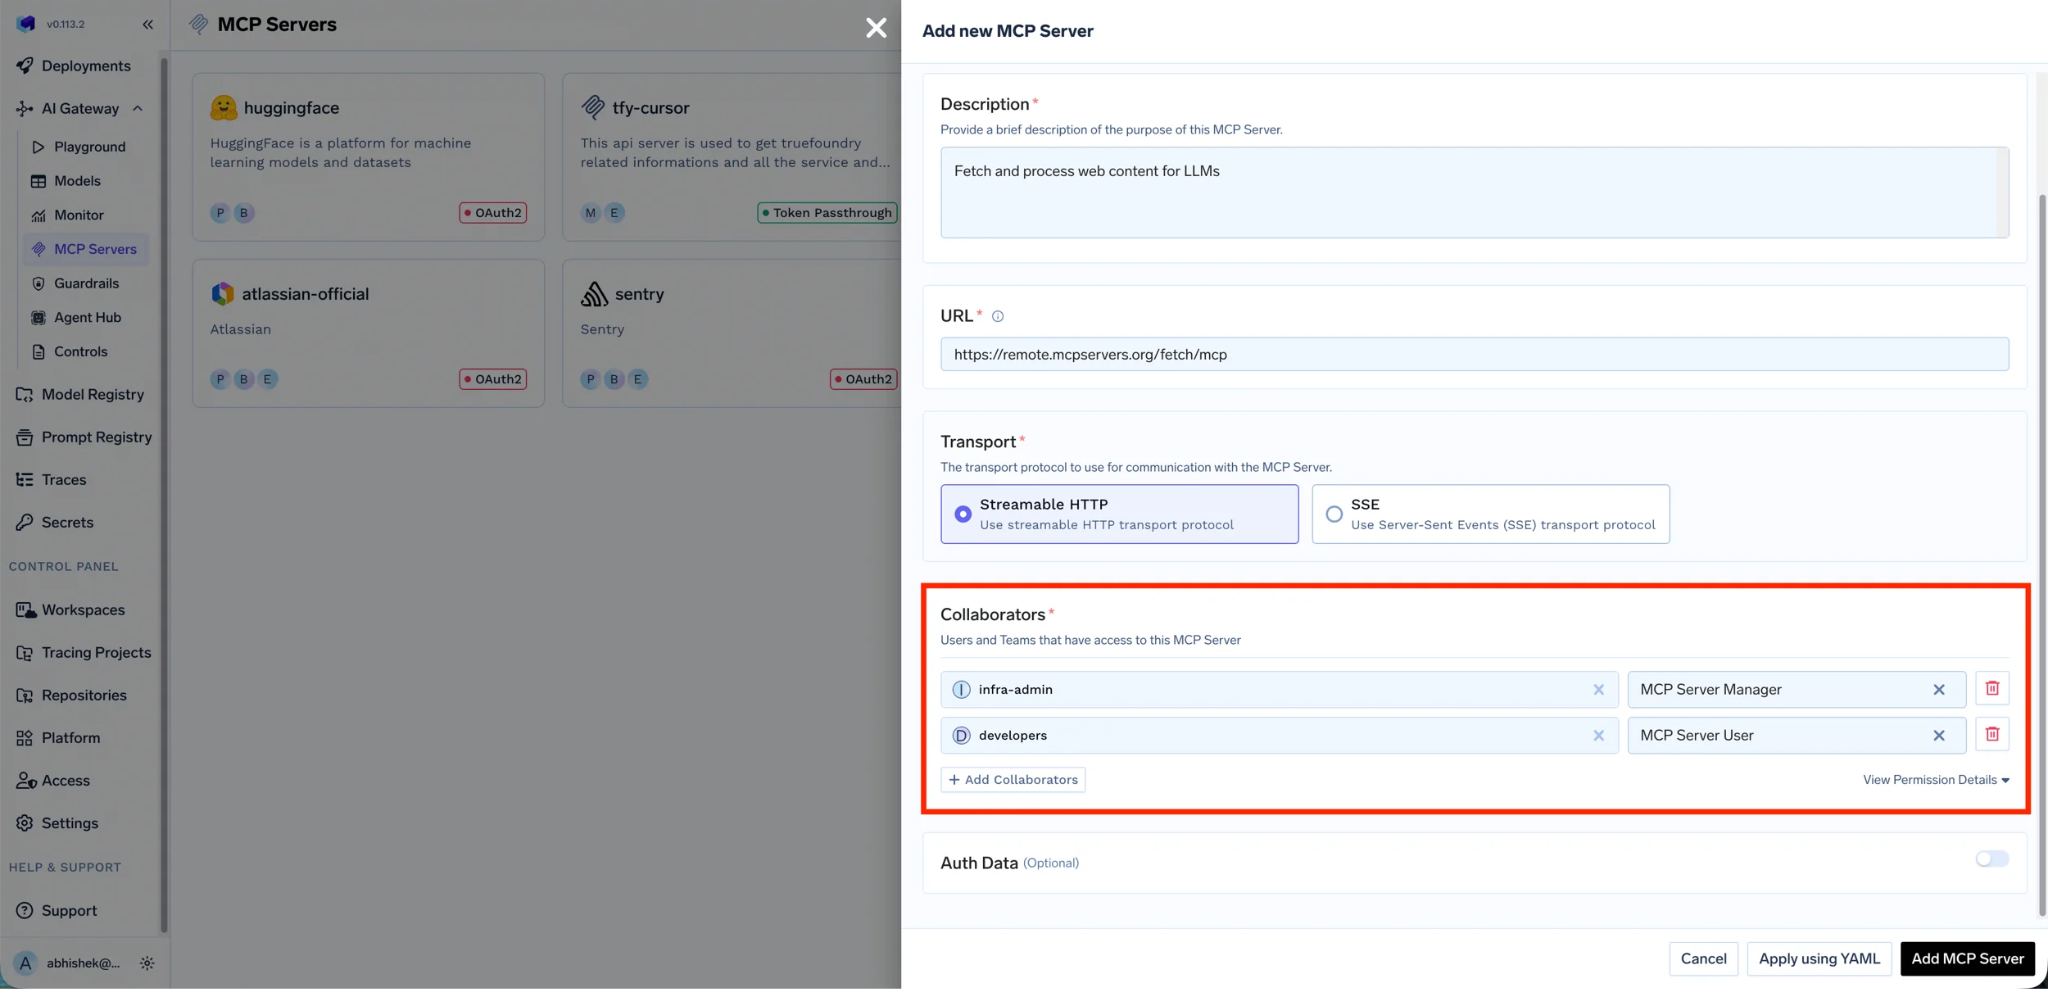
OpenRouter no gobierna sus servidores MCP. Su SDK de agentes ahora puede conectar un servidor MCP remoto a un bucle de agentes en el lado del cliente (@openrouter/mcp, HTTP/SSE), pero esa conexión lleva las credenciales que posea su aplicación: no hay un modelo del lado de la pasarela sobre cómo una llamada a una herramienta lleva o comprueba la identidad, no hay concesiones por herramienta y no hay paso de consentimiento. Su propio servidor MCP le autentica en el catálogo de OpenRouter, lo cual es acceso entrante a OpenRouter, no autorización de sus herramientas. La superficie más cercana son sus herramientas operadas por servidor: shell y bash se ejecutan en contenedores acotados por cuenta y espacio de trabajo y nunca se comparten entre inquilinos, y el campo engine de bash decide si la ejecución ocurre del lado del servidor o se devuelve a su aplicación. Es aislamiento, no autorización: sin concesiones por herramienta, sin consentimiento.
Los tokens de cuenta virtual de TrueFoundry admiten autorrotación en un intervalo configurable con un periodo de gracia configurable para el token antiguo, notificaciones de rotación por correo electrónico o Slack, y sincronización automática de tokens rotados en AWS Secrets Manager y Parameter Store, GCP Secret Manager, HashiCorp Vault y Azure Key Vault (cuentas virtuales). Los tokens personales mueren con el usuario. El retraso en la propagación de la revocación no está documentado; la configuración se sincroniza con los planos de la pasarela mediante NATS, por lo que debería ser casi en tiempo real, pero es un elemento que debe probar usted mismo.
OpenRouter tiene tres rutas de emisión: el panel de control, la API de gestión mediante una clave de aprovisionamiento y OAuth PKCE. Para las claves de inferencia, los límites de gasto y los intervalos de restablecimiento (diario, semanal o mensual a medianoche UTC) sustituyen a los TTL y no se documenta caducidad. Las claves de gestión ahora admiten una fecha de caducidad (fija en el momento de la creación, no ampliable; cree una clave nueva para ampliarla), y las solicitudes fallan con 401 "API key expired" a partir de ese momento. OpenRouter recomienda establecer una en cada clave de gestión. La rotación es regeneración programática, sin mecanismo de autorrotación programada o periodo de gracia. La revocación se realiza a través del panel de control, la API de gestión o la desactivación por SCIM, sin que se documente el retraso de propagación. Un inconveniente operativo: eliminar a un miembro de un espacio de trabajo requiere eliminar primero las claves que creó allí.
Ambos proveedores admiten la delegación, en formas diseñadas para diferentes compradores.
El OAuth de OpenRouter es PKCE y está inusualmente bien desarrollado. Una aplicación de terceros envía al usuario a openrouter.ai/auth con una URL de devolución de llamada y una code_challenge; tras la autorización del usuario, la aplicación intercambia el código en /api/v1/auth/keys por una clave que gasta de los propios créditos de ese usuario. Los códigos de autorización son de un solo uso y caducan tras 10 minutos. Sin registro de cliente, sin secreto de cliente, sin backend y con devoluciones de llamada en localhost en cualquier puerto para herramientas de CLI locales. Para aplicaciones de consumo y herramientas de desarrollador, esta es una fortaleza real que reconocemos plenamente. Lo que no es: el resultado es una clave de API de larga duración en lugar de un token acotado y con caducidad, no hay mecanismo de actualización y la delegación ocurre una vez en el momento de la autorización sin propagación de identidad por solicitud. Tampoco hay una ruta documentada para presentar el JWT de su IdP a la API de inferencia; cada solicitud lleva una clave emitida por OpenRouter, por lo que la identidad real del solicitante debe reconstruirse en sentido descendente a partir de las etiquetas de las claves.
La delegación de TrueFoundry está creada para el caso empresarial. Con proveedores de identidad, una aplicación externa o usuario presenta el JWT de su IdP directamente a la pasarela; lo validamos mediante JWKS y lo resolvemos a una identidad de TrueFoundry para RBAC, preservando la identidad del usuario de origen en cada solicitud sin emitir en absoluto un token de TrueFoundry (proveedores de identidad). El tramo saliente de OAuth en MCP actúa como acceso delegado por el usuario a las herramientas en segundo plano. El intercambio formal de tokens RFC 8693 no está documentado en ninguna de las dos partes.
Las capacidades de TrueFoundry proceden de nuestra documentación; las capacidades de OpenRouter reflejan su funcionalidad documentada públicamente en el momento de escribir este artículo.
Para ver un panorama más amplio de pasarelas que ofrecen identidad de cargas de trabajo y SSO por debajo del nivel Enterprise, consulte nuestra guía de alternativas a OpenRouter.
El modelo de identidad de OpenRouter es el de un desarrollador: los humanos poseen claves, dos roles cubren la organización y su mejor característica permite que las aplicaciones de otras personas gasten los créditos de un usuario de forma segura. El modelo de identidad de TrueFoundry es el de una plataforma: tres tipos principales, federación en tiempo de ejecución con su IdP, rotación que llega a su gestor de secretos y autorización que alcanza hasta una herramienta MCP individual. En lo referente a la identidad de los agentes de IA específicamente, un producto la tiene y el otro no, y esa única fila decidirá la evaluación para cualquier organización cuyos servicios y agentes superen en número a sus desarrolladores.
Si está evaluando cómo se autenticarán los agentes y servicios ante sus modelos y herramientas, reserve una demo para ver cuentas virtuales, identidades de agentes y RBAC a nivel de herramienta en TrueFoundry AI Gateway.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




