


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La autenticación de agentes es el proceso de verificar la identidad de un agente de IA antes de permitirle actuar. El agente presenta una credencial (normalmente un token firmado de corta duración) y un verificador valida el emisor, la audiencia y la firma de dicha credencial para confirmar que el agente es quien dice ser, y no un emisor no autorizado o que suplanta la identidad.
En una sola frase: la autenticación de agentes responde a «¿es realmente ese agente?», el control de identidad que debe superarse antes de tomar cualquier decisión de autorización.
Los agentes autónomos invocan herramientas, fuentes de datos y otros agentes sin intervención humana. Si no puede verificar qué agente realiza una solicitud, no podrá atribuir acciones, aplicar políticas por agente ni detener a un impostor. Las formas de fallo son concretas:
Una autenticación sólida de agentes es la base sobre la que se construye el resto de IAM para agentes: no se puede autorizar ni auditar un agente que no se puede identificar primero.
Aplicar esto en un único punto de control, en lugar de hacerlo en cada agente y servidor, es lo que ofrece el modelo de autenticación en MCP gateway.
Ambos conceptos se confunden a menudo. La autenticación trata sobre la identidad; la autorización trata sobre los permisos. La autenticación siempre se realiza en primer lugar.
Al registrar un agente en TrueFoundry, usted elige cómo demuestra quién es: mediante una credencial respaldada por TrueFoundry (TrueFoundry emite y firma el token, siendo la opción más sencilla) o mediante una credencial respaldada por un proveedor de identidad (el agente se autentica a través de Okta, Entra u otro IdP). En cualquier caso, el agente presenta esa credencial en el Agent Gateway o MCP Gateway en cada llamada, y el gateway la resuelve asociándola al agente registrado y a los permisos concedidos al mismo.

Cada solicitud incluye dos credenciales, el token del usuario y el token del agente, por lo que el gateway autentica ambas:
En el caso de los agentes respaldados por un proveedor de identidad, el gateway valida la firma del token con la clave jwks_uri configurada, comprueba el emisor (iss) y la audiencia (aud), y busca la identidad del agente a partir de la notificación del token (por defecto act.sub) en el registro de agentes, devolviendo un error 403 si no hay ninguna coincidencia. TrueFoundry admite tres modos de identidad: credenciales gestionadas (TrueFoundry realiza el intercambio de tokens RFC 8693 para el agente), token federado (el agente realiza el intercambio por sí mismo y presenta el resultado) y cuenta virtual (el agente presenta un token de cuenta virtual más una X-TFY-User-Token, sin intercambio con el IdP).
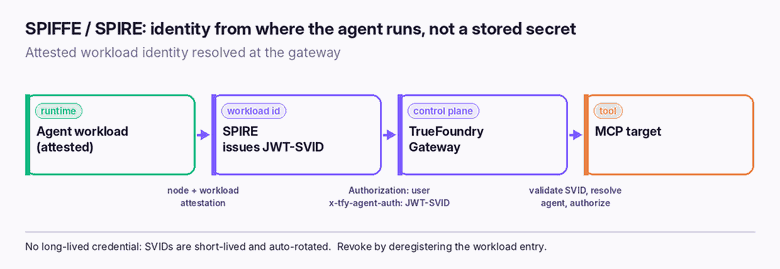
Para la autenticación basada en cargas de trabajo, TrueFoundry admite SPIFFE/SPIRE, donde la credencial del agente se deriva de la atestación en tiempo de ejecución, de modo que el agente no conserva ningún secreto de larga duración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




