


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La mayoría de los incidentes de seguridad en las AI gateways no son sofisticados. Se deben a que la clave API de un contratista que ya no trabaja en la empresa sigue funcionando tres semanas después, a una clave compartida de equipo pegada en una docena de notebooks que nadie puede rotar sin interrumpir el trabajo de todos, o a una política de acceso a modelos que solo existe en la memoria de un ingeniero. El acceso a la IA empresarial falla de formas vulgares y evitables, y la solución son las mismas canalizaciones de identidad que ya utiliza cualquier otro sistema empresarial serio: inicio de sesión único (SSO) para la autenticación y SCIM para el aprovisionamiento del ciclo de vida.
Esta publicación explica por qué el acceso a la IA debe gestionarse a través de SSO y SCIM en lugar de claves estáticas, qué hace cada protocolo, cómo se asignan a las particularidades de una AI gateway (inicio de sesión en la consola, acceso a modelos, acceso a servidores MCP, presupuestos) y cómo configurarlos conceptualmente en cualquier proveedor de identidad principal. Está redactado para ingenieros de plataformas o seguridad a los que se les ha encomendado «integrar la AI gateway en el SSO» y necesitan comprender el mecanismo, no solo hacer clic en un asistente.
¿Quieres SSO y SCIM integrados en cada modelo y servidor MCP que utilizan tus equipos? Reserva una demostración.
Comencemos por lo que hace la mayoría de los equipos: usar una clave API de larga duración, a menudo una por equipo, a veces una para toda la empresa, que se distribuye para llamar a la gateway. Presenta cuatro problemas estructurales, y los cuatro se resuelven mediante el acceso basado en identidad.
SSO y SCIM reemplazan esto con un modelo donde el acceso depende de quién eres en el proveedor de identidad y a qué grupos perteneces. La autenticación demuestra la identidad al iniciar sesión. El aprovisionamiento mantiene actualizada automáticamente la información de la gateway sobre quién existe y a qué grupo pertenece, en sincronización con el IdP. Cuando el IdP inhabilita una cuenta, el acceso finaliza en todos los puntos a los que alcanzaba dicha cuenta, sin ningún paso manual. Esta única propiedad, el desaprovisionamiento automático, es la razón por la que esto no es opcional para la IA empresarial.
Es habitual que se confundan, y confundirlos es la causa de que queden accesos huérfanos. El SSO autentica a los usuarios. SCIM gestiona si su cuenta y sus pertenencias a grupos existen en primer lugar. El SSO es un evento de autenticación; SCIM es una sincronización del ciclo de vida.
La trampa consiste en configurar el SSO, ver que los usuarios inician sesión con su identidad corporativa y dar el trabajo por concluido. El SSO por sí solo implica que, cuando se desincorpora a alguien en el IdP, desaparece su capacidad de iniciar sesión, pero si la gateway aprovisionó su cuenta y accesos de forma independiente, o si aún conserva un token o una clave, la cuenta y sus derechos pueden persistir. SCIM es lo que actúa sobre la gateway para eliminar la cuenta y sus pertenencias a grupos cuando el IdP indica que esa persona ya no forma parte de la organización. Necesitas ambos: SSO para centralizar el inicio de sesión con el respaldo de MFA, y SCIM para que la existencia de la cuenta y sus accesos sigan fielmente a la fuente de verdad.
Una AI gateway debe proteger elementos específicos, y la identidad se conecta a cada uno de ellos. La cadena se extiende desde el proveedor de identidad hasta una política concreta sobre modelos, servidores MCP y presupuestos.

Recorramos la cadena de izquierda a derecha:
El resultado es que el acceso a tu modelo puntero más costoso, o a un servidor MCP interno confidencial, pasa a ser una propiedad de la pertenencia a un grupo del IdP. Concedes el acceso añadiendo a alguien a un grupo en el IdP; lo revocas eliminándolo. El sistema RBAC de la gateway se analiza con más detalle en la sección sobre autorización detallada, mientras que el enfoque general sobre «cómo elegir la opción adecuada» se encuentra en cómo elegir una AI gateway.
A continuación se muestra un ejemplo para ilustrar esta abstracción. Adapta los nombres de los roles y las atribuciones según la política de tu organización.
La última fila resume todo el objetivo. La eliminación de los grupos del IdP, que SCIM propaga automáticamente, reduce las atribuciones de una persona a cero. Sin crear tickets, sin rotación manual de claves y sin dudas sobre si se recordó revocar el acceso en todos los sistemas.
Descubre cómo TrueFoundry mapea los grupos del IdP a roles RBAC en toda la gateway. Reserva una demostración.
Las pantallas específicas varían según el proveedor de identidad, pero la secuencia conceptual es la misma para Okta, Entra ID, Google Workspace o cualquier IdP compatible con SAML/OIDC y SCIM 2.0. No utilices nombres de campos inventados; consulta la documentación de cada IdP para conocer las denominaciones exactas. La estructura es la siguiente:
Paso 1: Crear la aplicación en el IdP. En el proveedor de identidad, registra la gateway como una aplicación empresarial. Este objeto contendrá tanto la configuración de SSO como, posteriormente, la de SCIM. Decide en este momento qué usuarios y grupos se asignarán a la aplicación, ya que solo se aprovisionarán los usuarios asignados.
Paso 2: Configurar SSO (metadatos y claims). Selecciona SAML u OIDC. Para SAML, intercambia los metadatos: el IdP facilita su ID de entidad, la URL de inicio de sesión y el certificado de firma; la gateway proporciona su URL de Servicio de Consumidor de Aseveraciones (ACS) y su ID de entidad. Para OIDC, registra un cliente e intercambia la URL del emisor, el ID de cliente y el secreto, además de configurar las URI de redirección. En ambos casos, configura las atenciones (claims): como mínimo, el correo electrónico del usuario o un identificador único, y de forma fundamental, la pertenencia a grupos del usuario, ya que los grupos se mapearán con los roles. Confirma que la atención de grupo se incluye efectivamente en la aseveración o el token; la ausencia de esta atención es el motivo más frecuente por el que falla el mapeo de roles sin mostrar errores perceptibles.
Paso 3: Habilitar SCIM (token y endpoint). Activa el aprovisionamiento. La gateway expone un endpoint base SCIM 2.0 (una URL) y tú generas un bearer token que autoriza al IdP a realizar llamadas a dicho endpoint. Introduce el endpoint y el token en la configuración de aprovisionamiento del IdP. El IdP verificará la conexión realizando una llamada al endpoint SCIM; una prueba correcta confirma que el IdP puede crear, leer, actualizar y desactivar usuarios y grupos en la gateway.
Paso 4: Mapear atributos y grupos con roles. Configura la asignación de atributos para que los campos de usuario del IdP (correo electrónico, nombre visible, ID externo) completen el registro de usuario de la gateway y las actualizaciones de grupos por SCIM se reflejen como grupos en la gateway. A continuación, en la gateway, vincula cada grupo a un rol RBAC con sus correspondientes derechos de modelos, servidores MCP y presupuestos, tal como se muestra en la tabla anterior. Esta asignación representa la política de acceso; solicítale al responsable de gobernanza que la revise.
Paso 5: Probar todo el ciclo de vida. No des por finalizado el proceso basándote únicamente en una prueba de inicio de sesión. Comprueba los tres eventos del ciclo de vida:
El valor fundamental de este sistema se demuestra en tres eventos a lo largo de la trayectoria de un empleado o contratista, los cuales SCIM gestiona de forma autónoma sin intervención manual en la gateway.
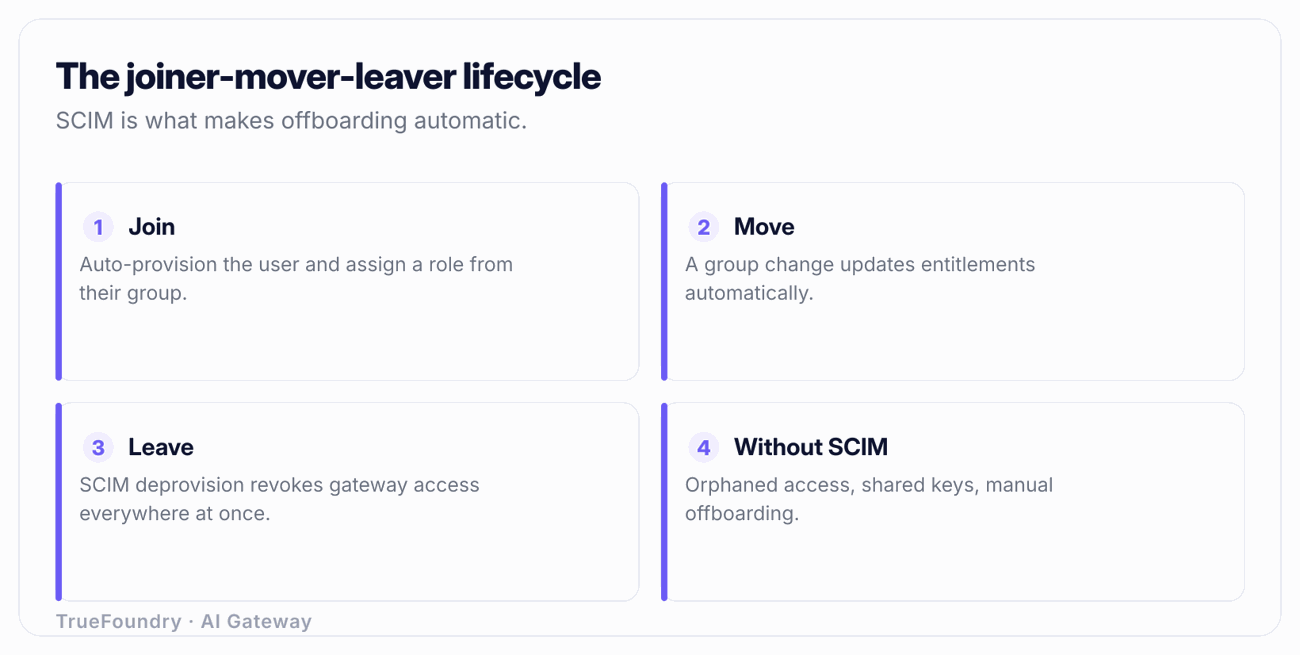
Compara este proceso con el modelo de claves compartidas: la incorporación exige localizar y distribuir la clave adecuada, la movilidad interna no genera ningún cambio automático y la baja requiere recordar la rotación de una clave que, al cambiarla, interrumpe el trabajo del resto del equipo, por lo que a menudo no se lleva a cabo. Las brechas de seguridad se producen precisamente en las deficiencias del ciclo de vida.
La gestión de la identidad humana mediante SSO y SCIM constituye la base, pero el acceso a la IA en el entorno empresarial abarca dos aspectos adicionales que trascienden a las personas.
En primer lugar, los agentes también realizan llamadas. Un agente autónomo que invoca modelos y servidores MCP requiere su propia identidad, su propio rol y su propio presupuesto, en lugar de utilizar credenciales humanas prestadas. El mismo motor RBAC que mapea grupos humanos a roles se aplica a las identidades de los agentes, asignándoles un acceso de mínimo privilegio a herramientas específicas y un presupuesto limitado. Esto representa la evolución natural de la gestión de identidades; consulta identidad de agentes de IA y los controles específicos para MCP en gobernanza empresarial de MCP.
En segundo lugar, la ubicación de la identidad y de los datos es determinante. La autenticación y el aprovisionamiento establecen quién puede realizar llamadas a qué recursos; el despliegue determina adónde se dirigen físicamente las solicitudes y sus datos. TrueFoundry se despliega como SaaS, en VPC propia, localmente (on-premise) o en entornos aislados (air-gapped), lo que permite que el plano de datos permanezca dentro de tu red mientras la identidad se integra con tu IdP. En el caso de cargas de trabajo reguladas, esta separación marca la diferencia entre una gateway plenamente operativa y un obstáculo de cumplimiento normativo; los artículos sobre residencia de datos y la arquitectura de plano de control frente a plano de datos detallan este funcionamiento.
Configurar SSO y omitir SCIM. El inicio de sesión se centraliza, la experiencia es satisfactoria, pero las bajas siguen dejando cuentas y permisos residuales porque no se sincroniza el desaprovisionamiento. Implementar SSO sin SCIM resuelve la autenticación pero ignora el ciclo de vida. Es necesario configurar ambos.
No verificar el desaprovisionamiento. El proceso de aprovisionamiento se comprueba sistemáticamente porque los nuevos usuarios requieren acceso inmediato. Sin embargo, el proceso de desaprovisionamiento, que es el que proporciona la protección efectiva, suele darse por sentado. Es fundamental inhabilitar una cuenta de prueba y comprobar que una llamada que previamente funcionaba sea rechazada, revisando este comportamiento tras cada cambio de configuración.
Omitir la atención de grupo (group claim). El SSO funciona, los usuarios acceden correctamente, pero se les asigna un rol predeterminado o vacío porque la aseveración del IdP no incluyó la información de grupos. La correcta asignación de roles depende por completo de que la atención de grupo esté presente y correctamente nombrada. Conviene verificar su inclusión directamente en una aseveración o token real.
Mantener una clave compartida como respaldo de emergencia. Mantener activa una única clave de administrador o de acceso de emergencia compromete todo el modelo de seguridad, ya que carece de atribución y nunca se desaprovisiona. Si se requiere un acceso de emergencia, debe configurarse como una vía nominativa, auditada y de corta duración, evitando el uso de un secreto compartido permanente.
Asignar a todos los usuarios a un único rol genérico. Aprovisionar mediante SCIM hacia un rol único para todos los usuarios proporciona atribución, pero no aplica el principio de mínimo privilegio: cualquier usuario podría llamar al modelo puntero y a todos los servidores MCP. El propósito del mapeo de grupos a roles es lograr granularidad. Refleja la estructura de los equipos reales con sus permisos correspondientes.
Los fallos de seguridad en el acceso a la IA empresarial no suelen responder a ataques sofisticados. Se producen porque una clave compartida sobrevivió a la persona que la utilizaba, porque la desincorporación dependía de un paso manual que se omitió o porque no fue posible determinar quién consumió el presupuesto de tokens. SSO y SCIM corrigen estas deficiencias al convertir el acceso en una propiedad directa de la identidad: SSO autentica cada inicio de sesión mediante el proveedor de identidad y SCIM mantiene actualizada la información de la gateway sobre qué usuarios existen y a qué grupos pertenecen, en sincronización automática con la fuente de verdad.
Implementa ambas tecnologías, asocia los grupos a roles aplicando principios de mínimo privilegio y verifica el proceso de desaprovisionamiento hasta confirmar su fiabilidad. De este modo, el acceso a los modelos de mayor coste y a los servidores MCP más sensibles se concederá agregando a un usuario a un grupo y se revocará eliminándolo de él, de forma instantánea y unificada. Esta misma estructura de identidad servirá de base para gestionar identidades de agentes, autorizaciones detalladas por herramienta y los controles de residencia de datos requeridos en entornos regulados.
Automatiza la gestión de altas, cambios y bajas en tu infraestructura de IA. Reserva una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




