


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
ZDR de OpenRouter es lo primero a lo que recurren la mayoría de los equipos cuando una revisión de seguridad pregunta dónde terminan sus prompts, y vale la pena ser precisos sobre lo que ofrece. ZDR restringe una solicitud a proveedores que no almacenan prompts ni respuestas. Gobierna la retención del proveedor, no la de OpenRouter, y es un control dentro de una pregunta más amplia que un gateway de IA debe responder: qué está permitido, dónde pueden residir los datos, qué se conserva y quién puede probarlo después.
Esta publicación cubre el apartado de gobernanza y directivas de nuestra serie TrueFoundry vs. OpenRouter: cómo se expresan, delimitan, prueban y versionan las directivas; listas de permitidos y denegados; restricciones a nivel de prompt, herramienta y parámetro; residencia para datos en reposo; directiva de registro y enmascaramiento; retención y eliminación; y el registro de auditoría de cambios. Está escrita para el ingeniero de plataforma que debe implementar las reglas y el responsable de cumplimiento que debe defenderlas, y cada afirmación se extrae de la documentación pública de ambos proveedores.
ZDR de OpenRouter garantiza que los proveedores no almacenen prompts ni respuestas. Se puede hacer cumplir a nivel global, por grupo de modelos (Anthropic, OpenAI, Google, SpaceXAI y no fronterizos) mediante guardrails, o por solicitud utilizando el parámetro ZDR. De forma independiente, provider.data_collection: "deny" enruta las solicitudes únicamente a proveedores que no recopilen datos de usuarios, configurable por solicitud o como valor predeterminado para toda la cuenta en la configuración de privacidad. Ambos se controlan de forma independiente porque son promesas diferentes: algunos endpoints no realizan entrenamiento con tus datos pero sí los retienen para escaneo de abusos o razones legales, por lo que una directiva de datos de OpenRouter que dice "sin entrenamiento" no es lo mismo que una que dice "sin retención".
Tres límites definen este control. ZDR no se extiende a los plugins y herramientas que habilites, como la búsqueda web, que pueden ser operados por terceros con sus propias directivas de retención. ZDR gobierna la retención del proveedor, no la de OpenRouter; la retención de contenido de OpenRouter es un conmutador de registro independiente a nivel de espacio de trabajo, cubierto más adelante. Y la retención de datos de OpenRouter para metadatos de solicitudes (marcas de tiempo, modelo, recuento de tokens, latencia) continúa para facturación y operaciones sin duración establecida ni período configurable. El DPA firmado disponible para clientes Enterprise cubre la configuración de ZDR, que es el lugar adecuado para que un equipo de cumplimiento lo ancle.
TrueFoundry no tiene una función ZDR, y la razón es estructural en lugar de una carencia: tú aportas tus propias claves de proveedor, por lo que las condiciones de retención de tu proveedor son las que negociaste, y el control equivalente es a qué cuenta de proveedor se le permite usar a un equipo. Donde ambos productos se solapan es en la retención cero de datos de OpenRouter como directiva de enrutamiento frente a las concesiones de cuentas de proveedor de TrueFoundry como directiva de acceso, y esa es la forma de todo en este apartado: OpenRouter dirige el tráfico, TrueFoundry lo autoriza.
Los guardrails de OpenRouter son el motor de directivas. Un guardrail es un objeto de regla con nombre, creado en Espacios de trabajo → Guardrails o a través de la API de administración (crear, actualizar, eliminar, listar, asignar a claves o miembros), que compone un límite de presupuesto, una lista de permitidos de modelos, una lista de permitidos de proveedores, ZDR por grupo de modelos, detección de inyección de prompts mediante regex, información confidencial (ajustes predeterminados de PII más detección NLP) y filtros de contenido mediante regex personalizados. En una organización solo los administradores gestionan los guardrails; las directivas de privacidad de toda la cuenta y las restricciones de proveedores se heredan, y un guardrail solo puede ser más restrictivo. La semántica de composición está documentada por tipo de regla, lo cual merece reconocimiento: las listas de permitidos se intersecan (gana la más estricta), ZDR se aplica como OR por grupo de modelos, los filtros de información confidencial se unen con el bloqueo superando a la redacción, y los presupuestos se verifican por separado por capa en lugar de fusionarse. La expresión es mediante formularios de interfaz de usuario más REST; no hay lenguaje de directivas, no hay YAML ni ruta GitOps. Las pruebas previas al despliegue son parciales: una acción de marcación registra una detección sin hacerla cumplir, pero solo para el filtro de inyección por regex; las reglas de PII aceptan bloqueo o redacción, y los presupuestos y listas de permitidos no tienen ejecución de prueba (dry run).
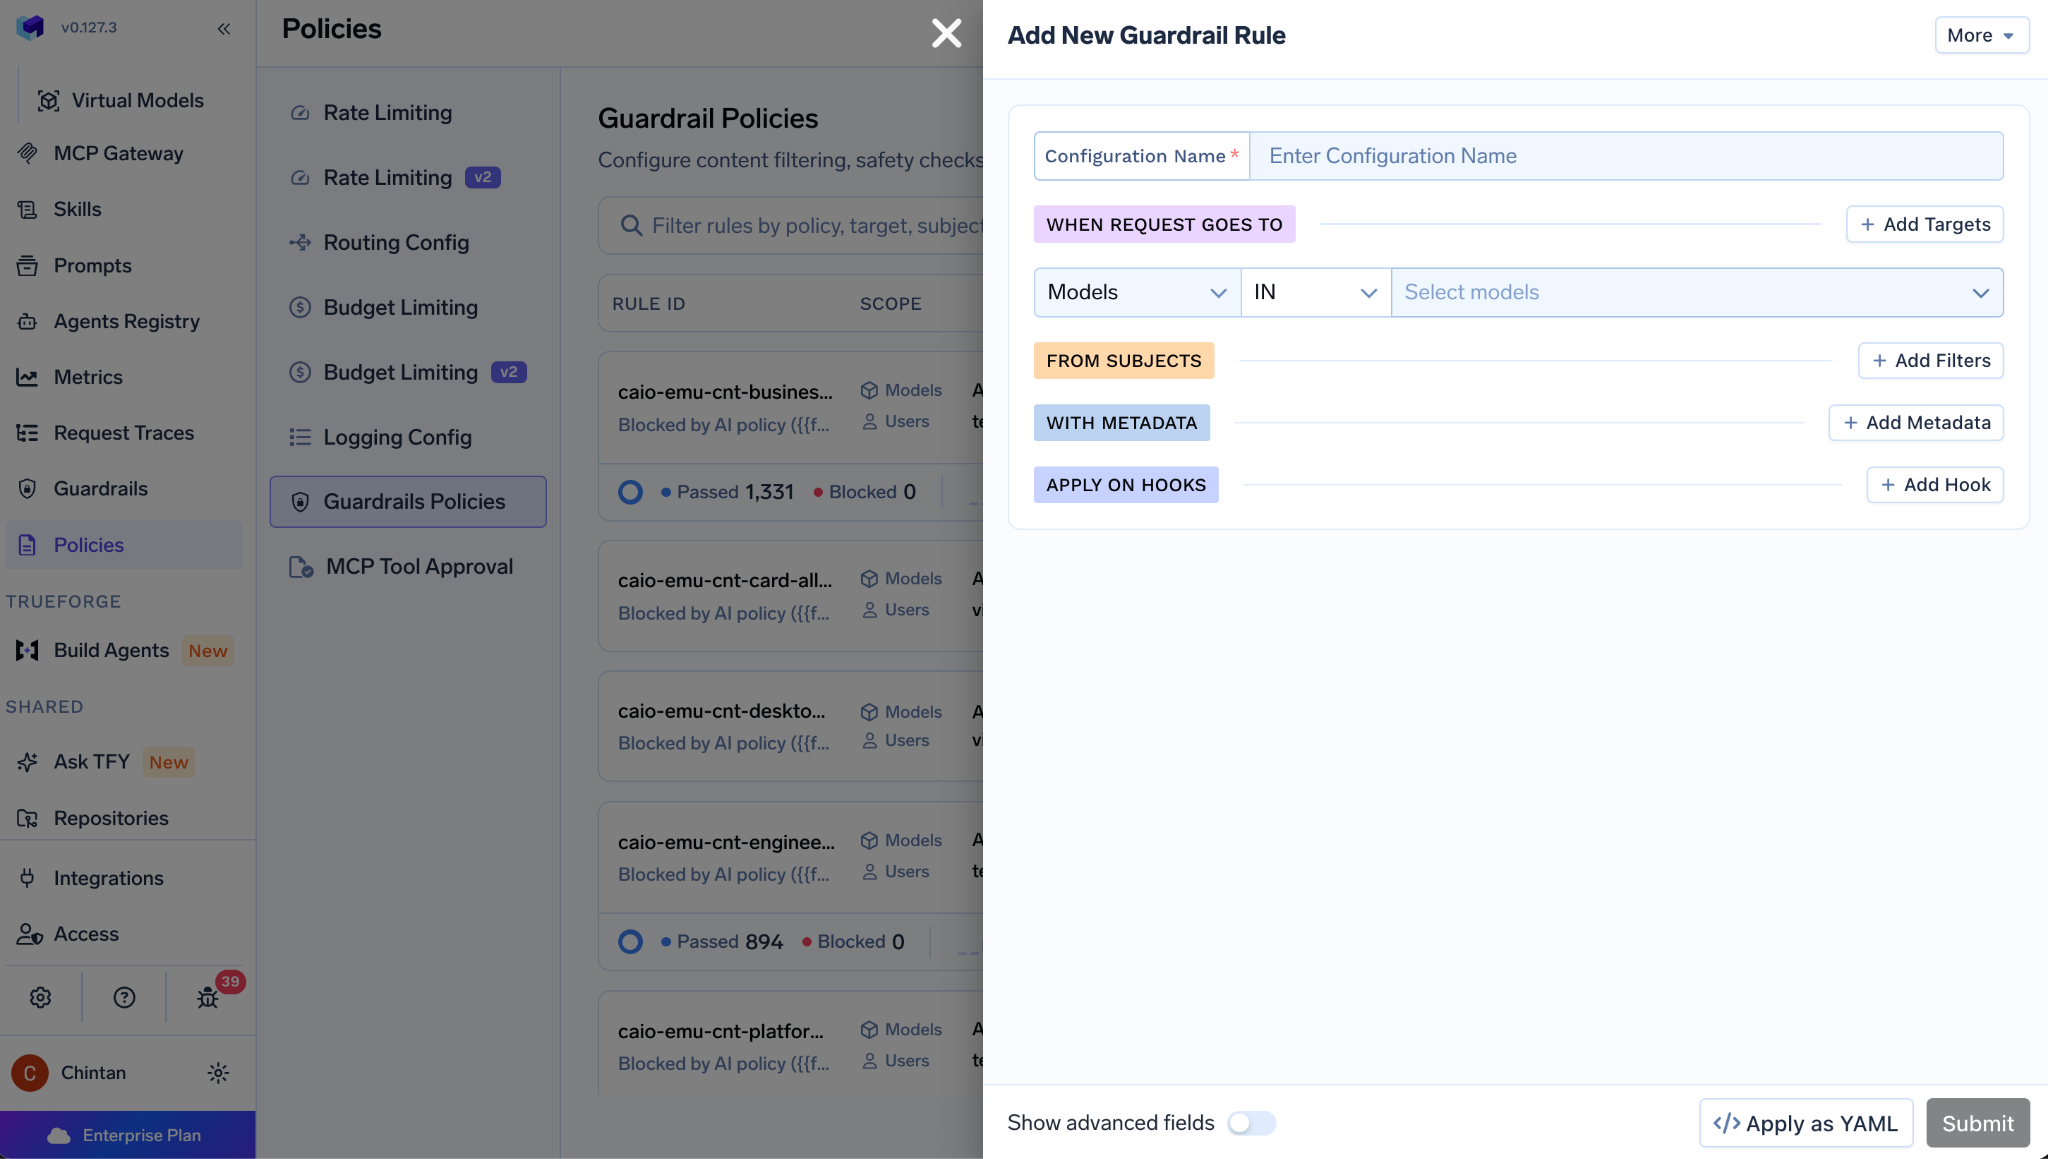
TrueFoundry expresa las directivas como conjuntos de reglas creados en la interfaz de usuario con equivalencia YAML ("Aplicar como YAML" en cada formulario de regla), agrupados en cuatro familias bajo AI Gateway → Directivas: Guardrails, Limitación de presupuesto, Configuración de registro y Limitación de tasa. Las cuatro comparten un modelo de alcance único: sujetos (usuario, equipo, cuenta virtual), modelos incluidos modelos virtuales, servidores MCP y herramientas, cuentas de proveedor y valores clave X-TFY-METADATA (configuración de guardrails). Los presupuestos tienen una API de simulación que devuelve qué reglas coincidirían con una solicitud hipotética antes de confirmarla, y los guardrails se ejecutan en modo de supervisión o advertencia antes de la aplicación (simular presupuestos). Para los casos que un formulario no puede expresar, los guardrails de directivas Cedar y OPA permiten escribir la regla como código (Cedar, OPA). La semántica de evaluación difiere por familia y la citamos exactamente: presupuestos AND con cada regla coincidente, las limitaciones de tasa son del tipo "la primera coincidencia gana", el registro es del tipo "la denegación gana".
Hay dos cosas que ninguno de los dos proveedores documenta, y lo decimos claramente: el control de versiones de las reglas de directivas (sin borrador y publicación, sin reversión, sin historial) y un flujo de trabajo de aprobación para cambios de directivas (las ediciones realizadas por administradores autorizados surten efecto al guardar, sin control de cuatro ojos). Los productos de gestión de API para empresas tienen historias de gestión de cambios aquí. Ninguno de estos dos gateways las tiene aún.
OpenRouter solo tiene listas de permitidos. Una lista de permitidos de modelos y una lista de permitidos de proveedores, donde estar vacía significa permitir todo, y no existe una primitiva de lista de denegados. El funcionamiento por equipo se realiza a través de guardrails delimitados por espacio de trabajo o asignación por miembro; el funcionamiento por entorno no tiene mecanismo porque no existe un objeto de entorno. El coste operativo de tener solo listas de permitidos es real: cuando se lanza un nuevo modelo, se debe editar cada guardrail para permitirlo, mientras que una lista de denegados lo admitiría automáticamente. Predeterminado más seguro, mayor mantenimiento y, con cuarenta aplicaciones, una tarea administrativa permanente. La directiva a nivel de herramienta no existe; OpenRouter opera sus propias herramientas de servidor, pero no hay documentada ninguna concesión, restricción o control de consentimiento por herramienta, y los plugins quedan fuera de ZDR. La directiva a nivel de parámetro tampoco está documentada; nada restringe temperature o max_tokens, y provider.max_price es una restricción de enrutamiento, no una directiva.
TrueFoundry ofrece ambas direcciones. Las concesiones RBAC son la lista de permitidos (un equipo solo ve y llama a los modelos que se le han concedido), y las reglas de directivas añaden condiciones IN y NOT IN en modelos por sujeto, con expresión por entorno a través de metadatos (environment: production) o cuentas virtuales por entorno (control de acceso al gateway). La directiva a nivel de herramienta se dirige a servidores MCP específicos y herramientas individuales, con ganchos (hooks) previas y posteriores a la invocación. La directiva a nivel de parámetro proviene de un guardrail de validación de metadatos que hace cumplir los metadatos de solicitud requeridos, y de reglas Cedar y OPA que se pueden escribir contra los parámetros de la solicitud. Señalamos una cosa tanto para el editor como para los compradores: una restricción de parámetro concreta, como bloquear una temperatura superior a 1, debe verificarse en la práctica antes de afirmarse de forma general.
La residencia es una cuestión de datos en reposo, no de redes, y los dos proveedores responden a preguntas diferentes.
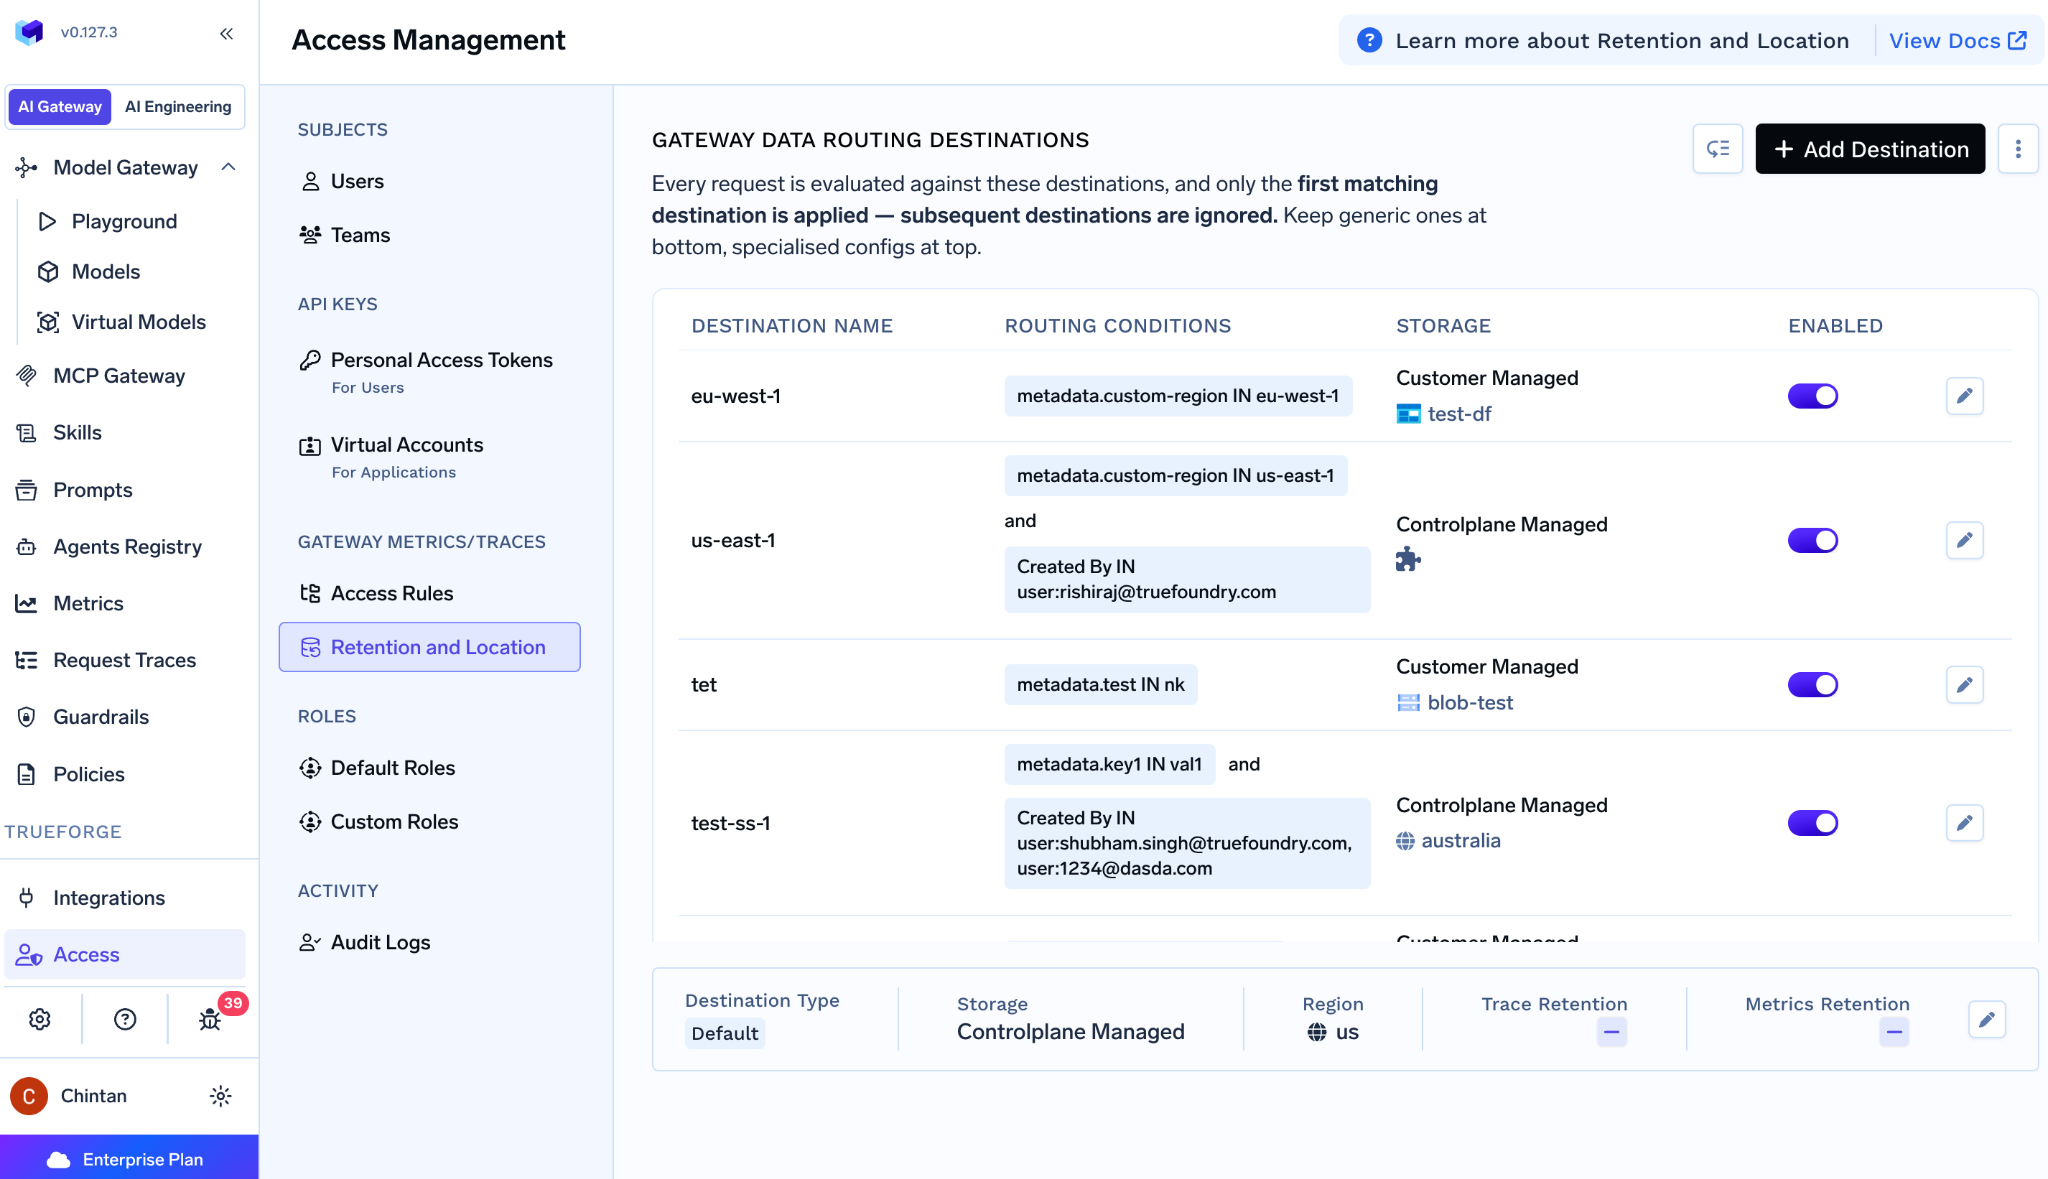
Enrutamiento de datos de TrueFoundry (AI Gateway → Controles) elige dónde residen las trazas: almacenamiento gestionado por el plano de control con selección de región en SaaS, o almacenamiento de objetos gestionado por el cliente en tu bucket y tu región. El plan Enterprise añade enrutamiento condicional con múltiples destinos coincidentes de arriba a abajo según los metadatos o la identidad del remitente, de modo que las trazas del equipo de la UE van a un bucket de la UE y todo lo demás al predeterminado (enrutamiento de datos). Un almacén de datos por región es una opción de despliegue real, no un drenaje de región única. Indicamos dos advertencias: las métricas siempre van al destino predeterminado y se conservan para siempre, sin control de residencia; y en el modo autohospedado la residencia es trivialmente tuya, porque nada sale. Para los equipos que ya ejecutan modelos en su propio entorno, nuestra guía para el despliegue de LLM en local (on-premise) cubre ese extremo del espectro.
El enrutamiento dentro de la región de OpenRouter es principalmente una respuesta sobre la ubicación del procesamiento: para los clientes Enterprise, los prompts y las finalizaciones se descifran y procesan dentro de la región seleccionada, UE o EE. UU. La posición predeterminada en reposo es que hay poco en reposo, porque el contenido no se almacena, pero dónde viven los metadatos retenidos y en qué región no está documentado. El registro opcional de entrada y salida (Input & Output Logging) almacena contenido en un proyecto de Google Cloud Storage aislado cuya región no se indica. Y el hallazgo más contundente en este apartado: el registro de entrada y salida no se aplica a las solicitudes enrutadas a través de los endpoints de la UE o EE. UU., por lo que el enrutamiento dentro de la región y el contenido de prompts almacenado se excluyen mutuamente. Un comprador empresarial que desee residencia en la UE no puede tener también depuración a nivel de prompt o auditoría a través de la plataforma.
Esta es la capacidad más diferenciada de este apartado, por lo que la presentamos como una matriz en lugar de un sí o un no.
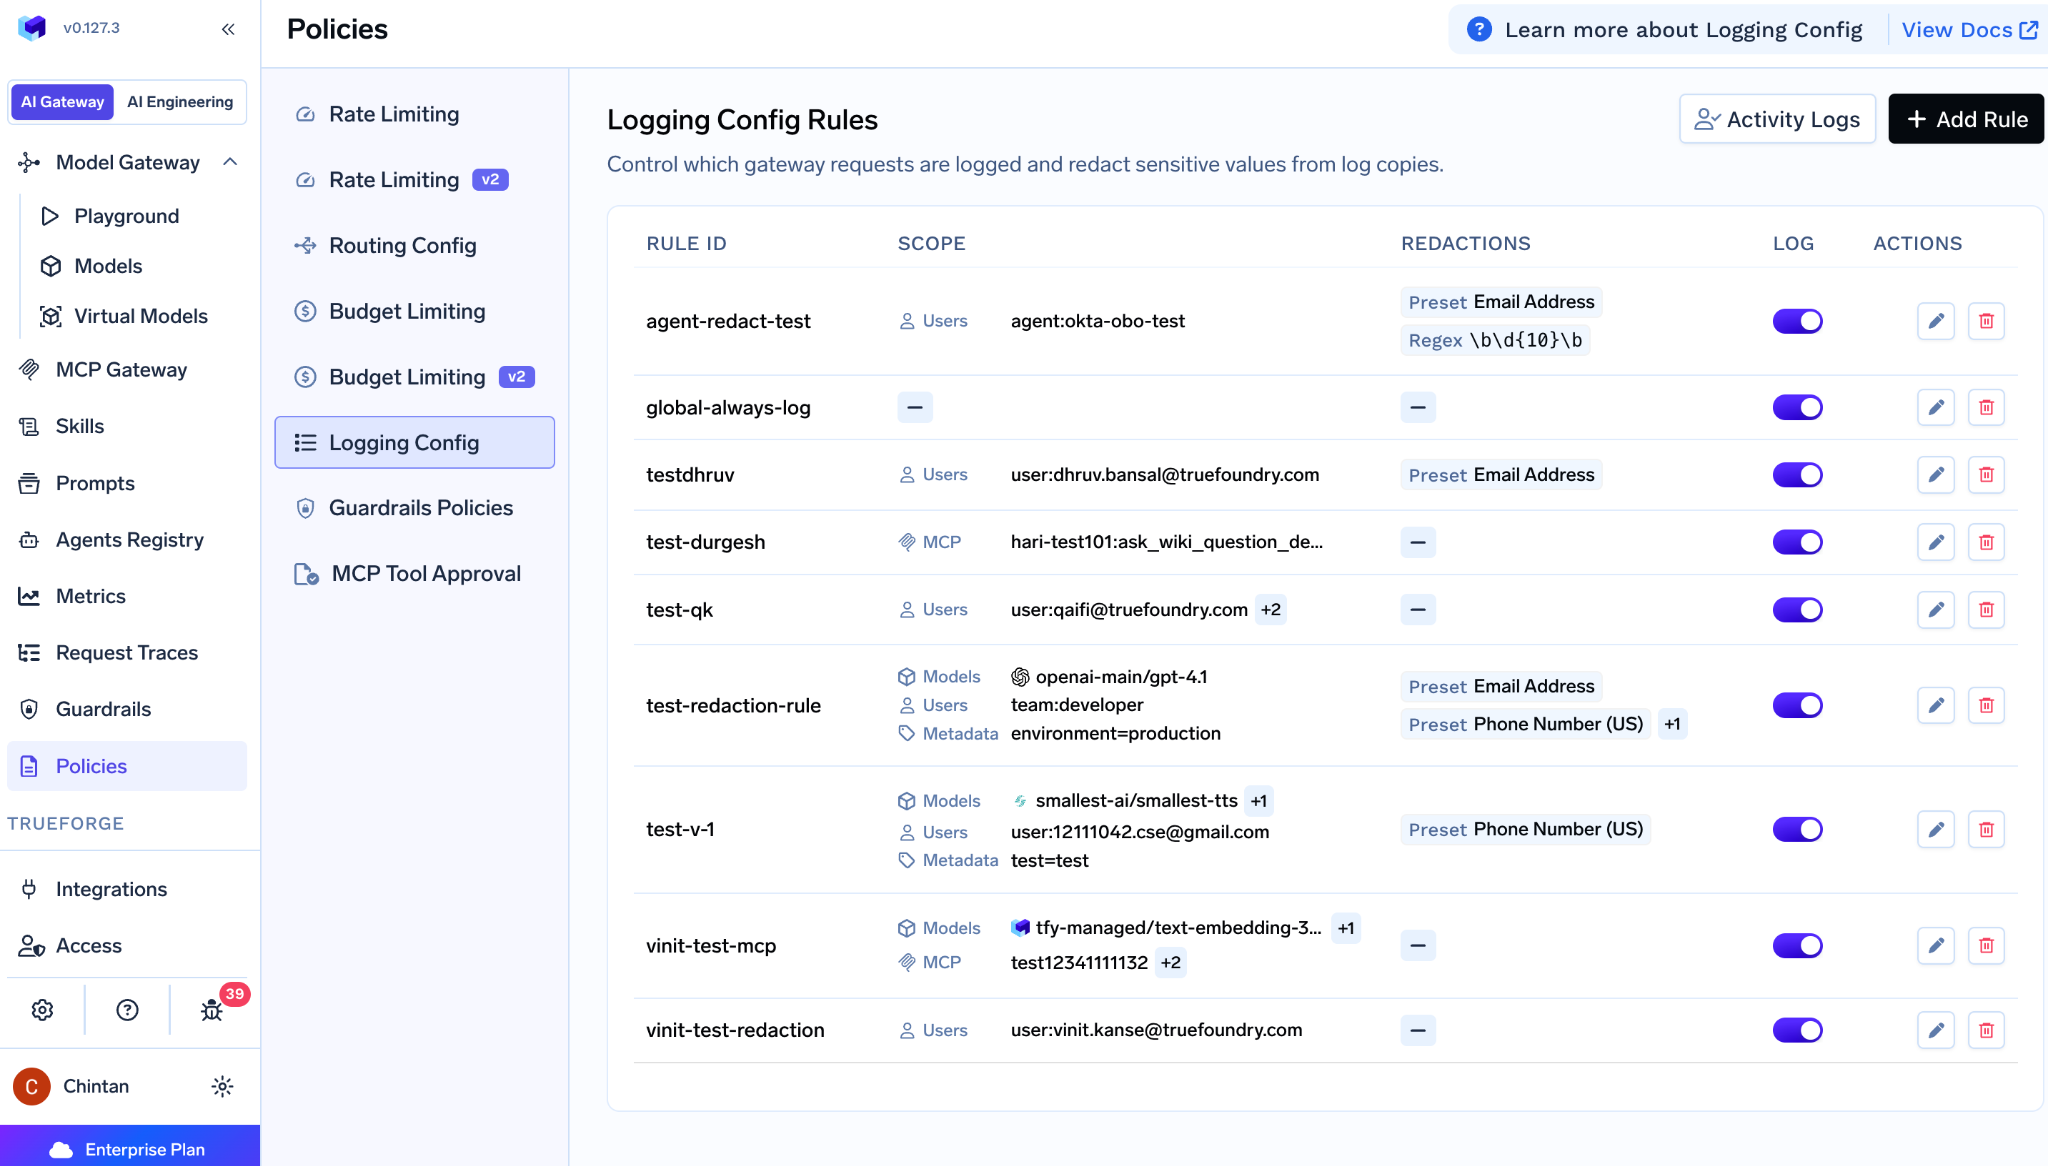
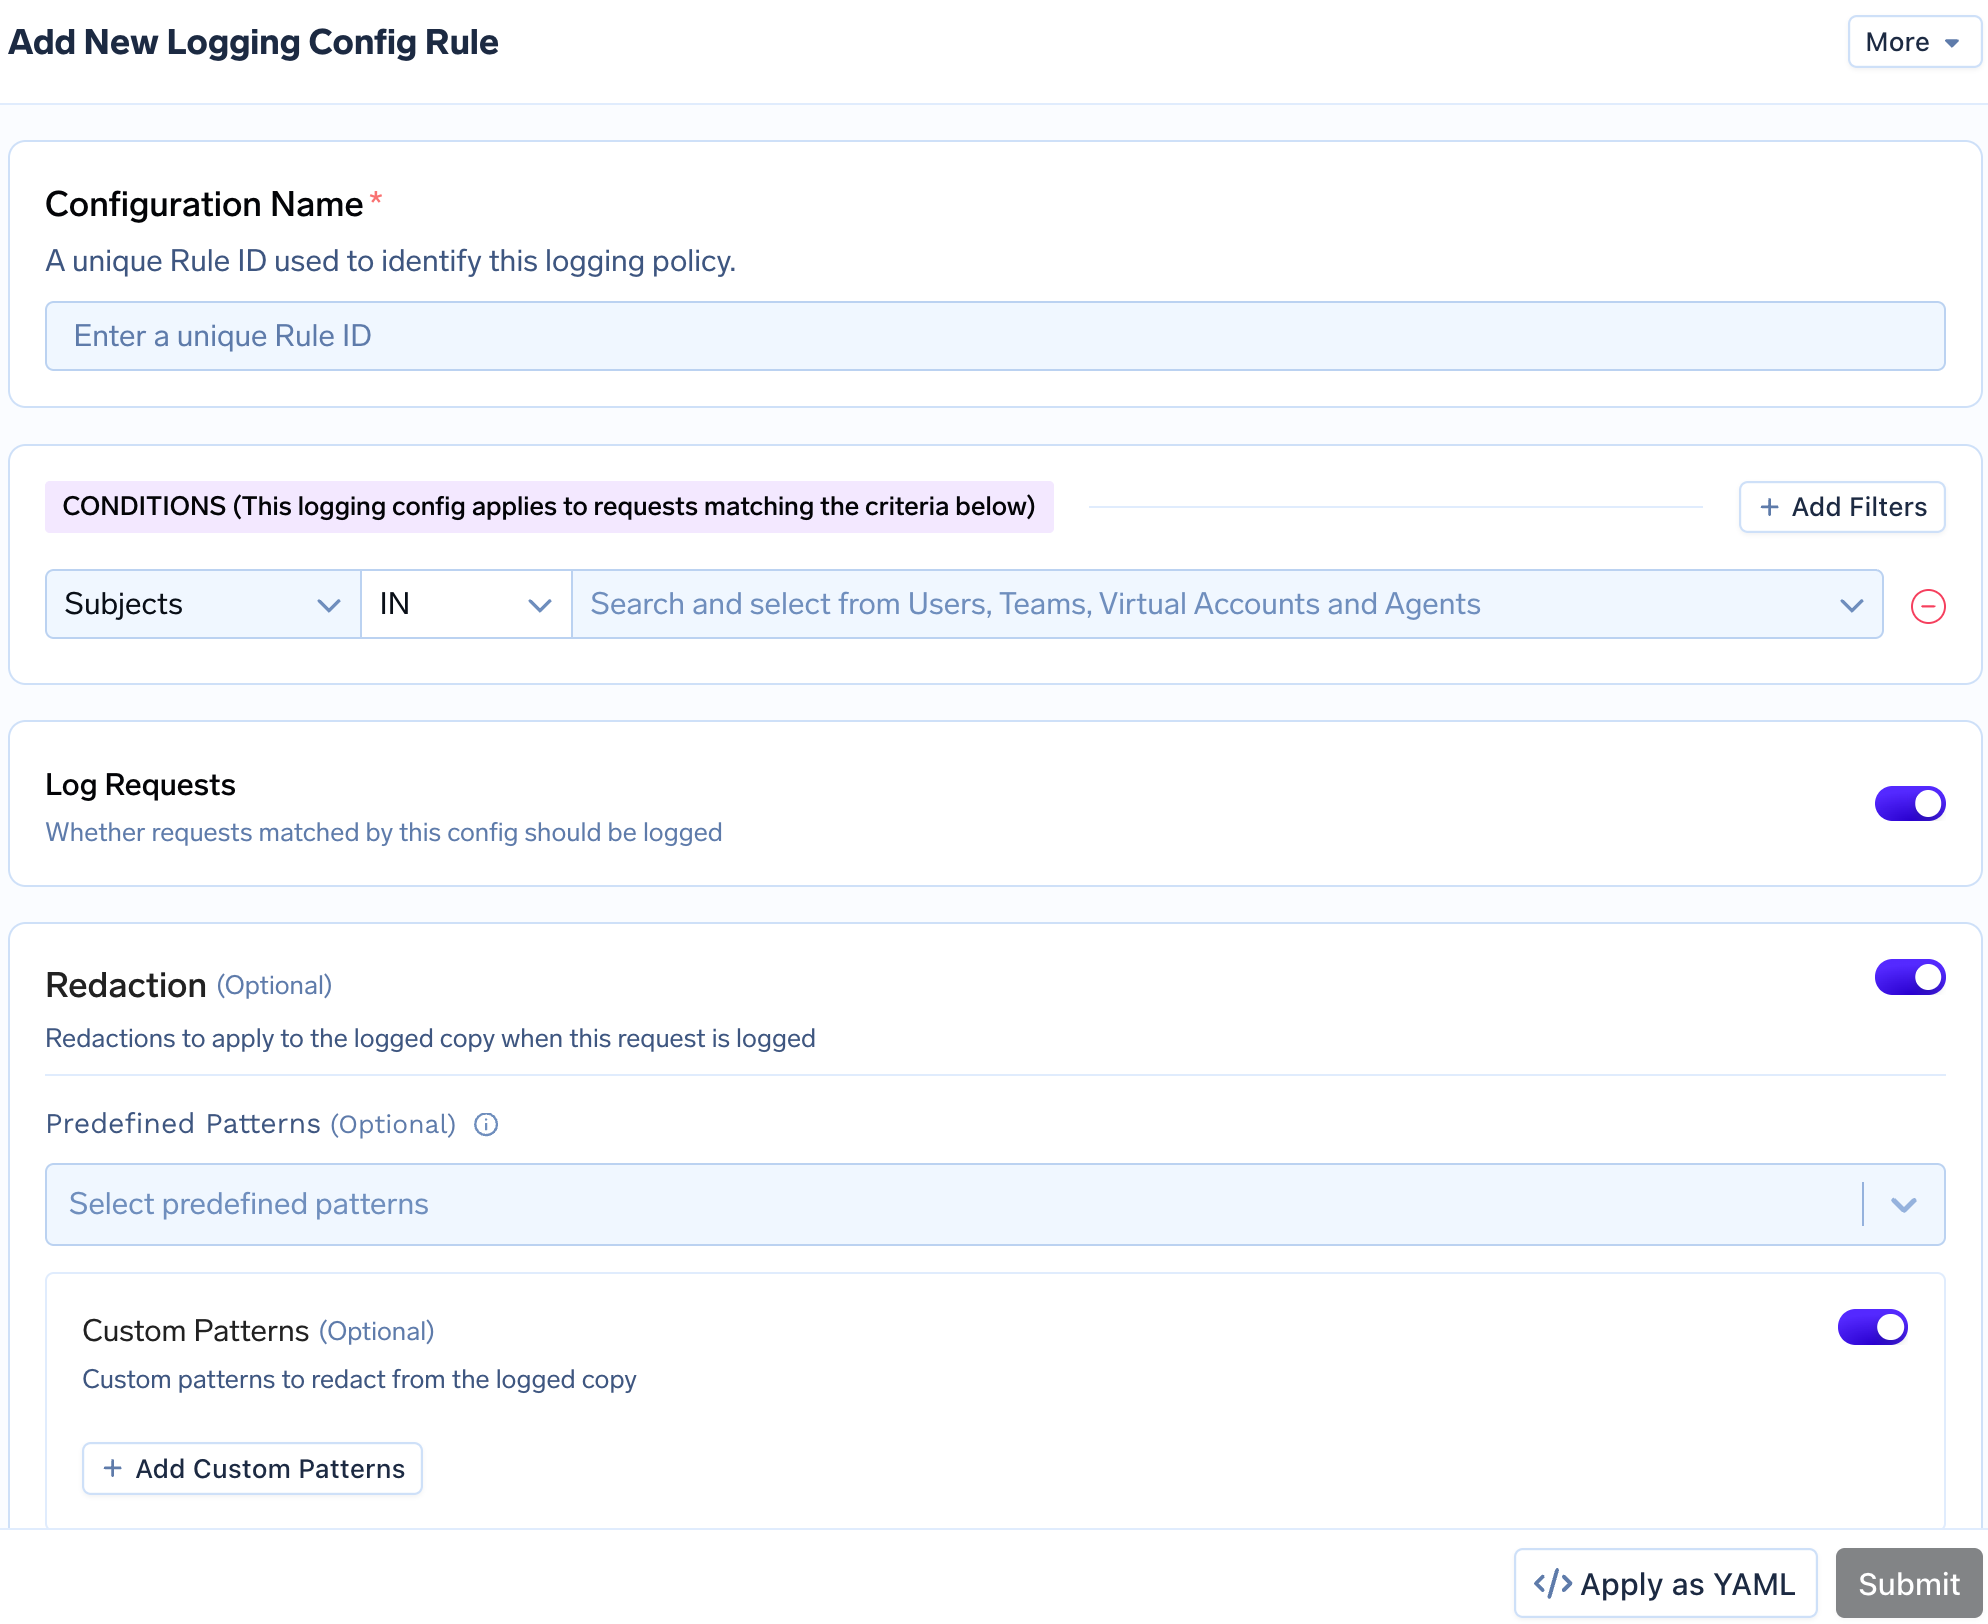
Las configuraciones de registro (Logging Configs) de TrueFoundry son reglas con nombre con condiciones evaluadas con AND sobre sujetos, modelos y metadatos. Cada regla incluye un conmutador de activación/desactivación de registro y patrones de redacción extraídos de un catálogo predefinido (correo electrónico, SSN de EE. UU., tarjeta de crédito, Aadhaar y PAN de la India, entre otros) más regex personalizado con texto de reemplazo personalizado. Se evalúan todas las reglas coincidentes, gana la denegación (una regla coincidente con registro desactivado suprime el cuerpo) y las redacciones se fusionan a través de las reglas de permisión coincidentes. La redacción se aplica solo a la copia almacenada; la solicitud en vivo al proveedor nunca es modificada por esta función. Una cabecera X-TFY-LOGGING-CONFIG por solicitud actúa como alternativa cuando ninguna regla coincide, los metadatos, el coste, los tokens y la latencia siempre se registran, y cada traza registra tfy.logging.prompt_logging_enabled y matched_config_names, por lo que la propia decisión de registro es auditable (configuración de registro). La respuesta directa: decisión de registro por solicitud, sí; enmascarar antes de almacenar, sí; variado por equipo, desarrollador, modelo, entorno y coincidencia de regex, sí.
Todo ello se aplica en un plano de gateway sin estado a aproximadamente 3-4 ms de latencia añadida y más de 350 solicitudes por segundo por vCPU en más de 2500 LLM.
OpenRouter: decidir por solicitud si registrar, no, porque el registro de entrada y salida es un conmutador a nivel de espacio de trabajo que solo los administradores pueden cambiar. Enmascarar antes de registrar, no. Variar por equipo, solo en la medida en que el espacio de trabajo equivalga al equipo. Por desarrollador, modelo, entorno o coincidencia de regex, no. Un límite a mantener claro: la redacción que sí tiene OpenRouter (ajustes predeterminados de información confidencial y regex personalizado) modifica la solicitud en vivo antes de que el proveedor la vea. Eso es redacción en tiempo de solicitud, que cubrimos en la publicación de seguridad, no enmascaramiento en tiempo de registro; no se puede configurar "registrar todo, enmascarar esto" independientemente de lo que recibe el proveedor, porque ambos son el mismo control. El parámetro ZDR gobierna la retención en el lado del proveedor, no el registro de OpenRouter, y no debe confundirse con una directiva de registro.
La retención de trazas de TrueFoundry es configurable por destino de enrutamiento de datos, con una directiva predeterminada cuando no se establece. Las métricas se conservan para siempre y no son configurables. El derecho a la supresión de solicitudes registradas específicas no está documentado como un flujo de trabajo dentro del producto; con el almacenamiento gestionado por el cliente, tú eres el dueño del bucket, por lo que la eliminación es mecánicamente tuya. En el registro de auditoría de administración somos directos: el lenguaje de auditoría de nuestra documentación se refiere a la actividad de agentes y solicitudes, y no está documentado un historial con exportación de quién cambió qué directiva y cuándo, aunque la página de precios enumera los registros de auditoría en Enterprise. Pídenos que lo demostremos en lugar de dar por sentado el elemento de la lista (enrutamiento de datos, precios).
La retención de contenido predeterminada de OpenRouter es ninguna; los metadatos se retienen para facturación sin duración establecida ni período configurable; las ventanas de retención en prompts almacenados y el derecho a la supresión no están documentados. Existe un registro de auditoría: la documentación de asignaciones de grupos SCIM indica que cuando se elimina un grupo en el proveedor de identidades y los miembros pierden el acceso, las eliminaciones se registran allí. Su alcance, retención, interfaz de visualización y exportación no están documentados, no aparece una página dedicada al registro de auditoría y no se ha determinado si cubre cambios de configuración como ediciones de guardrails en lugar de solo cambios de membresía. La exportación de actividad produce datos de uso como CSV o PDF agrupados por modelo, clave o miembro; es un informe de uso, no una auditoría de cambios. Para comprender cómo encaja un registro de auditoría de IA en un programa de gobernanza más amplio, nuestro artículo explicativo sobre gobernanza de IA cubre el marco de trabajo.
Las capacidades de TrueFoundry provienen de nuestra documentación; las capacidades de OpenRouter reflejan su funcionalidad documentada públicamente en el momento de escribir este artículo.
En cualquier caso, presiona al proveedor en relación con el control de versiones de directivas, la aprobación de cambios y un registro de auditoría de administración exportable; ninguno de los dos los documenta hoy en día. Para conocer el campo más amplio de gateways, consulta nuestra guía sobre alternativas a OpenRouter.
ZDR de OpenRouter es un control bien especificado sobre algo que la mayoría de los gateways no pueden tocar: las directivas de retención de proveedores con los que nunca has firmado, y los guardrails de OpenRouter vienen con las reglas de composición más claras de la categoría. Están delimitados por un modelo de identidad plano, solo listas de permitidos, sin directivas de herramientas o parámetros y un conmutador de registro que se activa o desactiva para todo un espacio de trabajo. La gobernanza de TrueFoundry es un motor de directivas: un modelo de alcance único a través de presupuestos, límites, guardrails y registros; YAML, Cedar y OPA; listas de denegados; ganchos a nivel de herramienta; residencia condicional; y una matriz de registro que registra sus propias decisiones. Ambos dejan sin documentar las tres mismas filas empresariales. Para un equipo de plataforma que debe demostrar su trabajo, la decisión en este apartado está muy clara.
Para ver una directiva de registro, una lista de denegados y una ruta de traza por región configuradas juntas, explora TrueFoundry AI Gateway, o reserva una demostración si estás diseñando la gobernanza para un despliegue multiequipo en este momento.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




