


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
El IAM agéntico es la gestión de identidades y accesos (IAM) aplicada a los agentes de IA: otorga a cada agente su propia identidad verificable, autentica dicha identidad en cada petición y autoriza las acciones que el agente puede realizar bajo una directiva de privilegio mínimo —con delegación, controles de ciclo de vida y auditoría— de modo que los agentes autónomos actúen bajo una gobernanza ejecutable en lugar de utilizar credenciales humanas compartidas o claves de API estáticas.
En una sola frase: el IAM agéntico amplía el IAM tradicional para tratar a cada agente de IA como una identidad no humana de primer nivel y gobernada, con su propia autenticación, autorización y ciclo de vida.
El IAM tradicional se diseñó para dos tipos de actores: personas (que inician sesión) y cuentas de máquina estáticas (cuentas de servicio, claves de API). Los agentes de IA no son ninguna de las dos cosas. Actúan de forma autónoma, toman decisiones en tiempo de ejecución, llaman a herramientas y a otros agentes en nombre de un usuario, y se crean y desaparecen mucho más rápido que cualquier cuenta humana. Adaptarlos a un IAM pensado para humanos provoca fallos previsibles:
El IAM agéntico resuelve estas deficiencias convirtiendo al propio agente en la unidad de identidad, directiva y auditoría. Se basa en los mismos principios explicados en nuestra guía de gestión de identidades y accesos, extendidos para actores no humanos y autónomos.
Un conjunto completo de capacidades de IAM agéntico abarca todo el ciclo de vida del acceso:
En la práctica, el IAM agéntico se ejecuta como un bucle en un punto de control situado frente a sus agentes y herramientas:
Los estándares son importantes en este ámbito: el IAM agéntico suele basarse en OAuth 2.0 / OIDC para tokens y delegación, y en estándares de identidad de cargas de trabajo como SPIFFE/SPIRE para credenciales de agente atestiguadas y de corta duración.
A medida que los agentes acceden cada vez más a las herramientas a través del Model Context Protocol (MCP), el límite de MCP se convierte en el lugar natural para aplicar el IAM agéntico: autenticando al agente, propagando la identidad y aplicando directivas sobre qué agentes pueden acceder a qué servidores MCP. Centralizar esto en un MCP gateway evita que cada agente y servidor tenga que reimplementar la identidad, y le proporciona un único punto de control auditado. Es la misma idea de plano de control que impulsa una gobernanza de agentes de IA más amplia.
TrueFoundry ejecuta el IAM agéntico en el gateway, actuando como agente de identidades para cada llamada de un agente. En cada petición viajan dos credenciales —el token del usuario y el token del propio agente—, de modo que el gateway siempre sabe tanto quién es el agente como en nombre de quién actúa:
El token del agente está firmado por TrueFoundry y se emite en el momento del registro, por lo que el gateway puede validar ambas credenciales sin necesidad de una consulta externa. Cada agente se registra en el registro de agentes con su propietario, propósito de negocio, autoridad definida (las herramientas, dominios de datos y acciones que puede utilizar, así como las entidades en cuyo nombre puede actuar) y una periodicidad de revisión; ese registro se convierte en el punto de aplicación de políticas.
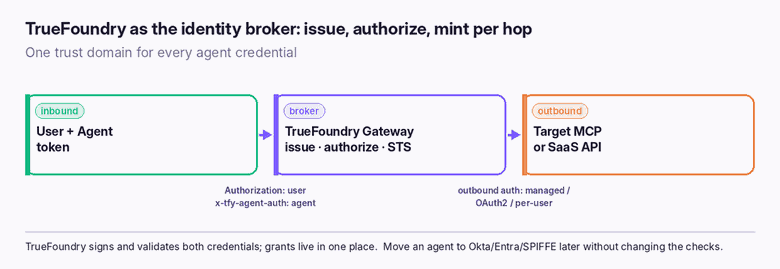
En cada petición, el gateway resuelve el par (usuario, agente) y luego evalúa la autorización en un orden estricto: el usuario debe ser colaborador en el destino, el agente debe ser colaborador (un sujeto agent:<name>), la herramienta solicitada debe estar en la lista de herramientas permitidas del agente y se evalúa una directiva Cedar opcional (donde la denegación prevalece sobre la autorización y se puede inspeccionar la cadena de delegación completa). Cualquier petición sin una concesión coincidente se deniega con un 403.
Para la delegación, TrueFoundry utiliza el intercambio de tokens RFC 8693 (en nombre de): el token emitido mantiene al usuario como sub y registra al agente actuante en una demanda act, mientras que los subagentes se anidan mediante act a lo largo de la cadena. Es fundamental destacar que no hay amplificación de privilegios: el token de cada salto contiene únicamente la intersección de los derechos del usuario, los derechos del agente y la aceptación del destino, por lo que la delegación solo puede restringir el acceso. Las credenciales salientes hacia cada herramienta o servidor MCP las custodia el gateway, nunca el agente.

El ciclo de vida está integrado: la certificación periódica firmada por el propietario confirma que las concesiones siguen coincidiendo con el propósito, la detección de desviaciones en tiempo de ejecución compara el comportamiento con la autoridad definida (pudiendo limitar, suspender o notificar), se registran las evidencias de decisión para cada acción y un mecanismo de parada de emergencia permite revocar un único agente de forma instantánea. Todo esto se despliega como SaaS, en su VPC, on-premise o en entornos aislados (air-gapped).
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




