


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
El Model Context Protocol (MCP) se suele describir como el "USB-C para la IA", una analogía pegadiza pero casi inútil cuando se está conectando un agente a una base de datos. La metáfora del puerto oculta la parte que realiza el trabajo: el elemento en el cable que habla el protocolo. En MCP, ese elemento es el cliente.
Si está construyendo u operando agentes de IA, el cliente es el componente que depurará a las 2 a. m. cuando se bloquee una llamada a una herramienta, cuando expire un token de OAuth a mitad de sesión o cuando un servidor anuncie una herramienta que su host nunca llega a mostrar al modelo. Entender exactamente qué hace el cliente, y qué no hace, marca la diferencia entre tratar a MCP como magia u operarlo como infraestructura.
Esta publicación define el cliente MCP con precisión: su función en la tríada host/cliente/servidor, el ciclo de vida de la conexión paso a paso, cómo se autentican los clientes, dónde se ejecutan realmente y por qué, a cualquier escala seria, se debe colocar un gateway entre los clientes y los servidores.
¿Desea un único punto de enlace gobernado para cada cliente MCP en su organización en lugar de configuraciones dispersas? Reserve una demostración.
MCP tiene tres roles, y confundirlos es la fuente más común de confusión.
Un host es la aplicación de IA con la que interactúa el usuario. Es el propietario del modelo de lenguaje (o de la conexión a uno), de la conversación y de la decisión sobre qué herramientas exponer al modelo y cuándo. Claude Desktop es un host. Cursor es un host. Un agente personalizado que haya escrito con un SDK es un host.
Un cliente es un conector de protocolo que instancia el host. Su único cometido es mantener una conexión con un servidor y traducir entre el mundo interno del host y el protocolo de red de MCP. La relación es uno a uno: un cliente, un servidor. Un host que se conecta a cinco servidores ejecuta cinco clientes. Cada cliente mantiene su propio estado de sesión, su propio conjunto de capacidades y sus propias credenciales.
Un servidor expone capacidades, herramientas (funciones que el modelo puede llamar), recursos (datos legibles como archivos o filas) y prompts (plantillas reutilizables), a través del protocolo. Un servidor MCP de GitHub expone create_issue y list_pull_requests. Un servidor de Postgres expone una herramienta de consulta y recursos de tabla.
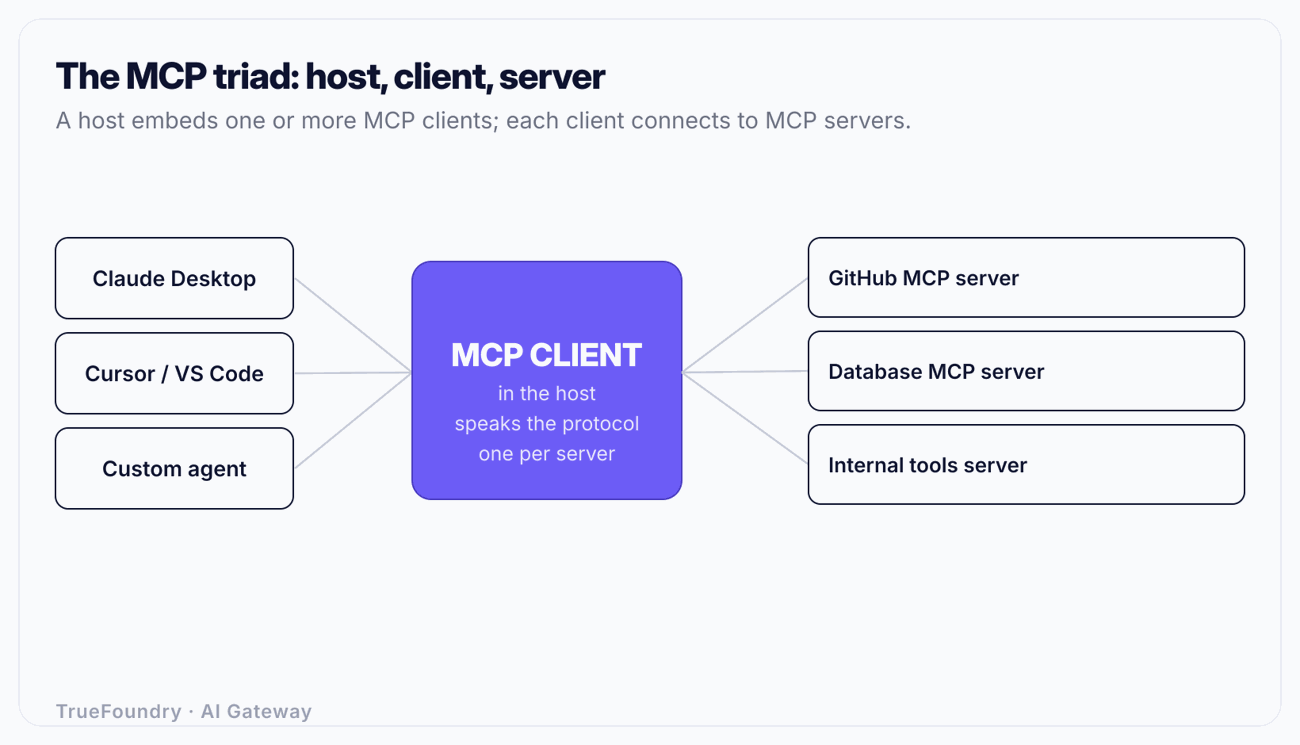
La división es importante porque las responsabilidades no se solapan. El host decide la directiva ("¿se le debería permitir al modelo llamar a delete_repo?"). El cliente aplica el protocolo ("¿está inicializado este servidor? ¿está anunciada la capacidad?"). El servidor realiza el trabajo y devuelve un resultado. Cuando algo se rompe, se soluciona en la capa a la que pertenece. Una herramienta que nunca le aparece al modelo suele ser un problema del host. Una herramienta que aparece pero da error al invocarse suele ser un problema del cliente o del servidor.
La regla de uno a uno no es casual. Cada conexión MCP es una sesión con estado y capacidades negociadas. El servidor A puede admitir suscripciones a recursos; el servidor B no. El servidor A se autentica con un token de OAuth de GitHub; el servidor B utiliza una credencial de base de datos. Dar a cada conexión su propio cliente mantiene ese estado aislado, de modo que una capacidad o un token expirado en una conexión no pueda corromper a otra. El host se convierte en el multiplexor: distribuye una única solicitud de usuario a los clientes que necesite, recopila los resultados y los devuelve al modelo.
Si eliminamos las metáforas, un cliente MCP conforme a la norma realiza cinco acciones concretas.
Transporte. Establece y mantiene la conexión. MCP define dos transportes estándar: stdio, donde el cliente inicia el servidor como un subproceso y habla a través de la entrada/salida estándar, y Streamable HTTP, donde el cliente realiza solicitudes HTTP a una URL del servidor y puede recibir una secuencia de eventos enviados por el servidor (SSE) en la respuesta. Las herramientas locales (un servidor de sistema de archivos en su portátil) suelen utilizar stdio. Las herramientas remotas (un servicio alojado) utilizan HTTP.
Enmarcado de mensajes (Message framing). Cada mensaje MCP es JSON-RPC 2.0. El cliente construye objetos de solicitud con un id, un method y params, vincula las respuestas con sus solicitudes mediante id y enruta las notificaciones iniciadas por el servidor. Si alguna vez ha observado el tráfico MCP sin procesar, verá que es simplemente una secuencia de envolturas JSON-RPC.
Negociación de capacidades. Al conectarse, el cliente envía initialize con la versión del protocolo que habla y las capacidades que admite (por ejemplo, si puede gestionar solicitudes de muestreo o de obtención de información). El servidor responde con las suyas. A partir de ese intercambio inicial (handshake), ambas partes saben qué está permitido. Un cliente que intente utilizar una capacidad que el servidor nunca anunció constituye un error de software (bug).
Invocación. Cuando el host decide que el modelo debe llamar a una herramienta, el cliente envía tools/call con el nombre de la herramienta y los argumentos, espera el resultado y lo devuelve. Hace lo mismo para resources/read y prompts/get.
Ciclo de vida y limpieza. El cliente gestiona la sesión desde el intercambio inicial hasta el cierre, lo que incluye la renovación de tokens, la reconexión y el cierre limpio de la conexión cuando el host la finaliza.
Tenga en cuenta lo que no está en esa lista: decidir si una llamada a una herramienta es segura, redactar información confidencial de un resultado o evitar que un agente fuera de control llame a la misma herramienta 400 veces. Esas son preocupaciones del host y de la gobernanza. El protocolo base proporciona las tuberías, no las directivas. Ese vacío es exactamente donde deben residir los controles empresariales que se analizan más adelante.
La conexión de un cliente pasa por una secuencia fija. Entenderla convierte la mayoría de los fallos de MCP en una pregunta rápida: "¿qué paso ha fallado?".
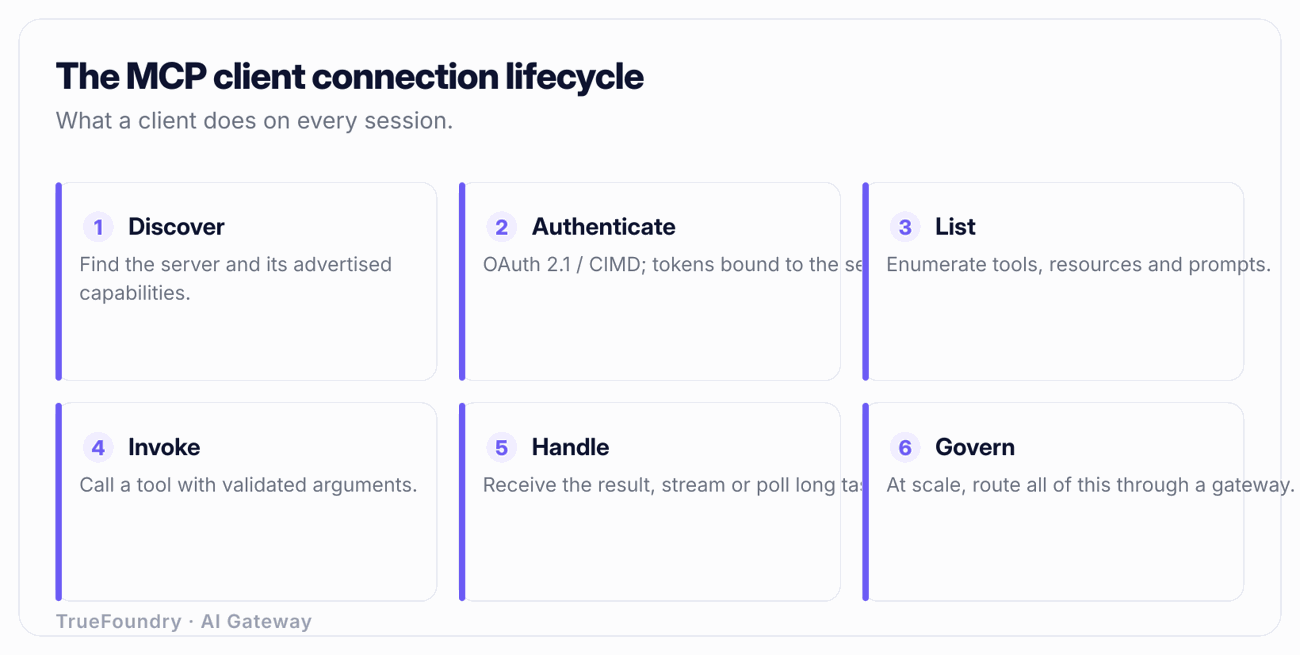
1. Descubrimiento. El cliente necesita un servidor al que conectarse. Para un servidor stdio local, el "descubrimiento" es una entrada de configuración: un comando y argumentos para iniciarlo. Para un servidor remoto, es una URL. En despliegues más grandes, el descubrimiento es dinámico: el cliente consulta a un registro o a un gateway qué servidores existen y cuáles son sus puntos de enlace, en lugar de definir cada uno de forma fija en el código.
2. Autenticación. Para servidores HTTP remotos, el cliente debe demostrar quién es antes de que el servidor acepte hablar. El modelo de autorización de MCP es OAuth 2.1. El cliente descubre el servidor de autorización a partir de metadatos de recursos protegidos (RFC 9728), opcionalmente se registra de forma dinámica (RFC 7591), ejecuta el flujo de código de autorización con PKCE (RFC 7636) y adjunta el token portador (bearer token) resultante a cada solicitud. Los servidores stdio locales suelen heredar la confianza del límite del proceso y omiten este paso.
3. Inicialización. El cliente envía la solicitud initialize: su versión de protocolo, información del cliente y capacidades. El servidor responde con su versión de protocolo, información del servidor y capacidades. Si las versiones son incompatibles, la conexión falla aquí de forma limpia, lo cual es mucho mejor que fallar tres llamadas a herramientas más tarde. A continuación, el cliente envía una notificación initialized para confirmar que la sesión está activa.
4. Listado de capacidades. El cliente llama a tools/list y, según sea necesario, a resources/list y prompts/list. El servidor devuelve el nombre de cada herramienta, la descripción y el JSON Schema para su entrada. Este es el catálogo que el host mostrará al modelo. Los servidores también pueden enviar una notificación listChanged más adelante si su conjunto de herramientas cambia, y un cliente que funcione correctamente vuelve a realizar el listado en respuesta.
5. Invocación. El host elige una herramienta (habitualmente porque el modelo la solicitó) y el cliente envía tools/call con argumentos validados. Una llamada de larga duración puede transmitir datos de salida intermedios. El cliente correlaciona la respuesta con la solicitud mediante id.
6. Gestión del resultado. El cliente devuelve el resultado de la herramienta al host, que le da formato para el modelo. Los resultados de MCP llevan una marca que distingue un error a nivel de herramienta (la herramienta se ejecutó y falló, p. ej., "repositorio no encontrado") de un error a nivel de protocolo (la llamada en sí estaba mal formada). Tratar ambos errores por igual es un fallo frecuente en los clientes: un "no encontrado" es información para el modelo, mientras que un error de protocolo es algo que su código debe gestionar.
7. Cierre. Cuando el host termina, el cliente cierra el transporte: finalizando el subproceso para stdio o terminando la sesión HTTP para remoto.
Imagine un agente de código al que se le pide "abrir una incidencia titulada 'Flaky CI' en el repositorio api". La secuencia dentro del host es:
tools/list; este incluye create_issue con un esquema que requiere owner, repo y title.create_issue({owner: "acme", repo: "api", title: "Flaky CI"}).tools/call, el servidor crea la incidencia y devuelve {issue_number: 412, url: "..."} como un resultado sin errores.Cada uno de esos pasos es un punto donde algo puede salir mal: un token caducado (paso 1), una discrepancia de esquema que el modelo dedujo mal (paso 3), un fallo de permisos en el lado del servidor que devuelve un error de herramienta (paso 4). Conocer el ciclo de vida le indica dónde buscar.
Las primeras conexiones MCP eran en su mayoría servidores stdio locales, donde la autenticación era implícita. Los servidores remotos cambiaron eso y el protocolo se estandarizó en OAuth 2.1 en lugar de inventar algo nuevo.
En concreto, un cliente remoto:
La revisión del 28-07-2026 de la especificación continuó con una dirección clara de desarrollo: hacia Streamable HTTP sin estado, donde un servidor no tiene que vincular una sesión de larga duración a un solo proceso, y hacia la identidad explícita del servidor mediante cabeceras Mcp-Name para que los clientes e intermediarios puedan nombrar y enrutar a un servidor específico de forma unívoca. El transporte sin estado es importante a nivel operativo porque permite que los servidores se escalen horizontalmente detrás de un balanceador de carga. Si desea un análisis más profundo sobre los flujos de tokens, la vinculación de audiencias y los modos de fallo, consulte nuestra guía sobre autenticación MCP.
La lección práctica: un cliente es solo tan seguro como la gestión que hace de sus tokens. Un cliente que registra tokens portadores en archivos de registro, que no valida la audiencia del token o que no realiza la renovación de forma limpia acabará filtrando credenciales o interrumpiendo sesiones. Estas son responsabilidades del cliente y son difíciles de gestionar correctamente de forma aislada, otra razón por la que la gestión centralizada se impone a escala.
El término "cliente MCP" suena abstracto hasta que se da cuenta de que probablemente ya ha utilizado varios. A continuación se muestran los más comunes y qué es exactamente cada uno de ellos.
El matiz importante de esa tabla: en cada uno de los casos, el cliente es un componente a nivel de biblioteca dentro del producto. Claude Desktop es el host; lo que realmente habla JSON-RPC con el servidor de GitHub es un objeto cliente que el host ha creado. Cuando escribe un agente personalizado con un SDK de MCP, usted mismo está instanciando ese objeto cliente, llamando directamente a connect(), list_tools() y call_tool().
Eso también explica por qué el mismo servidor se comporta de forma ligeramente diferente entre distintos hosts. El servidor es idéntico; los clientes difieren en la agresividad con la que vuelven a listar herramientas, en cómo muestran los errores de las herramientas al modelo y en cómo gestionan la autenticación. "Funciona en Claude Desktop pero no en mi agente" es casi siempre una diferencia de comportamiento del cliente, no del servidor.

Descubra cómo TrueFoundry centraliza la autenticación, el descubrimiento y la auditoría para cada agente y cliente MCP. Reserve una demostración.
Apunte un cliente a un servidor y MCP resultará sencillo. Ahora llévelo a la realidad: 200 desarrolladores, 30 servidores MCP internos, cada host intentando gestionar sus propios tokens OAuth, cada servidor accesible en su propia URL y un equipo de seguridad que quiere saber quién ha llamado a qué herramienta.
El modelo de conexión directa se desmorona rápidamente:
La solución sigue el mismo patrón que resolvió el problema equivalente para las API de LLM: colocar un gateway en medio. Un MCP gateway ofrece a cada cliente un único punto de enlace. El cliente se autentica una vez ante el gateway; este almacena y rota las credenciales de los servidores descendentes. El descubrimiento pasa a ser dinámico: el cliente consulta al MCP registry del gateway qué existe, en lugar de llevar una lista estática. Y como cada llamada fluye por un solo lugar, se obtiene la gobernanza, el control de acceso, los límites de tasa y la auditoría que el propio protocolo no proporciona.
A nivel de arquitectura, esto refleja un LLM proxy: una puerta de entrada lógica, múltiples backends detrás y las directivas aplicadas en el centro. El trabajo del cliente se vuelve más sencillo, no más complejo: se conecta a un punto de enlace bien conocido con una sola credencial y deja que el gateway se encargue de la distribución.
Para entornos regulados, donde las herramientas llaman a sistemas internos que contienen datos confidenciales, esto no es opcional. Necesita gobernanza MCP empresarial: control de acceso por equipo sobre qué servidores y herramientas son accesibles, auditoría completa de cada invocación de herramientas y la capacidad de revocar el acceso de forma centralizada. El gateway y registro MCP de TrueFoundry ofrecen exactamente esto: los clientes obtienen un único punto de enlace, la autenticación y el RBAC se aplican centralmente, cada llamada a herramientas es observable y está etiquetada, y el descubrimiento de servidores se gestiona a través de un registro gobernado en lugar de archivos de configuración dispersos. Si está evaluando opciones, nuestro análisis de los mejores MCP gateways cubre las diferentes alternativas, y el alojamiento de servidores MCP aborda la ejecución de los propios servidores.
Tratar al host como si fuera el cliente. Hay equipos que afirman: "Cursor es mi cliente MCP". Cursor es el host; contiene clientes. La distinción cobra importancia en el momento de depurar: una herramienta que nunca llega al modelo es una decisión de exposición del lado del host, mientras que una herramienta que da error al llamarla es un problema del cliente o del servidor. Confundir ambos hace que busque en la capa equivocada.
Ignorar el intercambio inicial (initialize). Los desarrolladores que escriben clientes personalizados a veces lanzan una tools/call antes de que se complete la negociación de capacidades, o asumen una capacidad que el servidor nunca anunció. El resultado son fallos intermitentes y desconcertantes. El intercambio inicial no es un mero formalismo; es el contrato. Cúmpla lo o aténgase a un comportamiento inestable.
Confundir errores de herramientas con errores de protocolo. Un resultado de MCP indica si la propia herramienta ha fallado (un error 404 que el modelo debe ver y procesar) o si se trata de una llamada mal formada (un problema de su código). Los clientes que mezclan estos errores ocultan información útil al modelo o bien se bloquean ante condiciones recuperables.
Definir URL de servidores y credenciales de forma fija en cada cliente. Funciona para tres servidores, pero colapsa cuando son treinta. La configuración estática significa que cada rotación y cada traslado exigen un cambio en toda la flota. El descubrimiento dinámico mediante un registro es lo único que escala.
Dejar que cada cliente gestione su propio OAuth. OAuth 2.1 con PKCE y renovación de tokens es fácil de implementar con errores sutiles: fuga de tokens en registros, falta de validación de audiencia o renovaciones defectuosas. Centralizar la autenticación en un gateway le permite implementarla una sola vez, correctamente, en lugar de N veces con N fallos.
El cliente MCP es el componente poco vistoso que permite el uso de herramientas por parte de los agentes: mantiene la conexión, negocia capacidades, se autentica y gestiona cada llamada a herramientas mediante JSON-RPC. Si consolida el modelo mental correcto —el host es propietario de la directiva, el cliente es propietario de la conexión y el servidor realiza el trabajo—, MCP deja de ser magia y se convierte en algo que puede operar y depurar.
Con un solo cliente y un solo servidor, el modelo directo funciona bien. A escala empresarial, con docenas de servidores y cientos de usuarios, se deja de apuntar los clientes directamente a los servidores y se coloca un gateway en medio: un único punto de enlace, autenticación y descubrimiento centralizados, y gobernanza sobre cada llamada a herramientas. Esa es la arquitectura que mantiene a una flota creciente de agentes siendo útil y estando bajo control.
Proporcione a cada cliente MCP un gateway seguro a través del cual conectarse. Reserve una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




