


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Pregunta al responsable de una plataforma cuántos LLM distintos está pagando su empresa en este momento y, por lo general, habrá una pausa y luego una suposición. La respuesta honesta suele ser "más de los que pensamos", porque cualquier ingeniero con una tarjeta de crédito y una clave de API puede conectar un nuevo modelo a un servicio en una tarde. Cada una de estas integraciones representa una factura independiente, un conjunto de credenciales independiente y una ruta independiente para que los datos confidenciales salgan de la empresa, sin que nada de ello sea visible desde un único lugar.
Un catálogo de modelos es el control que cierra esa brecha. Es la respuesta única y gobernada a la pregunta "¿qué modelos tienen permitido llamar nuestros equipos y bajo qué reglas?". No se trata de una hoja de cálculo de proveedores aprobados, sino de una lista obligatoria en la que cada entrada lleva asociada la política que se le aplica.
Esta publicación define el catálogo de modelos con precisión, marca una línea clara entre un catálogo y un registro de modelos (se suelen confundir constantemente), explica por qué la proliferación es peligrosa y costosa, y muestra cómo un catálogo implementado en una pasarela asocia políticas reales a un nombre lógico de modelo.
¿Quieres un catálogo gobernado de modelos aprobados con presupuestos y políticas por modelo? Reserva una demostración.
Un catálogo de modelos es un conjunto curado de entradas lógicas de modelos. Cada entrada consta de dos partes.
La primera parte es la vinculación (binding): un nombre lógico (por ejemplo, summarizer-prod) asignado a uno o más destinos reales (un proveedor específico, una versión de modelo y un punto de enlace). Esta es la misma indirección que ofrece un nombre de modelo lógico/virtual: las aplicaciones llaman al nombre, no al proveedor sin procesar.
La segunda parte es la política asociada a esa entrada:
Una entrada está "en el catálogo" solo cuando existen ambas partes. Esa es la distinción entre un catálogo y una lista de nombres de modelos en una wiki: el catálogo aplica y obliga, porque la política viaja con la entrada y se aplica en cada llamada.
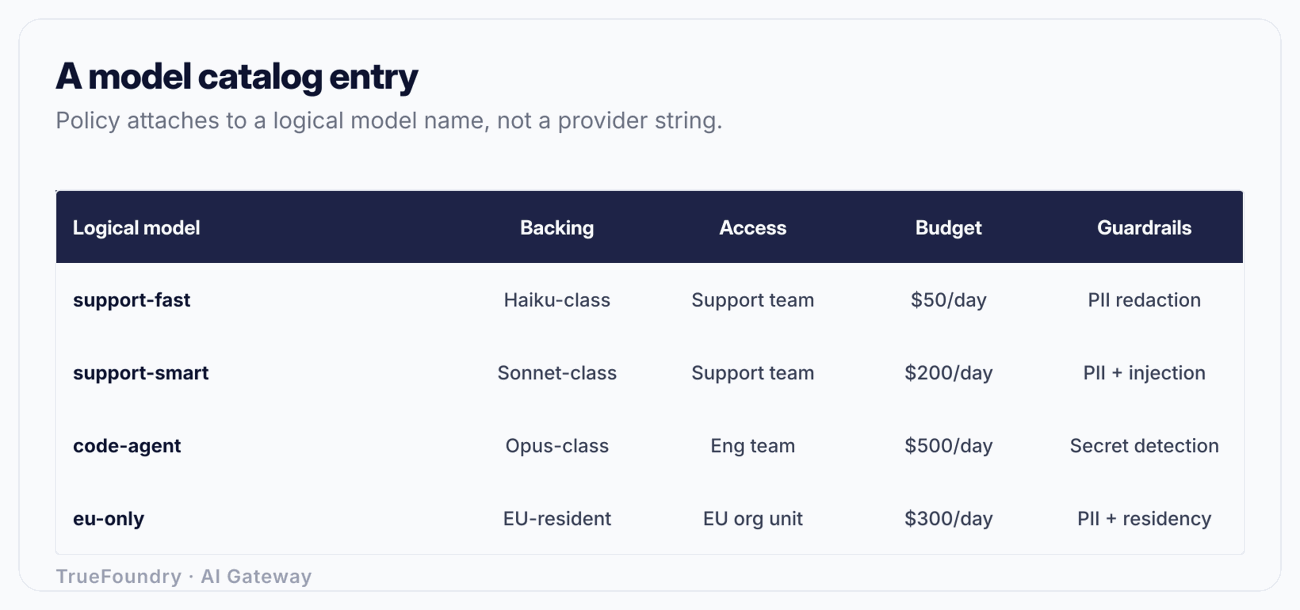
Como la política se vincula al nombre lógico y no al código de la aplicación, cambiarla es una operación que se realiza en un solo lugar. Si reduces el presupuesto de un equipo, cambias la versión del modelo subyacente o añades un guardarraíl de PII, cada servicio que llame a ese nombre lógico heredará el cambio en la siguiente solicitud. Sin redespliegues, sin buscar en repositorios cadenas de texto de modelos codificadas a piñón fijo.
Esta es la aclaración más importante del artículo, porque los términos se utilizan indistintamente y se refieren a sistemas completamente diferentes.
Un registro de modelos (piensa en los registros de artefactos en las herramientas de MLOps) gestiona artefactos de modelos entrenados. Su unidad es un modelo que has producido: un conjunto de pesos, con versiones, linaje que se remonta a la ejecución del entrenamiento y al conjunto de datos, métricas y un ciclo de vida (staging, producción, archivado). Utilizas un registro cuando tus científicos de datos entrenan modelos y necesitas realizar el seguimiento, la promoción y el despliegue de esos artefactos de forma reproducible.
Un catálogo de modelos gestiona el acceso a los modelos que tus equipos consumen, la mayoría de los cuales no has entrenado tú, como las API de LLM de terceros y los modelos de código abierto que sirves. Su unidad es una entrada aprobada y sujeta a políticas. Utilizas un catálogo para controlar quién puede llamar a qué modelo, a qué coste, en qué región y bajo qué guardarraíles.
La confusión es comprensible porque ambos tratan con "modelos", pero responden a preguntas diferentes. Uno pregunta "¿qué versión del modelo de fraude hemos desplegado y de qué ejecución de entrenamiento procede?". El otro pregunta "¿tiene permitido el equipo de soporte enviar datos de clientes a este LLM y nos hemos pasado del presupuesto este mes?". Una plataforma madura a menudo tiene ambos, y se sitúan en capas diferentes.
Si te quedas con una sola cosa de esta sección: un registro se ocupa de la oferta de modelos que construyes; un catálogo se ocupa de la demanda gobernada de modelos que tus equipos utilizan. Elegir la herramienta equivocada para un problema de gobernanza te dejará con un almacén de artefactos perfectamente versionado y ningún control sobre la factura de OpenAI.
Sin un catálogo, el uso de modelos crece de forma orgánica, lo cual parece saludable pero en realidad es el problema. A esto le siguen tres modos de fallo que se van acumulando.
Modelos en la sombra. Un ingeniero añade un nuevo proveedor para lanzar una funcionalidad. Funciona, así que se queda. Nadie lo aprobó, seguridad nunca lo revisó y no está en ningún inventario. Multiplica eso por cada equipo a lo largo de un año y tendrás una flota de integraciones desconocidas, cada una de ellas una posible ruta de exfiltración de datos, que ninguna persona puede enumerar. No se puede gobernar lo que no se puede ver.
Facturas sorpresa. Cuando cada servicio tiene su propia clave de API, el gasto se distribuye entre las facturas de los proveedores sin etiquetas comunes. La factura mensual llega como una cifra elevada y nadie puede responder a la pregunta de "qué equipo ha provocado el aumento del 40 %" sin hacer un análisis forense. El coste que no se puede atribuir no se puede controlar, que es toda la premisa de FinOps para IA.
Brechas de cumplimiento. Esta es la que acaba con carreras profesionales. Una integración no gobernada envía datos de clientes de la UE a un modelo que se ejecuta en una región de EE. UU., violando un compromiso de residencia. O bien, instrucciones sin procesar que contienen PII llegan a un proveedor sin ninguna redacción en el camino. O una aplicación filtra un secreto dentro de una instrucción y este queda registrado en el lado del proveedor. Cada brecha existe porque no había un punto de aplicación entre la aplicación y el modelo.
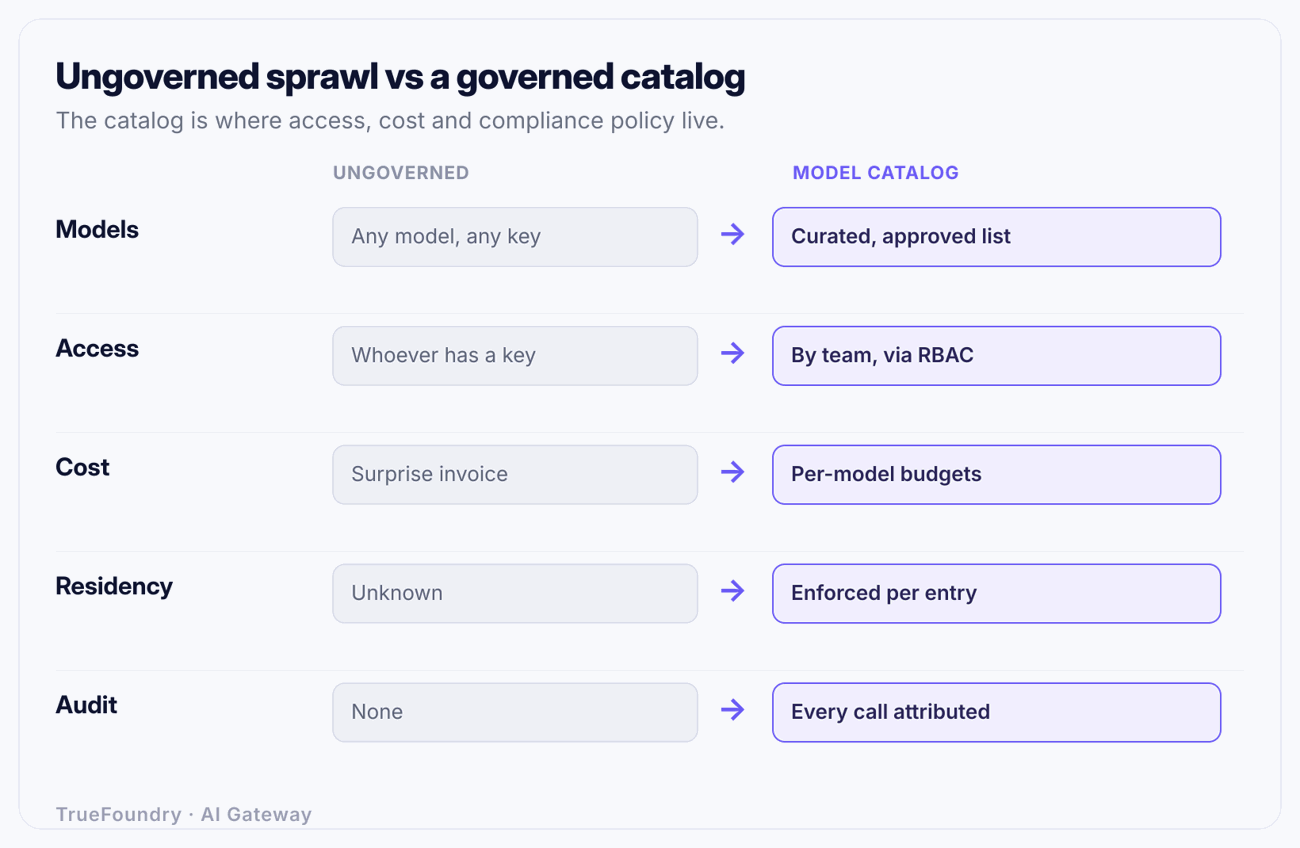
La causa raíz común es la ausencia de un punto de control (chokepoint). La conexión directa entre la aplicación y el proveedor significa que no hay un lugar único para ver el uso, atribuir el coste o aplicar las políticas. Un catálogo, implementado en una pasarela, vuelve a introducir ese punto de control sin quitarles a los equipos la elección de modelos: siguen ofreciéndose autoservicio, pero a partir de un conjunto aprobado y gobernado.
Comprueba cómo TrueFoundry vincula políticas de acceso, coste y residencia a cada modelo. Reserva una demostración.
El catálogo es tan útil como su nivel de aplicación, y esa aplicación es la razón por la que pertenece a la pasarela de IA (AI gateway) en lugar de a un documento. Estructuralmente, es el mismo punto de control que proporciona un proxy de LLM: cada solicitud pasa por un solo lugar, por lo que la política se puede aplicar en cada llamada.
Esto es lo que ocurre en una sola solicitud cuando el catálogo reside en la pasarela. Un servicio llama al modelo lógico support-assistant. La pasarela:
support-assistant. Si no está permitido, se rechaza la solicitud.Cada uno de esos pasos hace referencia a la política de la entrada, no al código del servicio emisor. Ese es el objetivo. La aplicación envía un nombre; la pasarela aplica todo a lo que está vinculado ese nombre. Cambia la vinculación (nueva versión del modelo) o la política (presupuesto más bajo, guardarraíl añadido) en el catálogo, y la siguiente solicitud la cumplirá, sin necesidad de cambiar la aplicación.
Esto también convierte al catálogo en el hogar natural para los controles documentados en las herramientas de gobernanza. Los límites de tasa y los presupuestos se detallan en límites de tasa de tokens y presupuestos de LLM; la atribución que da sentido a los presupuestos se encuentra en atribución de costes de LLM y presupuestos de equipos; las comprobaciones de seguridad se encuentran en guardarraíles de IA; y la aplicación de la residencia está en residencia de datos. El catálogo es el lugar donde estas políticas se vinculan a modelos específicos, y se integra en el conjunto más amplio de herramientas de gobernanza de IA.
TrueFoundry implementa exactamente esto: un catálogo de modelos donde cada nombre lógico de modelo lleva consigo su control de acceso, presupuesto, límites de tasa, residencia y guardarraíles, aplicados en la pasarela en cada solicitud, con observabilidad por solicitud etiquetada por usuario, equipo y modelo. Dado que el plano de datos se puede ejecutar en tu propia VPC, on-premise o desconectado de la red (air-gapped), la residencia no es una promesa en un panel de control, sino una propiedad del lugar por el que fluye físicamente el tráfico.
En concreto, la entrada para support-assistant podría ser: nombre lógico support-assistant, respaldado por una versión de modelo de un proveedor específico; acceso limitado a los equipos de Soporte y CX; presupuesto de 2000 USD/mes; límite de tasa de 50 000 tokens/minuto por equipo; residencia fijada en la UE; guardarraíles de redacción de PII y detección de inyección de instrucciones, activados tanto para la entrada como para la salida. Un desarrollador del equipo de Soporte llama a support-assistant y obtiene un modelo gobernado sin conocimiento alguno del proveedor, la región o los límites. A un desarrollador de otro equipo que llame al mismo nombre se le deniega el acceso. Eso es autoservicio y gobernanza al mismo tiempo.
Así es como se ve un catálogo pequeño pero realista. Cada fila es una entrada lógica; las columnas son la política vinculada a ella. Las cifras son ilustrativas.
Si lees cualquier fila de izquierda a derecha, podrás responder, para ese modelo, a todas las preguntas de gobernanza: quién, cuánto, qué tan rápido, dónde y con qué seguridad. Si lees una columna de arriba a abajo, podrás auditar una sola dimensión en todos los modelos, por ejemplo, "¿qué modelos están fijados a la UE?". Esa legibilidad en dos direcciones es lo que te proporciona un catálogo y lo que una pila de claves de API dispersas nunca podrá ofrecer.
Confundir un catálogo con un registro. Los equipos encienden un registro de modelos, lo versionan todo a la perfección y aun así no pueden controlar quién llama a la API de OpenAI ni cuánto cuesta, porque un registro gobierna los artefactos que entrenas, no el acceso a los modelos que consumes. Decide qué problema tienes antes de elegir una herramienta.
Tratar el catálogo como una lista estática. Una página de modelos aprobados en una wiki no es un catálogo; es documentación que nadie hace cumplir. El valor reside en la aplicación obligatoria en cada solicitud. Si la lista no bloquea una llamada no autorizada o una instrucción que viole la residencia, es una sugerencia, no un control.
Vincular la política al código de la aplicación en lugar de al nombre del modelo. Si codificas a piñón fijo una comprobación de presupuesto o una región en cada servicio, tendrás una política dispersa, incoherente e inauditable que se desviará en cuanto a alguien se le olvide añadirla. Vincula la política al modelo lógico en el catálogo para que cada cliente la herede y los cambios se propaguen en un solo lugar.
Gobernar el coste pero no los datos. Los presupuestos y los límites de tasa son la parte fácil. Los fallos costosos son los de cumplimiento: datos que cruzan una región, PII que llega a un proveedor sin redactar. Un catálogo que controla el gasto pero no la residencia ni los guardarraíles deja abiertas las brechas que pueden acabar con carreras profesionales.
Sin atribución por solicitud. Si el uso no se etiqueta por usuario, equipo y modelo en el momento de la llamada, los presupuestos son inaplicables y la factura mensual es un misterio. La atribución tiene que realizarse por donde fluye la solicitud, en la pasarela, y no reconstruirse más tarde a partir de las facturas del proveedor.
Un catálogo de modelos convierte la pregunta "¿qué modelos tenemos permitido usar y bajo qué reglas?" de algo que nadie puede responder a una lista gobernada y de obligado cumplimiento. Cada entrada es un nombre de modelo lógico que lleva su propio control de acceso, presupuesto, límites de tasa, residencia y guardarraíles; y como la política se vincula al nombre, la cambias en un solo lugar y todos los clientes la obedecen. Fundamentalmente, un catálogo no es un registro de modelos: uno gobierna el acceso a los modelos que consumes y el otro versiona los artefactos que entrenas.
La razón para implementarlo en una pasarela es su capacidad de aplicación efectiva. Una lista en una wiki documenta intenciones; un catálogo en el punto de control por el que pasa cada solicitud realmente rechaza la llamada no autorizada, frena al equipo que excede el presupuesto, mantiene los datos de la UE dentro de la UE y redacta la PII antes de que salga. Así es como se ofrece a los equipos un acceso en autoservicio a los modelos mientras se mantienen bajo control el coste, el acceso, la residencia y la seguridad, en lugar de descubrir las brechas en la factura o en una auditoría.
Gobierna qué modelos pueden usar tus equipos desde un solo catálogo. Reserva una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




