Blank white background with no objects or features visible.

¡Hola, EMEA! TrueFoundry está ampliando su presencia en Europa, Oriente Medio y África. Leer más →

¿Qué es la autorización de agentes?

Published: noviembre 20, 2026

La autorización de agentes es el proceso de decidir qué se le permite hacer a un agente de IA autenticado —a qué herramientas, datos y acciones puede acceder— evaluando la identidad del agente y la solicitud en función de una política de mínimo privilegio, incluida cualquier delegación en nombre de (on-behalf-of), antes de permitir la acción. Es el control que mantiene a un agente autónomo dentro de sus límites previstos.

En una frase: la autorización de agentes responde a «¿se le permite a este agente hacer esto?», aplicándose por acción, bajo el mínimo privilegio y después de la autenticación de agentes.

¿Por qué es difícil la autorización de agentes?

Autorizar agentes autónomos es más difícil que autorizar aplicaciones por tres razones:

  • Exceso de privilegios por defecto. Un agente al que se le entrega el token de un humano o una clave amplia puede hacer todo lo que ese principal puede hacer, mucho más de lo que requiere su tarea. El mínimo privilegio debe ser deliberado.
  • Permisos heredados y ambientales. Los agentes a menudo se ejecutan con cualquier acceso que otorgue su entorno, acumulando silenciosamente un alcance que nadie delimitó.
  • Cadenas de delegación. Cuando un agente actúa en nombre de un usuario, o llama a otro agente que llama a una herramienta, el sistema debe transportar «quién está realizando realmente la consulta» en cada salto y autorizar en función de esa identidad, no solo del emisor inmediato de la llamada.

Hacer esto bien es fundamental para el gobierno de agentes de IA: la autorización es donde las políticas realmente restringen lo que los agentes pueden hacer.

Vea la autorización de mínimo privilegio aplicada a sus agentes.

¿Cómo funciona la autorización de agentes?

  1. Comenzar desde una identidad verificada. La autorización solo se ejecuta después de que el agente está autenticado: primero debe saber quién es el agente.
  2. Resolver la delegación. Si el agente actúa en nombre de un usuario o de otro agente, resuelva la cadena completa hasta el principal de origen. (Consulte identidad y delegación de agentes.)
  3. Evaluar la política. Verifique la acción y el recurso solicitados frente a los alcances (scopes) de mínimo privilegio asignados a ese agente, no frente al rol amplio de un humano.
  4. Aplicar la decisión. Permitir, denegar o requerir una aprobación de mayor nivel (aprobación humana) para acciones de alto impacto, en un punto de control, antes de que la solicitud llegue a la herramienta, modelo o servidor MCP.
  5. Registrar para auditoría. Registre la decisión junto con la identidad del agente para atribución y detección de anomalías.

Autenticación de agentes vs. autorización de agentes

Autenticación de agentesAutorización de agentes
Pregunta¿Quién es este agente?¿Qué puede hacer este agente?
Basada enCredenciales (firma, emisor, expiración)Política, alcances (scopes), cadena de delegación
OrdenPrimeroSegundo
ResultadoIdentidad verificadaPermitir / denegar / aprobación por acción
FalloSuplantación de identidadExceso de privilegios, movimiento lateral
Aplique la delegación en nombre de sin amplificación de privilegios: solicite una demostración guiada.

Mínimo privilegio y delegación en nombre de

Dos principios realizan la mayor parte del trabajo. El mínimo privilegio significa que cada agente recibe únicamente los alcances que su tarea requiere, por lo que un agente comprometido o con un comportamiento anómalo solo puede causar un daño limitado. La delegación en nombre de (on-behalf-of o OBO) significa que un agente que actúa para un usuario está autorizado según los derechos de ese usuario —nunca más— y la delegación es explícita y auditable en lugar de ser un token heredado. TrueFoundry admite la delimitación basada en colaboradores y la delegación OBO para que un agente solo pueda ser representado por identidades a las que se les haya concedido explícitamente ese permiso.

Autorización en cadenas multiagente

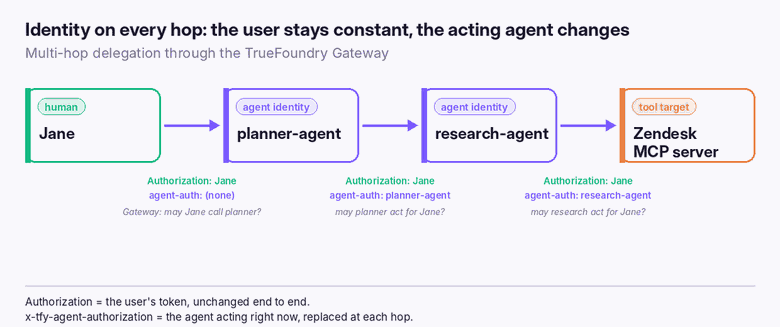
La autorización de una sola solicitud no es suficiente cuando los agentes llaman a otros agentes. Si cada salto solo verifica a su emisor inmediato, un agente intermedio con privilegios puede convertirse en un diputado confundido (confused deputy), realizando acciones para las que el usuario original nunca tuvo permiso. La autorización debe propagar la identidad de origen y las restricciones a lo largo de toda la cadena. En el modelo de TrueFoundry, el usuario se mantiene constante como sub de principio a fin, mientras que el agente actuante en el claim act cambia en cada salto, y el gateway vuelve a comprobar «¿puede este agente actuar en nombre de este usuario?» en cada ocasión.

Identidad en cada salto: el usuario (Jane) permanece constante; el agente actuante cambia y se vuelve a autorizar en cada salto a través del gateway.

Cubrimos este modo de fallo y su solución en detalle en Propagación de la autorización explicada.

Ejemplos de autorización de agentes

  • Tokens delimitados: el token de un agente contiene solo los alcances para su tarea (p. ej., leer un buzón de correo, no todo el tenant).
  • Política por agente en el gateway: el plano de control decide, por solicitud, a qué herramientas y servidores MCP puede acceder un agente.
  • Acceso basado en colaboradores: un agente solo puede ser invocado o representado por usuarios o equipos explícitamente autorizados.
  • Aprobación de mayor nivel (step-up): las acciones de alto impacto (pagos, eliminaciones) requieren aprobación humana antes de ejecutarse.

Cómo autoriza TrueFoundry a los agentes

TrueFoundry autoriza cada acción del agente en el gateway, en un orden estricto y auditable una vez resuelto el par (usuario, agente):

  1. RBAC — usuario: el usuario debe ser colaborador en el servidor MCP de destino.
  2. RBAC — agente: el agente también debe ser colaborador (un sujeto agent:<name> con un rol).
  3. Restricción de herramientas: si la entrada del agente define una lista de herramientas, la herramienta solicitada debe estar en ella.
  4. Política Cedar (opcional): se evalúa con el agente, los claims del usuario, la herramienta, la hora y la cadena de delegación, y la denegación (forbid) siempre prevalece sobre la autorización (permit).
  5. Reenviar o denegar: si se superan todas las comprobaciones, la solicitud se reenvía con la credencial de salida correcta; de lo contrario, devuelve 403.

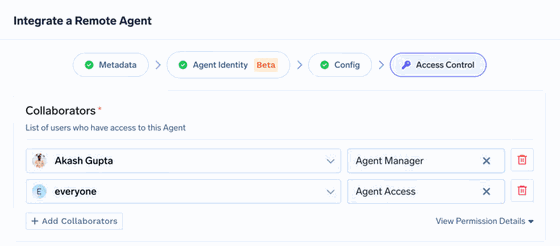
La delegación se rige por dos claims: may_act se comprueba antes de acuñar un token delegado (el filtro preventivo), y act se registra en el token emitido (el registro a posteriori). Dado que cada token intercambiado solo contiene la intersección de los derechos del usuario, del agente y del destino, la autorización solo puede restringir la cadena, nunca ampliarla. Quién puede invocar a un agente y a quién puede representar se establece mediante concesiones de colaboradores.

Control de acceso en TrueFoundry: los colaboradores deciden quién puede invocar a un agente y a quién puede representar, las concesiones que el gateway aplica en cada solicitud.

Cada decisión se registra con el usuario, agente, modo de identidad, cadena de delegación, servidor MCP, herramienta, las decisiones de RBAC y Cedar, la política coincidente, los alcances utilizados y el estado, desplegable como SaaS, VPC, on-premise o air-gapped.

Aplique una autorización delegada de mínimo privilegio para cada acción del agente desde un único plano de control.

Try now.

One gateway for all your models, MCP servers, and agents. No credit card needed.

Inscríbase
Tabla de contenido

Controle, implemente y rastree la IA en su propia infraestructura

Reserva 30 minutos con nuestro Experto en IA

Reserve una demostración

La forma más rápida de crear, gobernar y escalar su IA

Demo del libro
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Descubra más

No se ha encontrado ningún artículo.
noviembre 20, 2026
|
5 minutos de lectura

GPT-6.1 Terra: API, benchmarks, precios y cómo usarlo

No se ha encontrado ningún artículo.
noviembre 20, 2026
|
5 minutos de lectura

Alternativas a Bifrost: las mejores herramientas que puede considerar en 2026

No se ha encontrado ningún artículo.
noviembre 20, 2026
|
5 minutos de lectura

GPT-5.1 frente a GPT-5: 9 mejoras clave que debes conocer

LLMS y GenAI
TrueFoundry AI gateway is an enterprise alternative to Bifrost and Portkey
noviembre 20, 2026
|
5 minutos de lectura

Bifrost vs. Portkey: comparativa de precios, funciones de AI Gateway e idoneidad empresarial

No se ha encontrado ningún artículo.
Realice un recorrido rápido por el producto
Comience el recorrido por el producto
Visita guiada por el producto