


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
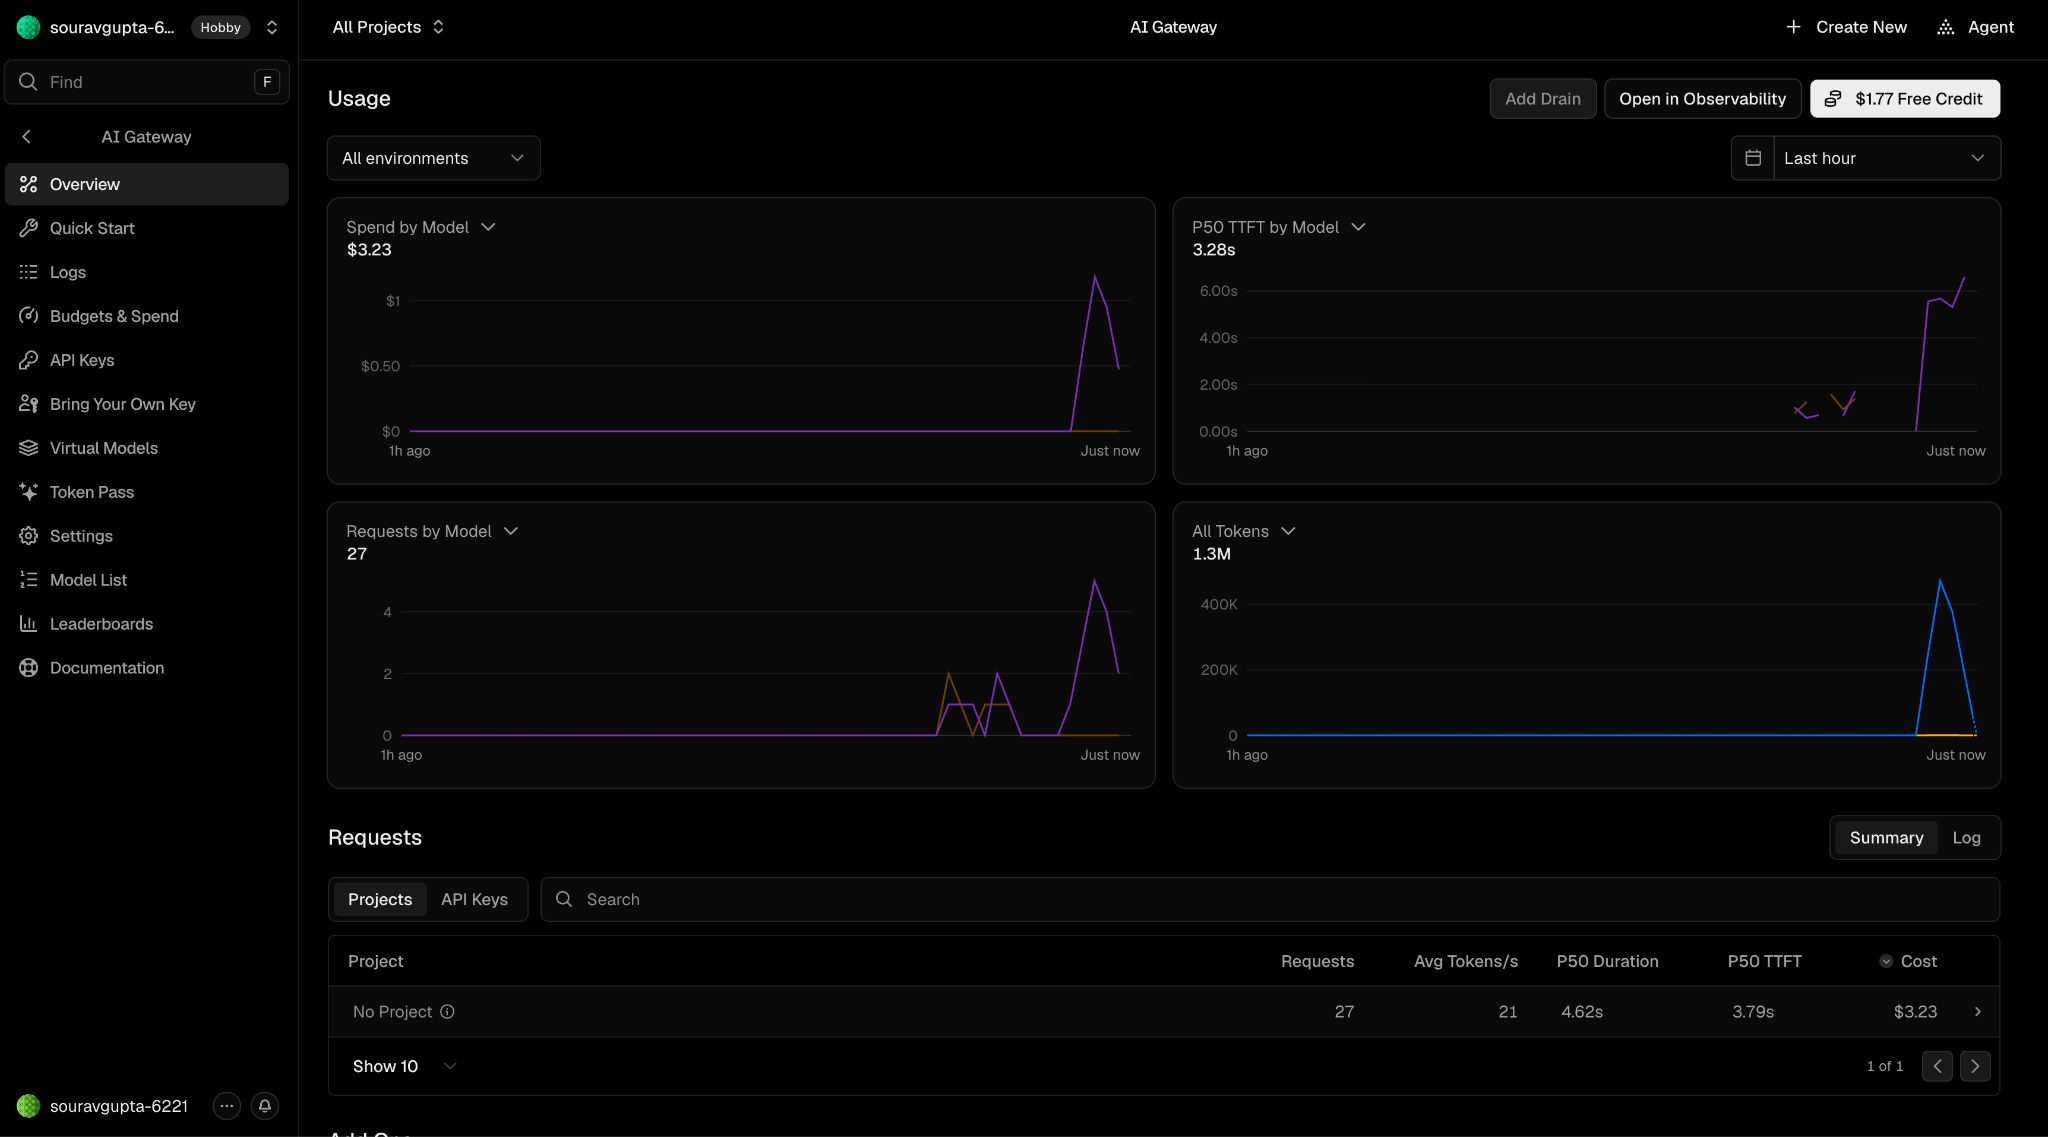
Vercel AI Gateway es un enrutador gestionado competente y, para muchos equipos, ya está preparado para la empresa hoy en día. Para otros no lo está, y la línea divisoria entre ambos casos es concreta y no vaga. Si sus requisitos se adaptan a un servicio alojado y los controles de gobernanza que necesita se encuentran en los niveles de pago de Vercel, la solución cumple. Si necesita que los prompts permanezcan dentro de su propia red, residencia de datos seleccionable por el cliente, guardarraíles de contenido nativos o gobernanza de agentes a nivel de herramienta, se encontrará con carencias que son estructurales y no meros detalles de la hoja de ruta.
Este es un análisis para quienes firman la aprobación de un AI gateway: ingeniería de plataformas, seguridad y cumplimiento. Aborda las preguntas que estos equipos plantean durante la adquisición: despliegue y ruta de datos, gobernanza de identidad y acceso, certificaciones de cumplimiento, residencia y retención de datos, observabilidad y auditoría, y madurez. Todo lo expuesto aquí procede de la documentación pública de Vercel a fecha de septiembre de 2026, con capturas de pantalla de una cuenta activa. Allí donde la documentación no establece algo, indicamos "no documentado" en lugar de afirmar que la función no existe, ya que son afirmaciones distintas. Si desea conocer primero el contexto de la categoría, nuestra guía introductoria sobre qué es un gateway de LLM le servirá de preparación.
La expresión se utiliza de forma imprecisa, por lo que este es el listado de exigencias al que este análisis somete a Vercel. Un gateway preparado para la empresa le permite controlar adónde viajan los prompts, demuestra quién puede hacer qué con controles de identidad y acceso reales, cuenta con las certificaciones que solicitan sus auditores, ofrece respuestas sobre la residencia y retención de datos, genera una traza de auditoría y viene acompañado del soporte y la madurez necesarios para planificar a futuro. La cobertura de proveedores y una API compatible con OpenAI no hacen que un gateway esté preparado para la empresa. Cualquier producto serio dispone de eso en la actualidad. La siguiente tabla resume el rendimiento de Vercel AI Gateway en las dimensiones que deciden una revisión de seguridad.
Preparación para la empresa de un vistazo. El verde indica preparado; el ámbar, parcial; el rojo, una carencia.
Vercel documenta los componentes fundamentales del control de acceso. El inicio de sesión único SAML está disponible como un complemento de pago en Pro o a través de Enterprise, mientras que el aprovisionamiento automático de directorios mediante SCIM requiere Enterprise. Las cargas de trabajo se autentican con claves API de equipo o tokens OIDC de proyecto, y la validez local de OIDC se documenta en 12 horas. El ciclo de vida de las claves es adecuado: las claves incluyen una fecha de caducidad, la eliminación invalida la clave de inmediato y las claves creadas por un miembro del equipo que abandona la empresa se desactivan. Los ajustes de seguridad del equipo muestran la revocación de tokens en tokens de acceso personal, tokens de aplicaciones y claves de API Gateway.
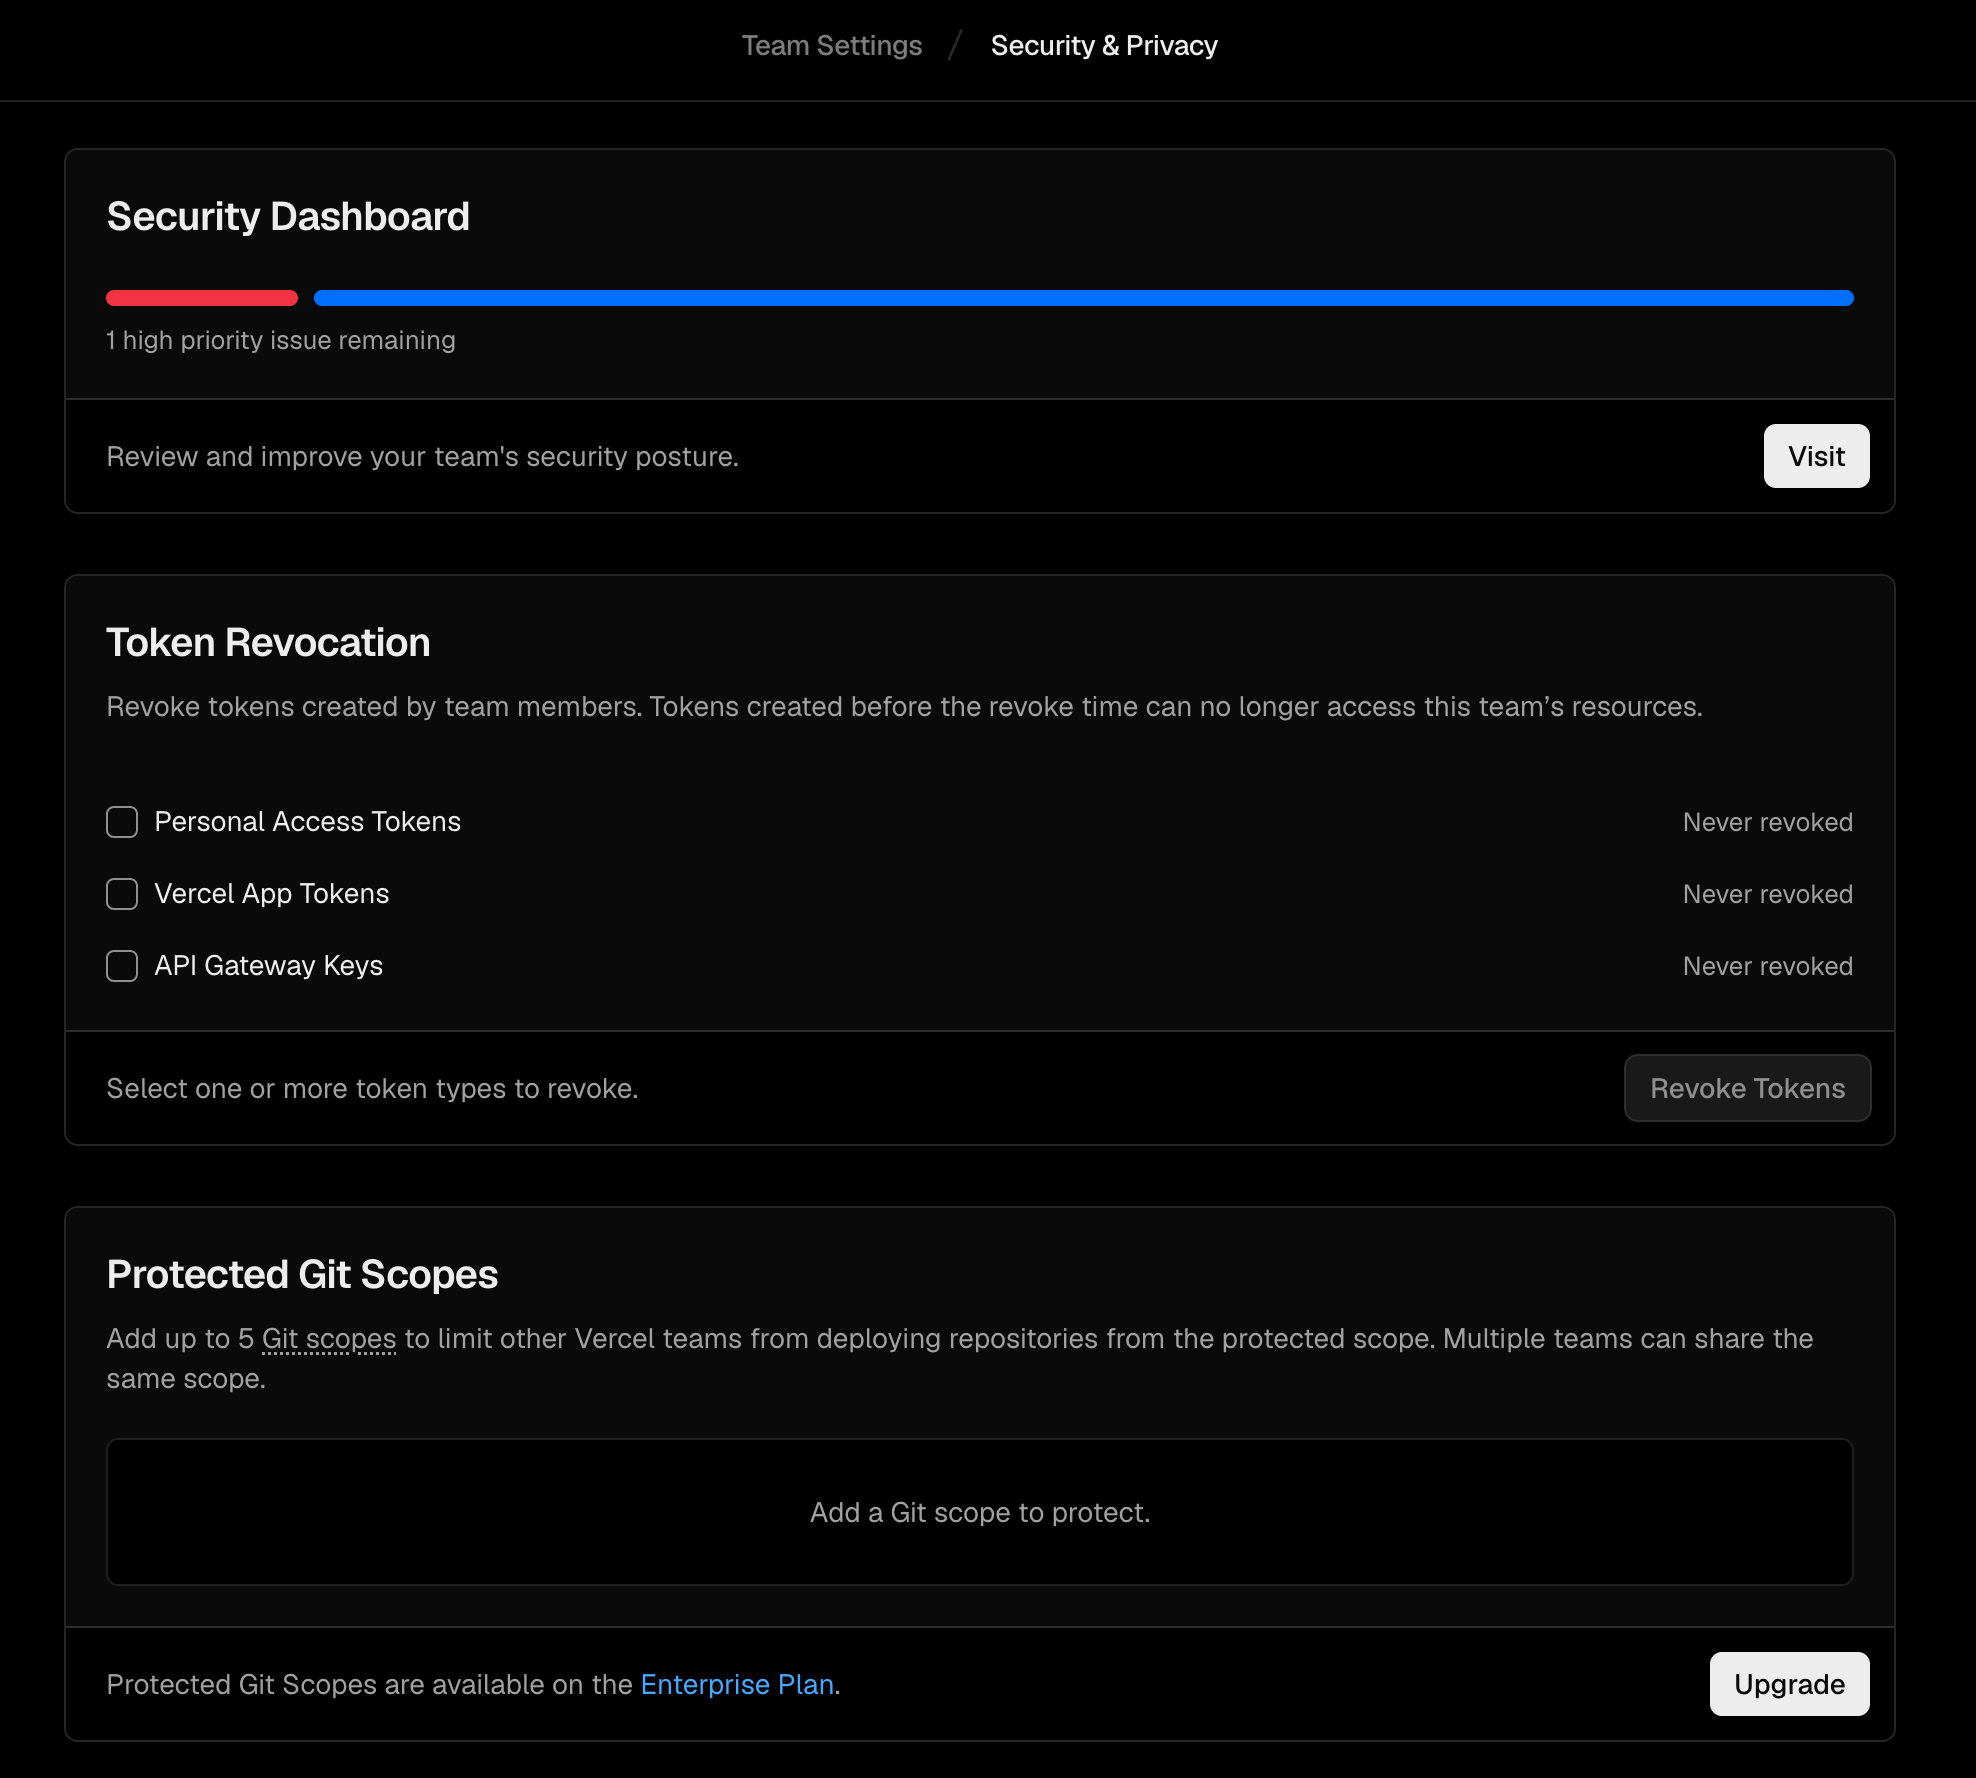
Las carencias se manifiestan en la granularidad. Existen roles de equipo y políticas de modelos o proveedores, pero el control de acceso basado en atributos a nivel de parámetro y los alcances de modelo por clave no se establecen en la documentación. En lo relativo a la gobernanza de agentes en particular, no se documenta una capa unificada de autorización de herramientas dentro del Gateway. Vercel Connect proporciona acceso delegado a la API, pero se trata de un servicio adyacente y no de un motor de políticas MCP en el Gateway, por lo que si su plan contempla permitir que los agentes llamen a herramientas bajo una política aplicada de forma centralizada, este es el aspecto que debe probar antes de comprometerse.
Un punto de adquisición relacionado es determinar qué controles se ubican en cada plan, ya que varias funciones de gobernanza no están disponibles en los niveles inferiores:
Los equipos contienen proyectos y las claves del Gateway pertenecen a los equipos, por lo que el alcance lógico que la mayoría de las organizaciones necesitan está presente. Lo que la documentación no establece es el aislamiento físico dedicado o las garantías ante problemas de concurrencia de recursos (noisy neighbor), lo cual resulta relevante si su modelo de seguridad exige la separación de inquilinos por debajo de la capa lógica. También hay un matiz importante en los presupuestos: los presupuestos de proyecto se aplican a las solicitudes OIDC de despliegue en lugar de al gasto de claves API, por lo que la asociación de proyectos y la atribución de costes responden a cuestiones distintas. Tampoco se documenta un flujo de trabajo de aprobación nativo para la creación de claves o inquilinos, de modo que la gobernanza autoservicio podría requerir un desarrollo en torno al producto en lugar de integrarse en él.
Vercel documenta SOC 2 Tipo 2 e ISO 27001 a nivel de plataforma, BAA de HIPAA para clientes Pro y Enterprise elegibles, y un DPA. Esto cubre gran parte de las listas de verificación de adquisición habituales. Conviene prestar atención a dos aspectos. En primer lugar, la cobertura exacta del BAA para Gateway y proveedores, así como el estado de FedRAMP, no se establecen en la documentación pública, por lo que un comprador sujeto a regulación debería solicitar esos alcances por escrito en lugar de deducirlos de las certificaciones de la plataforma. En segundo lugar, el propio boletín de seguridad de Vercel registra un incidente en abril de 2026 relativo al acceso no autorizado a sistemas internos y la exposición de variables de entorno de algunos clientes que no estaban marcadas como sensibles. Se trata de antecedentes de la plataforma y la fuente no demuestra un compromiso específico del Gateway, pero debe incluirse en una evaluación empresarial honesta junto a las certificaciones. Vercel publica un contacto para divulgación responsable y documentación sobre pruebas de penetración a través de su Trust Center.
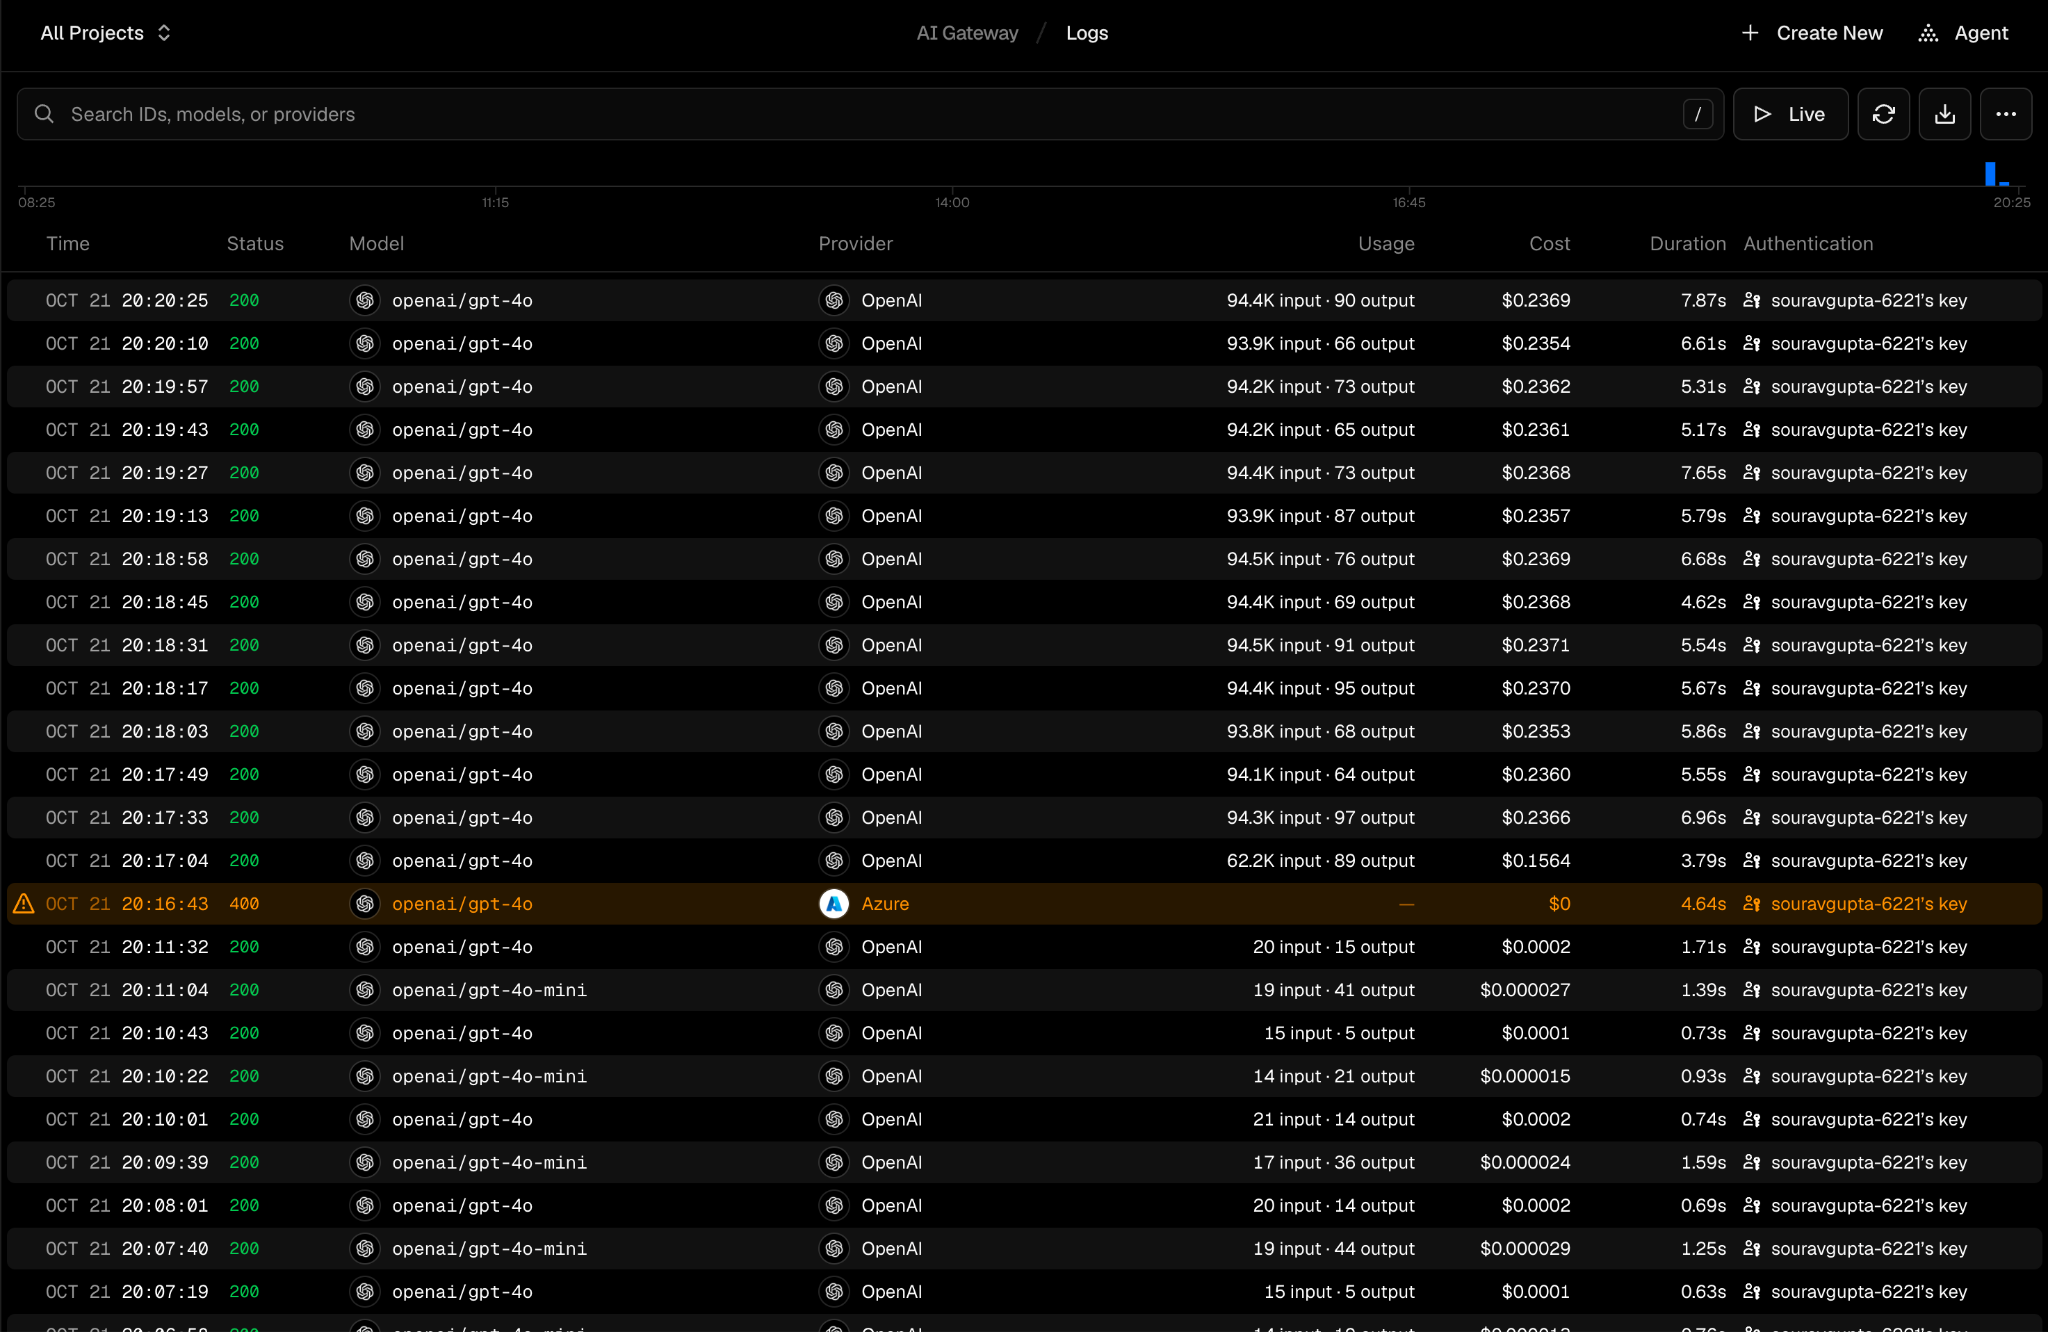
Esta es la sección que suele determinar los despliegues en entornos regulados, y presenta aspectos diversos. En el lado positivo, el Gateway no captura los cuerpos de los prompts ni de las completaciones, eliminando el contenido de las solicitudes al finalizar, lo que supone una ventaja real de privacidad frente a los gateways que registran todo de manera predeterminada. Esto se puede observar en los registros de solicitudes: cada fila contiene el modelo, el proveedor, el uso de tokens, el coste, la duración y la clave de autenticación, pero no el contenido del prompt o de la respuesta.
La configuración de inferenceRegion puede fijar la inferencia del proveedor y el almacenamiento asociado a EE. UU. o la UE cuando el proveedor lo admita, y la solicitud falla en lugar de recurrir a una opción secundaria de forma silenciosa si no se puede respetar la región. Los límites son igualmente concretos y resultan más sencillos de leer en una tabla:
No se documenta un motor de redacción de PII configurable de forma nativa, ni se establecen guardarraíles de contenido integrados o protección contra jailbreaks para el Gateway, por lo que esos controles tendrían que residir en su aplicación o en una herramienta independiente. La retención de datos cero (ZDR) está disponible como una opción pagada a nivel de todo el equipo, pero Vercel explicita que ZDR no es una arquitectura sin salida de datos (no-egress); los prompts continúan atravesando Vercel y el proveedor seleccionado. No se han establecido API de retención y eliminación de metadatos por inquilino. Si su exigencia de cumplimiento requiere que los prompts nunca salgan de su red, un gateway alojado no puede satisfacer esa condición por diseño, y es aquí donde muchos equipos en entornos regulados consideran una alternativa desplegable.
El modelo de costes de Vercel es transparente, lo que facilita la planificación empresarial. El Gateway aplica un margen del 0 % en tokens, incluso sobre sus propias claves de proveedor, y los presupuestos se pueden delimitar a un equipo, un proyecto OIDC, una clave API o un usuario, con reinicios diarios, semanales o mensuales.
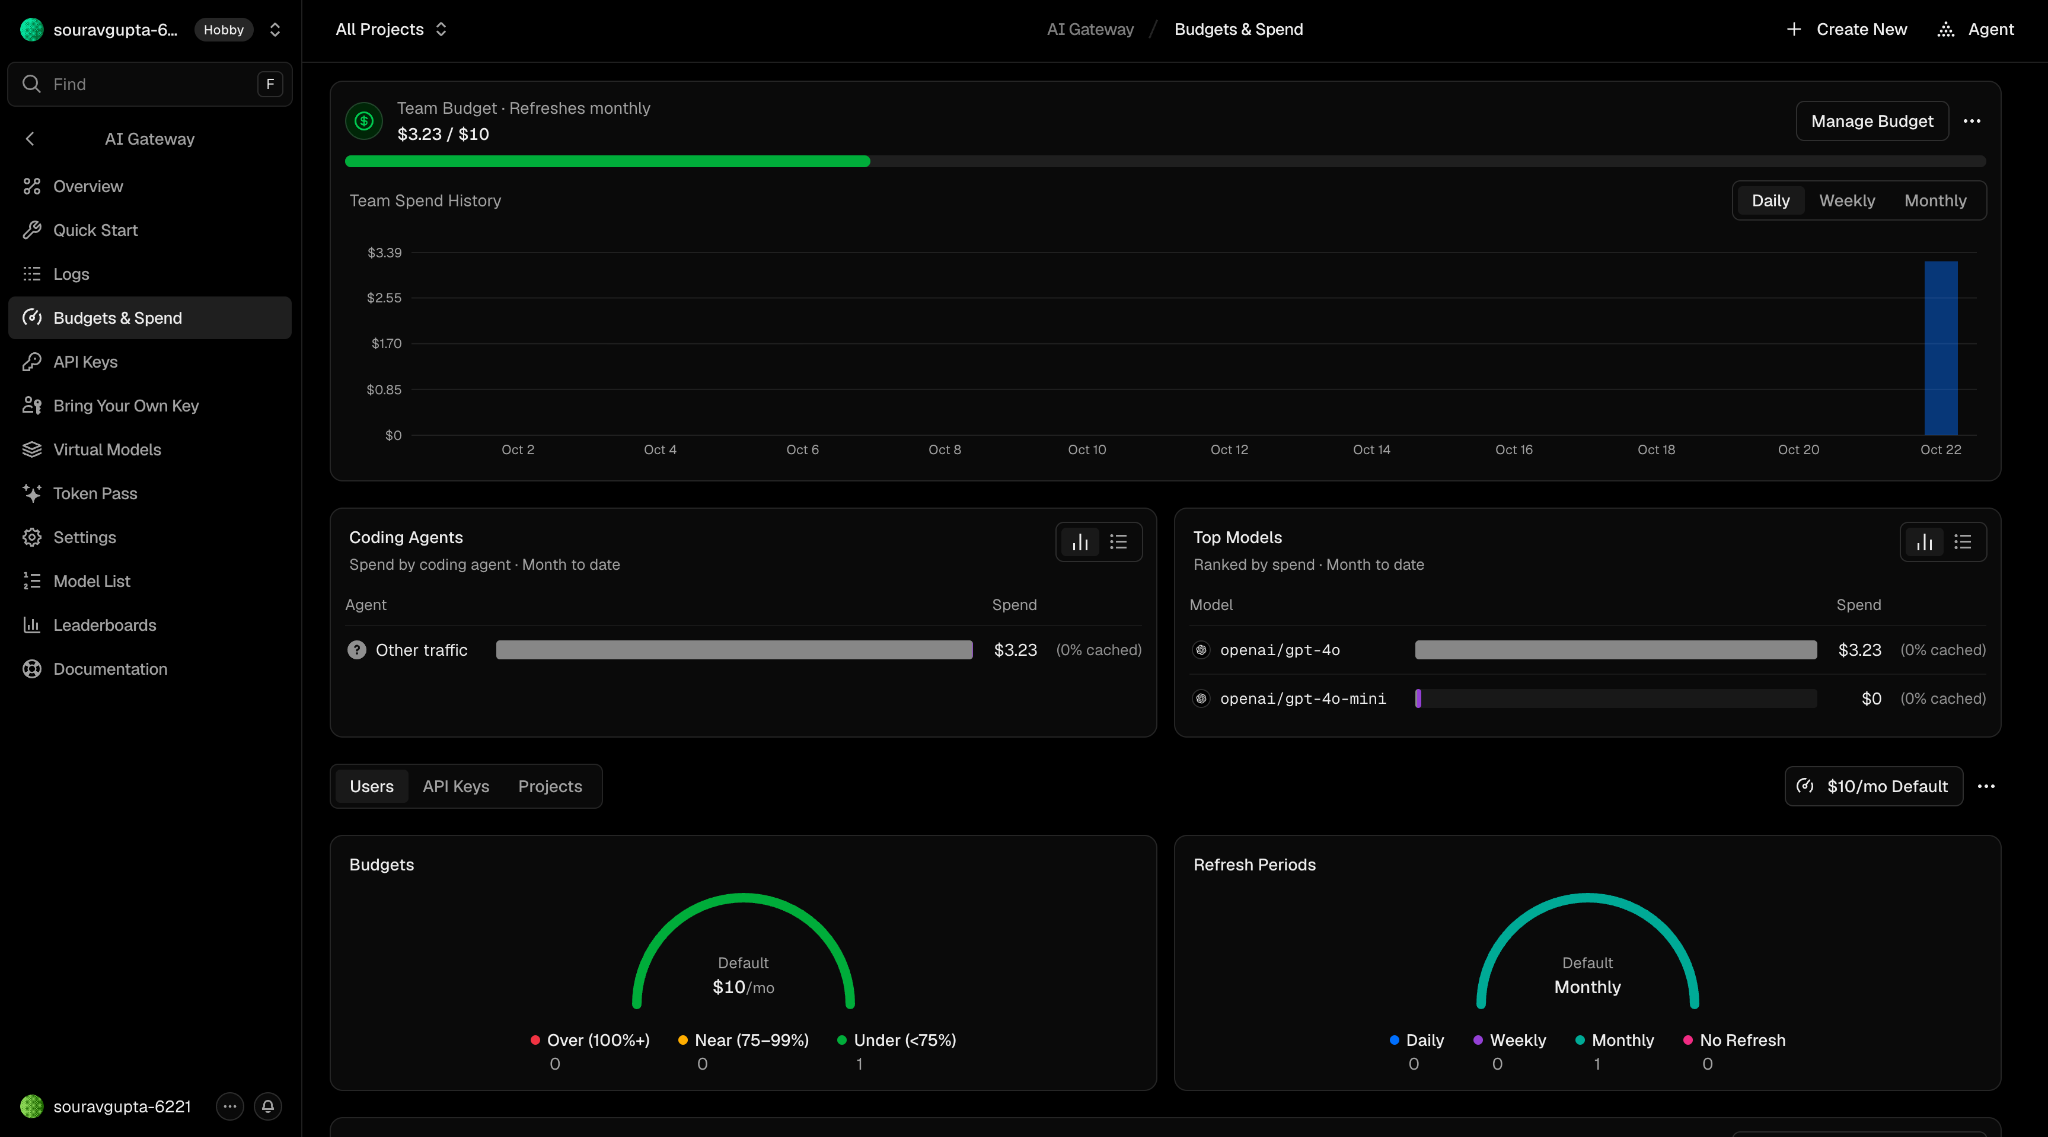
El aspecto a tener en cuenta al modelar los costes es que la gobernanza se tarifaba por uso. Las restricciones de modelo y proveedor cuestan 0,10 USD por cada 1.000 solicitudes con éxito, la opción ZDR para todo el equipo cuesta lo mismo, la escritura de informes 0,075 USD por 1.000, las consultas de informes 5 USD por 1.000 y el envío de trazas (trace drains) 0,05 USD por 1.000 más la salida de datos. Las suscripciones a la plataforma se añaden aparte: Pro a 20 USD al mes más 20 USD por usuario, SAML a 300 USD al mes y el BAA de HIPAA a 350 USD al mes en planes elegibles, contando Enterprise con un contrato personalizado. El enrutamiento es económico; los controles que un equipo de seguridad querrá activar son las partidas que deberán presupuestarse.
Las métricas nativas abarcan el volumen de solicitudes, el uso de tokens, el gasto, la duración, el tiempo hasta el primer token, el enrutamiento y los errores. Las trazas se exportan a través de OTLP/HTTP, aunque no por gRPC. Los registros y trazas contienen metadatos en lugar de los cuerpos de los prompts o completaciones, lo que resulta coherente con el criterio de privacidad predeterminado, pero también implica que no es posible crear un conjunto de datos de evaluación de cuerpos capturados desde el propio Gateway. La retención presenta límites: la interfaz de registros muestra como máximo los últimos 36 días y los intentos de enrutamiento detallados se conservan durante 30 días. Las consultas personalizadas son el ejemplo más claro de segmentación por niveles: el generador de consultas es de solo lectura hasta que se adquiere Observability Plus en el plan Pro.
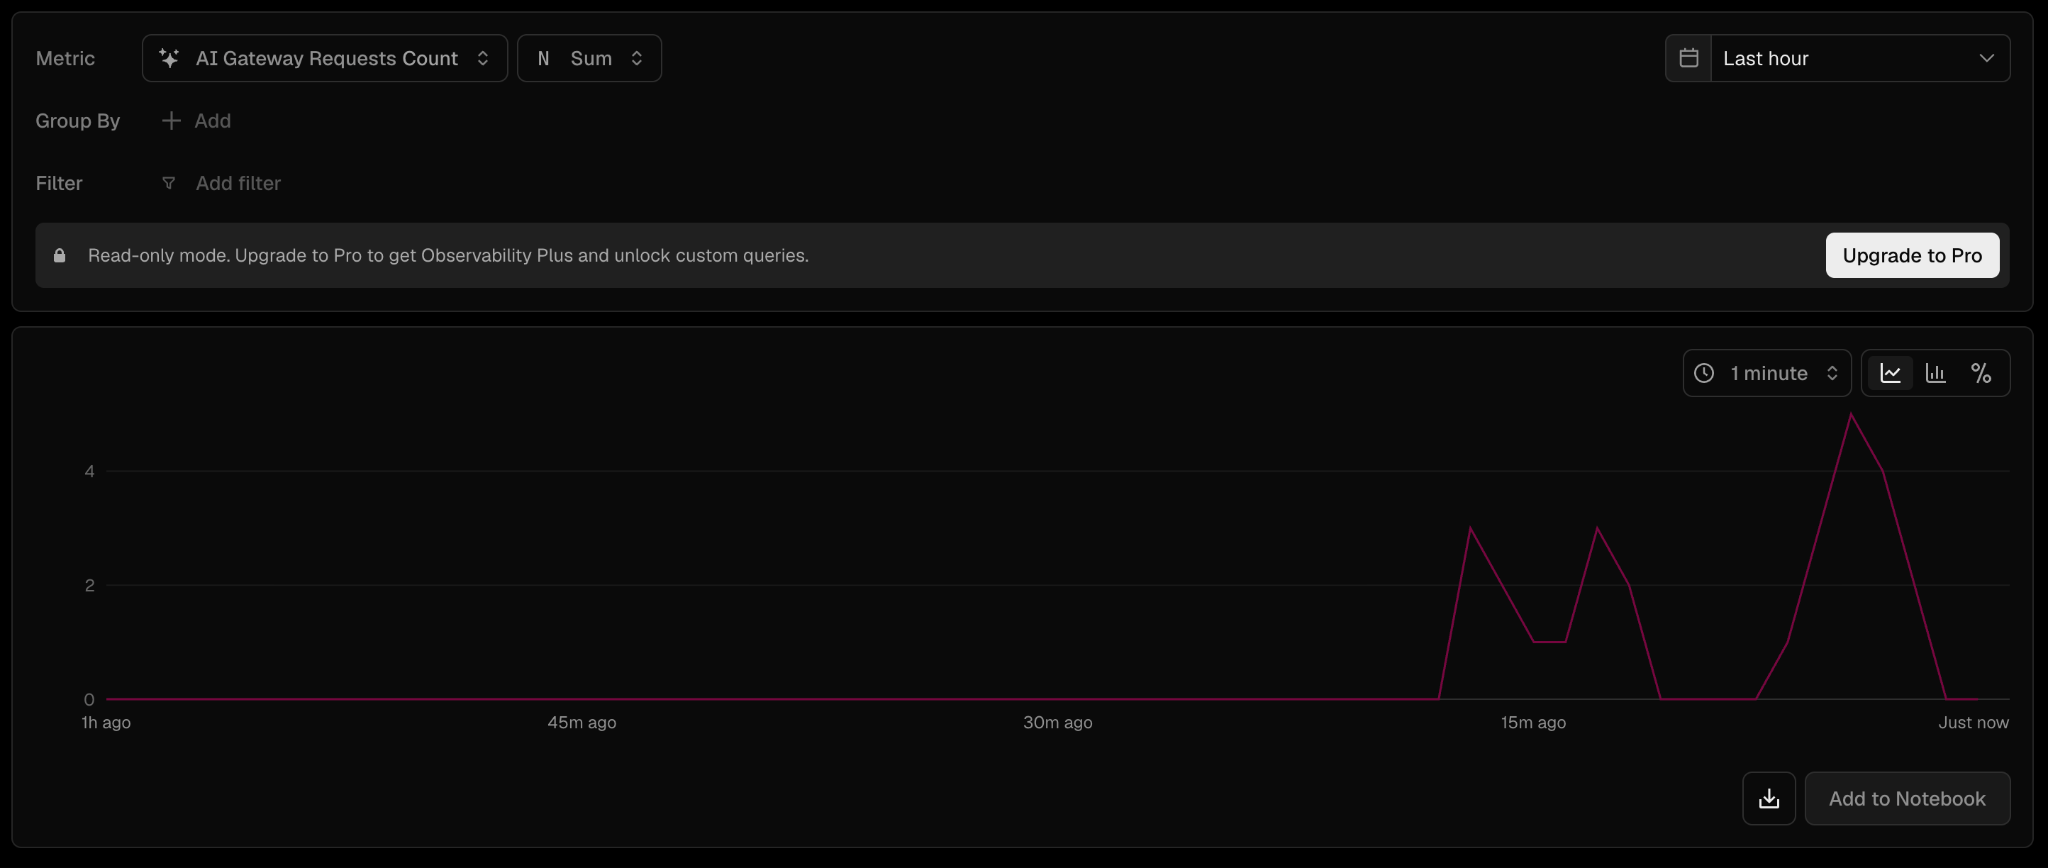
La exportación de auditorías de configuración existe en Enterprise, aunque no se ha determinado la cobertura exacta sobre eventos de presupuesto, lista de permitidos, claves y enrutamiento.
Vercel AI Gateway alcanzó la disponibilidad general en agosto de 2025 y Vercel es una empresa con una sólida financiación, respaldada por una Serie F que la valoró en 9.300 millones de USD en septiembre de 2025. Vercel afirma que el Gateway impulsa v0, su propio producto, lo cual es un indicador razonable de uso real, considerado como una afirmación del proveedor. Como aspecto de cautela, varias funciones de la API permanecen en fase beta y no se ha determinado en la documentación pública un SLA de disponibilidad o tiempo de respuesta contractual específico para el Gateway, por lo que las expectativas de soporte deben confirmarse en su contrato en lugar de darlas por sentadas.
¿Está Vercel AI Gateway preparado para la empresa? Para un equipo cuyos requisitos encajan con un servicio gestionado, cuyas necesidades de certificación quedan cubiertas por SOC 2 e ISO 27001, y cuyos controles de gobernanza están disponibles en los niveles de pago, la respuesta es sí. Se trata de un enrutador bien diseñado, con precios transparentes y una configuración predeterminada orientada a la privacidad. Conviene buscar otras opciones si los prompts no pueden salir de su red, si necesita un despliegue aislado (air-gapped) o controlado por el cliente, si requiere redacción nativa de PII y guardarraíles de contenido dentro del gateway, o si los agentes necesitan gobernanza a nivel de herramienta con políticas aplicadas. Estas no son preocupaciones de equipos pequeños, sino precisamente los requisitos que definen a los entornos regulados y con gobernanza de plataforma.
Las carencias señaladas anteriormente son los puntos específicos que resuelve un gateway desplegable. TrueFoundry ejecuta el mismo gateway unificado compatible con OpenAI, con más de 1.000 modelos tras una única API, pero permite elegir dónde se ejecuta: SaaS totalmente gestionado, SaaS gestionado con almacenamiento de datos propio, un modelo híbrido donde el plano de datos del gateway reside en su VPC, o una instalación totalmente autoalojada, incluyendo entornos aislados (air-gapped). En los modos VPC, los prompts nunca salen de su red, lo que da respuesta a la exigencia de soberanía de datos que un servicio exclusivamente alojado no puede ofrecer. El gateway añade aproximadamente de 3 a 4 ms de sobrecarga y admite más de 350 RPS en un solo vCPU.
Respecto a las carencias de gobernanza concretas, TrueFoundry incluye un gateway MCP y un gateway de agentes con RBAC a nivel de herramienta y guardarraíles previos y posteriores a la ejecución de herramientas, guardarraíles integrados para contenido y PII, y despliegue de modelos en el mismo plano de control, de modo que un extremo autoalojado de vLLM, TGI o Triton constituye una ruta de primer nivel. El soporte para SOC 2, HIPAA y RGPD, así como SSO, RBAC y registro de auditoría, vienen integrados. Si está evaluando gateways bajo el criterio de este análisis, nuestra comparativa TrueFoundry vs Portkey aplica la misma perspectiva a otro proveedor. Si está realizando una evaluación para un despliegue regulado o con gobernanza de plataforma, reserve una demo y analizaremos sus requisitos específicos de gobernanza y residencia.
Estar preparado para la empresa no depende de un solo criterio, sino de una lista de comprobación, y Vercel AI Gateway supera una parte sustancial de ella. Es un enrutador gestionado eficiente, con certificaciones reales, precios transparentes y un comportamiento predeterminado que mantiene los cuerpos de los prompts fuera de sus registros. Las áreas que no cubre son las que definen los despliegues regulados y con soberanía de datos: ejecutar el gateway dentro de su propia red, residencia controlada por el cliente, guardarraíles nativos y gobernanza de agentes a nivel de herramienta. Si esos elementos figuran en su lista de requisitos, evalúe un gateway que pueda desplegar donde su cumplimiento lo exija y reserve una demo para ver cómo los gestiona TrueFoundry.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, and no data leaves your domain. This is a core reason regulated teams choose it over SaaS-only gateways.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




