


noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: noviembre 20, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Si has preseleccionado TrueFoundry vs OpenRouter, probablemente habrás notado que ambos exponen un punto de enlace compatible con OpenAI, ambos enrutan hacia cientos de modelos y ambos permiten a un desarrollador cambiar de proveedor modificando una cadena de texto de modelo. Ahí termina la similitud. OpenRouter es un mercado de modelos alojado con un enrutador delante. TrueFoundry es un AI gateway diseñado como un plano de control para el tráfico de modelos, herramientas y agentes de una organización, desplegable en cualquier lugar, desde SaaS gestionado hasta un centro de datos air-gapped.
Esta publicación está escrita para quienes tienen que tomar esa decisión: ingenieros de plataforma que deciden qué se sitúa frente al tráfico de AI de cada equipo, ingenieros de AI que quieren una sola clave para cada modelo y responsables de seguridad que preguntan adónde van los prompts. Comparamos qué es cada producto, para quién está pensado y qué tipo de tráfico gobierna, utilizando la documentación pública de cada proveedor. Publicaciones posteriores de esta serie profundizan en el despliegue, la identidad, la multinquilindad, los costes, la gobernanza, la seguridad, la observabilidad, los precios y los riesgos.
Si ya estás evaluando gateways para un despliegue en producción, puedes reservar una demostración de TrueFoundry o seguir leyendo para ver la comparación completa.
TrueFoundry AI Gateway es una capa de proxy unificada que gobierna tres tipos de tráfico de AI bajo un único plano de control. El LLM Gateway pone más de 2500 LLM detrás de un único punto de enlace compatible con OpenAI y cubre chat, streaming, embeddings, imagen, audio, rerank, tiempo real y lote. El MCP Gateway registra tus propios servidores MCP y aplica control de acceso basado en roles (RBAC) hasta el nivel de herramientas individuales, con una separación de autenticación entrante/saliente y ganchos (hooks) de guardarraíles en las llamadas a herramientas. El Agent Gateway y Harness ejecutan agentes gobernados con sus propias identidades, aislamiento (sandboxing), habilidades y aprobaciones con intervención humana (human-in-the-loop), creados sobre el arnés de agentes TrueForge con licencia MIT (documentación de LLM Gateway, documentación de MCP Gateway, documentación de Agent Harness).
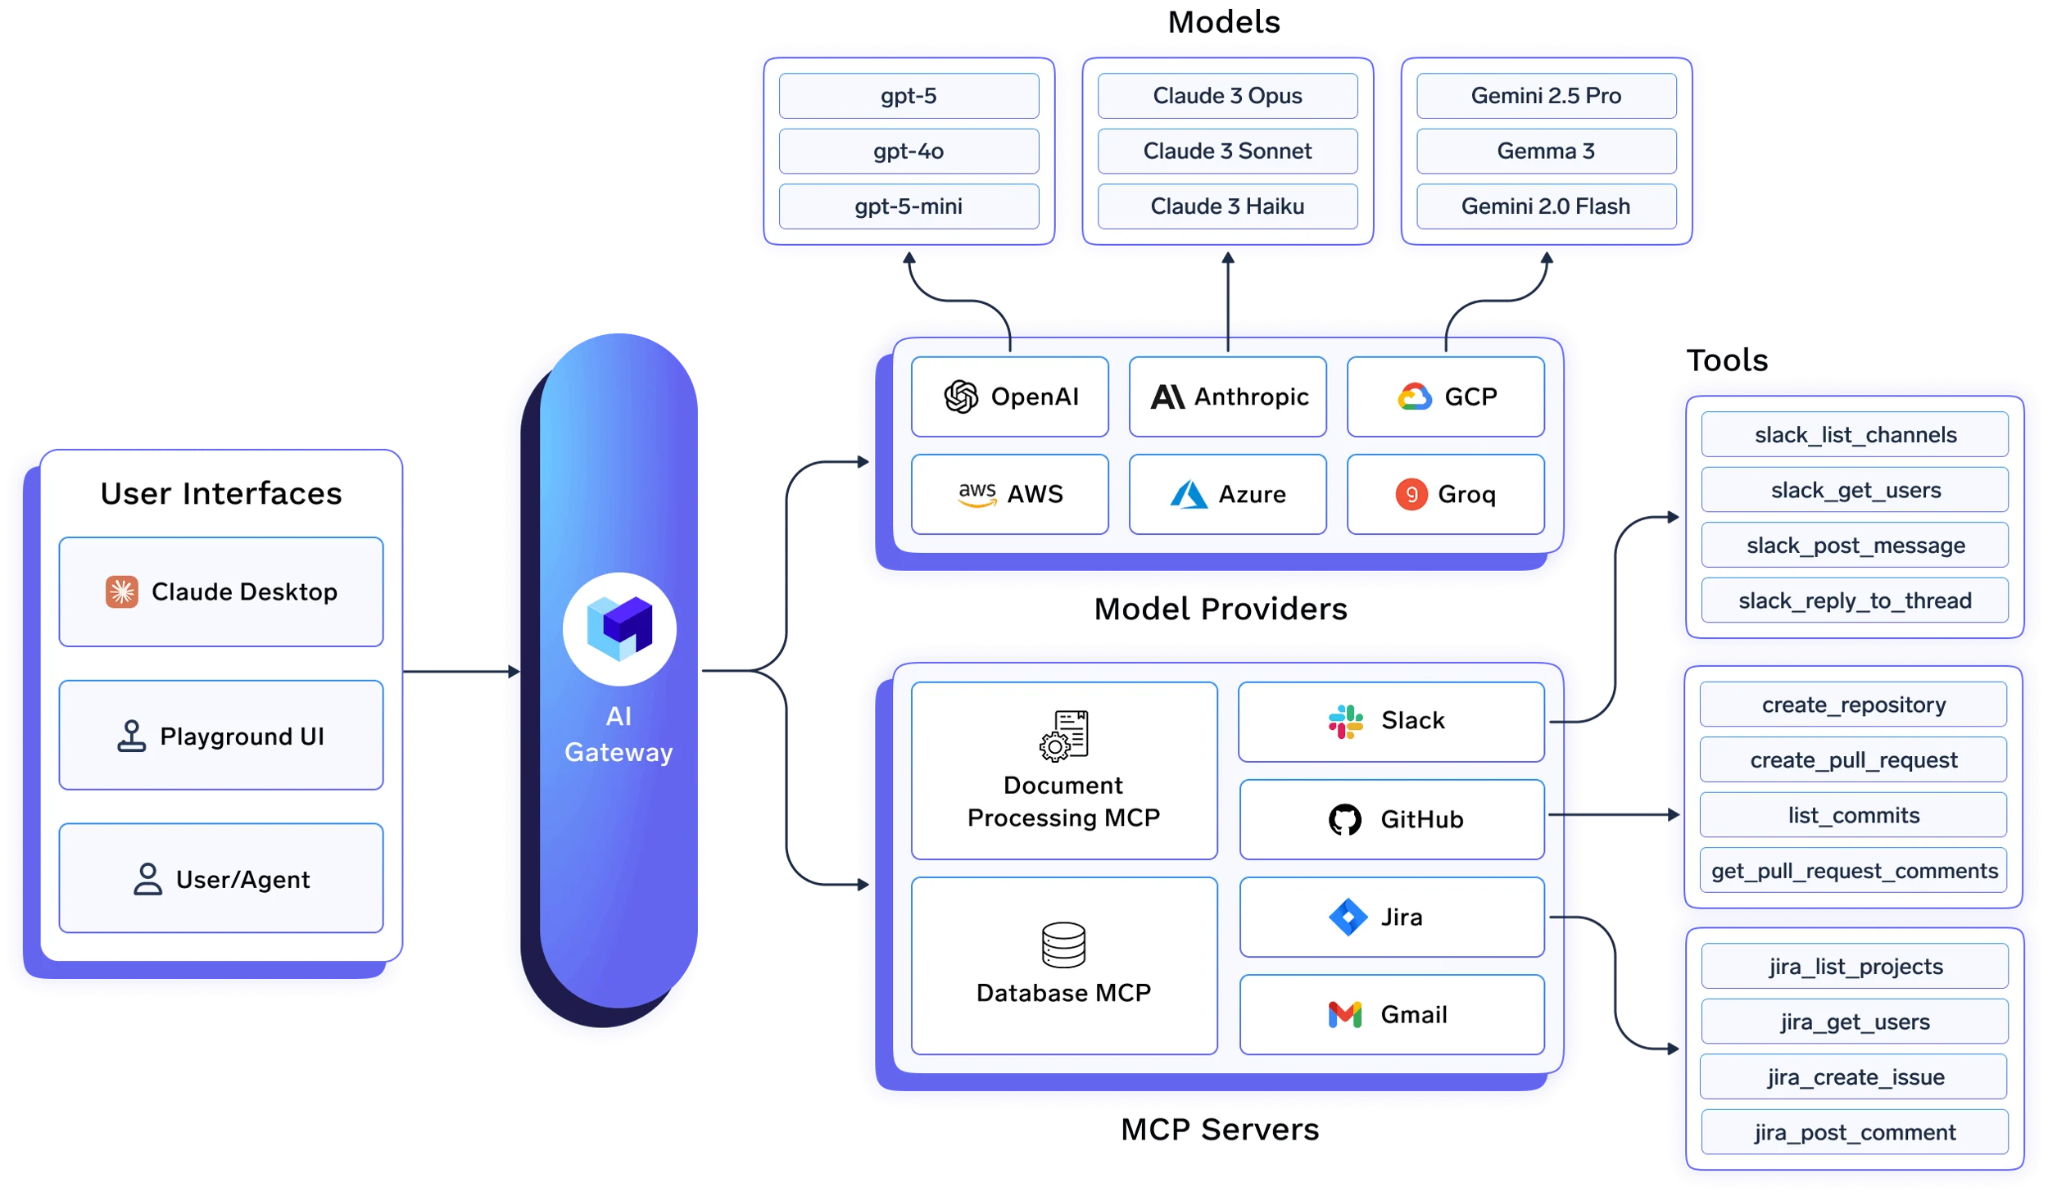
Construimos el gateway a partir de una plataforma de ML nativa de Kubernetes, y esa herencia se nota en la arquitectura. El plano del gateway es sin estado (stateless) y mantiene su configuración en memoria, por lo que la autenticación, RBAC, los límites de tasa y los presupuestos se comprueban sin realizar una llamada a la base de datos en la ruta de la solicitud. El resultado es un añadido de latencia de aproximadamente 3–4 ms y más de 350 solicitudes por segundo en una sola vCPU. El mismo producto se distribuye en cuatro modos de despliegue: SaaS totalmente gestionado, SaaS con trazas almacenadas en tu propio bucket, híbrido con el plano del gateway en tu VPC y totalmente autoalojado, incluidos entornos air-gapped (modos de despliegue).
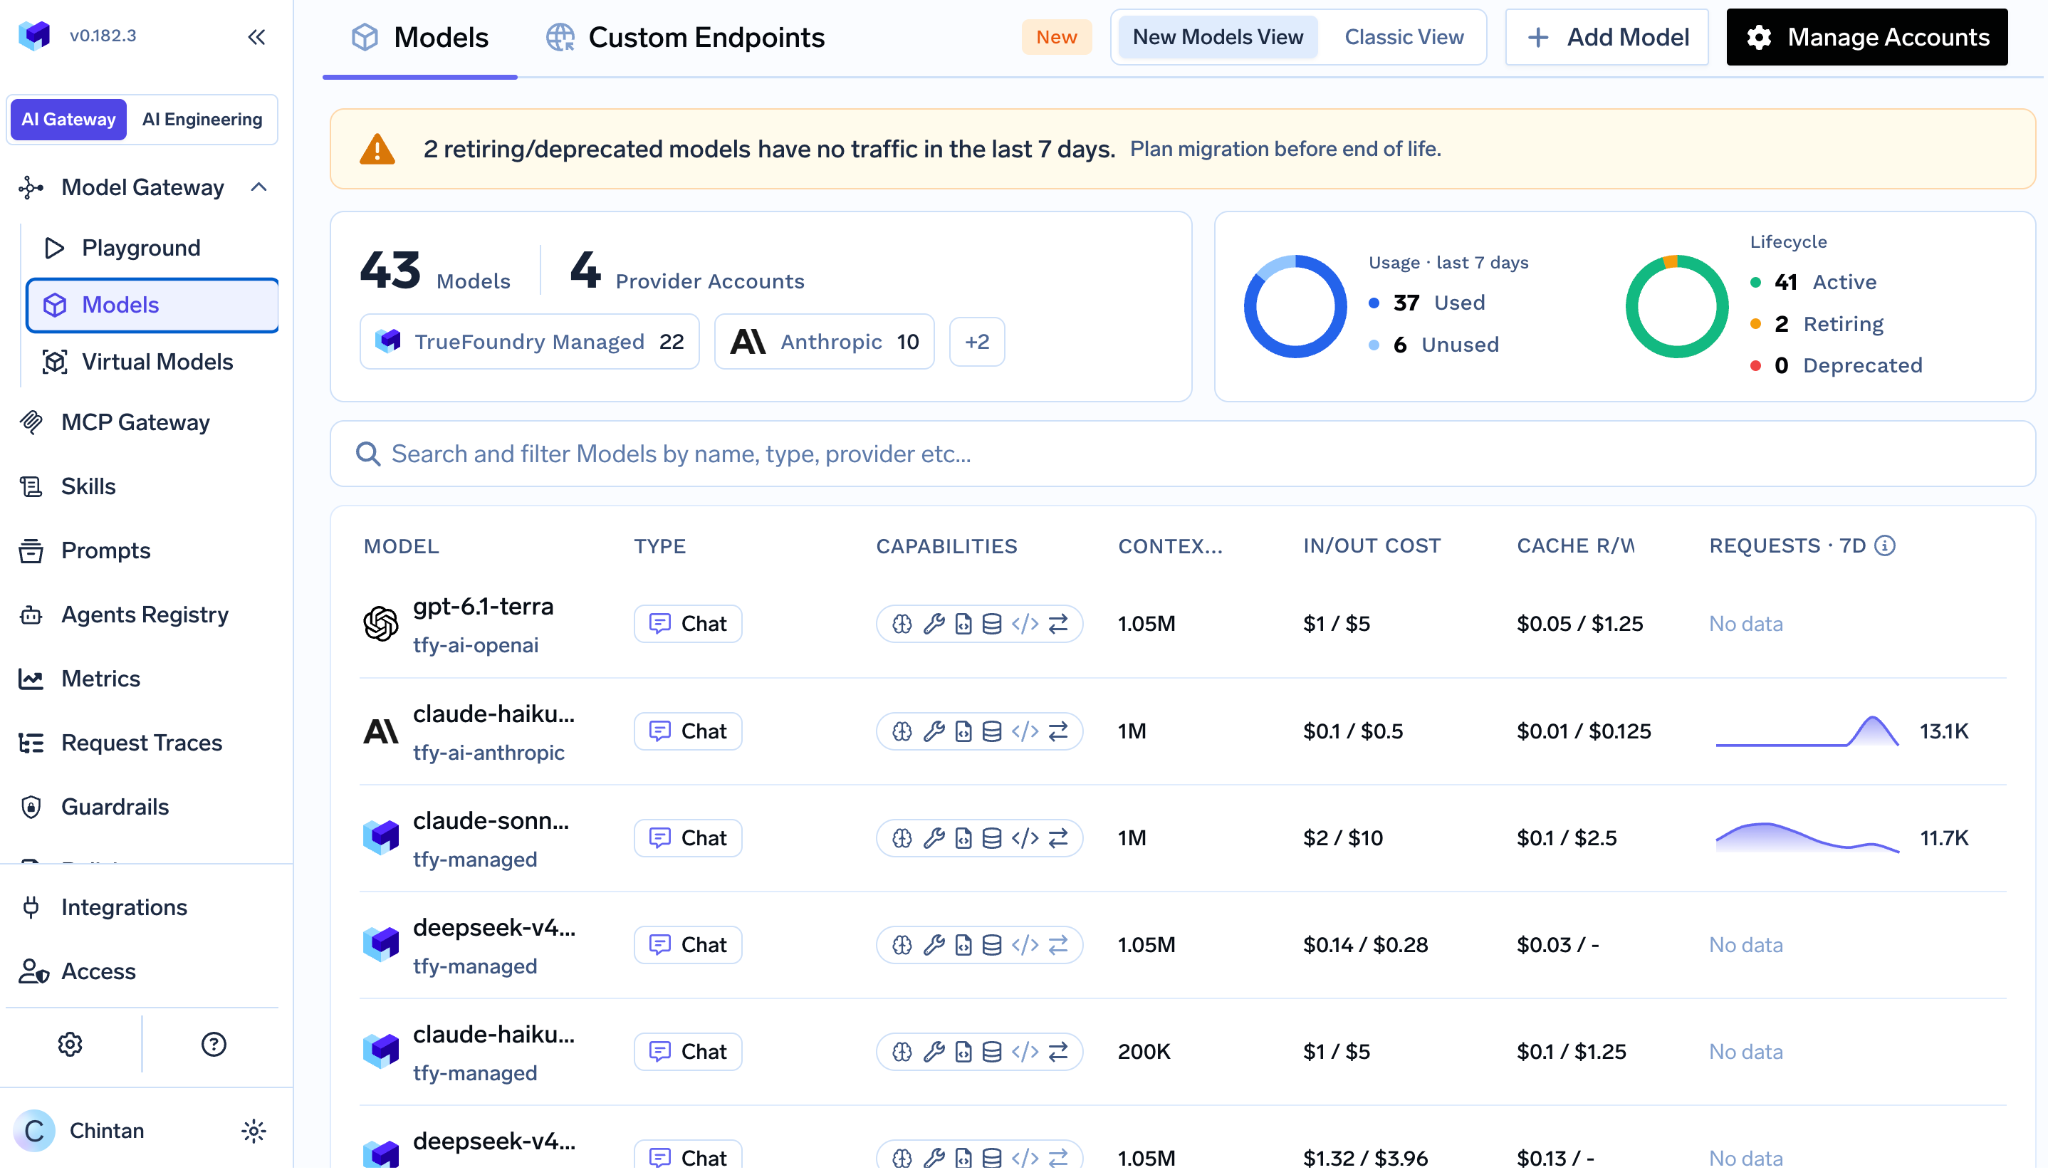
Dos decisiones de diseño son fundamentales para la comparación. En primer lugar, no hay un SDK de inferencia propietario: conservas el SDK de OpenAI, Anthropic, Azure OpenAI, Amazon Bedrock o Vertex AI que ya utilices y lo apuntas al gateway; el seguimiento de costes y los límites funcionan en todos ellos (soporte nativo de SDK). En segundo lugar, el gateway gobierna el tráfico de AI y solo el tráfico de AI; no es un API gateway de propósito general ni pretende serlo.
Los controles empresariales vienen integrados con la plataforma en lugar de ofrecerse como un nivel de producto separado: SSO sobre SAML y OIDC, aprovisionamiento SCIM, cuentas virtuales e identidades de agente para llamantes no humanos, presupuestos por equipo con modos de advertencia y bloqueo, y documentación SOC 2 Type II, GDPR y HIPAA para nuestra infraestructura gestionada (seguridad y cumplimiento).
Ideal para: equipos de plataforma que necesitan un punto de control gobernado para el tráfico de modelos, herramientas y agentes en múltiples equipos, especialmente donde los prompts deban permanecer dentro de una VPC o un límite air-gapped y donde una revisión de seguridad exija SSO, identidad de carga de trabajo y documentación de cumplimiento de primera parte.
OpenRouter es una API HTTP alojada y compatible con OpenAI que enruta solicitudes de inferencia a cientos de proveedores de modelos de terceros a través de un único punto de enlace y una sola credencial, facturando al llamante el uso del modelo de forma predeterminada. Acepta tres formatos de solicitud (Chat Completions, Responses y Anthropic Messages) y cubre chat, lote, embeddings, rerank, generación de imágenes y vídeo, TTS y STT.
Lo que hay que entender sobre OpenRouter es que es tanto un mercado de dos caras como un enrutador. Recluta proveedores para vender inferencia a través de su plataforma, asigna tráfico por tiempo de actividad y clasificación de rendimiento, mantiene créditos prepagados en el lado del comprador y consolida la facturación entre proveedores. Se sitúa en la ruta de pago en ambas direcciones, no solo en la ruta de la solicitud. Por eso su enrutamiento de proveedores ponderado por precio es tan bueno: OpenRouter es el vendedor, por lo que su tabla de precios es el precio final.
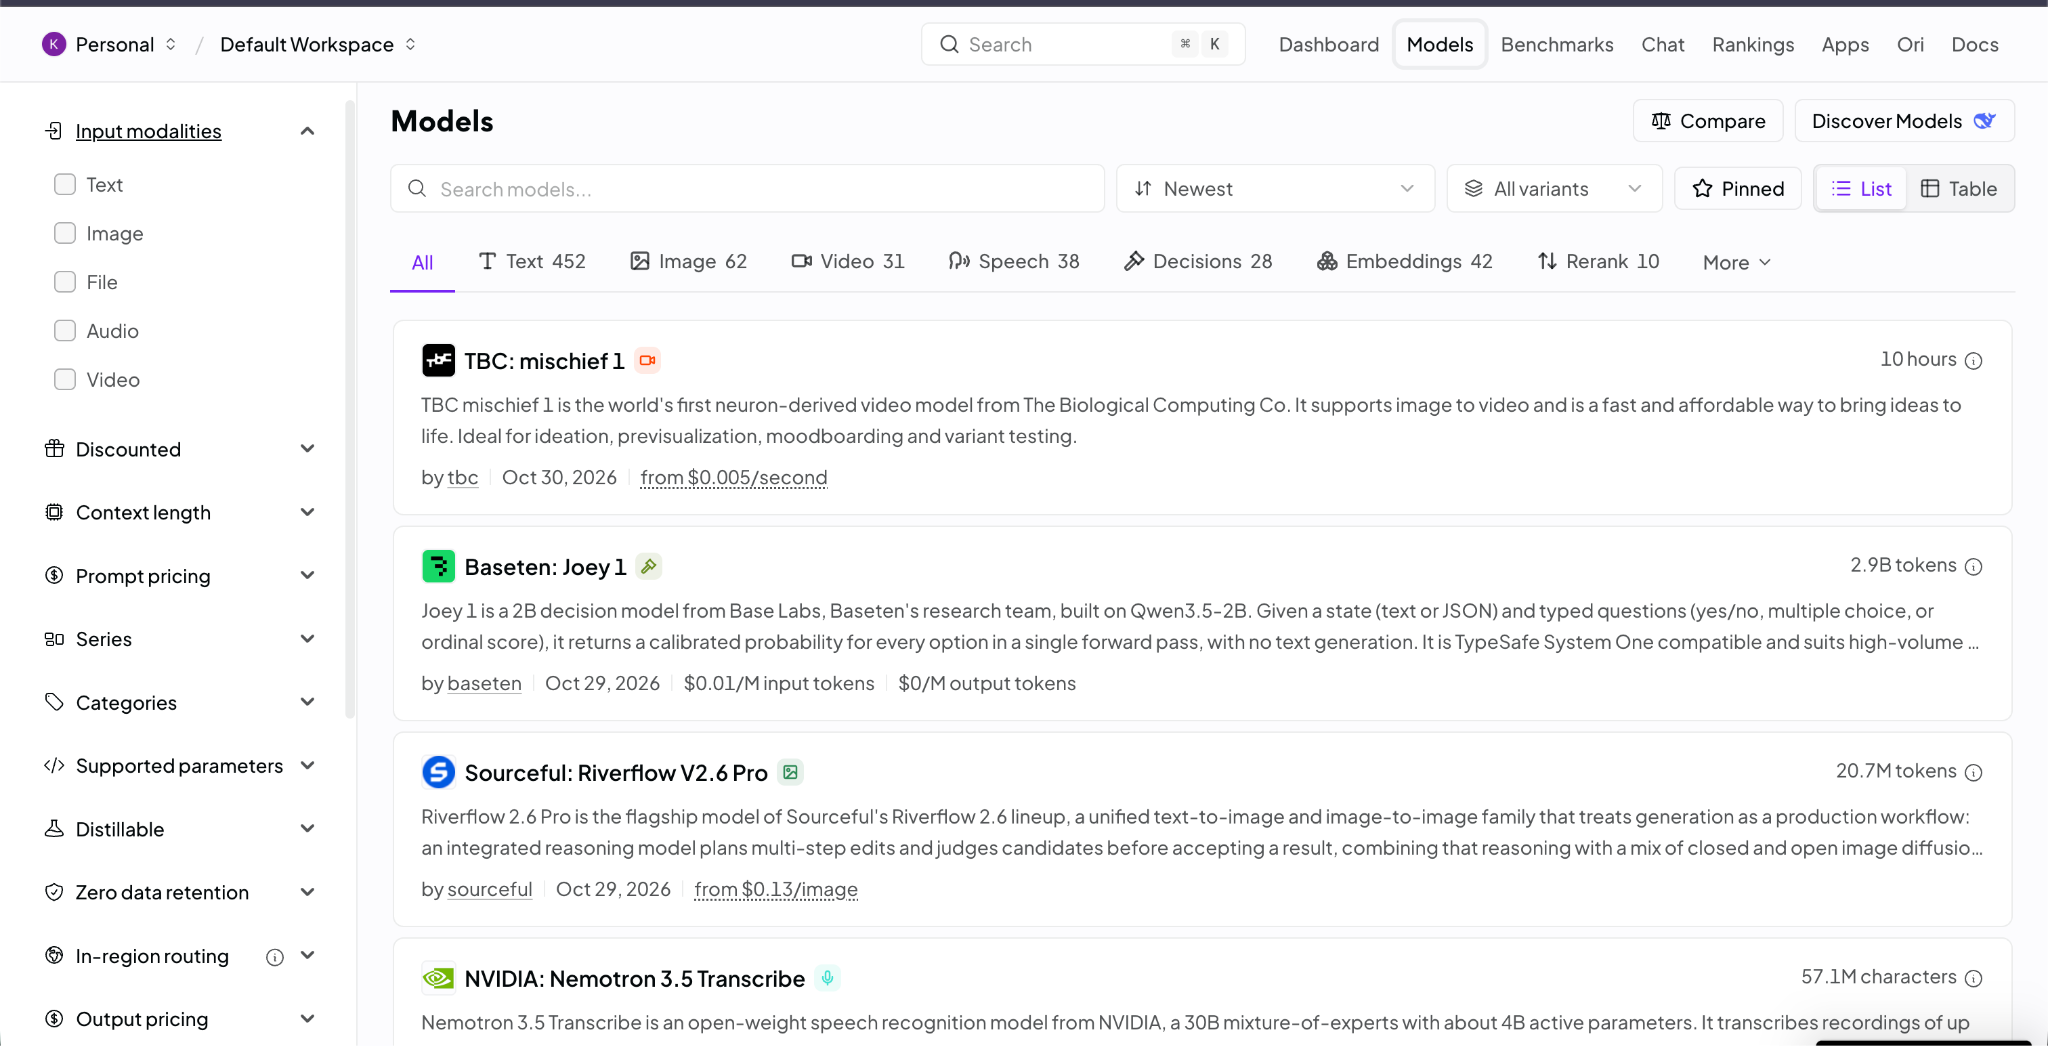
OpenRouter ha ido evolucionando de un enrutador a una plataforma. Las Server Tools permiten que un modelo ejecute búsquedas web, extracción web (fetch), generación de imágenes y ejecución aislada en shell o bash dentro de una solicitud, con contenedores acotados por cuenta y espacio de trabajo. Private Models, una característica de Enterprise, enruta hacia el punto de enlace alojado del propio cliente. El arnés Ori y la CLI de evaluación conviven junto a la API. OpenRouter comenzó como Window, una extensión de Chrome para usar varios modelos a la vez, y el producto sigue optimizándose para lo mismo: la comodidad del desarrollador al trabajar con muchos modelos.
Sus fortalezas reales merecen ser expuestas con claridad. La incorporación consiste en una clave y una URL base sin proceso de compra previo. Los prompts no se registran de forma predeterminada. Todos los guardarraíles (presupuestos, enrutamiento sin retención de datos, listas de permitidos, filtrado de inyección de prompts, redacción de PII) son gratuitos en todos los niveles. Y un flujo de OAuth PKCE permite que una aplicación de terceros obtenga una clave que consume créditos del propio usuario final sin necesidad de ejecutar un backend de autenticación.
Ideal para: desarrolladores individuales y equipos pequeños que desean acceder a todos los modelos hoy mismo con una sola clave, no quieren gestionar cuentas con proveedores y no están sujetos a requisitos de límites de datos. Las funciones para empresas, como SSO, SCIM, enrutamiento regional y un DPA firmado, existen pero se encuentran detrás de un nivel accesible solo mediante contacto comercial.
La siguiente tabla compara ambos productos según su arquetipo y alcance. Las capacidades de TrueFoundry proceden de nuestra documentación de producto; las capacidades de OpenRouter reflejan su funcionalidad documentada públicamente en el momento de escribir este artículo.
La tabla muestra lo que hace cada producto. Estas cuatro diferencias explican por qué la elección rara vez es dudosa.
La mayoría de las comparativas de competidores de OpenRouter se limitan al enrutamiento de modelos, pero las llamadas a modelos representan hoy una minoría del tráfico en un sistema basado en agentes. Las llamadas a herramientas y las ejecuciones de agentes representan el resto, y solo uno de estos dos productos las gobierna. El MCP Gateway de TrueFoundry registra tus servidores MCP, decide qué usuarios y agentes pueden llamar a qué herramientas individuales, separa quién llama al gateway de qué credenciales llegan al servidor de destino y ejecuta guardarraíles en las llamadas a herramientas antes y después de su ejecución. OpenRouter no se sitúa en absoluto frente a tus herramientas: ejecuta sus propias herramientas de servidor y expone su propio catálogo como un servidor MCP, sin concesiones por herramienta ni paso de consentimiento.
Con OpenRouter, los prompts siempre salen de tu red y cruzan dos límites: el tuyo hacia OpenRouter, y el de OpenRouter hacia el proveedor que atienda la solicitud. El enrutamiento regional limita la jurisdicción, el enrutamiento sin retención de datos limita lo que conservan los proveedores, pero ninguno evita que los datos salgan. Con TrueFoundry, esto es una decisión de despliegue. En modo híbrido, el plano del gateway se ejecuta en tu VPC y los prompts nunca salen de ella; en modo totalmente autoalojado, la única salida son correos de usuarios y recuentos de solicitudes a nuestro servidor de licencias. Si tu requisito especifica que "ningún dato de prompt debe salir de nuestro límite", esta es la fila que resuelve la comparación.
Un LLM router puede situarse en la ruta de la solicitud, o en la ruta de la solicitud y en la ruta de pago. OpenRouter hace ambas cosas: es el vendedor de la inferencia, gestiona tus créditos prepagados y aplica una comisión del 5,5 % en las compras de créditos, sin sobreprecio por token. Eso es lo que permite disponer de una sola clave para cientos de proveedores sin necesidad de abrir una sola cuenta con ellos, y también es la razón por la que los cambios de precios repercuten en tu factura sin tu intervención. TrueFoundry nunca interviene en la factura del modelo. Tú aportas tus propias claves de proveedor, mantienes tus contratos negociados y nos pagas una licencia por niveles basada en solicitudes y usuarios.
OpenRouter es adquirido por el ingeniero de AI: guía rápida, clave, URL base y listo. TrueFoundry se adquiere de dos formas según el modo de despliegue. En los niveles SaaS, se adopta como un enrutador SaaS por parte del ingeniero de AI y de plataforma, que redirige una URL base y obtiene acceso a más de 2500 modelos. En el nivel Enterprise autoalojado, se adquiere como infraestructura por parte del equipo de plataforma con la aprobación del CISO. Por eso, los equipos que evalúan OpenRouter para uso empresarial suelen encontrarse con que la conversación cambia en el momento en que la identidad, los límites de datos o la gobernanza de herramientas entran en los requisitos: al producto que era perfecto para un solo ingeniero se le pide que haga el trabajo de un equipo de plataforma.
OpenRouter es la opción correcta en más situaciones de las que un proveedor de gateway suele admitir:
TrueFoundry es la opción correcta cuando la necesidad es organizacional en lugar de individual:
Para una visión más amplia del sector más allá de estas dos opciones, nuestra guía sobre alternativas a OpenRouter analiza las opciones autoalojadas y empresariales lado a lado.
Sí, y muchas organizaciones lo hacen en un sentido determinado. Un equipo puede comenzar en OpenRouter para crear prototipos con diversos modelos y luego trasladar su tráfico de producción a TrueFoundry a medida que la organización se estandariza; la compatibilidad con el punto de enlace de OpenAI en ambos lados hace que esto sea solo un cambio de URL base. El camino inverso no funciona, porque OpenRouter no se sitúa frente al tráfico de tus herramientas y agentes y no se puede instalar dentro de tu red. Si prevés necesitar cualquiera de estas capacidades en el próximo año, comenzar directamente en TrueFoundry SaaS te evitará una migración posterior.
TrueFoundry vs OpenRouter no es realmente una competición característica por característica; es una elección entre dos arquetipos. OpenRouter es un mercado de modelos excelente: una clave, cientos de proveedores, enrutamiento basado en costes, guardarraíles gratuitos y nada que administrar. TrueFoundry es un plano de control de AI: tráfico de modelos, herramientas y agentes gobernado bajo un conjunto único de identidades, presupuestos y políticas, desplegable en cualquier entorno desde SaaS hasta air-gapped, adquirido por el equipo de plataforma y aprobado por el CISO. Si estás estandarizando el tráfico de AI de tu organización para los próximos dos años, la diferencia se amplía en cuanto un límite de datos, un proveedor de identidad o un servidor MCP entran en los requisitos.
Si estás evaluando AI gateways para un despliegue empresarial en producción, reserva una demostración para ver cómo TrueFoundry gobierna el tráfico de modelos, herramientas y agentes dentro de tu propia VPC, o explora el TrueFoundry AI Gateway para comenzar hoy mismo en el nivel gratuito.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada




