


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
Model Context Protocol を採用するすべてのチームは、同じ方法から始めます。開発者が Claude Desktop にファイルシステム サーバーと GitHub サーバーを追加し、 JSON 構成ファイルを編集し、トークンを貼り付けると、動作します。これが正しい始め方です。高速で、可動部品がなく、インフラストラクチャに投資する前に MCP が実際に何をするかをチームが理解できます。
問題は、そこから始めるべきかどうかではありません。いつそれをやめるかです。直接モデルには、小規模では見えず、中規模で猛威を振るう失敗曲線があります。ほとんどのチームは、知らず知らずのうちにその曲線の屈曲点に達します。通常は、2つ目のチームが同じサーバーを使いたがり、誰がその資格情報を持っているか誰も分からなくなった時点です。この記事では、その屈曲点がどこにあるのか、それをどのように察知するか、そして中間に Gateway を配置したときに実際に何が変わるのかについて説明します。まず基本レベルの定義を知りたい場合は、 MCP Gateway とは何かで全体の概要を説明しています。ここでは意思決定に焦点を当てます。
直接 MCP 接続の限界を感じていますか? 1つの Gateway が何に置き換わるかをご覧ください。デモを予約する。
「直接」とは、各クライアントに必要な各サーバーと通信するように構成されていることを意味します。 Claude Desktop 、 Cursor 、 VS Code 、またはカスタム エージェントでは、各サーバー、そのトランスポート、および資格情報をリストしたクライアントごとの構成ファイルになります。クライアントは接続とシークレットを保持します。共有レイヤーはありません。10個のクライアントが同じサーバーを使用する場合、そのサーバーのアドレスとトークンは10箇所に存在します。
Gateway とは、各クライアントが Gateway と通信するように1度だけ構成されていることを意味します。 Gateway はどのサーバーが存在するかのレジストリを保持し、各バックエンド サーバーへの接続を終了し、この呼び出し元がこのツールにアクセスできるかどうかをリクエストごとに決定します。クライアントがバックエンドの資格情報を保持することはありません。クライアントは Gateway に対して認証を行い、 Gateway がサーバーに対して認証を行います。トポロジはメッシュ型からスター型に変更されます。
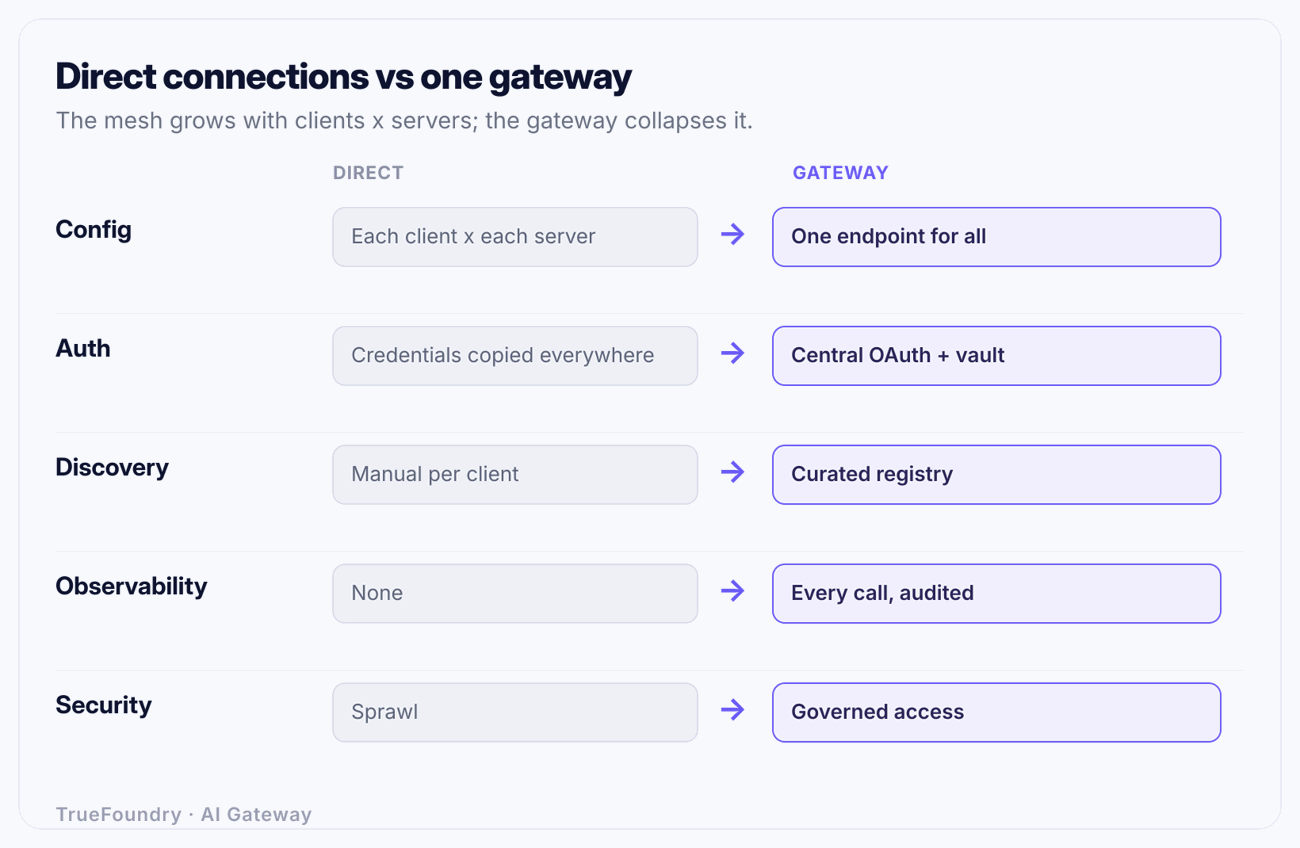
この図は論理のすべてを1つの画像で表していますが、図はそれを過小評価しています。なぜなら、線は単なるネットワーク接続ではないからです。メッシュ内の各線は、プロビジョニングする資格情報、維持する構成エントリ、および監査のないパスでもあります。スター型は単に線を減らすだけでなく、各関心事を誰が所有するかを変更します。
違いは均等に分散されていません。規模に関係なく重要なものもあれば、しきい値を超えて初めて問題になるものもあります。以下に正直な内訳を示します。
「サーバーの追加」と「スケーリング」の行を併せて読むと、ダイナミクスが明確になります。直接モデルでは、成長の単位ごとに作業が倍増します。 Gateway モデルでは、成長は加算的であり、アイテムごとのコストは一定のままです。これが、スケールするモデルと単に機能するだけのモデルの違いです。
数字を使うとこれが具体的になります。中規模のプラットフォーム チームを例に挙げます。30人の開発者がそれぞれさまざまなクライアント(一部は Claude Desktop 、一部は Cursor 、一部は自作エージェント)を使用しており、組織全体で全員が使用できるようにしたい6つの MCP サーバーがあるとします。 GitHub サーバー、 Jira サーバー、内部ドキュメント サーバー、データベース読み取りサーバー、可観測性サーバー、およびデプロイ サーバーです。
直接の場合。 各開発者は、各クライアントで6つのサーバーのそれぞれを構成します。マルチクライアントの複雑さを無視して、それぞれ1つのクライアントを想定すると、30台の物理マシンに分散され、手動で維持される 30 × 6 = 180 個の構成エントリになります。さらに重要なことに、実際の資格情報を必要とする3つのサーバー(データベース読み取りサーバー、デプロイ サーバー、 GitHub サーバー)のトークンが、30台のラップトップそれぞれにコピーされます。これは、3つの機密システムに対する 90 個のアクティブな資格情報のコピーであり、プレーンテキストの構成ファイル内に存在し、どのコピーがどこにあるかの中央記録はありません。
ここで、実際に発生する運用を実行してみます。データベース サーバーのトークンがローテーションされます。30人の開発者がそれぞれファイルを編集する必要があり、最後の1人が編集を完了するまで、一部の人は正常に動作せず、一部の人は古いシークレットを使用することになります。ある開発者が会社を辞めます。誰かがその人のラップトップに3つの機密トークンのコピーが含まれていることを知ってそれぞれを失効させる必要がありますが、それを証明する記録がないため、実際には誰も何もしません。そして3つの資格情報が社外に持ち出されます。7番目のサーバーが追加されます。さらに30回の構成編集が必要です。セキュリティ レビューで「先週の火曜日にデプロイ サーバーを呼び出したのは誰か」と尋ねられます。中央でログを記録したものがないため、答えはありません。
Gateway の場合。 各開発者は、1つのエンドポイント( Gateway )を構成します。これは30個の構成エントリであり、指し示す対象が移動しないため、ほとんど変更されません。 6つのサーバーは Gateway のレジストリに1度だけ登録されます。機密資格情報は Gateway 内に存在し、開発者のラップトップには存在しません。トークンのローテーションは、1箇所の1つの変更で済みます。退職する開発者は Gateway のアクセス制御から削除され、その開発者が持っていたすべてのパスが1つのアクションで閉じられ、アクセスした内容の監査記録が残ります。 7番目のサーバーは1つのレジストリ エントリであり、動的検出を通じてアクセス権を持つ全員のカタログに表示されます。セキュリティの質問は、監査ログに対するクエリで即座に解決します。
構成の数は180から30に減少しますが、それだけではありません。重要な数値は資格情報コピーの数であり、90から0に減少します。また、変更を加える必要がある場所の数は、「影響を受けるすべてのラップトップ」から「1箇所」に減少します。直接モデルが失敗したのは、180が大きな数値だからではありません。すべての運用イベント(ローテーション、オフボーディング、成長、監査)がメッシュとともにスケールしたため失敗したのです。
ここは、ほとんどの Gateway ベンダーがスキップする部分です。大規模で正当な一連の状況では、 Gateway を実行すべきではなく、インストールすることは純粋なオーバーヘッドになります。
以下のすべてが成り立つ場合は、サーバーを直接実行してください。 1人の開発者、またはサーバーを共有しない数人の開発者である場合。1つまたは2つのサーバーである場合。ネットワーク経由でアクセスするリモート サーバーではなく、 stdio 経由でクライアントと同じマシン上で実行されるローカル サーバーである場合。各自が独自の資格情報を使用するため、共有資格情報がない場合。実験や個人のツールであるため、コンプライアンスや監査の要件がない場合。これはラップトップでのケースであり、ラップトップのケースでは、 Gateway は発生していない問題を解決する代わりに、ホップ、依存関係、および運用対象を増やすだけになります。
最も明確な違いはトランスポートです。それを共有する1人によって所有され、 stdio 経由でローカルに実行されているサーバーは、マシン上のプロセスです。それを Gateway でラップすることは、スクリプトの前にロードバランサーを置くようなものです。サーバーがリモートになり、 Streamable HTTP 経由で複数のクライアントからアクセスされるようになった瞬間、計算は逆転します。ネットワークを移動する資格情報、多くのクライアントが共有する接続、誰がそれを使用できるかという問題が発生するからです。これこそまさに、 Gateway が解決するために存在する問題のセットです。 MCP サーバーのホスティングに関するディスカッションでは、ローカルとリモートの境界線と、なぜそれが真のアーキテクチャ上の分岐点であるのかについてさらに深く掘り下げています。
単一の手順が必要な場合は、これに従ってください。質問を順番に進め、最初の強力なシグナルで停止します。

ツリーはシンプルな考え方を規定しています。いずれかの関心事が共有された瞬間に、 Gateway はその存在価値を獲得します。クライアント間での共有、人間間での共有、ネットワーク上での共有、または監査人との共有です。すべてが1台のマシン上の1人の開発者にとってプライベートである限り、直接接続が勝利します。何かが共有された瞬間、共有、認証、アクセス、検出、監査を管理するものは中央の「どこか」に存在する必要があり、その「どこか」が Gateway です。
スコア化できるチェックリストとしての同じロジックを以下に示します。「はい」の回答を数えてください。
「はい」が0個または1個の場合は、安心して直接接続の領域に留まることができます。シンプルさを楽しんでください。 2個または3個の場合、あなたは曲線の屈曲点におり、 Gateway が投資に見合う価値を提供し始めます。 4個以上の場合、ダッシュボードに表示されているかどうかに関係なく、資格情報の拡散や回答不能な監査質問という形で、 Gateway を導入しないコストをすでに支払っています。

TrueFoundry がどのようにして N×M の MCP 接続を1つのガバナンスされたエンドポイントに集約するかをご覧ください。デモを予約する。
「 Gateway 」は曖昧なプロキシのように聞こえる場合があるため、何が中央に移動するかを正確に把握しておく価値があります。4つの具体的な機能が再配置されます。
アイデンティティと認証。 Gateway はバックエンド サーバーへの OAuth を終了させ、2-legged(サービス間)フローと 3-legged(ユーザーに代わって)フローの両方を処理します。そのため、クライアントは1つの資格情報を Gateway に提示し、バックエンドのシークレットを保持することはありません。これらのフローのメカニズムは MCP 認証でカバーされています。ここでのポイントは、クライアントごとに再実装したりコピーペーストしたりするのではなく、チョークポイントで一度だけ発生するということです。
レジストリ。 各クライアントがサーバーのリストをハードコードする代わりに、 Gateway は存在するサーバーの厳選されたレジストリを保持し、クライアントはそこから動的にツールを検出します。サーバーの追加や非推奨化はレジストリ操作であり、フリート全体の編集ではありません。レジストリの概念に馴染みがない場合は、 MCP レジストリとは何かでモデルを説明しています。
アクセス制御とガードレール。 RBAC はどのユーザーまたはチームがどのサーバーやツールに到達できるかを決定し、 PII やプロンプト インジェクションなどのガードレールが一律に適用されます。すべてのリクエストが1箇所を通過するためです。直接モデルでは、各サーバーはそれが偶々サポートしているものを不整合に適用します。 Gateway モデルでは、ポリシーは一度だけ記述されます。より広範なガバナンス モデルは エンタープライズ MCP ガバナンスで規定されています。
可観測性と監査。 すべての呼び出しで、誰が、どのサーバーで、どのツールを、いつ、どのようなレイテンシとどのような結果で実行したかという記録が生成されます。これは、チームが直接モデルでは不可能であると気づく最も一般的な単一の機能であり、共通のポイントを通過しなかった呼び出しをログに記録することはできないため、後から追加するのが最も困難な機能でもあります。
開発者1人、サーバー1つのセットアップに Gateway を導入してしまう。 見返りのないオーバーヘッドになります。最初のしきい値未満である場合、 Gateway は何も解決せず、依存関係を追加するだけです。直接接続から始め、シークレットの発生に応じて移行してください。
資格情報が漏洩するまで直接接続にとどまってしまう。 より一般的で、よりコストのかかる間違いです。直接モデルにはオフボーディングの手順がないため、誰かがラップトップにトークンを残して退職したり、構成ファイルがリポジトリにコミットされたりしたときに、インシデントの発生時に初めてその拡散に気づくことになります。 90 個の資格情報コピーは終始リスクであり、それらの1つが誤用されたときに初めて可視化されたのです。
各サーバーがログを出力しているため「可観測性がある」と錯覚してしまう。 サーバーごとのログは、横断的な質問には答えられません。「今週、すべてのサーバーにわたって高コストなツールを叩き続けているユーザーは誰か」という質問には、ログが6つの異なるスキーマと共有アイデンティティのない6つの場所に存在する場合、答えることができません。中央集権的な可観測性は、6つのローカル ログとは異なります。
Gateway を追加しても直接パスを開いたままにしておく。 クライアントが依然としてサーバーに直接到達できる場合、 Gateway のアクセス制御と監査は強制ではなく推奨にすぎません。チョークポイントは、そこを通過するように強制されたものだけを管理します。直接パスを閉じることが、 Gateway を利便性のためのツールから制御のためのツールへと変える決め手となります。
「ステートレス トランスポート」と「インフラ不要」を混同してしまう。 Streamable HTTP がステートレスであることでサーバーのスケールは容易になりますが、資格情報、検出、監査は管理されません。これらはまさに Gateway が所有する関心事であり、ワイヤーがシンプルになったからといって消えるわけではありません。
Gateway と直接接続の選択は思想的なものではなく、「 Gateway はエンタープライズ向け、直接接続はホビイスト向け」というものでもありません。これは共有の度合いに応じた関数です。サーバーが1台のマシン上の1人にとってプライベートである限り、直接配線がよりシンプルで優れており、 Gateway に手を伸ばすのは時期尚早です。サーバーがクライアント間、人間間、またはネットワーク間で共有された瞬間、共有によって生じる関心事(認証、アクセス、検出、監査)は中央のどこかに存在する必要があり、その中央の場所こそが Gateway です。
トラップは、直接モデルが機能しなくなったことを自らアナウンスしないことです。資格情報のコピーが積み重なり、監査ギャップが広がる間も、ローテーションによってチームの半分が機能しなくなったり、追跡されていないトークンを持って誰かが退職したりする直前まで、それは機能し続けます。 4つの質問(複数のクライアント、共有サーバー、リモート サーバー、コンプライアンス要件)は、屈曲点に直面する前にそれを察知する方法です。「はい」の数を数え、インシデントが発生した後ではなく、カウントが示しているタイミングで移行を行ってください。
分散した MCP サーバーから1つの管理ポイントへと移行しましょう。デモを予約する。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












