


11月 20, 2026
|
5 min read


Published: 11月 20, 2026

Blazingly fast way to build, track and deploy your models!
優れたAIエージェントアイデンティティツールは、すべての自律型エージェントに独自の検証可能なアイデンティティを付与し、リクエストごとに認証を行い、最小権限ポリシーに基づいて実行可能なアクションを認可します。これには権限委任、ライフサイクル管理、監査ログ機能が含まれます。これらのツールは大きく2つの補完的なグループに分類されます。リクエストパス上でエージェントアイデンティティを発行・適用する「アイデンティティ&エンフォースメント(強制適用)プラットフォーム」と、エージェントアイデンティティの姿勢(ポスチャ)を検出・管理する「非人間アイデンティティ(NHI)セキュリティツール」です。
一言で言えば、これらは共有APIキーをガバナンスの利いたエージェントごとのアイデンティティに置き換え、エージェント指向IAMを実現するためのプラットフォームです。
このリストの活用法: リクエストパスでアイデンティティを強制適用したい場合(ツールやモデルに到達する前にエージェントを認証し、各アクションを認可する)、アイデンティティ&エンフォースメントプラットフォームが必要です。すでに無秩序に広がっている非人間アイデンティティを検出しセキュリティを確保したい場合は、NHIセキュリティツールが必要です。多くのエンタープライズ企業では、両方のグループから1つずつ採用しています。
TrueFoundryは、すべてのエージェントをファーストクラスのアイデンティティとして扱い、リクエストパス上でそれを強制適用するエンタープライズ向けAI gatewayおよびコントロールプレーンです。各エージェントは独自のアイデンティティで登録され、すべての呼び出しで認証を受け、最小権限ポリシーに対して認可されます。代理(on-behalf-of)委任、MCPレジストリ、SSO/SCIM、完全な監査ログを備えており、SaaS、VPC内、オンプレミス、または完全なエアギャップ環境としてデプロイ可能です。
このリストの中でTrueFoundryを際立たせているのはそのガバナンス範囲です。エージェントアイデンティティだけでなく、エージェントが呼び出すモデルやアクセスするMCPサーバー・ツールも単一のプレーンから管理します。アイデンティティ、認可、モデル/MCPガバナンスを強制適用可能な単一のチョークポイントに集約したいチームにとって、最も包括的な選択肢です。
仕組みとしては、すべてのリクエストがユーザーのトークンに加えてTrueFoundryが署名したエージェントのトークン(Authorization + x-tfy-agent-authorization)を保持します。gatewayは(ユーザー、エージェント)のペアを解決し、RBACに加えてオプションのCedarポリシーを強制適用し、チェーンの下流に向かってアクセス権限を制限(縮小)することしかできないRFC 8693の代理委任を実行します。エージェントはレジストリからプロビジョニング、認定、ドリフト監視、無効化が行われ、各ツールへの送信認証情報は常にgateway内に保持され、エージェントに渡されることはありません。
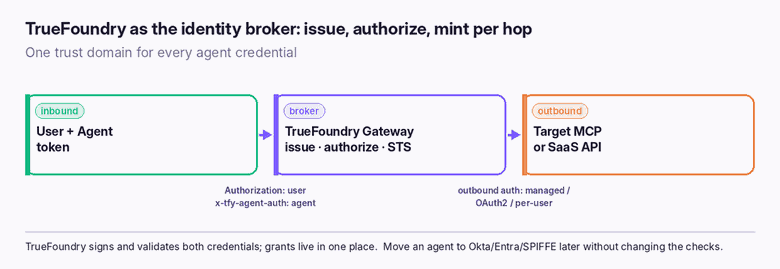
主な機能:
最適な用途: エージェントアイデンティティ、認可、モデル、MCPを単一のコントロールプレーンで統一管理したいエンタープライズ企業。エージェントガバナンスの主要概念およびアイデンティティブローカーパターンを参照してください。
従業員およびカスタマーアイデンティティのリーダーであるOktaは、Identity Security Fabricを非人間およびエージェントアイデンティティへと拡張しています。エージェントへのアイデンティティ発行、アクセスのガバナンス管理を行い、人間に対して使用しているのと同じIdPにエージェント認証を統合します。Oktaを標準採用している組織にとって、そのガバナンスをエージェントに拡張するのは自然な選択肢です。
最適な用途: 既存のアイデンティティプロバイダーを拡張してエージェントに対応させたい、Okta中心のエンタープライズ企業。(TrueFoundryはエージェントアイデンティティにおいてOktaと連携します — TrueFoundry with Oktaを参照)。
Microsoft Entra Agent IDは、AIエージェントをファーストクラスのアイデンティティとしてEntraディレクトリに取り込みます。これにより、Microsoft環境の組織がユーザーやワークロードに使用しているのと同じディレクトリ、条件付きアクセス、ライフサイクルツールでエージェントを管理できるようになります。Microsoft上に構築された環境、特にCopilot StudioやMicrosoft Foundryのエージェントにとって、極めて適した選択肢です。
最適な用途: Microsoft/Entra中心の組織。(TrueFoundryは、MCPサーバーにアクセスするEntra発行のエージェントを制御できます。これはエージェントがMicrosoft環境を超えて広がる場合に役立ちます。)
Astrix Securityは、非人間アイデンティティ向けのセキュリティプラットフォームです。リクエストパスに直接介在するのではなく、環境内にすでに存在するNHIやAIエージェントを検出し、過剰な権限や異常を警告し、ライフサイクル管理を支援します。つまり、エージェントアイデンティティのポスチャとリスク管理を担います。
最適な用途: 既存システム全体のNHI/エージェントリスクを可視化し、制御する必要があるセキュリティチーム。エンフォースメントプラットフォームとの併用に適しています。
Oasis Securityは、サービスアカウント、ワークロード、そして現在のエージェントアクセスの規模に合わせて構築された非人間アイデンティティ管理プラットフォームです。非人間アイデンティティの検出、ガバナンス、ライフサイクルを一元化し、エージェントアクセス管理への取り組みを強化しています。
最適な用途: エージェントを含む非人間アイデンティティの全領域を統括する専用プレーンを求めるエンタープライズ企業。
ほとんどのエンタープライズ企業に対する率直な推奨事項:エンフォースメントコントロールプレーン(エージェントがアクションごとに認証・認可されるようにする)と、NHIセキュリティツール(既存の環境を可視化しクリーンアップできるようにする)を組み合わせることです。これらはエージェント指向IAMの異なる側面をそれぞれ解決します。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.












