



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 10, 2026
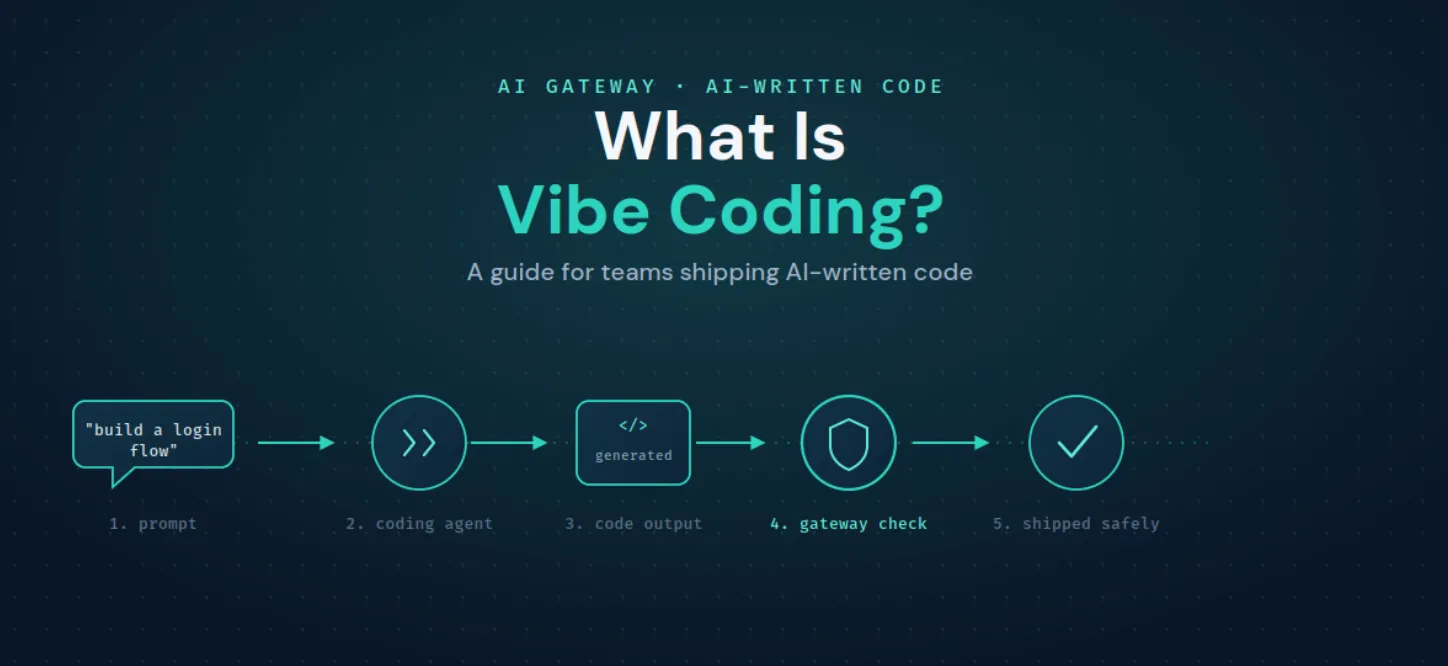
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Le « vibe coding » est une méthode de développement logiciel où vous pilotez un agent IA via des prompts en langage naturel, puis acceptez, exécutez et affinez ses résultats, plutôt que d'écrire vous-même la majeure partie du code ligne par ligne. Le développeur définit l'orientation et évalue les résultats ; l'agent produit le code. Cette approche se situe à une extrémité du spectre, allant du code entièrement écrit à la main, en passant par l'autocomplétion assistée par IA, jusqu'au « vibe coding » où l'IA effectue la majorité de la saisie.
Cette pratique s'est généralisée grâce à l'amélioration des outils. Les IDE agentiques, les agents de codage en ligne de commande et les extensions d'éditeur peuvent désormais lire une base de code, effectuer des modifications sur plusieurs fichiers, exécuter des commandes et appeler des outils externes. Ainsi, « décrire et laisser l'agent construire » devient une boucle de travail efficace pour de nombreuses tâches.
Les « outils de vibe coding » se divisent globalement en trois catégories. Les IDE agentiques comme Cursor et Windsurf intègrent un agent directement dans l'éditeur. Les agents de codage en ligne de commande comme Claude Code et l'OpenAI Codex CLI pilotent les changements depuis le terminal. Les extensions d'éditeur comme Cline et Roo Code ajoutent des capacités agentiques aux configurations existantes, tandis que des assistants comme GitHub Copilot accompagnent l'ensemble. Bien que leurs interfaces diffèrent, ils fonctionnent tous de la même manière : ils appellent un modèle, utilisent souvent des outils et produisent du code.
C'est cette structure commune qui est essentielle. Quel que soit l'outil utilisé par votre équipe pour le « vibe coding », chacun agit comme un client effectuant des appels de modèles et d'outils. C'est précisément ce niveau que vous pouvez gouverner de manière centralisée, plutôt que de le gérer outil par outil.
Pour un développeur seul, le « vibe coding » est un flux de travail privé. À l'échelle d'une équipe, ce même flux multiplié par le nombre de collaborateurs crée trois lacunes qui n'ont rien à voir avec l'outil choisi.
Il s'agit de lacunes en matière de gouvernance, et la solution n'est pas de ralentir le « vibe coding ». Il faut placer un point de contrôle devant les agents qui l'utilisent.
Comme chaque outil de « vibe coding » est un client qui effectue des appels de modèles et d'outils, vous pouvez acheminer ces appels via une passerelle et les régir de manière uniforme, sans demander aux développeurs de changer d'outils.
Cursor, Claude Code, Cline, Roo Code, l'interface de ligne de commande OpenAI Codex et GitHub Copilot peuvent tous être dirigés vers la AI Gateway au lieu d'un fournisseur direct. La plupart d'entre eux lisent une URL de base et une clé depuis l'environnement, il s'agit donc généralement d'une modification d'une seule ligne :
Une fois que le trafic transite par la passerelle, vous obtenez ce dont une équipe a besoin : suivi des coûts et limites de débit par équipe et par développeur, contrôle d'accès basé sur les rôles (RBAC) pour définir quels modèles chaque personne peut utiliser, et une observabilité complète des appels effectués par les agents de codage. La gestion de Claude Code au niveau de l'organisation est un point de départ courant, étroitement lié à votre travail actuel sur les limites de Claude Code.
Le routage résout les problèmes de coût et de visibilité. La sécurité nécessite des garde-fous sur le contenu lui-même. La passerelle peut inspecter le trafic des agents de codage lors de son passage :
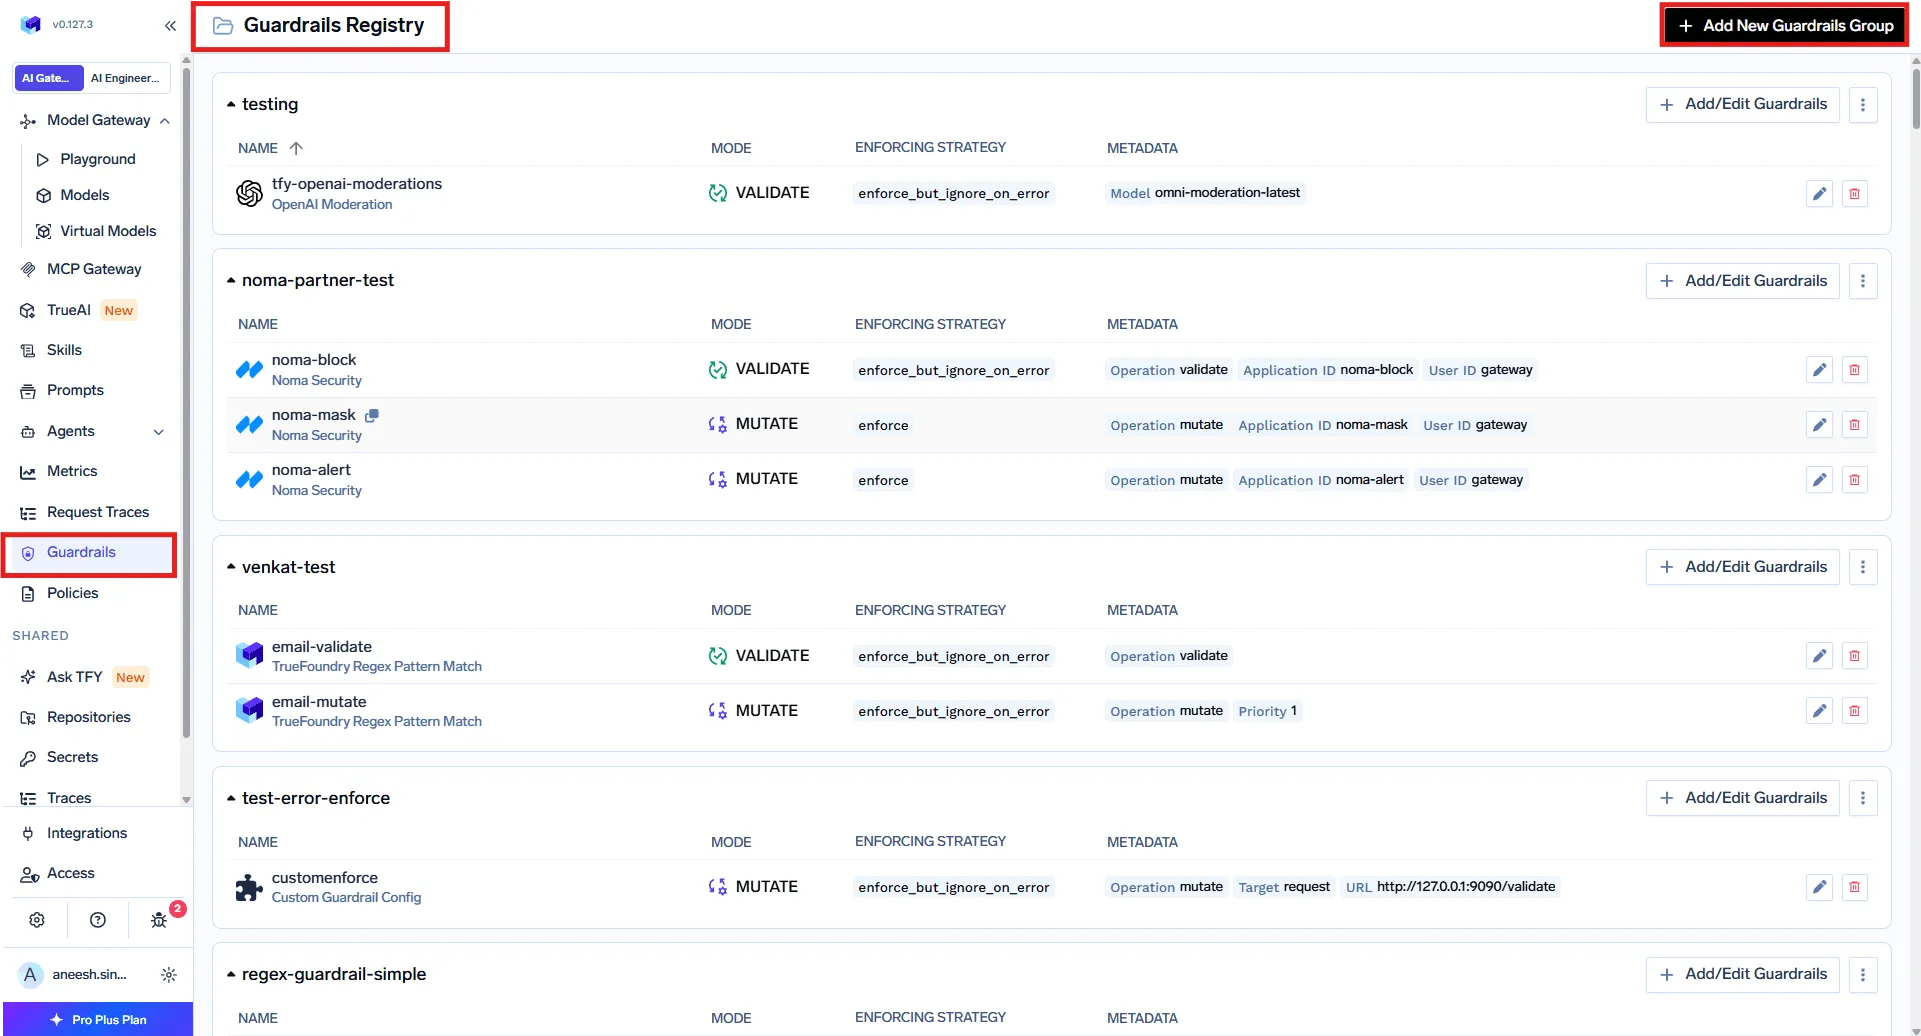
Il s'agit des mêmes garde-fous pour agents IA qui protègent tout le trafic des agents, appliqués aux risques spécifiques du code écrit par l'IA.
Alors que les outils de « vibe coding » appellent des systèmes externes via MCP, la passerelle MCP contrôle les serveurs et les outils individuels qu'un agent peut utiliser, avec authentification et journalisation d'audit. Ainsi, un agent de codage peut lire le dépôt dont il a besoin sans pouvoir accéder aux données de production auxquelles il n'est pas autorisé.
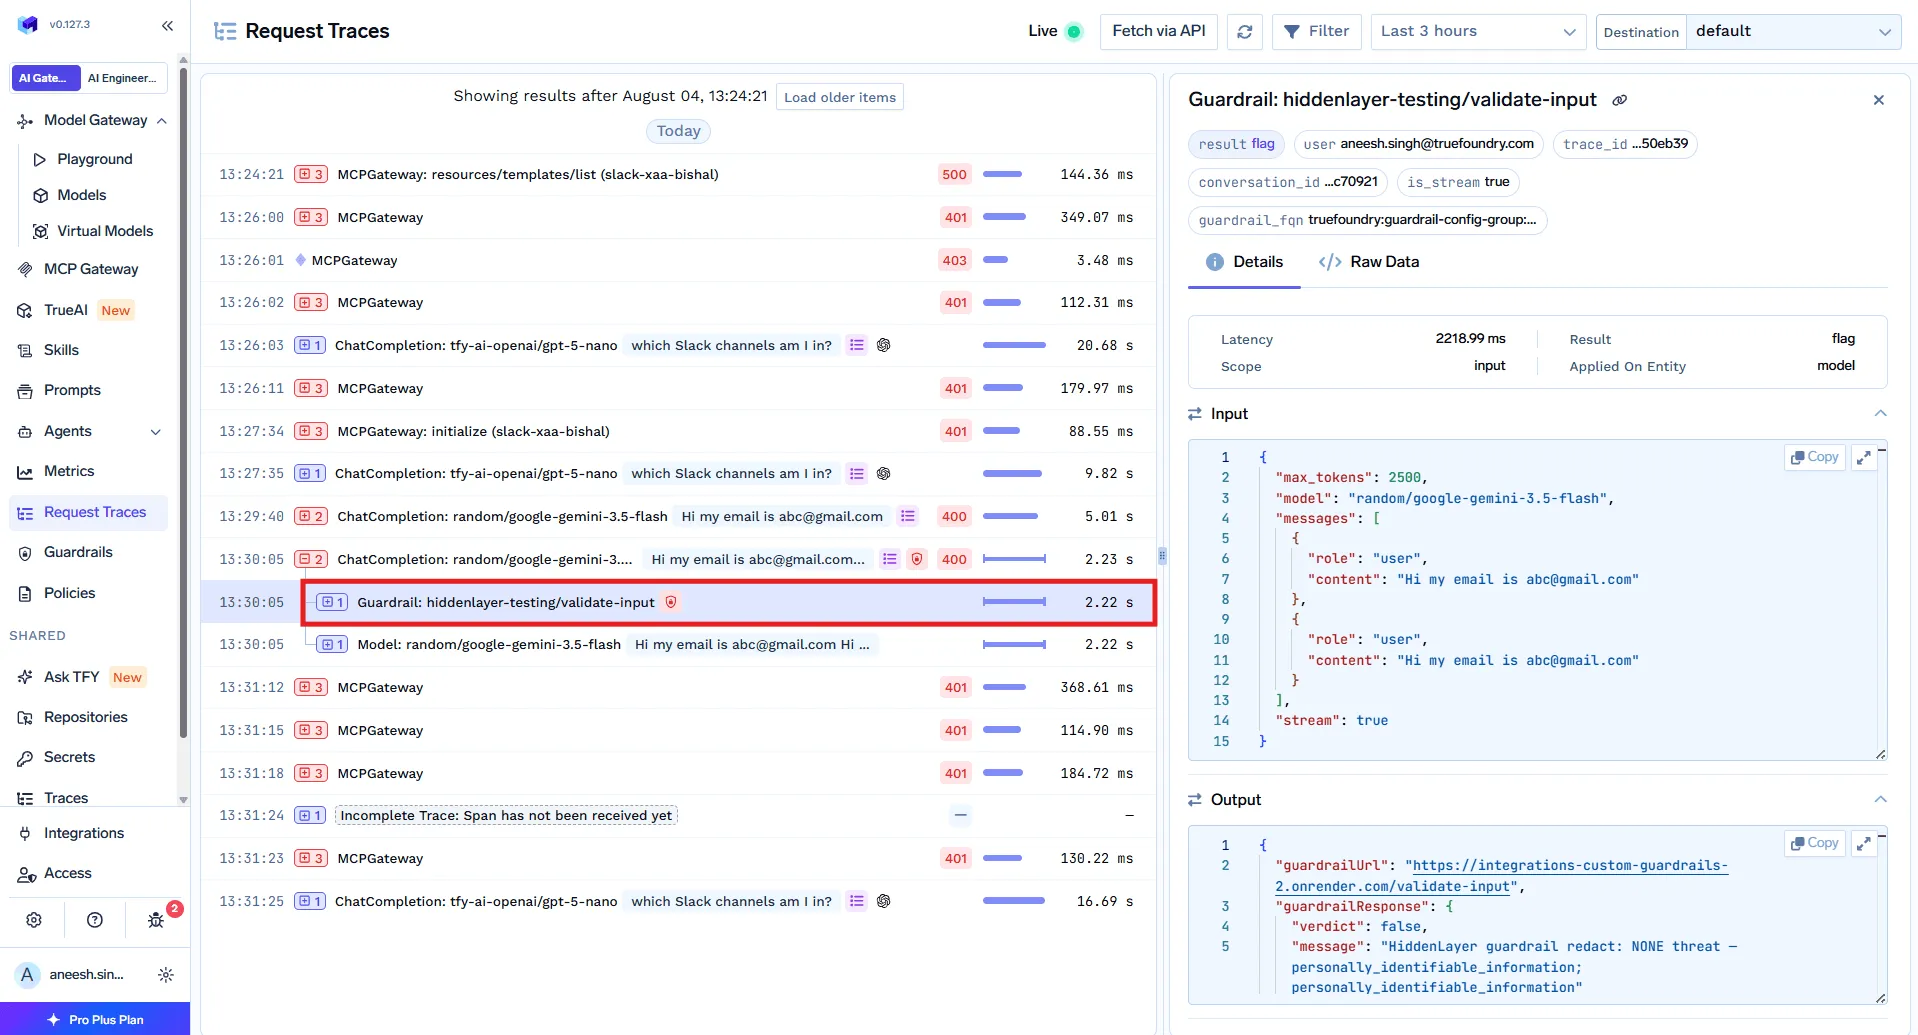
Le résultat net est que le « vibe coding » reste rapide pour les développeurs, et l'équipe plateforme dispose d'un point central pour surveiller les coûts, appliquer les accès, vérifier le code généré et auditer l'utilisation des outils. Rien de tout cela ne dépend de la standardisation de tous les utilisateurs sur un seul outil, ce qui est précisément l'objectif : gouverner les appels, pas l'éditeur.
Le « vibe coding » est là pour durer car il accélère réellement le travail des équipes. Le risque ne réside pas dans la pratique elle-même, mais dans sa mise en œuvre à grande échelle sans point de contrôle, ce qui rend les coûts invisibles, le code généré non vérifié et l'accès aux outils trop permissif. Faites passer vos agents de codage par l'AI Gateway et gérez leurs outils avec le MCP Gateway : vous conserverez la rapidité tout en ajoutant le contrôle des coûts, les garde-fous et la traçabilité dont une équipe a besoin.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




Le vibe coding n'est pas mauvais en soi, mais il comporte un risque réel à grande échelle, car les agents peuvent générer du code non sûr, intégrer des secrets ou appeler des outils ayant des effets de bord, et les équipes n'ont souvent aucune vue partagée des coûts ni de ce que les agents ont touché. Il est sûr lorsque vous relisez les résultats et placez un point de contrôle devant les agents pour les limites de coût, les garde-fous et l'accès aux outils.
Ils se répartissent entre les IDE agentiques (comme Cursor et Windsurf), les agents de codage en ligne de commande (comme Claude Code et la CLI OpenAI Codex) et les extensions et assistants d'éditeur (comme Cline, Roo Code et GitHub Copilot). Leur interface diffère, mais tous appellent des modèles et souvent des outils : ils peuvent donc être gouvernés au niveau d'une couche commune.
Faites passer les agents de codage par une passerelle et appliquez des garde-fous à leur trafic : un linter de sécurité du code pour les commandes dangereuses et les schémas non sûrs, la détection de secrets pour les identifiants divulgués, et un contrôle d'accès au niveau MCP afin que les agents n'atteignent que les outils dont ils ont besoin. Cela ajoute une vérification automatisée en plus de la revue humaine.
Oui. Les assistants de codage tels que Cursor, Claude Code, Cline, Roo Code et la CLI OpenAI Codex peuvent passer par l'AI Gateway, et la MCP Gateway gouverne les outils qu'ils appellent, avec contrôle d'accès, garde-fous et journalisation d'audit depuis un seul plan de contrôle.
Oui. TrueFoundry s'exécute dans votre VPC, on-premise, en environnement air-gapped ou en hybride, de sorte que les prompts, le contexte et le trafic des outils restent dans votre propre domaine.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















