


novembre 21, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
La 51e requête échoue.
Vous vérifiez la page du modèle : elle indique toujours qu'il est gratuit. Vous vérifiez votre solde : il reste de l'argent. Vous consultez la documentation et vous y trouvez un plafond de 20 requêtes par minute, dont vous étiez très loin, puisque vous en faisiez à peine trois.
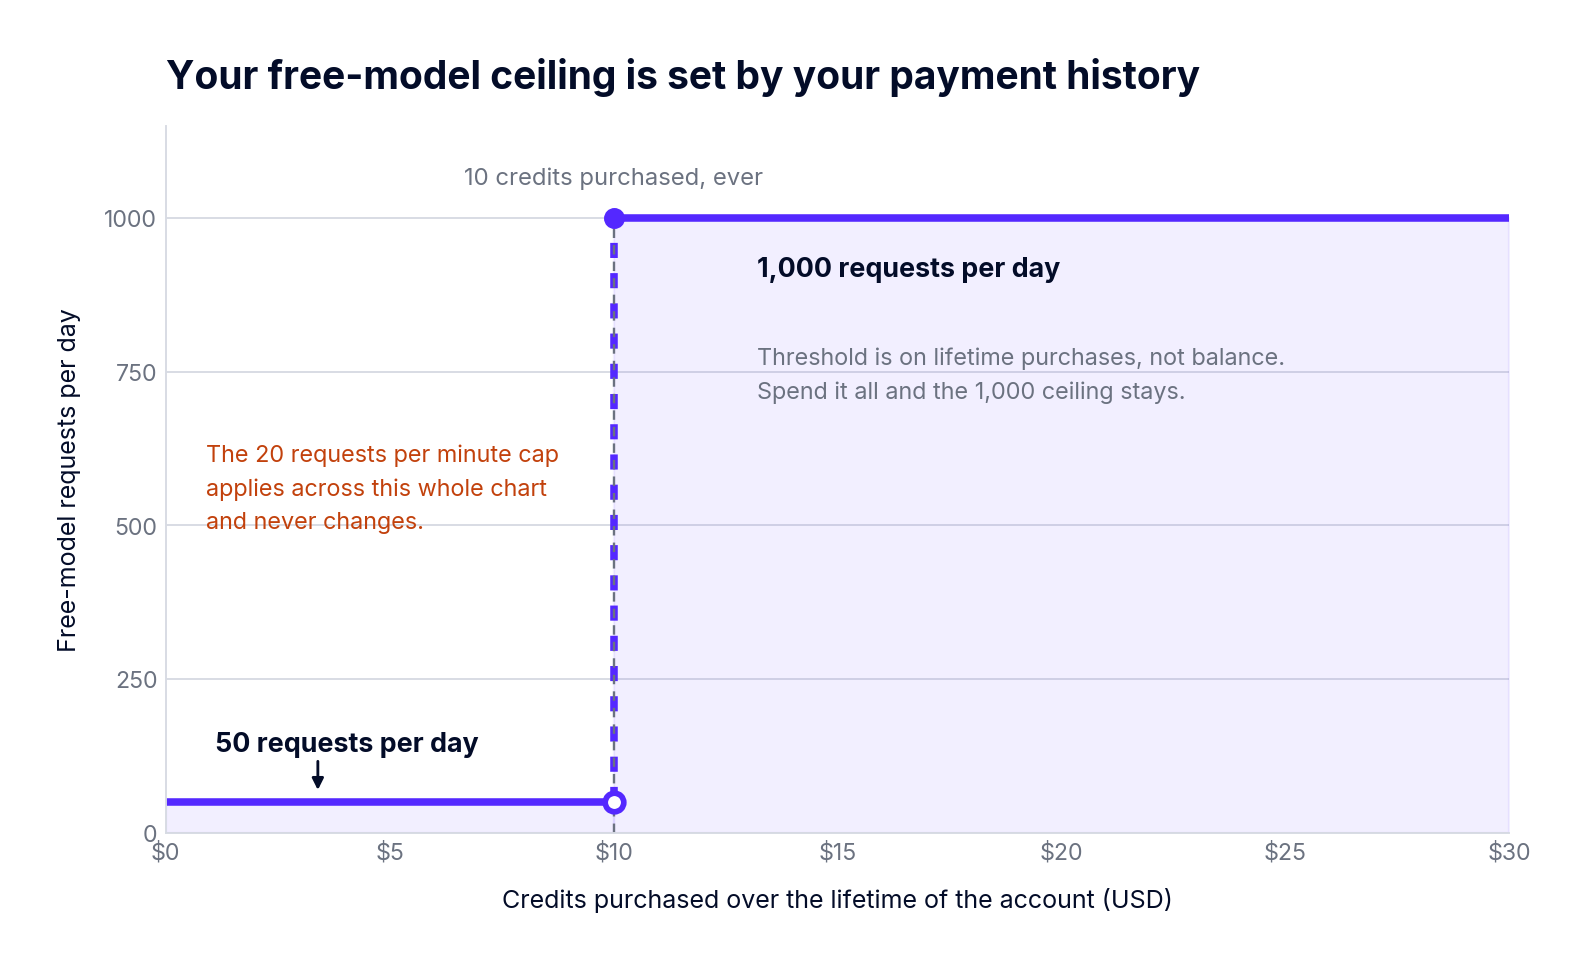
Ce que vous avez atteint, c'est le plafond quotidien. Et son niveau dépend d'un élément qu'aucune autre passerelle ne s'aviserait d'y associer : le montant total que vous avez versé à OpenRouter depuis la création de votre compte. En dessous de 10 crédits achetés au cours de la vie de votre compte, les modèles gratuits vous accordent 50 requêtes par jour. À partir de 10 crédits, vous en obtenez 1 000. Cette amélioration est permanente : vous pouvez donc tout dépenser, revenir à un solde nul et conserver ce plafond plus élevé.
C'est l'information la plus utile à connaître sur les limites de débit d'OpenRouter, et ce n'est pas la seule surprise. Nous avons passé deux semaines à tester intensivement la plateforme pour évaluer sa passerelle. Voici ce que nous avons découvert, y compris quelques éléments non mentionnés dans la documentation.
Quatre mécanismes distincts peuvent rejeter votre requête, et il est facile de les confondre.
Le premier est le plafond des modèles gratuits : 20 par minute, 50 ou 1 000 par jour, appliqué à tout ID de modèle se terminant par :free. Celui-ci est publié et prévisible. Le deuxième est la capacité du fournisseur qui sert réellement votre requête payante, qu'OpenRouter ne publie pas et ne peut pas vraiment contrôler. Le troisième est la protection DDoS de Cloudflare, décrite dans sa documentation uniquement comme le blocage des requêtes dépassant dramatiquement un usage raisonnable, sans aucun chiffre associé. Le quatrième est le budget ou la limite de crédit que vous avez vous-même configuré, qui n'est pas du tout une limite de débit mais rejette le trafic de la même façon.
Seul le premier de ces mécanismes est une limite de débit au sens où on l'entend habituellement. Les autres relèvent de la capacité d'un tiers, d'un filet de sécurité global et de votre propre gestion comptable.
Le plafond de 20 requêtes par minute est fixe. Il ne varie pas selon le statut de votre compte, votre solde ou vos dépenses. Si vous avez besoin de plus de 20 requêtes par minute, les modèles gratuits ne sont pas la solution et aucune somme d'argent n'y changera rien.
Le plafond quotidien est celui qui est lié à l'historique de paiement, et le seuil porte sur les achats cumulés sur toute la durée de vie du compte plutôt que sur le solde actuel. L'achat de crédit minimum sur OpenRouter étant de 5 $, atteindre 10 $ constitue une deuxième étape délibérée, et non le prix d'entrée. Acheter deux tranches de 5 $ vous amène au même résultat qu'un achat unique de 10 $, pour autant que nous puissions en juger.
Ce qui rend cela singulier, c'est le sens de la relation de cause à effet. Votre plafond de débit n'est pas fonction de votre offre ou de la structure de votre trafic. Il dépend d'une décision d'achat, ce qui signifie qu'une question financière répond désormais à une question de disponibilité. Sur un projet personnel, ce n'est pas un problème. Dès que vous avez des utilisateurs, vous êtes à un retard comptable près d'une modification de votre capacité.
Il existe un second piège sous-jacent : les requêtes échouées peuvent tout de même être comptabilisées dans le quota quotidien. Une boucle de réessais intensifs sur un modèle gratuit saturé peut consommer vos 50 requêtes sans renvoyer une seule réponse exploitable. Si vous devez configurer des réessais, plafonnez le nombre de tentatives.
Vos limites réelles tiennent en un seul appel d'API
Le tableau de bord ne vous montrera pas de compteur de limites. L'appel GET /api/v1/key le fera, et il renvoie exactement ce qu'OpenRouter applique à cette clé à l'instant présent.
Deux éléments importants à noter. Tout d'abord, is_free_tier correspond à nouveau au mécanisme lié à l'historique de paiement, sous la forme d'un booléen que la logique de traitement de votre débit doit lire. Ensuite, et c'est le point qui induit souvent en erreur, la réponse contient encore un objet rate_limit que la propre documentation d'OpenRouter indique désormais comme obsolète et recommande d'ignorer.
De nombreux guides tiers et compétences de codage IA n'ont pas encore été mis à jour. Vous trouverez des tableaux de limites de débit citant 20 requêtes par tranche de 10 secondes pour les comptes non financés et 200 par tranche de 10 secondes pour les comptes financés, tous dérivés de ce champ obsolète. Ces chiffres ne correspondent à rien de ce que la plateforme applique aujourd'hui. Si un tableau de bord, une règle d'alerte ou l'une de vos bibliothèques clientes lit rate_limit, il lit une valeur que plus personne ne maintient.
OpenRouter ne publie aucun plafond de requêtes sur sa plateforme pour les modèles payants, et nous avons cherché à vérifier s'il en existait un. Un test de montée en charge en concurrence sur du trafic facturé au crédit à 1, 4, 8 et 16 requêtes simultanées n'a généré aucun rejet à aucun niveau. Aucun code 429, aucun délestage, aucune file d'attente. Le temps médian de réception du premier token n'a presque pas varié entre une et seize requêtes simultanées.
Nous n'avons pas trouvé le plafond. Le test s'est arrêté à 16 et a été exécuté sur des modèles servis par OpenAI. Considérez donc ce chiffre comme un seuil minimal plutôt que comme une limite absolue : la passerelle ne nous a pas bridés en dessous de 16 requêtes simultanées, et le point où le bridage commence reste une question ouverte.
Ce qui signifie qu'un code 429 sur un modèle payant n'est généralement pas OpenRouter qui vous demande de ralentir. Il provient du fournisseur qui sert actuellement ce modèle. Et comme le routage peut vous faire basculer d'un hébergeur à un autre sans que le nom du modèle ne change, la capacité globale avec laquelle vous composez peut varier d'une requête à l'autre. Vous pouvez la rendre prévisible en figeant un fournisseur avec provider.order ou provider.only, au détriment du basculement automatique qu'on recherche généralement en adoptant un routeur.
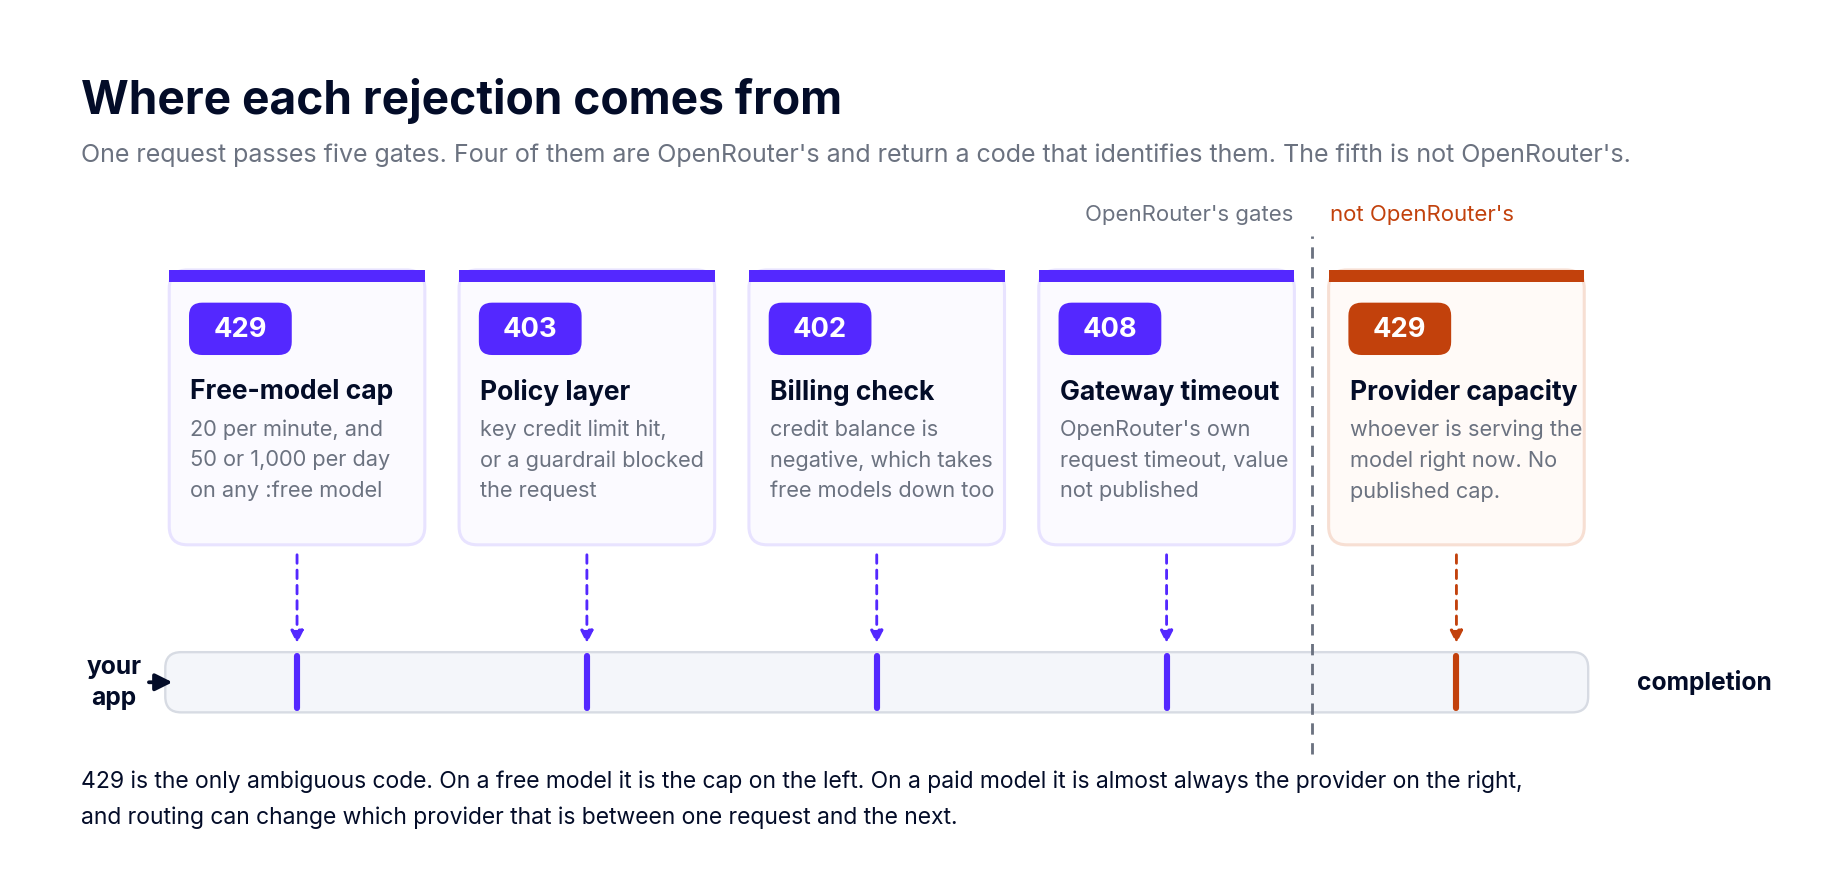
Aucune section de la documentation d'OpenRouter ne les rassemble en un seul endroit, et le code d'état est le moyen le plus rapide d'identifier le niveau qui vient de rejeter votre requête.
Le code 402 prend souvent les utilisateurs au dépourvu, car il signifie que la gratuité est conditionnée par l'absence de découvert. Si votre solde devient négatif, les modèles gratuits cessent également de fonctionner.
Excluez totalement le code 403 de votre logique de réessai. Recompenser une requête bloquée par ce code ne sert à rien, car l'obstacle est une règle d'accès et non une file d'attente. Nous avons atteint la limite d'une clé lors de nos tests et avons reçu un code 403 clair indiquant « Key limit exceeded (total limit) » avec un lien direct vers la page de configuration de cette clé. Rendons justice à qui de droit : les erreurs générées par OpenRouter pour ses propres décisions sont excellentes. Les erreurs transmises par les fournisseurs dépendent de ce que le fournisseur a choisi d'envoyer, et les deux arrivent sous le même message de premier niveau : le code d'état reste donc votre seul signal fiable pour savoir dans quel contexte vous vous trouvez.
C'est la partie qui nous a demandé le plus de temps. Les réessais, les délais d'attente progressifs et le jitter ne sont pas configurables. Nous avons envoyé max_retries ainsi qu'un objet de politique de réessai structuré, et tous deux sont revenus avec un HTTP 200 sans erreur, ce qui signifie qu'ils ont été acceptés et ignorés plutôt que pris en compte. Même constat avec timeout.
La cause est un manque de validation. OpenRouter vérifie les clés à l'intérieur de l'objet provider par rapport à une liste connue et rejette correctement les clés inconnues. Les clés de premier niveau, en revanche, ne sont pas vérifiées. Ainsi, une directive de premier niveau non prise en charge se traduit par une réponse réussie, sans aucun indice qu'elle n'a eu aucun effet, ce qui constitue un échec plus pernicieux qu'un code 400.
Il n'y a pas non plus de délai d'expiration d'inactivité de flux (stream-idle timeout), ni sur le serveur ni comme paramètre client. Sur environ 4 300 requêtes, nous avons eu deux flux qui se sont interrompus prématurément sans aucune erreur HTTP. C'est rare, mais votre client doit pouvoir le détecter, car rien d'autre ne vous le signalera.
Tout cela place la gestion du rythme, des réessais et des délais d'expiration au niveau de votre application. Le blog ingénierie d'OpenRouter l'indique clairement, et nous préférons qu'ils le disent franchement plutôt qu'ils ne prétendent le contraire. Cela implique toutefois que si vous gérez plusieurs services, vous devez réécrire cette logique autant de fois.
Les équipes ont tendance à confondre ces deux concepts pour ensuite s'étonner qu'aucun des deux ne se soit déclenché au moment voulu. Les limites de débit préservent la capacité sur une fenêtre temporelle donnée. Les budgets protègent les ressources financières sur une période. Sur OpenRouter, ce sont des fonctionnalités distinctes qui renvoient des codes d'état différents.
Les limites de crédit des clés sont réinitialisées quotidiennement, hebdomadairement ou mensuellement à minuit UTC, les semaines s'étendant du lundi au dimanche. Si vous ne définissez pas de réinitialisation, vous appliquez un plafond sur toute la durée de vie. La référence temporelle n'est pas configurable : si votre mois fiscal commence le 25 ou si votre équipe travaille sur un autre fuseau horaire, vos réinitialisations ne coïncideront pas avec vos rapports d'activité.
Les budgets de sécurité (guardrails) s'imbriquent sur des fenêtres globales, mensuelles, hebdomadaires et quotidiennes, et les limites doivent strictement diminuer à mesure que la fenêtre se resserre. De plus, ils ne sont pas mutualisés, ce qui surprend souvent : donnez à trois ingénieurs la même règle de budget quotidien et chacun obtiendra ce budget individuellement, tandis qu'une seule requête sera déduite à la fois du budget de la clé et de celui de son propriétaire. Les dépenses BYOK restent invisibles pour les budgets à moins que include_byok_in_budgets ne soit activé, ce qui est un choix par défaut défendable pour la facturation, mais médiocre pour la gouvernance.
L'application de la limite est un blocage strict et non un simple avertissement. Aucun mode d'avertissement seul n'est documenté : la première manifestation d'un budget est donc l'échec du trafic. L'aspect tarifaire de l'ensemble de ces mécanismes dépasse le cadre de cet article, mais notre analyse des tarifs d'OpenRouter détaille les frais d'achat de crédit de 5,5 % et les conditions liées au BYOK.
Le plafond quotidien gratuit comptabilise les requêtes, et non les tokens. Une conversation de 100 000 tokens et un prompt de deux mots vous coûtent exactement la même chose : une unité. Cela peut sembler avantageux jusqu'au moment où vous exécutez une boucle d'outils (tool loop), où une seule tâche peut effectuer vingt appels et où le plafond de requêtes devient bloquant bien avant toute contrainte liée aux tokens.
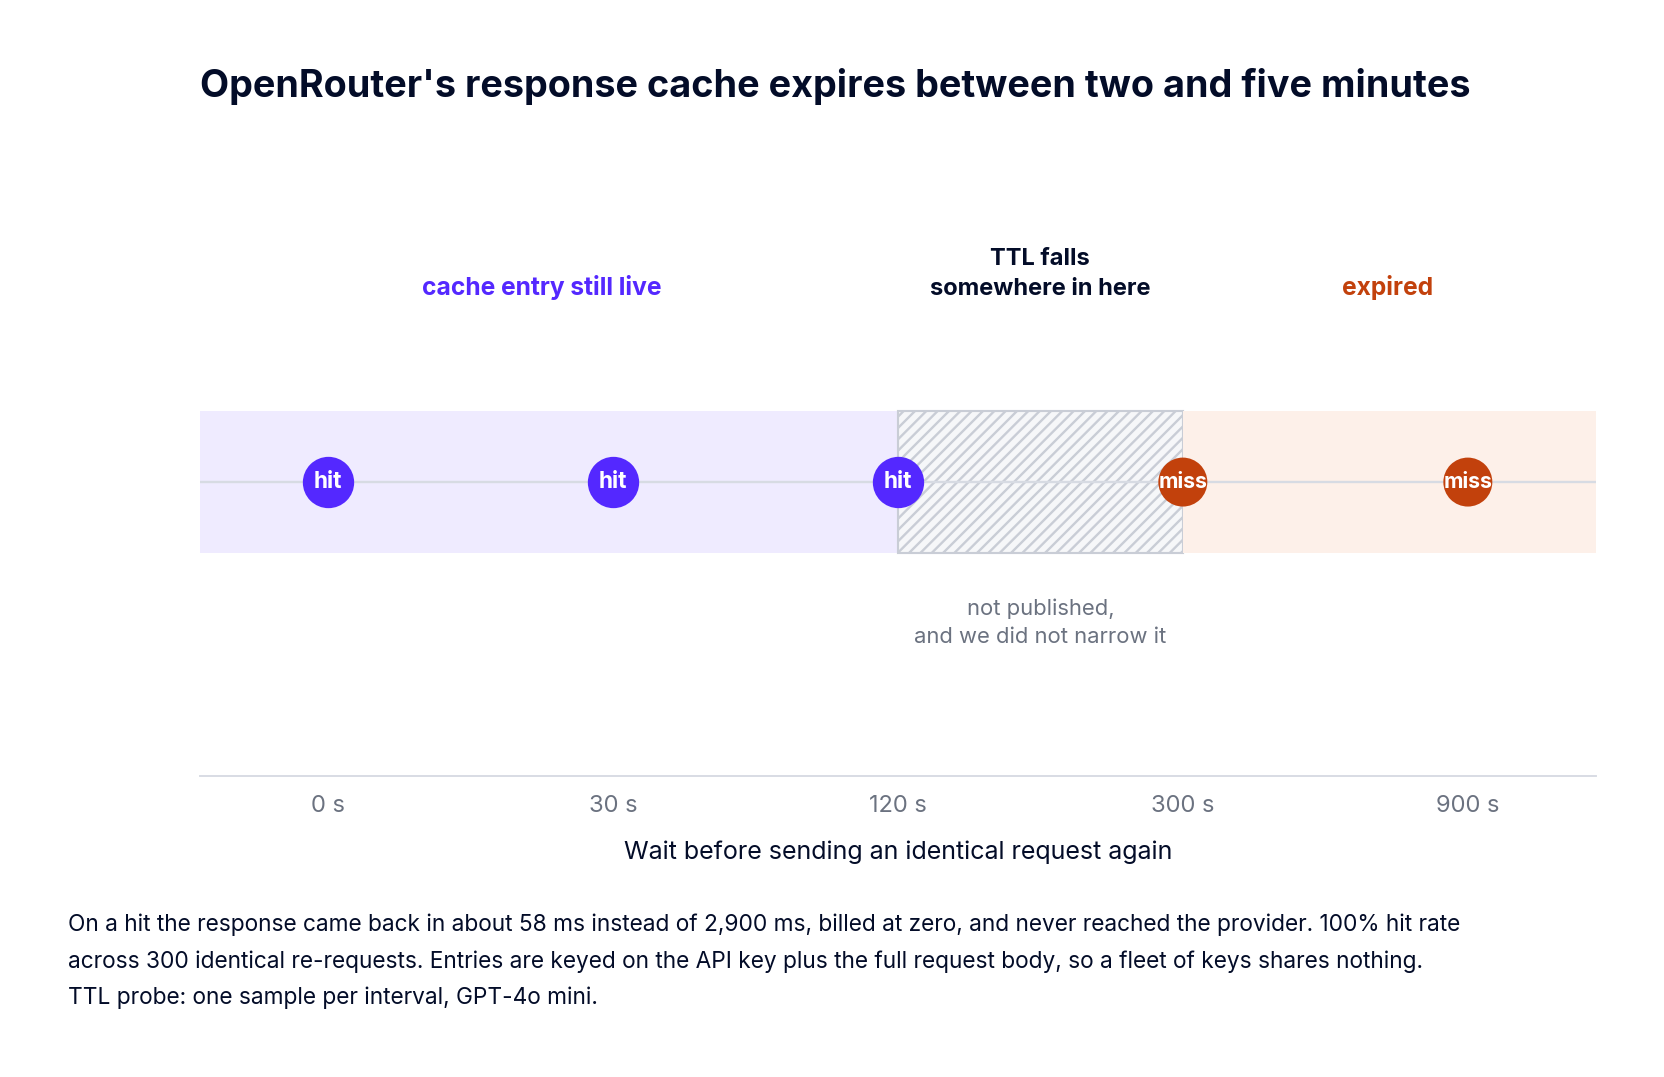
La mise en cache des réponses offre une aide ciblée. En l'activant par requête avec l'en-tête X-OpenRouter-Cache: true, une requête identique répétée répond en environ 58 ms au lieu de 2 900 ms, sans frais, et cet appel n'impacte pas la limite de débit du fournisseur puisque la requête ne l'atteint jamais. Nous avons mesuré un taux de réussite du cache de 100 % sur 300 requêtes identiques répétées. Les contraintes apparaissent là où cela devient intéressant : les entrées sont indexées sur votre clé API ainsi que sur l'intégralité du corps de la requête. Ainsi, un ensemble de services disposant chacun de sa propre clé ne partage rien, et le TTL mesuré se situe entre deux et cinq minutes. Encore présent à 120 secondes, il a disparu à 300. OpenRouter ne publie pas ce chiffre. Cela couvre les pics de réessais et les envois en double au sein d'une même session, mais pas une requête qui revient toutes les heures.
Un dernier plafond pose problème lors des phases d'évaluation plutôt qu'en production : un compte d'organisation est limité à 10 membres, un chiffre qui peut être augmenté en contactant le support. Réaliser un essai à l'échelle d'une équipe plateforme de cinquante personnes commence donc par un ticket au support.
Notre passerelle adopte une approche différente sur deux points : l'unité de mesure utilisée, et la distinction entre capacité et budget.
Nous appliquons des limites de débit sur six unités : requests_per_minute, requests_per_hour, requests_per_day, et les trois mêmes pour les tokens. Les requêtes par minute constituent un indicateur imparfait de la charge lorsqu'un appel peut représenter 200 tokens ou 200 000 tokens : un compteur autorisant 1 000 requêtes ne peut donc pas vous indiquer si vous allez dépenser un dollar ou des milliers. Les unités basées sur les tokens le permettent. Les règles sont appliquées au niveau de rate_limit_applies_per, de sorte qu'une limite s'impose par utilisateur, par équipe ou par modèle plutôt d'être rattachée à une clé, et nous autorisons un maximum de deux valeurs par règle afin de maintenir un comportement prévisible.
La forme de la fenêtre temporelle importe plus pour les agents que pour les utilisateurs humains : nous utilisons donc une fenêtre glissante de 60 secondes découpée en intervalles de 10 secondes, en faisant la somme des six derniers. Un pic de trafic à cheval sur la fin d'une minute fixe et le début de la suivante ne peut pas passer en doublant la limite. Notre guide de limitation de débit basée sur les tokens et de gestion des budgets détaille cette configuration.
Les budgets restent séparés, uniquement basés sur les coûts en USD, et sont appliqués avant l'exécution de l'inférence plutôt que découverts à la réception de la facture. La passerelle ajoute environ 3 à 4 ms de latence et traite plus de 350 RPS sur un seul vCPU : l'évaluation de ces règles ne génère donc aucun impact mesurable.
Changer de passerelle n'est pas la seule option possible, et nous préférons le dire clairement. TrueFoundry prend en charge OpenRouter en tant que fournisseur : vous pouvez ainsi conserver son catalogue et son basculement automatique tout en ajoutant devant lui des limites basées sur les tokens, des budgets par équipe et des journaux d'activité attribués par utilisateur. Pour de nombreuses équipes, c'est la première étape idéale. Si vous êtes plus avancé et que les contraintes mentionnées ci-dessus expliquent votre lecture, notre analyse des alternatives à OpenRouter compare les différentes options pour un usage en production.
Les limites de débit d'OpenRouter sont simples à énoncer mais délicates à gérer dans le code. Les chiffres publiés ne concernent que les modèles gratuits. Le plafond des requêtes payantes dépend d'un fournisseur que vous n'avez pas choisi. Les réessais et les délais d'expiration doivent être gérés dans votre propre code, que vous l'ayez prévu ou non. Et votre débit gratuit est fonction de votre historique de paiement, ce qui est une réalité singulière à formuler.
C'est un compromis acceptable pour accéder à plusieurs centaines de modèles derrière une seule clé, et la plupart des équipes l'acceptent volontiers. Il est simplement utile d'en connaître les limites avant qu'une boucle d'agent ne les découvre pour vous.
Si vous souhaitez des limites comptabilisées en tokens, des budgets gérés indépendamment de la capacité et une application de ces règles au sein de votre propre infrastructure, découvrez comment TrueFoundry AI Gateway gère la limitation de débit.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception















