



October 9, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 9, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Un point de terminaison de modèle brut peut facilement renvoyer des données personnelles, accepter une charge utile d'injection de requête ou fournir une réponse non sécurisée. Les garde-fous corrigent cela en inspectant et, si nécessaire, en réécrivant le trafic avant qu'il n'atteigne le modèle et avant que la réponse ne parvienne à l'utilisateur.
L'intégration de garde-fous sur l'AI Gateway garantit que chaque application bénéficie automatiquement de la même protection, sans que chaque équipe n'ait à réimplémenter des mesures de sécurité. TrueFoundry propose des garde-fous intégrés pour la rédaction des PII et la détection des injections de requêtes, entièrement gérés et sans clé tierce à configurer.
Comme l'indique la documentation sur les garde-fous , l'application de garde-fous sur l'AI Gateway se fait en deux étapes.
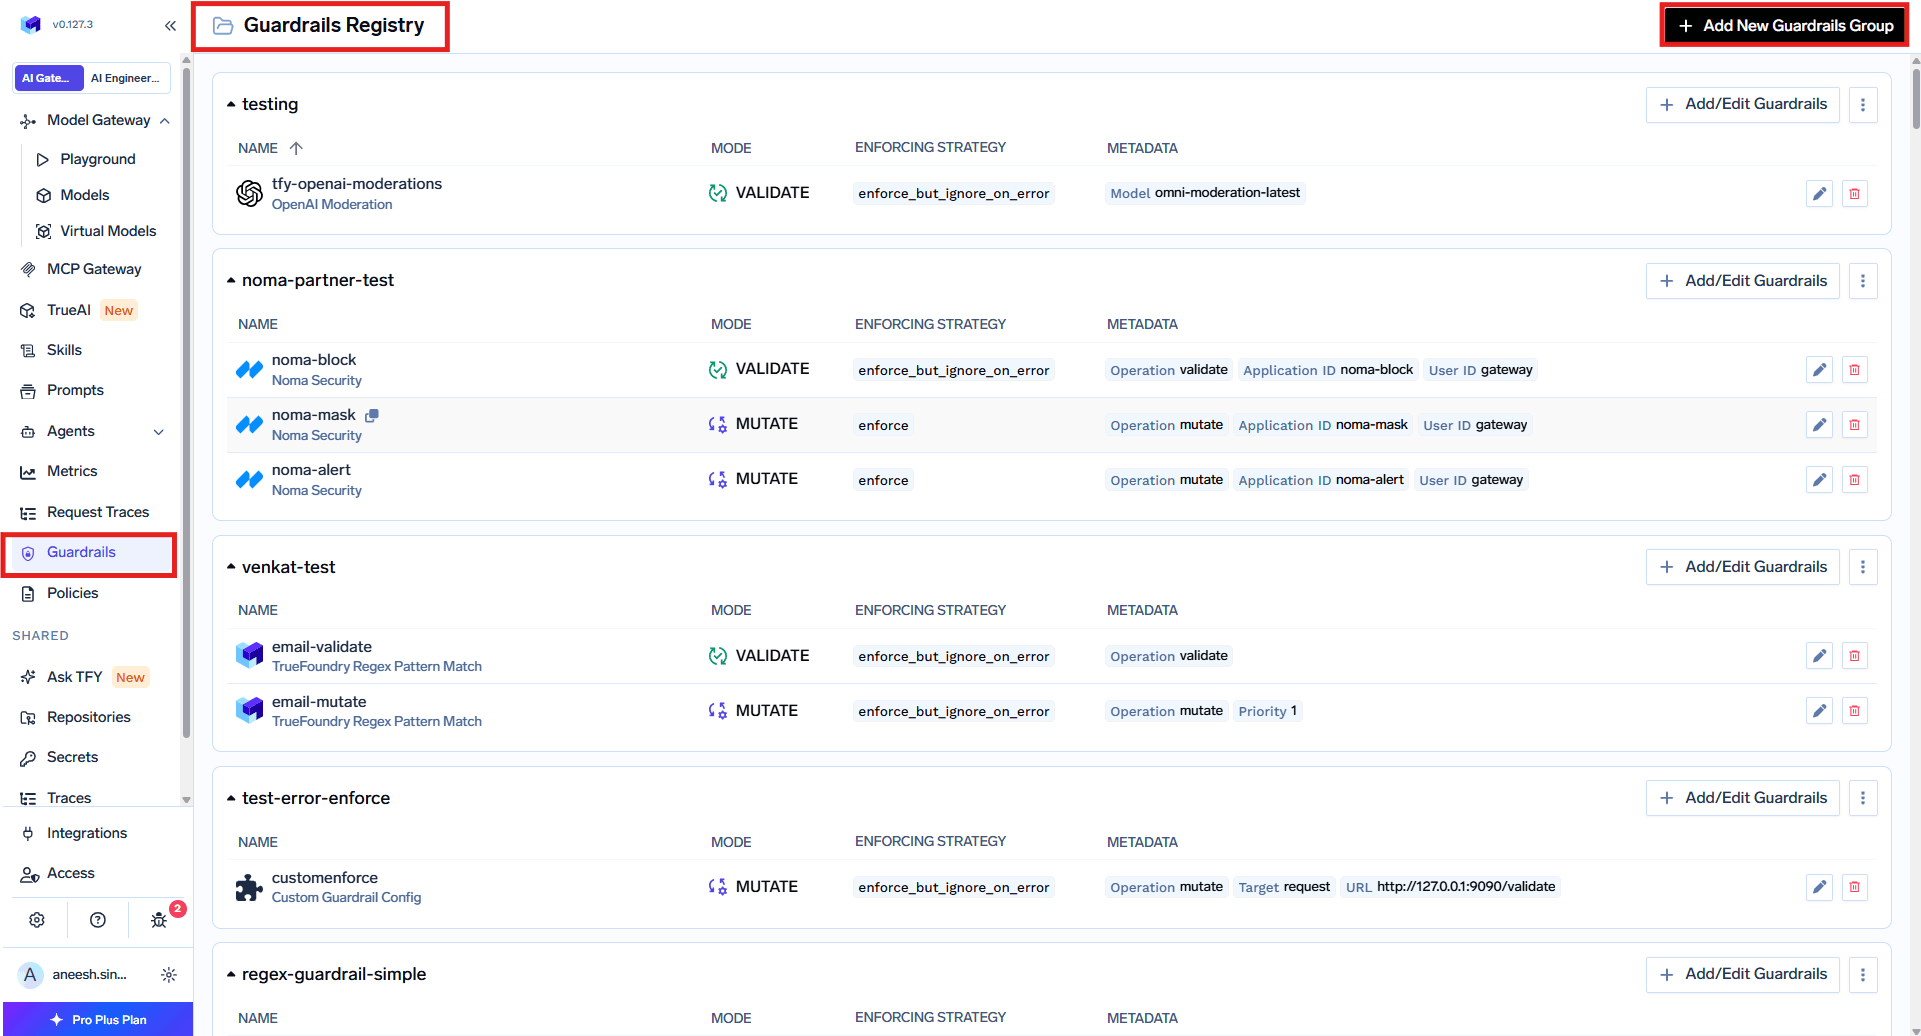
Dans Policies, puis Guardrails, cliquez sur Add Rule. Chaque règle possède un identifiant unique et plusieurs sections déterminant à qui elle s'applique et où elle s'exécute.
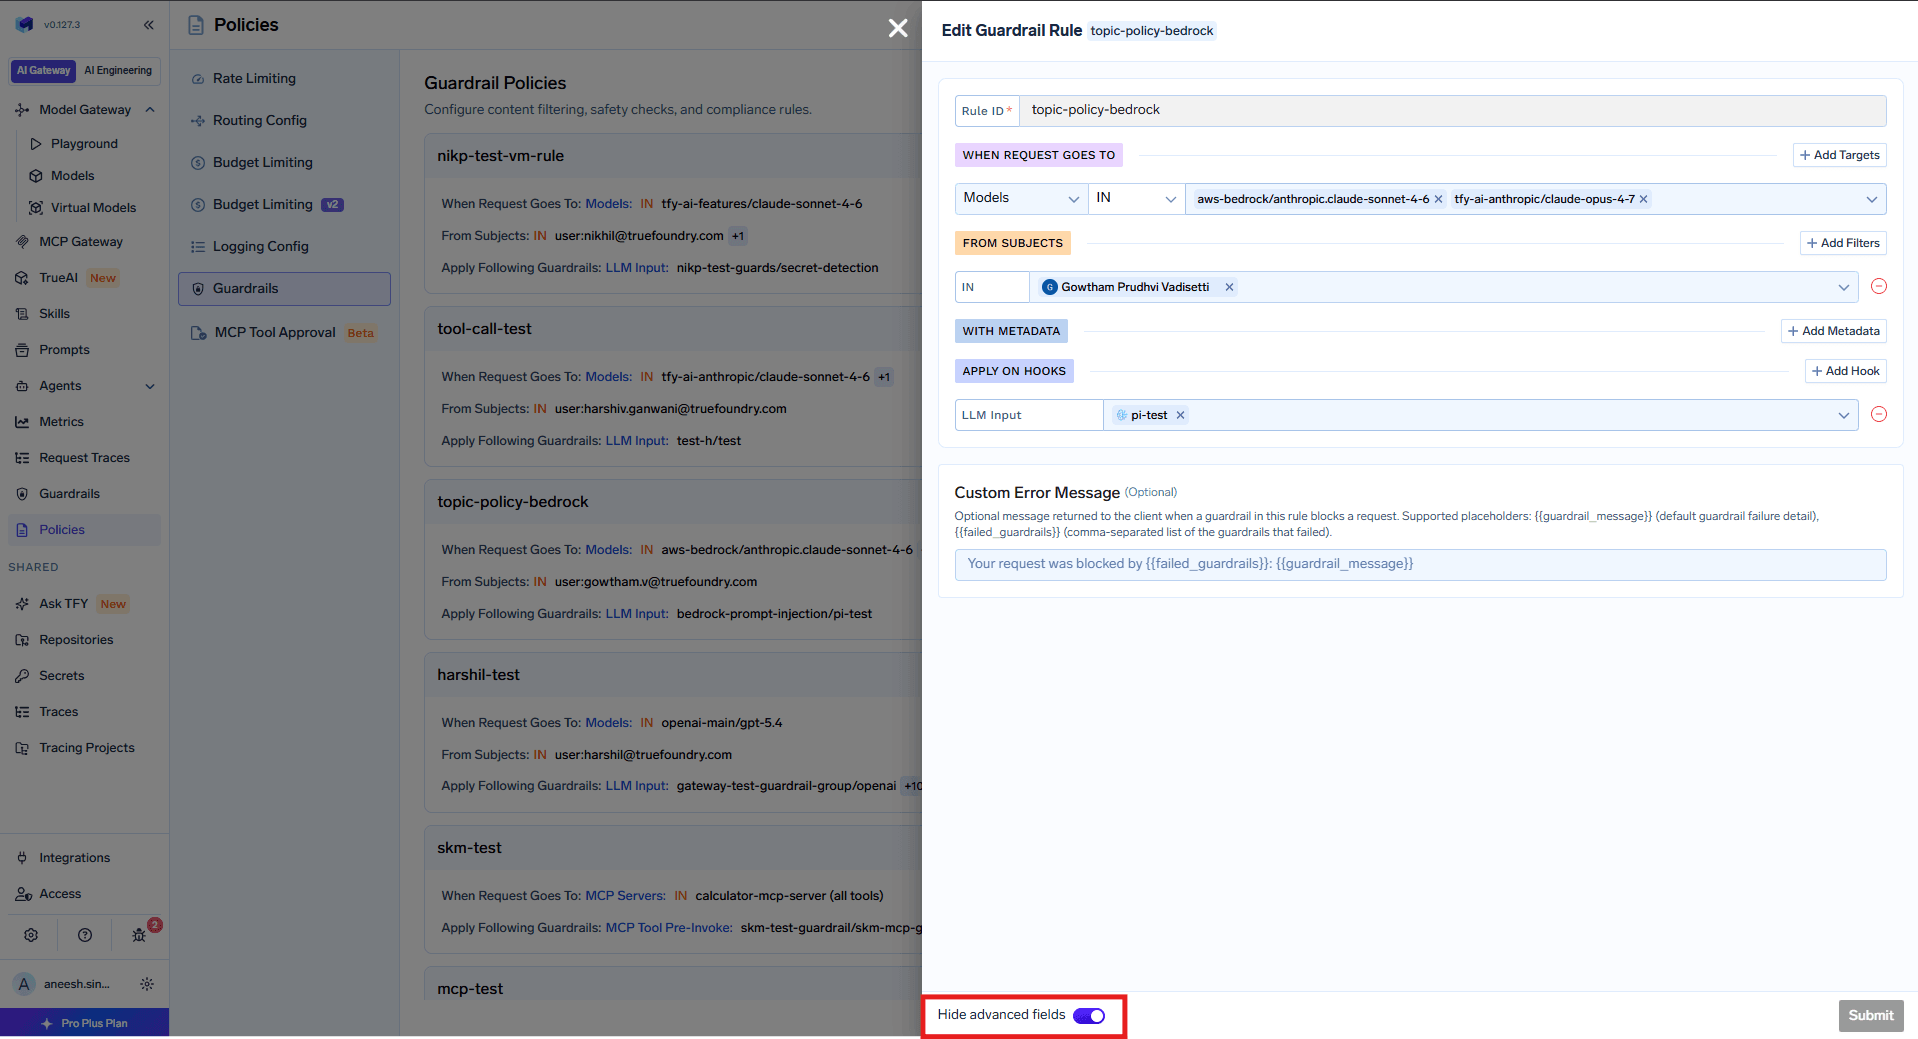
Toutes les règles sont évaluées pour chaque requête, et les garde-fous de toutes les règles correspondantes sont combinés et appliqués ensemble. Si une règle applique la détection d'informations personnelles (PII) sur l'entrée LLM et qu'une autre applique la détection d'injection de prompt sur l'entrée LLM, les deux seront exécutées.
LaGarde-fou de détection des PII et PHI est un garde-fou intégré à TrueFoundry qui identifie et occulte les informations personnellement identifiables (PII) et les informations de santé protégées (PHI). Il est alimenté par la détection PII d'Azure AI Language et est entièrement géré, il n'y a donc aucune clé API tierce à fournir.
Il ne prend en charge que le mode de mutation, ce qui signifie qu'il occulte toujours les entités détectées. Dans le formulaire de configuration, vous définissez un nom, choisissez les catégories de PII ou conservez la valeur par défaut (toutes les catégories), et sélectionnez une stratégie d'application. Les valeurs détectées sont remplacées par des astérisques ; ainsi, un numéro de téléphone et une adresse e-mail dans un message sont masqués avant même que le modèle ne puisse les voir.
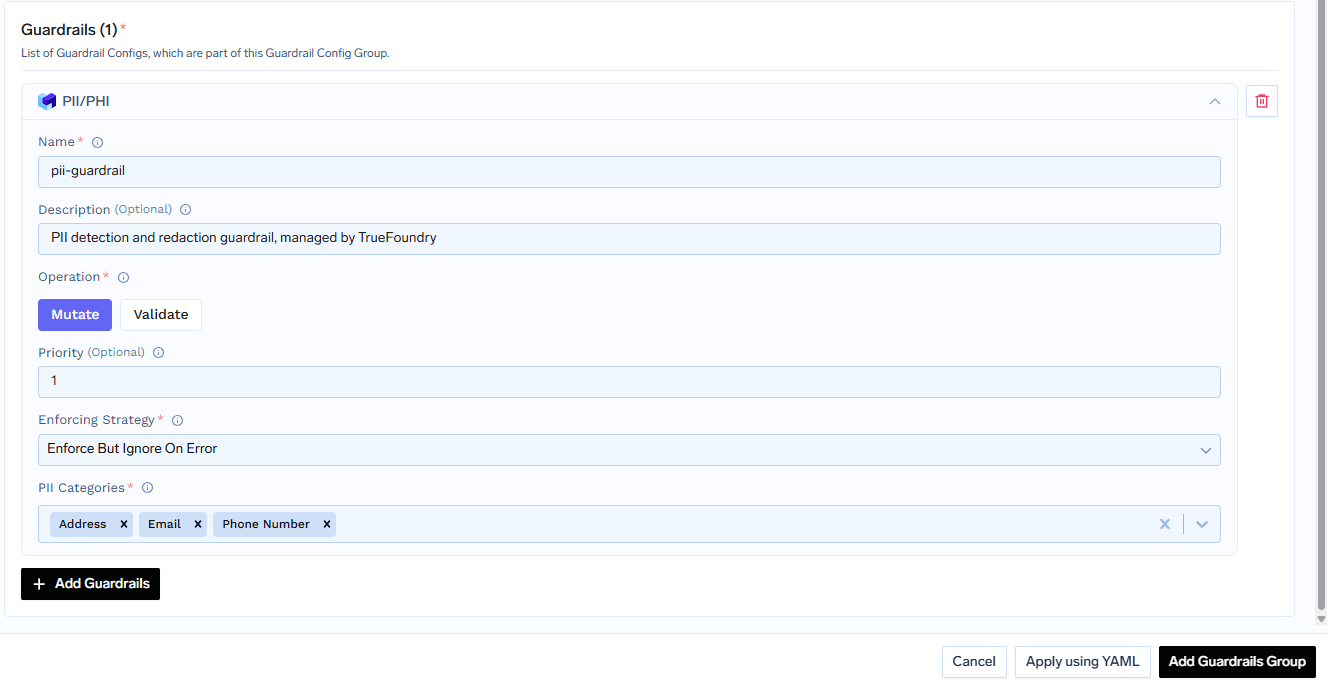
Une configuration courante applique la rédaction des PII sur l'entrée LLM pour nettoyer les messages des utilisateurs, sur la sortie LLM pour nettoyer les réponses, et sur les hooks MCP pour supprimer les PII des paramètres et des résultats d'outils, tels que les lignes de base de données.
Labarrière de protection contre l'injection de prompts est une barrière de protection intégrée basée sur Azure Prompt Shield. Elle détecte les injections directes de prompts, les attaques de type « jailbreak » comme le modèle « do anything now », ainsi que les injections indirectes dissimulées dans des documents ou du contenu contextuel. Elle analyse séparément le prompt de l'utilisateur et le contenu du document.
Elle ne prend en charge que le mode de validation, ce qui signifie qu'elle détecte et bloque les attaques sans modifier le contenu. La configuration ne requiert qu'un nom et une stratégie d'application. La documentation recommande de commencer par la stratégie d'audit pour surveiller les détections dans les traces de requêtes, puis de passer au mode « enforce » une fois que vous avez confiance dans le système.
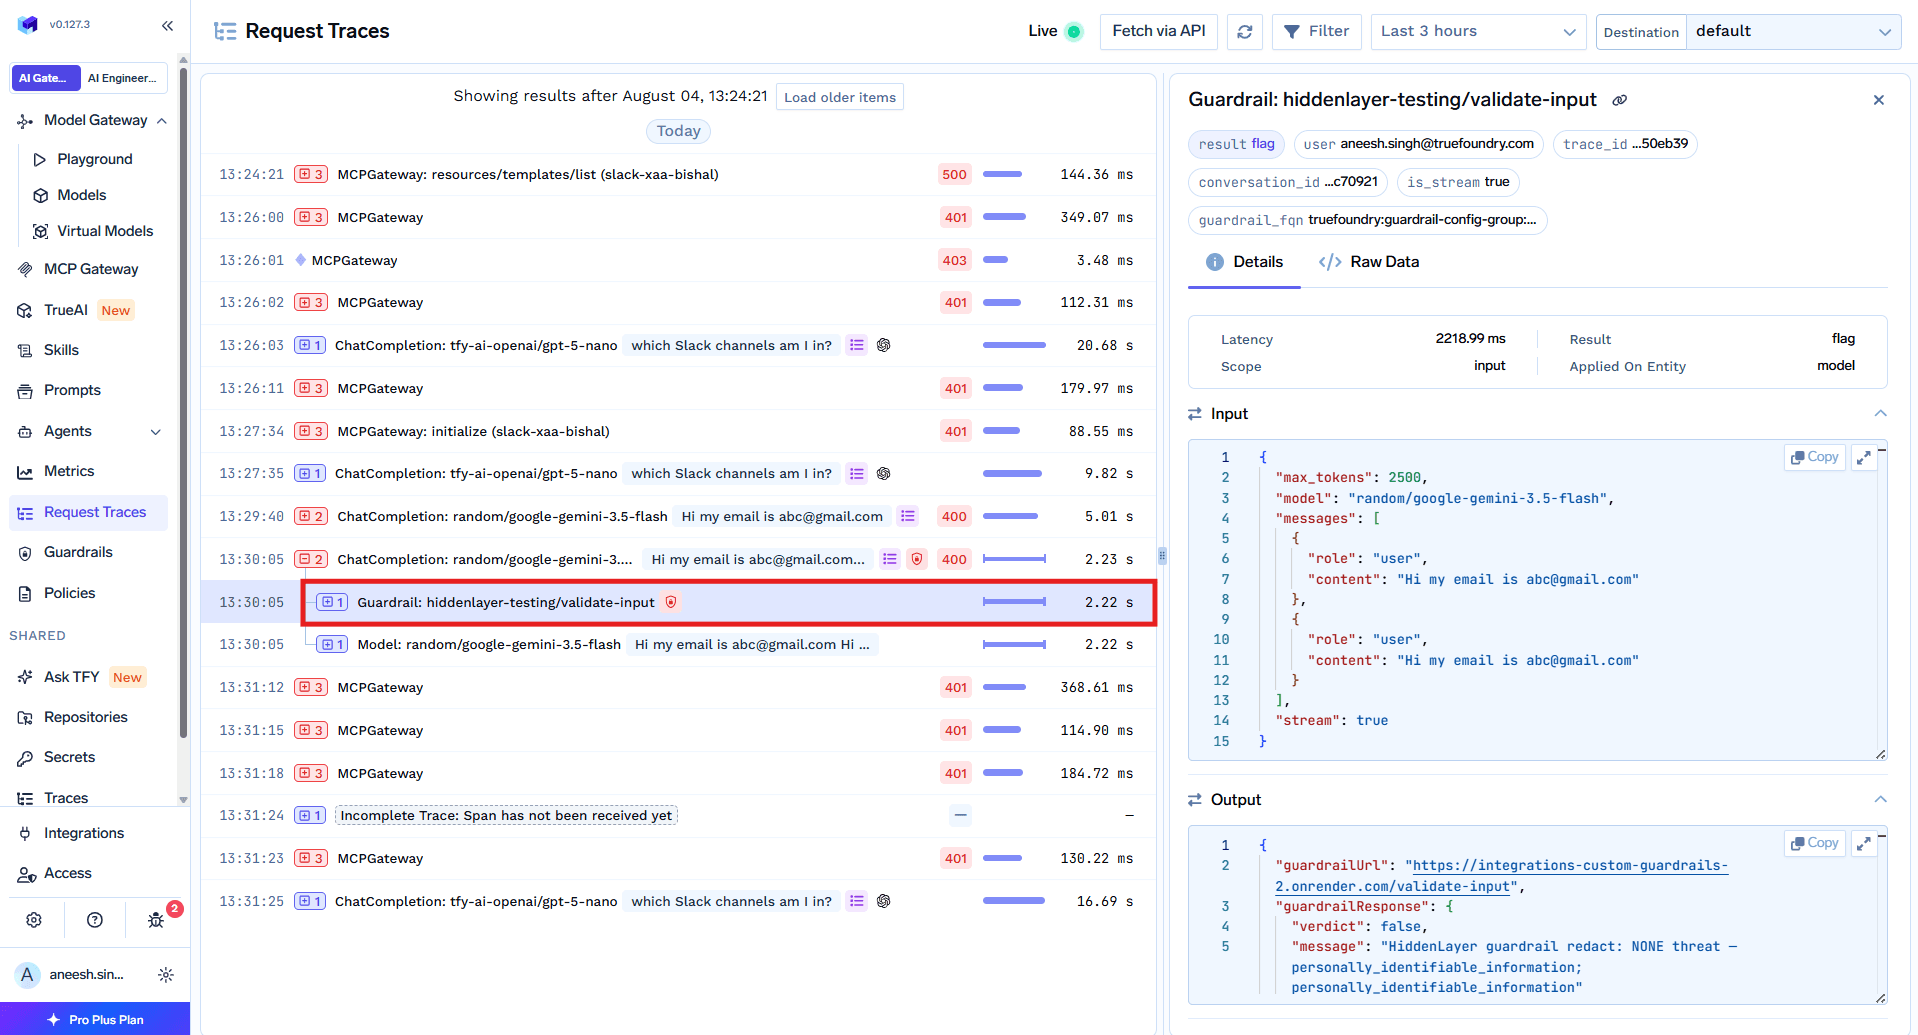
Lors d'une requête LLM, les barrières de protection de mutation d'entrée s'exécutent en premier et bloquent le processus jusqu'à leur achèvement, par exemple pour masquer les PII dans le prompt. La validation d'entrée, telle que celle contre l'injection de prompts, s'exécute ensuite en arrière-plan pendant que la requête au modèle est en cours. Si la validation d'entrée échoue alors que le modèle est toujours en cours d'exécution, la passerelle annule immédiatement la requête au modèle afin que vous n'ayez pas à la payer.
Une fois que le modèle a répondu, la mutation de sortie peut supprimer les secrets, et la validation de sortie vérifie le résultat final avant qu'il n'atteigne le client. Pour les outils MCP, toutes les barrières de protection préalables à l'outil s'exécutent avant l'appel de l'outil ; si l'une d'elles échoue, l'outil n'est jamais exécuté. Les barrières de protection s'exécutent séparément pour chaque appel d'outil.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




TrueFoundry ships built in PII and PHI detection, powered by Azure AI Language, and prompt injection detection, powered by Azure Prompt Shield. Both are fully managed, with no external credentials required. You can also add external providers or custom guardrails.
On four hooks: LLM Input, LLM Output, MCP Tool Pre-Invoke, and MCP Tool Post-Invoke. You attach guardrails to the hooks you want in a policy rule, and multiple guardrails can run on the same hook.
If input validation fails while the model request is in flight, the gateway cancels that model request so you do not pay for it. Output validation runs after the model responds, so in that case the model cost is already incurred.
Start with the audit enforcing strategy so detections are recorded in request traces without blocking traffic. Once you are confident in the results, switch the strategy to enforce.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception
















