


novembre 21, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
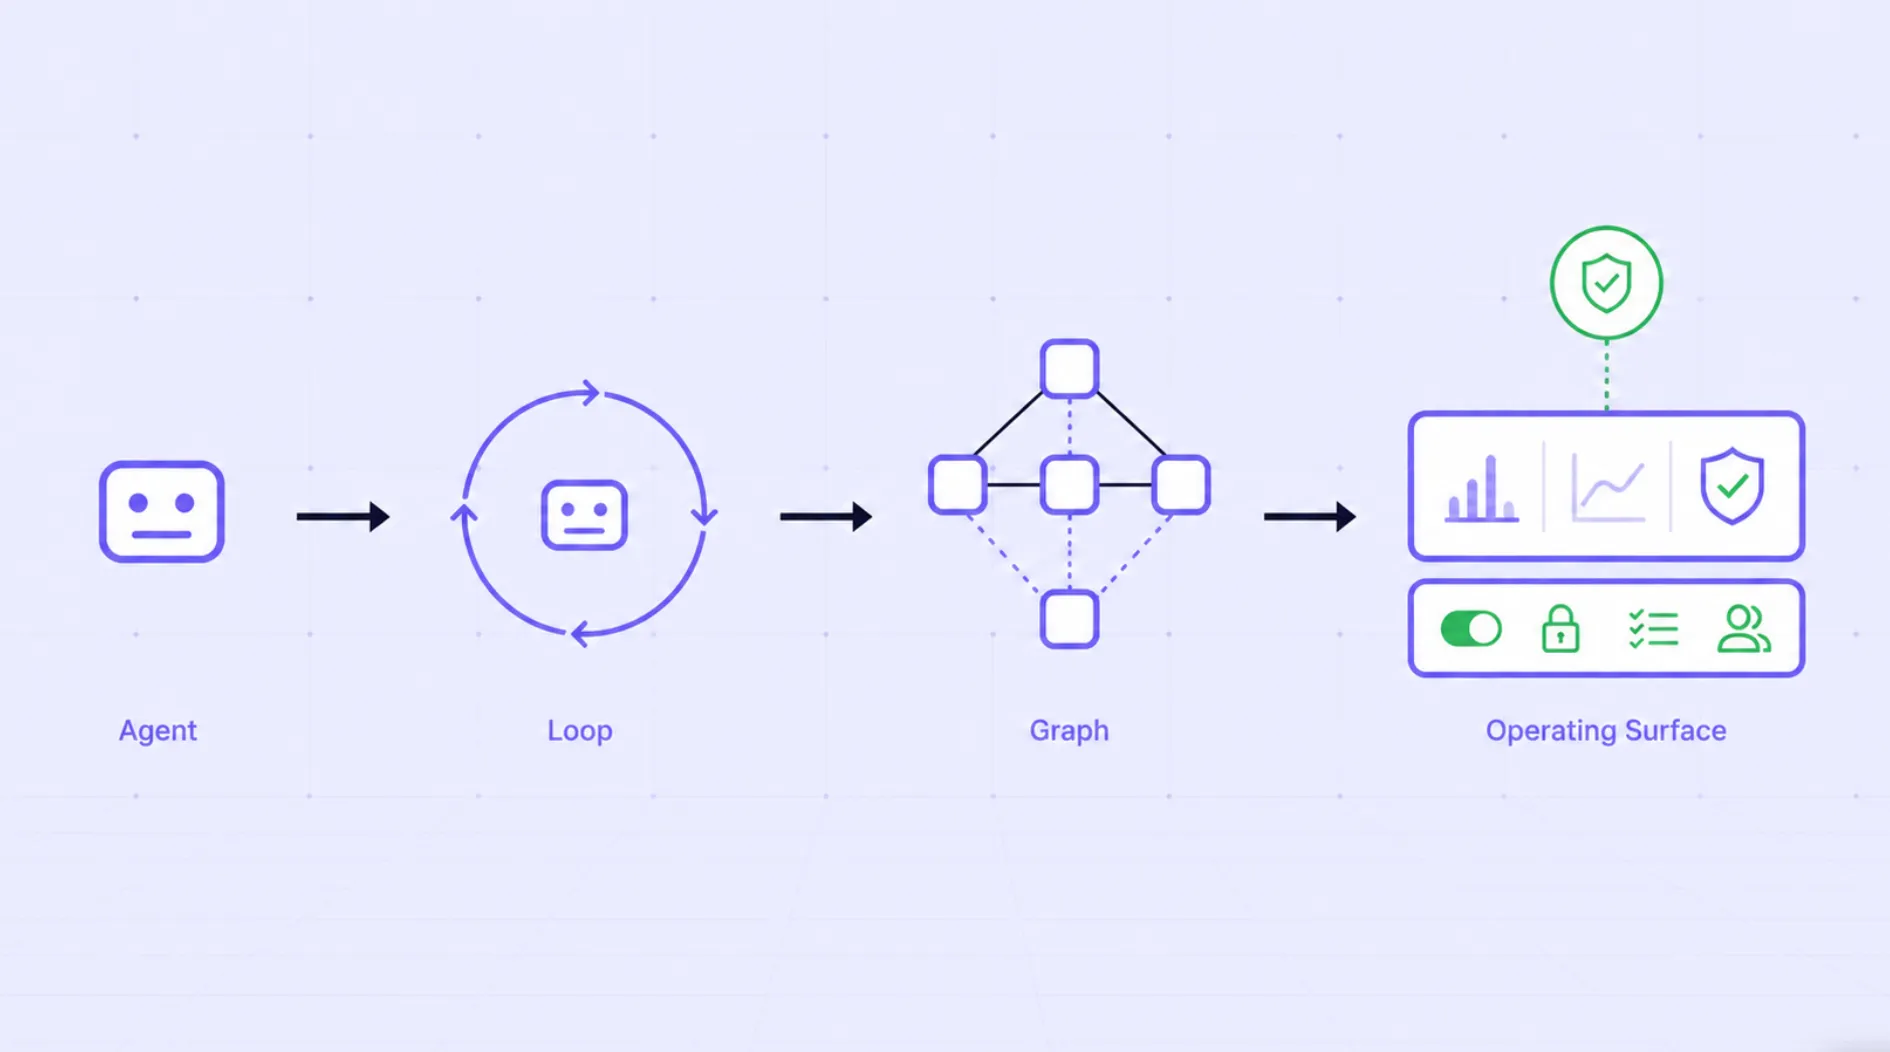
Un post X largement partagé, daté du 18 août 2026, attribue une présentation de deux heures à Andrew Ng et propose une progression très utile du périmètre d'ingénierie : un premier agent opérationnel à 9:14, des boucles à 33:11, des boucles devenant des graphes à 1:02:46, des agents modifiant leur propre code à 1:30:15, et une couche d'orchestration liant l'ensemble du système à 1:49:05. Cet article utilise ce plan horodaté comme point de départ pour une architecture de production ; son analyse ne dépend pas de l'exactitude de cette attribution.
Que ces termes deviennent ou non le vocabulaire canonique du domaine, cette progression est intéressante car chaque étape introduit une question d'ingénierie système différente. Un agent unique pose des questions de capacités et d'utilisation d'outils. Une boucle durable ajoute des problématiques d'état, de reprise sur erreur, de contexte et d'approbation. Un graphe introduit la topologie, la coordination et la délégation. L'auto-modification soulève des questions de vérification, de confinement et de déploiement en production. Enfin, l'orchestration transforme ce système combiné en un véritable défi d'exploitation.
La première étape de la publication est la plus facile à identifier : faire fonctionner un premier agent. Donnez un objectif à un modèle, une interface d'outils et suffisamment d'état pour choisir une action. C'est le moment précis où un modèle linguistique cesse d'être un simple générateur de texte pour commencer à participer à un système.
Mais ce n'est pas autour d'une action unique que la complexité opérationnelle s'accumule. La complexité apparaît lorsque l'agent doit poursuivre son exécution : observer le résultat, décider si la tâche est terminée, appeler un autre outil, survivre à un échec d'appel, compacter le contexte, demander une approbation ou reprendre son travail le lendemain.
C'est pourquoi l'article de TrueFoundry de juin sur l'ingénierie des boucles définissait la discipline en ces termes :
Cette formulation est essentielle car elle déplace l'attention d'un prompt unique et héroïque vers l'infrastructure. Dès lors que la boucle accomplit un travail utile de manière autonome, les questions de conception deviennent des problèmes d'ingénierie système classiques : où réside l'état, quelles actions peuvent être réessayées, combien de fois un échec peut se répéter, quand un humain doit intervenir, quel code peut être exécuté, quels identifiants sont accessibles et comment une exécution est reconstruite a posteriori.
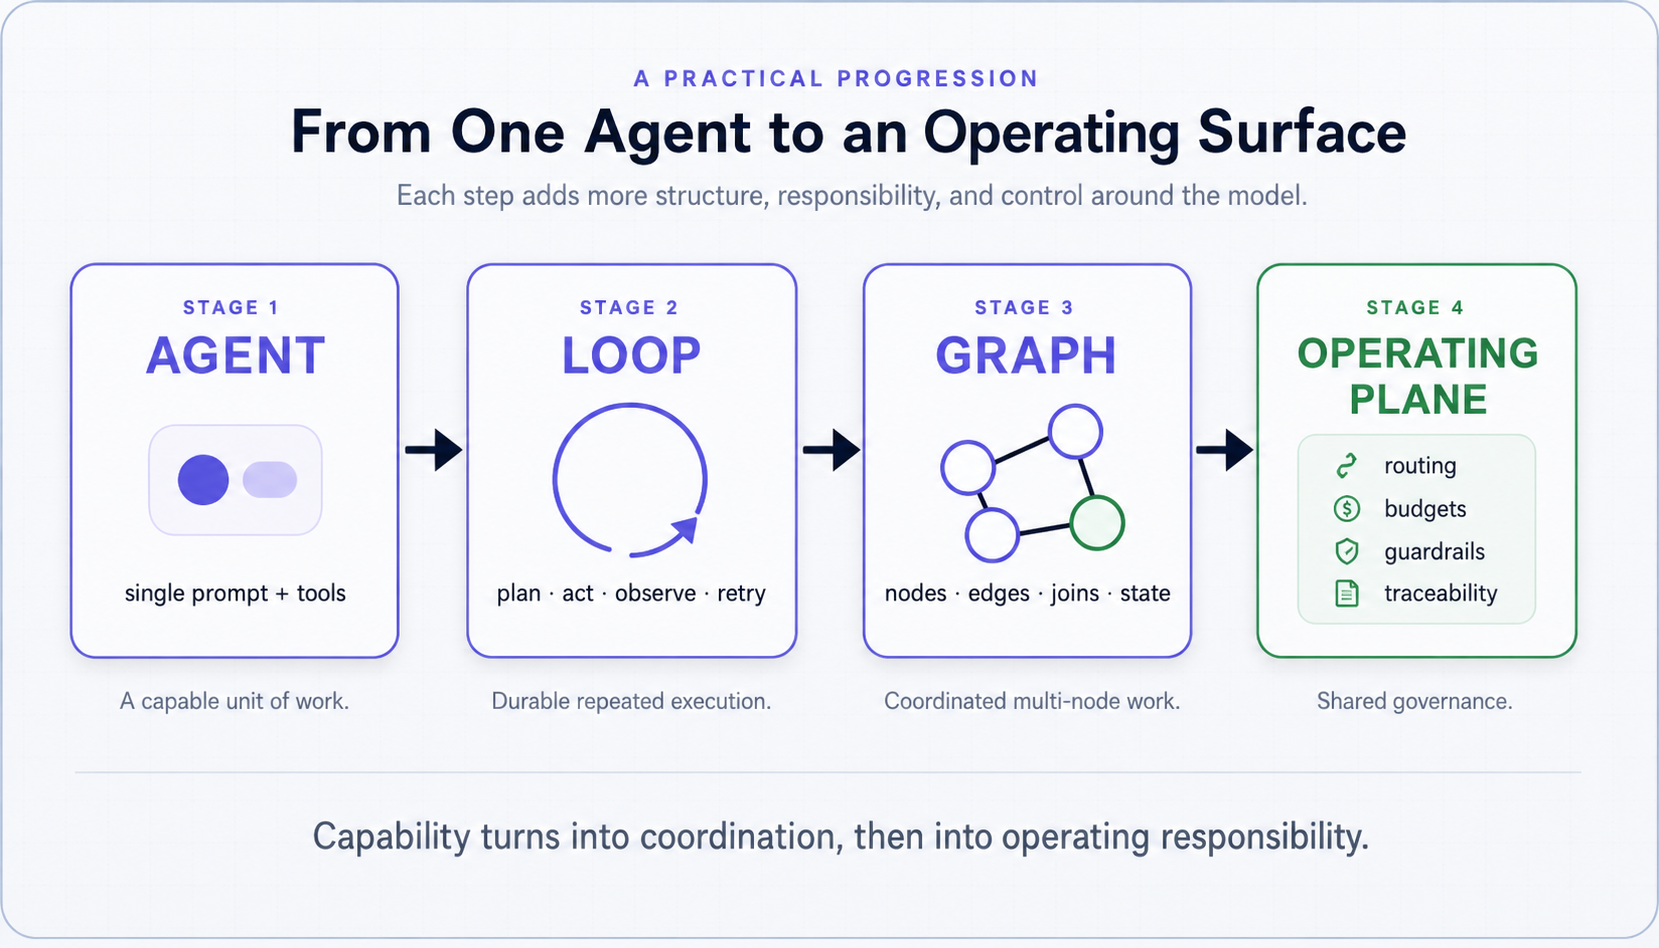
Le saut conceptuel suivant — la transformation des boucles en graphes — est l'étape où l'engouement médiatique risque de masquer les réalités techniques utiles. Un graphe ne signifie pas par définition « plus d'agents ». Un graphe de production peut contenir des agents, des fonctions déterministes, des routeurs, des jonctions, des files d'attente, des points de contrôle humains, des évaluateurs, des écritures en base de données et des services classiques.
Le guide d'ingénierie des graphes publié par TrueFoundry en juillet résumait cette relation en quelques mots :
Le graphe ou l'orchestrateur répond à des questions telles que : quel nœud s'exécute ensuite ? Deux branches peuvent-elles s'exécuter en parallèle ? Quel résultat débloque une jonction ? Que se passe-t-il lorsqu'une branche échoue ? Quel agent peut déléguer à quel autre agent ? Quel parcours nécessite un point de contrôle humain ? Une boucle multi-étapes au sein d'un nœud agentique répond à un ensemble différent de questions : quel contexte voit l'agent, quel outil sélectionne-t-il, comment gère-t-il les observations, quand réessaie-t-il et quand son travail local est-il terminé ?
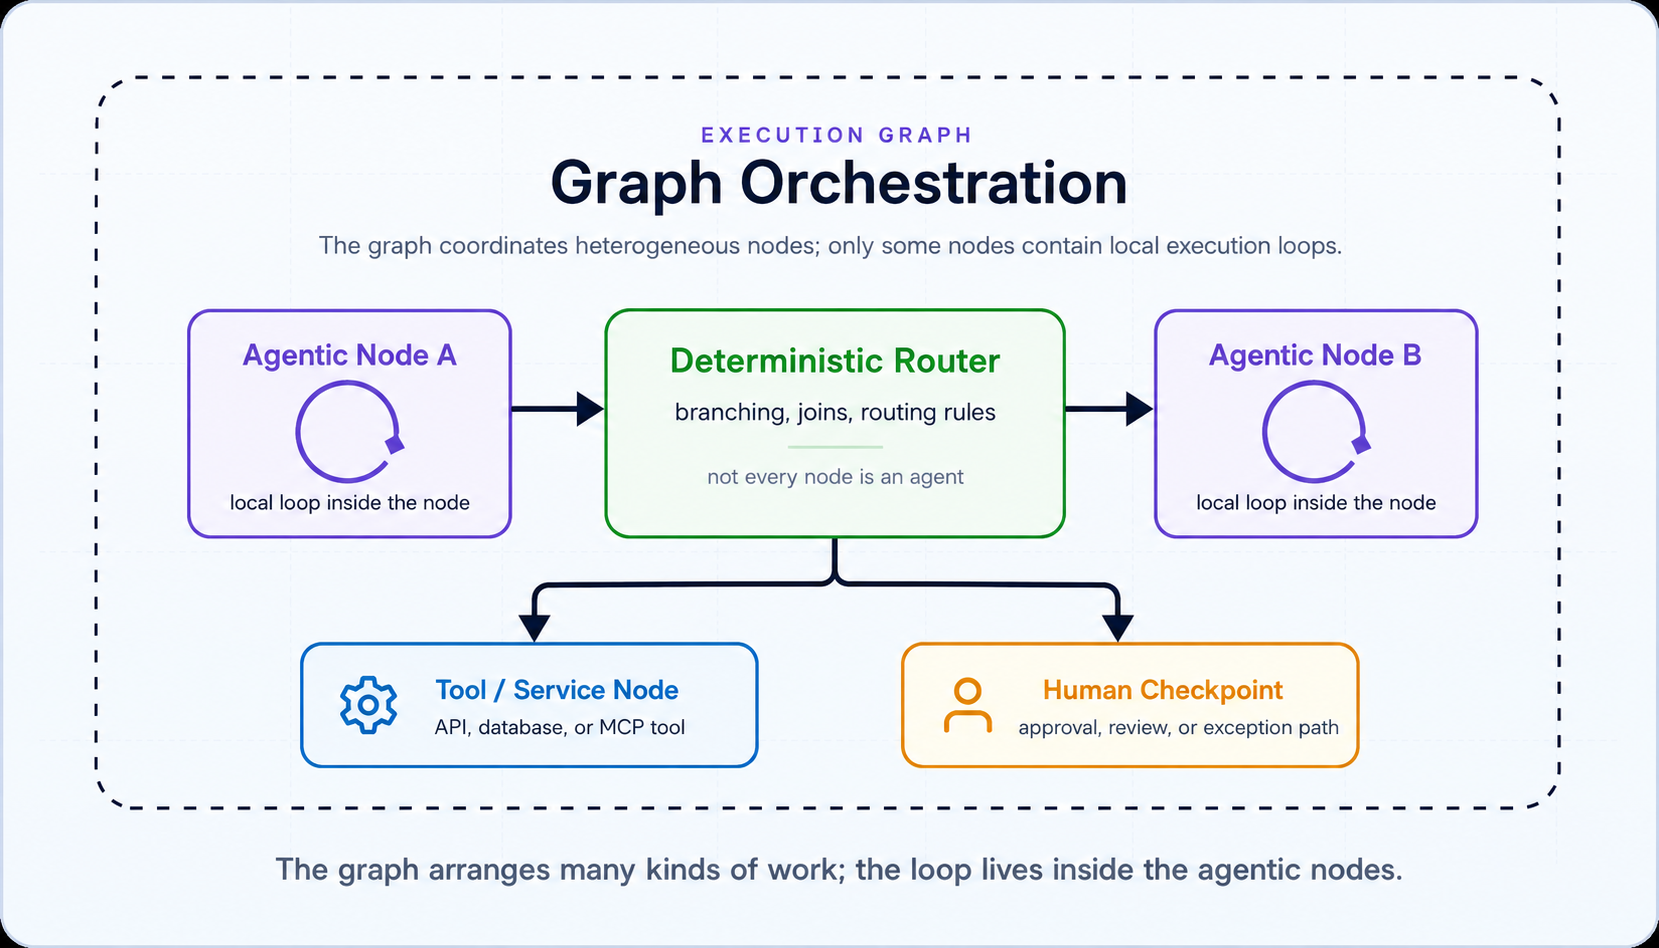
La présentation sur les réseaux sociaux utilise l'expression « graphes de connaissances agentiques » (agentic knowledge graphs). Ce terme peut confondre deux architectures distinctes. Un graphe de connaissances représente des entités et des relations au sein de l'information. Un graphe d'exécution d'agents représente des acteurs, des nœuds de calcul, des transitions, des dépendances et un état d'avancement. L'un peut alimenter l'autre, mais ils répondent à des besoins différents.
Si un agent de recherche interroge un graphe de connaissances puis délègue la validation à un second agent, le graphe de connaissances fait partie de ce que le système sait ; le graphe d'exécution décrit ce que le système fait.
Un schéma de graphe devient opérationnel lorsque ses nœuds et ses arêtes portent une autorité. Une arête peut signifier « appeler ce modèle », « invoquer cet outil MCP », « transmettre ce dossier client à un autre agent », « écrire ce patch » ou « déployer cet artefact ». Dès lors que ces transitions ont un impact, la topologie et la gouvernance deviennent indissociables — même si l'évaluation des nœuds, l'état du graphe et les autorisations en aval restent des éléments tout aussi cruciaux du dispositif de contrôle.
Le récent article de TrueFoundry sur l'ingénierie des graphes résume la posture d'entreprise en une formule concise :
Cette approche est bien plus pertinente que de considérer l'ingénierie des graphes comme un substitut à l'évaluation des modèles. Vous devez toujours évaluer le comportement des nœuds. Mais l'évaluation seule ne peut pas contraindre une base de données de production à rejeter une écriture, imposer un budget ou exiger une approbation avant une opération destructive. Les limites du runtime, de la passerelle et des autorisations en aval peuvent appliquer ces contraintes lorsque le trafic concerné les traverse.
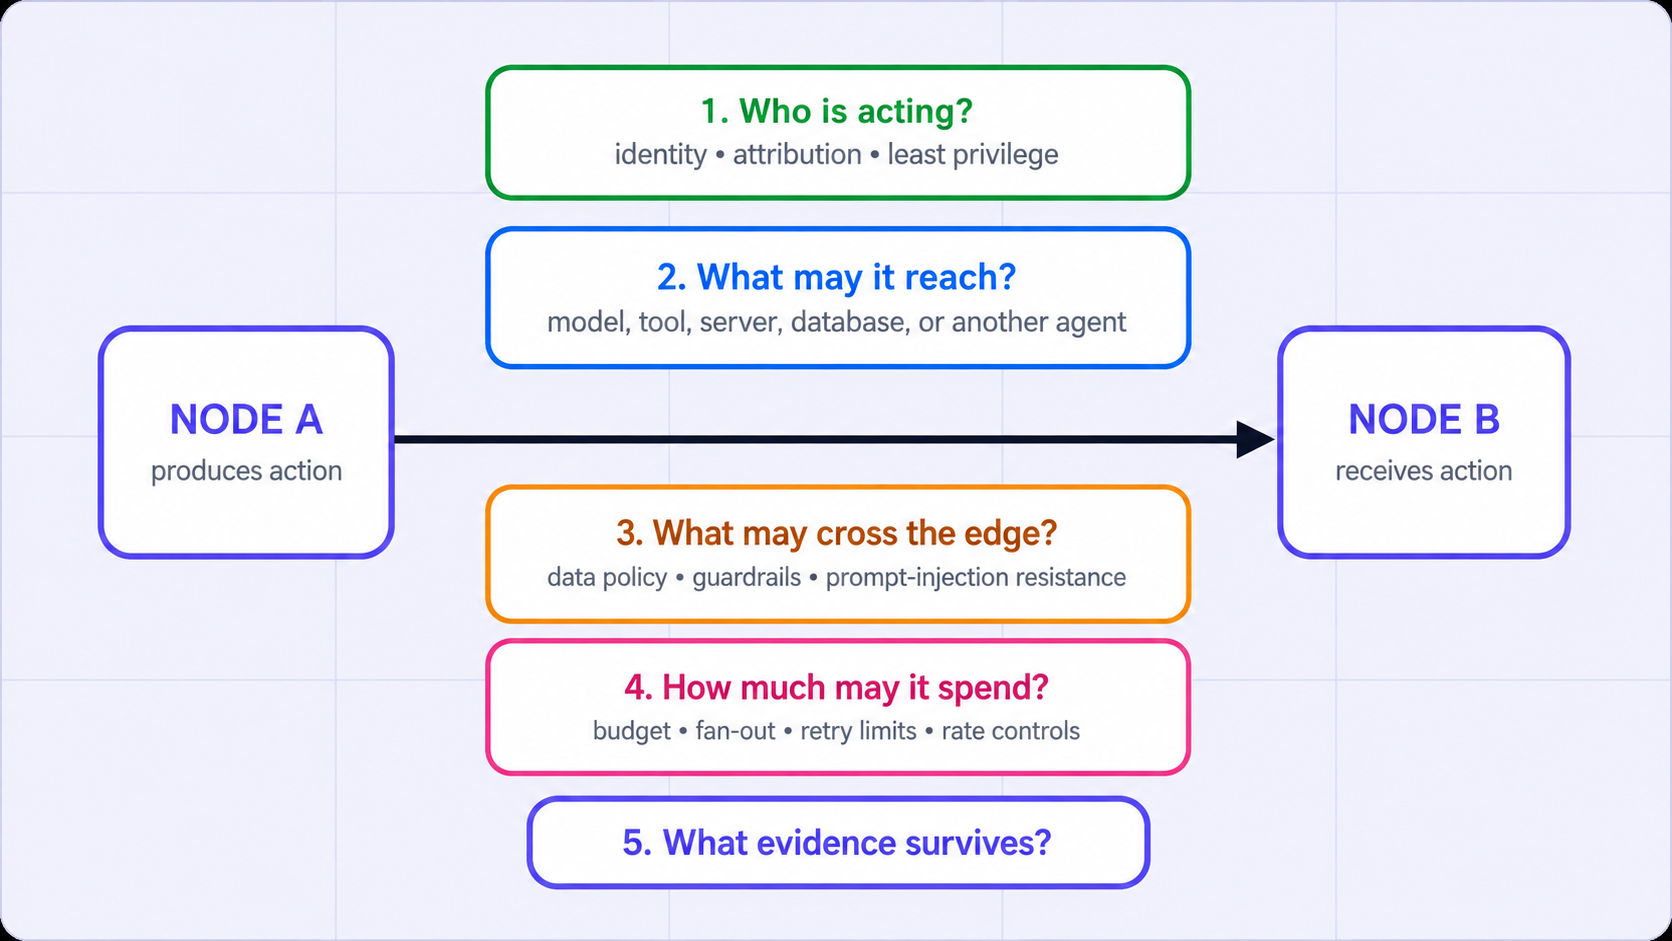
En pratique, chaque arête critique doit répondre à cinq questions :
L'étape de 1:30:15 dans le post fourni — les agents qui réusinent ou mettent à niveau leur propre code — correspond au moment où l'architecture cesse d'être purement compositionnelle pour devenir réflexive. Le système propose désormais des modifications à la mécanique même qui façonnera ses comportements futurs.
Cette capacité est puissante, mais la bonne abstraction n'est pas « l'agent s'améliore lui-même ». C'est plutôt :
Un agent de génération de code peut créer un patch dans un sandbox. Un vérificateur séparé peut exécuter des tests, des contrôles statiques, des vérifications de conformité, des évaluations de régression ou spécifiques à la tâche, ainsi que les postconditions adaptées au changement. Un humain peut approuver une mise en production à fort impact. Le contrôle de version ou un registre d'artefacts doit enregistrer la version acceptée et rendre un retour en arrière (rollback) possible. Le runtime qui a proposé le changement ne doit pas contrôler la seule preuve utilisée pour l'accepter.
La structure en graphe est ici très utile car la vérification peut devenir un nœud distinct doté d'une autorité propre, plutôt qu'une instruction supplémentaire au sein du même prompt. C'est l'une des raisons fondamentales pour lesquelles les graphes sont essentiels : ils permettent de traduire un jugement indépendant en une topologie.
C'est l'endroit le plus clair pour positionner TrueForge. Sa documentation publique le définit comme un agent harness open-source : la couche runtime autour d'un LLM qui exécute la boucle d'exécution de l'agent et connecte les appels de modèles, les outils MCP, les compétences, le sandboxing, les approbations, les sous-agents, la gestion du contexte et l'état de session qui persiste malgré les reconnexions et les redémarrages.
Cela ne signifie pas que TrueForge gère un graphe multi-agents arbitraire. Le graphe peut être défini dans le code de l'application, un système de workflow ou un autre framework d'orchestration. Le découpage est plus précis : lorsqu'un nœud de graphe est agentique, TrueForge peut être le runtime qui transforme ce nœud en une véritable boucle d'exécution de longue durée plutôt qu'en une simple fonction qui appelle un modèle une seule fois.
Extrait de la documentation officielle de TrueForge : TrueForge est décrit comme « un agent harness open-source » et son serveur « exécute la boucle de l'agent ». C'est pourquoi il s'insère parfaitement à l'intérieur des nœuds de graphe agentiques plutôt que de remplacer le graphe lui-même.
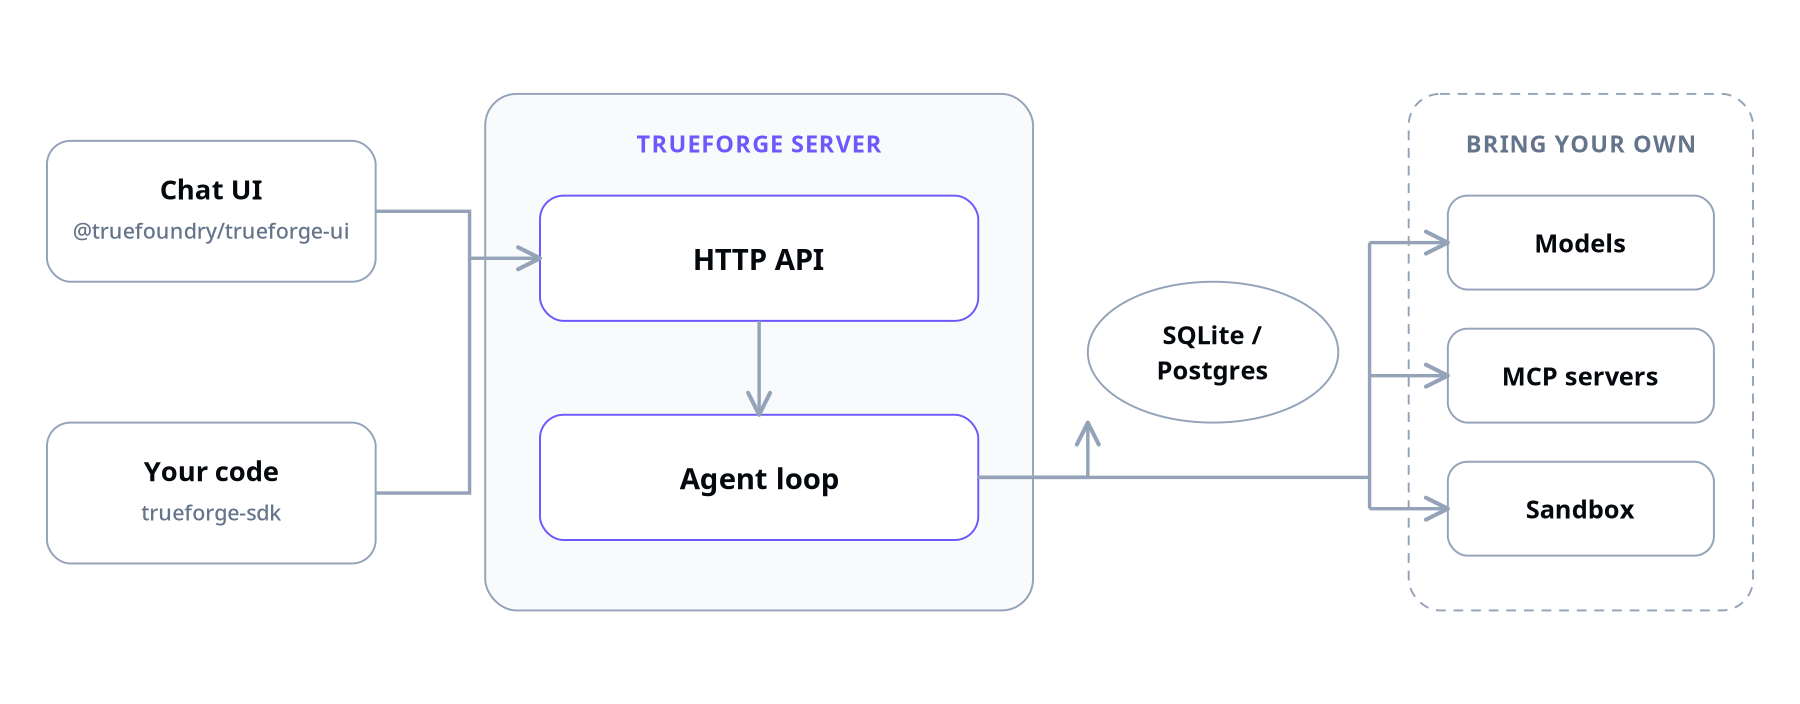
Figure 4. Schéma d'architecture officiel de TrueForge issu du dépôt public et de la documentation. Il positionne le serveur TrueForge et la boucle de l'agent entre les interfaces clientes et la persistance, les fournisseurs de modèles, les serveurs MCP et le fournisseur de sandbox intégrés par l'utilisateur.
Source : TrueForge — composant d'architecture officiel ; voir aussi TrueForge Introduction.
Le récent essai de TrueFoundry sur les boucles qualifie cette couche de middleware car c'est là que s'accumulent les décisions d'exploitation. Cette expression est particulièrement adaptée car un graphe peut évoluer tandis que les exigences runtime au sein de ses nœuds restent immuables : état, contexte, approbations, isolation et preuves.
Dès lors qu'un graphe comporte plusieurs nœuds utilisant des modèles ou des outils, ceux-ci peuvent choisir des modèles différents, exécuter des tentatives indépendantes, émettre des requêtes à des fréquences variées, consommer des budgets distincts ou contacter des serveurs MCP différents. Si chaque nœud intègre directement les fournisseurs et les outils, le graphe risque de se transformer en un ensemble de plans de contrôle isolés.
La solution TrueFoundry AI Gateway agit ici comme une infrastructure partagée pour le trafic de modèles : une interface unique orientée modèles offrant le contrôle d'accès, le routage vers des modèles virtuels et les replis (fallbacks), la limitation de débit, la gestion des budgets, les guardrails, ainsi que les traces et métriques pour les requêtes qui la traversent. Pour le trafic MCP acheminé via la MCP Gateway, TrueFoundry peut centraliser séparément l'authentification entrante, le contrôle d'accès aux serveurs/outils, l'authentification sortante, les approbations et l'auditabilité au niveau de la passerelle.
L'expression clé est pour les requêtes qui la traversent. Une passerelle ne peut pas gouverner le trafic qui la contourne, et elle n'infère pas la topologie de votre graphe. L'orchestrateur peut propager des identifiants tels que graph_id, run_id et node_id dans les métadonnées de requête contrôlées par l'application — par exemple via l'en-tête documenté X-TFY-METADATA — afin que les journaux et métriques de la passerelle puissent être filtrés ou regroupés par rapport aux identifiants du graphe lorsque cette corrélation est utile.
Extrait de la documentation officielle de TrueFoundry : l'AI Gateway est une couche de proxy entre les applications et les fournisseurs de modèles, incluant le contrôle d'accès, le routage, le contrôle des débits et des budgets, des guardrails et une observabilité complète sur ce parcours. La MCP Gateway documente l'authentification entrante, le contrôle d'accès aux serveurs/outils, l'authentification sortante et les approbations d'outils pour le trafic MCP. Dans un graphe, ce sont des surfaces de politiques partagées pour le trafic routé — pas l'orchestrateur de graphe.
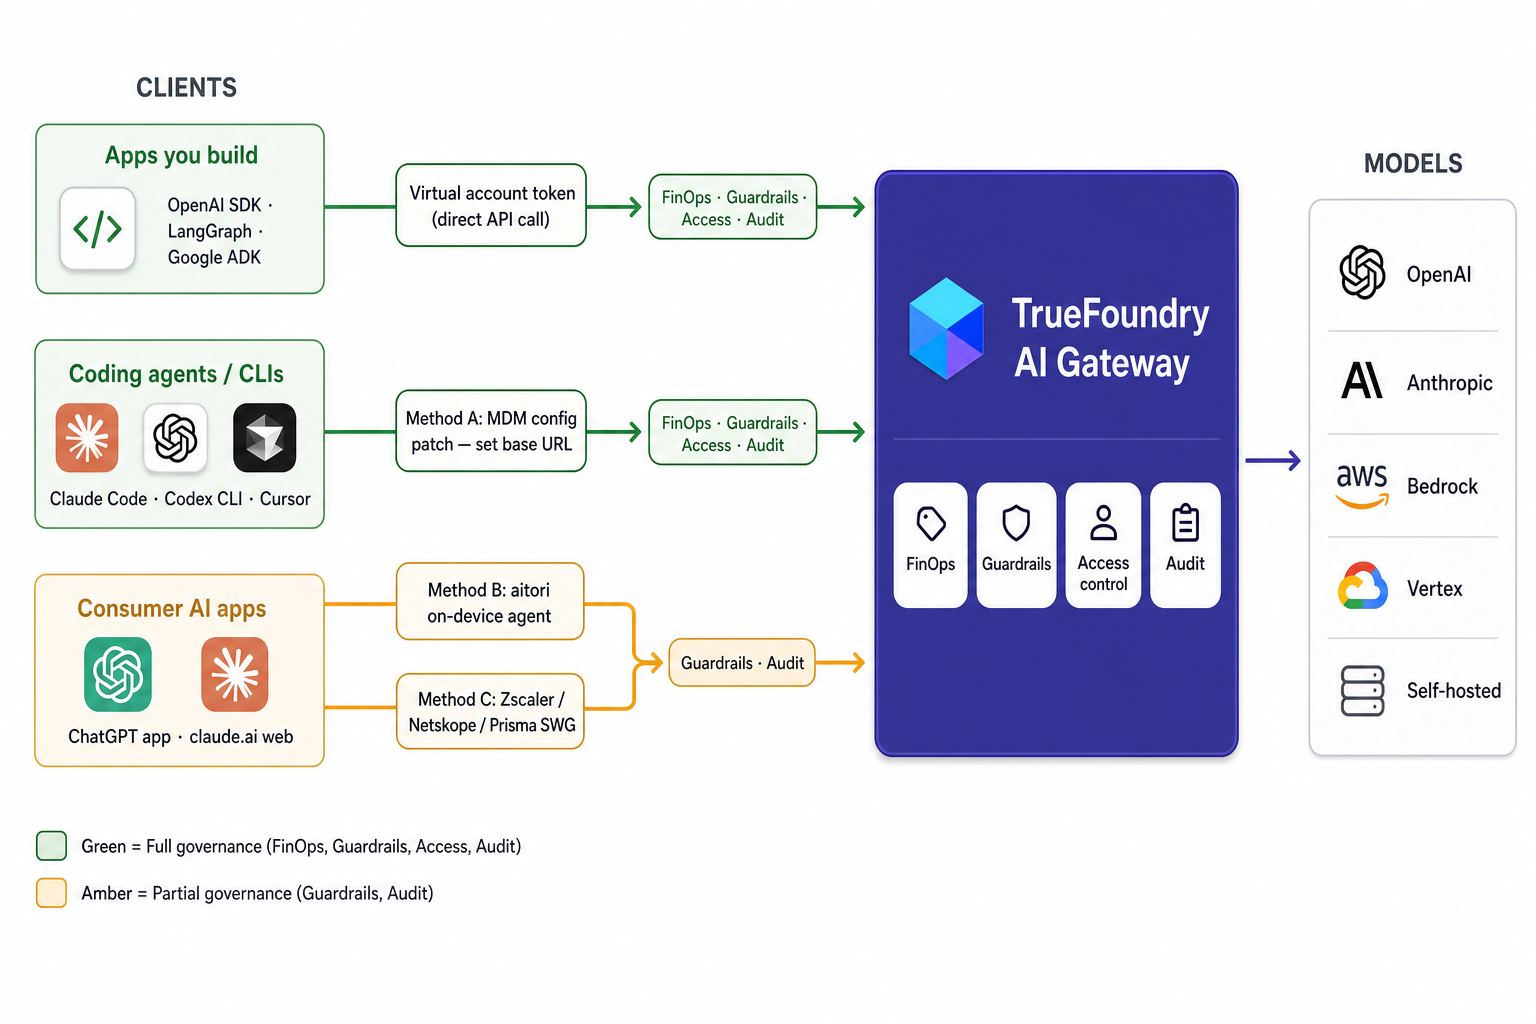
Figure 5. Schéma d'architecture officiel de la TrueFoundry AI Gateway. L'architecture de référence montre différentes interfaces clientes IA convergeant vers une passerelle centralisée qui applique la gouvernance avant que les requêtes n'atteignent les fournisseurs de modèles.
Source : TrueFoundry — Govern All AI Traffic Through the AI Gateway. Le code HTML intègre directement la ressource officielle de la documentation, avec une solution de repli hébergée par TrueFoundry plutôt qu'une redessin.
Cette vision produit est bien plus rigoureuse que de prétendre qu'une plateforme unique « gère l'ingénierie des graphes ». Le graphe appartient à l'architecture globale. TrueForge fournit la boucle d'exécution au sein des nœuds agentiques. L'AI Gateway offre une surface partagée de contrôle des modèles pour les appels qui lui sont confiés. La MCP Gateway centralise l'authentification, les permissions sur les outils/serveurs, la gestion des identifiants en aval, les approbations et autres contrôles pour le trafic MCP acheminé. L'orchestrateur et les systèmes en aval restent des éléments essentiels de la chaîne de contrôle.
Le graphe conçu est celui qui apparaît sur les schémas d'architecture. Le graphe exécuté est ce qui s'est réellement passé lors d'une exécution donnée. Ce ne sont pas automatiquement les mêmes objets.
Un modèle de repli peut s'activer. Une tâche déléguée peut se subdiviser. Un outil peut être refusé. Un vérificateur peut renvoyer le travail à l'étape précédente. Une approbation peut bloquer une branche pendant des heures pendant qu'une autre se termine. Un nœud auto-modifiable peut générer un patch qui ne sera jamais déployé en production.
Le test de mise en production ne consiste donc pas à se demander « avons-nous un graphe ? ». Il s'agit de savoir si une équipe est capable de reconstruire une exécution critique à travers toutes ses couches.
L'audit de graphe. Choisissez une action en production et remontez son historique. Quel nœud du graphe l'a initiée ? Quelle boucle locale a produit la décision ? Quel modèle a traité chaque appel ? Quels contextes et surfaces d'outils étaient disponibles ? Quels budgets, règles de débit ou guardrails s'appliquaient ? Y avait-il un sandbox ou une limite d'approbation ? Quelle arête a porté l'action ? Et quel enregistrement en aval prouve ce qui a réellement changé ? Si la réponse s'arrête à « l'agent a décidé », c'est qu'il manque encore au graphe son modèle d'exploitation.
Le post X fourni est une excellente carte d'apprentissage, mais son cadrage sur les réseaux sociaux ne doit pas devenir une affirmation historique ou d'attribution sans source primaire. Nous avons vérifié que la publication et ses copies partagent la séquence horodatée ci-dessus ; nous n'avons pas vérifié de manière indépendante le support de deux heures en tant que publication d'Andrew Ng. Le catalogue officiel de DeepLearning.AI oriente actuellement vers d'autres cours et formateurs, les horodatages doivent donc être lus strictement comme la description de la vidéo faite par le post.
Par ailleurs, l'expression « ingénierie des graphes » reste un terme émergent. Aucun des mécanismes fondamentaux n'est nouveau pris isolément : les DAG, les systèmes d'acteurs, les moteurs de workflow, la coordination distribuée, l'application de politiques et les points de contrôle humains ont tous un long historique. Ce qui est suffisamment nouveau pour retenir l'attention, c'est la façon dont les systèmes agentiques concentrent ces mécanismes autour de nœuds pilotés par des modèles capables d'agir, de déléguer, de modifier des artefacts et de s'exécuter sur de longues périodes.
Enfin, ni TrueForge ni les passerelles TrueFoundry ne doivent être présentés comme englobant l'intégralité du graphe. TrueForge exécute et enregistre la boucle d'agent qu'il gère. Les passerelles AI et MCP ne gouvernent que le trafic routé à travers leurs périmètres respectifs. L'orchestrateur conserve la responsabilité de la topologie et de l'état du graphe. Les systèmes en aval restent souverains pour leurs propres autorisations et effets de bord. Une ingénierie des graphes rigoureuse commence par maintenir ces limites parfaitement explicites.
Divulgation : TrueFoundry publie cet article, commercialise les solutions TrueFoundry AI Gateway et MCP Gateway, et maintient TrueForge. Les affirmations relatives aux produits se limitent aux comportements documentés dans les supports publics actuels de TrueFoundry et TrueForge. La progression horodatée provient du post X fourni ; la transposition de cette progression vers l'architecture de production ci-dessus relève d'une analyse éditoriale de TrueFoundry et n'est pas attribuée à, approuvée par, ou présentée comme une déclaration d'Andrew Ng. Les crédits d'auteurs de la liste de références identifient les signatures individuelles des articles TrueFoundry cités ; ces articles demeurent la propriété publiée de TrueFoundry.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception















