



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Si vous hésitez entre TrueFoundry et OpenRouter, vous avez probablement remarqué que les deux proposent un endpoint compatible OpenAI, les deux permettent de router vers des centaines de modèles, et les deux permettent à un développeur de changer de fournisseur en modifiant simplement une chaîne de caractères de modèle. C'est là que s'arrête la comparaison. OpenRouter est une marketplace de modèles hébergée avec un routeur en entrée. TrueFoundry est une AI gateway conçue comme un plan de contrôle pour le trafic de modèles, d'outils et d'agents d'une organisation, déployable partout, du SaaS géré jusqu'à un centre de données air-gapped.
Cet article s'adresse aux personnes qui doivent faire ce choix : les ingénieurs plateforme définissant ce qui se place devant le trafic IA de chaque équipe, les ingénieurs IA souhaitant une clé unique pour chaque modèle, et les responsables de la sécurité demandant où vont les prompts. Nous comparons la nature de chaque produit, leur public cible et les types de trafic qu'ils gouvernent, en nous appuyant sur la documentation publique de chaque fournisseur. Les articles suivants de cette série approfondiront le déploiement, l'identité, la multi-tenancy, le coût, la gouvernance, la sécurité, l'observabilité, les prix et la gestion des risques.
Si vous évaluez déjà des passerelles pour un déploiement en production, vous pouvez réserver une démo TrueFoundry ou poursuivre votre lecture pour le comparatif complet.
TrueFoundry AI Gateway est une couche de proxy unifiée qui gouverne trois types de trafic IA sous un seul plan de contrôle. La LLM Gateway rassemble plus de 2 500 LLM derrière un endpoint unique compatible OpenAI et gère le chat, le streaming, les embeddings, l'image, l'audio, le rerank, le temps réel et le batch. La MCP Gateway enregistre vos propres serveurs MCP et applique un contrôle d'accès basé sur les rôles (RBAC) jusqu'au niveau des outils individuels, avec une séparation d'authentification entrante/sortante et des hooks de garde-fous sur les appels d'outils. L'Agent Gateway et l'Harness exécutent des agents gouvernés avec leurs propres identités, du sandboxing, des compétences et des approbations human-in-the-loop, s'appuyant sur le harnais d'agent TrueForge sous licence MIT (docs LLM Gateway, docs MCP Gateway, docs Agent Harness).
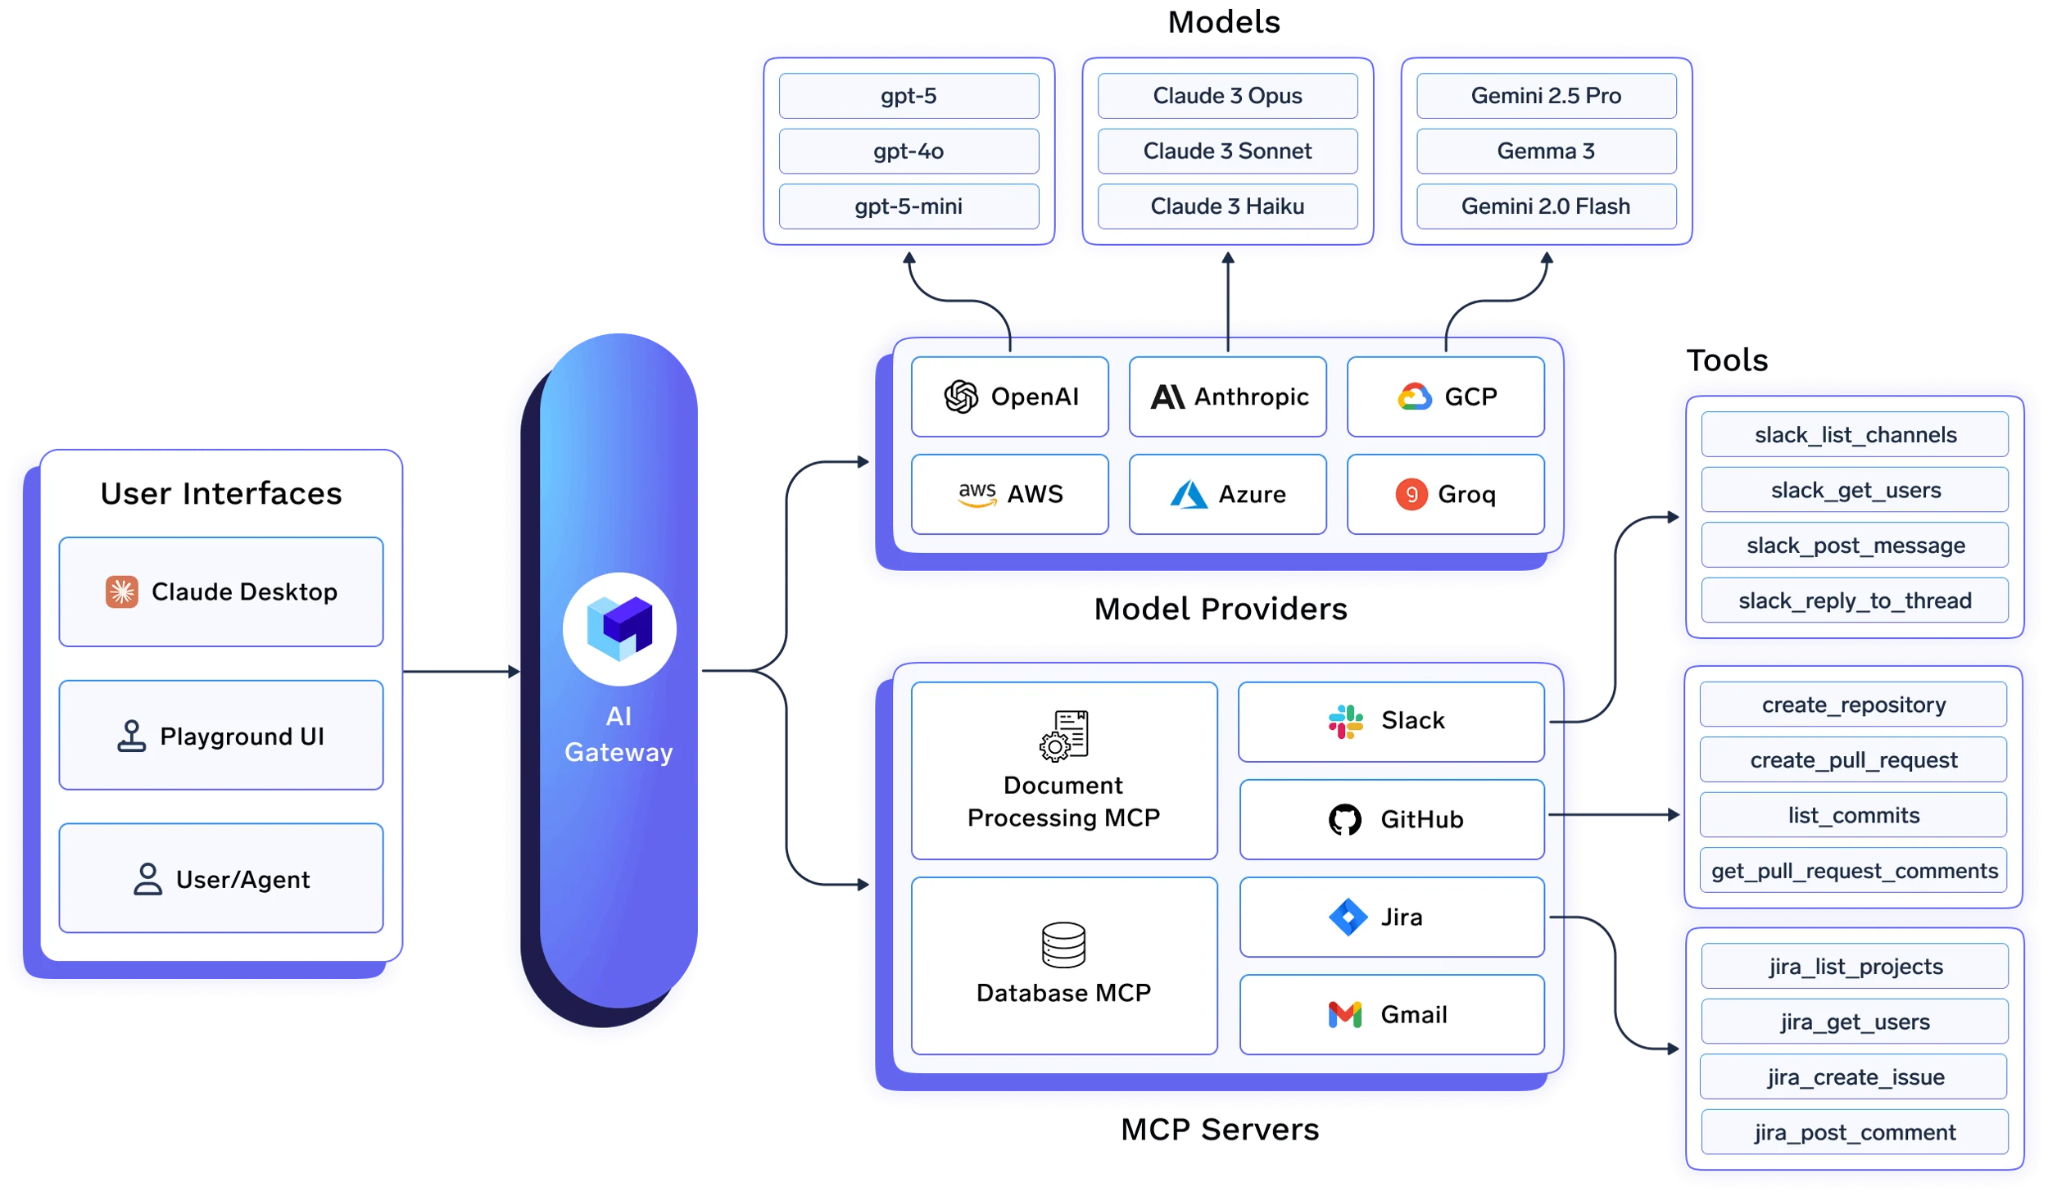
Nous avons construit la passerelle à partir d'une plateforme ML native Kubernetes, et cet héritage se reflète dans l'architecture. Le plan de passerelle est stateless et conserve sa configuration en mémoire, de sorte que l'authentification, le RBAC, les limites de débit et les budgets sont vérifiés sans aucun appel de base de données dans le parcours de la requête. Le résultat est une latence ajoutée d'environ 3 à 4 ms et plus de 350 requêtes par seconde sur un seul vCPU. Le même produit est disponible en quatre modes de déploiement : SaaS entièrement géré, SaaS avec traces stockées dans votre propre bucket, hybride avec le plan de passerelle dans votre VPC, et entièrement auto-hébergé, y compris dans des environnements air-gapped (modes de déploiement).
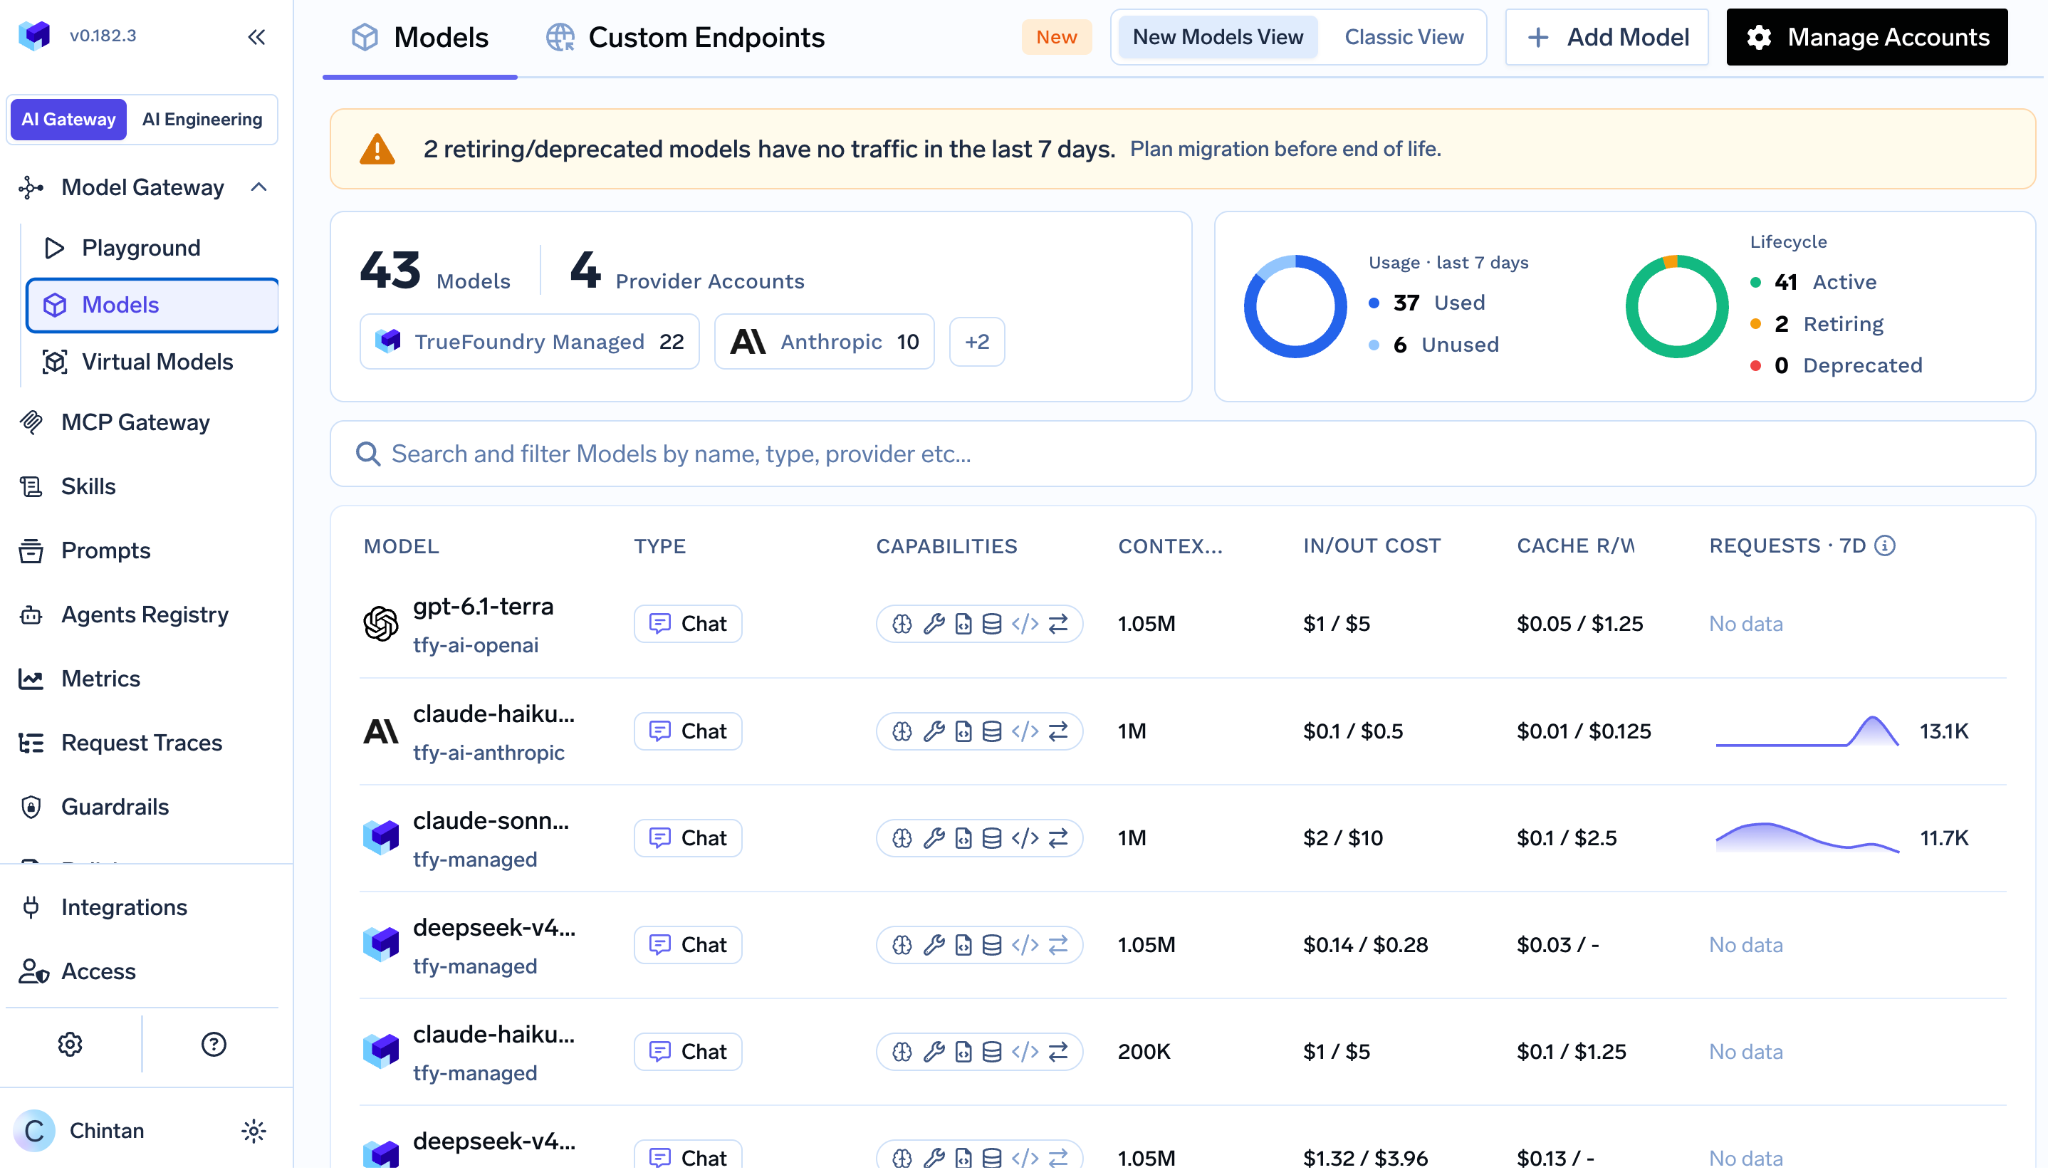
Deux choix de conception sont essentiels pour cette comparaison. Premièrement, il n'y a pas de SDK d'inférence propriétaire : vous conservez OpenAI, Anthropic, Azure OpenAI, Amazon Bedrock ou Vertex AI que vous utilisez déjà en le pointant vers la passerelle, et le suivi des coûts ainsi que les limites fonctionnent sur l'ensemble d'entre eux (support des SDK natifs). Deuxièmement, la passerelle gouverne le trafic IA et uniquement le trafic IA ; ce n'est pas une passerelle API d'usage général et elle n'a pas la prétention de l'être.
Les contrôles d'entreprise sont intégrés nativement à la plateforme plutôt que proposés dans une offre séparée : SSO via SAML et OIDC, provisionnement SCIM, comptes virtuels et identités d'agent pour les appelants non humains, budgets par équipe avec modes avertissement et blocage, et documentation SOC 2 Type II, RGPD et HIPAA pour notre infrastructure gérée (sécurité et conformité).
Idéal pour : les équipes plateforme qui ont besoin d'un point de contrôle unique et gouverné pour le trafic de modèles, d'outils et d'agents sur plusieurs équipes, en particulier là où les prompts doivent rester dans un VPC ou une frontière air-gapped, et où un examen de sécurité exigera le SSO, des identités de charge de travail et des certifications de conformité de première partie.
OpenRouter est une API HTTP hébergée et compatible OpenAI qui route les requêtes d'inférence vers des centaines de fournisseurs de modèles tiers via un endpoint unique et un identifiant unique, en facturant par défaut l'utilisateur pour la consommation des modèles. Elle accepte trois formats de requêtes (Chat Completions, Responses et Anthropic Messages) et couvre le chat, le batch, les embeddings, le rerank, la génération d'images et de vidéos, le TTS et le STT.
Ce qu'il faut comprendre avec OpenRouter, c'est qu'il s'agit autant d'une marketplace bidirectionnelle que d'un routeur. Elle recrute des fournisseurs pour vendre de l'inférence via sa plateforme, alloue le trafic selon la disponibilité et les performances, détient des crédits prépayés côté acheteur et consolide la facturation sur l'ensemble des fournisseurs. Elle se situe sur le parcours de paiement dans les deux sens, pas seulement sur le parcours de la requête. C'est pourquoi son routage optimisé par le prix est si efficace : OpenRouter est le vendeur, sa grille tarifaire fait donc foi.
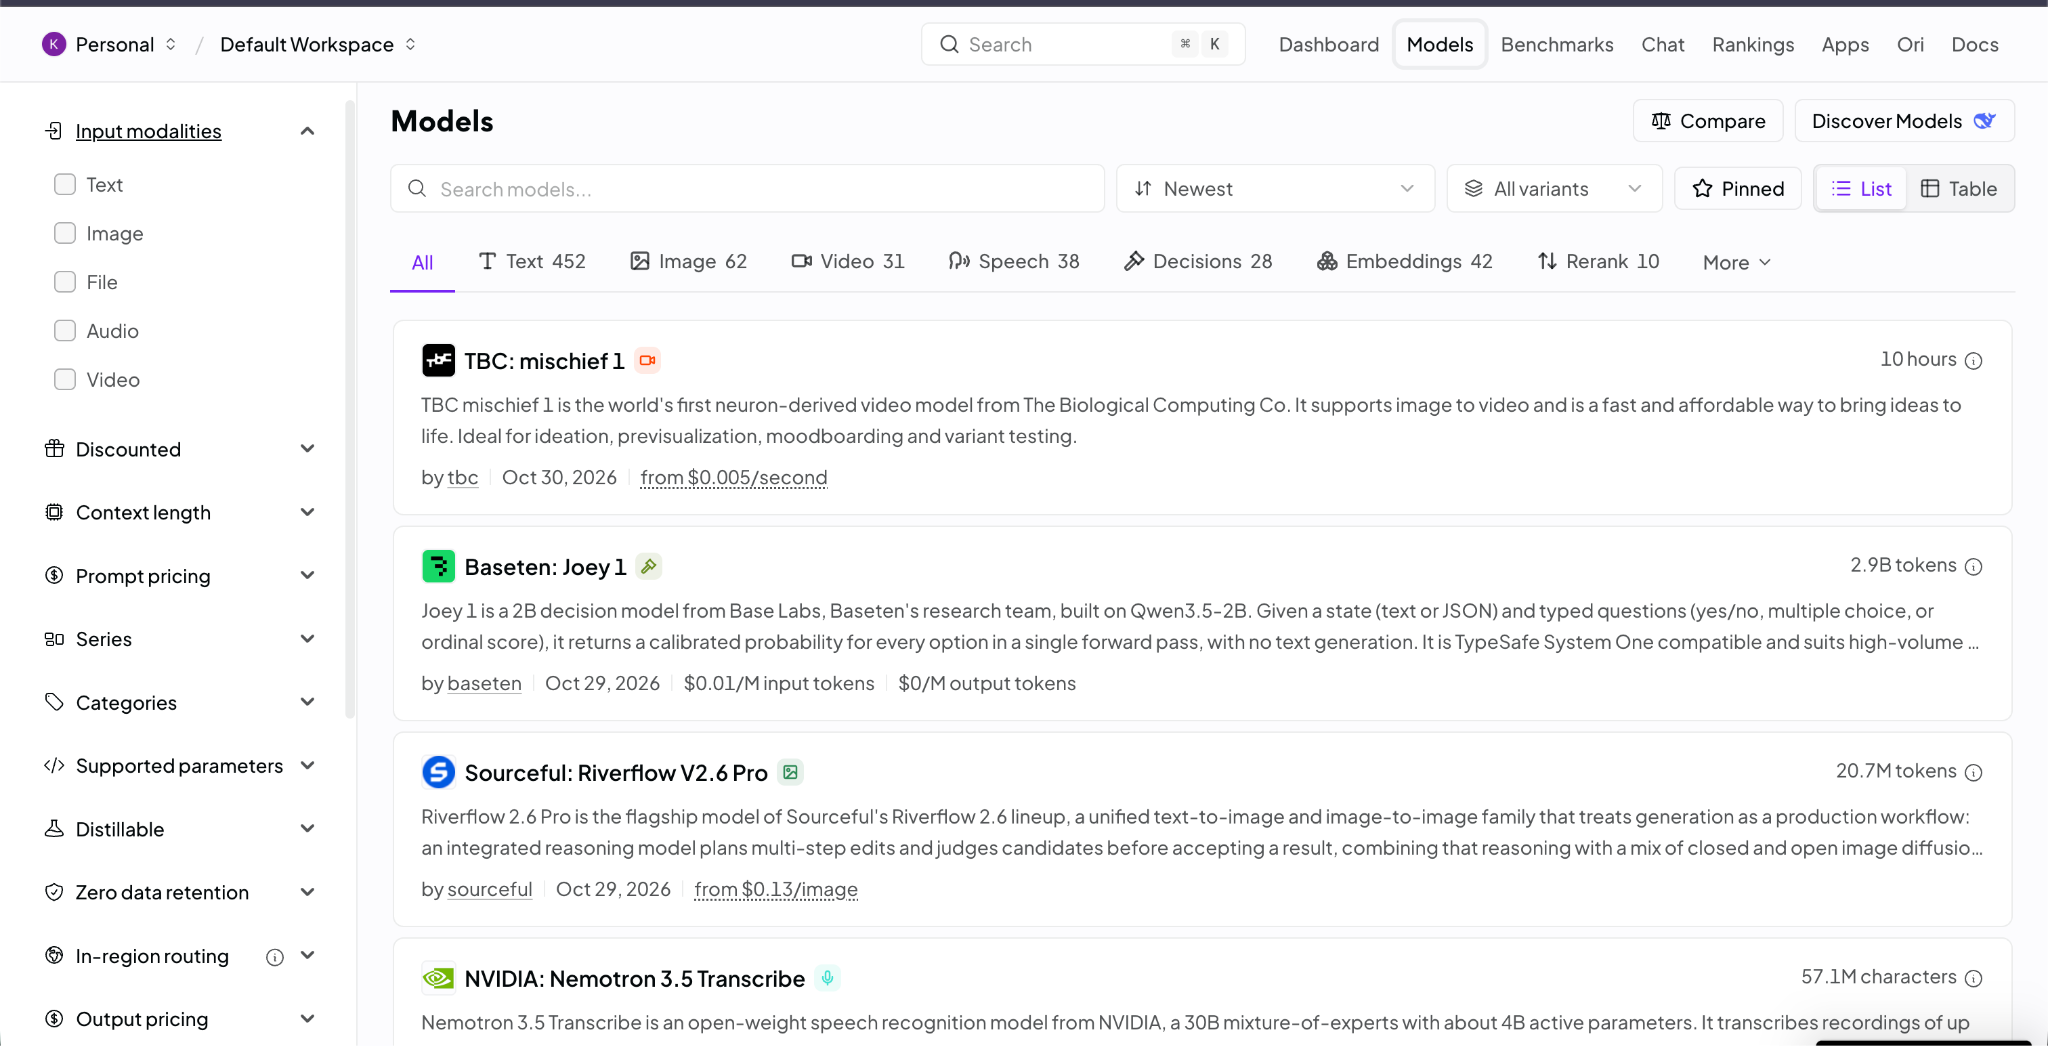
OpenRouter s'est élargi pour passer d'un simple routeur à une plateforme. Les Server Tools permettent à un modèle d'appeler la recherche web, l'extraction web, la génération d'images et l'exécution dans un shell ou bash sandboxé au sein d'une requête, avec des conteneurs isolés par compte et espace de travail. Les Private Models, une fonctionnalité Enterprise, permettent d'acheminer les requêtes vers l'endpoint propre d'un client. Le harnais Ori et la CLI d'évaluation viennent compléter l'API. OpenRouter a débuté sous la forme de Window, une extension Chrome permettant d'utiliser plusieurs modèles simultanément, et le produit continue de privilégier cette simplicité d'utilisation pour les développeurs sur un grand nombre de modèles.
Ses véritables points forts méritent d'être énoncés clairement. L'intégration se résume à une clé et une URL de base, sans processus d'achat complexe. Les prompts ne sont pas enregistrés par défaut. Chaque garde-fou (budgets, routage sans rétention de données, listes d'autorisation, filtrage d'injection de prompts, masquage de PII) est gratuit à tous les niveaux. Enfin, un flux OAuth PKCE permet à une application tierce d'obtenir une clé qui consomme directement les crédits de l'utilisateur final sans avoir à gérer un backend d'authentification.
Idéal pour : les développeurs individuels et les petites équipes souhaitant un accès immédiat à tous les modèles avec une seule clé, sans gérer de comptes fournisseurs et sans exigences de frontière de données. Les fonctionnalités d'entreprise comme le SSO, le SCIM, le routage régional et un DPA signé existent mais sont réservées à l'offre commerciale sur devis.
Le tableau ci-dessous compare les deux produits en termes d'archétype et de périmètre. Les fonctionnalités de TrueFoundry proviennent de notre documentation produit ; celles d'OpenRouter reflètent ses fonctionnalités publiques documentées au moment de la rédaction.
Le tableau présente les fonctionnalités de chaque produit. Ces quatre différences expliquent pourquoi le choix se résume rarement à un pile ou face.
La plupart des comparaisons entre concurrents d'OpenRouter s'arrêtent au routage de modèles, mais les appels de modèles représentent aujourd'hui une minorité du trafic dans un système d'agents. Le reste est constitué d'appels d'outils et d'exécutions d'agents, et un seul de ces deux produits les gouverne. La MCP Gateway de TrueFoundry enregistre vos serveurs MCP, définit quels utilisateurs et agents peuvent appeler chaque outil individuel, sépare l'identité de l'appelant de la passerelle des identifiants qui atteignent le serveur en aval, et exécute des garde-fous sur les appels d'outils avant et après leur exécution. OpenRouter ne se place pas du tout devant vos outils : il exécute ses propres outils serveur et expose son propre catalogue sous forme de serveur MCP, sans autorisation par outil ni étape de consentement.
Avec OpenRouter, les prompts quittent toujours votre réseau et traversent deux frontières : la vôtre vers OpenRouter, et OpenRouter vers le fournisseur qui traite la requête. Le routage régional limite la juridiction, le routage sans rétention de données limite ce que les fournisseurs conservent, mais aucun des deux ne change le fait que les données sortent de votre réseau. Avec TrueFoundry, il s'agit d'un choix de déploiement. En mode hybride, le plan de passerelle s'exécute dans votre VPC et les prompts n'en sortent jamais ; en mode entièrement auto-hébergé, la seule sortie concerne les e-mails des utilisateurs et le décompte des requêtes vers notre serveur de licences. Si votre exigence stipule « aucune donnée de prompt ne doit quitter notre périmètre », ce critère tranche immédiatement la comparaison.
Un routeur LLM peut se placer sur le parcours de la requête, ou à la fois sur le parcours de la requête et sur le parcours de paiement. OpenRouter fait les deux : il vend l'inférence, gère vos crédits prépayés et prélève une commission de 5,5 % sur les achats de crédits, sans marge par token. C'est ce qui permet d'utiliser une clé unique pour des centaines de fournisseurs sans détenir le moindre compte chez eux, mais c'est aussi pourquoi les changements de tarifs s'appliquent directement sur votre facture sans votre intervention. TrueFoundry ne touche jamais à la facture des modèles. Vous apportez vos propres clés fournisseurs, négociez vos propres contrats et nous payez une licence par paliers basée sur les requêtes et le nombre d'utilisateurs.
OpenRouter est acheté par l'ingénieur IA : prise en main rapide, une clé, une URL de base, et c'est terminé. TrueFoundry est acheté de deux manières selon le mode de déploiement. Sur les offres SaaS, il est adopté comme un routeur SaaS par l'ingénieur IA et l'ingénieur plateforme qui réorientent une URL de base et accèdent à plus de 2 500 modèles. Sur l'offre Enterprise auto-hébergée, il est acheté comme une infrastructure par l'équipe plateforme avec la validation du CISO. C'est pourquoi les équipes qui évaluent OpenRouter pour un usage d'entreprise constatent souvent que la discussion change dès que l'identité, la frontière de données ou la gouvernance des outils s'invitent dans les exigences : on demande à un produit parfait pour un développeur isolé d'accomplir le travail d'une équipe plateforme.
OpenRouter est le choix pertinent dans plus de situations qu'un éditeur de passerelle ne l'admet généralement :
TrueFoundry est le choix idéal lorsque la question devient organisationnelle plutôt qu'individuelle :
Pour une vue plus large du marché au-delà de ces deux acteurs, notre guide des alternatives à OpenRouter compare côte à côte les options auto-hébergées et d'entreprise.
Oui, et de nombreuses organisations le font, dans un sens précis. Une équipe peut démarrer sur OpenRouter pour prototyper sur différents modèles, puis basculer son trafic de production derrière TrueFoundry à mesure que l'organisation se standardise ; l'endpoint compatible OpenAI des deux côtés permet de réaliser cette transition par une simple modification d'URL de base. L'inverse n'est pas possible, car OpenRouter ne se place pas devant le trafic de vos outils et agents et ne peut pas être installé au sein de votre réseau. Si vous prévoyez d'avoir l'un de ces besoins dans l'année à venir, démarrer directement sur TrueFoundry SaaS vous évitera une migration ultérieure.
La comparaison TrueFoundry vs OpenRouter n'est pas une simple confrontation fonctionnalité par fonctionnalité ; c'est un choix entre deux archétypes. OpenRouter est une excellente marketplace de modèles : une seule clé, des centaines de fournisseurs, un routage intelligent selon les prix, des garde-fous gratuits et aucune infrastructure à gérer. TrueFoundry est un plan de contrôle IA : le trafic de modèles, d'outils et d'agents est gouverné sous un ensemble unique d'identités, de budgets et de politiques, déployable n'importe où, du SaaS au air-gapped, acheté par l'équipe plateforme et validé par le CISO. Si vous standardisez le trafic IA de votre organisation pour les deux années à venir, l'écart se creuse dès qu'une frontière de données, un fournisseur d'identité ou un serveur MCP entre dans le cahier des charges.
Si vous évaluez des passerelles IA pour un déploiement d'entreprise en production, réservez une démo pour découvrir comment TrueFoundry gouverne le trafic de modèles, d'outils et d'agents au sein de votre propre VPC, ou découvrez TrueFoundry AI Gateway pour commencer dès aujourd'hui avec l'offre gratuite.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





