



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
L'autorisation d'agent est le processus qui consiste à décider ce qu'un agent IA authentifié est autorisé à faire — quels outils, données et actions il peut utiliser — en évaluant l'identité de l'agent et la requête par rapport à une politique du moindre privilège, y compris toute délégation de type on-behalf-of, avant que l'action ne soit autorisée. C'est le contrôle qui maintient un agent autonome dans les limites prévues.
En une phrase : l'autorisation d'agent répond à la question « cet agent est-il autorisé à faire cela ? » — appliquée à chaque action, selon le principe du moindre privilège, après l'authentification.
Autoriser des agents autonomes est plus difficile que d'autoriser des applications, pour trois raisons :
Réussir cette gestion est essentiel à la gouvernance des agents IA : c'est lors de l'autorisation que les politiques restreignent réellement ce que les agents peuvent faire.
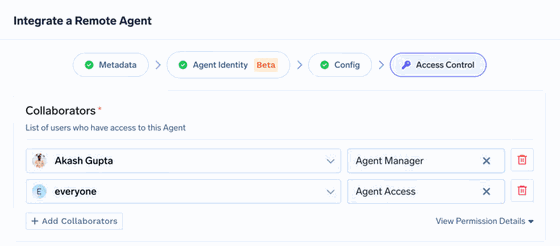
Deux principes assurent l'essentiel du contrôle. Le moindre privilège signifie que chaque agent n'obtient que les portées requises par sa tâche, de sorte qu'un agent compromis ou défaillant ne provoque que des dommages limités. La délégation on-behalf-of (OBO) signifie qu'un agent agissant pour un utilisateur est autorisé selon les droits de cet utilisateur — jamais plus — et que la délégation est explicite et auditable plutôt qu'issue d'un jeton hérité. TrueFoundry prend en charge la définition de portées basée sur les collaborateurs et l'OBO, afin qu'un agent ne puisse être utilisé que par des identités auxquelles l'accès a été explicitement accordé.
L'autorisation par requête unique ne suffit plus dès lors que des agents appellent d'autres agents. Si chaque étape ne contrôle que son appelant immédiat, un agent intermédiaire privilégié peut devenir un « confused deputy » — effectuant des actions que l'utilisateur d'origine n'a jamais été autorisé à faire. L'autorisation doit propager l'identité d'origine et ses contraintes tout au long de la chaîne. Dans le modèle de TrueFoundry, l'utilisateur reste constant en tant que sub de bout en bout, tandis que l'agent agissant dans le claim act change à chaque étape — et la passerelle vérifie à nouveau « cet agent peut-il agir pour cet utilisateur ? » à chaque fois.
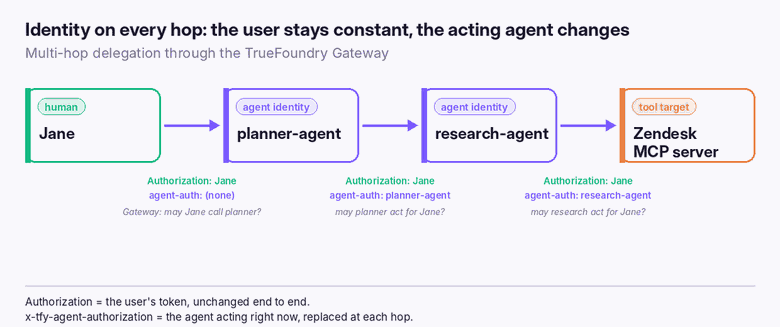
Nous détaillons ce mode de défaillance et sa résolution dans notre article La propagation de l'autorisation expliquée.
TrueFoundry autorise chaque action d'agent au niveau de la passerelle, selon un ordre strict et auditable une fois le couple (utilisateur, agent) résolu :
agent:<name> avec un rôle).403.La délégation est régie par deux claims : may_act est vérifié avant qu'un jeton délégué ne soit émis (le contrôle préalable), et act est enregistré sur le jeton émis (le registre a posteriori). Comme chaque jeton échangé ne comporte que l'intersection des droits de l'utilisateur, de l'agent et de la cible, l'autorisation ne peut que restreindre les accès le long de la chaîne — jamais les amplifier. Qui peut invoquer un agent, et pour qui il peut agir, est défini via les autorisations de collaborateurs.
Chaque décision est journalisée avec l'utilisateur, l'agent, le mode d'identité, la chaîne de délégation, le serveur MCP, l'outil, les décisions RBAC et Cedar, la politique correspondante, les portées utilisées et le statut — déployable en SaaS, VPC, on-premise ou environnement air-gapped.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





