



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: novembre 20, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
L'authentification des agents est le processus permettant de vérifier l'identité d'un agent IA avant qu'il ne soit autorisé à agir. L'agent présente un jeton d'authentification — généralement un jeton signé à courte durée de vie — et un vérificateur valide l'émetteur, le destinataire (audience) et la signature de ce jeton pour confirmer que l'agent est bien celui qu'il prétend être, et non un appelant usurpé ou non autorisé.
En une phrase : l'authentification de l'agent répond à la question « est-ce vraiment cet agent ? » — le contrôle d'identité indispensable avant toute décision d'autorisation.
Les agents autonomes appellent des outils, des sources de données et d'autres agents sans intervention humaine. Si vous ne pouvez pas vérifier quel agent émet une requête, vous ne pouvez pas attribuer les actions, appliquer des politiques par agent ni stopper un imposteur. Les modes de défaillance sont concrets :
Une authentification forte des agents constitue la fondation sur laquelle repose le reste de l'IAM agentique — vous ne pouvez ni autoriser ni auditer un agent que vous ne pouvez pas d'abord identifier.
Appliquer cette vérification sur un point de contrôle unique — plutôt que dans chaque agent et serveur — est précisément ce que propose le modèle d'authentification MCP gateway.
Ces deux notions sont souvent confondues. L'authentification concerne l'identité ; l'autorisation concerne les permissions. L'authentification intervient toujours en premier.
Lorsque vous enregistrez un agent dans TrueFoundry, vous choisissez la manière dont il prouve son identité : un identifiant adossé à TrueFoundry (TrueFoundry émet et signe le jeton — l'option la plus simple) ou un identifiant adossé à un fournisseur d'identité (l'agent s'authentifie via Okta, Entra ou un autre IdP). Dans les deux cas, l'agent présente cet identifiant au niveau de l'Agent Gateway ou du MCP Gateway à chaque appel, et la passerelle l'associe à l'agent enregistré ainsi qu'aux autorisations qui lui ont été accordées.

Chaque requête transporte deux identifiants — le jeton de l'utilisateur et le jeton de l'agent — afin que la passerelle authentifie les deux :
Pour les agents adossés à un fournisseur d'identité, la passerelle valide la signature du jeton par rapport au jwks_uri configuré, vérifie l'émetteur (iss) ainsi que l'audience (aud), et fait correspondre l'identité de l'agent issue de la revendication du jeton (par défaut act.sub) avec le registre d'agents — renvoyant 403 en l'absence de correspondance. TrueFoundry prend en charge trois modes d'identité : managed credentials (TrueFoundry effectue l'échange de jetons RFC 8693 pour l'agent), federated token (l'agent effectue lui-même l'échange et présente le résultat), et virtual account (l'agent présente un jeton de compte virtuel ainsi qu'un X-TFY-User-Token, sans échange IdP).
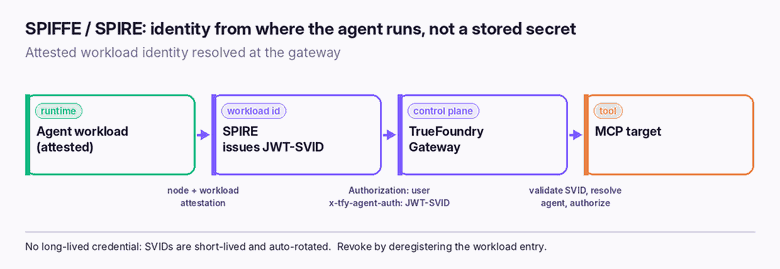
Pour l'authentification basée sur les charges de travail, TrueFoundry prend en charge SPIFFE/SPIRE, où le jeton de l'agent est dérivé d'une attestation d'exécution — l'agent ne détient ainsi aucun secret à longue durée de vie.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception





